La réunion d'approvisionnement commence par des promesses familières. Chaque fournisseur décrit ses points d'accès sans fil professionnels comme étant de qualité entreprise, et chaque fiche technique met en avant des vitesses radio. Mais le responsable informatique en charge d'un hôtel de 200 chambres a besoin de plus que de chiffres impressionnants sur le papier : le réseau doit gérer les arrivées simultanées des clients, les déplacements du personnel entre les étages et des appareils nécessitant des niveaux d'accès différents.
C'est pourquoi un point d'accès n'est pas seulement un émetteur radio. C'est le point de rencontre entre conception RF, gestion du réseau et politique d'identité. Un choix effectué lors de l'approvisionnement peut façonner l'accueil des invités, la sécurité du personnel, les analyses et le coût d'exploitation continu du réseau. Les questions utiles ne portent pas uniquement sur la vitesse à laquelle l'AP peut transmettre, mais sur la manière dont il sera géré, sur la façon dont les utilisateurs s'authentifieront et sur la capacité de l'ensemble de la conception à fonctionner dans des conditions réelles sur site.
Pourquoi le bon point d'accès change tout
À l'hôtel, deux AP ayant des caractéristiques similaires peuvent produire des résultats très différents. L'un peut convenir à un hall central ouvert mais avoir du mal dans des chambres séparées par des murs épais. Un autre peut offrir un meilleur contrôle sur les paramètres radio et la gestion centralisée, tout en nécessitant des licences ou des intégrations que l'équipe de l'hôtel n'a pas planifiées. En pratique, la réussite ou l'échec du réseau dépend de la combinaison du matériel, de l'emplacement, de l'infrastructure filaire et des politiques d'exploitation.
Le Royaume-Uni disposait déjà d'une empreinte WiFi d'entreprise substantielle lors de l'évaluation de l'Ofcom en 2014. L'Ofcom estimait à environ 680 000 le nombre de réseaux WiFi d'entreprise, en utilisant les lieux de travail de 10 employés ou plus comme indicateur pour les déploiements dans les moyennes et grandes entreprises. Cette estimation représentait les locaux disposant d'une couverture, et non un décompte des points d'accès individuels. L'Ofcom a noté que les locaux plus grands tels que les hôtels et les centres commerciaux nécessiteraient généralement plusieurs points d'accès. (Évaluation des réseaux WiFi d'entreprise par l'Ofcom)
Cette distinction est essentielle pour quiconque planifie un déploiement réel. Un seul équipement peut fournir un signal adéquat dans une petite pièce, tandis qu'un grand bâtiment nécessite un positionnement coordonné des AP et une politique centralisée pour servir le personnel, les visiteurs et les équipements opérationnels. La même évaluation de l'Ofcom a modélisé des interférences radio affectant les points d'accès dans environ 1,2 % des réseaux d'entreprise, soit environ 8 000 réseaux, avec un impact estimé moindre sur les appareils clients. Cela rappelle que les conditions RF méritent une attention particulière, même lorsque la couverture semble simple.
Penser au-delà de la radio
Une bonne décision d'achat relie trois éléments. Les performances RF déterminent si les appareils peuvent utiliser le réseau de manière fiable là où les gens travaillent. La gestion détermine si l'équipe informatique peut appliquer des paramètres cohérents, surveiller les pannes et maintenir le parc. L'intégration de l'identité détermine qui obtient l'accès, ce qui est accessible et la rapidité avec laquelle cet accès peut être révoqué.
Ces choix ont des répercussions directes. Un SSID visiteurs utilisant un mot de passe partagé est simple à déployer, mais il rend l'accès plus difficile à attribuer et à révoquer. Un AP performant ne comblera pas cette lacune de gouvernance à lui seul. De même, une plateforme d'authentification sécurisée ne compensera pas un positionnement défectueux ou une fréquence radio saturée.
La question pratique d'achat n'est donc pas de savoir quel AP affiche la vitesse maximale la plus impressionnante. Il s'agit de déterminer quelle plateforme convient au bâtiment, aux groupes d'utilisateurs, au réseau câblé et à l'équipe chargée de l'exploiter. Considérez l'AP comme l'ancrage physique de ces décisions, et la comparaison des fournisseurs deviendra bien plus utile qu'une simple confrontation de fiches techniques.
Ce qui définit un point d'accès de classe entreprise
Un routeur domestique regroupe plusieurs fonctions dans un seul appareil. Un AP professionnel se connecte généralement à un réseau filaire et fournit un accès sans fil géré, tandis que la commutation, le routage, la politique de sécurité et l'accès à Internet peuvent être gérés ailleurs. La différence est similaire à celle entre un interrupteur et le système électrique d'un bâtiment entier : chaque AP dessert une zone locale, mais l'organisation a besoin d'un contrôle partagé et d'un comportement cohérent sur l'ensemble du site.
Analyser le matériel dans son contexte
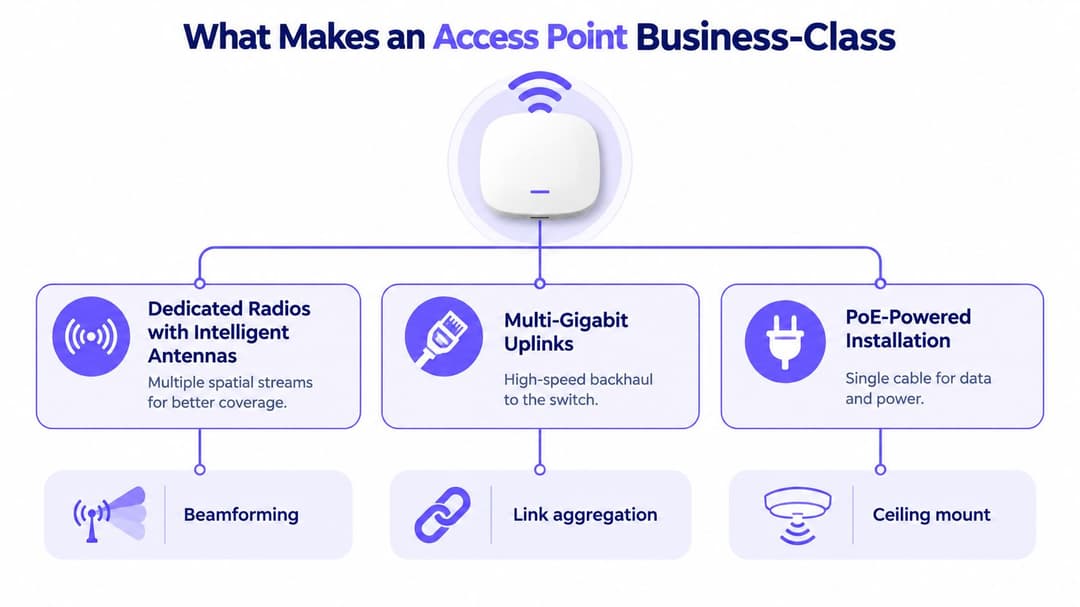
Commencez par les émetteurs radio et les antennes. Les AP professionnels peuvent disposer de plusieurs radios et flux spatiaux, ainsi que de systèmes d'antennes conçus pour gérer la couverture et les interférences. Le beamforming peut aider à orienter la transmission vers les clients, mais il ne dispense pas d'un positionnement judicieux ou d'une étude RF. Pour les espaces spécialisés tels que les lieux à plafonds hauts, vérifiez si le fabricant propose des options d'antennes adaptées à la position de montage et au schéma de couverture.
Ensuite, inspectez la connexion filaire. Une radio capable d'un débit global élevé ne peut pas offrir ces performances via une liaison montante sous-dimensionnée. L'Ethernet multi-gigabit peut être approprié lorsque la charge sans fil prévue le justifie, mais le commutateur doit prendre en charge l'interface et le câblage doit être adapté. Vérifiez également les besoins d'alimentation de l'AP par rapport aux capacités PoE du commutateur. Si l'AP nécessite plus de puissance que ce que fournit le commutateur, certaines fonctionnalités ou configurations radio peuvent être indisponibles.
Enfin, tenez compte de la manière dont l'AP est installé et entretenu. Un appareil monté au plafond avec un seul câble Ethernet acheminant à la fois l'alimentation et les données peut rendre le déploiement plus propre, mais seulement si le câblage, la capacité du commutateur et le plan de montage sont conçus ensemble. La gestion centralisée du firmware et la configuration à l'échelle du parc importent tout autant : la configuration individuelle peut devenir source d'erreurs dès lors qu'un site compte de nombreux AP.
Ne vous fiez pas uniquement à l'étiquette
La mention "Entreprise" sur une fiche produit ne vous indique pas si l'équipement prend en charge le modèle de gestion, les méthodes d'authentification ou les intégrations dont votre organisation a besoin. Demandez au fournisseur de faire une démonstration de la configuration centralisée, du contrôle du firmware, de la surveillance opérationnelle et de la manière dont le point d'accès gère l'itinérance sur un site possédant plusieurs AP.
Vérifiez si le produit peut appliquer la conception réseau que vous prévoyez d'utiliser, y compris la segmentation et l'authentification requise. Confirmez ensuite le modèle de support et les exigences continues de la plateforme. Les bons points d'accès sans fil professionnels ne sont pas simplement des versions plus puissantes des appareils domestiques. Ce sont des composants d'un système géré, et leur valeur dépend de la capacité du matériel à fonctionner avec ce système.
Les fonctionnalités essentielles de la fiche technique
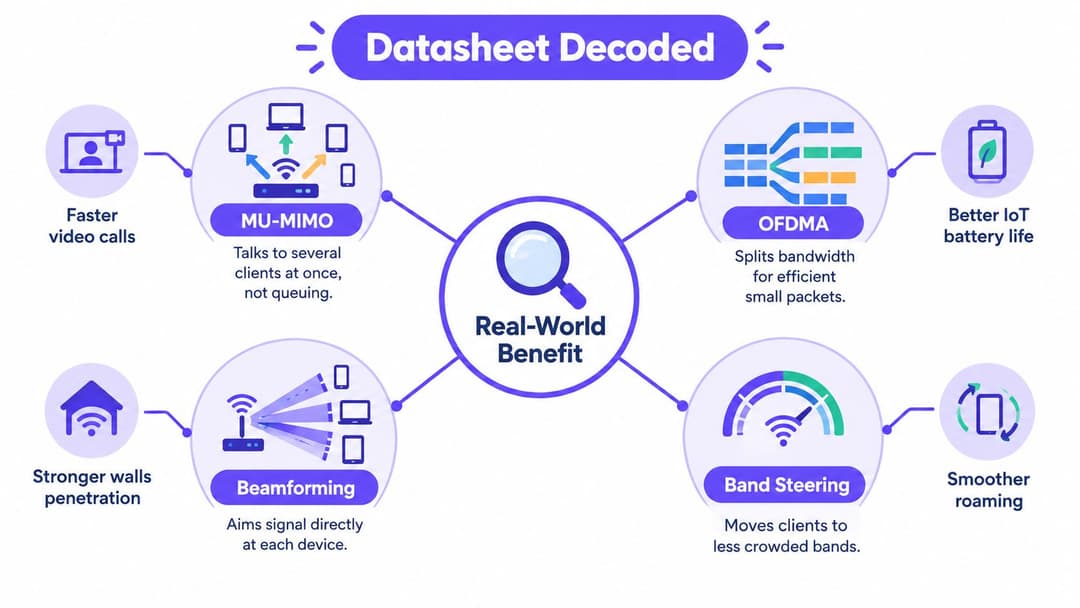
Lorsqu'un AP rejoint un réseau en production, sa liste de fonctionnalités affecte bien plus que la seule performance radio. La compatibilité client, l'authentification, la segmentation et l'analyse dépendent toutes de la manière dont l'équipement s'intègre dans l'architecture globale. Évaluez chaque capacité au regard du trafic, des contrôles d'identité et de l'infrastructure qu'elle doit prendre en charge.
Efficacité, sécurité et visibilité
Le MU-MIMO permet à un AP de communiquer avec plusieurs clients compatibles en parallèle, plutôt que de traiter chaque transmission dans une file d'attente unique. Le gain dépend des capacités des clients, du profil du trafic et des conditions radio. Considérez-le comme une fonctionnalité d'optimisation et non comme la garantie que chaque appareil atteindra le débit maximal annoncé.
OFDMA, disponible avec WiFi 6, divise un canal en sous-unités de ressources plus petites. Cela peut aider un AP à gérer de courts échanges à partir d'appareils connectés parallèlement à un trafic d'applications plus lourd. Les directives GovWifi du gouvernement britannique recommandent le WiFi 6 lorsque cela est possible et conseillent de définir un débit de données de base minimal élevé tout en désactivant les anciens débits faibles. Les clients à faible débit peuvent consommer un temps d'antenne disproportionné, vérifiez donc la compatibilité avant de modifier les paramètres de débit. (Exigences sans fil de GovWifi)
La sécurité mérite le même niveau d'exigence que les performances radio. Pour les réseaux du personnel, vérifiez comment le point d'accès prend en charge l'authentification basée sur l'identité et le chiffrement, et si ces contrôles s'intègrent à vos systèmes d'identité et de politique. Les normes WPA3-Enterprise et 802.1X peuvent convenir aux architectures utilisant des identifiants individuels ou des certificats, mais le service d'authentification et la configuration des terminaux doivent également être planifiés. L'étiquette de sécurité d'un point d'accès ne constitue pas une architecture d'identité. Pour une analyse plus complète de ces décisions, consultez le guide de sécurité WiFi d'entreprise couvrant l'authentification, le chiffrement et la conception des politiques.
Vérifiez l'ensemble du parcours, pas seulement la liste des fonctionnalités
Une radio Bluetooth Low Energy peut prendre en charge des services de géolocalisation ou des flux de travail d'équipements. Sa valeur dépend d'un cas d'usage défini et d'une plateforme capable de traiter correctement les données. Confirmez quelles applications utilisent ces informations, qui peut y accéder, et comment la collecte s'inscrit dans les exigences de confidentialité et de conservation.
Liaison montante filaire peut restreindre la radio. Les directives du gouvernement britannique identifient les interfaces de 1, 2,5, 5 et 10 Gbps comme des options d'AP typiques. Si la configuration radio choisie peut générer plus de trafic agrégé qu'une connexion de 1 Gbps ne peut en acheminer, la liaison montante devient un goulot d'étranglement. Cela ne signifie pas que chaque site a besoin du plus grand port. Adaptez l'AP et le commutateur à la charge prévue.
Avant l'achat, classez chaque fonctionnalité comme requise, utile plus tard ou non pertinente pour le déploiement. Donnez la priorité à une authentification sécurisée, une capacité PoE et de liaison montante adéquate, ainsi que des capacités RF adaptées au site. Les fonctionnalités d'analyse et de gestion propriétaires peuvent apporter de la valeur, mais peuvent aussi créer des dépendances. Vérifiez que l'organisation accepte leurs exigences d'intégration et leur impact sur les choix futurs.
Choisir entre la gestion Cloud, par contrôleur et autonome
Le modèle de gestion est une décision opérationnelle, pas seulement une préférence d'interface. Un parc géré dans le cloud peut aider une équipe restreinte à appliquer des paramètres cohérents sur plusieurs sites, tandis qu'une architecture basée sur un contrôleur peut convenir à une organisation souhaitant un contrôle sur site. Les APs autonomes peuvent fonctionner lorsque les déploiements sont restreints et les besoins simples, mais ils imposent davantage de travail de configuration et de suivi à l'administrateur.
| Modèle de gestion | Utilisation idéale | Compromis principal |
|---|---|---|
| Géré dans le cloud | Sites distribués et équipes nécessitant une visibilité centralisée | Dépend du service cloud du fournisseur, des licences et du modèle de traitement des données |
| Basé sur contrôleur | Sites nécessitant une politique centralisée avec un fonctionnement du contrôleur local | Nécessite la planification, la maintenance et l'intégration appropriée du contrôleur |
| Autonome (Standalone) | Petits déploiements avec une complexité opérationnelle limitée | La configuration individuelle rend la cohérence et la supervision du parc plus difficiles |
Choisissez en fonction de votre équipe actuelle
La gestion via le cloud est particulièrement utile lorsque les administrateurs doivent visualiser et maintenir des APs sur plusieurs sites sans avoir à se déplacer. Avant de la choisir, vérifiez les conditions de licence, la dépendance à Internet, les exigences de souveraineté des données et la qualité des APIs de la plateforme. Un tableau de bord attrayant est moins utile s'il ne peut pas fournir les événements ou les informations client dont vos systèmes d'exploitation et d'analyse ont besoin.
Un déploiement basé sur des contrôleurs transfère une plus grande responsabilité à l'infrastructure locale et à l'équipe réseau. Cela peut être approprié lorsque l'organisation a besoin d'un modèle opérationnel spécifique ou qu'elle exploite déjà l'environnement de contrôleurs du fournisseur. Confirmez ce qu'il advient du service AP si le contrôleur est indisponible, et si l'authentification, l'itinérance et la surveillance continuent de fonctionner comme prévu.
La gestion autonome simplifie la structure au départ. Elle peut devenir délicate lorsque les paramètres doivent être répétés sur de nombreux appareils, en particulier si les réseaux du personnel, des visiteurs et opérationnels nécessitent un traitement cohérent. Si l'organisation prévoit de se développer ou a besoin d'une visibilité fiable sur l'ensemble du parc, intégrez la charge de travail de gestion future dans la décision au lieu de comparer uniquement le coût initial des appareils.
Testez l'intégration avant de vous engager
Demandez aux fournisseurs de vous montrer comment les paramètres sont déployés, comment le firmware est contrôlé et ce qui se produit lorsqu'un AP perd sa connexion de gestion. Testez ensuite le chemin des données vers les systèmes d'identité, de journalisation et d'analyse. La solution adaptée dépend des compétences de l'équipe, des contraintes opérationnelles et des besoins d'intégration, et non d'une préférence universelle pour la gestion cloud ou sur site.
Dimensionnement et planification RF pour les bâtiments réels
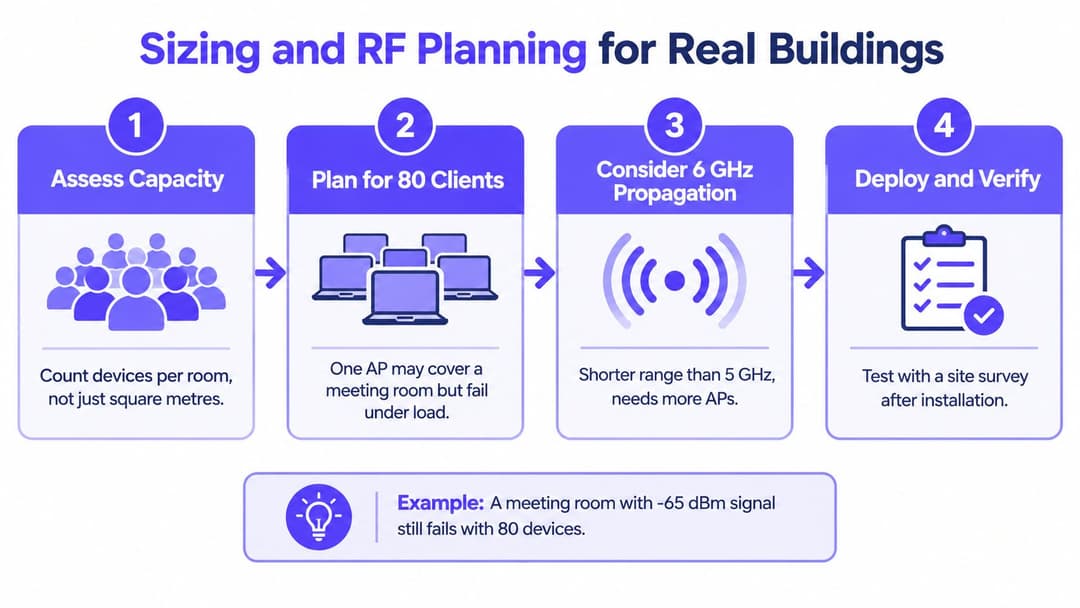
Une carte de couverture peut sembler excellente alors que les utilisateurs se plaignent de coupures WiFi en réunion. Cela arrive parce que la puissance du signal et la capacité ne sont pas la même chose. Un AP peut atteindre chaque coin d'une pièce tout en éprouvant des difficultés lorsque de nombreux appareils se disputent le temps d'antenne simultanément.
Concevez une architecture basée sur l'usage
Commencez par identifier les personnes, les appareils et les applications présent dans chaque zone. Une chambre d'hôtel, une clinique et une salle de réunion peuvent occuper une surface similaire mais imposer des exigences réseau différentes. Un cahier des charges de conception doit préciser où les utilisateurs se rassemblent, quels appareils ils utilisent, quelles applications sont critiques pour l'entreprise et où les équipements opérationnels nécessitent une connectivité fiable.
Utilisez des plans de bâtiment pour créer une conception prédictive, mais ne considérez pas la prédiction comme une garantie de déploiement. Les murs, les portes, le mobilier, les réseaux voisins et la hauteur de montage affectent tous le résultat. Validez les emplacements proposés à l'aide d'une étude sur site, puis testez le réseau installé avec des appareils clients représentatifs et les applications que les utilisateurs emploient au quotidien. Les tests de débit et les vérifications de l'utilisation du temps d'antenne peuvent aider à révéler des problèmes qu'une simple mesure de la puissance du signal ne montrera pas.
Le Royaume-Uni a mis à disposition la bande basse des 6 GHz, 5925–6425 MHz, pour le WiFi exempt de licence et d'autres technologies RLAN. L'Ofcom autorise un fonctionnement en intérieur jusqu'à 250 mW et un fonctionnement en extérieur à très faible puissance jusqu'à 25 mW. (Déclaration de l'Ofcom sur le spectre 6 GHz) Cela ajoute du spectre pour les appareils compatibles, mais une fréquence plus élevée ne crée pas une couche de couverture universelle. La bande 6 GHz présente généralement une propagation plus courte et une moins bonne pénétration des murs que les bandes inférieures, l'espacement des points d'accès et le réseau de collecte filaire doivent donc refléter la structure du bâtiment.
Exigez des installateurs qu'ils justifient leurs choix
Pour chaque emplacement d'AP proposé, demandez quelle capacité il dessert, quelles bandes il utilisera et comment l'installation se connecte à la commutation et au PoE. Dans les sites à forte densité, les recommandations GovWifi suggèrent également de limiter les déploiements à un maximum de quatre SSIDs par bande et par site, car les SSIDs génèrent du trafic de gestion même lorsque la demande des applications est faible. Conservez des rôles réseau clairs sans créer un SSID distinct pour chaque catégorie d'utilisateurs.
La largeur de canal est un choix de conception plutôt qu'une simple case à cocher. Les mêmes directives GovWifi recommandent des canaux de 40 MHz pour les réseaux 802.11n/ac, une approche conservatrice qui peut favoriser la réutilisation des canaux dans des environnements denses. Demandez à l'installateur d'expliquer le plan de canaux et la manière dont il prend en compte les réseaux voisins au lieu d'accepter les paramètres par défaut sans examen.
Pour une planification RF pratique, utilisez ce guide de l'ingénierie RF Wi-Fi comme point de référence. Votre cahier des charges doit exiger un plan prédictif, une validation sur site, des tests post-installation et des modifications documentées. Cela fournit à l'équipe informatique des preuves pour juger si le réseau installé répond aux exigences du site.
Intégration des AP avec des plateformes d'identité comme Purple
Dans le hall d'un hôtel, un client peut avoir besoin d'un accès internet rapide, tandis que le personnel doit accéder aux systèmes internes et disposer d'un moyen de vérifier son identité. Le point d'accès achemine le trafic, mais l'authentification, la segmentation et les enregistrements de session dépendent de sa connexion aux plateformes d'identité et de gestion réseau. Choisissez l'AP et l'architecture de gestion en gardant ces flux de travail à l'esprit.
Adaptez la méthode d'accès à l'utilisateur
Un mot de passe invité partagé est simple à expliquer, mais difficile à contrôler une fois divulgué. Un portail par e-mail ou SMS peut capturer un signal d'identité, au prix d'une étape supplémentaire pour les visiteurs réguliers et les personnes ayant besoin d'un accès fiable rapidement. Passpoint et OpenRoaming peuvent fournir une connectivité chiffrée basée sur des profils sans nécessiter de parcours portail répété lorsque les appareils clients et le déploiement les prennent en charge. L'authentification du personnel peut également être couplée aux politiques d'identité et d'accès de l'organisation.
Définissez les règles de gouvernance avant de choisir une méthode. Décidez quelles informations le système collecte, combien de temps elles sont conservées, qui peut examiner les enregistrements de connexion et comment les administrateurs révoquent les accès. Séparez le trafic des invités et du personnel grâce à une politique réseau. Testez ensuite l'expérience de connexion en fonction des besoins des visiteurs, des prestataires, des patients ou des locataires, plutôt que de traiter chaque utilisateur comme un invité ponctuel.
Purple s'intègre aux principaux fournisseurs d'AP pour entreprises sur l'ensemble des parcs gérés par contrôleur et gérés dans le cloud. Sa prise en charge d'OpenRoaming et de Passpoint est conçue pour offrir une connectivité chiffrée dès le premier paquet pour les invités, ainsi qu'un accès zero-trust basé sur des certificats pour le personnel. Validez ces capacités par rapport à l'AP spécifique, au contrôleur et aux flux de travail d'identité de votre déploiement.
Distinguez les choix matériels des choix d'identité
Une plateforme d'identité et un fournisseur d'AP sont des décisions distinctes. Aruba ClearPass ou l'écosystème de gestion de Meraki peuvent convenir à des environnements particuliers ; une couche d'authentification distincte peut être évaluée en termes de compatibilité, d'expérience utilisateur et d'administration. Confirmez comment l'AP ou le contrôleur transmet les demandes d'authentification, comment les politiques sont appliquées et quels résultats de connexion les administrateurs peuvent visualiser.
Les clés prépartagées basées sur l'identité (iPSK) peuvent attribuer des identifiants distincts au sein d'une architecture réseau partagée, ce qui peut s'avérer utile pour les équipements hérités ne pouvant pas utiliser d'authentification par certificat. Un SSID unique ne garantit pas la sécurité à lui seul. Les politiques doivent toujours affecter les utilisateurs et les appareils aux segments réseau appropriés et bloquer les accès non autorisés entre eux.
Comparez les plateformes sur la base de résultats pratiques : le chiffrement dès le premier paquet, la facilité de reconnexion pour les visiteurs récurrents, la visibilité des sessions pour les administrateurs et la vitesse de révocation des accès. Cet aperçu du réseau basé sur l'identité décrit comment les décisions d'authentification se rattachent au parc d'AP. Conservez la couche d'authentification portable dans la mesure du possible, afin que le remplacement des points d'accès ne nécessite pas de reconstruire les flux de travail d'identité.
Quand le WiFi 7 en vaut la peine et quand ce n'est pas le cas
La dernière norme Wi-Fi n'est pas automatiquement le meilleur achat. Un AP peut prendre en charge des radios avancées et ne fournir que peu de bénéfices pratiques si la plupart des appareils clients ne peuvent pas les utiliser, si la conception RF du bâtiment est faible ou si la liaison montante filaire limite le débit.
Une étude comparative récente au Royaume-Uni a fait état d'une adoption du WiFi 6 à 43,4 % des échantillons et du WiFi 7 à 3,8 %. (Analyse comparative de l'adoption du WiFi au Royaume-Uni) Ce panorama suggère que de nombreux réseaux desservent encore un parc de clients mixte. Cela ne détermine pas ce que prennent en charge les appareils d'une organisation particulière, vérifiez donc l'inventaire de vos propres clients avant de considérer la mise à niveau d'un AP comme la solution.
Identifier la contrainte réelle
Le Wi-Fi 7 peut avoir du sens là où l'entreprise identifie un réel besoin de capacité ou d'application, comme un environnement événementiel à haute densité ou un cadre clinique aux flux de travail sans fil exigeants. Mais un bureau classique peut tirer davantage de valeur en corrigeant un mauvais positionnement des AP, un comportement d'itinérance faible, une authentification incohérente ou une liaison montante filaire sous-dimensionnée. Ces défaillances peuvent persister même après un renouvellement des radios.
La bande inférieure de 6 GHz au Royaume-Uni offre aux AP compatibles une option de spectre supplémentaire, mais le 6 GHz ne remplace pas toute la couverture des bandes inférieures. Sa propagation plus courte peut nécessiter un espacement des AP plus réduit, du câblage supplémentaire et davantage de travaux d'installation. Confirmez que les appareils clients prennent en charge la bande et que le cas d'usage tire parti du spectre disponible avant de structurer votre projet autour de cette technologie.
Comparez les coûts sur l'ensemble du cycle de vie
Une décision de mise à niveau judicieuse va au-delà du simple prix d'achat des AP. Vérifiez si les commutateurs PoE existants peuvent alimenter les radios sélectionnées, si les liaisons montantes doivent être mises à niveau, quelles licences de gestion ou de contrôleur s'appliquent, et quel travail sera nécessaire pour valider la compatibilité des clients. Incluez l'installation, les tests RF et la charge opérationnelle liée au support d'un parc matériel et client mixte.
Commencez par des preuves tirées de vos opérations actuelles : répartition des clients, utilisation du temps d'antenne, échecs d'itinérance et performances des applications critiques pour l'entreprise. Si ces mesures indiquent une contrainte radio ou spectrale, une génération d'AP plus récente peut être justifiée. Si elles pointent ailleurs, résolvez d'abord ce problème. Acheter le Wi-Fi 7 simplement parce qu'il est plus récent peut laisser la véritable cause de la mauvaise qualité de service intouchée.
Une liste de contrôle d'approvisionnement avant de signer quoi que ce soit
Utilisez cette liste de contrôle pour transformer la conception en décision d'achat. Elle permet de conserver les exigences radio, d'infrastructure et d'identité au cœur de la même discussion.
- Alimentation et commutation : Le budget PoE existant peut-il prendre en charge les points d'accès sélectionnés dans leur configuration prévue, et les commutateurs peuvent-ils fournir des liaisons montantes adaptées ?
- Gestion et intégration : La plateforme expose-t-elle les informations et les API dont vos systèmes d'identité, de surveillance et d'analyse ont besoin ?
- Accès et sécurité : La conception peut-elle séparer le personnel, les invités et les appareils opérationnels, et les administrateurs peuvent-ils identifier et révoquer les accès ?
- Preuves radiofréquences : Le fournisseur a-t-il basé le placement et les choix de canaux sur le bâtiment, la densité d'utilisateurs et des tests de validation ?
- Coût du cycle de vie : Avez-vous pris en compte le matériel, les licences, les modifications de commutateurs, l'installation et le support continu ?
Avant d'approuver la commande, posez directement trois questions : Ces AP fonctionneront-ils avec le budget PoE dont nous disposons ? Notre plateforme de gestion peut-elle fournir les données et intégrations requises par notre pile d'identité et d'analyse ? Que comprendra le coût total sur cinq ans, y compris les licences et les liaisons montantes ?
Les points d'accès sans fil professionnels relèvent d'un choix de plateforme, et non d'une décision matérielle. Les acheteurs qui relient le choix des AP à la planification RF, à la gestion et à la politique d'identité sont mieux positionnés pour offrir un réseau qui reste exploitable à mesure que les besoins évoluent.
Purple fournit une plateforme cloud d'authentification WiFi et d'identité qui fonctionne avec les points d'accès existants, notamment Meraki, Aruba, Ruckus, Mist et UniFi. Si vous évaluez comment concilier le confort des visiteurs avec l'identité du personnel et la gouvernance du réseau, découvrez Purple comme solution pour la couche d'authentification.