

Un invité se connecte au WiFi de votre hôtel. Un membre du personnel se connecte à la même famille de réseaux via Microsoft Entra ID. Une tablette de point de vente se reconnecte automatiquement. Sur le papier, vous avez fait le plus difficile. L'identité est gérée, les SSIDs sont segmentés, les certificats sont émis et vos règles de pare-feu sont impeccables.
Puis, une requête DNS discrète échappe à tout ce dispositif.
C’est la partie que beaucoup d'équipes oublient. La première question que la plupart des appareils posent n’est pas « suis-je autorisé sur ce réseau ? » mais plutôt « où se trouve l'élément que je souhaite atteindre ? ». Si votre couche DNS répond à cette question aveuglément, un attaquant peut abuser du seul protocole que presque tous les réseaux autorisent par défaut. Dans les environnements denses de l'hôtellerie, du commerce de détail, de la santé et du multi-usage, cela représente une faille importante entre le contrôle d'accès et la protection réelle.
Une bonne pratique de dns and security comble cette lacune. Elle traite le DNS comme bien plus qu'une simple infrastructure d'arrière-plan. Il devient un point de contrôle pour l'intégrité, la confidentialité, la politique et la visibilité, en particulier sur les réseaux où coexistent le trafic des invités, celui du personnel et les appareils opérationnels.
La vulnérabilité invisible de votre réseau
Une défaillance typique ne commence pas par une alerte spectaculaire. Elle commence par un détail. Un appareil invité rejoint le réseau d'un établissement et résout un domaine malveillant similaire à un vrai. Un ordinateur de bureau suit une réponse DNS empoisonnée vers le mauvais service. Un appareil infecté utilise le DNS pour communiquer avec un serveur de commande à distance car le trafic web sortant est filtré de manière stricte, tandis que le DNS bénéficie toujours d'une large confiance.
Cette séquence semble ordinaire car le trafic DNS a toujours un aspect ordinaire au premier abord. Chaque téléphone, tablette, navigateur, caisse enregistreuse, Smart TV et scanner en dépend. Les équipes passent souvent plus de temps à sécuriser les flux de connexion qu'à sécuriser le système de résolution de noms dont dépendent chaque connexion et chaque appel d'application.
Pourquoi le DNS mérite l'attention de la direction
Les données du Royaume-Uni sont difficiles à ignorer. Les rapports d'abus DNS ont augmenté de 44 % entre 2021 et 2022, atteignant 356 463 incidents, selon les données du NCSC britannique citées dans cet aperçu de l'histoire et de la sécurité du DNS. La même source note qu'en 2023, les attaques basées sur le DNS représentaient 25 % de tous les incidents cybernétiques signalés dans des secteurs critiques comme la santé et les transports.
Ces chiffres sont importants car les secteurs concernés ressemblent beaucoup aux environnements WiFi modernes à fort trafic. Ils dépendent d'une connectivité permanente, d'un parc d'appareils hétérogène et de services qui doivent résoudre les noms de domaine de manière rapide et fiable. Si le DNS est compromis, l'expérience utilisateur se dégrade et la sécurité s'effondre simultanément.
Le DNS n'est pas simplement un élément du parcours. Dans de nombreux environnements, il s'agit de la première décision de sécurité qu'un appareil rencontre.
Où cela se manifeste dans les opérations réelles
L'impact commercial se fait généralement ressentir dans trois domaines :
- Exposition de sécurité : Les utilisateurs peuvent être redirigés vers des destinations malveillantes, les malwares peuvent résoudre des domaines de commande et contrôle, et les données peuvent quitter le réseau par des canaux que de nombreux contrôles ignorent.
- Perturbation opérationnelle : Les applications du personnel tombent en panne par intermittence, les flux de travail captifs se comportent bizarrement, et le dépannage devient lent car les symptômes ressemblent à des problèmes de connectivité générale.
- Expérience client : Les clients ne se soucient pas de savoir si la panne provient d'un spoofing DNS, d'erreurs de filtrage ou d'un délai d'attente du résolveur. Ils savent seulement que le WiFi semble peu fiable.
Dès que les équipes commencent à traiter le DNS comme un plan de sécurité plutôt que comme une simple tuyauterie, elles disposent d'un moyen plus net de maîtriser les risques sans ajouter de friction à chaque connexion.
Comprendre la zone d'ombre de la sécurité DNS
L'analogie de « l'annuaire de l'internet » est bien connue. Elle est utile, mais incomplète. Le DNS ne se contente pas de chercher des noms. Il indique aux appareils où aller ensuite, souvent avant même qu'un contrôle plus strict n'ait l'occasion d'intervenir. Cela ressemble donc moins à un annuaire qu'à un système de signalisation pour l'ensemble du réseau.
Le point mort provient des hypothèses d'origine du DNS. Il a été conçu pour un internet plus ouvert, où les résolveurs et les serveurs faisant autorité étaient censés être dignes de confiance. Les environnements d'entreprise et de WiFi invités modernes ne fonctionnent pas dans ce monde. Ils accueillent des clients non approuvés, des appareils en itinérance, des services tiers et des applications qui dépendent d'une résolution rapide et continue.
Ce qui se passe réellement lors d'une résolution
Lorsqu'un utilisateur ouvre une application ou visite un site, l'appareil demande d'abord à un résolveur l'adresse associée à un nom de domaine. Si le résolveur a déjà la réponse en cache, il répond rapidement. Sinon, il achemine la requête à travers la hiérarchie DNS jusqu'à ce qu'il obtienne une réponse et la renvoie au client.
Cela semble simple, mais ce processus repose sur plusieurs hypothèses de confiance :
- Le client fait confiance au résolveur pour répondre avec précision.
- Le résolveur fait confiance aux données en amont à moins qu'une vérification ne soit en place.
- Quiconque observe le chemin peut connaître la requête si le transport n'est pas chiffré.
- La politique n'est souvent appliquée que plus tard, une fois que le DNS a déjà dirigé l'appareil vers une destination.
Une infrastructure d'identité solide ne résout pas ces suppositions à elle seule. Un utilisateur peut s'authentifier parfaitement et être tout de même redirigé vers la mauvaise destination si l'intégrité ou la confidentialité du DNS est défaillante.
Pourquoi les équipes sous-estiment le problème
Le DNS passe souvent inaperçu car il s'agit d'une infrastructure partagée. Personne ne le remarque lorsqu'il fonctionne. En cas de panne, les symptômes se propagent aux navigateurs, aux applications, aux API, à l'intégration des réseaux sans fil et aux accès cloud, ce qui pousse les équipes à se tromper de cible au départ.
C'est ici que les lecteurs se trompent souvent : ils supposent que puisque le trafic applicatif utilise TLS, le DNS est déjà protégé. Ce n'est généralement pas le cas. Les requêtes DNS traditionnelles peuvent toujours être visibles ou altérées avant même que la session chiffrée avec le service final ne commence.
Règle pratique : Si vous protégez l'identité, l'authentification WiFi et les sessions applicatives mais que vous laissez le DNS non authentifié ou non chiffré, vous n'avez pas sécurisé le début de la connexion.
La faiblesse architecturale
Le DNS présente deux faiblesses fondamentales, à moins de les corriger délibérément :
| Faiblesse | Ce que cela signifie en pratique | Pourquoi c'est important |
|---|---|---|
| Pas d'authenticité intégrée | Un client peut accepter une réponse falsifiée ou manipulée | Les utilisateurs et les appareils peuvent être redirigés |
| Pas de confidentialité intégrée | Des tiers peuvent observer le chemin de la requête | L'intention de navigation, l'utilisation du service et le comportement de l'appareil peuvent être exposés |
C'est pourquoi le dns and security doit faire partie de la même discussion que l'identité, la segmentation et les politiques d'accès. Le DNS ne faillit pas parce que les équipes sont négligentes. Il faillit parce que de nombreux déploiements reposent encore sur des modèles de confiance qui ne correspondent plus aux conditions réelles du réseau.
Le paysage moderne des menaces DNS
Les attaquants apprécient le DNS car les défenseurs sont obligés de l'autoriser. Un appareil qui ne peut pas résoudre de noms ne peut pratiquement rien faire. Le DNS est donc l'un des rares protocoles qui reste largement autorisé sur presque tous les réseaux. Cela en fait une voie d'accès pratique pour la redirection, la signalisation clandestine et l'abus à grande échelle.
La portée est vaste. Les données Forrester 2025 indiquent que 95 % des organisations ont subi des attaques via le DNS, comme le cite l'évaluation des risques DNS d'EfficientIP. La même source explique un signe pratique d'exfiltration de données via le DNS : les adversaires peuvent masquer des charges utiles dans les champs de sous-domaine, et la longueur des requêtes qui est généralement de 63 à 255 caractères pour les requêtes légitimes peut dépasser 500 caractères lors des tentatives d'exfiltration.
Empoisonnement du cache et fausses réponses
L'empoisonnement de cache cible la confiance envers le résolveur. Si un attaquant parvient à injecter une fausse réponse dans le cache, les utilisateurs qui posent une question légitime peuvent être redirigés vers une destination malveillante. Dans un espace public ou un établissement, cela peut affecter rapidement de nombreux clients, car les résolveurs partagés desservent de vastes populations.
Le danger ne se limite pas au phishing. Les applications internes, les services cloud, les systèmes de mise à jour et les plateformes de fournisseurs dépendent tous d'une résolution de noms précise. Dès que le résolveur renvoie des données incorrectes, le reste de la pile technologique peut fonctionner comme prévu tout en dirigeant les utilisateurs vers le mauvais endroit.
Tunneling DNS et exfiltration de données
Le tunnel DNS transforme les champs de requête en un canal de transport dissimulé. Au lieu d'utiliser le DNS uniquement pour demander une adresse, les logiciels malveillants intègrent des informations directement dans le nom de la requête. Un serveur faisant autorité malveillant reconstruit ensuite ces fragments à l'extérieur.
Les anomalies sont révélatrices. Des chaînes de requêtes très longues, un nombre inhabituel de points ou des requêtes répétées pour des sous-domaines étranges peuvent indiquer qu'un appareil utilise le DNS à d'autres fins que la simple résolution. Dans un réseau invité ou multi-locataire, cela est crucial car les contrôles traditionnels ont tendance à se concentrer sur les catégories web et les ports connus en laissant le DNS de côté.
Les requêtes DNS anormalement longues ne sont pas toujours du bruit numérique inoffensif. Elles peuvent être l'équivalent réseau d'une personne qui évacue des dossiers par la sortie de secours.
Contrôle et commande via le trafic autorisé
Les attaquants utilisent également le DNS pour les commandes et le contrôle parce qu'il se fond dans la masse. Même un réseau géré de manière stricte laisse souvent le trafic DNS circuler vers des résolveurs approuvés. Les logiciels malveillants peuvent exploiter cette voie classique pour récupérer des instructions ou localiser la prochaine étape d'une attaque.
Cela est particulièrement problématique dans l'hôtellerie et le commerce de détail en raison de la complexité de l'environnement. Les appareils vont et viennent constamment. Les navigateurs, les applications, les plateformes de fidélité, les systèmes d'accueil des clients et les SDK publicitaires génèrent un volume élevé de requêtes. Ce trafic de fond permet de dissimuler facilement une surveillance défaillante.
Amplification DDoS et surcharge des services
Le DNS peut également être détourné pour des attaques par amplification. Des résolveurs ouverts ou mal configurés peuvent s'intégrer à un schéma d'attaque par déni de service plus vaste, en tant que cibles ou participants involontaires. Même lorsque votre organisation n'est pas la victime finale, une architecture DNS non sécurisée peut générer de l'instabilité, consommer des ressources et compliquer la réponse aux incidents.
Pour les équipes qui gèrent un WiFi invité, c'est pourquoi le filtrage et les politiques au niveau de la couche DNS peuvent être aussi utiles sur le plan opérationnel que protecteurs. Le guide de Purple sur le Filtrage DNS pour le WiFi invité bloquant les logiciels malveillants et les contenus inappropriés mérite d'être lu si vous cherchez à comprendre comment le contrôle au niveau du domaine affecte à la fois la sécurité et l'expérience utilisateur.
À quoi cela ressemble sur le terrain
Une approche utile consiste à envisager les menaces DNS sous l'angle de leur impact sur l'entreprise plutôt que sous l'angle des détails du protocole :
- Erreur d'aiguillage : les utilisateurs aboutissent sur la mauvaise destination.
- Communication silencieuse : les appareils infectés continuent de communiquer vers l'extérieur.
- Exfiltration masquée : les données sortent selon des modèles qui ressemblent à des requêtes normales.
- Interruption de service : l'accès légitime devient lent, instable ou indisponible.
C'est pourquoi la sécurité DNS n'est pas un contrôle de niche réservé aux spécialistes. Elle fait partie intégrante de la défense des terminaux, du contrôle d'accès, de la réponse aux incidents et de la fiabilité offerte aux clients.
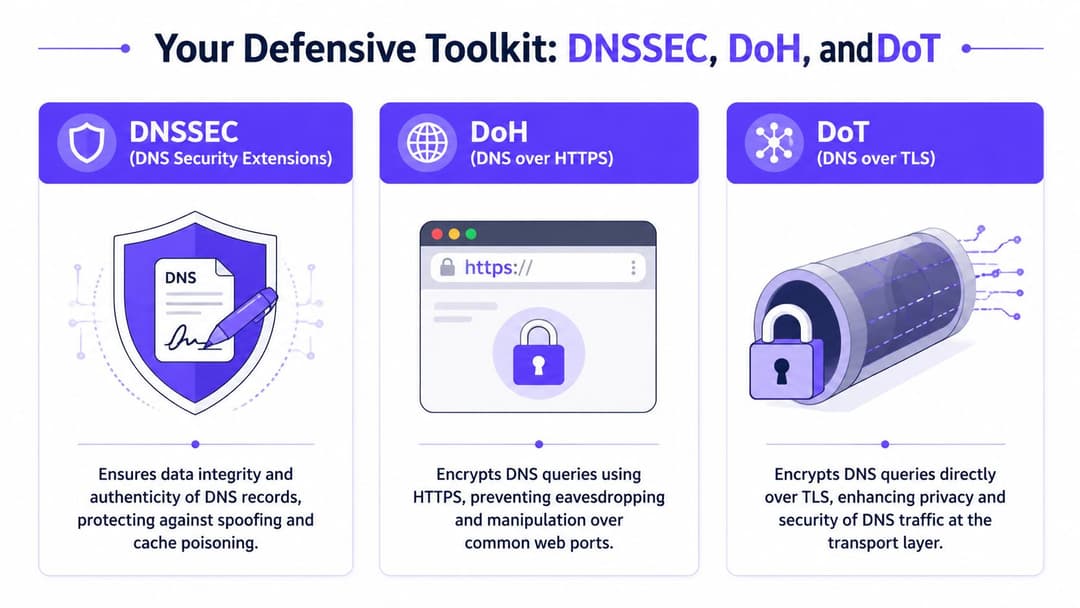
Votre boîte à outils défensive DNSSEC DoH et DoT
Trois technologies reviennent constamment dans la conception d'une sécurité DNS sérieuse : DNSSEC, DoH et DoT. Elles résolvent des problèmes différents. Les équipes les regroupent souvent, pour ensuite être déçues lorsqu'un contrôle ne bloque pas la menace qu'elles avaient en tête.
La façon la plus simple de les distinguer est la suivante. DNSSEC protège l'authenticité et l'intégrité. DoH et DoT protègent la confidentialité en transit. Vous avez généralement besoin de ces deux concepts dans votre architecture car "cette réponse est-elle authentique ?" et "quelqu'un peut-il surveiller ou modifier cette requête en cours de route ?" sont deux questions distinctes.
DNSSEC comme sceau de cire numérique
DNSSEC signe les données DNS pour que les résolveurs puissent vérifier que la réponse provient de la bonne source et n'a pas été altérée. Considérez cela comme un sceau de cire sur une lettre officielle. Le sceau ne cache pas le contenu de la lettre, mais il vous aide à détecter les falsifications.
Cela rend le protocole DNSSEC particulièrement utile contre l'usurpation et l'empoisonnement de cache. Si un résolveur valide DNSSEC et que la chaîne de signature est incorrecte, il peut rejeter la réponse au lieu de lui faire aveuglément confiance.
Le protocole DNSSEC ne chiffre pas la requête. C'est un point souvent oublié. Il indique simplement que la réponse est authentique. Il n'empêche pas un observateur de voir quel nom de domaine a été demandé.
DoH et DoT comme messagers chiffrés
Le DNS over HTTPS (DoH) et le DNS over TLS (DoT) chiffrent tous deux le trafic DNS entre le client et le résolveur, ou entre les éléments du réseau selon votre architecture. Leur rôle est d'assurer la confidentialité et la sécurité du transport.
Une analogie simple permet de comprendre. Si DNSSEC est le sceau de cire, DoH et DoT sont l'enveloppe sécurisée du coursier. Ils empêchent les écoutes indiscrètes et rendent la manipulation en transit plus difficile.
La différence entre les deux est principalement d'ordre opérationnel :
- DoH envoie le DNS à l'intérieur de HTTPS. Cela peut s'intégrer parfaitement aux environnements orientés web et à certaines architectures d'applications.
- DoT utilise TLS spécifiquement pour le DNS. De nombreuses équipes le préfèrent lorsqu'elles souhaitent une séparation plus claire et un contrôle plus explicite du trafic DNS.
Comparatif des protocoles de sécurité DNS
| Protocole | Objectif principal | Mécanisme | Protège contre | Idéal pour |
|---|---|---|---|---|
| DNSSEC | Authenticité et intégrité | Signatures cryptographiques sur les enregistrements DNS | Usurpation, fausses réponses, empoisonnement du cache | Valider que les réponses DNS sont authentiques |
| DoH | Confidentialité en transit | Chiffre le DNS au sein du protocole HTTPS | Écoute clandestine et manipulation en transit | Environnements orientés client et architectures web |
| DoT | Confidentialité en transit | Chiffre le DNS via TLS | Écoute clandestine et manipulation en transit | Confidentialité du DNS du résolveur au client ou réseau géré |
Choisir la bonne combinaison
Une grande partie de la confusion disparaît lorsque vous associez chaque contrôle à un risque concret.
Si vous craignez de fausses réponses DNS, commencez par la validation DNSSEC.
Si vous vous inquiétez de la visibilité des requêtes sur des réseaux non approuvés, ajoutez le DoH ou DoT.
Si les deux vous importent, associez l'authenticité et le chiffrement.
Distinction clé : DNSSEC répond à la question « puis-je faire confiance à cette réponse ? ». DoH et DoT répondent à « quelqu'un peut-il voir ou altérer cette conversation en cours de route ? ».
Erreurs de conception courantes
Les équipes ont tendance à commettre trois erreurs évitables :
Déployer le chiffrement sans validation
Les requêtes sont privées en transit, mais le résolveur peut toujours accepter des données non authentifiées en amont.Activer la validation sans planification opérationnelle
DNSSEC introduit des modes de défaillance lorsque les enregistrements ou les délégations sont mal gérés, d'où l'importance de la surveillance et de la discipline de changement.Ignorer le comportement du résolveur sur les réseaux invités
Les appareils invités peuvent utiliser leurs propres préférences DNS à moins que votre politique réseau et votre conception d'onboarding n'en tiennent compte.
Dans les environnements WiFi d'entreprise et à fort trafic, le modèle le plus robuste repose sur une approche multicouche. Validez là où l'authenticité est essentielle. Chiffrez là où la confidentialité des requêtes l'exige. Ajoutez des politiques de protection au niveau du résolveur pour que le DNS devienne un contrôle actif, et pas seulement un service de recherche.
Déployer un DNS sécurisé en pratique
La question de conception n'est pas de savoir si l'on doit sécuriser le DNS, mais plutôt de savoir où appliquer cette sécurité et comment éviter de perturber le parcours des utilisateurs. La réponse diffère entre un réseau d'entreprise géré et un service WiFi public ou semi-public.
Un ordinateur portable d'entreprise enregistré sur votre plateforme d'identité vous permet d'appliquer une politique plus stricte. Un téléphone invité dans le hall d'un hôtel ne le permet pas. Tous deux ont pourtant besoin d'un DNS sécurisé, mais les points de contrôle se situent à des niveaux différents.
Du côté de l'entreprise
Pour le personnel et les appareils gérés, centralisez la politique DNS autant que votre architecture le permet. Cela implique généralement des résolveurs approuvés, des réponses validées, un transport chiffré si nécessaire, et une télémétrie claire intégrée à votre pile de surveillance.
Un modèle de déploiement pratique se présente comme suit :
- Utilisez des résolveurs gérés : Maintenez les appareils du personnel connectés à des résolveurs que vous contrôlez ou auxquels vous faites explicitement confiance, afin de préserver la cohérence des politiques et des journaux d'activité.
- Validez l'authenticité : Activez la validation DNSSEC sur les résolveurs desservant les utilisateurs internes et les flux de travail critiques.
- Chiffrez les flux sensibles : Utilisez DoH ou DoT là où la confidentialité des requêtes est essentielle, en particulier sur les segments moins sécurisés ou les liaisons externes.
- Intégrez les détections aux opérations : Les journaux de résolution gagnent en valeur lorsque votre SOC ou NOC peut les corréler avec les identités, les terminaux et les événements WiFi.
C'est également l'endroit idéal pour les services de DNS protecteurs qui bloquent les destinations malveillantes connues ou non conformes aux politiques avant même qu'une connexion ne s'établisse. Utilisé à bon escient, cela vous offre un contrôle plus net que de dépendre de l'inspection approfondie des paquets au cœur du flux.
Sur le WiFi invité
Le WiFi invité exige une approche plus fluide. Les utilisateurs s'attendent à un accès rapide et sans friction. Un filtrage trop agressif ou des choix de résolveurs qui ralentissent la connexion généreront des demandes d'assistance bien avant que vos utilisateurs n'apprécient votre politique de sécurité.
L'objectif est simple : bloquer les chemins de résolution manifestement nuisibles ou inappropriés tout en maintenant une navigation fluide.
Ce qu'il faut prioriser en premier
- Choisissez des fournisseurs DNS en amont sécurisés : Optez pour des fournisseurs prenant en charge les contrôles de sécurité modernes et une performance stable.
- Appliquez le filtrage par catégorie et par menace avec soin : Bloquez les logiciels malveillants, le phishing et les destinations manifestement indésirables, tout en testant les politiques face aux comportements courants des invités.
- Maintenez une trajectoire de résolution prévisible : Concevez vos passerelles, contrôleurs ou services de périphérie de manière à ce que le DNS invité ne dévie pas vers des chemins non gérés.
- Surveillez les anomalies, pas seulement les domaines malveillants connus : Le tunneling et l'exfiltration de données se manifestent souvent sous forme de requêtes inhabituelles avant d'apparaître sur une liste de blocage.
Une option pratique dans cette catégorie est Purple Shield, qui applique un filtrage au niveau de la couche DNS pour les environnements WiFi. Dans un parc d'établissements mixte, ce type de contrôle peut se superposer au matériel réseau existant et bloquer les domaines à risque avant même que les sessions ne soient établies.
Les habitudes opérationnelles les plus importantes
La configuration ne représente que la moitié du travail. La sécurité DNS peut échouer sans que personne ne s'en aperçoive lorsque l'hygiène opérationnelle se relâche.
| Pratique opérationnelle | Pourquoi c'est important |
|---|---|
| Contrôle des modifications des enregistrements DNS et des résolveurs | Réduit les pannes accidentelles et les échecs de validation |
| Examen de routine des décisions de filtrage | Évite les mauvaises expériences pour les invités et le sur-blocage |
| Analyse de la télémétrie par identité ou type d'utilisateur | Aide à dissocier le trafic des invités des risques liés au personnel |
| Scénarios d'incident intégrant les preuves DNS | Accélère l'investigation lorsque les symptômes touchent plusieurs systèmes |
Si votre processus de gestion des incidents ne cherche pas à savoir ce que l'appareil a résolu avant l'événement, vous commencez souvent votre analyse trop tard.
Là où les équipes se bloquent
La plupart des problèmes de déploiement proviennent de l'une de ces deux hypothèses. Premièrement, les équipes supposent que la sécurité du DNS n'est qu'un problème de périmètre. Ce n'est pas le cas. Le comportement du résolveur interne est tout aussi important. Deuxièmement, elles supposent que le trafic des invités ne peut pas être protégé de manière significative sans ajouter de friction. Ce n'est pas vrai non plus. Des contrôles DNS bien conçus améliorent généralement l'expérience utilisateur car ils éliminent les détours malveillants avant même que les utilisateurs ne les voient.
En pratique, la sécurité DNS dépend moins d'un produit ou d'un protocole spécifique que d'un déploiement rigoureux. Placez les bons contrôles au niveau du résolveur, alignez-les avec le profil utilisateur et intégrez la télémétrie DNS dans vos opérations réseau courantes.
Intégrer le DNS dans votre réseau Zero Trust
La plupart des programmes Zero Trust commencent par l'identité. C'est logique. Vous voulez savoir qui est l'utilisateur, sur quel appareil il se trouve et ce à quoi il doit être autorisé à accéder. Mais de nombreux environnements s'arrêtent là. Ils authentifient la session, segmentent le réseau, et laissent pourtant le DNS fonctionner comme un service public ouvert.
Cet écart est devenu plus visible. La discussion de la RSA Conference 2025 citée dans l'analyse de Cygnalabs sur le DNS comme maillon manquant des stratégies Zero Trust note que les services DNS protecteurs gagnent du terrain, mais que leur adoption reste irrégulière bien que l'abus de DNS soit à la base du phishing, des ransomwares et du vol de données. La même source souligne le défi non résolu de l'intégration de la sécurité DNS dans les systèmes d'authentification sans mot de passe et les réseaux Zero Trust afin de prévenir le mouvement latéral et l'exfiltration de données via les canaux DNS.
Le DNS comme point d'application des politiques
À ce stade, le DNS cesse d'être un simple service d'assistance pour devenir un véritable point d'application des politiques. Un résolveur détecte l'intention très tôt. Avant qu'un utilisateur ou un appareil n'accède à une application, il demande un nom. Cette requête peut être vérifiée par rapport aux politiques, à l'identité, aux signaux de risque et aux données sur les menaces.
La discussion d'avril 2025 sur la publication NIST SP 800-81 Révision 3 dans ce résumé de la sécurité DNS de la RSA Conference 2025 décrit le DNS comme un moyen d'appliquer les décisions d'accès en utilisant le comportement des requêtes comme entrée pour les moteurs Zero Trust, permettant ainsi de bloquer ou de rediriger les demandes lorsqu'elles violent la politique. Pour les réseaux basés sur l'identité, c'est la jonction manquante entre "cet appareil est authentifié" et "cet appareil peut résoudre cette destination en ce moment précis".
À quoi ressemble un DNS sensible à l'identité
Dans un environnement WiFi moderne, vous pouvez associer la politique DNS à des éléments contextuels tels que :
- Type d'utilisateur : invité, personnel, prestataire, locataire, appareil non géré
- État d'authentification : pré-connexion, nouvellement intégré, entièrement approuvé
- Postute de l'appareil : géré, non géré, hérité, à usage partagé
- Rôle du lieu ou de l'emplacement : accueil, back-office, clinique, espace de vente, réseau résidentiel
Un ordinateur portable professionnel authentifié via un flux de travail intégré à l'annuaire ne devrait pas résoudre les mêmes destinations qu'un téléphone d'invité ou qu'un écran IoT. La politique DNS peut refléter cela sans imposer que chaque décision dépende d'une inspection par pare-feu.
C'est également la raison pour laquelle une bonne hygiène des domaines reste essentielle. Si vos enregistrements, vos normes de nommage et vos modèles de propriété sont désorganisés, il devient plus difficile d'appliquer une politique de manière cohérente. Une référence opérationnelle utile est le guide de OneNine sur les Stratégies de gestion des domaines et du DNS, en particulier pour les équipes qui cherchent à aligner la gouvernance DNS avec des contrôles de sécurité plus larges.
Pourquoi cela compte dans les environnements WiFi à fort trafic
Les plateformes de réseau basées sur l'identité peuvent établir qui ou quoi a rejoint le réseau. Le DNS ajoute le contrôle logique suivant : quels noms cette entité est autorisée à résoudre. Dans un modèle de déploiement Purple, cette connexion est essentielle car les invités, le personnel et les utilisateurs multi-locataires partagent la même infrastructure tout en exigeant des limites de confiance distinctes. La politique DNS vous permet d'appliquer ces limites tôt et de manière invisible.
Par exemple, un appareil invité peut être autorisé à naviguer normalement mais bloqué lorsqu'il tente de résoudre des domaines associés à la diffusion de malwares. Un appareil du personnel peut être autorisé à accéder aux services SaaS internes et opérationnels tout en se voyant refuser les destinations suspectes. Un appareil hérité peut être étroitement restreint même s'il ne prend pas en charge de contrôles de terminaux plus avancés.
Si vous concevez un modèle d'accès global, le guide de Purple sur les stratégies de mise en œuvre et les meilleures pratiques pour le zero trust network access apporte un contexte précieux sur la façon dont l'identité réseau et la politique de sécurité s'associent.
Le contrôle Zero Trust le plus efficace est souvent le plus précoce. Si un appareil ne résout jamais sa destination, la session à risque ne commence jamais.
Un meilleur modèle mental
Considérez l'identité comme le contrôle du passeport et le DNS comme le contrôle de l'itinéraire. L'authentification vous indique qui est arrivé. La politique DNS vous indique s'ils sont autorisés à obtenir des directions vers une destination donnée.
Sans cette seconde couche, le Zero Trust peut s'avérer curieusement permissif. Les utilisateurs sont vérifiés, mais leurs appareils conservent une grande liberté pour interroger n'importe quelle adresse. Intégrer le DNS dans ce modèle permet de corriger cette asymétrie.
Faire du DNS votre première ligne de défense
L'ancienne vision du DNS était purement administrative. Il suffisait de maintenir les enregistrements propres, d'assurer une résolution rapide et de passer aux "vraies" couches de sécurité. Cette approche n'est plus viable dans les environnements de connectivité d'entreprise et d'invités, où chaque appareil dépend du DNS avant que toute autre action utile ne puisse se produire.
Le DNS est aujourd'hui à la base de la confiance. Il détermine si les utilisateurs accèdent au bon service, si un malware peut localiser son serveur de contrôle, si des données peuvent s'échapper discrètement et si les politiques Zero Trust agissent assez tôt pour être efficaces. Si cette couche est faible, le reste de vos contrôles passe son temps à compenser une faille présente dès le début de la connexion.
L'enseignement pratique
Une stratégie durable en matière de DNS et de sécurité repose généralement sur la synergie de quatre grands principes :
- Contrôles d'intégrité : utilisez DNSSEC là où l'authenticité de la réponse est importante.
- Contrôles de confidentialité : utilisez DoH ou DoT là où la confidentialité de la requête est importante.
- Politique de protection : bloquez les chemins de résolution risqués, malveillants ou inappropriés au niveau du résolveur.
- Contexte d'identité : appliquez différentes décisions DNS en fonction de l'identité de l'utilisateur, de son appareil et de sa position dans le réseau.
Cette combinaison est particulièrement utile dans l'hôtellerie, le commerce de détail, la santé, les transports et les environnements résidentiels, où un même site peut héberger simultanément un accès invité, un accès personnel et des équipements opérationnels.
Ce que les équipes matures font différemment
Les équipes matures cessent de traiter les journaux DNS comme un bruit de fond. Elles utilisent les preuves DNS pour le dépannage, la réponse aux incidents et la gouvernance des accès. Elles analysent le comportement des résolveurs en parallèle des événements d'authentification. Elles conçoivent des politiques de WiFi invité afin de réduire les risques sans pour autant rendre la connectivité contraignante.
Si vous souhaitez en savoir plus sur la manière dont le DNS s'intègre dans le modèle de protection global des environnements sans fil, les perspectives de Purple sur la sécurité des réseaux et du sans fil constituent une suite de lecture logique.
Le changement le plus utile est d'ordre conceptuel. Ne vous demandez pas si le DNS a besoin d'une sécurité supplémentaire. Demandez-vous plutôt dans quelle mesure votre posture de sécurité globale dépend déjà du DNS, que vous l'ayez planifié ou non. Une fois que vous considérez le DNS comme un plan de contrôle, les priorités deviennent plus claires.
Purple aide les organisations à fournir un accès WiFi basé sur l'identité pour les invités, le personnel et les environnements multi-locataires, avec des options prenant en charge la protection au niveau DNS dans le cadre d'une stratégie globale de connectivité sécurisée. Si vous repensez la manière dont l'authentification, les politiques et l'expérience utilisateur doivent fonctionner ensemble, découvrez Purple.



