
Eduroam et 802.1X : authentification WiFi sécurisée pour l'enseignement supérieur | Purple
Concevez et sécurisez eduroam 802.1X WiFi dans l'enseignement supérieur. Comparez EAP-TLS et PEAP, configurez la fédération RADIUS et RadSec, et isolez les réseaux invités.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Synthèse
Pour les établissements d'enseignement supérieur, ainsi que pour les sites qui accueillent leur personnel et leurs étudiants, fournir une connectivité sans fil sécurisée et transparente n'est plus un luxe - c'est une exigence opérationnelle. La norme pour cette connectivité est eduroam, un service d'itinérance mondial basé sur le framework IEEE 802.1X.
Ce guide fournit aux responsables informatiques, aux architectes réseau et aux directeurs d'exploitation des sites une référence complète et indépendante des fournisseurs pour comprendre, déployer et dépanner le 802.1X et eduroam. Nous allons au-delà des modèles théoriques de base pour examiner comment le WiFi de campus d'entreprise fonctionne réellement en pratique, y compris la gestion des certificats, l'architecture proxy RADIUS et l'intégration avec une stratégie de réseau invités plus large.
Que vous mettiez à niveau un réseau universitaire vieillissant ou que vous configuriez un centre de conférences pour accueillir des visiteurs académiques, l'implémentation correcte du 802.1X réduit considérablement les risques de sécurité - en particulier le vol d'identifiants - tout en réduisant considérablement les coûts de support. Pour les sites en dehors de l'enseignement supérieur traditionnel, la compréhension de ces normes est essentielle pour évaluer les fédérations d'itinérance commerciale telles que OpenRoaming, qui partagent la même architecture sous-jacente.
Plongée technique : 802.1X et architecture eduroam
À sa base, eduroam est une implémentation de la norme IEEE 802.1X, le standard de contrôle d'accès réseau basé sur les ports. Conçu à l'origine pour les réseaux filaires, le 802.1X constitue le fondement de la sécurité WPA2-Enterprise et WPA3-Enterprise.
Le modèle triangulaire 802.1X
Le framework 802.1X repose sur l'interaction de trois composants distincts pour autoriser l'accès :
- Supplicant (le demandeur) : L'appareil client qui demande l'accès au réseau (par exemple, l'ordinateur portable ou le smartphone d'un étudiant).
- Authenticator (l'authentificateur) : L'appareil d'accès réseau (par exemple, un point d'accès WiFi ou un commutateur managé). Il agit comme un garde-barrière, bloquant tout le trafic à l'exception des messages d'authentification jusqu'à ce que l'appareil soit autorisé.
- Authentication Server (le serveur d'authentification) : Le système back-end qui valide les identifiants, presque universellement un serveur RADIUS (Remote Authentication Dial-In User Service).
Lorsqu'un appareil se connecte, l'authentificateur établit un port contrôlé. Il relaye les messages EAP (Extensible Authentication Protocol) entre le supplicant et le serveur d'authentification. Si les identifiants sont valides, le serveur renvoie un message RADIUS Access-Accept et l'authentificateur ouvre le port pour laisser passer le trafic IP standard.

La hiérarchie de proxy RADIUS de eduroam
Ce qui rend eduroam unique est son architecture fédérée. Elle permet aux utilisateurs de s'authentifier dans n'importe quel établissement participant en utilisant leurs identifiants d'origine, sans que l'établissement d'accueil n'ait jamais besoin d'en détenir une copie.
Ceci est rendu possible grâce à une chaîne hiérarchique de proxys RADIUS. Lorsqu'un utilisateur de username@university.ac.uk se connecte au SSID eduroam d'un site d'accueil :
- L'appareil de l'utilisateur envoie une demande d'authentification sous la forme
username@university.ac.uk. - Le serveur RADIUS de l'établissement d'accueil inspecte le domaine (la partie située après le symbole
@). Reconnaissant qu'il s'agit d'un domaine externe, il relaie la demande vers le serveur RADIUS national de premier niveau (géré par le Réseau national de recherche et d'enseignement, ou NREN). - Le serveur national oriente la demande vers le serveur RADIUS de l'établissement d'origine (
university.ac.uk). - L'établissement d'origine valide les identifiants et renvoie un message
Access-AcceptouAccess-Rejecttout au long de la chaîne.
L'ensemble du processus prend généralement moins de deux secondes. Aspect crucial, le mot de passe de l'utilisateur n'est jamais exposé à l'établissement d'accueil ni aux serveurs proxys intermédiaires ; il est protégé à l'intérieur d'un tunnel EAP chiffré établi directement entre le supplicant et le serveur RADIUS d'origine.
Méthodes EAP : Le compromis entre sécurité et facilité de déploiement
Le choix de la méthode EAP détermine la manière dont le tunnel chiffré est formé et dont les identifiants sont échangés. La définition du service de politique eduroam limite strictement les méthodes autorisées pour garantir la sécurité.
- PEAP (Protected EAP) : La méthode de déploiement la plus courante. Elle utilise un certificat côté serveur sur le serveur RADIUS pour établir un tunnel TLS. Le client s'authentifie ensuite à l'intérieur de ce tunnel, généralement en utilisant MSCHAPv2 (nom d'utilisateur et mot de passe). Elle est relativement simple à déployer, mais reste vulnérable aux attaques de points d'accès piratés si les clients ne sont pas configurés pour valider strictement le certificat du serveur.
- EAP-TLS : La référence absolue en matière de sécurité. Elle nécessite une authentification mutuelle, ce qui signifie que le serveur RADIUS et l'appareil client doivent tous deux présenter des certificats valides. Bien qu'elle soit immunisée contre le phishing d'identifiants, elle requiert une infrastructure à clés publiques (PKI) robuste pour émettre et gérer les certificats clients, ce qui rend le déploiement à grande échelle plus complexe.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
Le déploiement de 802.1X et de eduroam nécessite une coordination minutieuse entre l'infrastructure réseau, la gestion des identités et la configuration des clients.
1. Préparation de l'infrastructure
Assurez-vous que vos points d'accès et contrôleurs sans fil prennent en charge le WPA2-Enterprise/WPA3-Enterprise et le 802.1X. Tout matériel d'entreprise moderne (Cisco, Aruba, Juniper, et autres) répondra à cette exigence. Vous devez également déployer une infrastructure RADIUS robuste (telle que FreeRADIUS, Cisco ISE ou Aruba ClearPass) capable de gérer la charge d'authentification attendue et de relayer les requêtes.
2. Gestion des certificats
Pour les déploiements PEAP, votre serveur RADIUS a besoin d'un certificat TLS émis par une autorité de certification (CA) de confiance pour vos clients. N'utilisez jamais de certificats auto-signés dans un déploiement de production eduroam. Les certificats doivent être renouvelés régulièrement pour éviter les interruptions d'authentification.
3. Configuration des clients (l'outil CAT)
Le point de défaillance le plus courant dans les déploiements eduroam est la mauvaise configuration des clients. Lorsque les utilisateurs se connectent manuellement, ils omettent souvent de configurer la validation du certificat, ce qui les expose à des attaques de collecte d'identifiants.
Pour atténuer ce risque, les institutions doivent utiliser l'eduroam Configuration Assistant Tool (CAT) ou une solution MDM pour distribuer des profils préconfigurés. Ces profils configurent automatiquement la bonne méthode EAP, épinglent le certificat attendu du serveur RADIUS et définissent le protocole d'authentification interne approprié.
4. Attribution de VLAN et segmentation
Un déploiement mature utilise des attributs RADIUS pour attribuer les VLAN de manière dynamique en fonction de l'identité de l'utilisateur.
- Utilisateurs internes : Attribués à des VLAN internes avec un accès approprié aux ressources du campus.
- Utilisateurs visiteurs : Attribués à un VLAN invité restreint offrant uniquement un accès à internet.
Cette segmentation est essentielle pour la sécurité et la conformité, garantissant que les appareils des visiteurs ne peuvent pas accéder aux réseaux internes sensibles.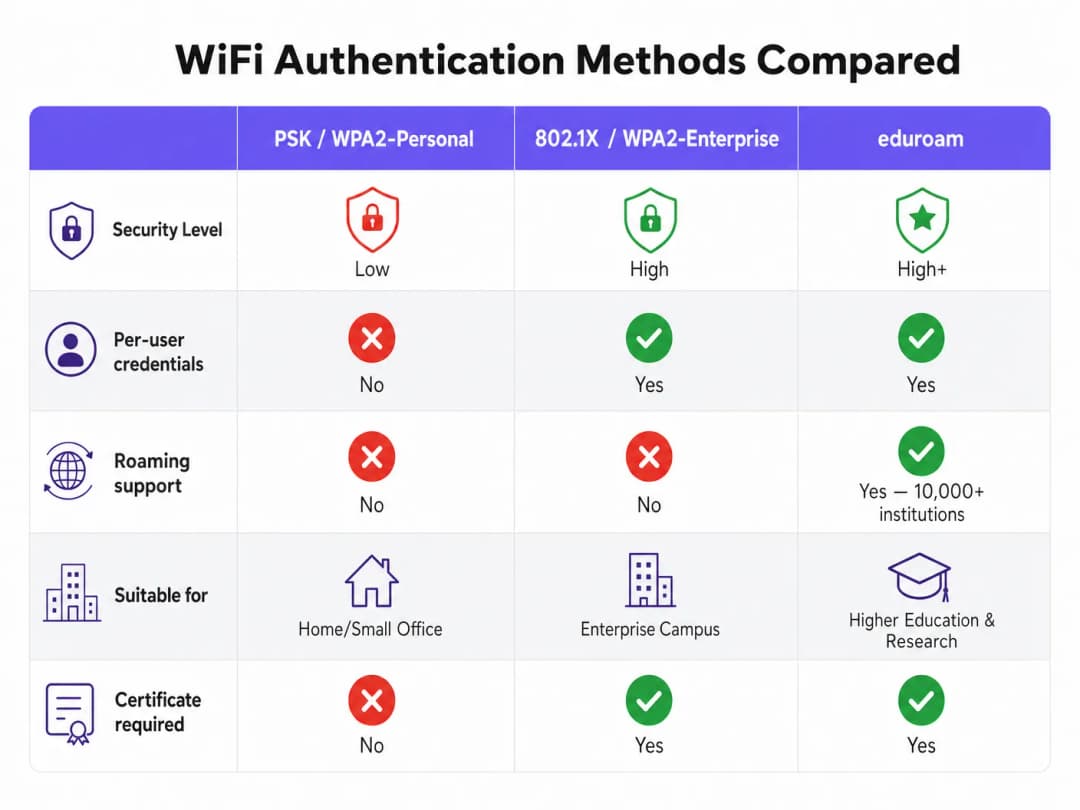
Bonnes pratiques et recommandations neutres vis-à-vis des constructeurs
- Priorisez le WPA3 : Pour les nouveaux déploiements, activez le WPA3-Enterprise afin de bénéficier du chiffrement obligatoire de 192 bits et d'une meilleure protection contre les attaques par dictionnaire hors ligne.
- Imposez la validation des certificats : Exigez l'utilisation de profils de configuration (via CAT ou MDM) pour garantir que le suppliant valide strictement le certificat du serveur RADIUS avant de transmettre les identifiants.
- Utilisez RadSec : Lors de la configuration des connexions proxy RADIUS vers la fédération nationale, utilisez RadSec (RADIUS sur TLS) plutôt que le simple UDP. Cela permet de chiffrer le trafic proxy et d'améliorer la fiabilité sur les liaisons à grande distance.
- Intégrez une solution pour les invités : eduroam ne dessert que les utilisateurs disposant d'identifiants universitaires. Vous devez maintenir une solution distincte et sécurisée de Guest WiFi pour les sous-traitants, le grand public et les participants aux événements.
- Examinez l'infrastructure associée : Assurez-vous que votre réseau sous-jacent est sécurisé. Lisez notre guide Securing your network with robust DNS and security pour plus de détails. Si vous déployez une infrastructure temporaire pour des événements universitaires, consultez Event WiFi: Planning and Deploying Temporary Wireless Networks ou la version en portugais Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias.
Résolution des problèmes et atténuation des risques
En cas d'échec de l'authentification, une approche systématique de résolution des problèmes est essentielle.
- Isolez le domaine de défaillance : Déterminez si la panne est locale (affectant les utilisateurs sur votre propre réseau), distante (affectant vos utilisateurs ailleurs) ou entrante (affectant les visiteurs sur votre réseau).
- Vérifiez les journaux RADIUS : Les journaux du serveur RADIUS constituent la source unique de vérité. Recherchez les messages
Access-Reject(indiquant des identifiants erronés ou des violations de politique) ou les expirations de délai (indiquant des problèmes de connectivité du proxy). - Vérifiez la validité du certificat : Assurez-vous que le certificat du serveur RADIUS n'est pas expiré et que la chaîne de certification complète est présentée aux clients.
- Surveillez la latence en amont : Une latence élevée vers le proxy RADIUS national peut provoquer des expirations de délai chez le client, entraînant des échecs de connexion même lorsque les identifiants sont corrects.
ROI et impact commercial
Pour les établissements d'enseignement supérieur, le retour sur investissement d'un déploiement eduroam correctement configuré se traduit par une réduction spectaculaire des tickets d'assistance. En éliminant les Captive Portals et la saisie manuelle des mots de passe, les centres d'assistance informatique constatent une baisse significative des appels liés à la connectivité. (L'engagement de Purple dans ce secteur est clair, voir Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions).
Pour les sites commerciaux - tels que l' hôtellerie, le commerce de détail, la santé ou les transports - la prise en charge d'eduroam Visitor Access (eVA) ou de fédérations similaires telles que OpenRoaming offre une expérience sans friction pour un public à forte valeur ajoutée. Cela garantit que les visiteurs académiques se connectent automatiquement et en toute sécurité, améliorant ainsi leur satisfaction tout en permettant au site de maintenir une segmentation réseau stricte. Si votre site a besoin d'une bande passante dédiée pour répondre à cette demande, n'hésitez pas à consulter notre article Qu'est-ce qu'une ligne louée ? L'internet conçu pour les entreprises.
Lors de la planification des mises à niveau du réseau, l'intégration de la fonctionnalité 802.1X garantit que votre infrastructure est prête pour les réseaux modernes basés sur l'identité, jetant ainsi les bases d'outils avancés de WiFi Analytics et de services géolocalisés.
Définitions clés
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports (PNAC). Elle fournit un mécanisme d'authentification pour les appareils souhaitant se connecter à un réseau LAN ou WLAN.
Le protocole fondamental pour la sécurité WiFi d'entreprise, remplaçant les mots de passe partagés (PSK) par une authentification individualisée.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau.
Le serveur central dans un déploiement 802.1X qui vérifie concrètement les identifiants de l'utilisateur par rapport à un annuaire (tel que Active Directory).
EAP (Extensible Authentication Protocol)
Un framework d'authentification fréquemment utilisé dans les réseaux sans fil et les connexions point à point. Il permet le transport et l'utilisation de divers mécanismes d'authentification.
Le langage utilisé entre l'appareil client et le serveur RADIUS lors de l'établissement de la liaison 802.1X.
Supplicant
L'appareil client (par exemple, ordinateur portable, smartphone) ou le logiciel sur cet appareil qui tente de s'authentifier sur un réseau en utilisant le 802.1X.
L'entité demandant l'accès. Sa configuration (notamment concernant la validation des certificats) est essentielle pour la sécurité.
Authentificateur
L'appareil réseau (par exemple, un point d'accès sans fil ou un commutateur Ethernet) qui facilite le processus d'authentification 802.1X en relayant les messages entre le Supplicant et le serveur d'authentification.
Le gardien qui bloque le trafic réseau jusqu'à ce que le serveur RADIUS donne son feu vert.
PEAP (Protected Extensible Authentication Protocol)
Une méthode EAP qui encapsule la transaction EAP au sein d'un tunnel TLS établi à l'aide d'un certificat côté serveur, protégeant ainsi l'authentification interne (généralement un mot de passe).
La méthode d'authentification la plus courante pour eduroam, offrant un équilibre entre sécurité et simplicité de déploiement.
RadSec
Un protocole de transmission de données RADIUS sur TCP et TLS, plutôt que sur le traditionnel UDP.
Recommandé pour sécuriser les connexions proxy entre les institutions et la fédération nationale eduroam, évitant ainsi l'interception du trafic d'authentification.
Domaine (Realm)
La partie de l'identité d'un utilisateur située après le symbole « @ » (par exemple, « university.ac.uk » dans « user@university.ac.uk »).
Utilisé par les serveurs proxy RADIUS pour déterminer où acheminer la demande d'authentification dans un environnement fédéré tel qu'eduroam.
Exemples concrets
Un hôtel de conférence de 400 chambres adjacent à une grande université accueille fréquemment des colloques académiques. Le directeur informatique souhaite permettre aux universitaires de passage de se connecter automatiquement sans utiliser le Captive Portal standard de l'hôtel, mais doit s'assurer que ces visiteurs ne puissent pas accéder au réseau d'entreprise de l'hôtel ni au VLAN du réseau invité standard.
L'hôtel doit mettre en œuvre eduroam Visitor Access (eVA) ou rejoindre une fédération commerciale comme OpenRoaming.
- L'hôtel configure un nouveau SSID (« eduroam » ou « OpenRoaming ») sur ses points d'accès d'entreprise.
- Les points d'accès sont configurés pour utiliser WPA2-Enterprise/802.1X.
- L'hôtel déploie un serveur RADIUS local configuré pour relayer les requêtes d'authentification des domaines externes vers la fédération nationale (pour eduroam) ou le hub OpenRoaming.
- De manière cruciale, le serveur RADIUS local est configuré pour renvoyer un attribut d'ID VLAN spécifique dans le message
Access-Acceptpour toutes les authentifications relayées. - Les points d'accès placent ces utilisateurs authentifiés sur un VLAN isolé, uniquement dédié à Internet, complètement segmenté des flux d'entreprise et des invités standards de l'hôtel.
Une équipe informatique universitaire constate une augmentation des comptes d'étudiants compromis. Une enquête révèle que les étudiants se connectent à un point d'accès malveillant diffusant le SSID « eduroam » dans un café local. Le point d'accès malveillant utilise un certificat auto-signé pour dérober des identifiants via PEAP.
L'équipe informatique doit immédiatement imposer une validation stricte des certificats sur tous les appareils clients.
- Elle doit cesser de conseiller aux étudiants de se connecter manuellement au SSID et d'« accepter l'avertissement de certificat ».
- Elle déploie l'outil eduroam Configuration Assistant Tool (CAT) pour les appareils BYOD et met à jour les profils MDM pour les appareils gérés.
- Ces profils configurent le client pour qu'il fasse uniquement confiance à l'autorité de certification (CA) spécifique ayant émis le certificat du serveur RADIUS de l'université, et pour vérifier le nom commun (CN) du serveur.
- Une fois configuré, si l'appareil d'un étudiant rencontre le point d'accès malveillant, l'établissement du tunnel EAP échouera car le certificat malveillant ne correspondra pas au CA/CN configuré, empêchant ainsi la transmission des identifiants.
Une chaîne de magasins souhaite proposer OpenRoaming dans ses 50 points de vente en utilisant son infrastructure WiFi invité existante, qui repose actuellement sur un SSID ouvert avec un Captive Portal.
La chaîne de magasins doit mettre à niveau son réseau pour prendre en charge le 802.1X et le proxying RADIUS.
- L'équipe réseau active un nouveau SSID diffusant l'OI (Organisation Identifier) du consortium OpenRoaming.
- Elle configure les points d'accès pour s'authentifier via 802.1X.
- Elle configure son serveur RADIUS central pour relayer les requêtes vers le hub de la fédération OpenRoaming.
- Elle s'assure que sa connexion Internet peut supporter l'augmentation attendue des connexions automatisées, en passant potentiellement à des lignes louées dédiées si nécessaire.
Questions d'entraînement
Q1. Votre université déploie un nouveau réseau sans fil. Le RSSI exige que le hameçonnage d'identifiants via de faux points d'accès soit mathématiquement impossible. Quelle méthode EAP devez-vous sélectionner ?
Conseil : Réfléchissez à la méthode qui repose sur des mots de passe par rapport à celle qui repose entièrement sur des clés cryptographiques.
Voir la réponse type
Vous devez sélectionner EAP-TLS. Contrairement à PEAP, qui repose sur un mot de passe au sein d'un tunnel TLS, EAP-TLS requiert une authentification mutuelle par certificat. Étant donné que l'appareil client s'authentifie à l'aide d'un certificat cryptographique plutôt que d'un mot de passe, il n'y a aucun identifiant qu'un faux point d'accès pourrait hameçonner.
Q2. Un chercheur invité d'une autre université signale qu'il ne parvient pas à se connecter à votre réseau eduroam. Vos utilisateurs locaux se connectent sans problème. En vérifiant les journaux de votre serveur RADIUS local, vous constatez que la demande arrive bien, mais qu'un délai d'attente expire avant la réception d'un message Access-Accept. Quelle est la cause la plus probable ?
Conseil : Pensez au chemin emprunté par la demande d'authentification pour un utilisateur invité par rapport à un utilisateur local.
Voir la réponse type
La cause la plus probable est un problème de connectivité ou de latence entre votre serveur RADIUS local et le proxy RADIUS national de la fédération (NREN). Puisque les utilisateurs locaux s'authentifient directement auprès de votre serveur, ils ne sont pas affectés. La demande de l'utilisateur invité doit être relayée en amont, et l'expiration du délai indique que la réponse de son établissement d'origine ne revient pas à temps.
Q3. Vous êtes architecte réseau pour une chaîne de magasins située à proximité d'une grande université. Vous souhaitez offrir un accès WiFi fluide aux étudiants via le service eduroam Visitor Access (eVA), tout en respectant la norme PCI DSS pour vos terminaux de point de vente. Comment intégrer le service eVA de manière sécurisée ?
Conseil : Comment la norme 802.1X permet-elle au point d'accès réseau de différencier le trafic après l'authentification ?
Voir la réponse type
Vous intégrez eVA en configurant votre serveur RADIUS pour attribuer toutes les authentifications eVA réussies à un VLAN invité dédié, uniquement connecté à Internet. Le message Access-Accept du serveur RADIUS doit inclure l'identifiant VLAN spécifique. Cela garantit que les appareils des étudiants sont complètement segmentés du VLAN conforme PCI-DSS utilisé par les terminaux de point de vente, répondant ainsi aux exigences de conformité.
Questions fréquentes
Qu'est-ce que eduroam et comment fonctionne l'authentification 802.1X sur les réseaux de campus ?
eduroam (education roaming) est un service de roaming WiFi fédéré mondial destiné aux établissements d'enseignement supérieur et de recherche. Lorsqu'un utilisateur se connecte au SSID eduroam, son appareil s'authentifie via IEEE 802.1X. Si l'utilisateur se trouve sur son campus d'origine, le serveur RADIUS local vérifie ses identifiants. S'il visite un autre établissement, l'authenticateur local transmet la demande via les proxys RADIUS de l'opérateur de roaming national (NRO) aux fournisseurs d'identité d'origine du visiteur en utilisant un routage hiérarchique.
Pourquoi les établissements d'enseignement supérieur devraient-ils migrer de PEAP-MSCHAPv2 vers EAP-TLS pour eduroam ?
PEAP-MSCHAPv2 repose sur l'authentification par nom d'utilisateur et mot de passe au sein d'un tunnel TLS, ce qui expose les identifiants universitaires à des attaques par dictionnaire hors ligne et à l'interception par de faux points d'accès (evil twin) lorsque les utilisateurs acceptent des certificats de serveur non fiables. EAP-TLS utilise des certificats clients X.509 gérés par PKI et MDM (comme Microsoft Intune), éliminant totalement les mots de passe et offrant une immunité cryptographique contre le vol d'identifiants sur les réseaux sans fil.
Qu'est-ce que RadSec et pourquoi est-il recommandé pour la fédération RADIUS eduroam ?
RadSec (RFC 6614) encapsule les datagrammes RADIUS dans une connexion TLS sécurisée via le port TCP 2083. Le RADIUS traditionnel fonctionne sur UDP (ports 1812/1813) avec un hachage de paquets MD5, vulnérable à la perte de paquets, à la gigue de routage WAN et aux attaques par collision BlastRADIUS. RadSec offre un chiffrement de la couche de transport de bout en bout et une authentification mutuelle entre les serveurs RADIUS institutionnels et les proxys de la fédération nationale.
Comment les universités doivent-elles gérer les visiteurs hors eduroam, les parents et les participants aux conférences ?
eduroam authentifie uniquement les utilisateurs appartenant aux établissements universitaires participants. Pour les visiteurs extérieurs à eduroam (participants à des conférences, familles, prestataires, spectateurs d'événements sportifs), les universités déploient un SSID invité distinct et isolé, alimenté par un portail captif d'entreprise comme Purple. Cela permet une authentification par SMS en libre-service ou par parrainage, accepte les conditions d'utilisation, impose l'isolation des clients de niveau 2 et achemine le trafic via une DMZ isolée sans accéder aux ressources de l'intranet de l'université.
Comment les VLAN dynamiques fonctionnent-ils avec le protocole 802.1X dans un environnement universitaire ?
Lorsqu'un étudiant ou un membre du corps professoral effectue une authentification 802.1X, le serveur RADIUS renvoie des attributs RFC 2868 (Tunnel-Type = 13, Tunnel-Medium-Type = 6 et Tunnel-Private-Group-ID) au contrôleur LAN sans fil. Le réseau oriente de manière dynamique les étudiants inscrits vers un sous-réseau BYOD à haute capacité, le personnel enseignant vers un sous-réseau administratif avec accès intranet, et les utilisateurs eduroam de passage vers un VLAN isolé réservé à internet.
Continuer la lecture de cette série
Dépannage 802.1X sur iOS et macOS : une checklist de déploiement pour Intune, Jamf et Microsoft Entra ID
Utilisez cette checklist pour diagnostiquer pourquoi les iPhones, iPads et Macs échouent à se connecter en 802.1X sur Intune ou Jamf Pro. Chaque échec correspond à l'une des quatre causes suivantes : confiance du serveur, certificat d'identité, mode macOS ou ciblage de groupe Microsoft Entra ID. Vous confirmerez la cause à partir des journaux eapolclient et RADIUS, appliquerez le correctif et planifierez les futures rotations de certificats.
Validation du serveur de profil WiFi Intune : noms de serveurs de certificats et liste de contrôle de l'autorité de certification racine pour Microsoft Entra ID
Vous serez en mesure de configurer la partie validation de serveur d'un profil WiFi Intune afin que les protocoles EAP-TLS et PEAP se connectent sur Windows, Apple et Android. Vous ferez correspondre les noms de serveurs de certificats au certificat RADIUS, déployerez la bonne autorité de certification racine, alignerez les attributions de groupes Microsoft Entra ID et planifierez les renouvellements de certificats avant qu'ils n'interrompent silencieusement les connexions.
Dépannage Android 802.1X et EAP-TLS : une liste de contrôle de déploiement pour Intune et Microsoft Entra ID
Vous serez en mesure de déterminer précisément pourquoi les téléphones Android gérés échouent à l'authentification EAP-TLS sur votre SSID personnel et de corriger ce problème dans Intune. Associez chaque symptôme aux quatre causes habituelles - autorité de certification (CA) ou domaine manquant, certificat client dans le mauvais profil, valeur de nom de serveur RADIUS incorrecte, ou racine de confiance non distribuée. Appliquez ensuite une liste de contrôle de déploiement qui évite les pannes répétées.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.