
Mise en œuvre de WPA3-Enterprise pour une sécurité WiFi renforcée
Ce guide de référence technique fournit une feuille de route complète et exploitable pour les responsables informatiques passant de WPA2 à WPA3-Enterprise. Il couvre les changements d'architecture, les améliorations de sécurité obligatoires comme EAP-TLS et PMF, ainsi que les stratégies de déploiement pratiques pour sécuriser les réseaux d'entreprise au sein d'environnements complexes.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi pour les entreprises →

Synthèse opérationnelle
Pour les responsables informatiques des entreprises, la transition vers WPA3-Enterprise n'est plus un projet à long terme - c'est une exigence opérationnelle immédiate. WPA3 est obligatoire pour tous les appareils Wi-Fi CERTIFIED depuis 2020, pourtant de nombreux réseaux d'entreprise - englobant l'hôtellerie, le commerce de détail et les espaces publics - s'appuient toujours sur WPA2. Cet écart représente un risque important, d'autant plus que les cadres de conformité réglementaire comme PCI DSS 4.0 et le GDPR exigent de plus en plus des contrôles de sécurité réseau de pointe et robustes.
Ce guide propose une analyse technique complète de WPA3-Enterprise, en se concentrant sur ses améliorations architecturales fondamentales par rapport à WPA2. Nous détaillons le passage obligatoire à un chiffrement plus fort (GCMP-256), la nécessité des cadres de gestion protégés (PMF), et l'implémentation essentielle d'une authentification mutuelle basée sur les certificats via EAP-TLS. Rédigé pour les architectes réseau et les CTO, ce document écarte la théorie académique au profit de stratégies de déploiement concrètes, de méthodologies de dépannage et d'études de cas réels afin de garantir une infrastructure sans fil sécurisée, évolutive et conforme.
Écoutez le podcast de briefing technique associé pour un aperçu décisionnel :
Analyse technique approfondie : architecture WPA3-Enterprise
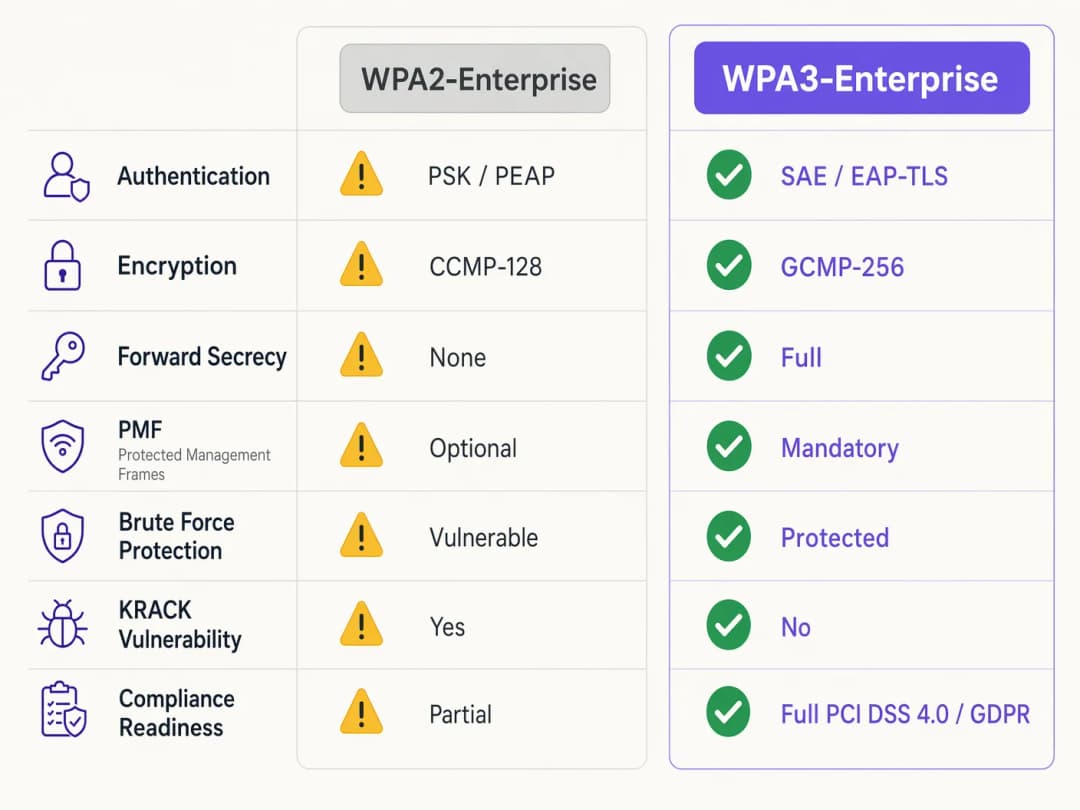
La différence fondamentale entre WPA2 et WPA3-Enterprise ne réside pas dans le framework 802.1X sous-jacent, qui reste la norme pour le contrôle d'accès réseau basé sur les ports, mais dans les protocoles cryptographiques et les protections des trames de gestion intégrés autour de lui. Le WPA3 corrige les vulnérabilités systémiques de son prédécesseur, en ciblant spécifiquement les attaques par dictionnaire hors ligne et la manipulation des trames de gestion.
Authentification et échange de clés
Le WPA2-Enterprise s'appuie sur une liaison à 4 voies (4-way handshake) pour dériver les clés de session, un processus s'étant révélé vulnérable aux attaques par réinstallation de clés (KRACK) et au forçage de dictionnaire hors ligne lorsque des identifiants faibles sont utilisés. Le WPA3 atténue ce risque en implémentant le protocole SAE (Simultaneous Authentication of Equals), un protocole d'échange de clés basé sur Diffie-Hellman. Le SAE garantit la confidentialité persistante - même si un attaquant obtient la clé à long terme, il ne peut pas déchiffrer rétroactivement le trafic capturé, car chaque session utilise des clés éphémères et uniques.
Pour les environnements d'entreprise, le mécanisme d'authentification central s'oriente résolument vers l'EAP-TLS (Extensible Authentication Protocol-Transport Layer Security). Alors que le WPA2 autorisait des méthodes basées sur des identifiants plus faibles telles que PEAP ou EAP-TTLS, le WPA3-Enterprise recommande fortement - et impose dans son mode 192 bits haute sécurité - l'EAP-TLS. Cela nécessite une authentification mutuelle basée sur des certificats, éliminant totalement les mots de passe et neutralisant le vol d'identifiants en tant que vecteur d'attaque.
Améliorations du chiffrement
Le WPA2 utilise le CCMP-128 (Counter Mode with Cipher Block Chaining Message Authentication Code Protocol) basé sur l'AES-128. Le WPA3-Enterprise introduit une suite de sécurité optionnelle mais fortement recommandée de 192 bits, alignée sur la suite CNSA (Commercial National Security Algorithm). Ce mode impose le GCMP-256 (Galois/Counter Mode Protocol avec des clés de 256 bits) pour un chiffrement robuste, ainsi que la cryptographie sur courbes elliptiques de 384 bits pour l'établissement et la gestion des clés.
Trames de gestion protégées (PMF)
Sous la norme IEEE 802.11w, les trames de gestion protégées sécurisent la signalisation de contrôle qui régit l'association, la désassociation et l'authentification des clients. En WPA2, les PMF étaient facultatives, laissant les réseaux exposés à des trames de désauthentification falsifiées - un précurseur courant des attaques par déni de service ou de l'homme du milieu. Le WPA3 impose les PMF pour toutes les connexions, fermant ainsi définitivement ce vecteur d'attaque.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation : déploiement de WPA3-Enterprise
La transition d'un réseau d'entreprise sur des centaines de points de vente ou un vaste complexe hôtelier exige une approche progressive et méthodique. Les étapes suivantes décrivent une stratégie de déploiement universelle, indépendante des constructeurs.
Phase 1 : audit de l'infrastructure et préparation de la PKI
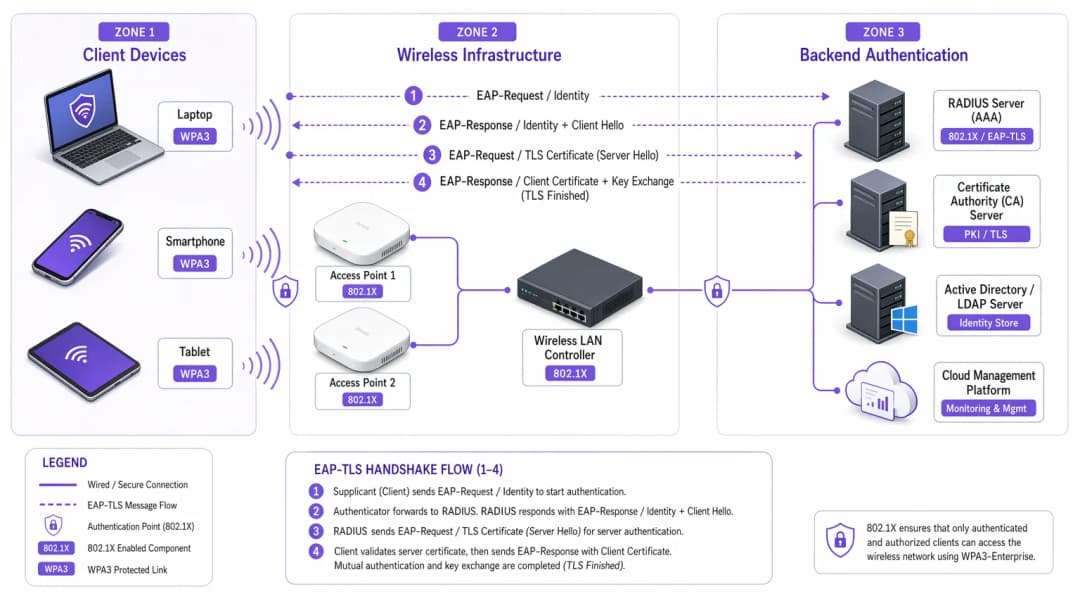
Le prérequis pour mettre en œuvre WPA3-Enterprise - en particulier avec EAP-TLS - est une infrastructure à clés publiques (PKI) robuste.
- Évaluer la capacité RADIUS : Assurez-vous que vos serveurs RADIUS (par exemple, Cisco ISE, Aruba ClearPass, FreeRADIUS) prennent en charge les paramètres WPA3 et sont configurés pour EAP-TLS.
- Établir une autorité de certification (CA) : Déployez une CA interne (telle que Microsoft AD CS) ou utilisez un service PKI basé sur le cloud.
- Intégration MDM : Utilisez une plateforme de gestion des appareils mobiles (MDM) (Intune, Jamf) pour automatiser le déploiement des certificats clients sur les appareils gérés. Cela est essentiel pour l'évolutivité.
Pour en savoir plus sur le déploiement de certificats, consultez WiFi Certificate Authentication: How Digital Certificates Secure Wireless Networks.
Phase 2 : activation du mode de transition WPA3
Dans les environnements d'entreprise hétérogènes, une transition brutale est rarement envisageable. La plupart des contrôleurs LAN sans fil d'entreprise prennent en charge le mode de transition WPA3, ce qui permet à un seul SSID d'accepter simultanément les clients WPA2 et WPA3.
- Configurer le SSID de transition : Activez le mode de transition WPA3 sur le SSID de l'entreprise.
- Surveiller les associations de clients : Utilisez votre tableau de bord de gestion sans fil pour surveiller les connexions des clients. Vérifiez que les appareils modernes négocient avec succès le WPA3 tandis que les appareils plus anciens se replient sur le WPA2.
- Résoudre les problèmes de compatibilité : Identifiez les appareils qui ne parviennent pas à s'associer. Souvent, les anciens pilotes sans fil ont des difficultés avec l'exigence PMF obligatoire de WPA3, même en mode de transition. Mettez à jour les pilotes dans la mesure du possible.
Phase 3 : segmentation du réseau et isolation des appareils existants
Tous les appareils ne prendront pas en charge le WPA3. Les anciens appareils IoT, les systèmes de point de vente plus anciens ou les équipements médicaux spécialisés dans les environnements de santé manquent souvent de matériel ou de mises à jour de micrologiciel nécessaires.
- Isoler les appareils existants : Créez un VLAN dédié et isolé ainsi qu'un SSID distinct réservé à WPA2 pour ces appareils.
- Mettre en œuvre des contrôles d'accès stricts : Appliquez des règles de pare-feu rigoureuses à ce VLAN existant, afin d'empêcher tout mouvement latéral vers le réseau d'entreprise sécurisé WPA3.
Phase 4 : application complète de WPA3
Une fois que la grande majorité des appareils de l'entreprise utilisent avec succès WPA3 et que les appareils existants ont été segmentés, configurez le SSID principal de l'entreprise en mode WPA3-Enterprise exclusif.
Bonnes pratiques pour les environnements d'entreprise
La mise en œuvre de la technologie ne représente que la moitié du travail ; le maintien de son intégrité nécessite une discipline opérationnelle continue.
- Automatisez la gestion du cycle de vie des certificats : La cause la plus fréquente d'échec EAP-TLS est l'expiration des certificats. Implémentez des processus de renouvellement automatisés et des alertes qui signalent les certificats du serveur RADIUS 90, 60 et 30 jours avant leur expiration.
- Assurez la redondance RADIUS : Un serveur RADIUS unique constitue un point de défaillance unique. Déployez des serveurs RADIUS principaux et secondaires dans des zones géographiques distinctes, avec un basculement transparent configuré sur les contrôleurs sans fil.
- Séparez les réseaux invités et d'entreprise : Ne confondez jamais la politique de sécurité de l'entreprise avec l'accès invité. Le réseau d'entreprise exige le WPA3-Enterprise avec EAP-TLS. Les réseaux invités doivent utiliser un VLAN isolé, généralement géré via un portail captif. La solution Guest WiFi de Purple offre un accès invité sécurisé et conforme tout en capturant de précieuses WiFi Analytics.
- Tirez parti d'OpenRoaming : Pour une connectivité transparente et sécurisée sur l'ensemble des sites, envisagez d'implémenter Passpoint/Hotspot 2.0. Purple agit comme un fournisseur d'identité gratuit pour des services tels que OpenRoaming sous sa licence Connect, facilitant un accès fluide et sécurisé sans compromettre les normes de sécurité de l'entreprise.
Dépannage et atténuation des risques
Même avec une planification minutieuse, les déploiements rencontrent des frictions. Vous trouverez ci-dessous les modes de défaillance les plus courants et les stratégies d'atténuation.
Symptôme : les clients ne parviennent pas à se connecter lorsque le Transition Mode est activé.
Cause profonde : Les pilotes des clients plus anciens échouent fréquemment lorsqu'ils rencontrent les PMF (Protected Management Frames) obligatoires que les points d'accès diffusent en mode de transition, même lorsqu'ils tentent une connexion WPA2. Atténuation : Mettez à jour les pilotes de la carte d'interface réseau sans fil (NIC) du client. Si aucune mise à jour n'est disponible, l'appareil doit être déplacé vers le SSID isolé uniquement WPA2.
Symptôme : échecs d'authentification généralisés sur tous les appareils.
Cause profonde : Le certificat du serveur RADIUS a expiré, ou le certificat de l'autorité de certification racine (CA) a été révoqué ou supprimé des magasins de confiance des clients. Atténuation : Renouvelez et déployez immédiatement le certificat du serveur RADIUS. Passez en revue vos alertes automatisées de gestion du cycle de vie pour éviter toute récidive.
Symptôme : latence élevée lors de l'itinérance entre les points d'accès.
Cause profonde : La norme 802.11r (Fast BSS Transition) est mal configurée ou incompatible avec la méthode EAP spécifique utilisée. Atténuation : Assurez-vous que la norme 802.11r est explicitement activée et prise en charge pour le SSID WPA3 à la fois par le contrôleur WLAN et les appareils clients. Testez les performances d'itinérance pendant une fenêtre de maintenance.
ROI et impact commercial
La transition vers le WPA3-Enterprise exige des investissements dans des services professionnels, d'éventuelles mises à niveau matérielles et une infrastructure PKI. Le retour sur investissement, cependant, se mesure en termes d'atténuation des risques et de respect de la conformité.
Pour une grande chaîne de commerce de détail, le coût d'une violation de données impliquant des informations de carte de paiement dépasse largement le coût d'un déploiement WPA3. La conformité PCI DSS 4.0 exige un chiffrement et une authentification robustes ; WPA3-Enterprise répond directement à ces exigences, simplifiant les audits de conformité et évitant d'éventuelles amendes.
De plus, une infrastructure WiFi modernisée offre une base stable et performante pour les futures initiatives numériques, qu'il s'agisse de déployer des capteurs IoT avancés dans l'hôtellerie ou de sécuriser les systèmes de point de vente mobiles. L'impact commercial se traduit par une architecture réseau résiliente, conforme et pérenne.
Définitions clés
WPA3-Enterprise
La norme actuelle pour la sécurité sans fil des entreprises, imposant un chiffrement plus fort, des trames de gestion protégées et la confidentialité persistante, généralement déployée avec 802.1X et RADIUS.
Requis pour la conformité (PCI-DSS, GDPR) et la sécurisation des données d'entreprise contre les attaques cryptographiques modernes.
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
Un cadre d'authentification exigeant que le client et le serveur RADIUS présentent tous deux des certificats numériques pour vérifier mutuellement leur identité.
La référence absolue pour l'authentification WPA3-Enterprise, éliminant la dépendance aux mots de passe utilisateurs vulnérables.
PMF (Protected Management Frames)
Une norme de sécurité (802.11w) qui chiffre les trames de contrôle utilisées pour l'association et la désassociation des clients.
Obligatoire dans WPA3, PMF empêche les attaquants de falsifier des paquets de désauthentification pour déconnecter les utilisateurs du réseau ou exécuter des attaques de type man-in-the-middle.
SAE (Simultaneous Authentication of Equals)
Un protocole d'établissement de clé sécurisé utilisé dans WPA3 qui remplace l'établissement de liaison à 4 voies vulnérable de WPA2.
SAE offre une confidentialité persistante et protège contre les attaques par dictionnaire hors ligne, garantissant que même si un mot de passe est faible, l'établissement de la liaison ne peut pas être forcé par brute-force.
GCMP-256 (Galois/Counter Mode Protocol)
Un protocole de chiffrement hautement sécurisé et efficace utilisant des clés de 256 bits.
Obligatoire pour la suite de sécurité 192 bits WPA3-Enterprise, requise pour les environnements traitant des données hautement sensibles comme les dossiers gouvernementaux ou financiers.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau centralisé qui fournit une gestion de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs se connectant à un service réseau.
Le serveur principal central dans un déploiement WPA3-Enterprise qui valide les certificats ou les identifiants des clients avant d'accorder l'accès au réseau.
Confidentialité persistante
Une fonctionnalité cryptographique garantissant que les clés de session sont éphémères ; la compromission d'une clé à long terme à l'avenir ne permettra pas à un attaquant de déchiffrer les sessions enregistrées par le passé.
Une amélioration critique dans WPA3 fournie par l'établissement de liaison SAE, protégeant l'historique des données.
PKI (Public Key Infrastructure)
L'ensemble de rôles, de politiques, de matériel, de logiciels et de procédures nécessaires pour créer, gérer, distribuer, utiliser, stocker et révoquer des certificats numériques.
L'infrastructure préalable nécessaire au déploiement de l'authentification EAP-TLS dans un environnement WPA3-Enterprise.
Exemples concrets
Un hôtel de luxe de 200 chambres met à niveau son réseau d'entreprise vers WPA3-Enterprise. Il dispose d'un mélange d'ordinateurs portables professionnels modernes, d'iPads utilisés par le personnel de conciergerie et de serrures de porte connectées en WiFi plus anciennes qui ne prennent en charge que WPA2. Comment l'architecte réseau doit-il concevoir les SSIDs et les VLANs pour garantir une sécurité maximale sans perturber le fonctionnement opérationnel ?
L'architecte doit utiliser la segmentation réseau.
- Créer un SSID d'entreprise principal ("HotelCorp_Secure") configuré pour WPA3-Enterprise uniquement, utilisant EAP-TLS. Déployer les certificats sur tous les ordinateurs portables et iPads de l'entreprise via la solution MDM de l'hôtel. Associer ce SSID au VLAN d'entreprise principal.
- Créer un SSID secondaire masqué ("Hotel_IoT_Legacy") configuré pour WPA2-Personal (PSK) ou WPA2-Enterprise (si pris en charge par les serrures), en utilisant une phrase de passe complexe et régulièrement modifiée ou un contournement d'authentification MAC (MAB).
- Associer le SSID hérité à un VLAN isolé et fortement restreint. Configurer les règles de pare-feu pour permettre aux serrures de porte de communiquer UNIQUEMENT avec le serveur de gestion des portes spécifique, qu'il soit sur site ou dans le cloud, en bloquant tout mouvement latéral vers le VLAN de l'entreprise ou internet.
Une organisation du secteur public a déployé WPA3-Enterprise avec EAP-TLS. Un lundi matin, aucun membre du personnel ne parvient à se connecter au réseau sans fil. Le contrôleur sans fil affiche des clients qui s'associent, mais qui échouent à l'authentification RADIUS. Quelle est la cause la plus probable et quelle est la mesure corrective immédiate ?
La cause la plus probable est l'expiration du certificat du serveur RADIUS. Comme EAP-TLS repose sur une authentification mutuelle, si le serveur présente un certificat expiré, les clients rejettent immédiatement la connexion et interrompent la liaison.
Correction immédiate : l'équipe informatique doit générer une nouvelle demande de signature de certificat (CSR) depuis le serveur RADIUS, la faire signer par l'autorité de certification (CA) interne et lier le nouveau certificat à la politique d'authentification EAP-TLS sur le serveur RADIUS. Les services doivent ensuite être redémarrés.
Questions d'entraînement
Q1. Vous êtes l'architecte réseau d'une grande chaîne de vente au détail qui déploie le WPA3-Enterprise. Lors de la phase pilote dans trois magasins utilisant le mode de transition WPA3, plusieurs lecteurs de codes-barres plus anciens se déconnectent fréquemment du réseau et nécessitent des redémarrages manuels pour se reconnecter. Les tablettes modernes se connectent sans problème. Quelle est la réponse architecturale la plus appropriée ?
Conseil : Examinez comment les anciens pilotes sans fil gèrent les trames de gestion non familières diffusées en mode de transition.
Voir la réponse type
Les lecteurs de codes-barres plantent probablement en raison des trames de gestion protégées (PMF) obligatoires diffusées par les points d'accès en mode de transition. La réponse appropriée est d'abandonner le mode de transition pour ces appareils. Créez un SSID dédié et masqué, uniquement WPA2, associé à un VLAN isolé spécifiquement pour les lecteurs, et configurez le SSID d'entreprise principal en WPA3-Enterprise uniquement pour les tablettes modernes.
Q2. Un CTO exige le déploiement de WPA3-Enterprise dans tous les bureaux de l'entreprise sous 60 jours pour répondre à de nouvelles exigences de conformité. L'environnement actuel utilise WPA2-Enterprise avec PEAP-MSCHAPv2 (nom d'utilisateur/mot de passe). L'organisation ne dispose pas actuellement d'autorité de certification (CA) interne ni de solution de gestion des appareils mobiles (MDM). Ce calendrier est-il réaliste, et quel est le chemin critique ?
Conseil : Évaluez les prérequis pour la méthode d'authentification WPA3 recommandée (EAP-TLS).
Voir la réponse type
Le calendrier de 60 jours est très irréaliste. Pour mettre en œuvre correctement WPA3-Enterprise, l'organisation devrait migrer vers EAP-TLS afin d'éliminer les vulnérabilités liées aux identifiants. Le chemin critique nécessite la conception et le déploiement d'une PKI (autorité de certification) et la mise en œuvre d'une solution MDM pour distribuer les certificats clients. Créer cette infrastructure de toutes pièces, la tester et inscrire tous les appareils de l'entreprise prendra presque certainement plus de 60 jours. L'architecte doit communiquer cette dépendance au CTO.
Q3. Lors d'un audit de sécurité, un examinateur note que vos serveurs RADIUS sont configurés pour EAP-TLS, mais que la fonctionnalité de « vérification de la liste de révocation de certificats (CRL) » est désactivée sur les contrôleurs sans fil et les serveurs RADIUS. Pourquoi s'agit-il d'une faille de sécurité importante dans un environnement WPA3 ?
Conseil : Que se passe-t-il si un ordinateur portable d'entreprise est volé, mais que son certificat n'a pas encore expiré ?
Voir la réponse type
Sans l'activation de la vérification CRL ou OCSP, le serveur RADIUS n'a aucun moyen de savoir si un certificat présenté a été révoqué par la CA avant sa date d'expiration naturelle. Si un appareil est perdu ou si un employé est licencié, son certificat doit être révoqué. Si la vérification de la révocation est désactivée, ce certificat compromis peut toujours être utilisé pour s'authentifier avec succès et accéder au réseau WPA3-Enterprise, ce qui annule totalement l'intérêt de l'authentification mutuelle.
Continuer la lecture de cette série
Cyber Essentials et WiFi du personnel : valider les cinq contrôles sur votre réseau sans fil
Vous serez en mesure de faire correspondre chacun des cinq contrôles Cyber Essentials au WiFi de votre personnel et de combler les lacunes identifiées par les évaluateurs. Vous pourrez ensuite choisir entre le 802.1X, l'iPSK et un réseau WPA2-PSK segmenté pour chaque classe d'appareils. Enfin, vous saurez comment préparer vos points d'accès, contrôleurs et BYOD pour un audit Cyber Essentials Plus.
Alternatives à Portnox : Cloud RADIUS sans la totalité du NAC
Vous pourrez décider si votre parc a besoin d'un NAC complet ou seulement d'un cloud RADIUS pour le WiFi, en utilisant un test en trois questions. Vous pourrez ensuite comparer Portnox, Purple, SecureW2 et JumpCloud sur l'application filaire, les contrôles de posture, les certificats, l'accès invité et le coût de fonctionnement sur trois ans, puis planifier un projet pilote site par site.
Analyse de présence HPE Aruba Central : configuration, exports et limites
Vous serez en mesure d'activer l'analyse de présence Aruba Central par site, de calibrer le seuil RSSI et les limites de temps de visite par rapport à un comptage réel sur le terrain, et d'exporter les agrégats au niveau du site via l'API REST de Central. Vous saurez également où s'arrête l'analyse de présence native et quand une couche de plateforme agnostique au matériel comme Purple trouve sa place sur vos points d'accès Aruba existants.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.