
Résolution des échecs d'authentification 802.1X (RADIUS/EAP)
Guide de diagnostic étape par étape pour résoudre les erreurs d'authentification 802.1X, EAP-TLS, PEAP, et RADIUS sur les réseaux WiFi d'entreprise.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →

Synthèse
Pour les responsables informatiques qui gèrent le WiFi d'entreprise dans les hôtels, les chaînes de vente au détail, les stades et les sites du secteur public, l'authentification 802.1X est la pierre angulaire du contrôle d'accès au réseau - et lorsqu'elle échoue, l'impact est immédiat et opérationnellement grave. Un seul profil de suppliant mal configuré, un certificat RADIUS expiré ou un secret partagé incompatible peut bloquer des centaines d'utilisateurs simultanément, déclenchant des escalades de support, des pertes de revenus et d'éventuelles violations de conformité.
La norme IEEE 802.1X définit le contrôle d'accès réseau basé sur les ports, opérant au niveau de la couche 2 du modèle OSI. Elle fonctionne en conjonction avec le protocole d'authentification extensible (EAP) et un serveur RADIUS pour authentifier chaque appareil avant de lui accorder l'accès au réseau. Le protocole prend en charge plusieurs méthodes EAP - EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS et EAP-FAST - chacune ayant des profils de sécurité, des exigences de certificat et une complexité opérationnelle distincts.
Ce guide fournit un cadre de diagnostic structuré pour résoudre les échecs 802.1X sur les trois composants de la chaîne d'authentification : le suppliant (appareil final), l'authentificateur (point d'accès ou commutateur) et le serveur d'authentification (RADIUS). Il comprend des études de cas réels, un arbre de décision de tri rapide, des meilleures pratiques de déploiement alignées sur les normes PCI-DSS v4.0 et WPA3-Enterprise, ainsi qu'une bibliothèque d'exemples pratiques tirés de déploiements dans l'hôtellerie et le commerce de détail.
Pour les organisations qui déploient du Guest WiFi aux côtés des réseaux du personnel, comprendre où 802.1X échoue - et comment y remédier rapidement - est une priorité opérationnelle et commerciale directe.
Analyse Technique Approfondie
L'Architecture d'Authentification 802.1X
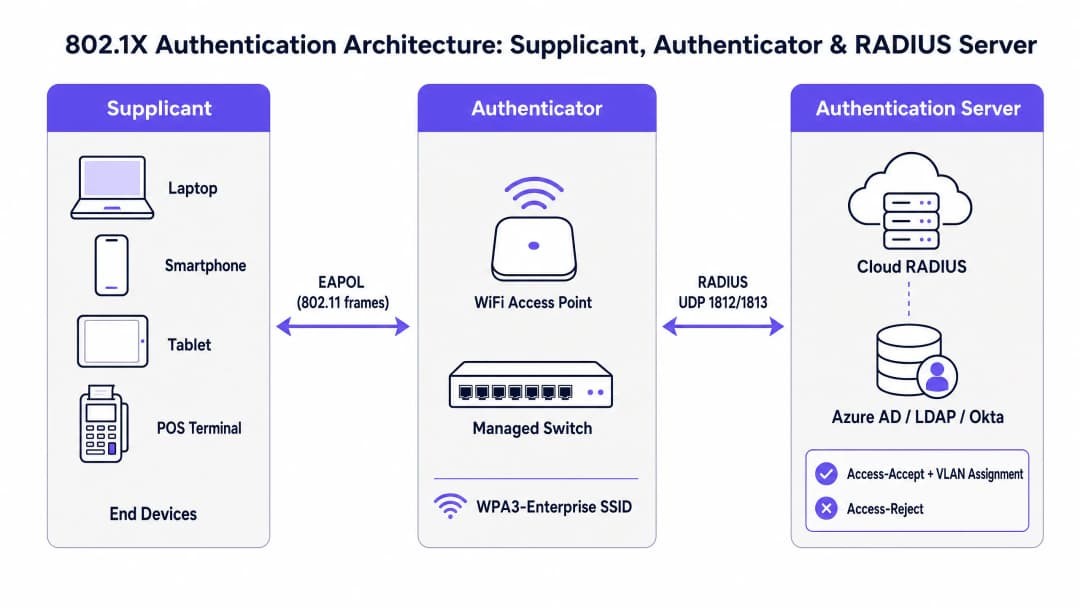
La norme IEEE 802.1X définit un modèle à trois composants qui régit chaque échange d'authentification WiFi d'entreprise. Comprendre le rôle de chaque composant est la condition préalable à un dépannage efficace.
Le suppliant est l'appareil de l'utilisateur final - un ordinateur portable, un smartphone, une tablette ou un terminal de point de vente. Il exécute un composant logiciel (le client suppliant, intégré au système d'exploitation sur Windows, macOS, iOS et Android) qui initie l'échange EAP et présente les identifiants au réseau. La configuration du suppliant - en particulier la méthode EAP, les paramètres de confiance des certificats et la source d'identifiants - est l'une des sources les plus courantes d'échecs d'authentification.
L'Authentificateur est le point d'accès sans fil ou le commutateur managé. Point crucial, l'Authentificateur ne prend pas de décisions d'authentification. Il agit comme un relais sans état, bloquant tout le trafic de données sur le port contrôlé jusqu'à ce que le serveur RADIUS émette une décision d'autorisation. Il communique avec le Supplicant à l'aide de trames EAPOL (EAP over LAN) sur le support filaire ou sans fil, et avec le serveur RADIUS à l'aide de paquets RADIUS Access-Request et Access-Accept/Reject sur les ports UDP 1812 (authentification) et 1813 (comptabilité).
Le Serveur d'Authentification est le serveur RADIUS. C'est là que se produit la validation réelle des identifiants. Le serveur RADIUS négocie la méthode EAP avec le Supplicant, valide les identifiants par rapport à un annuaire d'identité (Active Directory, Azure AD, Okta ou LDAP) et renvoie un Access-Accept avec des attributs d'attribution de VLAN facultatifs, ou un Access-Reject avec un code d'erreur. Dans les déploiements modernes, il s'agit de plus en plus d'un service hébergé dans le cloud - voir Comment implémenter l'authentification 802.1X avec Cloud RADIUS pour un guide d'implémentation complet.
Comparaison des Méthodes EAP

EAP n'est pas une méthode d'authentification unique mais un framework prenant en charge plusieurs méthodes internes. Le choix de la méthode EAP a des implications directes sur le niveau de sécurité, les exigences de l'infrastructure de certificats et les types de pannes que vous êtes susceptible de rencontrer.
| Méthode EAP | Exigence de Certificat | Niveau de Sécurité | Complexité de Déploiement | Cas d'Usage Principal |
|---|---|---|---|---|
| EAP-TLS | Mutuelle (client + serveur) | Le plus élevé | Élevée (nécessite PKI + MDM) | Appareils d'entreprise managés |
| PEAP-MSCHAPv2 | Serveur uniquement | Moyen | Moyen | Environnements intégrés à AD |
| EAP-TTLS | Serveur uniquement | Moyen | Moyen | Environnements BYOD avec OS mixtes |
| EAP-FAST | Aucun (utilise PAC) | Moyen-Élevé | Faible | Prise en charge des appareils existants |
WPA3-Enterprise avec EAP-TLS est la meilleure pratique actuelle du secteur pour les parcs d'appareils d'entreprise managés. Pour les sites qui déploient un Guest WiFi et des réseaux pour le personnel en parallèle - configuration courante dans les secteurs de l'Hôtellerie et du Commerce de détail - une approche hybride est classique : EAP-TLS pour les appareils d'entreprise, et captive portal avec backend RADIUS pour les invités.
Le Flux d'Authentification : Étape par Étape
Comprendre la séquence précise de l'échange 802.1X est essentiel pour identifier l'origine d'une panne. Le flux se déroule comme suit :
- Le Supplicant s'associe au SSID. L'Authentificateur ouvre un port contrôlé, bloquant tout le trafic non EAP.
- L'Authentificateur envoie une requête EAP-Request/Identity au Supplicant.
- Le Supplicant répond avec une trame EAP-Response/Identity (l'identité de l'utilisateur ou de l'appareil).
- L'authentificateur encapsule cela dans un Access-Request RADIUS et le transmet au serveur RADIUS.
- Le serveur RADIUS émet un Access-Challenge, proposant la méthode EAP (par exemple, EAP-TLS ou PEAP).
- Le suppliant et le serveur RADIUS négocient la méthode EAP et échangent les identifiants via plusieurs allers-retours Access-Request / Access-Challenge, relayés par l'authentificateur.
- Le serveur RADIUS valide les identifiants par rapport à l'annuaire d'identités et renvoie soit un Access-Accept (avec des attributs d'attribution de VLAN optionnels), soit un Access-Reject (avec un code de motif).
- S'il est accepté, l'authentificateur ouvre le port contrôlé et l'appareil obtient l'accès au réseau. Pour WPA2/WPA3-Enterprise, un handshake à 4 étapes suit pour dériver les clés de chiffrement de session.
Un échec à n'importe quelle étape de cette séquence produit un profil de symptômes différent. Associer le symptôme à l'étape est la base d'un diagnostic rapide.
Modes de défaillance courants et indicateurs de diagnostic
Mode de défaillance 1 : Expiration de certificat (serveur ou client)
Il s'agit du mode de défaillance le plus perturbateur dans les déploiements de production 802.1X. Lorsque le certificat TLS du serveur RADIUS expire, chaque client échoue simultanément à s'authentifier - une panne réseau totale. Lorsqu'un certificat client expire (dans les déploiements EAP-TLS), les appareils individuels échouent tandis que les autres continuent à s'authentifier normalement.
Indicateurs de diagnostic : Les journaux d'événements NPS/RADIUS affichent le code de motif 22 ("Le certificat client a expiré ou n'est pas encore valide") ou le code de motif 16 ("L'authentification a échoué en raison d'une incompatibilité des identifiants utilisateur"). Sur Windows NPS, vérifiez l'ID d'événement 6273 dans le journal d'événements de sécurité. Sur FreeRADIUS, recherchez TLS Alert read:fatal:certificate expired dans la sortie de débogage.
Résolution : Renouvelez le certificat expiré et déployez le certificat CA mis à jour sur tous les clients via un MDM. Mettez en œuvre une surveillance automatisée de l'expiration des certificats avec un seuil d'alerte de 90 jours.
Mode de défaillance 2 : Incompatibilité du secret partagé RADIUS
Le secret partagé est utilisé pour authentifier les messages RADIUS entre l'authentificateur et le serveur RADIUS. Une incompatibilité amène le serveur RADIUS à rejeter silencieusement les paquets Access-Request. Du point de vue de l'AP, le serveur RADIUS semble ne pas répondre.
Indicateurs de diagnostic : Les journaux de l'AP affichent des expirations de délai (timeouts) et des retransmissions du serveur RADIUS. Le serveur RADIUS n'affiche aucune entrée de journal correspondante pour les tentatives ayant échoué - les requêtes sont abandonnées avant traitement. Une capture Wireshark sur l'interface du serveur RADIUS affichera des paquets UDP entrants sur le port 1812 qui sont silencieusement rejetés.
Résolution : Vérifiez et synchronisez le secret partagé sur l'authentificateur (configuration AP/contrôleur) et sur le serveur RADIUS (configuration du client NAS). Utilisez un secret fort, généré de manière aléatoire d'au moins 32 caractères. Implémentez RadSec (RADIUS sur TLS) pour éliminer la dépendance au secret partagé pour les déploiements de RADIUS cloud.
Mode de défaillance 3 : Mauvaise configuration du profil du suppliant
Dans les déploiements PEAP-MSCHAPv2, les clients doivent être configurés pour valider le certificat du serveur RADIUS par rapport à une autorité de certification (CA) de confiance. Si la validation du certificat est désactivée - un raccourci courant lors du déploiement initial - le réseau est vulnérable aux attaques de collecte d'identifiants par point d'accès malveillant. Si la mauvaise CA est approuvée, ou si le CN/SAN du certificat du serveur ne correspond pas au nom de serveur configuré, l'authentification échouera.
Indicateurs de diagnostic : Des appareils individuels échouent tandis que d'autres réussissent. Les journaux RADIUS indiquent des échecs de handshake EAP-TLS ou des échecs d'établissement de tunnel PEAP. Sous Windows, l'ID d'événement WLAN-AutoConfig 8001 ou 8002 dans le journal opérationnel indique des échecs côté suppliant.
Résolution : Déployez des profils WiFi standardisés via MDM (Microsoft Intune, Jamf ou équivalent). Assurez-vous que le certificat de la CA de confiance est inclus dans le profil et que la validation du certificat du serveur est imposée. Ne désactivez jamais la validation de certificat en production.
Mode de défaillance 4 : Problèmes de transit réseau (fragmentation MTU)
Les échanges EAP-TLS impliquent la transmission de chaînes de certificats complètes, ce qui peut générer des paquets RADIUS volumineux. Si le chemin WAN entre l'authentificateur et un serveur RADIUS cloud a une MTU basse (courant dans certaines configurations MPLS ou SD-WAN), ces paquets peuvent être fragmentés. De nombreux pare-feu et dispositifs d'inspection d'état rejettent les paquets UDP fragmentés, ce qui bloque silencieusement le handshake TLS.
Indicateurs de diagnostic : L'authentification EAP-TLS échoue de manière intermittente ou systématique sur les sites connectés via WAN, tandis que les sites avec un RADIUS local réussissent. Les captures de paquets montrent que les paquets RADIUS Access-Request sont fragmentés au niveau de l'interface WAN. L'authentification réussit lorsque le serveur RADIUS est sur le LAN local.
Résolution : Déployez RadSec (RADIUS sur TLS sur le port TCP 2083). Le protocole TCP gère nativement la fragmentation et la retransmission, ce qui élimine complètement ce mode de défaillance. Vous pouvez également ajuster la MTU sur l'interface WAN ou configurer les paramètres de fragmentation RADIUS sur le serveur.
Mode de défaillance 5 : Échec de connectivité de l'annuaire d'identité
Le serveur RADIUS doit pouvoir accéder à l'annuaire d'identité (Active Directory, LDAP, Azure AD) pour valider les identifiants. Une panne DNS, une modification des règles de pare-feu ou une panne de contrôleur de domaine entraînera l'échec de toutes les tentatives d'authentification, même si le service RADIUS lui-même fonctionne correctement.
Indicateurs de diagnostic : Les journaux du serveur RADIUS indiquent que des tentatives d'authentification sont reçues mais échouent avec l'erreur "Impossible de contacter le serveur LDAP" ou des erreurs équivalentes. ID d'événement NPS 6273 avec code de raison 16 ou 66. La propre surveillance de l'état du serveur RADIUS peut ne pas détecter ce problème si la connectivité de l'annuaire n'est pas explicitement surveillée.
Résolution : Mettez en place une surveillance de l'état dédiée pour le chemin de connexion entre le RADIUS et l'annuaire. Configurez plusieurs contrôleurs de domaine ou réplicas LDAP comme cibles de basculement. Pour les déploiements RADIUS cloud, assurez-vous que l'intégration du fournisseur d'identité (Azure AD Connect, proxy LDAP) est incluse dans votre surveillance de la disponibilité.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Phase 1 : Validation avant déploiement
Avant de déployer le protocole 802.1X à grande échelle, validez les prérequis suivants. L'omission de cette phase est la cause principale des échecs après déploiement.
Tout d'abord, confirmez que le certificat de votre serveur RADIUS est émis par une autorité de certification (CA) approuvée par toutes les plateformes d'appareils clients de votre parc. Sur Windows, cela signifie que la CA doit se trouver dans le magasin d'autorités de certification racines de confiance. Sur iOS et Android, le certificat de la CA doit être explicitement distribué via des profils MDM. N'utilisez pas de certificats auto-signés en production.
Deuxièmement, vérifiez la connectivité réseau entre tous les authentificateurs (points d'accès et commutateurs) et le serveur RADIUS sur les ports UDP 1812 et 1813. Utilisez un client de test RADIUS (tel que radtest sur Linux ou l'outil de test NPS sur Windows) pour confirmer l'authentification de bout en bout avant de déployer sur les SSID de production.
Troisièmement, validez l'intégration de votre annuaire d'identités. Confirmez que le serveur RADIUS peut effectuer des liaisons LDAP et des requêtes d'appartenance à un groupe par rapport à votre annuaire. Testez avec un compte de service et vérifiez que les attributs d'attribution de VLAN attendus sont renvoyés dans la réponse Access-Accept.
Phase 2 : Sélection de la méthode EAP et stratégie de certificat
Pour les appareils d'entreprise gérés, déployez EAP-TLS avec des certificats clients distribués via MDM. Cela élimine le risque de vol d'identifiants et offre la posture d'authentification la plus solide. Assurez-vous que votre plateforme MDM est configurée pour renouveler automatiquement les certificats clients avant leur expiration.
Pour les environnements avec des appareils non gérés ou BYOD, PEAP-MSCHAPv2 est le choix le plus pragmatique. Imposez la validation du certificat du serveur dans tous les profils clients. Ne distribuez jamais de profils WiFi avec la validation de certificat désactivée.
Pour les appareils existants (capteurs IoT, terminaux de point de vente plus anciens) qui ne peuvent pas exécuter un suppliant 802.1X, implémentez le contournement d'authentification MAC (MAB) comme solution de secours. Attribuez les appareils MAB à un VLAN hautement restreint avec des règles de pare-feu explicites limitant leur accès réseau aux seuls services dont ils ont besoin.
Phase 3 : Déploiement et surveillance
Déployez selon une approche progressive : effectuez un pilote avec un groupe contrôlé de 20 à 50 appareils, validez les journaux d'authentification, confirmez l'attribution des VLAN et vérifiez les enregistrements de comptabilité avant d'étendre le déploiement à l'ensemble du parc. Pour les déploiements dans de grands espaces - stades, centres de conférence, hôtels - cette approche progressive est essentielle pour limiter la zone d'impact de toute erreur de configuration.
Mettez en place une surveillance continue des éléments suivants : expiration du certificat du serveur RADIUS (alerte à 90 jours), disponibilité et temps de réponse du serveur RADIUS, taux de réussite/échec d'authentification par SSID et par site, et connectivité de l'annuaire d'identités. Pour les environnements de la Santé et du Commerce de détail soumis à des audits réglementaires, assurez-vous que les journaux de comptabilité RADIUS sont conservés pendant la période requise (généralement 12 mois sous PCI-DSS).Pour les déploiements dans les transports Transport et les grands espaces publics, envisagez de déployer des serveurs RADIUS redondants avec basculement automatique. Un serveur RADIUS unique constitue un point de défaillance unique pour l'ensemble de l'infrastructure de contrôle d'accès au réseau.
Bonnes Pratiques
Les bonnes pratiques suivantes sont issues des spécifications IEEE 802.1X, WPA3-Enterprise, des exigences PCI-DSS v4.0 et de l'expérience opérationnelle acquise lors de déploiements sur des sites d'entreprise.
La gestion du cycle de vie des certificats est le contrôle opérationnel le plus prioritaire. Mettez en œuvre une surveillance automatisée avec des alertes à 90, 60 et 30 jours avant l'expiration pour tous les certificats de serveur RADIUS. Pour les déploiements EAP-TLS, étendez cette surveillance aux populations de certificats clients via votre plateforme MDM. L'expiration des certificats est la cause principale des pannes d'authentification massives dans les déploiements 802.1X en production.
Le déploiement de RadSec devrait être l'option par défaut pour tout déploiement 802.1X où le trafic RADIUS traverse l'internet public ou un WAN. RadSec (RFC 6614) encapsule RADIUS dans TLS sur TCP, assurant la sécurité du transport, éliminant les problèmes de fragmentation UDP et supprimant la dépendance vis-à-vis des secrets partagés. La plupart des plateformes cloud RADIUS modernes et des fournisseurs de points d'accès d'entreprise prennent en charge RadSec.
Les profils clients appliqués par MDM éliminent la plus grande source de mauvaise configuration des supplicants. Tous les appareils appartenant à l'entreprise doivent recevoir leurs profils WiFi via un MDM, et non par configuration manuelle. Les profils doivent inclure le certificat de l'autorité de certification (CA) de confiance, imposer la validation du certificat du serveur et spécifier la méthode EAP appropriée ainsi que les paramètres d'authentification interne.
La segmentation du réseau via l'affectation dynamique de VLAN est un contrôle obligatoire pour la conformité PCI-DSS et une pierre angulaire de l'architecture réseau Zero Trust. Configurez les politiques d'autorisation RADIUS pour affecter les utilisateurs au VLAN approprié en fonction de leur appartenance à un groupe - le personnel vers le VLAN de l'entreprise, les invités vers un VLAN isolé réservé à internet, les appareils IoT vers un VLAN de gestion restreint. Cela limite la zone d'impact de tout appareil compromis.
La conservation des journaux d'imputabilité RADIUS fournit la piste d'audit requise par l'exigence 10 de PCI-DSS et est essentielle pour les enquêtes d'analyse après un incident de sécurité. Assurez-vous que les journaux d'imputabilité enregistrent les événements de début et de fin de session, l'identité de l'utilisateur, l'adresse MAC de l'appareil, le VLAN attribué, la durée de la session et le volume de données. Intégrez l'imputabilité RADIUS à votre SIEM pour une détection des anomalies en temps réel.
Pour les organisations qui déploient des analyses WiFi Analytics aux côtés de 802.1X, la combinaison des données d'authentification par utilisateur et des analyses fournit une couche puissante d'intelligence opérationnelle - permettant l'analyse du temps de visite, la planification de la capacité et la détection des anomalies au niveau de chaque session individuelle.
Dépannage et atténuation des risques
Cadre de tri rapide
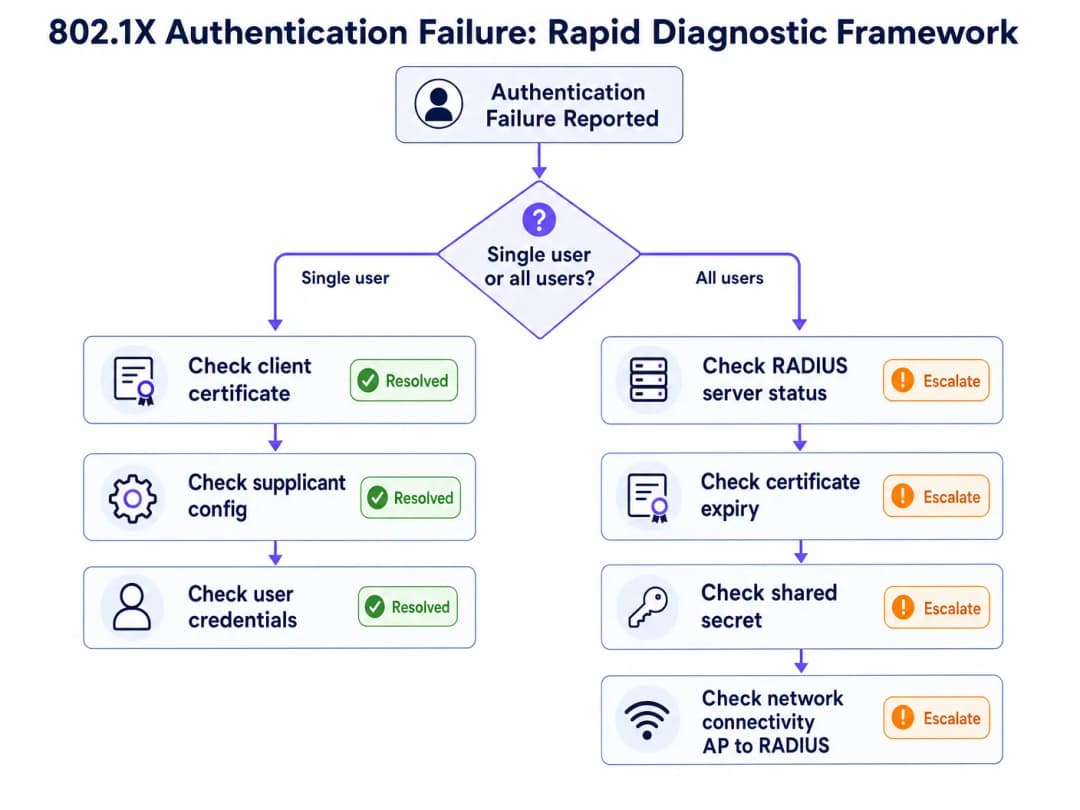
Lorsqu'un échec d'authentification 802.1X est signalé, la première question de diagnostic détermine l'ensemble du parcours de dépannage : cela affecte-t-il un seul utilisateur ou appareil, ou tous les utilisateurs du réseau ?
Si l'échec affecte tous les utilisateurs simultanément, la cause première se situe presque certainement au niveau de l'infrastructure : un certificat de serveur RADIUS expiré, une panne du serveur RADIUS, une incompatibilité de clé secrète partagée suite à une modification de configuration, ou une panne de connectivité entre l'authentificateur et le serveur RADIUS. Commencez par vérifier la disponibilité du serveur RADIUS et la validité du certificat.
Si l'échec affecte un seul utilisateur ou appareil, la cause première se situe presque certainement au niveau du client : un certificat client expiré (EAP-TLS), une mauvaise configuration du profil du demandeur, des identifiants incorrects ou un problème logiciel spécifique à l'appareil. Commencez par vérifier le magasin de certificats du client et la configuration du demandeur.
Boîte à outils de diagnostic
Les outils suivants sont essentiels pour le dépannage de l'architecture 802.1X sur différents composants d'infrastructure.
| Outil | Plateforme | Cas d'utilisation |
|---|---|---|
| Journal d'événements NPS (ID d'événement 6272/6273) | Windows Server | Succès/échec d'authentification RADIUS avec codes de motif |
| Journal opérationnel WLAN-AutoConfig | Windows Client | Échecs d'échange EAP côté demandeur |
| Journal d'événements CAPI2 | Windows Client | Échecs de validation de certificat |
debug radius authentication |
Cisco IOS/WLC | Débogage de l'échange RADIUS sur l'authentificateur |
radiusd -X |
FreeRADIUS | Sortie de débogage complète incluant la négociation EAP |
| Wireshark (filtre EAPOL) | Tous | Capture de paquets côté client des trames EAP |
| Wireshark (filtre EAP) | Tous | Capture de paquets RADIUS côté serveur |
radtest |
Linux | Test d'authentification RADIUS manuelle |
Référence des codes de motif NPS
L'ID d'événement Microsoft NPS 6273 (échec d'authentification) inclut un code de motif qui identifie directement la cause de l'échec. Les codes les plus importants sur le plan opérationnel sont :
| Code de motif | Description | Cause première probable |
|---|---|---|
| 16 | L'authentification a échoué en raison d'une incompatibilité des identifiants utilisateur | Mot de passe incorrect, certificat client expiré ou échec de recherche dans l'annuaire |
| 22 | Le certificat client a expiré ou n'est pas encore valide | Expiration du certificat client - vérifier le renouvellement du certificat MDM |
| 23 | Compte utilisateur expiré | Expiration du compte AD - vérifier le statut du compte |
| 48 | La demande de connexion ne correspond à aucune stratégie configurée | Mauvaise configuration de la stratégie RADIUS - vérifier les stratégies réseau NPS |
| 66 | L'utilisateur a tenté d'utiliser une méthode d'authentification non activée sur la stratégie réseau correspondante | Incompatibilité de méthode EAP entre le client et le serveur |
Atténuation des risques : le désastre de l'expiration de certificat
La panne de réseau 802.1X la plus fréquente et la plus facile à éviter est l'expiration du certificat du serveur RADIUS. En janvier 2025, une grande chaîne de magasins a subi une panne complète du réseau de son personnel lorsque le certificat de son serveur RADIUS a expiré un lundi matin à 3 h 00. À 9 h 00, plus de 300 terminaux de point de vente répartis dans 45 magasins avaient perdu leur connectivité réseau. Le certificat avait été déployé deux ans plus tôt sans aucune surveillance automatisée, et le rappel de renouvellement avait été manqué lors d'une restructuration d'équipe.
La solution est simple : mettez en œuvre une surveillance automatisée de l'expiration des certificats, intégrée à votre plateforme d'alerte (PagerDuty, OpsGenie ou équivalent). Définissez des seuils d'alerte à 90, 60 et 30 jours. Attribuez le renouvellement des certificats en tant que responsabilité nominative dans votre manuel d'exploitation informatique. Pour les plateformes RADIUS de type SaaS, vérifiez si le fournisseur gère le renouvellement des certificats pour votre compte - cela constitue un facteur clé de différenciation entre les offres gérées et les offres en libre-service.
ROI et impact commercial
Le coût de l'interruption de l'authentification
Pour les exploitants de sites, les échecs d'authentification 802.1X se traduisent directement par un impact commercial mesurable. Dans les environnements du secteur de l' Hôtellerie, une panne du réseau du personnel affecte les systèmes de gestion d'établissement, les terminaux de point de vente et la prestation de services aux clients. Dans le secteur du Commerce de détail, les échecs d'authentification des terminaux de point de vente interrompent totalement les transactions. Dans les centres de conférence et les stades, les échecs d'authentification lors d'événements à forte affluence génèrent des pannes de service immédiates et visibles.
Le coût opérationnel d'une interruption d'authentification de 30 minutes dans un hôtel de 200 chambres - affectant l'accès au système de gestion, aux terminaux de point de vente du restaurant et à la réception - dépasse généralement les 5 000 £ en perturbation opérationnelle directe, sans même comptabiliser l'impact sur l'expérience client et les pénalités potentielles liées aux accords de niveau de service.
Valeur de conformité
Pour les organisations concernées par la norme PCI DSS v4.0, une infrastructure 802.1X correctement déployée répond directement à plusieurs exigences : l'exigence 1 (contrôles d'accès au réseau), l'exigence 7 (restreindre l'accès aux composants du système), l'exigence 8 (identifier les utilisateurs et authentifier l'accès) et l'exigence 10 (enregistrer et surveiller tous les accès). L'alternative - des réseaux à clés pré-partagées (PSK) - échoue à ces quatre exigences et crée une responsabilité d'audit importante.
Pour les organismes du secteur public et les déploiements dans le secteur de la Santé soumis aux réglementations sur la protection des données, l'authentification par utilisateur et les journaux de traçabilité complets fournissent la piste d'audit requise pour démontrer la conformité aux obligations de contrôle d'accès.
Mesurer le succès
Les indicateurs clés de performance pour un déploiement 802.1X performant sont : le taux de réussite de l'authentification (cible >99,5 %), le temps moyen d'authentification (<150 ms pour le RADIUS cloud), les incidents liés à l'expiration des certificats (cible zéro) et la disponibilité du serveur RADIUS (cible 99,9 %). Ces indicateurs doivent être suivis dans votre plateforme de gestion de réseau et examinés mensuellement dans le cadre de vos processus d'exploitation réseau. Pour les organisations qui utilisent WiFi Analytics, l'association des données de session par utilisateur 802.1X avec les analyses fournit une intelligence d'affaires supplémentaire : une mesure précise du temps de présence, la répartition des types d'appareils et les modèles d'utilisation du réseau qui facilitent la planification de la capacité et les décisions relatives aux opérations du site.
Pour en savoir plus sur les solutions de contrôle d'accès réseau associées, consultez 10 Best Network Access Control (NAC) Solutions for 2026 et Cisco Wireless APs: 2026 Guide to Products & Deployment. Pour les déploiements dans les écoles et l'enseignement, WiFi in Schools: The 2026 Administrator & IT Guide couvre la mise en œuvre de 802.1X dans les environnements éducatifs multi-utilisateurs.
Définitions clés
802.1X
L'IEEE 802.1X est une norme de contrôle d'accès réseau basée sur les ports qui définit un cadre d'authentification opérant au niveau de la couche 2 du modèle OSI. Elle bloque tout le trafic réseau provenant d'un appareil jusqu'à ce que le serveur RADIUS l'ait authentifié de manière positive, en utilisant EAP comme protocole d'échange de clés d'identification. Elle s'applique aux réseaux filaires Ethernet ainsi qu'aux réseaux sans fil (WiFi).
Les équipes informatiques rencontrent le protocole 802.1X comme mécanisme d'authentification pour les SSID WPA2-Enterprise et WPA3-Enterprise. C'est la norme qui permet l'authentification par utilisateur, l'attribution dynamique de VLAN et la piste d'audit requise pour la conformité PCI-DSS.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau client-serveur (RFC 2865) qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour l'accès au réseau. Dans les déploiements 802.1X, le serveur RADIUS valide les clés d'identification des utilisateurs par rapport à un annuaire d'identités et renvoie des réponses Access-Accept ou Access-Reject à l'authentificateur. Il fonctionne sur les ports UDP 1812 (authentification) et 1813 (comptabilisation).
Le serveur RADIUS est le composant décisionnel dans le protocole 802.1X. En cas d'échec de l'authentification, les journaux du serveur RADIUS contiennent le code d'erreur qui identifie la cause racine. Les implémentations courantes incluent Microsoft NPS, FreeRADIUS et les services hébergés dans le cloud.
EAP (Extensible Authentication Protocol)
Un cadre de protocole (RFC 3748) qui définit un ensemble de méthodes d'authentification utilisées au sein de 802.1X. EAP lui-même n'est pas une méthode d'authentification mais un conteneur qui prend en charge plusieurs méthodes internes, notamment EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS et EAP-FAST. La méthode EAP est négociée entre le supplicant et le serveur RADIUS ; l'authentificateur relaye les trames EAP sans les interpréter.
Le choix de la méthode EAP détermine la posture de sécurité et la complexité opérationnelle du déploiement. EAP-TLS nécessite une infrastructure PKI et MDM mais offre le niveau de sécurité le plus élevé. PEAP-MSCHAPv2 est plus simple à déployer mais nécessite une validation stricte des certificats pour éviter la collecte de clés d'identification.
Supplicant
Le composant logiciel installé sur l'appareil de l'utilisateur final (ordinateur portable, smartphone, terminal de point de vente) qui initie l'échange d'authentification 802.1X. Sur Windows, le supplicant est intégré au système d'exploitation sous la forme du service Configuration automatique sans fil ou Configuration automatique câblée. Sur iOS et Android, il est géré via la configuration du profil WiFi de l'appareil.
La mauvaise configuration du supplicant - en particulier la désactivation de la validation des certificats dans les déploiements PEAP - est l'une des sources les plus courantes d'échecs d'authentification et de vulnérabilités de sécurité. La standardisation de la configuration du supplicant via MDM constitue un contrôle opérationnel critique.
Authentificateur
L'équipement réseau (point d'accès sans fil ou commutateur managé) qui applique le contrôle d'accès basé sur les ports dans un déploiement 802.1X. L'authentificateur ne prend pas de décisions d'authentification - il agit comme un relais entre le supplicant (en utilisant EAPOL) et le serveur RADIUS (en utilisant RADIUS). Il bloque tout le trafic non EAP sur le port contrôlé jusqu'à ce que le serveur RADIUS émette un Access-Accept.
La configuration de l'authentificateur - en particulier l'adresse IP ou le nom d'hôte du serveur RADIUS, le secret partagé et les paramètres de délai d'expiration - est une source fréquente d'échecs. Après toute modification d'infrastructure, vérifiez toujours que la configuration du client RADIUS de l'authentificateur correspond à celle du client NAS du serveur RADIUS.
EAPOL (EAP over LAN)
Le protocole utilisé pour transporter les trames EAP entre le supplicant et l'authentificateur sur le support filaire ou sans fil. Les trames EAPOL sont des trames de couche 2 (type Ethernet 0x888E) et ne nécessitent pas de connectivité IP. L'authentificateur encapsule les trames EAPOL dans des paquets RADIUS pour les transmettre au serveur d'authentification.
Le protocole EAPOL est visible dans les captures Wireshark du côté client. Le filtrage des trames EAPOL dans une capture de paquets sans fil permet aux ingénieurs d'observer l'échange EAP et d'identifier à quelle étape l'authentification échoue.
RadSec (RADIUS over TLS)
Une extension du protocole RADIUS (RFC 6614) qui encapsule les paquets RADIUS dans un tunnel TLS sur le port TCP 2083. RadSec fournit une sécurité de transport pour le trafic RADIUS traversant des réseaux non approuvés (tels que l'internet public vers un serveur RADIUS cloud), élimine les problèmes de fragmentation UDP et supprime la dépendance vis-à-vis des secrets partagés pour l'authentification des paquets.
RadSec est le transport recommandé pour les déploiements de serveurs RADIUS dans le cloud. Il résout simultanément deux modes de défaillance courants : la fragmentation MTU provoquant des échecs de liaison EAP-TLS, et la complexité de la gestion des secrets partagés sur des sites distribués.
Attribution dynamique de VLAN
Une fonctionnalité d'autorisation RADIUS qui permet au serveur RADIUS d'ordonner à l'authentificateur de placer un appareil authentifié sur un VLAN spécifique, en fonction de l'appartenance de l'utilisateur à un groupe ou du type d'appareil. Le serveur RADIUS renvoie des attributs d'attribution de VLAN (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) dans la réponse Access-Accept.
L'attribution dynamique de VLAN est le mécanisme qui applique la segmentation du réseau dans les déploiements 802.1X. Il s'agit d'un contrôle obligatoire pour la conformité PCI-DSS (isolation de l'environnement des données de titulaires de cartes) et d'un pilier de l'architecture réseau Zero Trust. Des attributs VLAN mal configurés dans les politiques RADIUS sont une cause fréquente de placement des utilisateurs sur le mauvais segment réseau après l'authentification.
Contournement de l'authentification MAC (MAB)
Un mécanisme d'authentification de secours qui permet aux appareils dépourvus de suppliant 802.1X de s'authentifier en utilisant leur adresse MAC à la fois comme nom d'utilisateur et mot de passe dans un échange RADIUS. Les adresses MAC pouvant être usurpées, le MAB offre une assurance de sécurité minimale et ne doit être utilisé que pour les appareils qui ne peuvent véritablement pas prendre en charge le 802.1X.
Le MAB est couramment requis pour les anciens appareils IoT, les terminaux de point de vente obsolètes et les imprimantes réseau. Les appareils authentifiés via MAB doivent être placés sur un VLAN hautement restreint avec des règles de pare-feu explicites. N'utilisez jamais le MAB comme un raccourci de commodité pour des appareils qui pourraient prendre en charge le 802.1X.
NPS (Network Policy Server)
L'implémentation par Microsoft d'un serveur RADIUS, incluse avec Windows Server. NPS prend en charge PEAP-MSCHAPv2, EAP-TLS et EAP-TTLS, et s'intègre nativement à Active Directory pour la validation des identifiants. Les échecs d'authentification sont consignés dans le journal des événements de sécurité Windows sous l'ID d'événement 6273 (échec) et 6272 (réussite), avec des codes de motif qui identifient la cause spécifique de l'échec.
NPS est le serveur RADIUS le plus largement déployé dans les environnements d'entreprise basés sur Windows. Le journal des événements de sécurité du serveur NPS est le principal outil de diagnostic pour les échecs 802.1X dans ces environnements. Assurez-vous que la politique d'audit NPS est activée pour les événements de réussite et d'échec.
Exemples concrets
Un groupe hôtelier de 12 établissements comptant 450 chambres a déployé le protocole WPA2-Enterprise avec PEAP-MSCHAPv2 sur tous ses sites, en utilisant un serveur NPS Windows local dans chaque établissement. À la suite d'une mise à niveau de l'infrastructure réseau, l'équipe informatique signale que le personnel de trois sites ne peut pas s'authentifier sur le SSID de l'entreprise. Les clients du réseau avec Captive Portal ne sont pas impactés. Les serveurs NPS des sites concernés sont actifs et le journal des événements de sécurité Windows affiche l'ID d'événement 6273 avec le code motif 16. Quelle est la cause la plus probable et comment l'équipe doit-elle la résoudre ?
Le code motif 16 associé à l'ID d'événement NPS 6273 indique un échec d'authentification dû à une non-correspondance des identifiants - mais dans le contexte d'une panne consécutive à une mise à niveau d'infrastructure touchant plusieurs sites simultanément, la cause la plus probable n'est pas des mots de passe utilisateurs incorrects, mais une non-correspondance du secret partagé RADIUS entre les points d'accès ou contrôleurs WiFi nouvellement configurés et les serveurs NPS.
Étape 1 : Sur le serveur NPS de l'un des sites concernés, accédez à Clients et serveurs RADIUS > Clients RADIUS et vérifiez le secret partagé configuré pour chaque point d'accès ou adresse IP de contrôleur WiFi. Comparez-le avec la configuration du serveur RADIUS sur le point d'accès ou le contrôleur.
Étape 2 : Si les secrets partagés correspondent, vérifiez si la stratégie réseau NPS est correctement configurée pour autoriser PEAP-MSCHAPv2. Accédez à Stratégies > Stratégies réseau, ouvrez la stratégie concernée et vérifiez que Microsoft : EAP sécurisé (PEAP) est répertorié comme méthode d'authentification autorisée avec EAP-MSCHAPv2 comme méthode interne.
Étape 3 : Si la stratégie est correcte, vérifiez la stratégie de demande de connexion NPS pour confirmer que la demande est traitée localement (et non transférée vers un serveur RADIUS distant). Vérifiez que les conditions correspondent aux attributs RADIUS entrants provenant du nouveau matériel de point d'accès.
Étape 4 : Activez le débogage de la comptabilité RADIUS sur le point d'accès ou le contrôleur et vérifiez que les paquets Access-Request sont envoyés vers l'adresse IP et le port 1812 du serveur NPS approprié. Si aucune demande n'atteint le serveur NPS, le problème se situe au niveau de la configuration de l'authentificateur, et non du serveur RADIUS.
Étape 5 : Si les demandes atteignent le serveur NPS mais sont rejetées avec le code motif 16, et que les identifiants sont confirmés comme corrects, vérifiez si le contrôleur de domaine Active Directory est accessible depuis le serveur NPS. Un problème de DNS ou de connectivité avec le contrôleur de domaine entraînera l'échec de la validation des identifiants par le serveur NPS avec ce code motif.
Résolution : Dans la plupart des scénarios post-mise à niveau, la cause première est une non-correspondance de secret partagé introduite lors de la configuration du nouveau matériel de point d'accès. Synchronisez le secret partagé sur tous les clients RADIUS et serveurs NPS. Envisagez de migrer vers RadSec pour éliminer complètement la gestion des secrets partagés.
Une grande chaîne de magasins comptant 85 points de vente a déployé EAP-TLS avec des certificats clients gérés via Microsoft Intune. Un lundi matin, le centre de support informatique reçoit une vague de signalements de la part des directeurs de magasin indiquant que les appareils du personnel ne parviennent pas à se connecter au réseau WiFi de l'entreprise. Le problème affecte tous les magasins simultanément. Les journaux du serveur RADIUS affichent des réponses Access-Reject avec le message "TLS Alert: certificate expired". Le serveur RADIUS lui-même fonctionne normalement et son propre certificat est valide pour encore 18 mois. Que s'est-il passé et quelle est la procédure de résolution immédiate ?
Le message "TLS Alert: certificate expired" dans les journaux du serveur RADIUS, combiné au fait que la panne est simultanée dans les 85 magasins et que le certificat du serveur RADIUS est valide, indique que les certificats clients déployés sur les appareils du personnel ont expiré. Dans EAP-TLS, le client et le serveur présentent tous deux des certificats. Si le certificat client a expiré, le serveur RADIUS rejettera la liaison TLS et émettra un Access-Reject.
Résolution immédiate (0 - 2 heures) :
Étape 1 : Confirmer le diagnostic en vérifiant la date d'expiration du certificat sur un appareil concerné. Sur Windows, ouvrez certmgr.msc, accédez à Personnel > Certificats, et vérifiez la date d'expiration du certificat d'authentification WiFi. S'il a expiré, cela confirme la cause racine.
Étape 2 : Dans Microsoft Intune, accédez à Appareils > Profils de configuration et localisez le profil de certificat SCEP ou PKCS utilisé pour l'authentification WiFi. Vérifiez la période de validité du certificat et les paramètres du seuil de renouvellement.
Étape 3 : Si le profil de certificat est configuré pour se renouveler automatiquement, vérifiez si les appareils ont pu contacter le service de gestion Intune récemment. Si les appareils étaient hors ligne ou non enregistrés, le renouvellement automatique n'a peut-être pas eu lieu.
Étape 4 : Forcez le renouvellement du certificat en déclenchant une synchronisation de l'appareil dans Intune (Appareils > Tous les appareils > Synchroniser). Pour les appareils qui ne peuvent pas se connecter au WiFi, assurez-vous qu'ils disposent d'un autre moyen de connectivité (données mobiles ou Ethernet filaire) pour joindre le service Intune afin de procéder au renouvellement.
Étape 5 : À titre temporaire pendant le renouvellement des certificats, envisagez de créer un SSID PEAP-MSCHAPv2 temporaire pour les magasins concernés afin de restaurer la capacité opérationnelle. Cela doit être traité comme une passerelle temporaire et non comme une solution permanente.
Prévention à long terme :
Configurez les profils de certificat Intune pour qu'ils se renouvellent lorsqu'il reste 20 % de la durée de vie du certificat (par exemple, pour un certificat d'un an, renouvellement environ 73 jours avant l'expiration). Mettez en place des alertes SIEM sur les événements RADIUS Access-Reject avec les codes de motif d'expiration de certificat. Ajoutez la surveillance de l'expiration des certificats à votre examen mensuel des opérations informatiques.
Questions d'entraînement
Q1. Votre organisation gère un stade de 60 000 places équipé de 800 points d'accès déployés dans les halls, les suites privées et les zones techniques. Les appareils du personnel utilisent EAP-TLS avec des certificats gérés via Jamf. Lors d'un événement majeur, 15 % des appareils du personnel répartis sur plusieurs zones signalent des échecs d'authentification. Les journaux du serveur RADIUS affichent des réponses Access-Reject. Les 85 % restants du personnel s'authentifient normalement. Quelle est votre approche de diagnostic et quelle est la cause profonde la plus probable ?
Conseil : Le schéma d'échec partiel (15 % des appareils, et non la totalité) est le signal de diagnostic clé. Concentrez-vous sur ce qui distingue les appareils en échec de ceux qui réussissent : modèle d'appareil, version de l'OS, date d'émission du certificat ou statut d'enrôlement Jamf.
Voir la réponse type
La défaillance partielle exclut d'emblée les causes liées à l'infrastructure (l'expiration du certificat du serveur RADIUS, une discordance de secret partagé ou une panne de serveur affecteraient tous les appareils). La cause profonde est presque certainement liée à un sous-ensemble de certificats clients qui ont expiré ou qui n'ont pas pu être renouvelés.
Démarche de diagnostic : Récupérez les journaux du serveur RADIUS et filtrez-les pour identifier les événements Access-Reject. Notez les identités des appareils (CN des certificats ou adresses MAC) concernés par ces échecs. Dans Jamf, comparez ces appareils avec l'état de déploiement des profils de certificat. Vérifiez si les appareils en échec partagent une date d'émission de certificat commune. S'ils ont tous été enrôlés dans le même lot, ils ont probablement la même date d'expiration.
Cause profonde la plus probable : Un lot de certificats clients émis simultanément est arrivé à expiration. Les appareils enrôlés plus récemment possèdent des certificats valides et s'authentifient normalement.
Résolution : Dans Jamf, identifiez les appareils concernés et forcez le renouvellement des certificats. Assurez-vous que le profil de certificat est configuré avec un seuil de renouvellement approprié (20 % de la durée de vie du certificat). Pour les appareils qui ne peuvent pas accéder au service Jamf MDM en WiFi (faute d'authentification), fournissez une connexion Ethernet filaire temporaire ou un SSID PEAP temporaire pendant la durée de l'incident. Après l'incident, mettez en place des alertes SIEM sur les événements RADIUS Access-Reject associés à des codes d'erreur d'expiration de certificat afin d'éviter toute réapparition.
Q2. Une chaîne de vente au détail régionale de 35 magasins migre ses serveurs NPS sur site vers un service RADIUS cloud. Lors de la phase pilote dans trois magasins, l'authentification EAP-TLS fonctionne correctement dans deux d'entre eux, mais échoue de manière intermittente dans le troisième. Ce troisième magasin se connecte au service RADIUS cloud via une liaison MPLS WAN. Les échecs d'authentification ne sont pas constants : certaines tentatives réussissent, d'autres échouent. Le fournisseur RADIUS cloud confirme que le service est opérationnel et ses journaux indiquent la réception de certains paquets Access-Request, mais aucun paquet Access-Accept correspondant n'est envoyé. Quelle est la cause la plus probable ?
Conseil : Des échecs intermittents sur un site spécifique connecté via WAN, combinés au fait que le fournisseur RADIUS cloud reçoit certains paquets mais pas tous, suggèrent fortement un problème de transit réseau plutôt qu'une erreur de configuration.
Voir la réponse type
La combinaison d'échecs intermittents sur un site connecté via WAN et la réception de séquences de paquets incomplètes par le fournisseur RADIUS cloud est une signature classique de la fragmentation MTU. Les chaînes de certificats EAP-TLS génèrent des paquets RADIUS volumineux qui peuvent dépasser la MTU de la liaison MPLS WAN. Lorsque ces paquets sont fragmentés, le serveur RADIUS cloud peut recevoir le premier fragment mais pas les suivants, ce qui bloque la négociation TLS et finit par provoquer un dépassement de délai (timeout).
Confirmation du diagnostic : Effectuez une capture Wireshark sur l'interface WAN du magasin concerné. Filtrez le trafic UDP sur le port 1812. Recherchez les paquets IP fragmentés dans l'échange RADIUS. Comparez la taille des paquets des magasins opérationnels avec celle du magasin en échec.
Option de résolution 1 (recommandée) : Migrez le site concerné vers RadSec (RADIUS sur TLS sur le port TCP 2083). TCP gère nativement la fragmentation et la retransmission, ce qui élimine totalement ce mode de défaillance. La plupart des fournisseurs RADIUS cloud et des fabricants de points d'accès modernes prennent en charge RadSec.
Option de résolution 2 : Réduisez la MTU de l'interface WAN du magasin concerné pour qu'elle corresponde à la MTU du chemin MPLS, afin d'éviter la fragmentation des paquets RADIUS. Cette solution est moins élégante car elle affecte l'ensemble du trafic de la liaison WAN.
Option de résolution 3 : Configurez le serveur RADIUS pour qu'il utilise des tailles d'enregistrement TLS plus petites afin de limiter la fragmentation des paquets. Il s'agit d'une option de configuration côté serveur disponible dans certaines implémentations RADIUS.
Recommandation à long terme : Migrez tous les sites vers RadSec dans le cadre du déploiement de votre solution RADIUS cloud. Cela élimine le risque de fragmentation, chiffre le trafic RADIUS en transit et supprime la complexité de la gestion des secrets partagés.
Q3. Le directeur informatique d'un centre de conférences planifie une mise à niveau du réseau pour prendre en charge le WPA3-Enterprise avec 802.1X pour le personnel et un Captive Portal pour les délégués des événements. Le site accueille plus de 200 événements par an, avec un nombre de délégués allant de 50 à 5 000. L'équipe informatique dispose d'une expertise réseau interne limitée et d'aucune infrastructure PKI existante. Le directeur souhaite implémenter le 802.1X pour le personnel mais s'inquiète de la complexité opérationnelle. Quelle méthode EAP devrait être recommandée, quelle infrastructure est requise et quels sont les principaux risques opérationnels à atténuer ?
Conseil : Prenez en compte les contraintes opérationnelles : expertise interne limitée, absence de PKI existante, et nécessité d'une solution pouvant être maintenue de manière fiable. Équilibrez les exigences de sécurité et la faisabilité opérationnelle.
Voir la réponse type
Compte tenu des contraintes opérationnelles - expertise interne limitée et absence de PKI existante - la méthode EAP recommandée pour l'authentification du personnel est PEAP-MSCHAPv2, et non EAP-TLS. Bien que EAP-TLS offre une sécurité supérieure, il nécessite une infrastructure PKI et une plateforme MDM pour la distribution des certificats. Sans ces éléments en place, le déploiement de EAP-TLS comporte un risque opérationnel important : la gestion de l'expiration des certificats devient un processus manuel, et l'équipe manque d'expertise pour résoudre les problèmes de chaîne de certificats sous pression.
PEAP-MSCHAPv2 s'intègre directement à Active Directory (ou Azure AD), ne nécessite qu'un certificat côté serveur et est gérable sur le plan opérationnel par une équipe sans expertise approfondie en PKI. Le compromis en matière de sécurité est acceptable à condition que la validation du certificat du serveur soit strictement appliquée sur tous les appareils clients - c'est le contrôle non négociable qui empêche la collecte d'identifiants via des points d'accès malveillants.
Infrastructure requise : Un service RADIUS cloud (pour éviter la gestion des serveurs sur site), un certificat de serveur provenant d'une autorité de certification publique de confiance pour le service RADIUS, une solution MDM (Microsoft Intune ou équivalent) pour déployer les profils WiFi sur les appareils du personnel, et Active Directory ou Azure AD comme annuaire d'identité.
Principaux risques opérationnels à atténuer :
Validation de certificat désactivée sur les clients : Déployez tous les profils WiFi via MDM avec validation de certificat obligatoire. N'autorisez jamais la configuration manuelle des profils WiFi sur les appareils du personnel.
Expiration du certificat du serveur RADIUS : Configurez une surveillance automatisée avec des alertes à 90 jours. Avec un service RADIUS cloud, vérifiez si le fournisseur gère le renouvellement des certificats - c'est un critère de sélection clé.
Capacité lors des grands événements : Assurez-vous que le service RADIUS cloud est dimensionné pour la charge d'authentification simultanée de pointe. Lors d'un événement de 5 000 délégués, si les appareils du personnel se réauthentifient simultanément (par exemple, après un redémarrage du réseau), le service RADIUS doit pouvoir gérer ce pic.
Séparation des réseaux invités et personnel : Assurez-vous que le réseau invité avec Captive Portal et le réseau du personnel 802.1X sont sur des VLAN séparés avec des règles de pare-feu appropriées entre eux. Il s'agit d'une exigence PCI-DSS si des appareils du réseau du personnel traitent des données de cartes de paiement.
Continuer la lecture de cette série
Comment révoquer l'accès WiFi lorsqu'un employé s'en va
Ce guide montre aux équipes informatiques et opérationnelles des sites comment supprimer l'accès WiFi du personnel lorsqu'un employé s'en va, sans perturber le reste des équipes. Il compare l'authentification 802.1X basée sur des certificats, l'iPSK spécifique à l'identité et le déprovisionnement via SCIM, puis fournit un plan d'action pour le jour même, une méthode de test et un modèle de preuve d'audit.
Planification d'un déploiement WiFi 7 en milieu clinique : appareils IoMT, interférences et HIPAA
Ce guide complet explore la planification d'un déploiement WiFi 7 en environnement clinique, en se concentrant sur la stratégie de bande 6 GHz, la compatibilité avec les anciens appareils IoMT, les obligations d'interférence RF selon la norme IEC 60601-1-2 et la segmentation réseau conforme à HIPAA. Il fournit des conseils d'architecture concrets aux responsables IT de la santé pour sécuriser des flottes d'appareils mixtes à l'aide de la plateforme RADIUS cloud de Purple.
Comment segmenter de manière sécurisée les réseaux WiFi du personnel et des invités : meilleures pratiques pour les LAN d'entreprise
Ce guide fournit aux responsables informatiques et aux architectes réseau un modèle technique et indépendant des fournisseurs pour sécuriser les réseaux LAN d'entreprise en segmentant correctement le trafic WiFi du personnel et des invités. Il couvre l'authentification 802.1X, le RADIUS dans le cloud, l'isolation VLAN et la gestion du cycle de vie des identifiants nécessaires pour éliminer les phrases de passe partagées et protéger les actifs de l'entreprise.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.