
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
473 guides
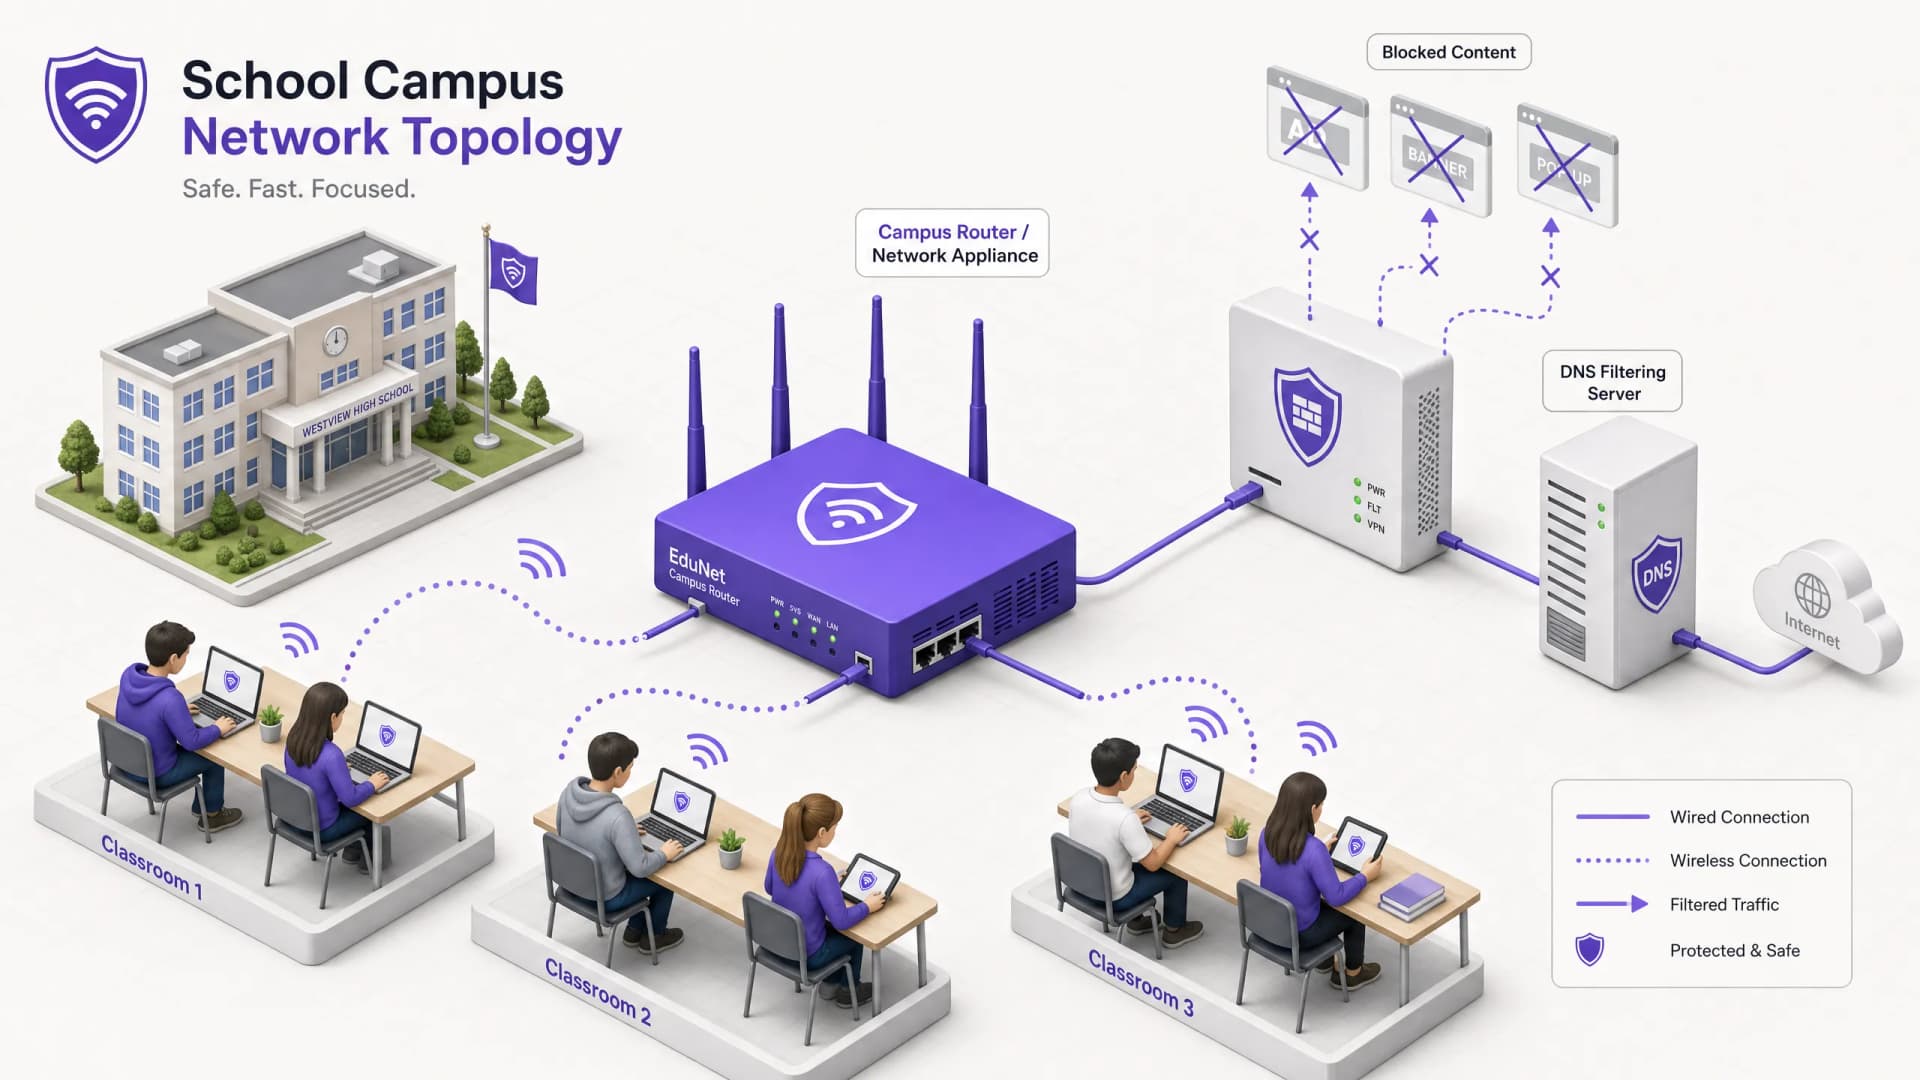
नेटवर्क-लेवल एड ब्लॉकिंग के साथ छात्रों के भटकाव को कम करना
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका शैक्षिक वातावरण में नेटवर्क-लेवल एड ब्लॉकिंग के आर्किटेक्चर, परिनियोजन और व्यावसायिक प्रभाव का विवरण देती है। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को बैंडविड्थ पुनः प्राप्त करने, अनुपालन को मजबूत करने और मैलवर्टाइजिंग जोखिमों को खत्म करने के लिए कार्रवाई योग्य रणनीतियां प्रदान करती है।
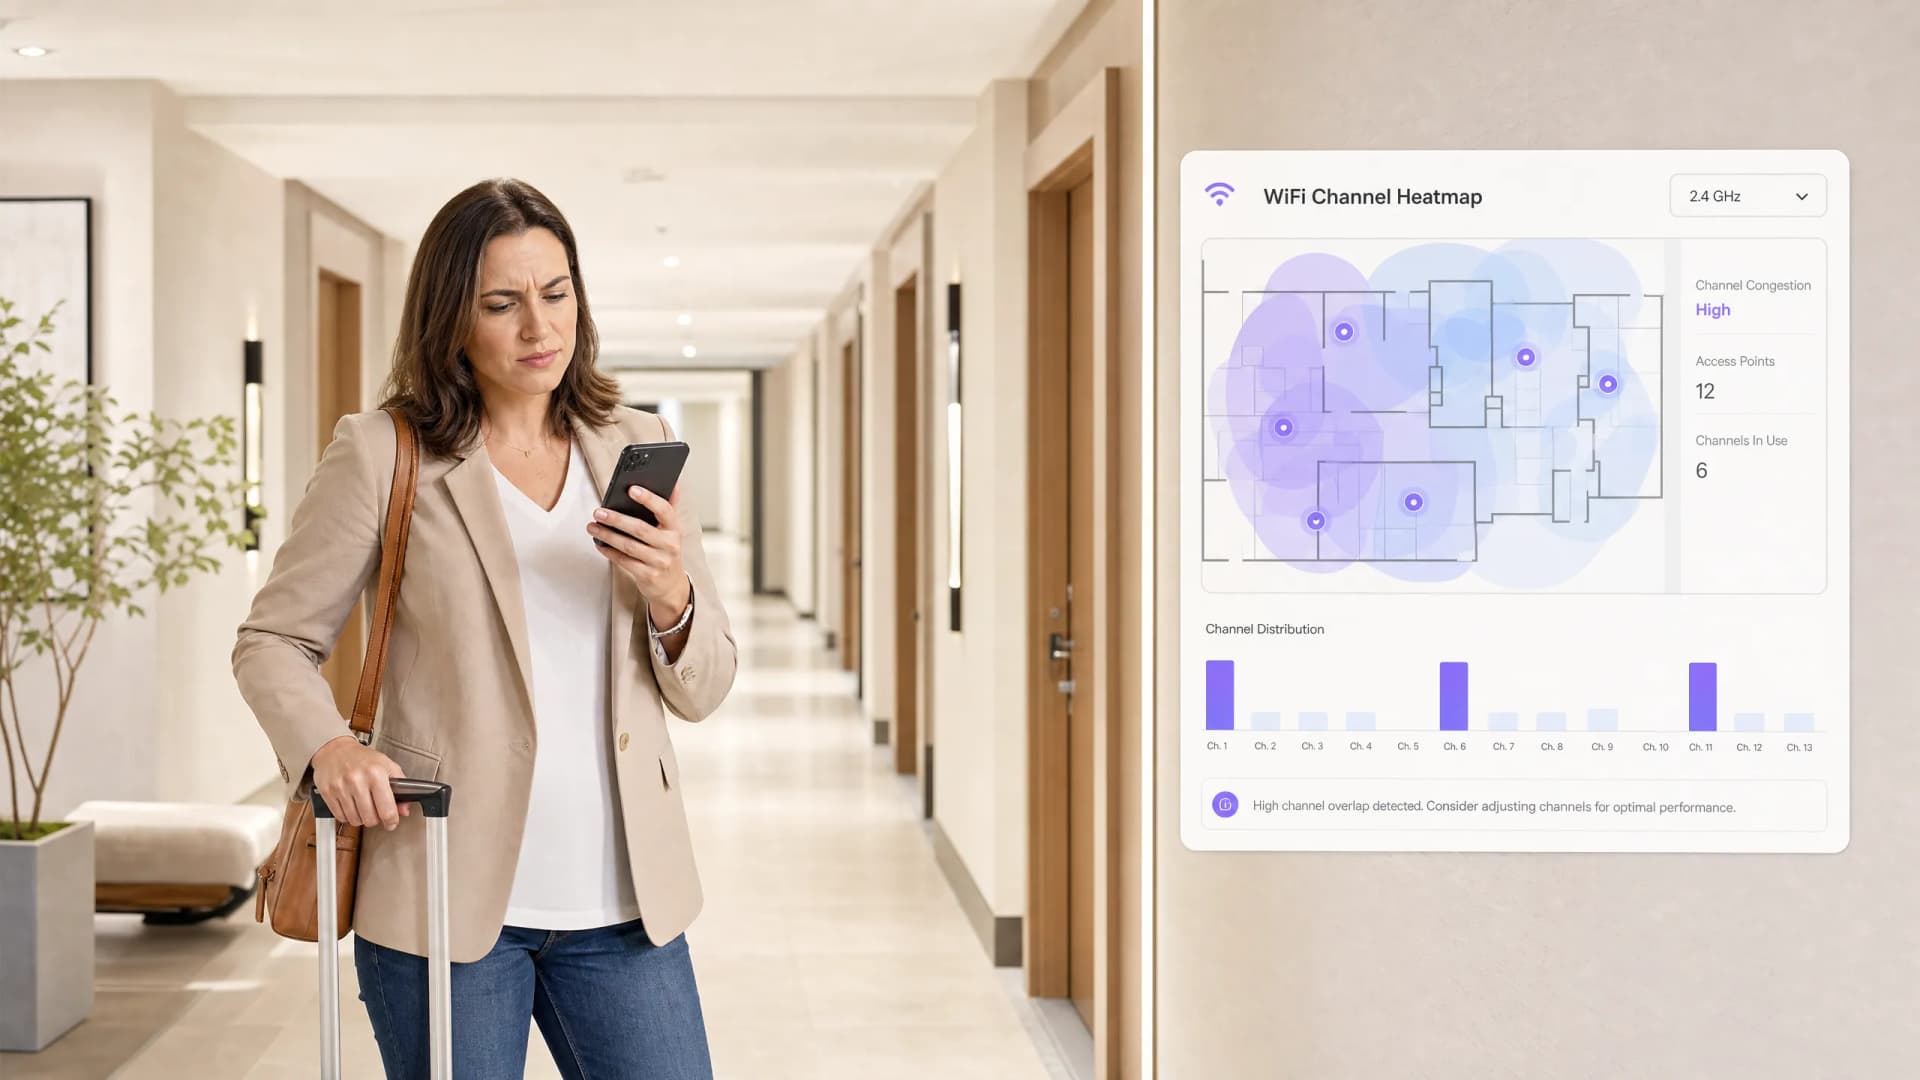
हाई-डेंसिटी MDU इमारतों में WiFi हस्तक्षेप (Interference) को हल करना
यह तकनीकी संदर्भ गाइड IT प्रबंधकों और प्रॉपर्टी ऑपरेटरों को हाई-डेंसिटी मल्टी-ड्वेलिंग यूनिट (MDU) इमारतों में WiFi हस्तक्षेप को समाप्त करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है। इसमें को-चैनल और आस-पास के चैनल के हस्तक्षेप के मूल कारणों, केंद्रीय रूप से प्रबंधित WLAN इन्फ्रास्ट्रक्चर में आर्किटेक्चरल बदलाव, और सुरक्षित किरायेदार अलगाव तकनीकों को शामिल किया गया है। इन रणनीतियों को लागू करने से सपोर्ट ओवरहेड कम होता है, किरायेदार की संतुष्टि में सुधार होता है, और कनेक्टिविटी एक राजस्व-उत्पादक उपयोगिता में बदल जाती है।
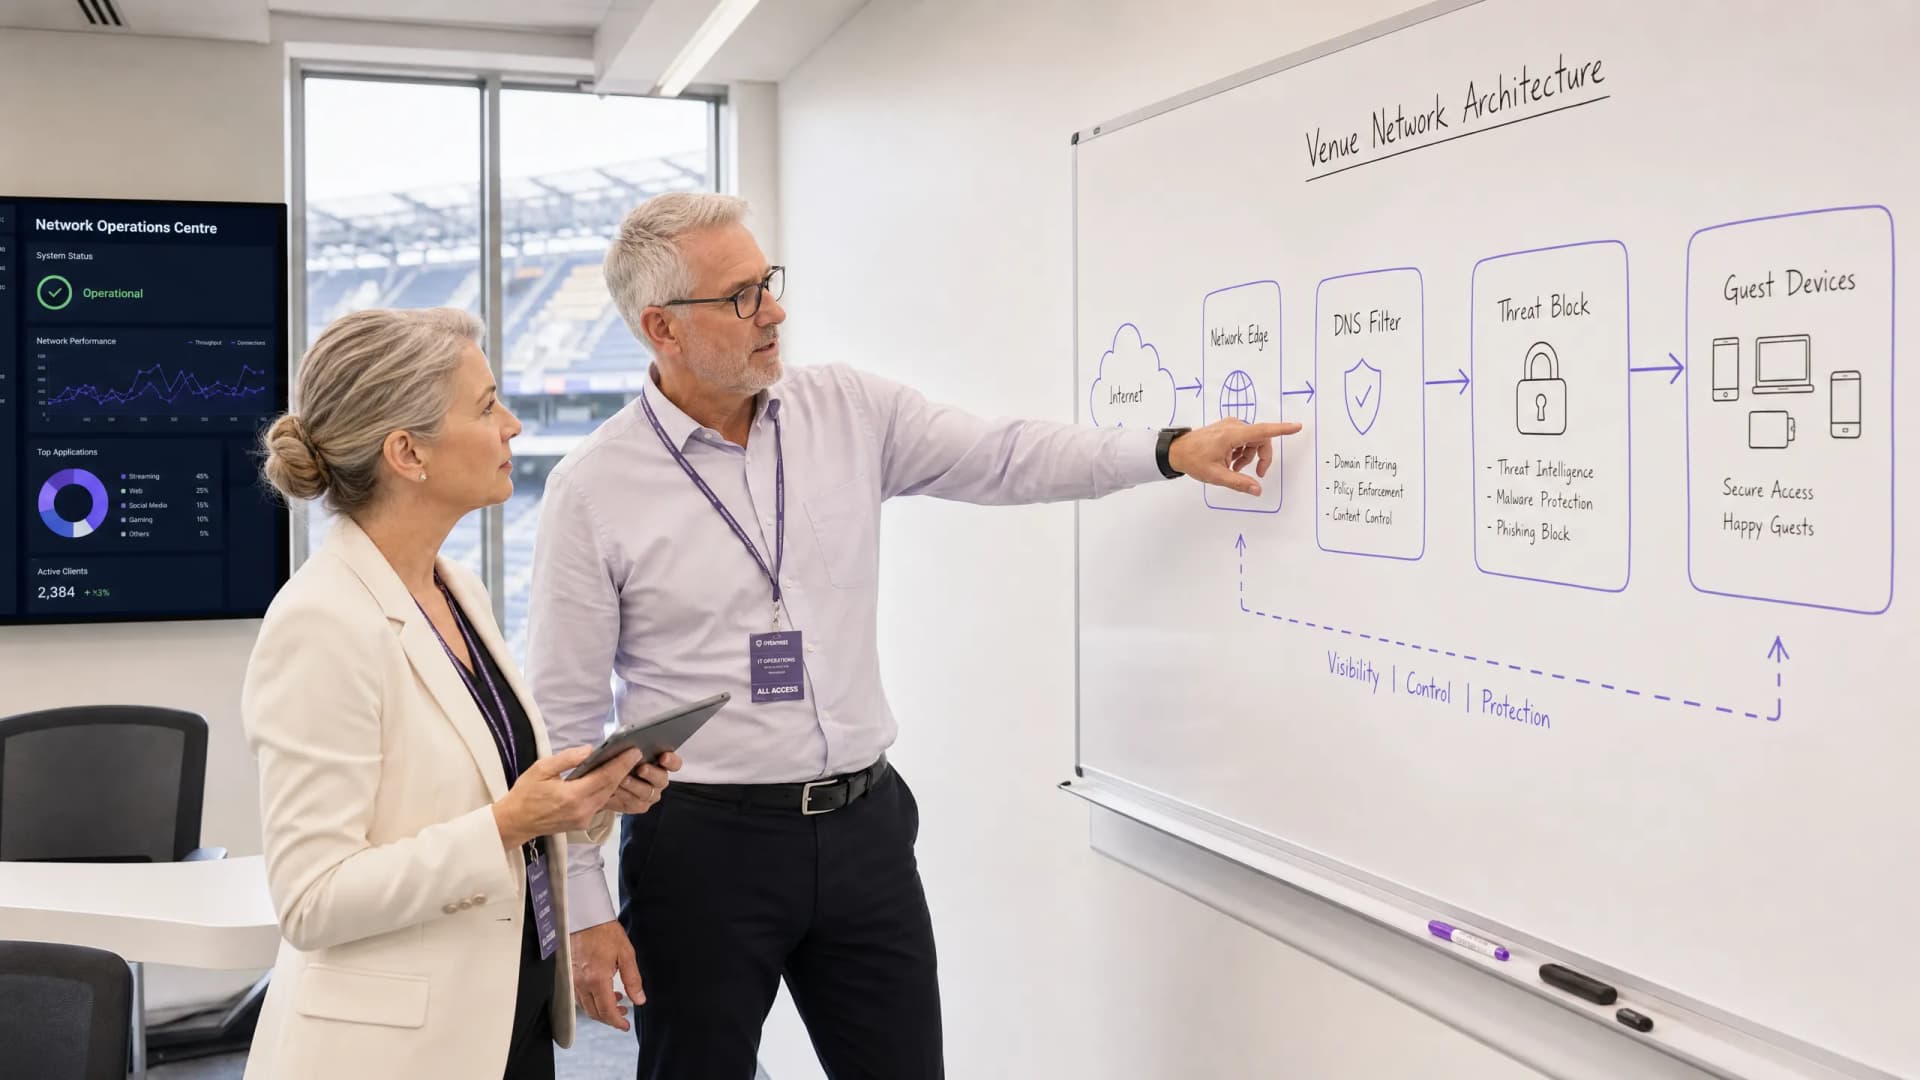
नेटवर्क एज (Network Edge) पर मैलवेयर और फ़िशिंग को ब्लॉक करना
यह तकनीकी संदर्भ मार्गदर्शिका नेटवर्क एज पर अप्रबंधित गेस्ट और IoT उपकरणों को सुरक्षित करने के लिए नेटवर्क - स्तरीय खतरा सुरक्षा लागू करने की वास्तुकला, परिनियोजन और व्यावसायिक प्रभाव की रूपरेखा तैयार करती है। यह IT लीडरों को सक्रिय रूप से मैलवेयर और फ़िशिंग को ब्लॉक करने के लिए व्यावहारिक मार्गदर्शन प्रदान करती है।
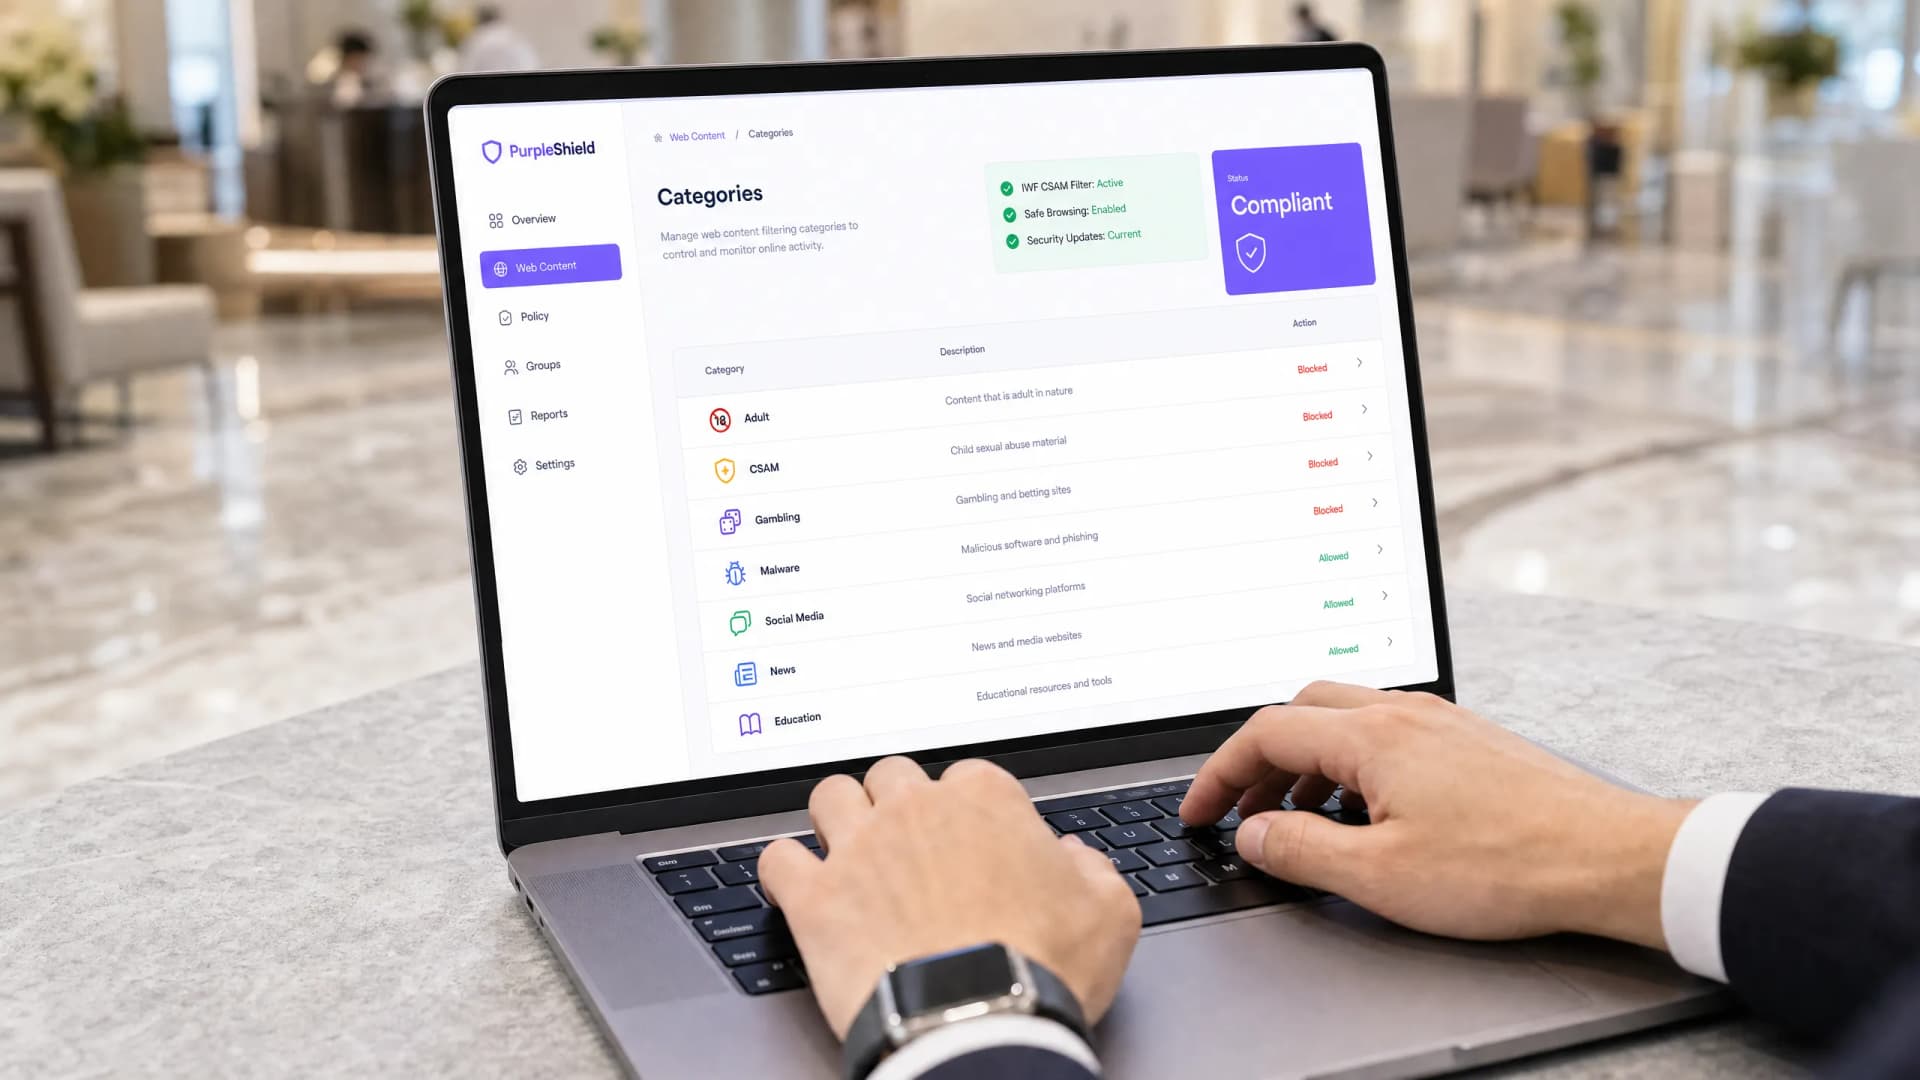
यूके में पब्लिक WiFi नेटवर्क के लिए IWF अनुपालन
यह आधिकारिक मार्गदर्शिका यूके के वेन्यू में IWF-अनुपालक पब्लिक WiFi नेटवर्क लागू करने के लिए तकनीकी आवश्यकताओं, आर्किटेक्चर और परिनियोजन रणनीतियों का विवरण देती है। यह IT लीडर्स को उच्च-प्रदर्शन नेटवर्क एक्सेस बनाए रखते हुए कानूनी जोखिमों को कम करने के लिए कार्रवाई योग्य फ्रेमवर्क प्रदान करती है।
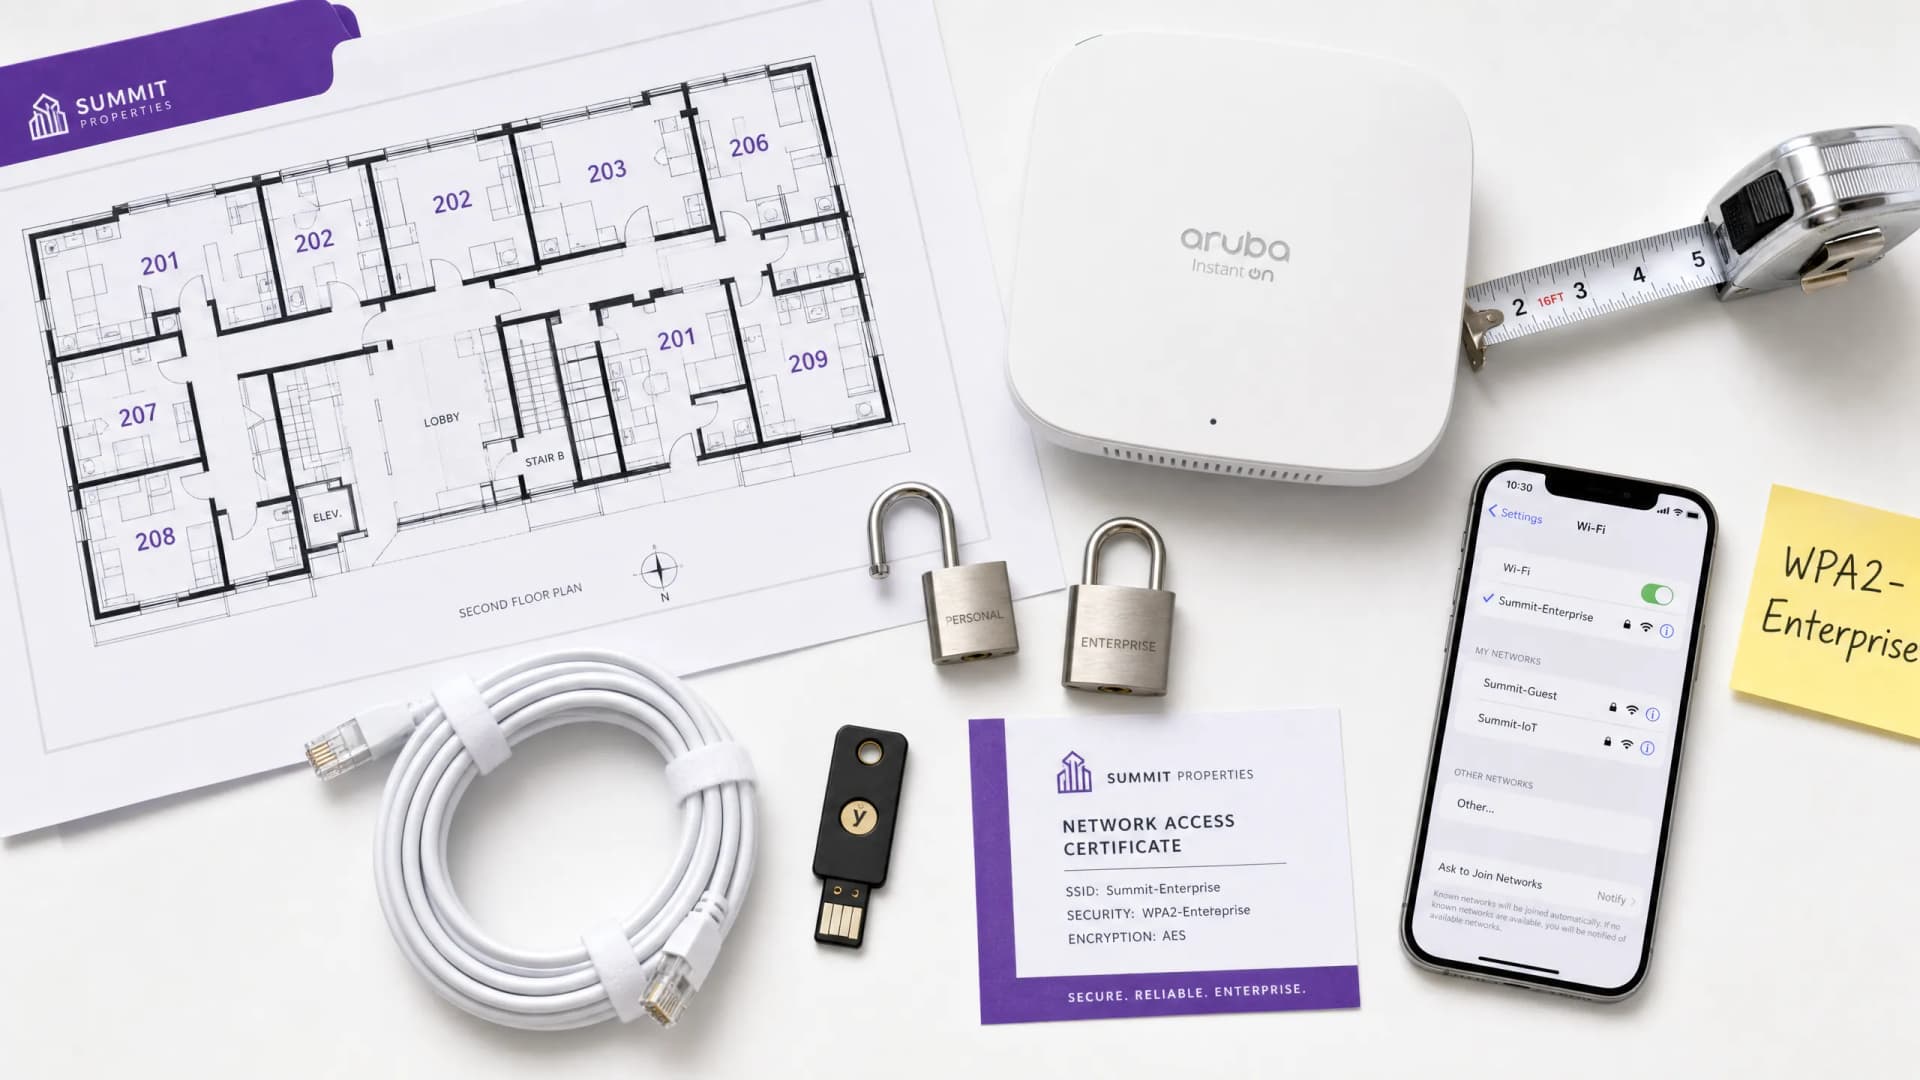
अपार्टमेंट्स और को-वर्किंग के लिए WPA2-Enterprise बनाम Personal
यह आधिकारिक तकनीकी संदर्भ गाइड अपार्टमेंट और को-वर्किंग स्पेस जैसे मल्टी-टेनेंट वातावरण के लिए WPA2-Personal के मुकाबले WPA2-Enterprise का मूल्यांकन करती है। यह नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को 802.1X प्रमाणीकरण, डायनामिक VLAN असाइनमेंट और सुरक्षा अनुपालन में कार्रवाई योग्य अंतर्दृष्टि प्रदान करती है, यह प्रदर्शित करते हुए कि साझा पासवर्ड आधुनिक साझा वेन्यू में अस्वीकार्य जोखिम क्यों पेश करते हैं। वेन्यू ऑपरेटरों को इस तिमाही में माइग्रेशन निर्णय का समर्थन करने के लिए ठोस कार्यान्वयन मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज और ROI विश्लेषण मिलेगा।
स्टाफ WiFi पर हाई लेटेंसी और जिटर को ठीक करना
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ स्टाफ WiFi नेटवर्क पर हाई लेटेंसी और जिटर के मुख्य कारणों की जांच करती है, जो नेटवर्क आर्किटेक्ट्स और IT निर्देशकों को Microsoft Teams और Zoom जैसे रीयल-टाइम एप्लिकेशन को प्रभावित करने वाले खराब प्रदर्शन का निदान और समाधान करने के लिए व्यावहारिक रणनीतियां प्रदान करती है। इसमें RF एनवायरनमेंट ऑप्टिमाइज़ेशन, एंड-टू-एंड QoS इम्प्लीमेंटेशन, रोमिंग मैकेनिक्स और क्लाइंट मैनेजमेंट तकनीकें शामिल हैं। वेन्यू ऑपरेटरों और IT टीमों को यह सुनिश्चित करने के लिए ठोस इम्प्लीमेंटेशन गाइडेंस, वास्तविक दुनिया के केस स्टडीज और मापने योग्य बेंचमार्क मिलेंगे कि उनका वायरलेस इंफ्रास्ट्रक्चर निर्बाध स्टाफ मोबिलिटी और सहयोग का समर्थन करता है।
कॉर्पोरेट WLANs में रोमिंग समस्याओं का समाधान
यह गाइड नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को कॉर्पोरेट WLANs में WiFi रोमिंग समस्याओं के निदान और समाधान के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। इसमें VoIP और मोबाइल वर्कफोर्स डिप्लॉयमेंट के लिए वेंडर-न्यूट्रल कॉन्फ़िगरेशन मार्गदर्शन के साथ IEEE 802.11r Fast BSS Transition, 802.11k Radio Resource Measurement, और 802.11v BSS Transition Management के मैकेनिक्स शामिल हैं। हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण से वास्तविक दुनिया के कार्यान्वयन परिदृश्य मापने योग्य परिणाम और फास्ट रोमिंग इन्फ्रास्ट्रक्चर में निवेश के लिए व्यावसायिक मामले को प्रदर्शित करते हैं।
WiFi चैनल ओवरलैप को कैसे ठीक करें: 2.4GHz और 5GHz गाइड
2.4GHz, 5GHz, और 6GHz एंटरप्राइज नेटवर्क में WiFi चैनल ओवरलैप, को-चैनल इंटरफेरेंस (CCI), और एडजसेंट चैनल इंटरफेरेंस की पहचान करें और उन्हें ठीक करें।
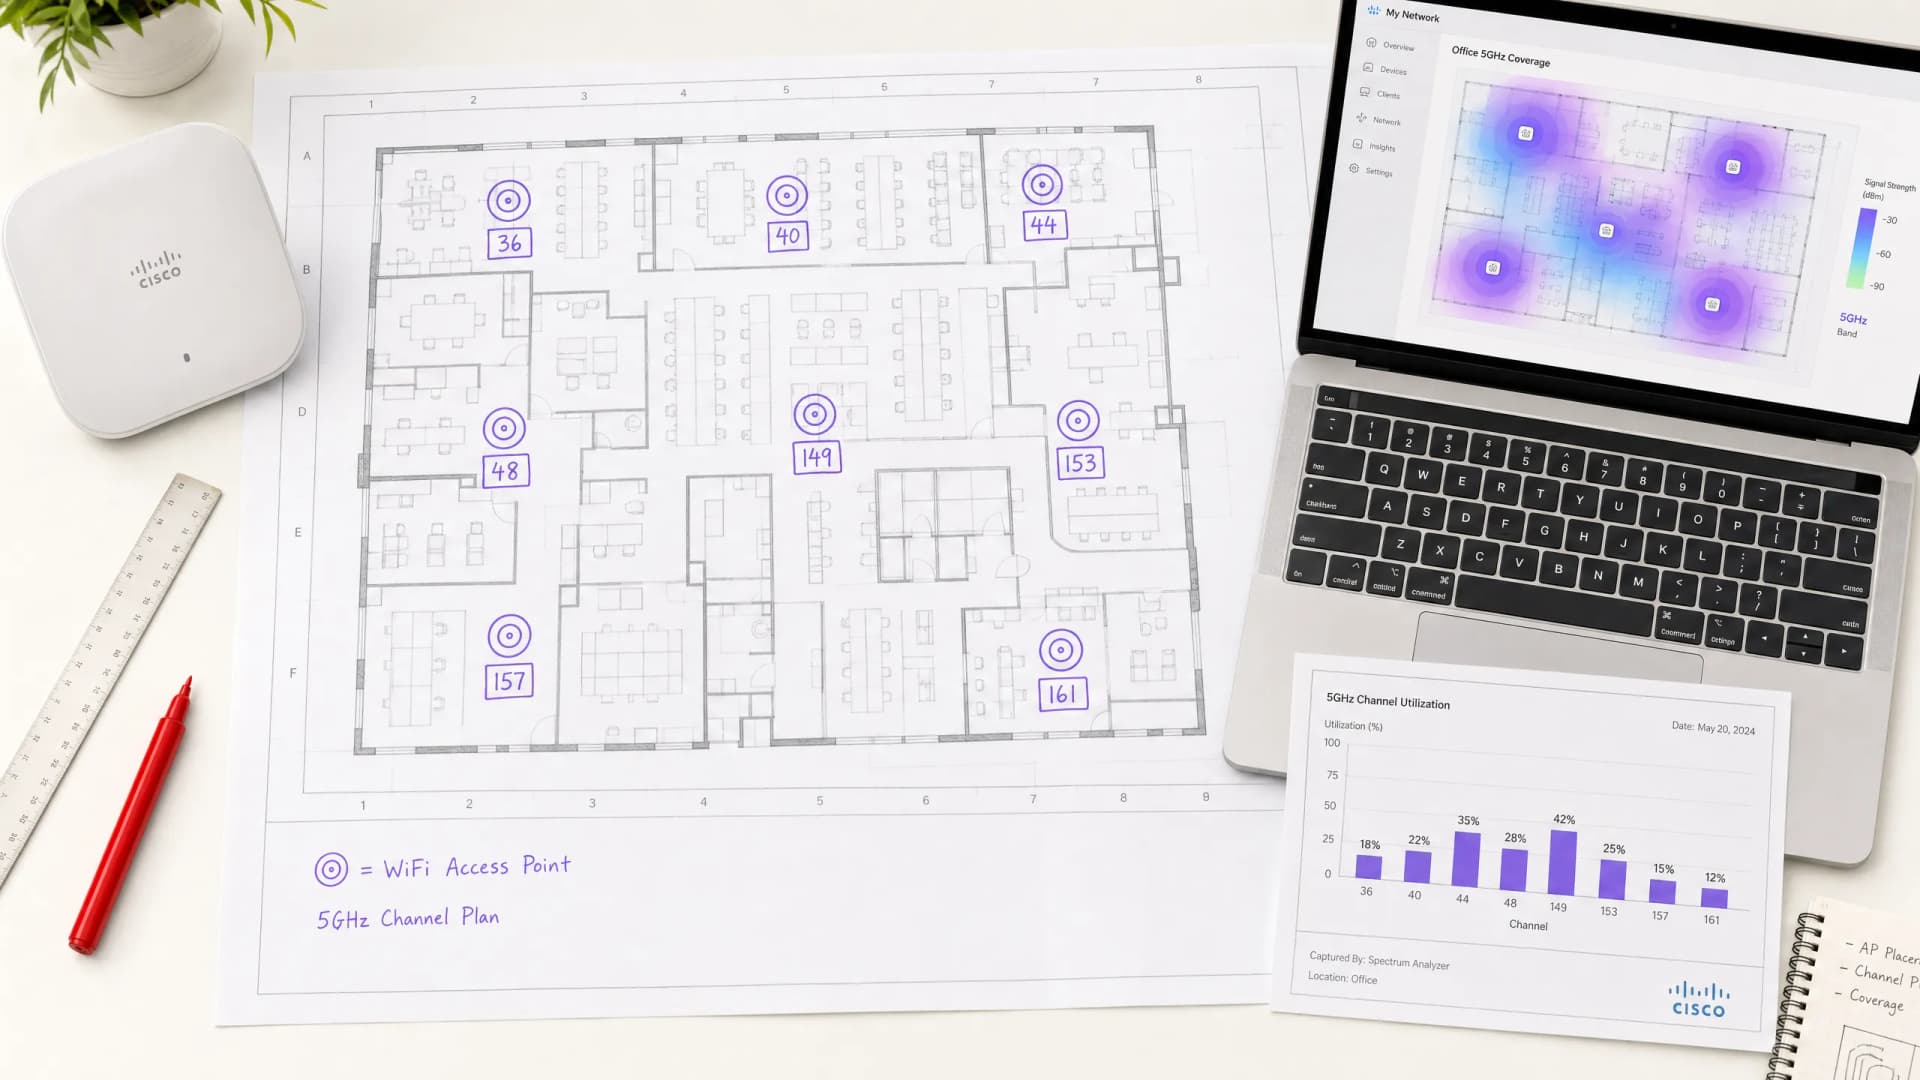
हाई-डेंसिटी कॉर्पोरेट नेटवर्क के लिए सर्वश्रेष्ठ 5GHz Channels
यह गाइड हाई-डेंसिटी कॉर्पोरेट वातावरण में इष्टतम 5GHz Channels चुनने के लिए एक निश्चित तकनीकी संदर्भ प्रदान करता है, जिसमें UNII बैंड आर्किटेक्चर, DFS channel जोखिम प्रबंधन और स्पेक्ट्रम विश्लेषण कार्यप्रणाली शामिल है। यह उन नेटवर्क आर्किटेक्ट्स और IT निर्णयकर्ताओं के लिए लिखा गया है जो होटलों, रिटेल संपत्तियों, स्टेडियमों, सम्मेलन केंद्रों और सार्वजनिक-क्षेत्र के परिसरों में एंटरप्राइज़ WiFi तैनात कर रहे हैं। इस तिमाही में तैनाती के निर्णयों का समर्थन करने के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज और ROI रूपरेखा शामिल हैं।
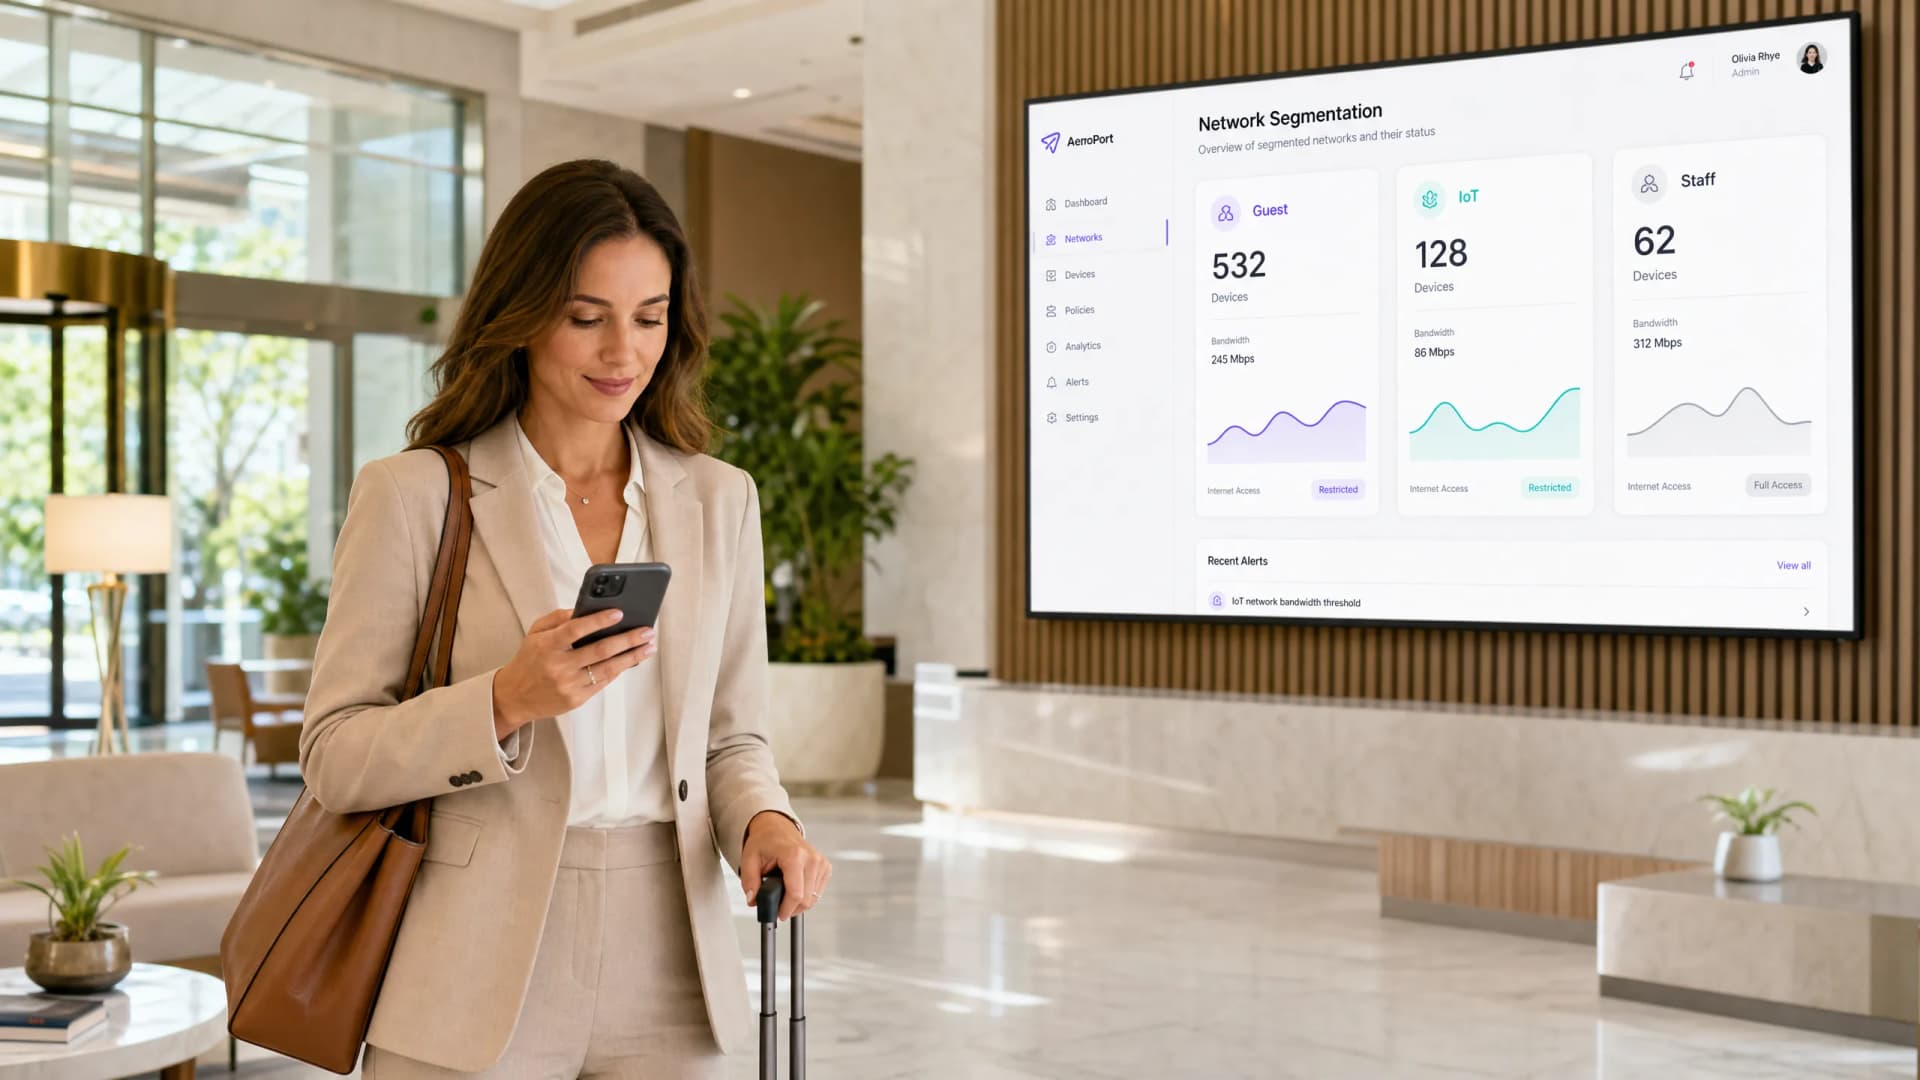
साझा WiFi नेटवर्क के लिए माइक्रो-सेगमेंटेशन के सर्वोत्तम अभ्यास
यह तकनीकी संदर्भ मार्गदर्शिका साझा WiFi बुनियादी ढांचे पर माइक्रो-सेगमेंटेशन लागू करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है। यह विवरण देती है कि कैसे IT प्रबंधक और नेटवर्क आर्किटेक्ट जोखिम को कम करने, अनुपालन सुनिश्चित करने और नेटवर्क प्रदर्शन को अनुकूलित करने के लिए अतिथि, IoT और कर्मचारी ट्रैफ़िक को सुरक्षित रूप से अलग कर सकते हैं।
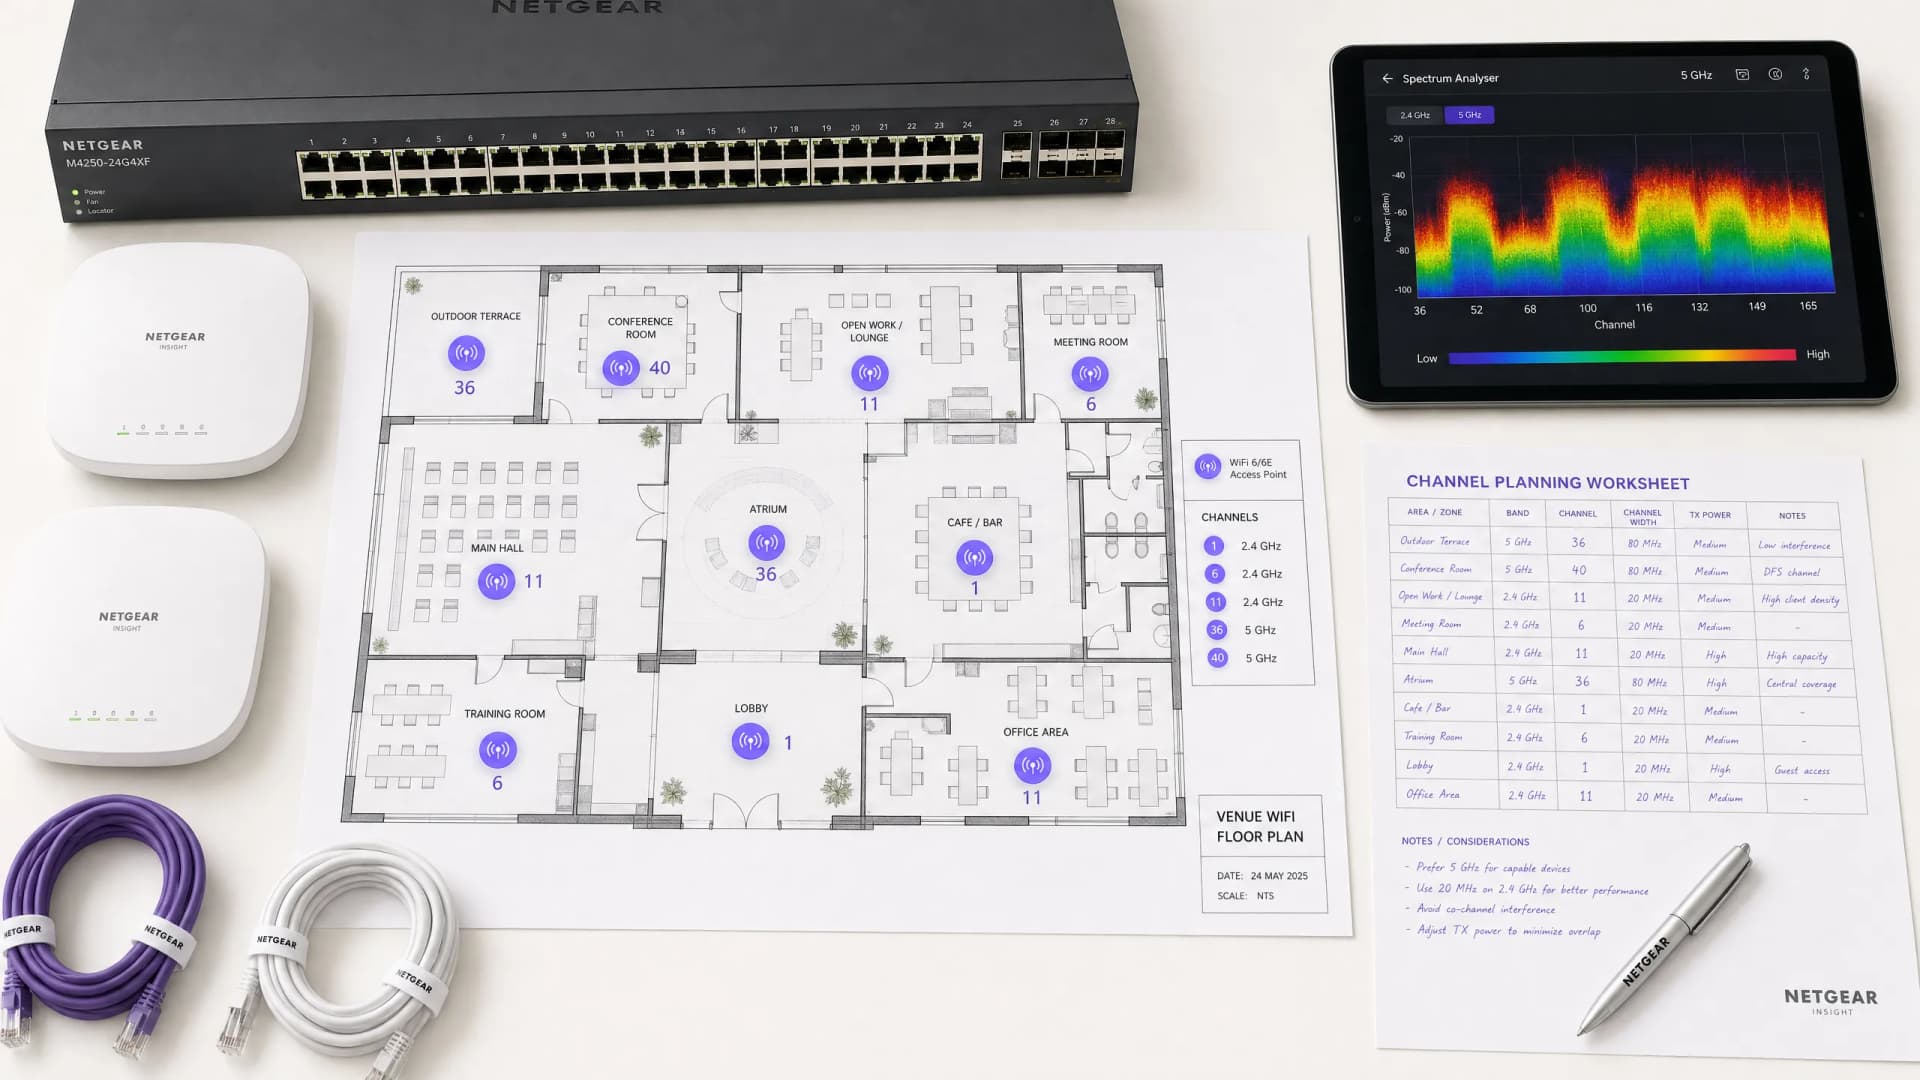
इंटरफेरेंस को रोकने के लिए WiFi चैनल्स को कैसे बदलें
यह व्यापक तकनीकी गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टरों को WiFi इंटरफेरेंस के स्रोतों की पहचान करने और उन्हें खत्म करने के लिए रणनीतिक रूप से WiFi चैनल्स को बदलने के लिए एक निश्चित, चरण-दर-चरण दृष्टिकोण प्रदान करती है। इसमें IEEE 802.11 मानकों और वास्तविक दुनिया के डिप्लॉयमेंट परिदृश्यों पर आधारित 2.4 GHz और 5 GHz बैंड प्लानिंग, स्पेक्ट्रम विश्लेषण, रेडियो रिसोर्स मैनेजमेंट और DFS विचार शामिल हैं। इन रणनीतियों को लागू करने से नए हार्डवेयर पर पूंजीगत व्यय की आवश्यकता के बिना नेटवर्क थ्रूपुट, क्लाइंट स्थिरता और इन्फ्रास्ट्रक्चर ROI में मापने योग्य सुधार मिलते हैं।
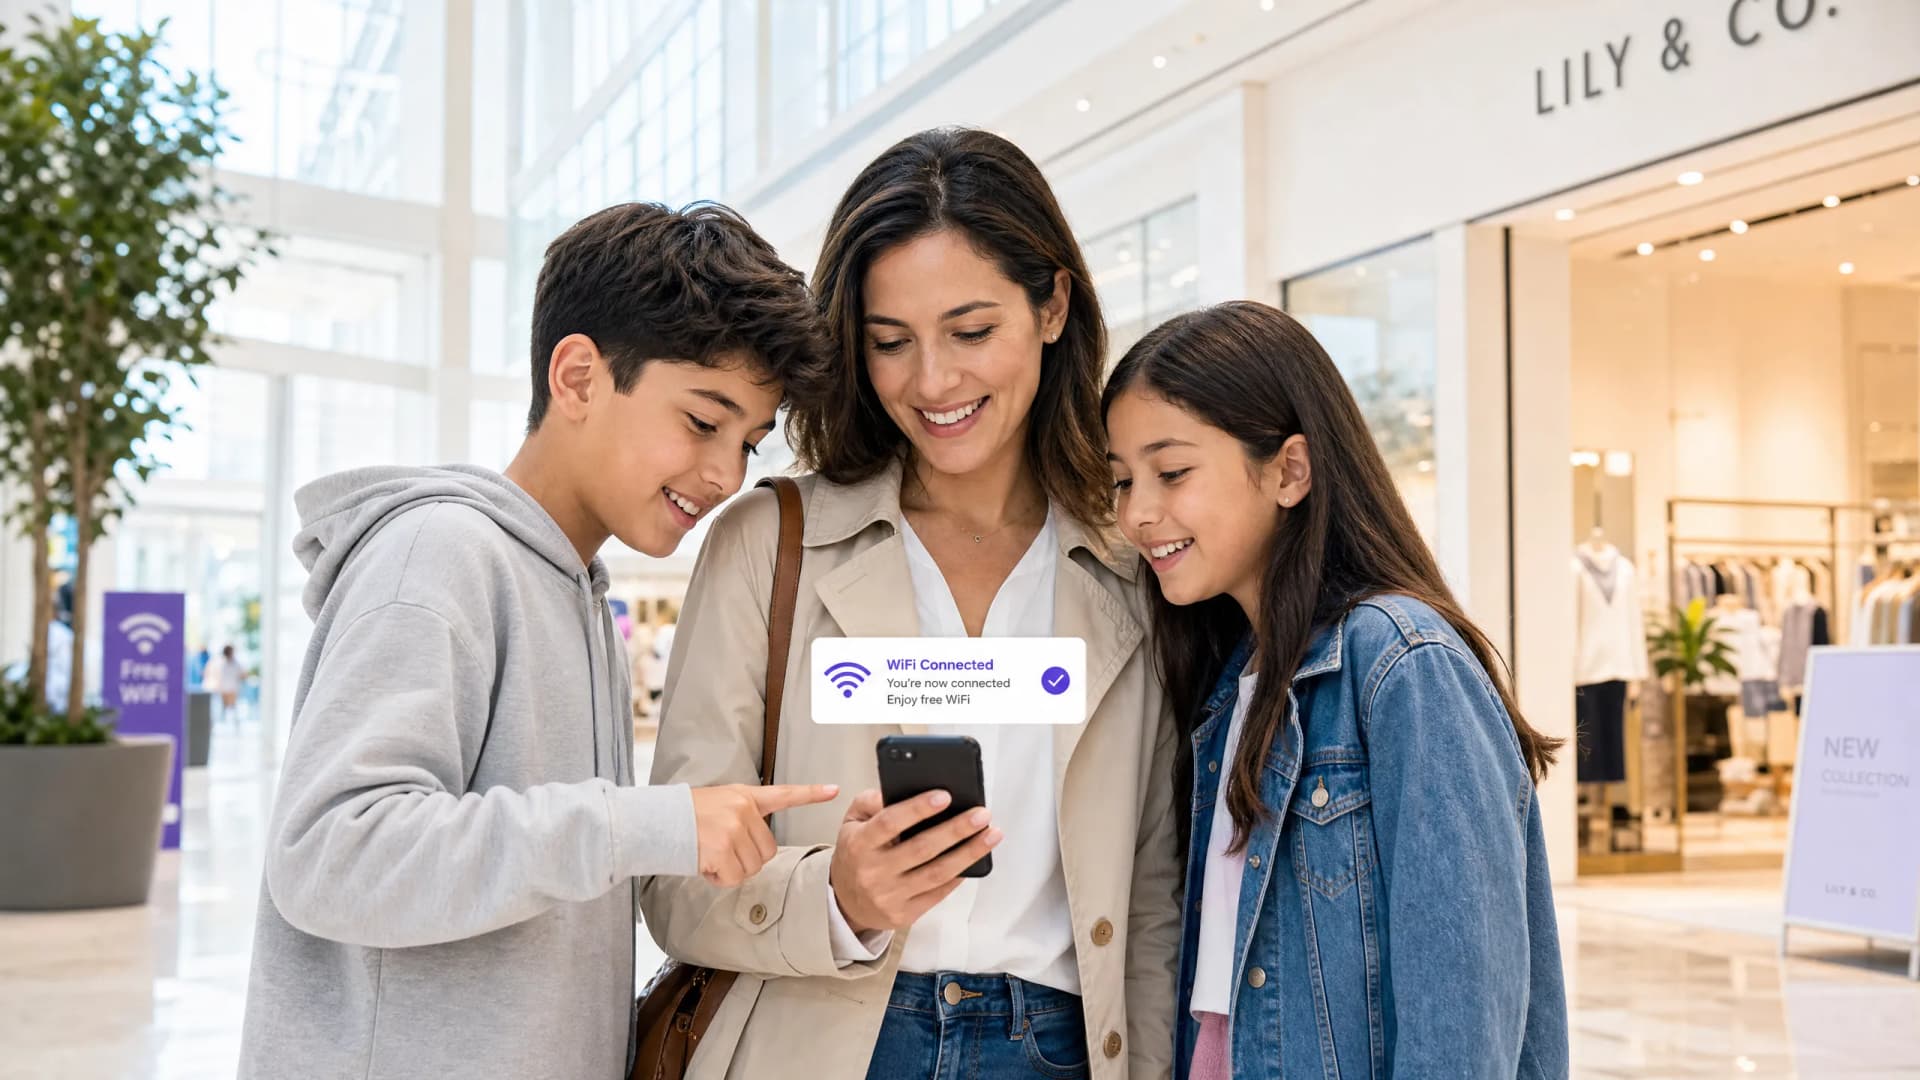
पारिवारिक-अनुकूल WiFi: शॉपिंग सेंटरों के लिए सर्वोत्तम तौर-तरीके
यह तकनीकी संदर्भ गाइड रिटेल परिवेशों में गेस्ट WiFi नेटवर्क पर श्रेणी-आधारित URL फ़िल्टरिंग लागू करने के लिए व्यावहारिक कार्यप्रणाली प्रदान करती है। यह अनुपालन सुनिश्चित करने और ब्रांड की प्रतिष्ठा की रक्षा करने के लिए नेटवर्क आर्किटेक्चर, नीति परिभाषा और जोखिम न्यूनीकरण रणनीतियों का विवरण देती है।
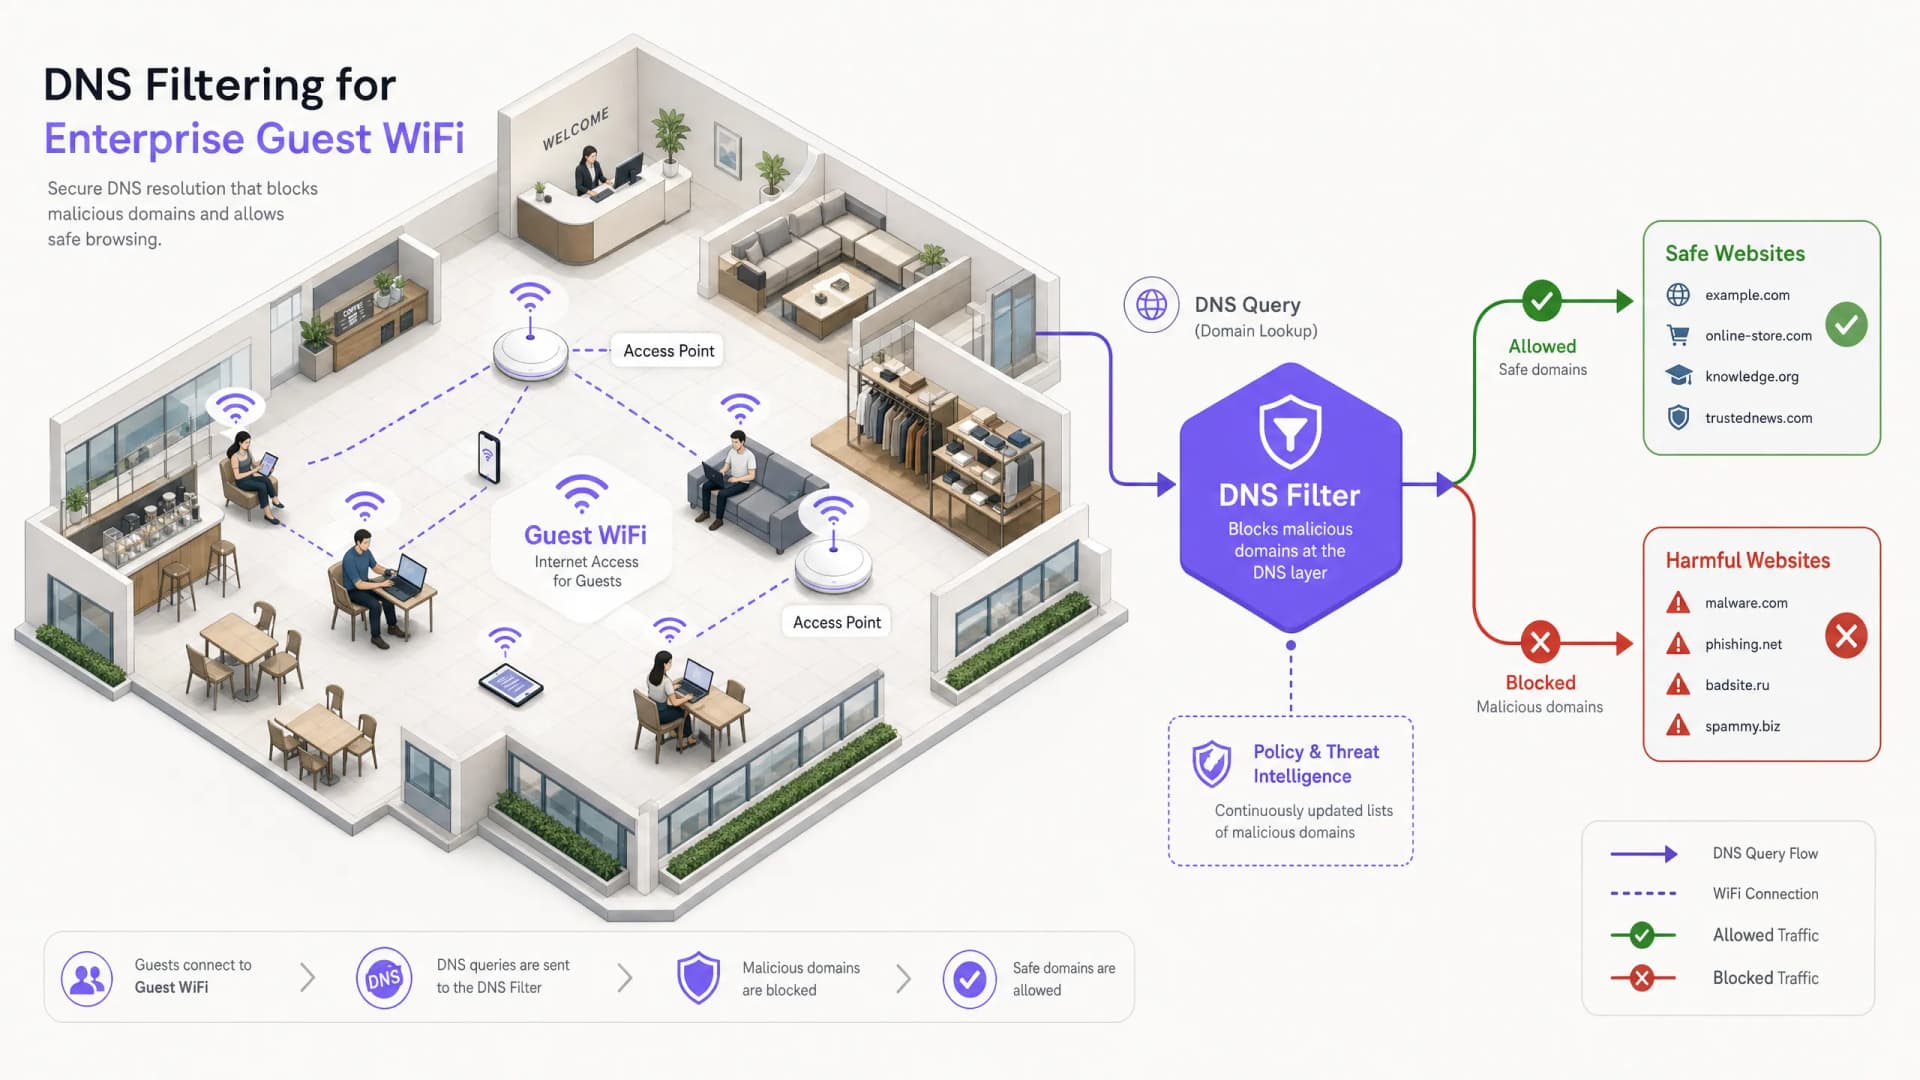
DNS फ़िल्टरिंग क्या है? गेस्ट WiFi पर हानिकारक सामग्री को कैसे ब्लॉक करें
यह व्यापक तकनीकी गाइड बताती है कि एंटरप्राइज गेस्ट WiFi को सुरक्षित करने के लिए नेटवर्क लेयर पर DNS फ़िल्टरिंग कैसे काम करती है, जिसमें परिनियोजन आर्किटेक्चर, अपवंचन रोकथाम और Captive Portal एकीकरण शामिल हैं। यह रिटेल, हॉस्पिटैलिटी और सार्वजनिक क्षेत्र के स्थानों में आईटी लीडर्स के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन प्रदान करता है, जिन्हें सामग्री नीतियों को लागू करने, ब्रांड प्रतिष्ठा की रक्षा करने और PCI-DSS और GDPR का अनुपालन प्रदर्शित करने की आवश्यकता होती है। होटल और खुदरा वातावरण के वास्तविक दुनिया के मामले के अध्ययन व्यावहारिक ट्रेड - ऑफ और कॉन्फ़िगरेशन निर्णयों को स्पष्ट करते हैं जो परिनियोजन की सफलता को निर्धारित करते हैं।
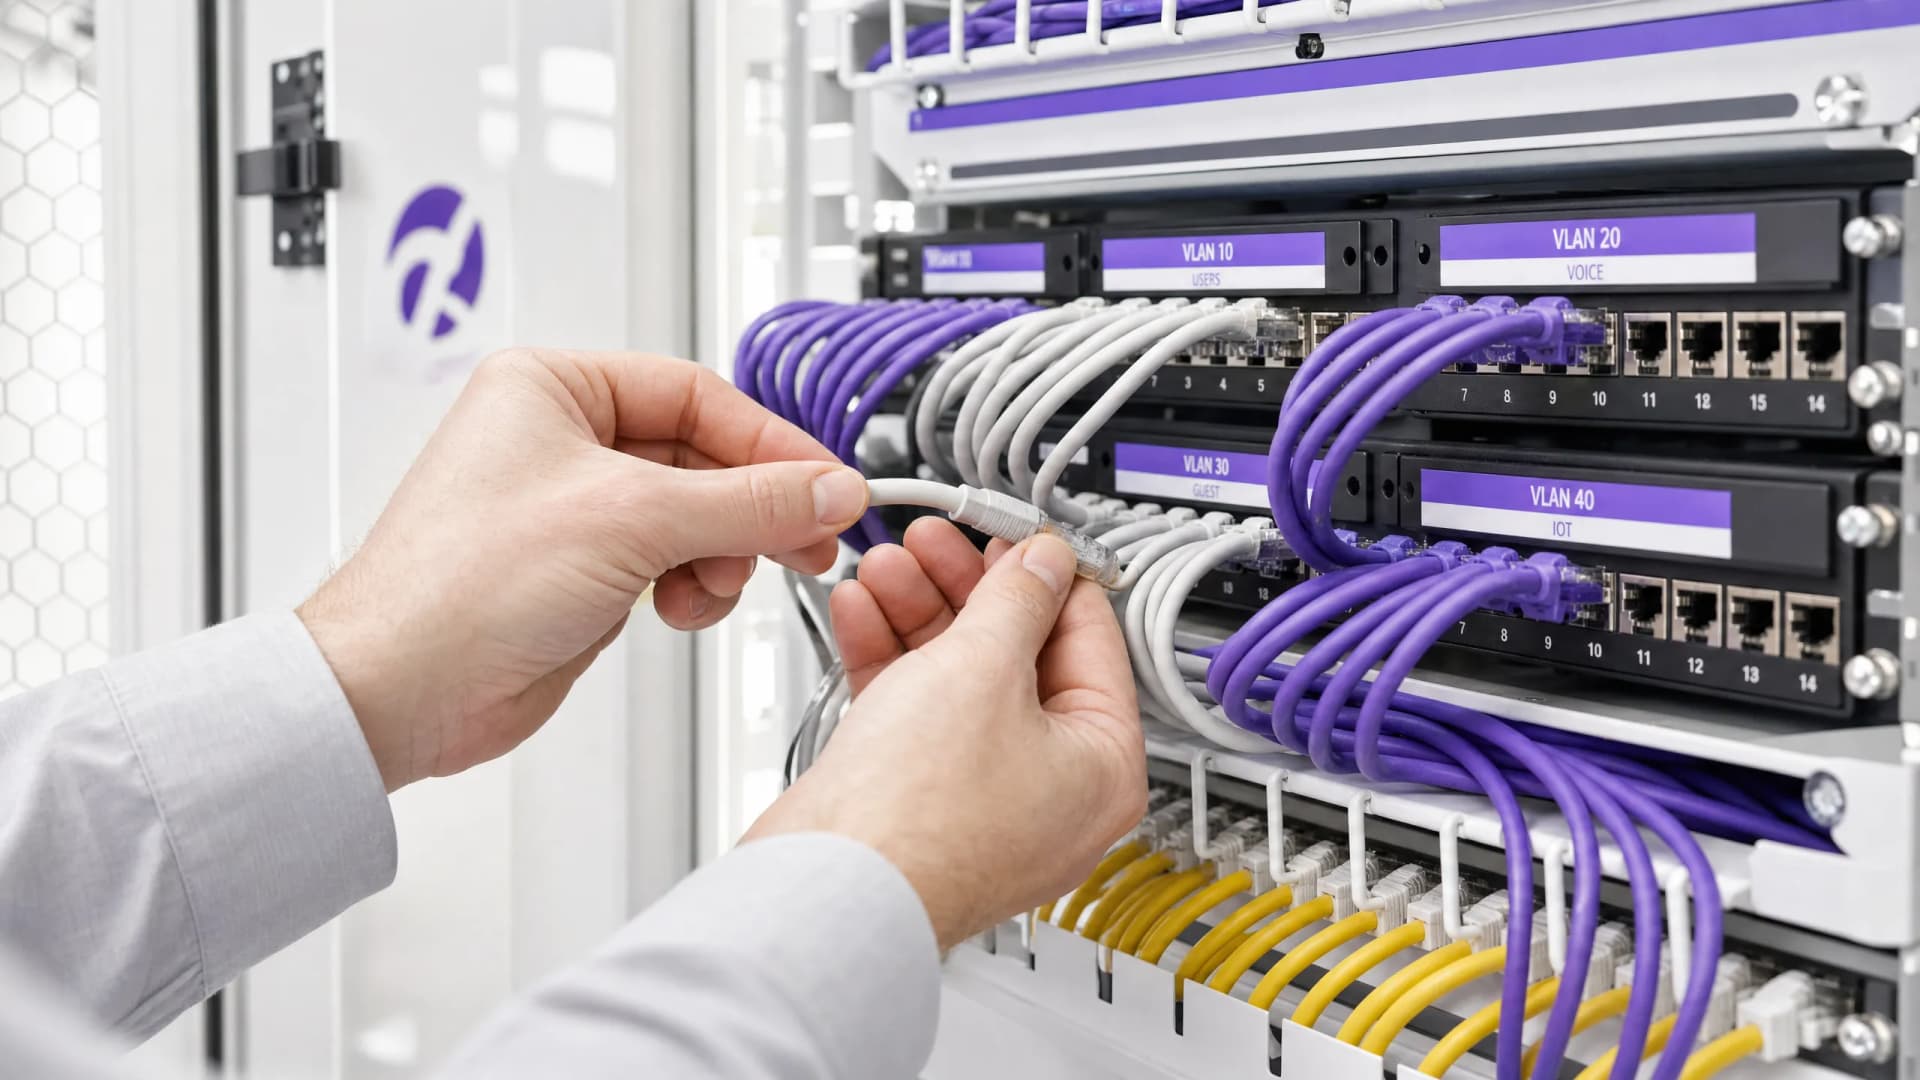
मल्टी-टेनेंट इमारतों में Dynamic VLAN Assignment कैसे काम करता है
यह तकनीकी संदर्भ मार्गदर्शिका मल्टी-टेनेंट वातावरण में 802.1X और RADIUS का उपयोग करके Dynamic VLAN Assignment के आर्किटेक्चर और कार्यान्वयन का विवरण देती है। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए SSID ओवरहेड को कम करने, Layer 2 आइसोलेशन लागू करने और साझा इमारतों में सुरक्षित, स्केलेबल कनेक्टिविटी सुनिश्चित करने के लिए व्यावहारिक मार्गदर्शन प्रदान करती है।
MDU के लिए Multi-Tenant WiFi आर्किटेक्चर डिजाइन करना
यह आधिकारिक गाइड एक MDU में कई यूनिट्स में स्केलेबल, सुरक्षित और पृथक WiFi नेटवर्क को तैनात करने के लिए एक आर्किटेक्चरल ब्लूप्रिंट प्रदान करती है। इसमें VLAN सेगमेंटेशन, RF प्लानिंग, 802.1X ऑथेंटिकेशन, और बेहतर ROI के लिए सेंट्रलाइज्ड मैनेजमेंट के साथ टेनेंट आइसोलेशन को संतुलित करने जैसे महत्वपूर्ण विषयों को शामिल किया गया है।
व्यवसाय बनाम घरेलू उपयोग के लिए एक अच्छी WiFi स्पीड क्या है?
यह तकनीकी मार्गदर्शिका एंटरप्राइज़ और घरेलू WiFi स्पीड आवश्यकताओं के बीच एक निश्चित तुलना प्रदान करती है, जो IT प्रबंधकों और स्थल ऑपरेटरों को उच्च-घनत्व, विश्वसनीय नेटवर्क तैनात करने के लिए आवश्यक आर्किटेक्चरल फ्रेमवर्क, क्षमता नियोजन मेट्रिक्स और सर्वोत्तम प्रथाओं से लैस करती है। इसमें RF डिज़ाइन और वायर्ड इंफ्रास्ट्रक्चर से लेकर सुरक्षा अनुपालन और व्यावसायिक ROI तक का पूरा स्पेक्ट्रम शामिल है, जिसमें आतिथ्य, खुदरा और सार्वजनिक-क्षेत्र के वातावरण से ठोस कार्यान्वयन परिदृश्य शामिल हैं।
Enterprise डिप्लॉयमेंट में को-चैनल इंटरफेरेंस (CCI) का समाधान
यह तकनीकी संदर्भ मार्गदर्शिका नेटवर्क आर्किटेक्ट्स और IT निदेशकों को हाई-डेंसिटी वाले Enterprise वातावरण में को-चैनल इंटरफेरेंस की पहचान करने, उसे कम करने और हल करने के लिए व्यावहारिक रणनीतियों से लैस करती है। इसमें RF डिज़ाइन सिद्धांत, चैनल आवंटन रणनीतियाँ, ट्रांसमिट पावर ऑप्टिमाइज़ेशन और होटल, रिटेल चेन, स्टेडियम और सार्वजनिक-क्षेत्र की सुविधाओं सहित जटिल स्थानों पर सर्वोत्तम वायरलेस प्रदर्शन बनाए रखने के लिए एनालिटिक्स प्लेटफ़ॉर्म का लाभ उठाने के तरीके शामिल हैं। बड़े पैमाने पर Enterprise-ग्रेड गेस्ट WiFi और ऑपरेशनल कनेक्टिविटी प्रदान करने के लिए CCI समाधान में महारत हासिल करना एक अनिवार्य आवश्यकता है।
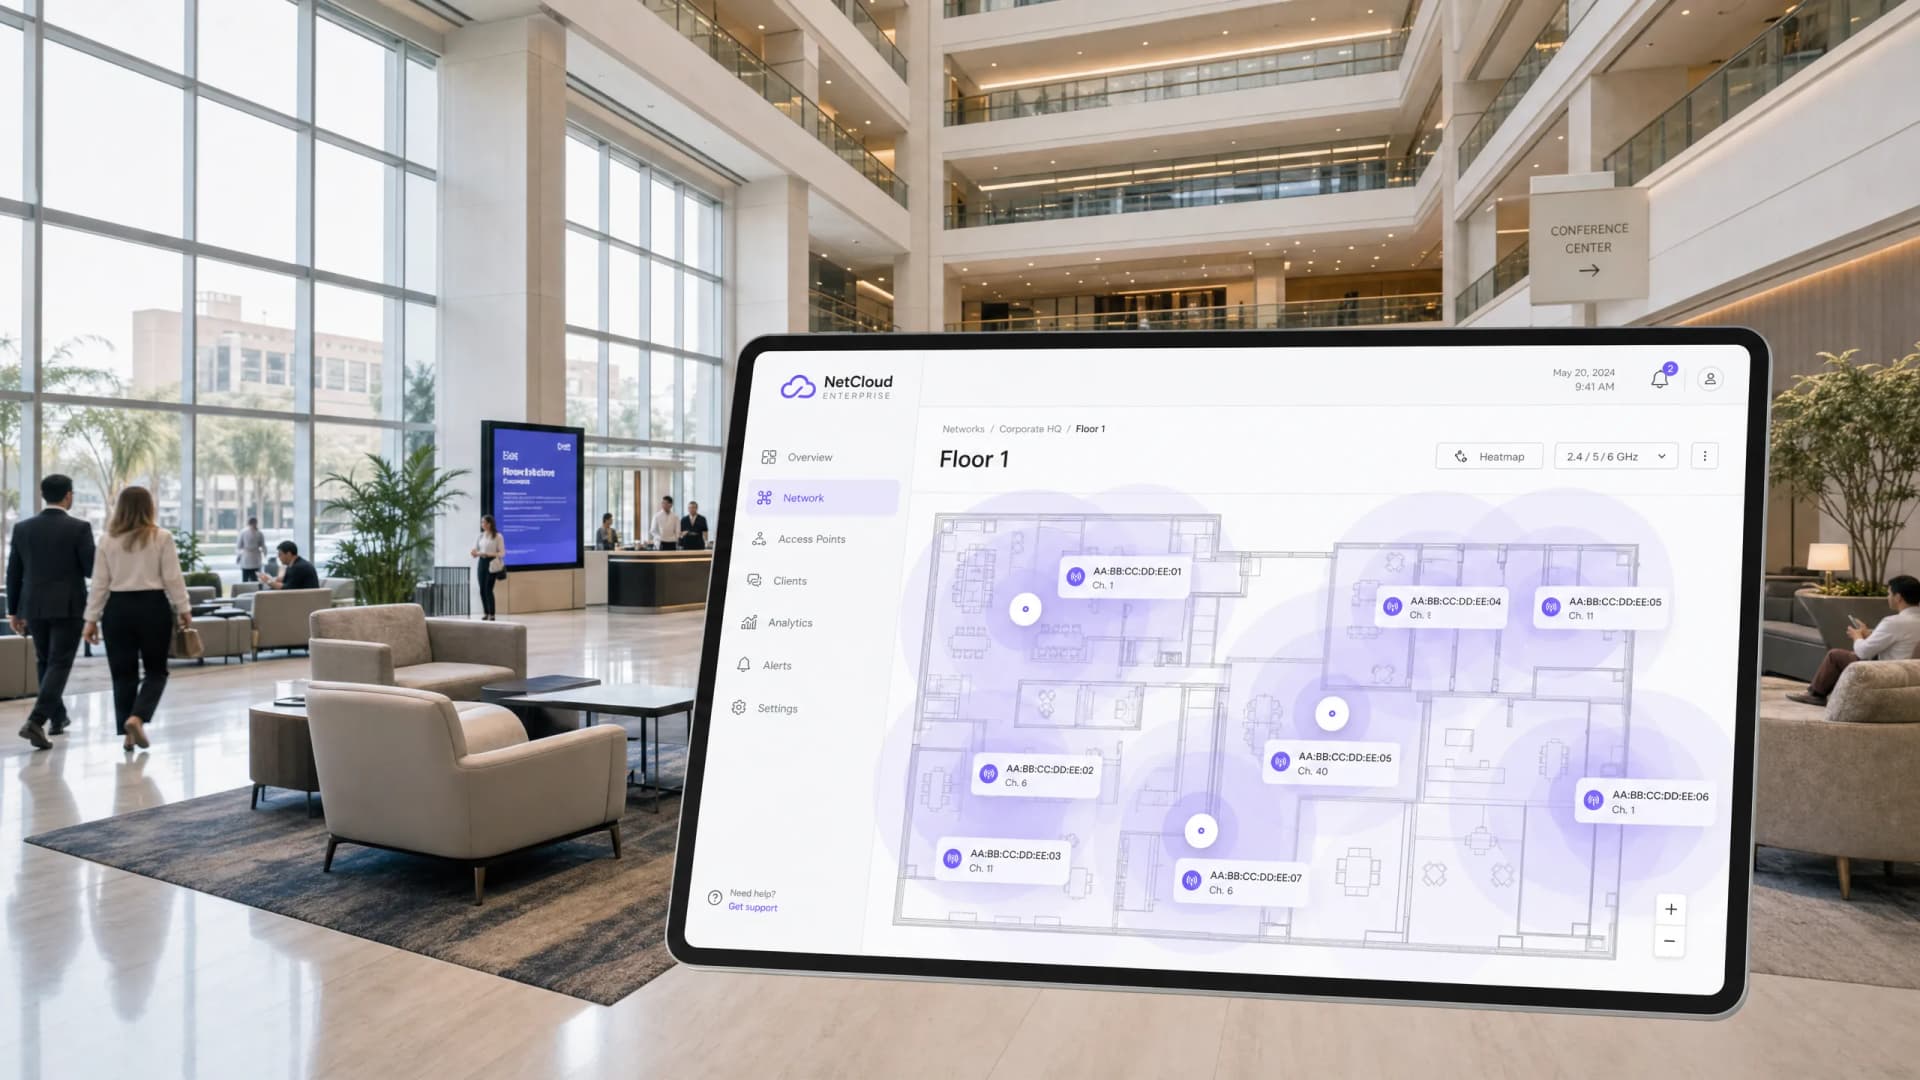
BSSID और चैनल चयन एल्गोरिदम को समझना
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ वायरलेस डिप्लॉयमेंट के लिए BSSID आर्किटेक्चर और डायनेमिक चैनल चयन एल्गोरिदम को स्पष्ट करती है। यह IT आर्किटेक्ट्स और वेन्यू ऑपरेशन्स टीमों को स्टिकी क्लाइंट्स को समाप्त करने, को-चैनल हस्तक्षेप को कम करने और एक मजबूत RF फाउंडेशन बनाने के लिए व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है। एक स्थिर BSSID और चैनल योजना Purple जैसे प्लेटफॉर्म के माध्यम से सटीक लोकेशन एनालिटिक्स और बिजनेस इंटेलिजेंस के लिए भी एक सीधा पूर्व-आवश्यकता है।
WiFi चैनल का अल्टीमेट गाइड: 2.4GHz बनाम 5GHz को समझें
आप अपने स्थल के लिए सही 5GHz और 2.4GHz चैनल चुनने, डेंसिटी के अनुसार चैनल विड्थ का चयन करने और साक्ष्यों के आधार पर यह तय करने में सक्षम होंगे कि किन DFS चैनलों को सक्षम करना है। आप यह भी जानेंगे कि स्वचालित चैनल चयन को कैसे सीमित करें, डुअल-बैंड डिवाइसों को 5GHz पर कैसे स्टीयर करें और अपने कंट्रोलर की रिपोर्टों में परिणामों को कैसे सत्यापित करें।
निरंतर ट्रस्ट मॉनिटरिंग के लिए पोस्ट-एडमिशन NAC को कैसे लागू करें
यह गाइड हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और पब्लिक-सेक्टर सहित एंटरप्राइज स्थानों पर कंटीन्यूअस ट्रस्ट मॉनिटरिंग के साथ पोस्ट-एडमिशन नेटवर्क एक्सेस कंट्रोल (NAC) को लागू करने के लिए एक विश्वसनीय तकनीकी खाका प्रदान करती है। यह RADIUS CoA, व्यावहारिक आधारभूत विश्लेषण और टेलीमेट्री एकीकरण का उपयोग करके स्टेटिक प्री-एडमिशन चेक से डायनेमिक, सेशन-अवेयर एनफोर्समेंट में आर्किटेक्चरल बदलाव का विवरण देती है। IT आर्किटेक्ट्स और नेटवर्क ऑपरेशंस टीमों को यहां व्यावहारिक परिनियोजन मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज, अनुपालन संरेखण नोट और मापने योग्य ROI फ्रेमवर्क मिलेंगे।
हाइब्रिड कार्य को सुरक्षित बनाना: निर्बाध पहुंच के लिए NAC और ZTNA का संयोजन
यह आधिकारिक तकनीकी गाइड कॉर्पोरेट, रिटेल, हॉस्पिटैलिटी और सार्वजनिक क्षेत्र के स्थानों में हाइब्रिड कार्य वातावरण को सुरक्षित करने के लिए नेटवर्क एक्सेस कंट्रोल (NAC) और Zero Trust Network Access (ZTNA) के आर्किटेक्चरल अभिसरण को कवर करती है। यह उन IT आर्किटेक्ट्स और CTOs के लिए चरणबद्ध परिनियोजन ब्लूप्रिंट, वास्तविक दुनिया के मामले के अध्ययन और अनुपालन मार्गदर्शन प्रदान करता है जिन्हें अलग-थलग ऑन-प्रिमाइसेस और क्लाउड एक्सेस डोमेन द्वारा बनाई गई सुरक्षा कमियों को समाप्त करने की आवश्यकता है।
WiFi सुरक्षा का भविष्य: AI-संचालित NAC और ख़तरे का पता लगाना
यह आधिकारिक गाइड लेगेसी WPA2 से AI-संचालित Network Access Control (NAC) और ख़तरे का पता लगाने वाली तकनीक तक एंटरप्राइज WiFi सुरक्षा के विकास की पड़ताल करती है। IT लीडर्स के लिए डिज़ाइन की गई, यह गाइड Purple के पहचान-आधारित नेटवर्क का उपयोग करके रिटेल, हॉस्पिटैलिटी और स्टेडियमों जैसे उच्च-घनत्व वाले वातावरण को सुरक्षित करने के लिए व्यावहारिक डिप्लॉयमेंट रणनीतियाँ प्रदान करती है।
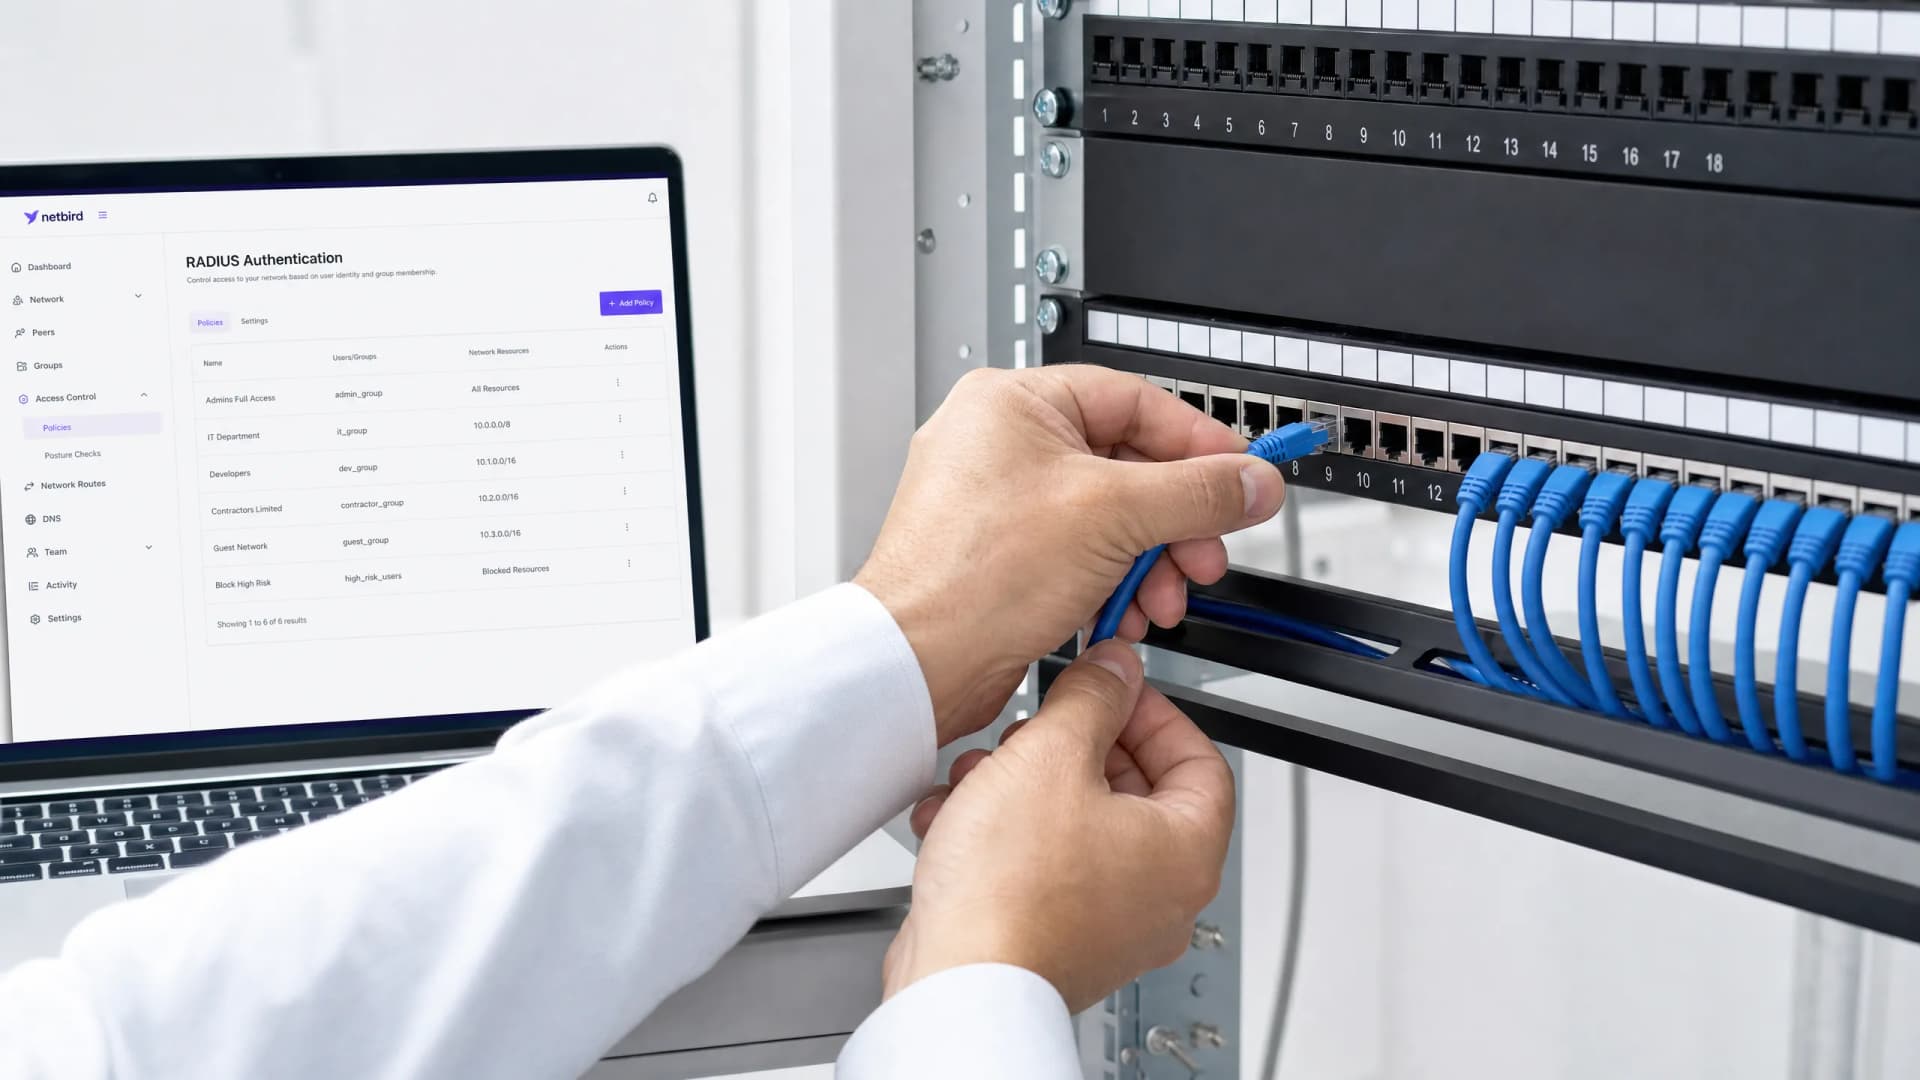
बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करना
यह आधिकारिक गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को बारीक नेटवर्क एक्सेस कंट्रोल प्राप्त करने के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करने के लिए एक संपूर्ण तकनीकी खाका प्रदान करती है। इसमें 802.1X आर्किटेक्चर, डायनेमिक VLAN असाइनमेंट, EAP विधि चयन और चरणबद्ध परिनियोजन रणनीतियाँ शामिल हैं। हॉस्पिटैलिटी और रिटेल के वास्तविक कार्यान्वयन परिदृश्य यह प्रदर्शित करते हैं कि कैसे ये तकनीकें मापने योग्य अनुपालन, सुरक्षा और परिचालन ROI प्रदान करती हैं।
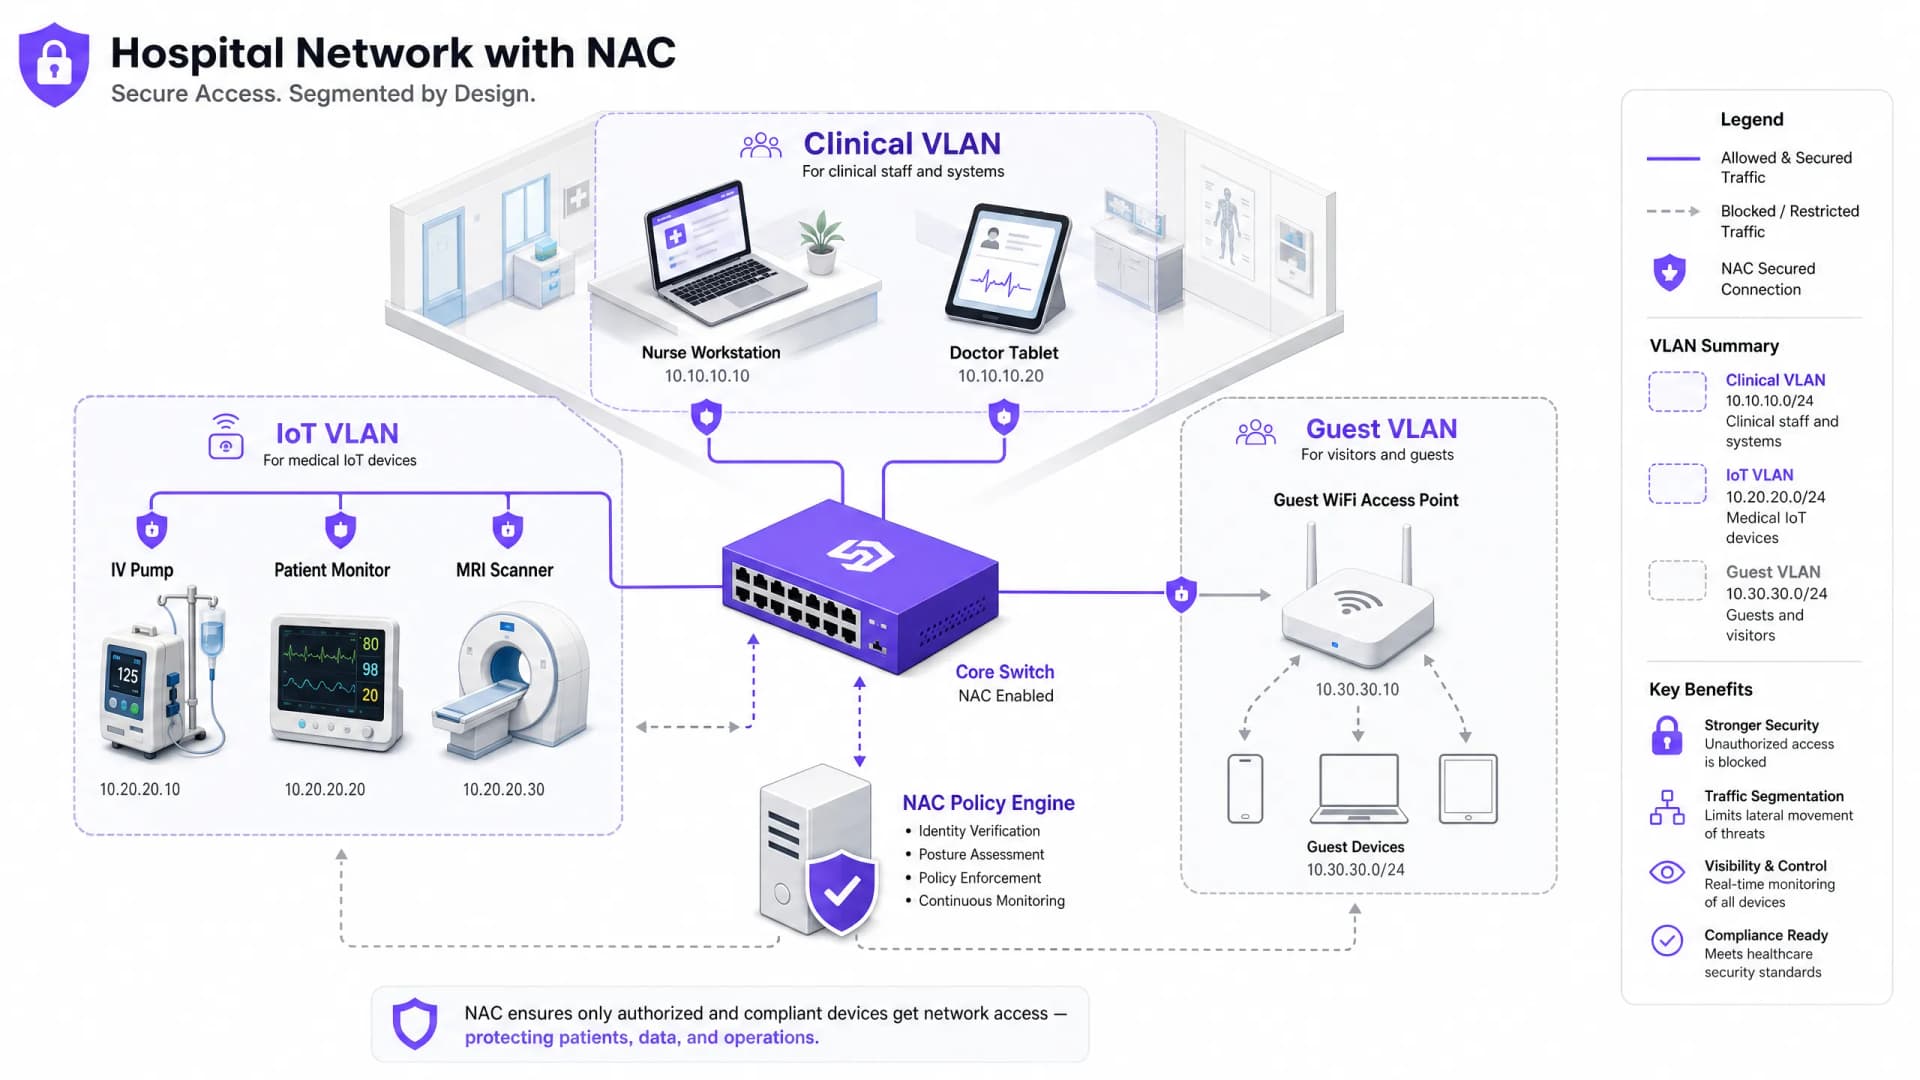
हेल्थकेयर के लिए NAC: मेडिकल उपकरणों और रोगी डेटा को सुरक्षित करना
यह गाइड हेल्थकेयर परिवेशों में नेटवर्क एक्सेस कंट्रोल (NAC) को तैनात करने के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है, जिसमें मेडिकल IoT, क्लिनिकल सिस्टम और गेस्ट एक्सेस के लिए आर्किटेक्चर डिज़ाइन, ऑथेंटिकेशन मैकेनिज्म, डिवाइस प्रोफाइलिंग और VLAN सेगमेंटेशन शामिल है। यह HIPAA, NHS DSP Toolkit, ISO 27001 और GDPR के अनुपालन आवश्यकताओं को संबोधित करता है, जिसमें ठोस कार्यान्वयन परिदृश्य और वेंडर-न्यूट्रल सर्वोत्तम अभ्यास शामिल हैं। हेल्थकेयर में IT निदेशकों और CTOs के लिए, क्लिनिकल वर्कफ़्लो को बाधित किए बिना मेडिकल उपकरणों और रोगी डेटा को सुरक्षित करने का यह एक परिचालन ब्लूप्रिंट है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
