
Perché il nostro WiFi per gli ospiti è così lento? Diagnosticare la congestione di rete
Questa guida diagnostica i fattori nascosti della congestione del WiFi per gli ospiti - telemetria in background, reti pubblicitarie programmatiche e aggiornamenti automatici del sistema operativo - che insieme consumano fino al 40% della larghezza di banda del WiFi pubblico prima ancora che un ospite apra un browser. Fornisce un quadro di implementazione graduale e indipendente dal fornitore per il filtraggio DNS e le policy di QoS che consentono di recuperare tale larghezza di banda, migliorare l'esperienza degli ospiti e generare un ROI misurabile. Rivolto a Direttori IT e Responsabili delle Operations nei settori alberghiero, retail, eventi e ambienti del settore pubblico.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi per gli ospiti →
Sintesi Esecutiva
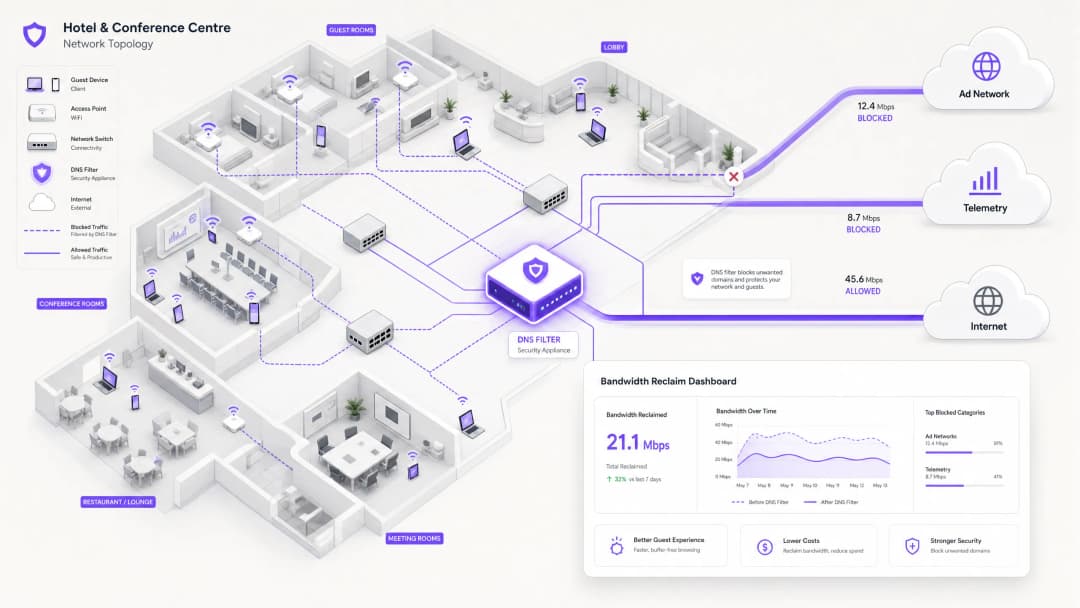
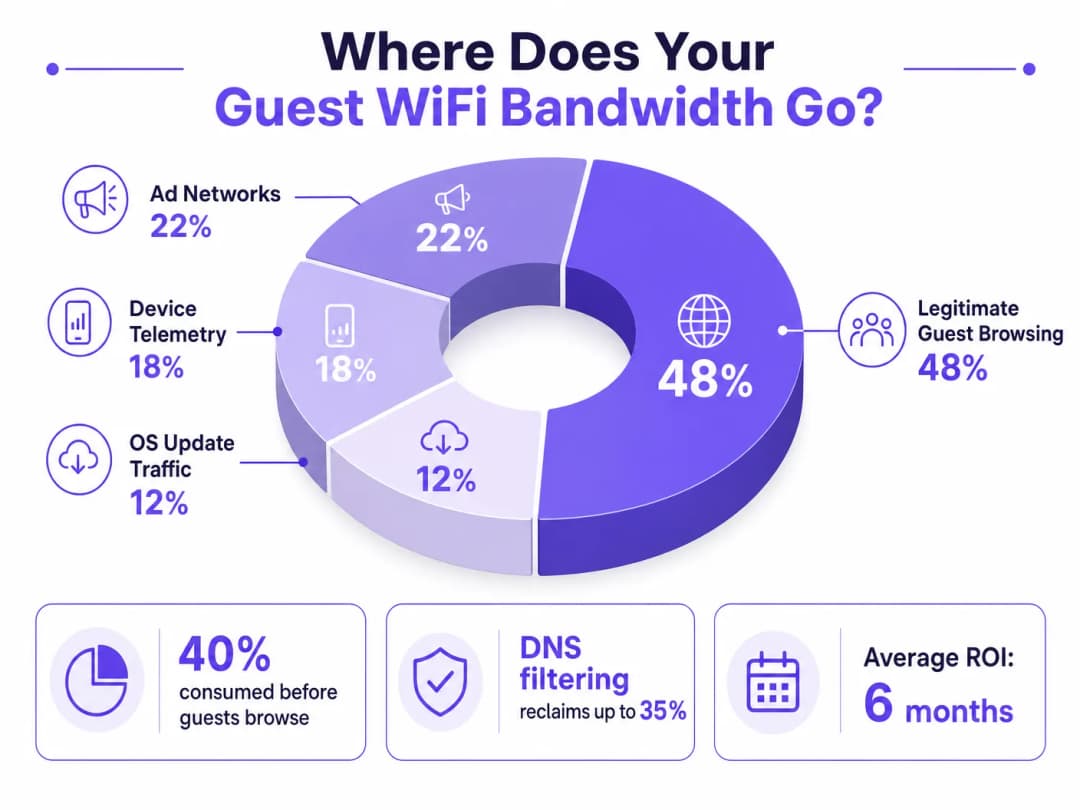
Per i Direttori IT e i Responsabili delle Operations che gestiscono sedi ad alta densità, garantire un'esperienza di Guest WiFi affidabile rappresenta una battaglia costante contro la congestione di rete. Mentre gli approcci tradizionali si concentrano sull'aumento della larghezza di banda complessiva o sulla distribuzione di access point aggiuntivi, la causa principale della lentezza del throughput spesso non risiede nel traffico legittimo degli utenti, ma nel livello nascosto dei dati in background. Nei contesti moderni - dai complessi del settore Hospitality agli spazi ad alta affluenza del Retail - fino al 40% della larghezza di banda del WiFi pubblico viene consumato dalla telemetria dei dispositivi, dalle reti pubblicitarie programmatiche e dagli aggiornamenti automatici del sistema operativo ancora prima che un ospite apra il browser.
Questa guida tecnica di riferimento fornisce una metodologia definitiva per diagnosticare questa congestione e implementare una mitigazione strategica. Implementando il filtraggio DNS a livello di rete e le Response Policy Zones (RPZ), gli architetti di rete aziendali possono recuperare una quota significativa di larghezza di banda, ridurre la latenza e migliorare drasticamente l'esperienza dell'utente finale senza incorrere nelle spese in conto capitale per gli aggiornamenti dell'infrastruttura. Esploreremo l'architettura tecnica di queste soluzioni, casi di studio di implementazione nel mondo reale e il ROI misurabile del recupero della rete.
Approfondimento Tecnico
L'Anatomia della Congestione di Sottofondo
Quando un dispositivo ospite si autentica su una rete pubblica, avvia immediatamente una raffica di connessioni in sottofondo. Queste connessioni sono guidate principalmente da tre categorie di traffico che, nel loro insieme, costituiscono ciò che gli ingegneri di rete chiamano il carico fantasma - larghezza di banda consumata dalla rete prima che si verifichi qualsiasi attività intenzionale da parte dell'ospite.
1. Telemetria e Analisi dei Dispositivi
I sistemi operativi moderni (iOS, Android, Windows) e le applicazioni installate trasmettono costantemente dati di utilizzo, metriche di localizzazione, report sui crash e analisi comportamentali a server remoti. In un ambiente denso come un hub di Transport o un centro congressi, migliaia di dispositivi che trasmettono simultaneamente payload di telemetria piccoli ma frequenti possono esaurire il tempo di trasmissione wireless disponibile e sovraccaricare le tabelle NAT. Un singolo dispositivo iOS può generare più di 200 query DNS di sottofondo distinte entro i primi 60 secondi dalla connessione a una rete non tariffata.
2. Network di Pubblicità Programmatica
Molte applicazioni gratuite si affidano a ecosistemi di pubblicità programmatica. Nel momento in cui un dispositivo rileva una connessione WiFi non tariffata, queste app iniziano a pre-caricare annunci video, banner pubblicitari ad alta risoluzione e script di tracciamento dalle piattaforme di ad exchange. Questo traffico è ad alta larghezza di banda e sensibile alla latenza, e competerà aggressivamente per il tempo di trasmissione con la legittima navigazione degli ospiti. L'analisi delle reti dei locali pubblici mostra costantemente che il traffico pubblicitario programmatico rappresenta il 15 - 22% dell'utilizzo totale della WAN durante le ore di punta.
3. Aggiornamenti Automatici del Sistema Operativo e delle Applicazioni
Senza una corretta profilazione del traffico, i dispositivi tenteranno di scaricare pesanti patch del sistema operativo e aggiornamenti delle applicazioni non appena rilevano una connessione WiFi non tariffata. Un singolo aggiornamento importante di iOS può variare da 3 a 5 GB. In un ambiente con 500 dispositivi, l'attivazione simultanea di un aggiornamento - comune quando viene rilasciata una nuova versione del sistema operativo - può saturare anche un collegamento WAN da 1 Gbps in pochi minuti.
Perché gli Approcci Tradizionali Falliscono
La risposta convenzionale alla congestione della rete WiFi ospiti consiste nell'aumentare la larghezza di banda WAN o nel distribuire access point aggiuntivi. Sebbene entrambe le misure abbiano una loro utilità, nessuna delle due affronta il problema del carico fantasma. Aumentare la larghezza di banda fornisce semplicemente maggiore capacità da consumare per il traffico di sottofondo. La Deep Packet Inspection (DPI), l'altro strumento tradizionale, è sempre meno efficace: l'adozione diffusa di TLS 1.3 e della crittografia end-to-end significa che la maggior parte dei payload di traffico è opaca per i motori di ispezione. Non è possibile limitare ciò che non si può classificare.
Per una discussione più ampia su come le frequenze wireless interagiscono con le installazioni ad alta densità, consulta la nostra guida su Wi-Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026.
Filtro DNS: l'efficiente contromisura
La soluzione moderna e scalabile è il filtro DNS all'edge della rete. Più che ispezionare i payload del traffico, il filtro DNS opera a livello di risoluzione - impedendo che le connessioni vengano stabilite fin dal principio.
Quando un dispositivo richiede l'accesso a una rete pubblicitaria o a un dominio di telemetria noto, il risolutore DNS confronta la richiesta con una Response Policy Zone (RPZ). Se il dominio appare nella blocklist, il risolutore restituisce una risposta NXDOMAIN (Non-Existent Domain), oppure reindirizza il traffico a un indirizzo IP null locale. La connessione viene interrotta prima che avvenga l'handshake TCP, salvaguardando sia il tempo di trasmissione wireless che la larghezza di banda WAN. Questo approccio è computazionalmente economico, si scala linearmente con la capacità del risolutore e non è influenzato dalla crittografia del payload.

La dimensione della sicurezza
Il filtro DNS offre un secondo importante vantaggio: la sicurezza. Bloccando i domini Command and Control (C2) di malware noti, le infrastrutture di phishing e le reti di distribuzione di kit di exploit a livello DNS, la rete guest diventa notevolmente più difendibile. Ciò è direttamente rilevante per gli obblighi di conformità previsti da framework come PCI-DSS (che richiede la segmentazione della rete e il monitoraggio per gli ambienti con dati dei titolari di carta) e GDPR (che impone misure tecniche adeguate per proteggere i dati personali). Per una trattazione dettagliata dei requisiti dell'audit trail in questo contesto, consultare Explain what is audit trail for IT Security in 2026.
Per le organizzazioni che gestiscono ambienti educativi in cui il blocco degli annunci serve anche come funzione di tutela della sicurezza, i principi trattati in Minimising Student Distractions with Network-Level Ad Blocking sono direttamente applicabili.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione di un'architettura di filtraggio DNS robusta richiede una pianificazione attenta per evitare di interrompere i servizi guest legittimi. L'implementazione dovrebbe seguire un approccio a fasi.
Fase 1: Valutazione dei valori di riferimento e visibilità
Prima di implementare qualsiasi blocco, stabilire un valore di riferimento dei modelli di traffico attuali. Utilizzare WiFi Analytics per identificare i principali domini e categorie che consumano larghezza di banda in un periodo rappresentativo di 7 - 14 giorni. Questa fase di audit è fondamentale per comprendere il profilo di traffico specifico della propria struttura e per creare il caso aziendale per l'investimento. Le metriche chiave da rilevare includono:
| Metrica | Valore di riferimento target | Note |
|---|---|---|
| Primi 20 domini DNS per volume di query | Elenco completo | Identificare i domini di telemetria e pubblicitari |
| Utilizzo WAN per categoria | Suddivisione % | Quantificare il carico fantasma |
| Picco di dispositivi connessi simultaneamente | Numero | Dimensionare l'infrastruttura del risolutore |
| Tasso di errore delle query DNS | < 0.1% | Stabilire un benchmark pre-implementazione |
Fase 2: Implementazione RPZ a Fasi
Iniziare implementando la RPZ in modalità di solo log. Ciò consente di verificare l'accuratezza delle blocklist senza influire sull'esperienza utente. Concentrarsi prima sulle categorie ad alta affidabilità:
- Malware noto e domini C2: Vantaggio immediato in termini di sicurezza con un rischio quasi nullo di falsi positivi. Utilizzare feed di threat intelligence provenienti da provider affidabili.
- Network pubblicitari programmatici ad alta larghezza di banda: Targettizzare le principali piattaforme di video ad exchange. Queste sono ampiamente documentate ed è improbabile che ospitino contenuti legittimi.
- Endpoint di telemetria aggressivi: Bloccare i domini di tracciamento non essenziali. Mantenere una allow-list accurata per i domini richiesti per i flussi di autenticazione del Captive Portal.
Una volta che la modalità di solo log conferma tassi di falsi positivi accettabili (target < 0,5% delle query), passare alla modalità di applicazione attiva.
Fase 3: Modellazione del Traffico e Integrazione QoS
Per il traffico che non può essere bloccato del tutto (ad esempio, gli aggiornamenti del sistema operativo da parte di Apple, Microsoft e Google), implementare politiche di Quality of Service (QoS). Limitare la velocità dei server di aggiornamento a un limite definito - in genere il 10 - 15% della capacità WAN totale - assicurando che il traffico interattivo degli ospiti (navigazione web, VoIP, videoconferenze) riceva una coda prioritizzata. Questo è particolarmente importante per gli ambienti del settore Healthcare in cui il personale clinico potrebbe condividere un segmento di rete con gli ospiti.
Per indicazioni sull'ottimizzazione di ambienti di rete più ampi, incluse le implementazioni per uffici e usi misti, consultare Office Wi-Fi: Optimize Your Modern Office Wi-Fi Network.
Best Practice
Mantenere Allow-list esplicite per i servizi critici. Assicurarsi che i domini essenziali per l'autenticazione del Captive Portal, i gateway di pagamento (conformità PCI-DSS) e le operazioni principali della struttura siano esplicitamente consentiti. Una blocklist configurata in modo errato che interrompe il flusso di login genererà un carico di supporto immediato e significativo.
Comunicare la policy in modo trasparente. I Termini di servizio devono indicare che il traffico di rete è gestito per garantire un'esperienza di alta qualità a tutti gli utenti. Questa è sia una best practice legale ai sensi del GDPR, sia una misura ragionevole per definire le aspettative degli ospiti.
Automatizzare gli aggiornamenti delle blocklist. Il panorama dei network pubblicitari e dei domini di telemetria cambia costantemente. I feed di threat intelligence e gli elenchi RPZ devono essere aggiornati dinamicamente - idealmente con un ciclo inferiore alle 24 ore - per rimanere efficaci.
Gestire in modo proattivo l'evasione DNS. Implementare regole firewall per intercettare e reindirizzare tutto il traffico in uscita sulla porta 53 (UDP e TCP) verso il risolutore locale. Ciò impedisce ai client di aggirare il filtraggio codificando manualmente server DNS esterni.
Pianificare per il DNS over HTTPS (DoH). Con l'aumento dell'adozione del DoH, i client potrebbero instradare le query DNS tramite HTTPS per aggirare completamente i risolutori locali. Valutare se bloccare i provider DoH noti (ad esempio, dns.google, cloudflare-dns.com) o implementare un proxy DoH trasparente che applichi la policy locale.
Allineamento con IEEE 802.1X e WPA3. Garantisci che la tua architettura di filtraggio DNS sia compatibile con il tuo framework di autenticazione. Nei contesti che utilizzano IEEE 802.1X con autenticazione basata su RADIUS, le policy di filtraggio DNS possono essere applicate per VLAN o per gruppo di utenti, consentendo un controllo granulare.
Risoluzione dei problemi e mitigazione dei rischi
Modalità di guasto comuni
| Modalità di guasto | Sintomo | Mitigazione |
|---|---|---|
| Blocco eccessivo (collisione CDN) | Pagine web interrotte, immagini mancanti | Blocklist granulari; processo rapido di inserimento in whitelist |
| Elusione del DNS (resolver codificati nel codice) | Filtraggio bypassato da app specifiche | Regole di reindirizzamento del firewall per la porta 53 |
| Bypass del DoH | Filtraggio bypassato dai browser moderni | Bloccare i provider DoH noti o distribuire un proxy DoH |
| Collo di bottiglia nelle prestazioni del resolver | Latenza DNS aumentata su tutti i client | Scalare l'infrastruttura del resolver; implementare anycast |
| Interruzione del Captive Portal | Gli ospiti non riescono a effettuare l'autenticazione | Whitelist esplicita per i domini del portale e gli endpoint di rilevamento del sistema operativo |
| Blocklist non aggiornate | Nuovi domini pubblicitari non bloccati | Automatizzare gli aggiornamenti dei feed; monitorare i log delle query per nuovi domini ad alto volume |
Risposta agli incidenti di sicurezza
Se un dispositivo ospite viene identificato mentre comunica con un dominio C2 di malware noto (visibile nei log delle query DNS), la RPZ bloccherà automaticamente ulteriori comunicazioni. Assicurati che il tuo processo di risposta agli incidenti includa un flusso di lavoro per la revisione di questi eventi, poiché potrebbero indicare un dispositivo compromesso che richiede l'isolamento dalla VLAN ospite.
ROI e impatto sul business
L'implementazione del filtraggio DNS a livello di rete offre risultati aziendali misurabili e quantificabili in molteplici dimensioni.
Recupero della larghezza di banda e differimento delle spese in conto capitale (CapEx). Le strutture in genere recuperano il 20 - 40% della loro larghezza di banda WAN totale. Ciò si traduce direttamente in risparmi sui costi, differendo la necessità di costosi aggiornamenti dei circuiti. Per una struttura che attualmente paga per una linea dedicata da 500 Mbps, recuperare il 30% della capacità equivale a ottenere 150 Mbps di throughput effettivo a costo zero.
Miglioramento della soddisfazione degli ospiti e del NPS. Eliminando la congestione di fondo, la velocità percepita e l'affidabilità del WiFi ospiti migliorano notevolmente. La riduzione della latenza e un throughput costante portano a Net Promoter Score più elevati e a un minor numero di escalation del supporto operativo.
Miglioramento della sicurezza e della conformità. Il blocco dei domini di malware e phishing a livello di DNS riduce significativamente il rischio di una violazione della sicurezza originata dalla rete ospiti. Ciò supporta direttamente la conformità ai requisiti di segmentazione della rete PCI-DSS e all'obbligo del GDPR di implementare misure di sicurezza tecniche adeguate.
Efficienza operativa. Il filtraggio DNS automatizzato riduce il carico di lavoro manuale per i team operativi di rete. Invece di rispondere in modo reattivo agli eventi di congestione, la rete gestisce proattivamente il proprio profilo di traffico.
| Risultato | Intervallo tipico | Metodo di misurazione |
|---|---|---|
| Larghezza di banda recuperata | 20–40% della capacità WAN | Monitoraggio dell'utilizzo WAN prima/dopo |
| Tasso di blocco delle query DNS | 15–35% di tutte le query | Log delle query del resolver |
| Miglioramento della soddisfazione degli ospiti | +8–15 punti NPS | Sondaggi post-soggiorno/post-visita |
| Rinvio del CapEx | 1–3 anni sull'aggiornamento del circuito | Modelli di costo |
| Riduzione degli incidenti di sicurezza | 40–60% in meno di rilevamenti C2 | Correlazione SIEM |
Trattando la rete non solo come un canale di trasmissione, ma come un gateway intelligente e filtrato, i leader IT possono offrire un'esperienza di connettività superiore, sicura e conveniente - in grado di scalare con la crescita della sede senza un investimento infrastrutturale proporzionale.
Definizioni chiave
Response Policy Zone (RPZ)
Un meccanismo nei server DNS che consente la modifica delle risposte DNS in base a una politica definita. Quando un dominio interrogato corrisponde a una voce nella RPZ, il resolver può restituire una risposta sintetica (ad es. NXDOMAIN o un IP di sinkhole) invece della risposta reale.
Il principale meccanismo tecnico per implementare il filtraggio DNS a livello di rete. I team IT configurano le RPZ sui propri resolver interni per bloccare reti pubblicitarie, domini malware ed endpoint di telemetria senza richiedere software lato client.
Deep Packet Inspection (DPI)
Una forma di filtraggio dei pacchetti di rete che esamina il payload dei dati di un pacchetto mentre attraversa un punto di ispezione, cercando la non conformità al protocollo, contenuti specifici o criteri definiti.
Tradizionalmente utilizzato per la classificazione e lo shaping del traffico. Sempre più limitato dalla diffusa adozione della crittografia end-to-end TLS 1.3, che rende i payload opachi. Il filtraggio DNS è l'alternativa preferita per gli ambienti con traffico crittografato.
NXDOMAIN
Un codice di risposta DNS (RCODE 3) che indica che il nome di dominio richiesto non esiste nello spazio dei nomi DNS.
Restituito da un resolver DNS con filtri per bloccare intenzionalmente una connessione a un dominio indesiderato. L'applicazione client riceve questa risposta e abbandona il tentativo di connessione, impedendo il consumo di banda.
DNS over HTTPS (DoH)
Un protocollo per eseguire la risoluzione DNS tramite il protocollo HTTPS (RFC 8484), crittografando le query e le risposte DNS tra il client e un resolver abilitato al DoH.
Può aggirare il filtraggio DNS della rete locale se i client sono configurati per utilizzare provider DoH esterni. Gli amministratori di rete devono implementare regole di firewall o convogliare il traffico DoH tramite proxy per applicare le politiche RPZ locali.
Quality of Service (QoS)
Un insieme di meccanismi di rete che controllano la prioritizzazione del traffico, la limitazione della velocità e l'accodamento per garantire le prestazioni delle applicazioni critiche.
Utilizzato insieme al filtraggio DNS per gestire il traffico legittimo ma ad alta larghezza di banda (ad es. gli aggiornamenti del sistema operativo) che non può essere bloccato. Il QoS garantisce che il traffico interattivo degli ospiti riceva la priorità rispetto ai trasferimenti di massa in background.
Telemetria
La raccolta e la trasmissione automatizzata di dati operativi dai dispositivi a server remoti per il monitoraggio, l'analisi e la diagnostica.
Nel contesto del WiFi per gli ospiti, la telemetria dei dispositivi provenienti da sistemi operativi mobili e applicazioni può consumare silenziosamente il 15-20% della larghezza di banda disponibile. È un obiettivo primario per il filtraggio DNS nelle implementazioni di reti pubbliche.
DNS Sinkholing
Una tecnica in cui un server DNS è configurato per restituire un indirizzo IP falso (in genere un indirizzo null locale) per domini specifici, reindirizzando il traffico lontano dalla sua destinazione prevista.
Utilizzato per neutralizzare il traffico malware C2 e bloccare in modo aggressivo le reti pubblicitarie ad alta larghezza di banda. Più definitivo delle risposte NXDOMAIN, in quanto consente al server di sinkhole di registrare i tentativi di connessione per l'analisi di sicurezza.
Airtime Fairness
Una funzionalità di rete wireless che alloca un accesso paritario al mezzo wireless a tutti i client connessi, indipendentemente dalle loro singole velocità di trasmissione dei dati.
Critico in ambienti ad alta densità. Senza airtime fairness, un singolo dispositivo lento (ad es. un client 802.11g più vecchio) può consumare in modo sproporzionato il tempo di trasmissione, riducendo la velocità di trasmissione per tutti gli altri client. Il traffico di telemetria in background proveniente da molti dispositivi aggrava questo effetto.
Carico fantasma
Larghezza di banda consumata da processi in background automatizzati sui dispositivi connessi prima che si verifichi qualsiasi attività intenzionale dell'utente.
Il termine collettivo che indica la telemetria, il pre-fetching delle reti pubblicitarie e il traffico di aggiornamento del sistema operativo. Comprendere e quantificare il carico fantasma è il primo passo in qualsiasi diagnosi di congestione del WiFi per gli ospiti.
Esempi pratici
Un resort hotel da 400 camere riscontra una grave congestione di rete ogni sera tra le 19:00 e le 22:00. Il collegamento WAN da 1 Gbps è saturo e gli ospiti lamentano lentezza nello streaming e interruzioni delle chiamate VoIP. Il Direttore IT deve identificare la causa principale e implementare una soluzione senza aggiornare il circuito.
Fase 1 - Analisi del traffico: Distribuire un analizzatore di flusso di rete (NetFlow/IPFIX) sul router principale e lasciarlo in funzione per 5 giorni durante i periodi di picco e non di picco. Correlare i dati con i log delle query DNS del resolver esistente. L'analisi rivela che il 35% del traffico serale è destinato a note reti di video ad programmatici (DoubleClick, AppNexus) e server di aggiornamento automatico delle app (Apple Software Update, Google Play). La navigazione legittima degli ospiti rappresenta solo il 52% del traffico totale.
Fase 2 - Implementazione del filtraggio DNS: Configurare il firewall principale per reindirizzare tutte le query DNS della VLAN degli ospiti (porta UDP/TCP 53) a un resolver locale con abilitazione RPZ. Importare una blocklist curata che copra le reti pubblicitarie e i domini di telemetria identificati. Eseguire in modalità di solo log per 48 ore per convalidare i tassi di falsi positivi.
Fase 3 - Applicazione delle policy: Dopo aver convalidato un tasso di falsi positivi inferiore allo 0,3%, passare alla modalità di applicazione. Contemporaneamente, implementare una policy di QoS che limiti la velocità dei server di aggiornamento Apple e Google a un tetto combinato di 80 Mbps durante la fascia oraria dalle 18:00 alle 23:00.
Fase 4 - Validazione: Monitorare l'utilizzo della WAN nei 7 giorni successivi. L'utilizzo di picco scende dal 98% al 61%, risolvendo i reclami degli ospiti. L'hotel posticipa l'aggiornamento pianificato del circuito di circa 18 mesi.
Un grande centro congressi ospita un vertice tecnologico con 5.000 partecipanti. Durante il keynote, la rete WiFi diventa completamente inutilizzabile. L'analisi post-incidente mostra che migliaia di dispositivi hanno tentato contemporaneamente di scaricare un importante aggiornamento di iOS rilasciato quella mattina.
Mitigazione immediata (giorno dell'evento): Il team delle operazioni di rete identifica il picco tramite il monitoraggio in tempo reale delle query DNS. Reindirizzano immediatamente a un sinkhole i domini specifici degli aggiornamenti software Apple (mesu.apple.com, appldnld.apple.com, updates.cdn-apple.com) a livello DNS. Entro 4 minuti, l'utilizzo della WAN scende dal 99% al 68% e la rete si stabilizza.
Risoluzione a breve termine (stesso evento): Viene applicata una policy di QoS per limitare la velocità di tutto il traffico di aggiornamento rimanente a 50 Mbps per la durata dell'evento.
Strategia a lungo termine (post-evento): Il team di rete implementa una policy di QoS dinamica che si attiva automaticamente quando l'utilizzo totale della WAN supera il 75%, limitando i server di aggiornamento noti al 10% della capacità totale. Viene creata una checklist pre-evento che include il sinkhole temporaneo dei principali domini di aggiornamento durante le 2 ore precedenti e successive alle sessioni di alto profilo. Il team si iscrive inoltre ai feed di notifica dei rilasci degli aggiornamenti di Apple e Microsoft per anticipare futuri eventi di sovraccarico.
Domande di esercitazione
Q1. Sei l'IT Manager di una catena di vendita al dettaglio nazionale. Dopo aver distribuito una soluzione di filtraggio DNS in 50 negozi, diversi responsabili dei punti vendita segnalano che la pagina di accesso del Captive Portal non si carica per gli ospiti. Il team di supporto sta ricevendo un volume elevato di chiamate. Qual è la causa più probabile e quale l'intervento correttivo immediato?
Suggerimento: Considera l'intera catena di dipendenza di un moderno flusso di autenticazione tramite Captive Portal, inclusi i meccanismi di rilevamento del Captive Portal a livello di sistema operativo.
Visualizza risposta modello
La causa più probabile è un blocco eccessivo. Il filtro DNS sta bloccando un dominio necessario per il funzionamento del Captive Portal. I moderni sistemi operativi mobili utilizzano domini specifici per rilevare i Captive Portal (ad esempio, captive.apple.com per iOS, connectivitycheck.gstatic.com per Android). Se questi sono bloccati, il sistema operativo non attiverà il browser del Captive Portal e l'ospite non vedrà alcuna richiesta di accesso. Inoltre, il portale stesso potrebbe dipendere da una CDN o da un provider di autenticazione di terze parti (ad esempio, il login social tramite Facebook o Google) i cui domini sono stati inavvertitamente bloccati.
Rimedio immediato: Esaminare i registri delle query DNS per individuare le risposte NXDOMAIN provenienti dalla subnet dei guest durante la fase di autenticazione. Identificare tutti i domini bloccati che vengono interrogati prima di un accesso andato a buon fine. Aggiungere questi domini alla allow-list globale. Implementare un modello di allow-list standard per le distribuzioni di Captive Portal che includa tutti i principali endpoint di rilevamento dei sistemi operativi e i domini dei provider di autenticazione più comuni.
Q2. L'architetto di rete di uno stadio nota che, nonostante l'implementazione di un filtraggio DNS aggressivo, l'utilizzo della WAN rimane criticamente elevato durante le partite. Ulteriori indagini rivelano un volume costantemente elevato di traffico sulla porta UDP 443 che non corrisponde ad alcun dominio bloccato nei registri DNS. Cosa sta succedendo e come si dovrebbe intervenire?
Suggerimento: Considera i moderni protocolli di trasporto e il modo in cui interagiscono con i controlli a livello DNS.
Visualizza risposta modello
L'elevato volume di traffico UDP 443 indica l'uso di QUIC (HTTP/3). QUIC è un protocollo di trasporto basato su UDP utilizzato dalle principali piattaforme (Google, Meta, YouTube) che aggira i tradizionali proxy basati su TCP e i motori DPI. Aspetto ancora più critico, i client che utilizzano QUIC potrebbero anche utilizzare il DNS over HTTPS (DoH) per risolvere i domini, aggirando completamente il risolutore locale RPZ e rendendo inefficace il filtraggio DNS per tali client.
Per risolvere il problema: In primo luogo, implementare regole firewall per bloccare il traffico DoH in uscita verso i provider DoH pubblici noti (Google, Cloudflare, NextDNS) sulla porta TCP/UDP 443 in base all'IP di destinazione, forzando i client a ripiegare sul risolutore locale. In secondo luogo, valutare la possibilità di bloccare completamente la porta UDP 443 in uscita (o di limitarne drasticamente la velocità) per costringere i client QUIC a ripiegare su HTTP/2 basato su TCP, che è soggetto alle policy di gestione del traffico esistenti. In terzo luogo, verificare se sia possibile distribuire un proxy DoH trasparente per intercettare e ispezionare le query DoH, applicando al contempo le policy RPZ locali.
Q3. Stai progettando una policy QoS per la rete WiFi ospiti di un grande ospedale pubblico. La rete è condivisa tra dispositivi di intrattenimento per i pazienti, dispositivi personali dei visitatori e un piccolo numero di membri del personale clinico che utilizzano softphone VoIP sui loro telefoni cellulari personali. Definisci le priorità per i seguenti tipi di traffico: VoIP (SIP/RTP), Navigazione Web Ospiti (HTTP/HTTPS), Aggiornamenti Windows/iOS e Streaming Video (Netflix/YouTube).
Suggerimento: Considera sia la sensibilità alla latenza che l'impatto aziendale o clinico di ciascun tipo di traffico. Prendi in considerazione anche il contesto normativo di un ambiente sanitario.
Visualizza risposta modello
Priorità 1 - VoIP (SIP/RTP): Strict Priority Queuing (Expedited Forwarding, DSCP EF). Il VoIP è estremamente sensibile alla latenza (target < 150ms unidirezionale) e al jitter (target < 30ms). Una perdita di pacchetti superiore all'1% causa un degrado udibile. In un contesto clinico, una chiamata interrotta potrebbe avere implicazioni sulla sicurezza dei pazienti.
Priorità 2 - Navigazione Web Ospiti (HTTP/HTTPS): Assured Forwarding (AF31). Questo è il caso d'uso principale previsto sia per i pazienti che per i visitatori. Richiede una reattività ragionevole ma tollera una latenza moderata.
Priorità 3 - Streaming Video (Netflix/YouTube): Limitato in tariffa per client (es. limite di 3–5 Mbps) con Assured Forwarding (AF21). Sebbene sia importante per l'esperienza del paziente durante le lunghe degenze, lo streaming senza limiti satura il collegamento. Un limite per client garantisce un accesso equo. Considera policy basate sulla fascia oraria per allentare i limiti nelle ore non di punta.
Priorità 4 - Aggiornamenti OS/App (Scavenger Class, DSCP CS1): Priorità più bassa, coda best-effort, con un limite di tariffa aggregato (es. 50 Mbps totali per tutto il traffico di aggiornamento). Si tratta di attività in background senza sensibilità alla latenza che dovrebbero consumare solo la capacità residua. In un ambiente sanitario, valuta anche se la rete WiFi ospiti è completamente isolata dai sistemi clinici - in caso contrario, la gestione del traffico di aggiornamento diventa sia un problema di sicurezza che di larghezza di banda.
Continua a leggere questa serie
Guida Passo dopo Passo alla Diagnostica dei Problemi di Roaming WiFi
Questa guida completa offre ai leader IT aziendali e agli architetti di rete una metodologia autorevole, passo dopo passo, per diagnosticare e risolvere i problemi di roaming WiFi. Combinando approfondimenti tecnici sugli standard IEEE 802.11k/v/r con casi di studio reali e analisi a livello di pacchetto, questo riferimento consente ai team di eliminare il problema del "client appiccicoso" (sticky client) e offrire una connettività mobile fluida. Copre l'intero flusso di lavoro diagnostico, dai rilievi RF del sito e gli audit di configurazione dei controller fino all'analisi dell'acquisizione dei pacchetti via etere e alla convalida post-risoluzione.
Perché il WiFi del tuo stadio si blocca (e come risolverlo)
Questa guida tecnica autorevole esamina la causa principale della congestione del WiFi negli stadi - il traffico di background simultaneo di 50.000 dispositivi che caricano annunci pubblicitari programmatici e telemetria - e fornisce un modello architetturale dettagliato per implementare il filtraggio DNS edge come strategia di mitigazione primaria. Progettata per Direttori IT, CTO e architetti di rete, offre linee guida pratiche per l'implementazione, casi di studio reali e framework ROI misurabili per aiutare i gestori delle strutture a recuperare larghezza di banda e offrire connettività ad alte prestazioni su larga scala.
Risolvere l'Errore Connesso ma Senza Internet sulla WiFi Ospiti
Questa guida tecnica di riferimento autorevole spiega come i timeout DNS causati da reti congestionate scatenino l'errore "Connesso, Senza Internet" sulla WiFi ospiti. Fornisce ad architetti di rete e responsabili IT passaggi pratici di implementazione per distribuire filtri DNS aziendali per risolvere questi colli di bottiglia e migliorare l'onboarding degli ospiti.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.