

Uma pesquisa realizada no Reino Unido em 2012 revelou que 56% dos usuários de WiFi público nunca ou raramente verificavam se uma rede era segura, embora 14% usassem serviços bancários online e 15% inserissem dados de cartão nessas redes. WiFi inseguro não é o mesmo que WiFi sem senha. Isso significa que a rede não verifica adequadamente o usuário, o dispositivo ou a sessão, de modo que a própria transmissão sem fio não pode ser confiável.
A resposta operacional é direta: substitua senhas compartilhadas por acesso baseado em identidade, como o OpenRoaming ou Passpoint, para que a autenticação e a criptografia comecem com o primeiro pacote. Uma senha na parede controla apenas a admissão, na melhor das hipóteses. Ela não fornece responsabilidade individual, confiança confiável no dispositivo, revogação rápida ou isolamento de sistemas internos.
Para proprietários de locais, administradores de TI e gerentes de propriedades, este é um problema de design de rede, não uma campanha de educação de convidados. Os usuários não deveriam ter que identificar um SSID falsificado, interpretar rótulos de criptografia ou decidir se um Captive Portal é genuíno. A rede deve tornar o caminho seguro o caminho mais fácil.
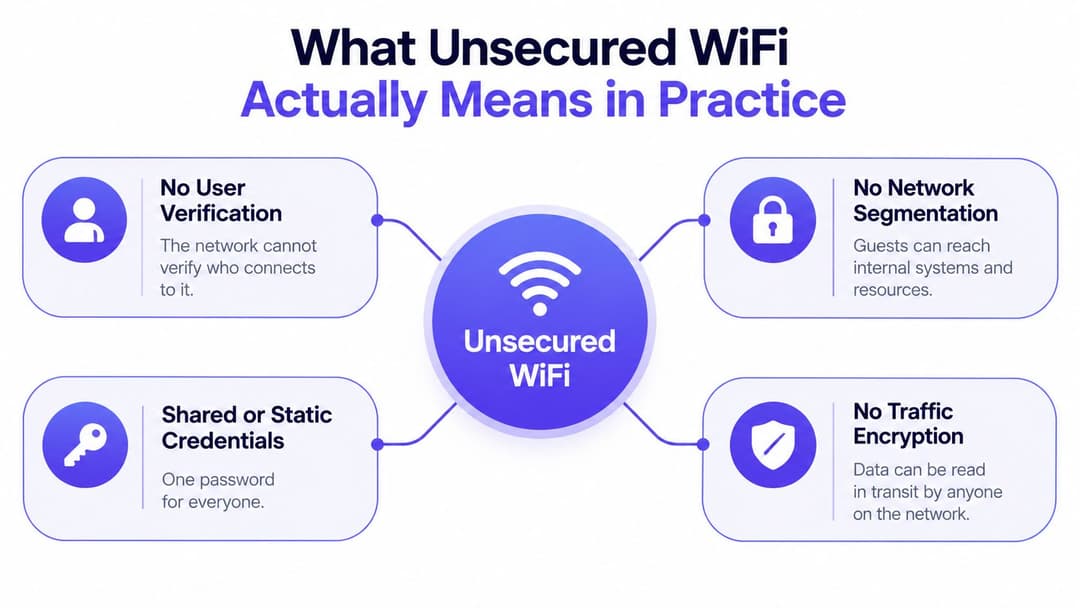
O que uma WiFi não segura realmente significa na prática
Uma senha não torna a rede WiFi de um local segura. Um SSID aberto é o exemplo mais claro, mas uma rede ainda pode estar mal protegida quando cada convidado recebe uma credencial compartilhada, os dispositivos ficam no mesmo limite de confiança e o tráfego pode alcançar sistemas de ponto de venda, gestão predial ou administração.
Um WiFi não seguro é uma conexão que não consegue estabelecer e aplicar três controles: quem é o usuário, se o dispositivo está autorizado e quais recursos de sessão ou de rede ele pode usar. A criptografia protege o tráfego em trânsito, mas não define identidade, escopo de acesso ou responsabilidade.
O espectro de segurança
Um SSID aberto não oferece autenticação significativa na camada WiFi. O ponto de acesso aceita clientes próximos, deixando o operador com pouca base para distinguir um convidado legítimo de um atacante ou de um dispositivo não gerenciado.
Uma chave pré-compartilhada melhora o controle de admissão básico, mas preserva uma grave fraqueza operacional. Uma única senha em um balcão de recepção, menu, adesivo ou placa de evento fornece a mesma credencial para todos os destinatários. Uma vez vazada, o operador não pode revogar o acesso de uma única pessoa sem alterar o acesso de todos. A senha também não fornece nenhuma evidência sobre a identidade ou a postura de segurança do dispositivo.
O acesso por dispositivo e vinculado à identidade oferece um controle mais forte. O iPSK pode atribuir chaves diferentes para dispositivos ou grupos de dispositivos, enquanto o 802.1X autentica usuários ou máquinas por meio de um serviço de identidade. O Passpoint e OpenRoaming permitem que os dispositivos descubram e se conectem a redes participantes por meio de um perfil confiável, em vez de solicitar que os visitantes escolham um SSID com aparência familiar e insiram uma senha compartilhada. Para operadores que comparam opções de implantação, esta comparação entre WPA2-Enterprise e PSK mostra por que a autenticação individual oferece mais responsabilidade do que uma chave comum.
Regra do operador: pergunte o que a rede verifica, o que ela isola e com que rapidez o acesso pode ser revogado.
O UK Information Commissioner's Office recomenda o WPA2 e, onde houver suporte, o WPA3 para WiFi. Aplique essa orientação dentro de um design de acesso mais amplo. A criptografia pode proteger o link de rádio enquanto a identidade, a responsabilidade e a segmentação permanecem fracas.
O objetivo é identidade e isolamento desde o primeiro pacote. Proprietários de locais, administradores de TI e gerentes de propriedades devem substituir senhas fixadas na parede por acesso baseado em identidade ou certificados de segurança e, em seguida, separar os sistemas de convidados, funcionários, IoT e operacionais. Um design de rede seguro deve remover o fardo dos convidados, em vez de pedir que identifiquem SSIDs falsificados ou avaliem Captive Portals.
Riscos de Redes Abertas e com Senhas Compartilhadas
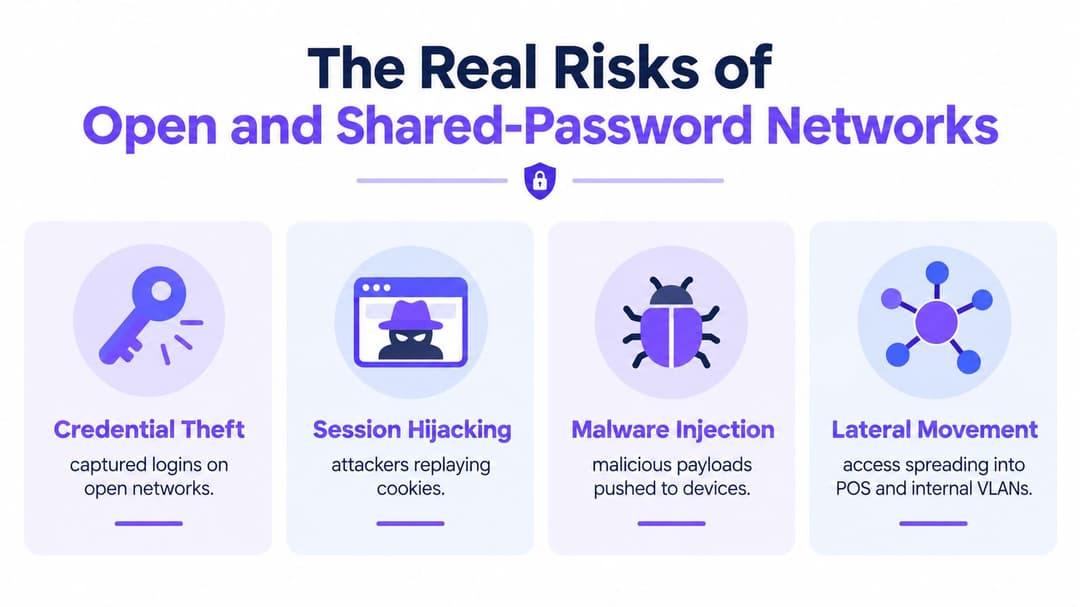
O WiFi aberto e com senha compartilhada é uma falha de design do operador, não apenas um problema de educação do usuário. Ele pode expor o tráfego que carece de criptografia de aplicativo, redirecionar usuários para destinos maliciosos, imitar o SSID de um local ou permitir que um dispositivo infectado alcance serviços locais. O HTTPS protege muitas transações da web, mas não decide quais clientes podem ver uns aos outros ou quais sistemas internos eles podem alcançar.
Evidências históricas do Reino Unido mostram a escala que os operadores precisavam proteger. Pesquisas relataram quase 500.000 pontos de acesso WiFi comerciais no Reino Unido em 2018, um crescimento de quase 200% em relação a 2013, e o uso de WiFi público por 76% das pessoas no Reino Unido com uma assinatura de dados móveis em 2016 e 67% em 2017. Um experimento de 2013 no centro de Londres identificou 322 pontos de acesso totalmente inseguros, 36% do total detectado. Esses números são históricos, mas estabelecem o quão amplamente exposto o acesso público havia se tornado. A pesquisa subjacente de WiFi no Reino Unido fornece a base de referência.
O que pode dar errado
- Roubo de credenciais: Um ponto de acesso ou Captive Portal falso pode coletar nomes de usuário e senhas.
- Comprometimento de sessão: Um token de sessão roubado pode fornecer acesso a um serviço autenticado quando o aplicativo ou dispositivo falha em protegê-lo.
- Distribuição de malware: Um portal malicioso, redirecionamento ou endpoint vulnerável pode expor os usuários a softwares indesejados.
- Movimentação lateral: Se os dispositivos de convidados puderem alcançar clientes, impressoras, caixas registradoras, servidores ou sistemas prediais, um invasor ganhará alvos adicionais após se conectar.
- Exposição de conformidade: A segregação fraca complica as investigações e aumenta as consequências de incidentes envolvendo dados pessoais ou ambientes de pagamento.
O problema do operador é o controle. A criptografia de aplicativos pode proteger transações individuais, enquanto o local ainda falha em autenticar o cliente, aplicar políticas ou restringir o alcance no primeiro segmento de rede.
O perímetro começa no ponto de acesso
O lobby de um hotel, um shopping, uma sala de espera de hospital ou um estacionamento residencial é um ambiente de rádio hostil por padrão. Atacantes próximos podem transmitir um nome de rede semelhante, buscar dispositivos que se conectam automaticamente ou explorar configurações fracas de clientes e pontos de acesso.
Uma senha exibida em uma parede não representa segurança baseada em identidade. Quando um ex-prestador de serviços, convidado ou dispositivo comprometido retém essa credencial, o operador não consegue identificar a conexão de forma confiável apenas pela senha. Os logs podem mostrar um dispositivo, mas não estabelecem uma relação confiável de pessoa para dispositivo.
Os operadores devem substituir as credenciais compartilhadas por um acesso baseado em identidade e com nível de certificado, como OpenRoaming, Passpoint, iPSK ou SSO, conforme apropriado. Em seguida, isole os sistemas de convidados, funcionários, IoT e operacionais com uma política explícita. O salto sem fio pertence ao perímetro de segurança, e o acesso deve ser revogável sem a necessidade de alterar a senha de todos.
Trate o salto sem fio como parte do seu perímetro. Se o salto não autenticar e isolar o cliente, seu perímetro estará incompleto.
Como os invasores realmente exploram uma WiFi não segura
Os invasores não precisam derrotar todos os controles de segurança de uma vez. Eles procuram o ponto mais fácil onde um usuário, dispositivo ou operador presume que a rede é genuína.
O padrão mais reconhecível é um ponto de acesso não autorizado, muitas vezes chamado de "evil twin" (gêmeo maligno). Um invasor transmite um nome de rede que se assemelha ao SSID do estabelecimento, talvez com uma pequena alteração de grafia ou uma palavra adicionada como "Grátis". O visitante a seleciona porque o nome parece familiar. A partir desse ponto, o invasor controla o caminho da conexão e pode apresentar redirecionamentos, capturar envios de Captive Portal ou interferir no tráfego que carece de proteção de aplicação adequada.
Quatro caminhos de ataque comuns
- Ponto de acesso malicioso (Rogue AP): O invasor imita o nome de um local confiável e aguarda que dispositivos ou usuários próximos se conectem.
- Autoconexão estilo Karma: Um dispositivo busca por redes que ele lembra. Um invasor responde com um desses nomes, estimulando o dispositivo a se conectar sem que o usuário faça uma escolha deliberada.
- Captive Portal malicioso: A rede falsa apresenta uma página de login que solicita credenciais desnecessárias, informações de pagamento ou a senha de um provedor de identidade. A página pode parecer com a identidade visual do local enquanto envia os dados enviados para outro lugar.
- Exploração em nível de protocolo: Uma vulnerabilidade no protocolo sem fio ou na implementação do cliente pode comprometer uma conexão que, de outra forma, seria protegida.
A última categoria é importante porque o WPA2 não é uma barreira mágica. O National Cyber Security Centre do Reino Unido explica que o WPA2 pode ser afetado pela vulnerabilidade de reinstalação de chave KRACK e recomenda priorizar patches, usando o AES-CCMP em vez de modos mais fracos onde relevante, e desativar as funcionalidades vulneráveis de 802.11r fast-roaming ou repetidor até que a infraestrutura seja corrigida. As orientações KRACK do NCSC devem fazer parte do processo de manutenção de WLAN de um operador.
A criptografia não estabelece confiança por si só
O WPA2 ou WPA3 pode criptografar o link sem fio, mas a criptografia por si só não prova que a pessoa que está se conectando é autorizada, que o endpoint é gerenciado ou que o serviço de destino é legítimo. Uma rede válida ainda pode conter um cliente comprometido, uma VLAN excessivamente permissiva ou um Captive Portal que solicita mais informações do que o necessário.
Os operadores também devem compreender o papel dos diagnósticos. Uma ferramenta de consulta DNS pode ajudar a investigar resoluções de nomes incomuns durante um incidente, mas não substitui a detecção de APs invasores, os controles de endpoint ou a segmentação. O monitoramento deve conectar os sinais técnicos a uma resposta operacional.
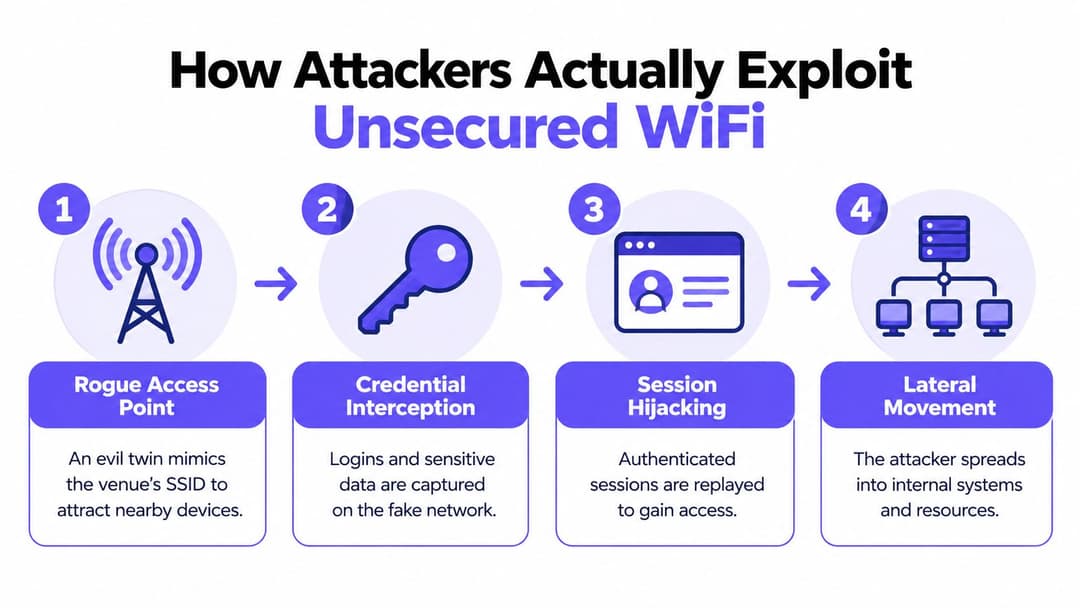
A conclusão prática é simples: evite a associação não autorizada sempre que possível, criptografe o link, isole o cliente e mantenha tanto os pontos de acesso quanto os endpoints atualizados.
Identificando redes e dispositivos não seguros
Dizer aos convidados para "verificar o SSID" é um conselho fraco. Um usuário pode perguntar à equipe o nome correto da rede, mas um atacante pode copiar esse nome. Um SSID familiar prova apenas que alguém o está transmitindo.
Uma pesquisa no Reino Unido com 3.000 adultos relatou que 32% não tinham confiança para distinguir uma rede WiFi pública segura de uma clonada, enquanto 20% não tomavam precauções antes de se conectar e 16% não sabiam quais sinais de alerta procurar. O relatório da pesquisa expõe a falha de design na verificação liderada pelo usuário. O estabelecimento está pedindo para as pessoas autenticarem uma infraestrutura que elas não conseguem autenticar de forma confiável.
Crie uma experiência de adesão mais segura
Uma experiência de cliente projetada corretamente deve eliminar adivinhações:
- Use um perfil provisionado: O Passpoint ou OpenRoaming permite que um dispositivo use credenciais confiáveis e descoberta de rede em vez de depender de um usuário selecionando um SSID em uma lista.
- Mostre o método de segurança claramente: As configurações do dispositivo devem indicar uma rede autenticada e criptografada. A sinalização para funcionários deve explicar a rota de integração aprovada, não apenas exibir uma senha impressa.
- Evite a coleta de credenciais em portais arbitrários: Um visitante não deve digitar um e-mail, senha corporativa ou dados de pagamento em uma página apenas porque ela apareceu após se conectar ao WiFi.
- Ofereça uma alternativa acessível: A equipe deve saber como ajudar os visitantes cujos dispositivos não suportam o perfil preferencial, sem direcioná-los para uma rede aberta.
Os operadores também devem executar uma rotina para sua própria infraestrutura. Registre cada SSID, BSSID, modo de segurança, localização de rádio, mapeamento de VLAN e proprietário de gerenciamento esperado autorizados. Percorra o local com um scanner aprovado, compare as transmissões observadas com esse inventário, investigue transmissões inesperadas e documente o resultado. Não faça do "pedir ao convidado para detectar a rede falsa" o seu principal controle.
Verificações no lado do dispositivo ainda importam
Os usuários devem desativar a conexão automática a redes desconhecidas, uma medida também recomendada pelo ICO. Os operadores devem impor perfis de WiFi gerenciados em dispositivos corporativos, remover perfis obsoletos e impedir que os endpoints da equipe se conectem a redes abertas enquanto realizam tarefas confidenciais.
O objetivo não é transformar a equipe da recepção em analistas de redes sem fio. O objetivo é oferecer a eles um caminho rápido de escalonamento: confirmar o método de integração aprovado, registrar o local e o nome da rede exibido e entrar em contato com a equipe de rede quando um dispositivo relatar um aviso de certificado ou autenticação. Um bom design reduz o número de avisos que os usuários precisam interpretar.
Escolhendo o Modelo de Autenticação Correto para o Seu Local
Não existe um único modelo de WiFi para todos os dispositivos. Um hóspede de hotel, um terminal de pagamento, a estação de trabalho de uma enfermeira, uma impressora e o telefone pessoal de um morador têm requisitos diferentes de identidade, ciclo de vida e suporte. O trabalho do operador é atribuir a cada classe de conexão um método que forneça autenticação e isolamento suficientes sem criar atritos evitáveis.
| Modelo | Autenticação | Criptografia desde o primeiro pacote | Atrito para o usuário | Melhor adequação |
|---|---|---|---|---|
| PSK compartilhado com captive portal | Uma senha compartilhada, depois login na web | Depende da configuração da WLAN e do fluxo do cliente | Baixo inicialmente, alto quando as credenciais mudam | Eventos temporários e acesso de visitantes com risco limitado |
| iPSK por dispositivo | Uma chave distinta para cada dispositivo ou grupo | Sim, quando implantado com o modo WLAN protegido relevante | Moderado para provisionamento | Impressoras, IoT, caixas registradoras e equipamentos legados |
| Passpoint ou OpenRoaming | Identidade baseada em perfil e descoberta de rede | Sim, com autenticação WLAN de nível corporativo | Baixo após o registro | Visitantes, BYOD, visitantes frequentes e usuários em roaming |
| 802.1X com SSO | Identidade do usuário ou dispositivo por meio de um serviço de autenticação | Sim | Baixo para dispositivos gerenciados, maior para endpoints não gerenciados | Funcionários, prestadores de serviços e equipamentos corporativos |
| VLAN de visitantes segmentada | Política de rede e isolamento em vez de apenas identidade | Depende da autenticação WLAN escolhida | Baixo para visitantes | Uma camada obrigatória juntamente com a autenticação de visitantes |
Uma senha compartilhada é aceitável apenas onde o risco e o escopo operacional são claramente limitados. Ela nunca deve ser o padrão para uma rede que possa alcançar sistemas internos. Os Captive Portals ainda têm um papel para termos, consentimento, vouchers ou registro simples de convidados, mas não devem ser confundidos com criptografia sem fio ou autenticação de dispositivos.
Combine o modelo com o ativo
Use Passpoint ou OpenRoaming para convidados e BYOD quando desejar um acesso autenticado sem uma senha impressa na parede. Use o iPSK para equipamentos que não podem realizar a autenticação moderna de usuários, mas atribua a cada dispositivo ou grupo de dispositivos uma credencial distinta e coloque-o em um segmento restrito.
Use o 802.1X com SSO para a equipe de funcionários. Um serviço baseado em diretório pode fornecer acesso conforme ocorrem mudanças de cargo ou contratações e, em seguida, revogá-lo quando a conta for desativada. O Cloud RADIUS pode fornecer essa camada de autenticação sem forçar cada local a operar sua própria infraestrutura local. O RADIUS-as-a-Service é uma rota de implementação.
Para locais maiores, a resposta correta costuma ser híbrida: acesso de convidados autenticado, credenciais específicas por dispositivo para equipamentos legados, identidade de equipe por meio de SSO e redes separadas para convidados, equipe, IoT e gerenciamento. Nenhum SSID único deve se tornar um atalho para todos os sistemas operacionais.
Como os setores de hospitalidade, varejo, saúde e residencial são afetados
Uma WLAN instalada profissionalmente ainda pode expor sistemas críticos por meio de uma única atribuição incorreta de VLAN. Em um hotel, um hóspede pode se conectar à rede do lobby com uma chave compartilhada enquanto o mesmo domínio de transmissão ou política de roteamento alcança os sistemas de gerenciamento da propriedade, pagamento ou prediais. A falha é o alcance excessivo de rede concedido a um dispositivo não verificado.
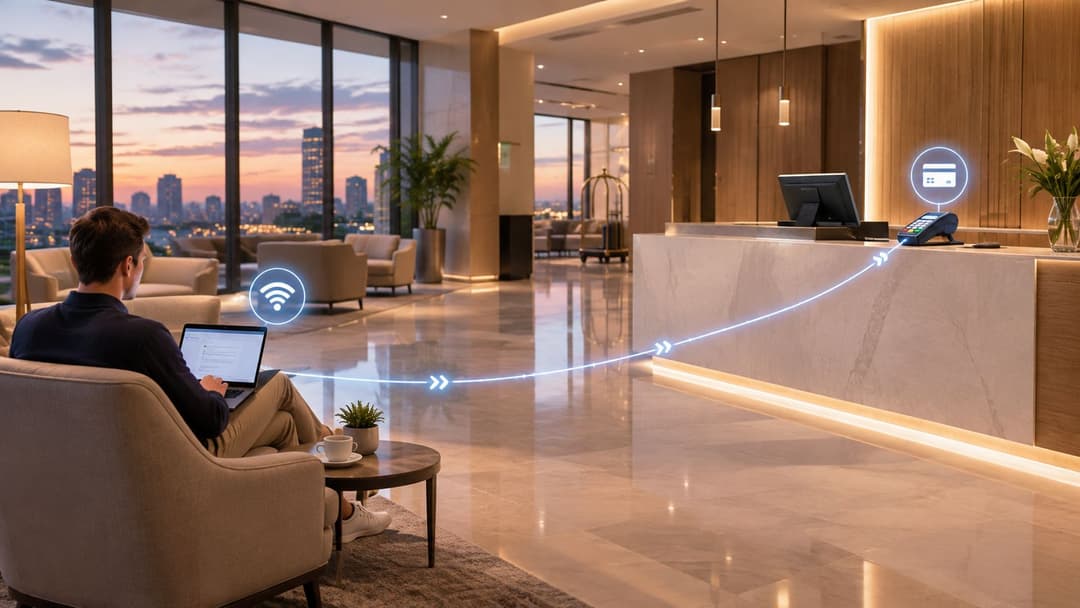
Um design de hotel mais seguro oferece aos hóspedes integração via Passpoint ou OpenRoaming, coloca-os em um segmento de convidados isolado e mantém os sistemas de pagamento e da propriedade em redes separadas. A equipe utiliza 802.1X integrado ao diretório. Os dispositivos dos quartos e impressoras recebem credenciais iPSK com escopo bem definido.
Quatro ambientes operacionais
Varejo: Um shopping ou rede de lojas pode transmitir uma rede de convidados com a sua marca pelas áreas públicas. Um AP não autorizado em uma praça de alimentação pode imitar esse nome e coletar credenciais de fidelidade. Uma segmentação fraca também pode expor dispositivos de back-office. O redesenho deve combinar acesso de convidado autenticado, operações de varejo isoladas e credenciais específicas do dispositivo para scanners e impressoras.
Saúde: O BYOD de pacientes não deve compartilhar um segmento sem fio plano com dispositivos médicos. O telefone de um visitante comprometido e um dispositivo clínico exigem políticas diferentes de autenticação, VLAN, firewall e monitoramento. Os equipamentos que não podem usar fluxos de login da equipe devem receber acesso específico do dispositivo com listas de permissões rígidas.
Residencial multi-inquilino: Os moradores podem se conectar automaticamente a um SSID do prédio fora da propriedade, incluindo um estacionamento onde um invasor pode imitá-lo. Eles podem então presumir que a conexão é legítima e continuar uma sessão autenticada. A descoberta no estilo Passpoint, o isolamento de inquilinos e a revogação orientada por diretório removem essa premissa de confiança compartilhada.
Hospitalidade e eventos: O acesso temporário frequentemente leva os operadores a imprimir uma única senha e deixá-la ativa após o evento. Em vez disso, emita uma identidade ou perfil de dispositivo de curta duração. Esse controle limita a exposição entre prestadores de serviço, fornecedores e visitantes.
Use WPA2 ou WPA3 onde houver suporte e aconselhe os usuários a desativar a conexão automática a redes desconhecidas. Os operadores devem fornecer um caminho protegido e autenticado para que os usuários não precisem improvisar. Uma senha na parede é uma conveniência de acesso, não um design de segurança.
Construindo uma Pilha de Mitigação e Políticas que Realmente Funcione
Os controles de segurança funcionam melhor quando implantados na ordem que elimina primeiro as maiores fraquezas de design. Comece com a experiência de conexão, depois controle a identidade do dispositivo, restrinja a capacidade de alcance e monitore o que resta.
Comece com uma integração autenticada
Implante o Passpoint ou OpenRoaming para acesso de convidados e BYOD onde o local puder dar suporte. O usuário deve receber um perfil confiável ou fluxo de identidade, e a WLAN deve negociar o acesso protegido desde o primeiro pacote. Não coloque um SSID aberto na frente de um serviço seguro, a menos que você tenha um motivo específico e documentado.
Para funcionários, emita acesso baseado em certificado por meio do 802.1X. Integre o provisionamento e a revogação com Entra ID, Google Workspace ou Okta, para que uma alteração no diretório possa remover o acesso sem esperar pela rotação de uma senha compartilhada. Os certificados devem ser vinculados a dispositivos gerenciados ou a um registro de usuário claramente governado, com um processo para dispositivos perdidos e credenciais expiradas.
Contenha equipamentos legados
Impressoras, caixas registradoras, câmeras, sensores e sistemas prediais geralmente não conseguem usar o mesmo método de identidade de um laptop gerenciado. Atribua a cada dispositivo ou grupo controlado um iPSK, coloque-o em um segmento de IoT ou de operações e permita apenas os destinos necessários. Nunca resolva problemas de compatibilidade legada colocando esses dispositivos em uma rede aberta que também atende convidados.
Em seguida, force a segmentação:
- Rede de convidados: Acesso à internet, isolamento de clientes e sem rota para serviços internos.
- Rede de funcionários: Acesso baseado em diretório e alcance de aplicativos adequado a cada função.
- Redes de IoT e pagamento: Autenticação específica por dispositivo, rotas restritas e política de firewall explícita.
- Rede de gerenciamento: Interfaces administrativas limitadas a administradores autorizados e endpoints de gerenciamento.
- Redes de locatários residenciais: Isolamento por locatário, com serviços compartilhados expostos apenas quando necessário.
Monitore, aplique patches e ensaie
A detecção de Rogue-AP deve comparar os rádios observados com o inventário autorizado. O monitoramento também deve sinalizar comportamentos incomuns de DNS, tráfego leste-oeste inesperado, falhas de autenticação e dispositivos que aparecem no segmento errado. Esses sinais precisam de proprietários nomeados e de um procedimento de resposta, não apenas de um painel.
Atualize pontos de acesso, controladores, serviços de autenticação e dispositivos clientes de acordo com um cronograma definido. Inclua fornecedores como Meraki, Aruba, Ruckus, Mist e UniFi no inventário operacional onde forem utilizados e teste as alterações de firmware antes de uma implantação ampla. As orientações sobre KRACK do NCSC mostram por que a atualização de WLAN e a revisão de recursos pertencem à mesma política.
Por fim, escreva o roteiro de resposta a incidentes. Ele deve definir quem desativa um perfil, quem isola um SSID, quem entra em contato com o gerente do local, como as evidências são preservadas e como os usuários afetados são notificados. Uma rede é tão segura quanto a resposta que segue a um alerta.
Transformando a estrutura em um plano de ação de 30 dias
Primeira semana: Faça um inventário de cada SSID, método de autenticação, VLAN, ponto de acesso, dispositivo legado e rota para sistemas internos. Remova redes abertas não autorizadas e documente quais ativos estão atualmente expostos.
Segunda semana: Selecione o primeiro fluxo de convidados para Passpoint ou OpenRoaming, prepare o perfil e a sinalização, e teste a integração em tipos de dispositivos comuns. Confirme que os clientes convidados não conseguem alcançar os segmentos da equipe, de pagamento, de gerenciamento ou clínicos.
Terceira semana: Atribua credenciais iPSK a impressoras, equipamentos de IoT e outros dispositivos legados. Integre o 802.1X da equipe ao diretório de identidade existente e teste a revogação para uma conta desativada.
Semana quatro: Habilite o monitoramento de APs invasores e anomalias, aplique patches no plano de controle de WLAN e endpoints, e execute o procedimento de incidentes com a equipe do local e de TI.
FAQ: O HTTPS protege uma conexão de aplicação, mas não autentica a rede WiFi nem isola os clientes. Os portais cativos ainda fazem sentido para consentimento, vouchers e registro, mas não substituem a autenticação de WLAN protegida. O OpenRoaming permite que um perfil de identidade confiável se autentique nos estabelecimentos participantes, para que os usuários não precisem escolher manualmente uma rede desconhecida em cada local.
A Purple oferece acesso de convidados baseado em OpenRoaming e Passpoint, segmentação de VLAN, WPA3 e autenticação baseada em identidade, além de opções de iPSK e SSO para diferentes classes de dispositivos. Veja como a Purple pode substituir senhas compartilhadas e WiFi não seguro por um modelo de acesso que suas equipes de TI e do local podem auditar, revogar e operar.


