

Un sondage réalisé au Royaume-Uni en 2012 a révélé que 56 % des utilisateurs de WiFi public ne vérifiaient jamais ou rarement si un réseau était sécurisé, bien que 14 % utilisaient des services bancaires en ligne et 15 % saisissaient leurs coordonnées bancaires sur ces réseaux. Un WiFi non sécurisé n'est pas la même chose qu'un WiFi sans mot de passe. Cela signifie que le réseau ne vérifie pas correctement l'utilisateur, l'appareil ou la session, de sorte que la liaison sans fil elle-même ne peut pas être considérée comme fiable.
La réponse opérationnelle est directe : remplacez les mots de passe partagés par un accès basé sur l'identité, comme OpenRoaming ou Passpoint, afin que l'authentification et le chiffrement commencent dès le premier paquet. Un mot de passe affiché au mur contrôle, au mieux, l'admission. Il ne garantit pas la responsabilité individuelle, une confiance fiable dans les appareils, une révocation rapide ou l'isolation vis-à-vis des systèmes internes.
Pour les propriétaires d'établissements, les administrateurs IT et les gestionnaires de propriétés, il s'agit d'un problème de conception réseau, et non d'une campagne de sensibilisation des invités. Les utilisateurs ne devraient pas avoir à identifier un SSID usurpé, à interpréter des étiquettes de chiffrement ou à décider si un Captive Portal est authentique. Le réseau doit faire de la voie sécurisée la voie la plus simple.
Ce que signifie réellement un WiFi non sécurisé en pratique
Un mot de passe ne suffit pas à sécuriser le réseau WiFi d'un établissement. Un SSID ouvert en est l'exemple le plus flagrant, mais un réseau peut tout de même être mal protégé lorsque chaque visiteur reçoit un unique identifiant partagé, que les appareils se situent dans la même limite de confiance et que le trafic peut atteindre les systèmes de point de vente, de gestion technique du bâtiment ou d'administration.
Un WiFi non sécurisé est une connexion qui ne peut pas établir et appliquer trois contrôles : l'identité de l'utilisateur, l'autorisation de l'appareil et les ressources de session ou de réseau qu'il est autorisé à utiliser. Le chiffrement protège le trafic en transit, mais il ne définit pas l'identité, le périmètre d'accès ou la responsabilité.
Le spectre de la sécurité
Un SSID ouvert ne fournit aucune authentification significative au niveau de la couche WiFi. Le point d'accès accepte les clients à proximité, laissant à l'opérateur bien peu d'éléments pour distinguer un invité légitime d'un attaquant ou d'un appareil non géré.
Une clé pré-partagée commune améliore le contrôle d'accès de base tout en conservant une faiblesse opérationnelle majeure. Un mot de passe unique sur un comptoir de réception, un menu, un autocollant ou une affiche d'événement attribue le même identifiant à chaque destinataire. En cas de fuite, l'administrateur ne peut pas révoquer l'accès d'une seule personne sans modifier l'accès de tout le monde. De plus, ce mot de passe n'apporte aucune preuve concernant l'identité ou le niveau de sécurité de l'appareil.
L'accès par appareil et lié à l'identité offre un contrôle plus fort. L'iPSK peut attribuer des clés différentes aux appareils ou aux groupes d'appareils, tandis que le 802.1X authentifie les utilisateurs ou les machines via un service d'identité. Passpoint et OpenRoaming permettent aux appareils de découvrir et de rejoindre les réseaux participants grâce à un profil approuvé, plutôt que de demander aux invités de choisir un SSID familier et de saisir un mot de passe partagé. Pour les opérateurs comparant les options de déploiement, cette comparaison entre WPA2-Enterprise et PSK montre pourquoi l'authentification individuelle offre plus de responsabilisation qu'une clé commune.
Règle de l'opérateur : demandez ce que le réseau vérifie, ce qu'il isole et à quelle vitesse l'accès peut être révoqué.
L'Information Commissioner's Office du Royaume-Uni recommande le WPA2 et, lorsqu'il est pris en charge, le WPA3 pour le WiFi. Appliquez cette recommandation dans le cadre d'une conception d'accès plus large. Le chiffrement peut protéger la liaison radio tandis que l'identité, la responsabilité et la segmentation restent faibles.
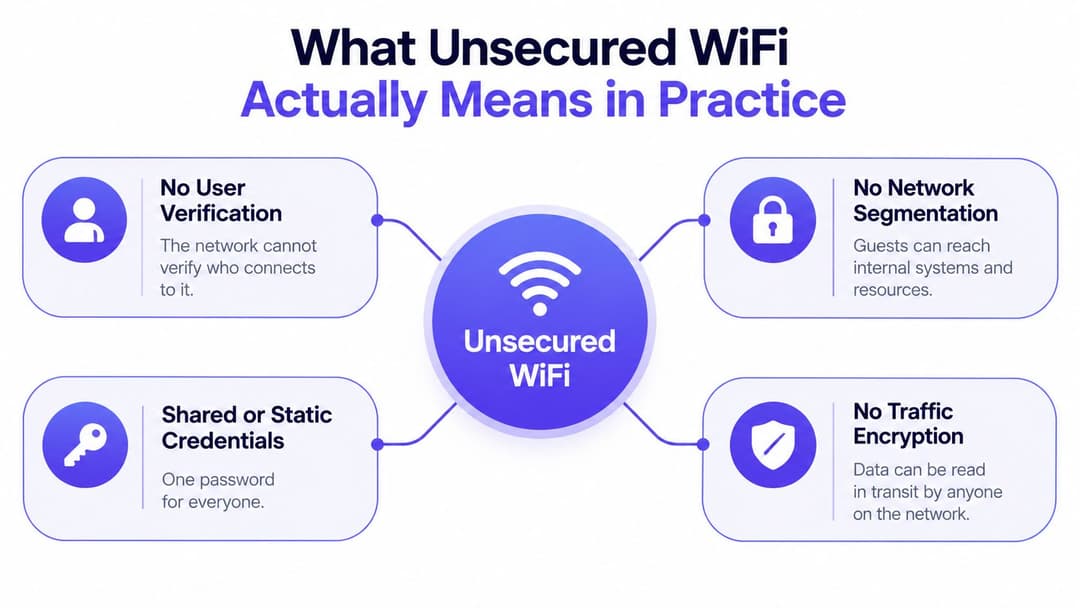
L'objectif est d'assurer l'identité et l'isolation dès le premier paquet. Les propriétaires de sites, les administrateurs IT et les gestionnaires immobiliers doivent remplacer les mots de passe affichés au mur par un accès basé sur l'identité ou sur des certificats, puis séparer les systèmes invités, le personnel, l'IoT et les systèmes opérationnels. Une conception réseau sécurisée doit libérer les invités de cette responsabilité au lieu de leur demander d'identifier des SSID usurpés ou de juger de la légitimité des Captive Portals.
Risques des réseaux ouverts et à mot de passe partagé
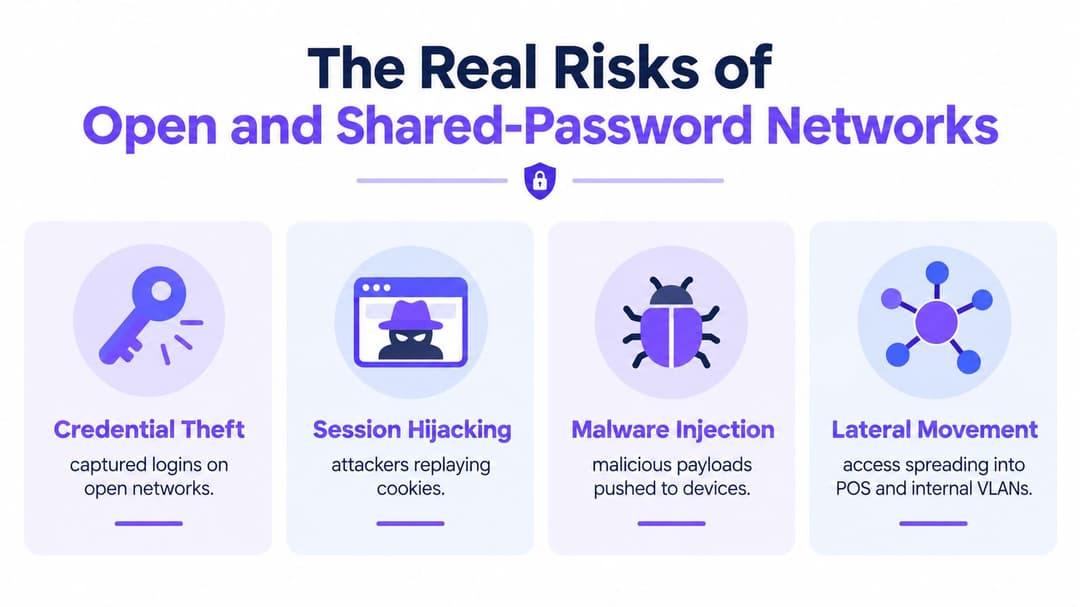
Le WiFi ouvert ou avec mot de passe partagé est un défaut de conception de l'exploitant, et non un simple problème d'éducation des utilisateurs. Il peut exposer le trafic dépourvu de chiffrement applicatif, rediriger les utilisateurs vers des destinations malveillantes, imiter l'SSID d'un site ou permettre à un appareil infecté d'accéder aux services locaux. Le protocole HTTPS protège de nombreuses transactions web, mais il ne décide pas quels clients peuvent se voir entre eux ni quels systèmes internes ils peuvent atteindre.
Les données historiques du Royaume-Uni montrent l'échelle que les opérateurs devaient sécuriser. Des recherches ont rapporté près de 500 000 hotspots WiFi commerciaux au Royaume-Uni en 2018, soit une croissance de près de 200 % par rapport à 2013, et l'utilisation du WiFi public par 76 % des Britanniques disposant d'un abonnement de données mobiles en 2016 et 67 % en 2017. Une expérience menée en 2013 dans le centre de Londres a identifié 322 hotspots totalement non sécurisés, soit 36 % du total détecté. Ces chiffres sont historiques, mais ils démontrent à quel point l'accès public était largement exposé. Les recherches sous-jacentes sur le WiFi au Royaume-Uni fournissent la base de référence.
Ce qui peut mal tourner
- Vol d'identifiants : Un faux point d'accès ou un Captive Portal malveillant peut collecter les noms d'utilisateur et les mots de passe.
- Compromission de session : Un jeton de session volé peut donner accès à un service authentifié lorsque l'application ou l'appareil ne parvient pas à le protéger.
- Distribution de logiciels malveillants : Un portail malveillant, une redirection ou un point de terminaison vulnérable peut exposer les utilisateurs à des logiciels indésirables.
- Mouvement latéral : Si les appareils invités peuvent atteindre d'autres clients, des imprimantes, des caisses enregistreuses, des serveurs ou des systèmes de gestion technique de bâtiment, un attaquant obtient des cibles supplémentaires après s'être connecté.
- Exposition en matière de conformité : Une ségrégation insuffisante complique les enquêtes et aggrave les conséquences des incidents impliquant des données personnelles ou des environnements de paiement.
Le problème de l'opérateur est le contrôle. Le chiffrement applicatif peut protéger les transactions individuelles, tandis que l'établissement ne parvient toujours pas à authentifier le client, à appliquer les politiques ou à restreindre l'accessibilité au niveau du premier segment réseau.
Le périmètre commence au point d'accès
Le hall d'un hôtel, un centre commercial, la salle d'attente d'un hôpital ou un parking résidentiel constituent par défaut un environnement radio hostile. Des attaquants situés à proximité peuvent diffuser un nom de réseau similaire, rechercher des appareils qui se connectent automatiquement ou exploiter les configurations faibles des clients et des points d'accès.
Un mot de passe affiché sur un mur ne constitue pas une sécurité basée sur l'identité. Lorsqu'un ancien sous-traitant, un visiteur ou un appareil compromis conserve cet identifiant, l'opérateur ne peut pas identifier la connexion de manière fiable avec le seul mot de passe. Les journaux peuvent indiquer un appareil, mais ils n'établissent pas de relation fiable entre une personne et un appareil.
Les opérateurs doivent remplacer les identifiants partagés par un accès basé sur l'identité et de niveau certificat, tel que OpenRoaming, Passpoint, iPSK ou le SSO le cas échéant. Isoler ensuite les invités, le personnel, l'IoT et les systèmes opérationnels à l'aide d'une politique explicite. La liaison WiFi doit se situer à l'intérieur du périmètre de sécurité, et l'accès doit être révocable sans avoir à modifier le mot de passe de tout le monde.
Considérez la liaison WiFi comme faisant partie de votre périmètre. Si la liaison n'authentifie pas et n'isole pas le client, votre périmètre est incomplet.
Comment les attaquants exploitent réellement un WiFi non sécurisé
Les attaquants n'ont pas besoin de contourner tous les contrôles de sécurité à la fois. Ils recherchent le point le plus simple où un utilisateur, un appareil ou un opérateur suppose que le réseau est authentique.
Le modèle le plus reconnaissable est le point d'accès pirate, souvent appelé "evil twin". Un attaquant diffuse un nom de réseau qui ressemble à l'SSID de l'établissement, parfois avec une légère modification d'orthographe ou l'ajout d'un mot comme « Free ». Un invité le sélectionne car le nom lui semble familier. À partir de ce moment, l'attaquant contrôle le chemin de connexion et peut présenter des redirections, capturer les soumissions sur le Captive Portal ou interférer avec le trafic qui manque de protection applicative appropriée.
Quatre voies d'attaque courantes
- Point d'accès malveillant : L'attaquant imite le nom d'un lieu de confiance et attend que les appareils ou les utilisateurs à proximité s'y connectent.
- Connexion automatique de style Karma : Un appareil recherche les réseaux qu'il a mémorisés. Un attaquant répond avec l'un de ces noms, incitant l'appareil à se connecter sans que l'utilisateur ne fasse un choix délibéré.
- Captive Portal malveillant : Le faux réseau présente une page de connexion qui demande des identifiants inutiles, des informations de paiement ou le mot de passe d'un fournisseur d'identité. La page peut ressembler à l'image de marque du lieu tout en envoyant les données soumises ailleurs.
- Exploitation au niveau du protocole : Une faiblesse dans le protocole sans fil ou dans l'implémentation du client peut compromettre une connexion autrement protégée.
La dernière catégorie est importante car le WPA2 n'est pas une barrière magique. Le UK National Cyber Security Centre explique que le WPA2 peut être affecté par la vulnérabilité de réinstallation de clé KRACK et recommande de prioriser les correctifs, d'utiliser AES-CCMP plutôt que des modes plus faibles le cas échéant, et de désactiver les fonctionnalités vulnérables d'itinérance rapide 802.11r ou de répéteur jusqu'à ce que l'infrastructure soit corrigée. Le guide KRACK du NCSC devrait faire partie du processus de maintenance WLAN de tout opérateur.
Le chiffrement n'établit pas la confiance à lui seul
Le WPA2 ou le WPA3 peuvent chiffrer la liaison sans fil, mais le chiffrement seul ne prouve pas que la personne qui se connecte est autorisée, que l'appareil est géré ou que le service de destination est légitime. Un réseau valide peut tout de même contenir un client compromis, un VLAN trop permissif ou un Captive Portal qui demande plus d'informations qu'il n'en a besoin.
Les opérateurs doivent également comprendre le rôle des diagnostics. Un outil de recherche DNS peut aider à enquêter sur une résolution de nom inhabituelle lors d'un incident, mais il ne remplace pas la détection des points d'accès non autorisés, les contrôles des terminaux ou la segmentation. La surveillance doit lier les signaux techniques à une réponse opérationnelle.
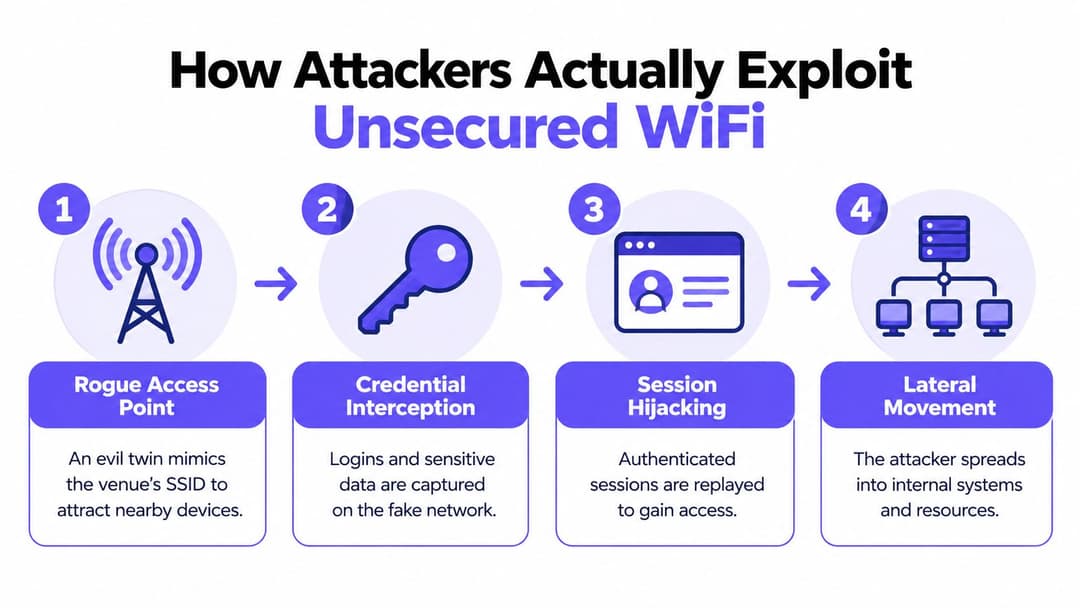
La conclusion pratique est simple : empêchez l'association non autorisée dans la mesure du possible, chiffrez la liaison, isolez le client et maintenez à jour les points d'accès ainsi que les terminaux.
Identifier les réseaux et appareils non sécurisés
Conseiller aux invités de « vérifier le SSID » est une recommandation fragile. Un utilisateur peut demander au personnel le nom correct du réseau, mais un attaquant peut copier ce nom. Un SSID familier prouve seulement que quelqu'un est en train de le diffuser.
Une enquête britannique menée auprès de 3 000 adultes a révélé que 32 % manquaient de confiance pour distinguer un réseau WiFi public sécurisé d'un réseau usurpé, tandis que 20 % ne prenaient aucune précaution avant de s'y connecter et 16 % ne savaient pas quels signes d'alerte chercher. Le rapport d'enquête expose la faille de conception de la vérification par l'utilisateur. Le site demande aux utilisateurs d'authentifier une infrastructure qu'ils ne peuvent pas authentifier de manière fiable.
Créer une expérience de connexion plus sûre
Une expérience client correctement conçue devrait éliminer toute incertitude :
- Utiliser un profil provisionné : Passpoint ou OpenRoaming permet à un appareil d'utiliser des identifiants approuvés et la découverte de réseau plutôt que de dépendre de la sélection d'un SSID dans une liste par l'utilisateur.
- Afficher clairement la méthode de sécurité : Les paramètres de l'appareil doivent indiquer un réseau authentifié et chiffré. La signalétique pour le personnel doit expliquer le parcours d'intégration approuvé, et non simplement imprimer un mot de passe.
- Éviter la collecte d'identifiants sur des portails arbitraires : Un invité ne doit pas saisir un e-mail, un mot de passe d'entreprise ou des détails de paiement sur une page uniquement parce qu'elle s'affiche après avoir rejoint le WiFi.
- Proposer une solution de secours accessible : Le personnel doit savoir comment aider les visiteurs dont les appareils ne prennent pas en charge le profil préféré, sans les diriger vers un réseau ouvert.
Les exploitants doivent également auditer régulièrement leur propre infrastructure. Enregistrez chaque SSID autorisé, BSSID, mode de sécurité, emplacement de borne, mappage VLAN et propriétaire d'administration attendu. Parcourez le site avec un scanner approuvé, comparez les diffusions observées avec cet inventaire, examinez les diffusions suspectes et documentez le résultat. Ne faites pas de la vigilance de vos invités votre principal moyen de contrôle.
Les vérifications côté appareil restent importantes
Les utilisateurs doivent désactiver la connexion automatique aux réseaux inconnus, une mesure également recommandée par l'ICO. Les opérateurs doivent imposer des profils WiFi gérés sur les appareils de l'entreprise, supprimer les profils obsolètes et empêcher les terminaux du personnel de se connecter à des réseaux ouverts lorsqu'ils traitent des tâches sensibles.
L'objectif n'est pas de transformer le personnel d'accueil en analystes de réseaux sans fil. Il s'agit de leur donner un parcours d'escalade court : confirmer la méthode d'intégration approuvée, enregistrer l'emplacement et le nom du réseau affiché, et contacter l'équipe réseau lorsqu'un appareil signale un avertissement de certificat ou d'authentification. Une bonne conception réduit le nombre d'avertissements que les utilisateurs doivent interpréter.
Choisir le bon modèle d'authentification pour votre site
Il n'existe pas de modèle WiFi unique pour tous les appareils. Un client d'hôtel, un terminal de paiement, le poste de travail d'une infirmière, une imprimante et le téléphone personnel d'un résident ont tous des exigences différentes en matière d'identité, de cycle de vie et de support. Le rôle de l'opérateur est d'attribuer à chaque classe de connexion une méthode qui offre un niveau suffisant d'authentification et d'isolation sans créer de frictions évitables.
| Modèle | Authentification | Chiffrement dès le premier paquet | Friction utilisateur | Meilleur usage |
|---|---|---|---|---|
| PSK partagée avec Captive Portal | Un mot de passe partagé, puis connexion web | Dépend de la configuration du WLAN et du flux client | Faible au départ, élevée lors du changement d'identifiants | Événements temporaires et accès invité à risque limité |
| iPSK par appareil | Une clé distincte pour chaque appareil ou groupe | Oui, si déployé avec le mode WLAN protégé pertinent | Modérée pour le provisionnement | Imprimantes, IoT, caisses et équipements hérités |
| Passpoint ou OpenRoaming | Identité basée sur un profil et découverte du réseau | Oui, avec authentification WLAN de classe entreprise | Faible après l'enrôlement | Invités, BYOD, visiteurs réguliers et utilisateurs itinérants |
| 802.1X avec SSO | Identité de l'utilisateur ou de l'appareil via un service d'authentification | Oui | Faible pour les appareils gérés, plus élevée pour les terminaux non gérés | Personnel, sous-traitants et équipements d'entreprise |
| VLAN invité segmenté | Politique réseau et isolation plutôt que l'identité seule | Dépend de l'authentification WLAN choisie | Faible pour les invités | Une couche requise parallèlement à l'authentification des invités |
Un mot de passe partagé est acceptable uniquement lorsque le risque et la portée opérationnelle sont clairement limités. Il ne devrait jamais être l'option par défaut pour un réseau capable d'atteindre des systèmes internes. Les Captive Portals ont toujours leur utilité pour les conditions d'utilisation, le consentement, les coupons ou l'enregistrement rapide des invités, mais ils ne doivent pas être confondus avec le chiffrement sans fil ou l'authentification des appareils.
Adapter le modèle à l'actif
Utilisez Passpoint ou OpenRoaming pour les invités et le BYOD lorsque vous souhaitez un accès authentifié sans mot de passe imprimé sur un mur. Utilisez l'iPSK pour les équipements qui ne peuvent pas effectuer d'authentification utilisateur moderne, mais attribuez à chaque appareil ou groupe d'appareils un identifiant distinct et placez-le dans un segment restreint.
Utilisez 802.1X avec SSO pour le personnel. Un service adossé à un annuaire peut attribuer les accès au gré des embauches ou des changements de rôle, puis les révoquer lorsque le compte est désactivé. Le Cloud RADIUS peut fournir cette couche d'authentification sans contraindre chaque site à exploiter sa propre infrastructure locale. Le RADIUS-as-a-Service est une option d'implémentation.
Pour les grands établissements, la bonne solution est généralement hybride : un accès visiteur authentifié, des identifiants spécifiques par appareil pour les équipements existants, l'identité du personnel via le SSO, et des réseaux distincts pour les visiteurs, le personnel, l'IoT et la gestion. Aucun SSID unique ne doit devenir un raccourci vers l'ensemble des systèmes opérationnels.
Comment les secteurs de l'hôtellerie, du commerce, de la santé et du résidentiel sont touchés
Un WLAN installé de manière professionnelle peut tout de même exposer des systèmes critiques à cause d'une seule mauvaise attribution de VLAN. Dans un hôtel, un client peut rejoindre le réseau du hall d'accueil avec une clé partagée alors que le même domaine de diffusion ou la même politique de routage accède aux systèmes de gestion de la propriété, de paiement ou du bâtiment. La défaillance réside dans la portée réseau excessive accordée à un appareil non vérifié.
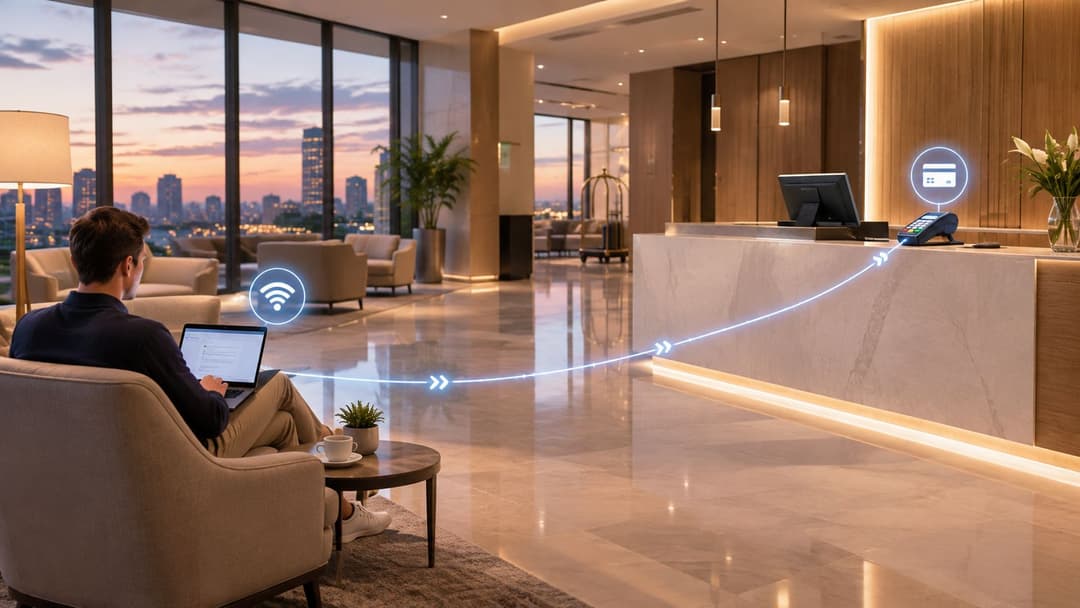
Une architecture hôtelière plus sûre offre aux clients un accès via Passpoint ou OpenRoaming, les place dans un segment visiteur isolé et maintient les systèmes de paiement et de gestion de l'établissement sur des réseaux distincts. Le personnel utilise le protocole 802.1X basé sur l'annuaire. Les appareils des chambres et les imprimantes reçoivent des identifiants iPSK au périmètre strictement défini.
Quatre environnements d'exploitation
Commerce de détail : Un centre commercial ou une enseigne peut diffuser un réseau WiFi invité à sa marque dans les espaces publics. Un point d'accès malveillant dans un espace de restauration peut imiter ce nom pour dérober des identifiants de fidélité. Une segmentation faible peut également exposer les terminaux de gestion. La refonte doit associer un accès invité authentifié, une isolation des opérations commerciales et des identifiants spécifiques par appareil pour les scanners et les imprimantes.
Santé : Le BYOD des patients ne doit pas partager un segment sans fil plat avec les appareils médicaux. Un téléphone de visiteur compromis et un appareil clinique nécessitent des politiques d'authentification, de VLAN, de pare-feu et de surveillance différentes. Les équipements qui ne peuvent pas utiliser les flux de connexion du personnel doivent bénéficier d'un accès spécifique à l'appareil avec des listes d'autorisation strictes.
Résidentiel multi-locataires : Les résidents peuvent se connecter automatiquement à un SSID de bâtiment à l'extérieur de la propriété, y compris sur un parking où un attaquant peut l'imiter. Ils peuvent alors supposer que la connexion est authentique et poursuivre une session authentifiée. La découverte de style Passpoint, l'isolation des locataires et la révocation basée sur l'annuaire suppriment cette hypothèse de confiance partagée.
Hôtellerie et événementiel : L'accès temporaire conduit souvent les opérateurs à imprimer un seul mot de passe et à le laisser actif après l'événement. Créez plutôt une identité ou un profil d'appareil à durée de vie limitée. Ce contrôle limite l'exposition des sous-traitants, des prestataires et des visiteurs.
Utilisez le WPA2 ou le WPA3 lorsqu'ils sont pris en charge, et conseillez aux utilisateurs de désactiver la connexion automatique aux réseaux inconnus. Les opérateurs doivent fournir un chemin d'accès protégé et authentifié afin que les utilisateurs n'aient pas à improviser. Un mot de passe affiché sur le mur est une facilité d'accès, pas une architecture de sécurité.
Bâtir une stratégie de mitigation et de sécurité réellement robuste
Les contrôles de sécurité fonctionnent le mieux lorsqu'ils sont déployés dans un ordre qui élimine d'abord les failles de conception les plus importantes. Commencez par l'expérience d'accès, puis contrôlez l'identité des appareils, puis limitez l'accessibilité et surveillez le reste.
Commencer par un enregistrement authentifié
Déployez Passpoint ou OpenRoaming pour l'accès des invités et le BYOD lorsque l'établissement peut le prendre en charge. L'utilisateur doit recevoir un profil ou un flux d'identité de confiance, et le WLAN doit négocier un accès protégé dès le premier paquet. Ne placez pas un SSID ouvert devant un service sécurisé, à moins d'avoir une raison spécifique et documentée.
Pour le personnel, attribuez un accès basé sur des certificats via 802.1X. Intégrez le provisionnement et la révocation avec Entra ID, Google Workspace ou Okta, de sorte qu'une modification dans l'annuaire puisse supprimer l'accès sans attendre le renouvellement d'un mot de passe partagé. Les certificats doivent être liés à des appareils managés ou à un enregistrement utilisateur clairement encadré, avec un processus pour les appareils perdus et les identifiants expirés.
Contenir les équipements existants
Les imprimantes, les caisses enregistreuses, les caméras, les capteurs et les systèmes de gestion technique du bâtiment ne peuvent souvent pas utiliser la même méthode d'identité qu'un ordinateur portable managé. Attribuez à chaque appareil ou groupe contrôlé une clé iPSK, placez-le dans un segment IoT ou opérationnel, et autorisez uniquement les destinations dont il a besoin. Ne résolvez jamais les problèmes de compatibilité héritée en plaçant ces appareils sur un réseau ouvert qui dessert également des invités.
Ensuite, appliquez la segmentation :
- Réseau invité : Accès Internet, isolation des clients et aucune route vers les services internes.
- Réseau du personnel : Accès adossé à un annuaire et accessibilité des applications adaptée aux rôles.
- Réseaux IoT et de paiement : Authentification spécifique à l'appareil, routes restreintes et politique de pare-feu explicite.
- Réseau d'administration : Interfaces administratives limitées aux administrateurs autorisés et aux points de terminaison de gestion.
- Réseaux de locataires résidentiels : Isolation par locataire, avec des services partagés exposés uniquement lorsque cela est nécessaire.
Surveiller, corriger et s'entraîner
La détection des points d'accès malveillants doit comparer les radios observées avec l'inventaire autorisé. La surveillance doit également signaler les comportements DNS inhabituels, le trafic est-ouest inattendu, les échecs d'authentification et les appareils apparaissant dans le mauvais segment. Ces signaux nécessitent des responsables désignés et une procédure de réponse, et pas seulement un tableau de bord.
Mettez à jour les points d'accès, les contrôleurs, les services d'authentification et les appareils clients selon un calendrier écrit. Incluez les fournisseurs tels que Meraki, Aruba, Ruckus, Mist et UniFi dans l'inventaire opérationnel là où ils sont utilisés, et testez les modifications de firmware avant un déploiement généralisé. Les directives KRACK du NCSC expliquent pourquoi la mise à jour des réseaux WLAN et la révision des fonctionnalités font partie de la même politique.
Enfin, rédigez le plan de réponse aux incidents. Il doit préciser qui désactive un profil, qui isole un SSID, qui contacte le responsable du site, comment les preuves sont conservées et comment les utilisateurs concernés sont informés. Un réseau n'est sécurisé qu'à la hauteur de la réponse qui suit une alerte.
Transformer le cadre de travail en un plan d'action de 30 jours
Semaine un : Inventoriez chaque SSID, méthode d'authentification, VLAN, point d'accès, appareil existant et route vers les systèmes internes. Supprimez les réseaux ouverts non autorisés et documentez les ressources actuellement exposées.
Deuxième semaine : Sélectionnez le premier flux visiteur pour Passpoint ou OpenRoaming, préparez le profil et la signalétique, puis testez l'intégration sur les types d'appareils courants. Confirmez que les clients visiteurs ne peuvent pas accéder aux segments du personnel, de paiement, de gestion ou cliniques.
Semaine trois : Attribuez des identifiants iPSK aux imprimantes, aux équipements IoT et aux autres appareils existants. Intégrez le protocole 802.1X du personnel à l'annuaire d'identités existant et testez la révocation pour un compte désactivé.
Semaine quatre : activez la surveillance des points d'accès indésirables et des anomalies, appliquez les correctifs sur le plan de contrôle WLAN et les terminaux, et testez la procédure d'incident avec le personnel du site et du service informatique.
FAQ : Le protocole HTTPS protège une connexion applicative, mais il n'authentifie pas le réseau WiFi et n'isole pas les clients. Les portails captifs restent utiles pour le consentement, les bons d'accès et l'enregistrement, mais ils ne remplacent pas une authentification WLAN protégée. L'OpenRoaming permet à un profil d'identité de confiance de s'authentifier dans les établissements participants, évitant ainsi aux utilisateurs de devoir choisir manuellement un réseau inconnu à chaque endroit.
Purple propose un accès invité basé sur OpenRoaming et Passpoint, la segmentation VLAN, l'authentification WPA3 et basée sur l'identité, ainsi que des options iPSK et SSO pour différentes classes d'appareils. Découvrez comment Purple peut remplacer les mots de passe partagés et le WiFi non sécurisé par un modèle d'accès que vos équipes informatiques et de site peuvent auditer, révoquer et gérer.


