
如何在高等教育机构中实施 SCEP 以实现安全的 BYOD 和网络注册
本技术指南为网络架构师和 IT 经理提供了一个与厂商无关的蓝图,用于部署基于 SCEP 的证书注册,以保护高等教育校园网络的安全。它详细介绍了如何从基于密码的 PEAP 迁移到 802.1X EAP-TLS、如何自动执行 BYOD 引导注册以及如何实施强大的 VLAN 隔离。
Video overview
收听本指南
查看播客转录
核心系列的一部分:Enterprise WiFi Security Guide →
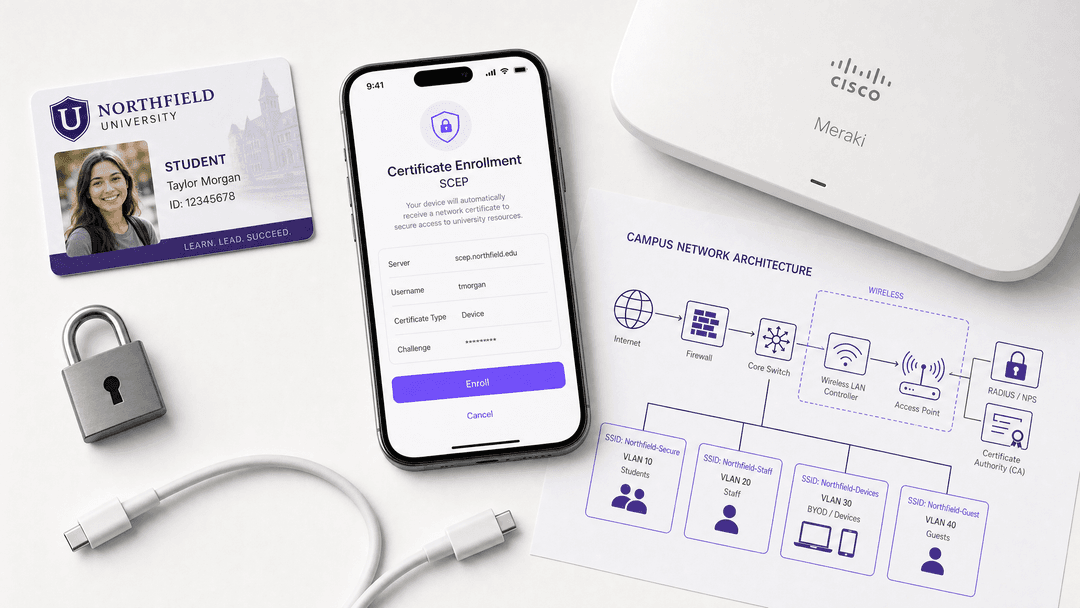
执行摘要
高校网络面临着一套独特的挑战:大规模的季节性入网高峰、高设备流失率、普遍的凭据共享以及严格的合规性要求。传统的基于密码的身份验证模式(如 PEAP-MSCHAPv2)无法满足现代安全标准,并会产生巨大的 IT 支持开销。
本指南详细介绍了如何实施简单证书注册协议(SCEP),以自动将 X.509 数字证书交付给托管的教职工设备和未托管的学生 BYOD(自带设备)终端。通过过渡到基于证书的 802.1X EAP-TLS 身份验证,大学可以消除共享密码、防范凭据网络钓鱼,并建立可进行密码学验证的审计跟踪。我们涵盖了底层协议机制、多 VLAN 细分参考架构、与移动设备管理(MDM)平台的集成,以及在大规模环境中保障校园 WiFi 安全所需的运营转型。
技术深度剖析
传统身份验证的局限性
许多大学网络仍然依赖使用大学凭据的 PEAP(受保护的扩展身份验证协议)。这种首次使用即信任的模式带来了严重的风险:
- 凭据窃取:攻击者可以广播伪造的 SSID 来捕获学生凭据。
- 密码共享:学生经常共享凭据,从而破坏了网络访问控制和带宽分配。
- 支持开销:密码重置和手动配置错误导致学年开始期间的咨询台工作量达到峰值。
SCEP 和 EAP-TLS 架构
RFC 8894 中定义的 SCEP 可自动执行数字证书的生命周期。网络不是通过密码对用户进行身份验证,而是通过唯一的 X.509 证书对设备进行身份验证。这实现了 EAP-TLS(带传输层安全性的扩展身份验证协议),它要求客户端设备和 RADIUS 服务器之间进行双向身份验证。
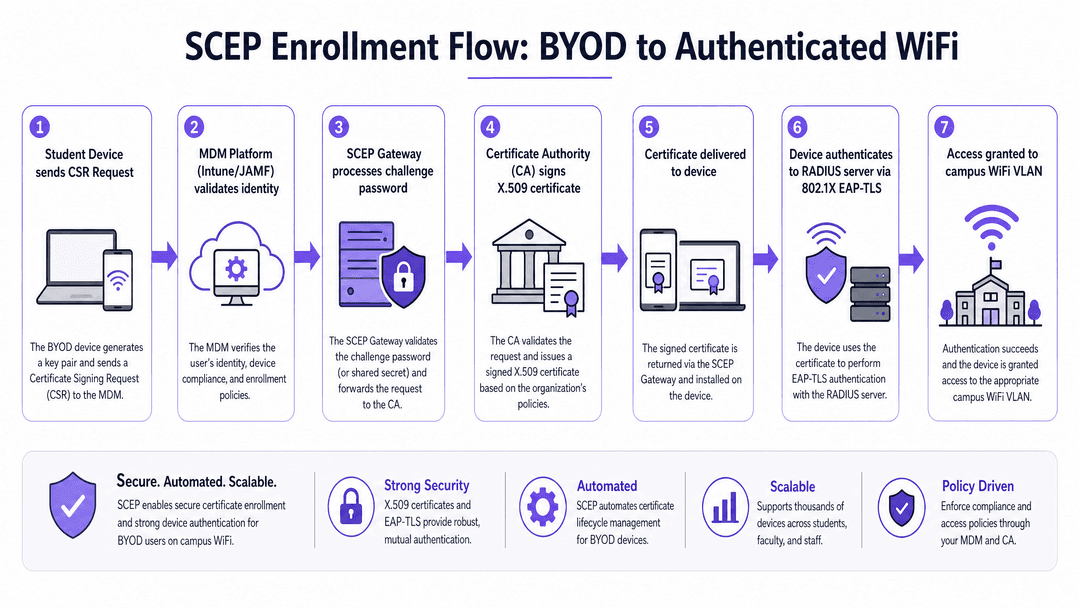
SCEP 注册流程运行如下:
- 初始连接:设备连接到入网门户或接收 MDM 配置文件。
- CSR 生成:设备生成密钥对并创建证书签名请求(CSR)。
- 挑战验证:SCEP 网关验证由 MDM 或入网门户提供的动态一次性挑战密码。
- 证书颁发:证书颁发机构(CA)对 CSR 进行签名并返回 X.509 证书。
- 身份验证:设备通过 802.1X EAP-TLS 将证书出示给 RADIUS 服务器,以获取安全 VLAN 的访问权限。
基础设施组件
部署 SCEP 需要多个集成组件:
- 证书颁发机构 (CA):发放证书的信任根(例如,Microsoft AD CS、云 PKI)。
- SCEP 网关:在将请求转发给 CA 之前对其进行验证的中介(例如,Microsoft NDES、SecureW2、IronWiFi)。
- MDM / 配置平台:管理 SCEP 配置文件的部署(例如,Microsoft Intune、JAMF Pro、Google Workspace)。
- RADIUS 服务器:根据证书有效性执行网络访问策略(例如,Cisco ISE、HPE Aruba ClearPass、Microsoft NPS)。
- 无线基础设施:执行 802.1X 的接入点和控制器(例如,Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist)。
实施指南
第 1 步:建立 PKI 和 SCEP 网关
如果您的大学使用 Microsoft Entra ID,将 Intune 与云 PKI 或本地 NDES 服务器集成是标准方法。如果您打算在设备到达校园之前对其进行配置,则 SCEP 网关必须在外部可访问。
第 2 步:配置 MDM 配置文件
对于托管设备(教职工笔记本电脑、实验室机器),在 MDM 中配置 SCEP 配置文件。确保该配置文件指定:
- 主题名称格式:CN={{AAD_Device_ID}} 或类似格式,以唯一标识设备。
- 密钥用法:数字签名和密钥加密。
- 扩展密钥用法:客户端身份验证。
- 挑战类型:动态(一次性密码),绝不使用静态。
第 3 步:部署 BYOD 配置门户
对于非托管的学生设备,部署自助服务配置门户。学生通过大学的单点登录 (SSO) 提供商(例如,Microsoft Entra ID、Okta)进行身份验证。门户验证其活跃的入学状态,并将轻量级 SCEP 配置文件推送到其设备,从而自动执行证书请求,而无需完整的 MDM 管理。
第 4 步:实施 VLAN 细分
配置您的 RADIUS 服务器,以便根据证书属性或目录中的用户组动态分配 VLAN。
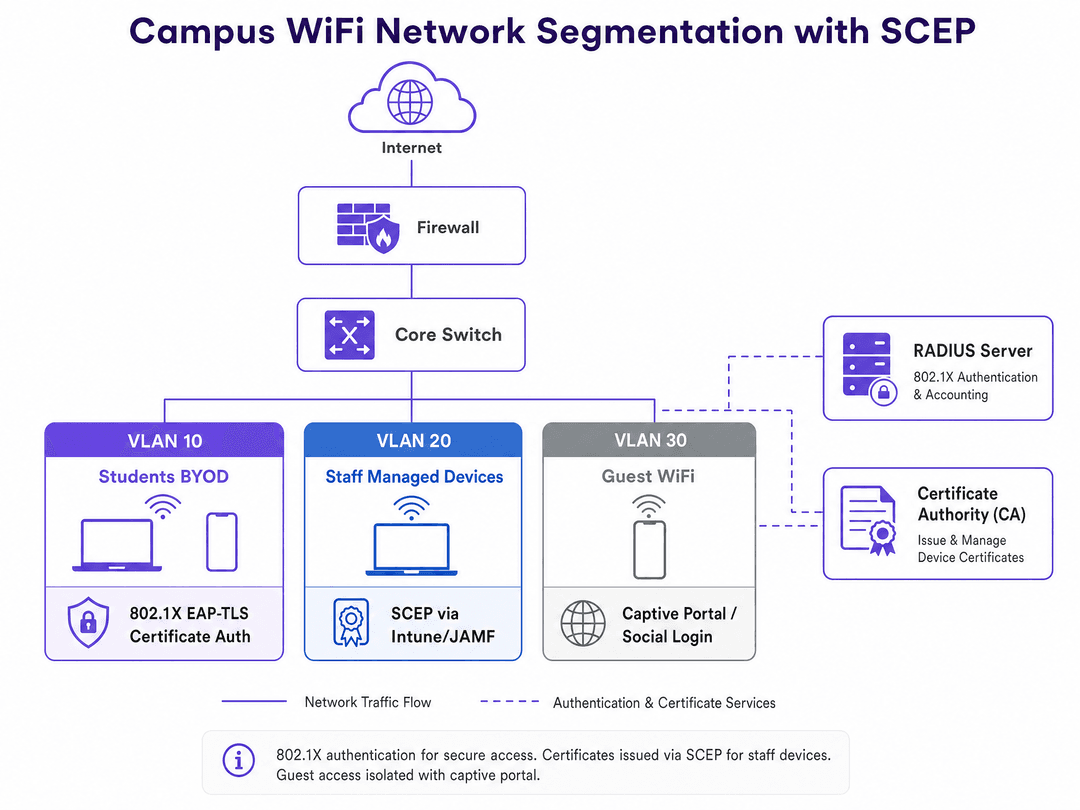
- VLAN 10 (学生 BYOD):通过 EAP-TLS 身份验证。可访问学术资源和互联网。
- VLAN 20 (教职工托管):通过 EAP-TLS 身份验证。可访问行政系统和内部服务器。
- VLAN 30 (访客 WiFi):通过 Captive Portal 身份验证。仅限互联网访问,与核心网络隔离。
最佳实践
- 动态挑战密码:切勿为您的 SCEP 网关使用静态共享密钥。确保您的 MDM 或配置平台为每个注册请求生成一次性挑战密码。
- 自动更新:将证书配置为在其有效期达到 80% 时自动更新。这可以防止在关键教学期间发生大规模证书过期。
- 设备合规性:利用 MDM 条件访问策略,确保设备在交付 SCEP 配置方案之前符合安全基准(例如系统版本、加密状态)。
- 吊销检查:确保您的 RADIUS 服务器已配置为检查证书吊销列表 (CRL) 或使用联机证书状态协议 (OCSP),以便在设备报告丢失或被盗时立即阻止其访问。
故障排除与风险缓解
常见故障模式
- 无法访问 NDES/SCEP 网关:如果 SCEP 网关在外部不可访问,则设备无法在校外进行注册。请确保通过应用代理安全地发布该网关。
- 证书链信任错误:客户端设备必须信任签发 RADIUS 服务器证书的根 CA。请确保根 CA 证书与 SCEP 配置方案一同推送。
- RADIUS 超时:EAP-TLS 需要多次往返。请确保您的无线控制器和 RADIUS 服务器配置了足够的超时值以应对延迟,尤其是在注册高峰期。
ROI 与业务影响
迁移到 SCEP 和 EAP-TLS 为大学 IT 部门带来了可衡量的业务成果:
- 降低支持成本:通过自动注册,大学在学年开始时与 WiFi 相关的服务台工单通常会减少 50% - 70%。
- 增强安全态势:消除共享密码并迁移到加密设备身份,可有效瓦解凭据窃取攻击。
- 合规性:基于证书的身份验证提供了强大且可追溯的审计日志,支持 GDPR 第 32 条关于技术安全措施的要求。
Purple 的平台在访客 WiFi 层与此架构集成。当您的学术和教职员工网络通过 SCEP 和 EAP-TLS 保持安全时,Purple 为访客提供无缝的 Captive Portal 接入,在不损害核心网络安全的前提下捕获第一方数据并提供分析服务。
关键定义
SCEP (简单证书注册协议)
一种 IETF 协议,可在无需人工干预的情况下,自动执行在网络设备上请求、颁发和安装数字证书的过程。
IT 团队用于向数以千计的学生和教职工设备同时大规模部署证书。
EAP-TLS (带传输层安全的可扩展身份验证协议)
最安全的 802.1X 身份验证方法,要求客户端设备和 RADIUS 服务器都使用数字证书来证明其身份。
旨在消除基于密码的 WiFi 接入的大学所采用的目标身份验证标准。
CSR (证书签名请求)
由客户端设备生成的一段加密文本,其中包含其公钥和识别信息,发送给 CA 以申请证书。
设备连接到网关后,SCEP 注册过程中的第一个技术步骤。
MDM (移动设备管理)
用于管理设备配置、执行合规性以及部署 SCEP 配置文件的软件平台(如 Microsoft Intune 或 JAMF Pro)。
教职工设备的技术管理控制平面,以及动态 SCEP 质询的集成点。
RADIUS (远程用户拨号认证服务)
一种网络协议,为连接和使用网络服务的用户提供集中式的认证、授权和计费 (AAA) 管理。
用于验证设备证书并将其分配到正确 VLAN 的服务器(如 Cisco ISE 或 ClearPass)。
NDES (网络设备注册服务)
一种 Microsoft Windows Server 角色,用作 SCEP 网关,允许没有 Active Directory 凭据的设备从企业 CA 获取证书。
Microsoft 环境中使用的传统本地 SCEP 网关,通常与 Intune 集成。
VLAN (Virtual Local Area Network)
一种逻辑子网,将来自不同物理局域网的设备集合分组,从而隔离广播流量并强制执行安全边界。
用于将学生 BYOD 流量与教职工设备、访客访问和 IoT 基础设施隔离开来。
BYOD (Bring Your Own Device)
允许学生和教职工使用其个人笔记本电脑、智能手机和平板电脑访问大学网络的做法。
在高等教育中实施自动化配置门户和 SCEP 的主要驱动力。
应用实例
一所拥有 30,000 名学生的大学正在从 PEAP 迁移到 EAP-TLS。他们为教职工使用 Microsoft Entra ID 和 Intune,但需要一种针对未托管的学生个人 BYOD 笔记本电脑和智能手机的解决方案。他们应该如何设计注册架构?
部署一个与 Microsoft Entra ID 集成以实现单点登录(SSO)的自助式引导门户。教职工设备在设备配置期间通过 Intune 自动接收 SCEP 配置文件。学生连接到开放的 "Onboarding" SSID,使用其大学凭据通过门户进行身份验证,然后门户向设备推送一个临时 SCEP 配置文件。设备生成 CSR,SCEP 网关验证动态质询,CA 颁发证书。随后,设备使用 EAP-TLS 自动重新连接到安全的 "eduroam" 或 "Student" SSID。
一所继续教育学院需要保护共享的 Windows 实验室计算机和 IoT 设备(投影仪、智能白板)以及其 BYOD 网络的安全。他们应该如何处理没有特定用户的设备的身份验证?
对于共享实验室计算机,使用 SCCM 或 Intune 通过 SCEP 部署计算机证书。这些设备在计算机层级使用 EAP-TLS 向网络进行身份验证,允许任何学生登录,而无需触发单独的网络身份验证事件。对于不支持 802.1X 或 SCEP 的 IoT 设备,实施 Identity PSK (iPSK) 或 MAC 地址旁路认证 (MAB),并将它们划分到专用的隔离 IoT VLAN 中,且不允许访问学术网络。
练习题
Q1. 您的大学正在通过 Microsoft NDES 和 Intune 部署 SCEP。在测试期间,Windows 笔记本电脑注册成功,但 iOS 设备无法接收证书。NDES 服务器日志显示没有来自 Apple 设备的传入请求。最可能的架构问题是什么?
提示:考虑设备在初始注册阶段的网络位置。
查看标准答案
NDES 服务器(SCEP 网关)可能未在外部发布。Windows 设备可能是在内部网络或 VPN 上进行注册,而 iOS 设备则尝试通过蜂窝数据或外部网络进行注册。必须将 SCEP 网关安全地发布到互联网(例如,通过 Azure AD Application Proxy),以允许校外注册。
Q2. 一名学生报告他们无法连接到校园 WiFi。他们的设备拥有一张两年前通过 SCEP 颁发的证书。CA 正常运行,且 RADIUS 服务器在线。最可能遗漏了哪项配置最佳实践?
提示:数字证书具有确定的有效期。
查看标准答案
可能未配置自动证书更新,或者更新失败。该学生的证书已过期。最佳实践是配置 MDM 或 SCEP 配置文件,在证书达到其有效期的 80% 时自动请求更新。
Q3. 您正在为一栋新的校园建筑设计网络分段。您已为教职工和学生实施了 EAP-TLS。设施团队需要连接 50 个不支持 802.1X 或证书的新型无线 HVAC 传感器。您如何保护这些设备的安全?
提示:这些设备无法使用 SCEP。请考虑其他身份验证方法和网络隔离。
查看标准答案
为 HVAC 传感器实施 iPSK 或 MAC 认证绕过 (MAB)。关键在于将这些设备划分到专用的 IoT VLAN 中。配置防火墙规则以阻止该 VLAN 访问互联网或学术/教职工子网,将流量限制为仅流向特定的内部 HVAC 管理服务器。
继续阅读本系列
网络管理员配置访客 WiFi RADIUS 认证指南
面向网络管理员的全面技术参考,介绍如何为访客 WiFi 部署 RADIUS 认证。内容涵盖架构、不限厂商的配置步骤、安全最佳实践以及常见部署故障排查。
在高等教育机构中为安全的 BYOD 和 802.1X WiFi 部署 SCEP
本技术指南详细介绍了高等教育 IT 团队如何使用 SCEP 为数万台 BYOD 设备自动进行 802.1X 证书注册。内容涵盖架构设计、安全优势以及将手动入网替换为安全、零接触网络准入模型的实际部署步骤。
为访客和员工 WiFi 网络配置 RADIUS 认证
本技术参考指南概述了企业访客和员工 WiFi 网络的 RADIUS 认证架构、配置和部署。它为网络架构师和 IT 经理提供了构建安全、可扩展的无线访问控制系统所需的准确协议、安全标准和故障排除方法。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。