Der übliche Rat lautet, einen Warnhinweis anzubringen, ein längeres Passwort festzulegen und eine Besucher-SSID einzurichten. Dieser Rat verwechselt Dekoration mit Kontrolle. Ein Poster kann nicht beweisen, dass ein Netzwerk echt ist, ein gemeinsam genutztes Passwort kann nicht von einer einzelnen Person zurückgezogen werden, und ein SSID-Name kann kein Vertrauen beweisen. WiFi-Zugriffsverwaltung funktioniert nur, wenn Identität, Verschlüsselung und Widerruf direkt in den Beitrittsprozess integriert sind.
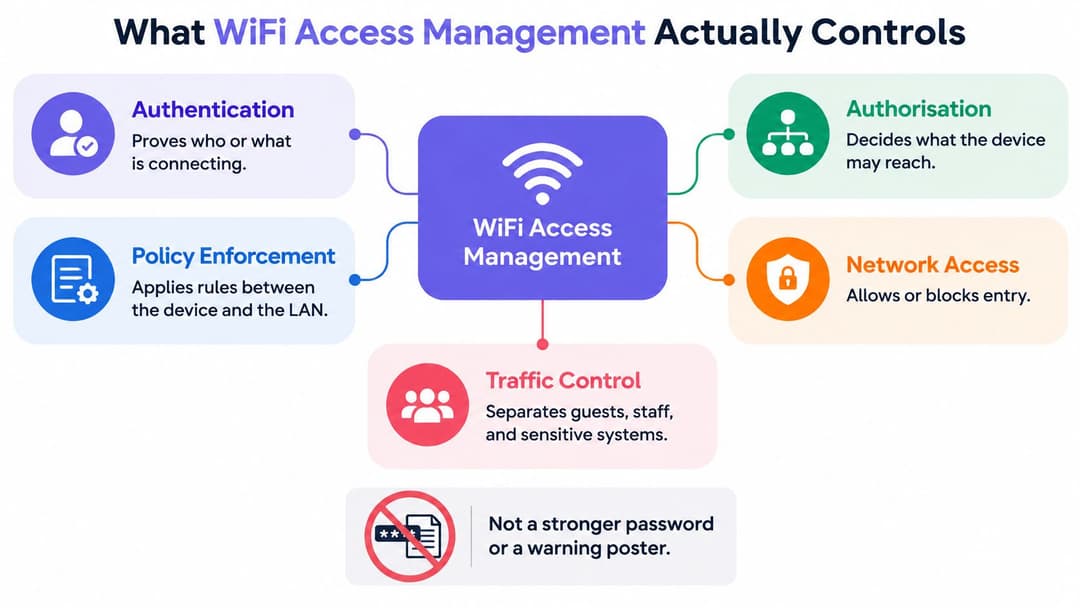
Was WiFi Access Management tatsächlich steuert
Angenommen, ein Hotel übergibt jedem Gast und jeder Reinigungskraft denselben Haustürschlüssel. Der Schlüssel öffnet Schlafzimmer, das Büro und den Technikraum, und niemand kann nachvollziehen, wer ihn letzten Dienstag benutzt hat. Das entspricht einer gemeinsam genutzten Passphrase. Identitätsbasierter Zugriff ersetzt dies durch einen namentlichen Schlüssel, der nur vereinbarte Räume öffnet und einzeln widerrufen werden kann.
WiFi-Zugriffsverwaltung bezeichnet die Richtlinien und deren Durchsetzung zwischen einem Gerät und Ihrem lokalen Netzwerk. Sie stellt nicht nur ein Signal bereit. Sie entscheidet darüber, ob eine Verbindung zustande kommt, was diese Verbindung erreichen kann und welcher Datensatz danach verbleibt.
Drei Steuerungsmechanismen in Folge
- Authentifizierung weist die Identität nach: Das Netzwerk prüft, wer oder was sich verbindet. Dazu werden Anmeldedaten, Zertifikate, Profile oder eindeutige Schlüssel genutzt, die an diesen Benutzer oder dieses Gerät gebunden sind.
- Autorisierung weist die Reichweite zu: Sobald die Identität nachgewiesen ist, ordnet die Richtlinie das Gerät einem VLAN, einer Rolle oder einer Firewall-Gruppe zu, die nur auf zugelassene Systeme zugreifen kann.
- Accounting erstellt den Nachweis: Das System protokolliert Benutzer, Gerät, Zeit und Ort. So können Sie Vorfälle untersuchen und nachweisen, wer zu einem bestimmten Datum Zugriff hatte.
Fehlt eine Kontrollinstanz, schwächen sich die anderen ab. Eine Authentifizierung ohne Autorisierung führt dazu, dass ein echter Gast in Mitarbeiter-Systeme gerät. Eine Autorisierung ohne Accounting lässt Sie nach einer Beschwerde im Dunkeln tappen. Eine Anmeldeseite, die eine E-Mail-Adresse erfasst, aber alle Personen in ein einziges flaches Netzwerk leitet, ist kein Zugriffsmanagement. Es ist lediglich ein Formular vor einer offenen Tür.
Die Belastung hinter diesen Entscheidungen hat sich verändert. Laut den State of the Nation-Daten der britischen Regierung auf Basis der Connected Nations 2025-Zahlen von Ofcom hatten 2025 86 % der britischen Haushalte und Unternehmen Zugang zu einer gigabitfähigen Breitbandverbindung. Hotels, Krankenhäuser, Geschäfte und Gebäude mit mehreren Mietern verarbeiten heute weit mehr simultane Sitzungen, Cloud-Authentifizierungen und Geräte-Traffic, als eine einfache Anmeldeseite steuern könnte.
Trennen Sie in Ihren Überlegungen drei Personengruppen. Gäste benötigen einen schnellen, verschlüsselten Beitritt, den sie auch unter Zeitdruck durchführen können. Mitarbeiter und externe Dienstleister benötigen Rechte, die Anpassungen bei Ein- und Austritten sowie Rollenwechseln automatisch mitmachen. Bewohner und IoT-Geräte benötigen eine Isolierung, die ohne Helpdesk-Anruf funktioniert, wenn jemand einen neuen Fernseher hinzufügt.
Ein Passwort, das von 200 Personen geteilt wird, hat 200 Besitzer und keinen verantwortlichen Eigentümer.
Die Zielgruppentabelle im nächsten Abschnitt wandelt diese Gruppen in konkrete Steuerungsmaßnahmen um. Lesen Sie jede Zeile als vollständigen Pfad - vom Beitritt einer Person bis zum Ende ihres Zugriffs.
So erhalten Gäste, Mitarbeiter und Mandanten Zugriff
| Zielgruppe | Verbindungsmethode | Vertrauensnachweis | Netzwerkreichweite | Beendigung des Zugriffs |
|---|---|---|---|---|
| Gäste | Captive Portal, Passpoint oder Standort-App | E-Mail, einmaliges Profil oder federierte Anmeldedaten | Nur isolierter Gast-VLAN | Sitzungszeitüberschreitung oder Portal-Richtlinie |
| Mitarbeiter | 802.1X mit EAP-TLS oder Enterprise-Verzeichnis WiFi | Zertifikat oder Identitätsanbieter-Konto | Rollenbasierte VLANs und Anwendungen | Verzeichnisdeaktivierung, keine Rotation geteilter Geheimnisse |
| Externe Dienstleister | Zeitlich begrenztes 802.1X oder gesponsertes Konto | Vom Sponsor genehmigte Identität | Nur VLAN mit minimalen Rechtevergaben | Ablaufdatum oder Entfernung durch den Sponsor |
| Bewohner oder Mieter | Eindeutiger PSK oder privates Netzwerk pro Mietverhältnis | Schlüssel pro Mieter | Nur eigene Smartphones, Konsolen und Fernseher | Schlüssel wird bei Auszug deaktiviert |
| IoT- und Altgeräte | Gerätespezifischer PSK, kein Benutzerpasswort | Geräteidentität | Dediziertes IoT-Segment | Schlüssel wird pro Gerät widerrufen |
Gäste und Mitarbeiter
Ein Gast weist nur sehr wenig nach, daher sollte das Netzwerk auch nur sehr wenig gewähren. Das Portal, das Passpoint-Profil oder die App bringt sie online, und das isolierte VLAN hält sie von Kassen, Druckern und klinischen Systemen fern. Der Zugriff endet automatisch, da sich niemand daran erinnern wird, die Besucher von gestern zu löschen.
Standorte, die Personen aus betrieblichen Gründen registrieren, stehen vor derselben Herausforderung in anderer Form. Globals Leitfaden zur Registrierung von Gästen bietet nützlichen Kontext dazu, warum dieser Datensatz wichtig ist. Registrierungsdaten sollten jedoch nicht die Netzwerkrechte erweitern. Ein ausgefülltes Formular belegt lediglich, dass ein Besuch stattgefunden hat. Es macht ein Smartphone nicht vertrauenswürdig. Unser Leitfaden für Gäste- behandelt die Onboarding-Seite, während die Netzwerkregel einfach bleibt: Gäste erhalten Internetzugang, keinen Zugriff auf Ihr LAN.
Mitarbeiter befinden sich am entgegengesetzten Ende. Ein Zertifikat oder ein verzeichnisgestütztes Konto weist eine Person und idealerweise ein verwaltetes Gerät nach. Die Berechtigung folgt der Rolle, sodass ein Empfangs-Laptop und ein Finanz-Laptop nicht am selben Ort landen, nur weil beide dieselbe Tür passiert haben. Wenn jemand das Unternehmen verlässt, beendet das Deaktivieren des Verzeichniskontos den WiFi Zugriff, ohne dass ein Geheimnis auf jedem verbleibenden Gerät geändert werden muss.
Externe Dienstleister, Bewohner und Geräte
Externe Dienstleister benötigen einen mit Mitarbeitern vergleichbaren Nachweis, gepaart mit der Zurückhaltung wie bei Gästen. Weisen Sie ihnen eine benannte, gesponserte Identität, das kleinste VLAN, das ihnen die Arbeit ermöglicht, und ein Ablaufdatum zu, das vor dem Arbeitsbeginn festgelegt wird. Wenn der Sponsor das Enddatum nicht nennen kann, ist das Konto nicht bereit.
Bewohner von Mietwohnungen, Studentenwohnheimen oder Apartments benötigen etwas ganz anderes. Ein eindeutiger Schlüssel oder ein privates Netzwerk pro Mietverhältnis ermöglicht es Telefonen, Konsolen und Fernsehern, einander zu sehen, ohne die Nachbarwohnung zu sehen. Beim Auszug ziehen Sie einen Schlüssel zurück. Sie vergeben nicht die Schlüssel des gesamten Gebäudes neu.
IoT- und browserlose Geräte können keine Passwörter eingeben oder Portale ausfüllen. Jedes Gerät erhält seinen eigenen Schlüssel auf einem dedizierten Segment, niemals die Passphrase der Mitarbeiter. Wenn eine Kamera oder ein Sensor ausgetauscht wird, widerrufen Sie genau diesen einen Schlüssel.
Sonderfälle testen, ob Sie die Tabelle verstanden haben. Ein Arzt, der im Café sein privates Telefon nutzt, ist auf diesem Gerät ein Gast, selbst auf einem Krankenhausgelände. Ein Einzelhändler mit einem verwalteten Tablet gehört zum Personal. Die Geräteidentität entscheidet über die Richtlinie, nicht der SSID-Name oder das Gebäude.
Ein separates Besuchernetzwerk ist nur der Container. Die Richtlinie ist die Steuerung.
Sicherheitsregeln, die britische Netzwerke erfüllen müssen
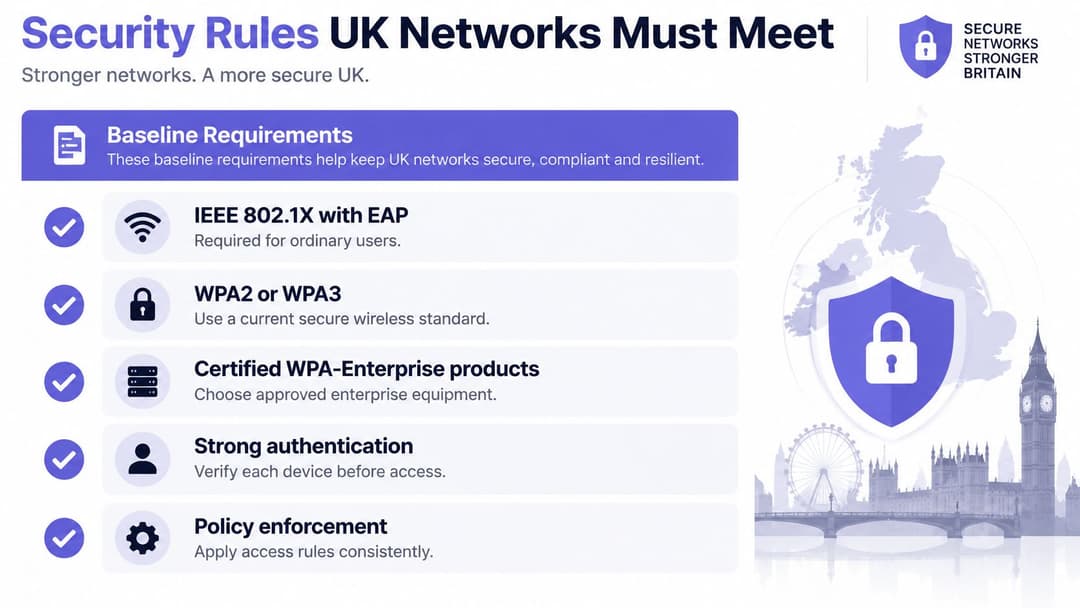
Beginnen Sie mit der Basislinie und regeln Sie erst dann Ausnahmen. Für normale Benutzer fordert der Wireless Network Security Standard der britischen Regierung IEEE 802.1X mit EAP-Authentifizierung und verbietet Pre-Shared Keys. Gerätespezifische PSKs sind ausschließlich für IoT-Geräte zulässig. Derselbe Standard setzt WPA2 oder Nachfolgestandards wie WPA3, zertifizierte WPA-Enterprise-Produkte sowie CCMP mit AES voraus, um Vertraulichkeit und Integrität zu schützen.
Die Basis-Checkliste
- WPA2/3-Enterprise: Authentifizieren Sie Mitarbeiter über das Enterprise-Verfahren. Eine geteilte Passphrase mit einem Enterprise-Label bleibt dennoch eine geteilte Passphrase.
- 802.1X mit EAP: Authentifizieren Sie jeden Benutzer und jedes Gerät zum Zeitpunkt der Verbindung, bevor interne Systeme erreicht werden.
- Zentrales AP-Management: Verwalten Sie Access Points zentral, damit Richtlinien nicht zwischen Gebäuden, Etagen oder Standorten abweichen.
- Verzeichnis- oder Zertifikatsidentität: Binden Sie den Zugriff an eine Identität, die Sie für eine Person oder ein Gerät deaktivieren oder widerrufen können.
- Separater Gästedienst: Halten Sie Gäste auf einem kontrollierten, isolierten Dienst. Hinterlegen Sie niemals ein gemeinsam genutztes Unternehmenspasswort im Gäste-SSID.
Jeder Punkt auf dieser Liste existiert, um ein spezifisches Problem zu beheben. Eine benutzerbezogene Authentifizierung bedeutet, dass eine Richtlinie für eine Person gilt. Das Entfernen eines ausscheidenden Mitarbeiters wird so nie zu einer standortweiten Wartungsaufgabe. Zentrales Management sorgt dafür, dass eine Anpassung alle Access Points gleichzeitig erreicht und nicht nur diejenigen, die ein Techniker zufällig besucht hat. Unser Leitfaden für Enterprise-WiFiWiFi-Sicherheit behandelt die Implementierung ausführlicher, obwohl der Standard selbst kaum Spielraum für ein gemeinsam genutztes Mitarbeiter-Passwort lässt.
Warum Zertifikate besser sind als MAC-Listen
Zertifikate verleihen einem Gerät eine stärkere Identität als jede Liste von Hardware-Adressen. Ein X.509-Zertifikat bindet einen öffentlichen Schlüssel an einen autorisierten Benutzer, einen Computer oder eine Dienstidentität. Das Netzwerk validiert dies bei jedem Verbindungsaufbau kryptografisch und kann das Zertifikat sofort widerrufen, wenn ein Laptop verloren geht, ausgemustert oder aus der Verwaltung entfernt wird.
Eine MAC-Allowlist kann das nicht leiste. MAC-Adressen sind vergleichsweise leicht zu ermitteln und zu fälschen. Die Liste belegt also nur, dass jemand eine Adresse kopiert hat, nicht, dass das Gerät Ihnen gehört. Betrachten Sie MAC-Filterung bestenfalls als administrative Maßnahme - nicht als Identitätsnachweis.
Zertifikate erfordern Aufwand. Jemand muss die Registrierung bei der Geräteübergabe, die Erneuerung vor dem Ablaufdatum, den Widerruf und einen Wiederherstellungspfad für einen Benutzer verwalten, der vor einer Schicht ausgesperrt ist. Kleine Teams spüren diesen Arbeitsaufwand. Sie können diesen intern bewältigen oder an einen Dienst übergeben, der die Zertifikatsauthentifizierung auf den Access Points ausführt, die Sie bereits besitzen, ohne eine PKI aufbauen zu müssen: Staff WiFi von Purple bindet beispielsweise Mitarbeitergeräte mit verwalteten EAP-TLS-Zertifikaten ein, sodass keine gemeinsam genutzte Passphrase rotiert werden muss.
Praktische Regel: Wenn der Widerruf des Zugriffs einer Person bedeutet, dass das Gerät aller anderen angepasst werden muss, verfügen Sie über keinen Widerruf. Sie haben ein Projekt zur Passwortänderung.
Koppeln Sie vertrauenswürdige Geräte, die sich automatisch verbinden, mit einem separaten, protokollierten und isolierten Gästedienst. Geringer Aufwand für verwaltete Mitarbeitergeräte und strikte Isolierung für alles andere sind dieselbe Richtlinie, die auf unterschiedliche Nachweisstufen angewendet wird.
Wo Zugriffsrichtlinien ausgeführt werden sollten
Betreiben Sie die Server nur dann selbst, wenn Sie die Netzwerkzugriffskontrolle bereits beherrschen. Andernfalls verlagern Sie die Richtlinien in die Cloud und behalten die Isolierung pro Rolle oder Mandanz bei. Die Entscheidung betrifft den Ort der Beschlussfassung, nicht den Funk-Anbieter an der Decke.
| Modell | Speicherort der Richtlinien | Optimale Eignung | Erforderliches Fachwissen | Isolierung |
|---|---|---|---|---|
| Lokales RADIUS | Lokale Server und PKI | Einzelner Campus mit bestehendem NAC-Team | Hoch, Betriebszeit, Zertifikate und Failover im eigenen Haus | VLANs, die vom Team konzipiert werden |
| Cloud-RADIUS oder Identitätsplattform | Anbieter-Cloud, bestehende Access Points | Standortübergreifende Gastronomie, Einzelhandel, Gesundheitswesen, Transportwesen | Gering, keine PKI zum Aufbauen | Zentrale Richtlinie mit standortspezifischen VLANs |
| Mandantenfähige private Netzwerke | Cloud plus eindeutiger Schlüssel pro Mietverhältnis | BTR, Studentenwohnheime, Wohnungen | Gering für Bewohner | Mieter von anderen Mietern isoliert |
| Gemeinsam genutzte Passphrase SSID | Das Passwort selbst | Kein Zielzustand | Gering, bis das Passwort durchsickert | Keine |
On-Premises-Steuerung und ihre Kosten
On-Premises-RADIUS eignet sich für einen einzelnen Campus, der bereits NAC nutzt und PKI, Betriebszeit, Patching sowie Failover selbst verwalten kann. Sie behalten die vollständige Kontrolle über Authentifizierungsentscheidungen und Protokolle. Allerdings tragen Sie auch die Verantwortung bei Ausfällen. Wenn Standorte sich vervielfachen, wird Konfigurationsabweichung zum schleichenden Risiko, da jeder Standort zu einem anderen Zeitpunkt von einer anderen Person angepasst wird.
Cloud-RADIUS oder eine Identitätsplattform vor vorhandenen Access Points eignet sich für Hotelgruppen, Filialnetze im Einzelhandel, Gesundheitseinrichtungen und Transportunternehmen. Dieselbe Regel gilt im Zentrum von London wie auf einem ländlichen Anwesen. Ihr Team baut keine PKI auf, und durch eine Verzeichnisänderung kann ein Benutzer zentral gesperrt werden, anstatt auf einen Vor-Ort-Termin zu warten.
Warum der Standort die Lösung verändert
Das Backhaul ist in Großbritannien nicht einheitlich. Laut den Connected Nations 2024 Berichten von Ofcom erreichte die Verfügbarkeit von reine Glasfaseranschlüssen bis Juli 2024 69 % der Wohngebäude in England und 62 % in Schottland, bei etwa 760.000 Haushalten in Nordirland. Superfast-Festnetz-Breitband war für 98 % der Wohngebäude in Nordirland verfügbar, und England wies eine gigabitfähige Abdeckung von 84 % auf, was 21,1 Millionen Gebäuden entspricht.
Betrachten Sie diese Zahlen als Governance-Warnung, nicht als Rangliste. Bandbreite und Dichte der Standorte variieren innerhalb eines Bestands. Authentifizierung, Rollentrennung und zentrale Transparenz müssen dennoch konsistent bleiben.
Mandantenfähige private Netzwerke lösen ein spezielleres Problem. Jeder Bewohner erhält über seine eigenen Geräte ein isoliertes Netzwerk, einschließlich Geräten ohne Browser, ohne die Nachbarn zu sehen. Das ist das richtige Modell für Mietwohnungen und Studentenwohnheime und das falsche Modell für Personalsysteme.
Die Zeile mit der gemeinsam genutzten Passphrase sollte ausgemustert werden. Sie erfordert wenig Fachwissen, bis das Passwort durchsickert. Ab diesem Zeitpunkt erfordert jedes Gerät Aufmerksamkeit, und Sie können immer noch nicht sagen, wer es verwendet hat.
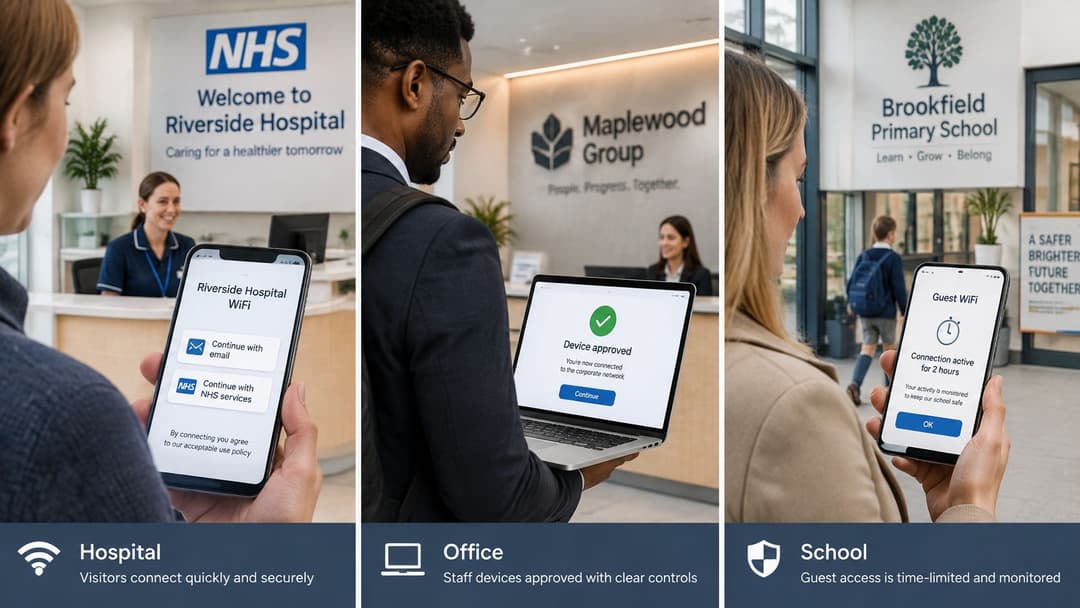
Zugriffsverwaltung an drei britischen Standorten
Ein Krankenhaus-Wartebereich
Ein Besucher trifft besorgt und verspätet ein und muss seiner Familie eine Nachricht senden oder eine Termin-E-Mail öffnen. Er sieht zwei Netzwerke mit ähnlichen Namen und tippt auf eines davon. Von dieser Person in diesem Moment zu verlangen, Zertifikate, SSIDs und Verschlüsselungen zu beurteilen, führt zwangsläufig zum Scheitern.
Die Umfrage unter 3.000 Erwachsenen in Großbritannien aus dem Jahr 2026, über die ISPreview berichtete, ergab, dass 32 % nicht zuversichtlich waren, sicheres öffentliches WiFi von einem gefälschten Netzwerk zu unterscheiden, 20 % keinerlei Vorsichtsmaßnahmen trafen, bevor sie sich verbanden, und 16 % nicht wussten, welche Anzeichen auf ein verdächtiges Netzwerk hindeuten.
Ein weiteres Plakat wird diese Lücke nicht schließen. Das echte Netzwerk sollte eine überprüfbare Identität aufweisen und ab dem ersten Paket verschlüsseln, während klinische Systeme vollständig vom Gästepfad getrennt bleiben. Ein Onboarding im Stil von Passpoint passt hier perfekt, da das Gerät ein vertrauenswürdiges Netzwerk nach der Einrichtung automatisch erkennt, anstatt dass ein gestresster Besucher die sichere Option manuell heraussuchen muss. Gestalten Sie die sichere Wahl so, dass sie zugleich die einfache Wahl ist.
Ein Hotel oder Einkaufszentrum
Ein Gast, der ein langes Formular nicht ausfüllen möchte, gibt auf oder nutzt mobile Daten. Ein kurzes Captive Portal funktioniert für den ersten Besuch, aber eine Onboarding-Lösung im Stil von Passpoint bringt wiederkehrende Besucher nach der einmaligen Einrichtung ohne eine zweite Anmeldeseite zurück. Das Nutzungserlebnis fühlt sich wie Roaming an, nicht wie eine Registrierung.
Einwilligte First-Party-Daten können das Verständnis von Besuchen und Nachverfolgungen unterstützen, sobald der Netzwerkpfad isoliert ist. Halten Sie die Reihenfolge ein. Der Marketingwert entsteht erst, wenn das Gäste-VLAN, die Sitzungsrichtlinien und die Protokollierung bereits korrekt eingerichtet sind.
Studentenwohnheime und Build-to-Rent-Immobilien
Ein Student kommt mit einem Smartphone, einem Laptop, einer Konsole und einem Smart-TV an. Die Hälfte dieser Geräte verfügt über keinen Browser für ein Portal. Jede Wohnung benötigt ein privates Netzwerk, in dem diese Geräte zusammenarbeiten - unsichtbar für andere Wohnungen und mit einem Schlüssel, der mit dem Ende des Mietverhältnisses erlischt. Der Multi-Tenant WiFiWiFi Leitfaden von Purple behandelt dieses Wohnmodell ausführlicher.
Die gleiche Gebäudelogik greift bei Mitarbeitern nicht. Pflegekräfte, Hotelmanager und Wohnungsberater gehören in eine Enterprise-Authentifizierung, die an ihre Arbeitsidentität gekoppelt ist - einschließlich verzeichnisverknüpfter Rechteentziehung bei einem Rollenwechsel, selbst in Gebäuden, in denen sie ständig von Besuchern umgeben sind.
Warum separate SSIDs nicht ausreichen
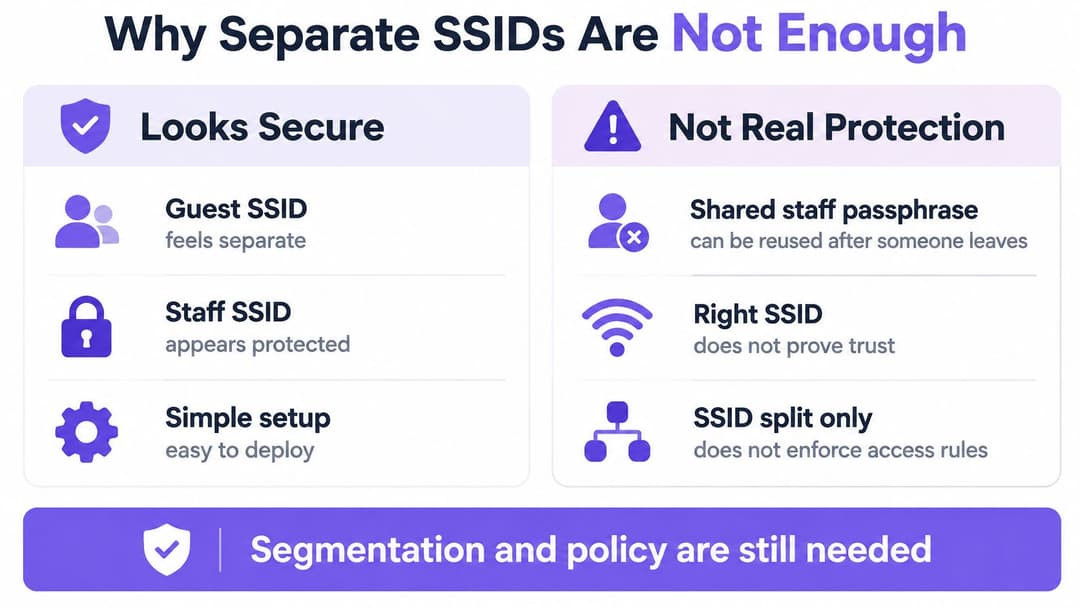
Die Aufteilung eines Standorts in „Mitarbeiter“- und „Gäste“-Netzwerke wirkt wie eine Zugriffskontrolle. Sie gleicht jedoch eher einer Vorsortierung. Der Broadcast-Name entscheidet, durch welche Tür ein Gerät geht, stellt danach aber keine Fragen mehr. Wer die Mitarbeiter-Passphrase besitzt, behält sie auch am Tag des Ausscheidens. Zudem kann ein Gerät, das im richtigen SSID landet, oft noch weit mehr Bereiche des Gebäudes erreichen, als seine Rolle rechtfertigt.
Jahr für Jahr stellt der Cyber Security Breaches Survey der britischen Regierung fest, dass ein großer Teil der britischen Unternehmen von Sicherheitsverletzungen oder Angriffen betroffen ist, während getrennte Mitarbeiter- und Besuchernetzwerke weiterhin zu den Standardempfehlungen in den UK Network Best Practices gehören. Segmentierung ist grundlegende Hygiene. Sie ersetzt keine Identität.
Vier Fallstricke und ihre Lösungen
- Ein gemeinsam genutzter Schlüssel, der nicht für eine einzelne Person widerrufen werden kann: Beheben Sie dies mit verzeichnisverknüpftem 802.1X, sodass die Deaktivierung des Kontos eines ausscheidenden Mitarbeiters dessen WiFi-Zugriff am selben Tag beendet.
- Externe Dienstleister im Mitarbeiter-VLAN: Beheben Sie dies durch den Zugriff mit den geringsten Rechten, einen benannten Sponsor und ein Ablaufdatum, damit temporäre Arbeit nicht zu dauerhaftem Zugriff wird.
- MAC-Positivlisten, die als Identität behandelt werden: Beheben Sie dies mit Zertifikaten, da eine MAC-Adresse kopiert werden kann, während ein Zertifikat validiert und widerrufen werden kann.
- Ein SSID pro Gerätetyp: Beheben Sie dies mit einer Enterprise-SSID sowie gerätespezifischen Schlüsseln für IoT, bevor sich Beacons, Passwörter und Support-Anrufe vervielfachen.
Achten Sie darauf, was die jeweiligen Korrekturen ändern. Der Broadcast-Name bleibt unverändert. Was sich ändert, ist, wer eine Identität nachweisen kann, was dieser Nachweis ermöglicht und wie schnell der Nachweis seine Gültigkeit verliert.
Ein SSID ist wie ein Schild an einer Tür. Es sagt nichts darüber aus, wer einen Schlüssel besitzt oder welche Räume dieser Schlüssel öffnet.
Die Standorte, die am ehesten bei einem gemeinsam genutzten Schlüssel bleiben, sind diejenigen ohne eigene RADIUS Kenntnisse vor Ort: Wohnungsbaugesellschaften, kleinere Gesundheitseinrichtungen und Gastronomiebetriebe, in denen WiFi vom Betriebspersonal statt von Netzwerkspezialisten verwaltet wird. Hürde ist selten das fehlende Risikobewusstsein, sondern die befürchteten Kosten für den eigenständigen Betrieb von Servern, Zertifikaten und Failover-Systemen.
Diese Kosten sind gesunken. Ein verwalteter RADIUS Service kann mittlerweile auf den Access Points betrieben werden, die ein Standort bereits besitzt - ohne Aufbau einer PKI und ohne Erneuerung einer gemeinsam genutzten Passphrase. Identitätsbasierter Zugriff ist kein Spezialprojekt mehr, und die Passphrase am Schwarzem Brett verliert ihre letzte Daseinsberechtigung. Sie wirkte nur deshalb günstig, weil die Rechnung erst später kam: als Vorfall, Audit-Ergebnis oder hektische Neuschlüsselung.
Best Practices für den laufenden Zugriffsbetrieb
Gutes Zugriffsmanagement ist größtenteils Routine. Das Design erhält Aufmerksamkeit, aber Unternehmensaustritte, abgelaufene Zertifikate und vergessene Konten von externen Dienstleistern verursachen die Ausfälle.
| Verfahren | Maßnahme | Auslöser |
|---|---|---|
| Entfernung von Ausscheidenden | Verzeichniskonto deaktivieren | Letzter Arbeitstag |
| Zugriff für externe Dienstleister | Enddatum und Sponsor festlegen | Beim Onboarding |
| Zertifikatslebenszyklus | Registrieren, verlängern, widerrufen | Vor Ablauf oder bei Verlust |
| Bewohnerschlüssel | Pro Mietverhältnis ausstellen, bei Auszug deaktivieren | Mieterwechsel |
| IoT-Schlüssel | Ein Schlüssel pro Gerät im eigenen Segment | Außerbetriebnahme |
| Gästeisolierung | Testen, dass Gast-VLAN Mitarbeiter-Systeme nicht erreichen kann | Nach jeder Änderung |
| Zugriffsüberprüfung | SSIDs und Schlüsselbestand überprüfen | Vierteljährlich |
Verbinden Sie die Identität in WiFi mit Ihrem Feeds für Neueinstellungen, Positionswechsel und Ausscheidende. Das Konto eines ausscheidenden Mitarbeiters sollte am letzten Arbeitstag geschlossen werden, nicht erst bei der nächsten Überprüfung. Wenn HR, IT und das Netzwerkteam unterschiedliche Listen verwenden, gleicher Sie diese ab, bis ein einziger Auslöser existiert, dem alle vertrauen.
Die Prüfungen, die oft übersprungen werden
- Gäste-Isolierung nach Änderungen testen: Verbinden Sie sich nach jeder Änderung an VLAN, Firewall oder Access Point als Gast und bestätigen Sie, dass Sie keine Mitarbeitersysteme, Drucker oder klinischen Dienste erreichen können.
- Schlüssel mit Registern abgleichen: Vergleichen Sie jedes Quartal die Schlüssel der Bewohner mit dem Mietregister und die IoT-Schlüssel mit der Asset-Liste. Entfernen Sie alles, was nicht zugeordnet werden kann.
- Ausnahmen ordnungsgemäß erfassen: Jede Ausnahme benötigt einen Verantwortlichen und ein Ablaufdatum. Eine Ausnahme ohne Enddatum ist lediglich eine undokumentierte Richtlinie.
- Logs nutzbar halten: Protokollieren Sie jede Authentifizierung mit Benutzer, Gerät, Uhrzeit sowie Standort und lassen Sie Ihren Compliance-Verantwortlichen die Aufbewahrungsdauer festlegen.
Übertragen Sie eine zentrale Konfiguration auf jeden Access Point über alle Standorte hinweg. Lokale Improvisation wirkt während eines Ausfalls hilfreich und wird danach zu einem unsichtbaren Risiko. Überprüfen Sie auch die SSID-Liste vierteljährlich. SSIDs sammeln sich unbemerkt an, und jede einzelne ist eine Richtlinie, für die jemand die Verantwortung tragen muss.
Wählen Sie als Nächstes identitätsbasierten Zugriff
Wählen Sie die Zielgruppe aus, die noch ein gemeinsam genutztes Geheimnis verwendet, und ersetzen Sie diesen Pfad zuerst. Für die meisten Standorte sind das die Mitarbeiter. Binden Sie WiFi an Entra ID, Google Workspace oder Okta an, stellen Sie verwaltete Zertifikate aus, sodass keine Passphrase rotiert werden muss, und protokollieren Sie jede Authentifizierung mit Benutzer, Gerät, Uhrzeit und Standort.
Sie benötigen keine drei voneinander unabhängigen Tools, um die in diesem Artikel genannten Zielgruppen abzudecken. Purple ist eine WiFi-Plattform mit Guest WiFi, Staff WiFi und Multi-Tenant WiFi, die Gastzugriff, Mitarbeiter-802.1X und private xPSK-Bereichsnetzwerke auf einer einzigen Cloud-Plattform bereitstellt. Mitarbeitergeräte werden mit verwalteten EAP-TLS-Zertifikaten auf den bereits installierten Access Points eingebunden - ohne dass Ihr Team eine PKI aufbauen muss.
Prüfen Sie die bereits vorhandene Hardware, bevor Sie ein Budget für Neuanschaffungen einplanen. Zu den unterstützten Anbietern gehören Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Durch die Weiterverwendung bestehender Access Points wird aus einem kompletten Austausch der gesamten Infrastruktur eine einfache Richtlinienmigration.
Einwilligungsbasierte Gastdaten können für Analysen und CRM genutzt werden, sobald der Netzwerkpfad isoliert ist. Analysen ersetzen niemals den Widerruf, ordnen Sie die Arbeitsschritte daher korrekt an.
Ein 30-Tage-Startplan
- Listen Sie jede SSID auf: Markieren Sie jeden gemeinsam genutzten Schlüssel für Mitarbeiter oder Bewohner und benennen Sie einen Verantwortlichen dafür.
- Verknüpfen Sie Ausscheidende mit der Verzeichnisdeaktivierung: Bestätigen Sie den genauen Auslöser, der den WiFi-Zugriff bei Beendigung des Arbeitsverhältnisses beendet.
- Pilotprojekt an einem Standort: Führen Sie den Zugriff über Zertifikate oder individuelle Schlüssel mit einer kleinen Gruppe aus und testen Sie den Widerruf vor dem vollständigen Rollout.
- Prüfen Sie die Kompatibilität des Anbieters: Bestätigen Sie, dass Ihre Access Points das Modell unterstützen, und planen Sie dann die Umstellung der Infrastruktur.
Beginnen Sie mit der Zielgruppe, deren gemeinsam genutztes Geheimnis Ihnen die größten Sorgen bereitet. Alles andere wird einfacher, sobald ein einziger Pfad belegt, dass der Widerruf in Minuten statt an Wochenenden funktioniert.
Purple ersetzt gemeinsam genutzte Passwörter durch identitätsbasierten Zugriff für Gäste, Mitarbeiter und Bewohner auf den Access Points, die Sie bereits besitzen - mit zentraler Richtlinie, benutzerbezogenem Widerruf und isolierten privaten Netzwerken dort, wo Sie sie benötigen. Wenn Sie bereit sind, die gemeinsam genutzte Mitarbeiter-Passphrase abzuschaffen und jeder Zielgruppe das richtige Maß an Vertrauen zu gewähren, besuchen Sie Purple, um die Anbieterkompatibilität zu prüfen und Ihren ersten Standort zu planen.