
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exitIhr Standort ist gut besucht. Die Lobby ist voll, die Schlange im Café reicht bis vor die Tür, und Ihr WiFi-Dashboard zeigt, dass die Zahl der wiederkehrenden Besucher dramatisch eingebrochen ist. Geräte, die sich gestern verbunden haben, wirken heute wie fabrikneu. Captive Portal-Sitzungen erscheinen immer wieder. Trends bei den Besucherzahlen schwanken ohne ersichtlichen Grund.
Das ist meistens der Punkt, an dem Teams anfangen, der Analyseplattform, dem AP-Hersteller oder einem fehlerhaften Firmware-Release die Schuld zu geben. In vielen Umgebungen ist die tatsächliche Änderung jedoch einfacher. Clients randomisieren MAC-Adressen mittlerweile standardmäßig, und das Netzwerk versucht immer noch, MAC-Adressen als stabile Identität zu behandeln.
Diese Diskrepanz beeinträchtigt mehr als nur das Berichtswesen. Sie wirkt sich auf die Zugriffskontrolle, die Richtliniendurchsetzung, die Fehlerbehebung und das Gäste-Erlebnis aus. Und diese Entwicklung wird nicht wieder verschwinden. Datenschutzfunktionen sind mittlerweile fest in den gängigen Betriebssystemen verankert und tun genau das, wofür sie entwickelt wurden: das netzwerkübergreifende Tracking von Geräten zu erschweren.
Die praktische Antwort besteht nicht darin, diese Funktion dauerhaft zu bekämpfen. Es gilt zu erkennen, dass die MAC-Adresse für modernes WiFi kein verlässlicher Primärschlüssel mehr ist, und das Design um stärkere Identitätssignale herum neu zu gestalten. Hier gewinnen Passpoint, OpenRoaming, zertifikatsbasierte Registrierung und verzeichnisgestützter Zugriff an Bedeutung.
Der mysteriöse Fall der verschwindenden Geräte
Montagmorgen, die Gäste-WiFi-Zahlen sehen falsch aus. Wiederkehrende Besucher sind rückläufig, neue Geräte nehmen zu, und beim Helpdesk hat sich eine Schlange von Nutzern gebildet, die schwören, dass sie das Onboarding bereits letzte Woche abgeschlossen haben. In Hotels, Fachmarktzentren, Krankenhäusern und Mehrfamilienhäusern habe ich erlebt, dass dieses Muster jedes Mal die gleiche Reaktion auslöst. Die Teams beginnen mit der Überprüfung von Controllern, Captive Portal-Protokollen und Firmware-Notizen, obwohl sich das WLAN oft genau wie geplant verhält.
Was sich geändert hat, ist das Identitätssignal. Client-Geräte sind immer noch da. Sie zeigen nur keine Hardware-Adresse mehr an, die Sie als dauerhaft betrachten können. Ein einziges Telefon kann je nach Plattform und aktiven Datenschutzeinstellungen bei verschiedenen Scans, Zuordnungen oder SSIDs unter unterschiedlichen MAC-Werten erscheinen.
Das zerstört das Vertrauen an der falschen Stelle. Wenn das Netzwerk die MAC-Adresse weiterhin als Primärschlüssel behandelt, sieht normales Benutzerverhalten plötzlich wie Abwanderung, Neuregistrierung oder ein Richtlinienfehler aus.
Was Admins meist zuerst bemerken
Die ersten Anzeichen sind meist betrieblicher und nicht theoretischer Natur:
- Statistiken über wiederkehrende Besucher verfälschen sich: Ein bekanntes Gerät sieht neu aus, sodass Analysen die Neukundengewinnung überbewerten und die Loyalität unterbewerten.
- Captive Portal-Aufforderungen erscheinen erneut: Benutzer verbinden sich erneut, werden aber wie Erstbesucher behandelt, da die Adresse nicht mehr mit der ursprünglichen Sitzung übereinstimmt.
- MAC-basierte Richtlinien schlagen unregelmäßig fehl: Regeln, die an eine bestimmte Adresse gebunden sind, greifen nicht mehr, sobald der Client die Identität rotiert.
- Die Fehlerbehebung verlangsamt sich: Support-Teams sehen mehrere Gerätedatensätze für ein einziges Mobiltelefon und verlieren Zeit bei der Analyse des falschen Verlaufs.
Das Netzwerk trägt den Client immer noch. Es hat nur keine stabile, auf MAC-Adressen basierende Möglichkeit mehr, ihn wiederzuerkennen.
Warum dies über bloße Analysen hinausgeht
Dies ist nicht nur ein Reporting-Problem. MAC-abhängige Kontrollen zeigen schnell ihr Alter, sobald die Adressrotation zur Normalität wird. DHCP-Reservierungen, MAC-Authentifizierungs-Bypass, Geräte-Allowlists, einige NAC-Profilierungsmethoden und ältere Workflows für Gäste hängen alle von einer Kontinuität ab, die viele moderne Clients nicht mehr bieten.
Das macht die MAC-Randomisierung nicht zu einem Fehler. Sie löst ein echtes Datenschutzproblem, insbesondere in öffentlichen WiFi-Netzwerken, in denen passives Tracking früher viel zu einfach war. Das betriebliche Problem besteht darin, dass viele Netzwerke um eine Kennung herum aufgebaut wurden, die Betriebssysteme heute als Wegwerfartikel behandeln.
Die Lösung ist architektonischer Natur. Verwenden Sie die MAC-Adresse nur dort, wo sie noch nützlich ist, und verlagern Sie die Zugriffskontrolle und Richtlinien auf stärkere Identitätssignale wie Zertifikate, Benutzerauthentifizierung, Gerätestatus, Passpoint-Profile und Föderationsmodelle wie OpenRoaming. Wenn Ihr aktuelles Design immer noch stark von statischen Hardware-Identitäten abhängt, prüfen Sie, an welchen Stellen die MAC-Adressen-Authentifizierung im WiFi an ihre Grenzen stößt und wo ein identitätsbasiertes Onboarding Ihnen sauberere Richtlinien, bessere Auditierbarkeit und zuverlässigere Analysen bietet.
Netzwerke, die sich an dieses Modell anpassen, jagen nicht länger verschwindenden Geräten hinterher, sondern erfassen stattdessen authentifizierte Benutzer, vertrauenswürdige Geräte und gültige Sitzungen.
Was ist MAC-Adressen-Randomisierung
Eine werkseitige MAC-Adresse ist wie ein permanentes Namensschild, das bei der Herstellung gedruckt wird. Die Randomisierung von MAC-Adressen ist stattdessen das Einweg-Namensschild, das ein Gerät trägt, damit Netzwerke in der Nähe ihm nicht so leicht von einem Ort zum anderen folgen können.
Das ist das Argument für den Datenschutz in einfachen Worten. Betreiber von öffentlichem WiFi, Werbetreibende und Drittanbieter haben sich früher stark auf stabile MAC-Adressen zur passiven Wiedererkennung verlassen. Die Randomisierung reduziert diese Sichtbarkeit, indem sie die Hardware-Adresse durch eine lokal verwaltete Adresse ersetzt.
Wie man eine randomisierte Adresse erkennt
Es gibt einen schnellen technischen Hinweis, den die meisten Administratoren sofort nutzen können. Eine randomisierte MAC-Adresse lässt sich daran erkennen, dass ihre zweite Hexadezimalziffer eine 2, 6, A oder E ist, wie im Leitfaden von Mist zur MAC-Adressen-Randomisierung beschrieben. Derselbe Leitfaden stellt fest, dass ältere Richtlinien, die eine vom Hersteller zugewiesene OUI erwarten, bei diesen Adressen eine Fehlerquote von 100 % aufweisen.
Beispiel:
- 92:B1:B8:42:D1:85 weist auf eine lokal verwaltete Adresse hin
- Die zweite Hex-Ziffer ist der entscheidende Hinweis
- Das ist wichtig, weil OUI-basierte Annahmen nicht mehr zutreffen
Wenn Ihr WLAN-Controller, Ihre NAC-Plattform oder Ihre RADIUS-Protokolle die Client-MACs beim Beitritt offenlegen können, können Sie in der Regel schnell nach diesem Muster filtern.
Warum ältere WiFi Designs versagen
Ältere WiFi-Designs gingen davon aus, dass eine MAC-Adresse ein Gerät konsistent genug repräsentiert, um Zugriff und Richtlinien zu verankern. Deshalb nutzen so viele Umgebungen sie immer noch für:
- Zugriffsentscheidungen: MAC-ACLs und MAC-Authentifizierungsumgehung
- Adressverwaltung: Statische DHCP-Zuweisungen
- Abkürzungen bei der Segmentierung: Gerätespezifisches VLAN oder Rollenzuweisung
- Legacy-Onboarding: Einfache Pre-Shared-Key-Zuweisungen
Diese Workflows ergaben Sinn, als die Hardware-Identifikationsnummer unverändert blieb. Sie funktionieren nicht mehr, wenn Clients sich standardmäßig randomisieren.
Für einen detaillierteren Blick darauf, wo dies mit veraltetem Onboarding kollidiert, ist dieser Leitfaden zur MAC-Adress-Authentifizierung für WiFi eine nützliche Lektüre.
Praktische Regel: Wenn Ihre Richtlinie von Hersteller-OUIs abhängt, müssen Sie davon ausgehen, dass sie datenschutzaktivierte Client-Geräte falsch klassifiziert.
Die Entwicklung der Randomisierung über Geräte hinweg
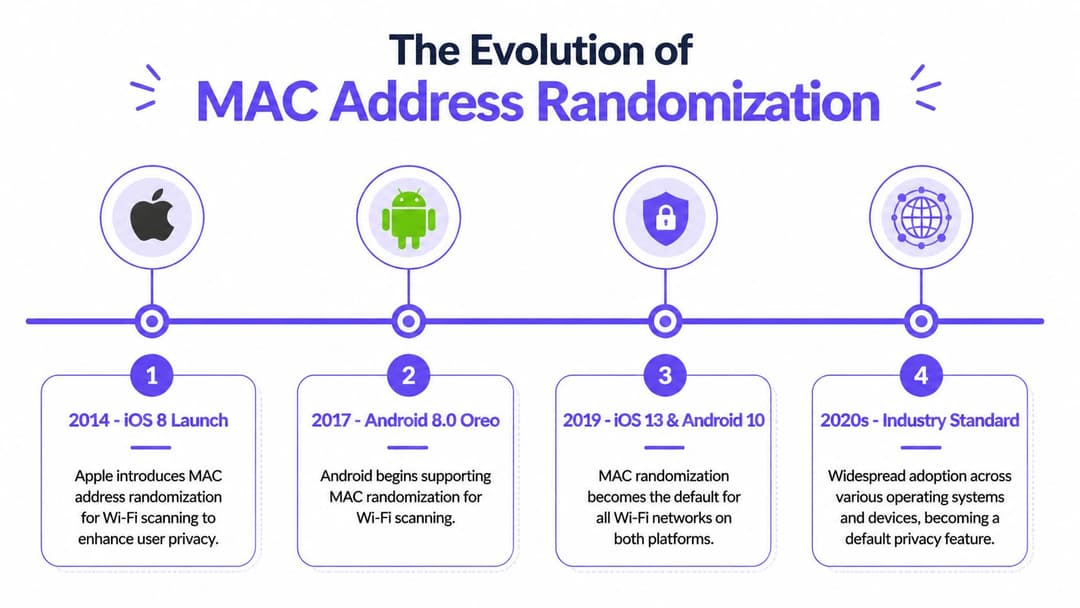
Der Wandel traf nicht jedes WLAN auf einmal. Ein Netzwerk, das in der Ära der Scan-Randomisierung aufgebaut wurde, konnte jahrelang stabil aussehen und nach einer routinemäßigen Erneuerung der Mobilgeräte plötzlich doppelte Geräte, fehlgeschlagene erneute Onboarding-Prozesse und fehlerhafte Analysen aufweisen. Die Infrastruktur blieb dieselbe. Das Modell der Client-Identität hat sich geändert.
Vom Schutz der Privatsphäre beim Scannen zur Verbindungsidentität
Die frühe MAC-Randomisierung schützte hauptsächlich den Probe-Traffic. Geräte maskierten ihre Identität bei der Suche nach Netzwerken und verwendeten oft eine stabile Adresse, sobald sie eine Verbindung herstellten. Dies beeinträchtigte zwar immer noch passive Besucheranalysen und einige Ortungsdienste, aber viele produktive WLAN-Richtlinien blieben funktionsfähig, da die MAC-Adresse des verbundenen Clients für die Zugriffskontrolle ausreichend vorhersehbar blieb.
Ein erheblicher operativer Bruch trat später auf, als große Client-Plattformen begannen, die Randomisierung bei der Assoziierung als Standard-Datenschutzverhalten anzuwenden. Ab diesem Zeitpunkt war die MAC-Adresse kein verlässlicher Anker mehr für Onboarding, Richtliniendurchsetzung und Berichterstattung. Administratoren, die zuvor randomisierte Probes toleriert hatten, mussten sich plötzlich mit randomisierten Identitäten in der aktiven Sitzung auseinandersetzen.
Dieser Unterschied ist entscheidend. Die Randomisierung bei Probe Requests betraf meist nur Beobachter. Die Randomisierung bei der Assoziierung betrifft die Systeme, auf die Sie sich täglich verlassen.
Auch die Betriebssysteme gingen unterschiedliche Wege. Apple setzte früh auf strenge Datenschutz-Standards und verfeinerte diese kontinuierlich. Android schlug dieselbe allgemeine Richtung ein, das Verhalten variiert jedoch je nach Hersteller, Chipsatz und Management-Richtlinie. Windows zeigt sich meist am uneinheitlichsten, insbesondere auf Laptops, die zwischen verwalteten Unternehmens-SSIDs und unverwalteten Gäste- oder Heimnetzwerken wechseln.
Verhalten bei MAC Randomization nach Betriebssystem (Stand 2026)
| Betriebssystem | Standardverhalten | Umfang der Randomisierung | Hinweise für Administratoren |
|---|---|---|---|
| iOS | Standardmäßig auf modernen WiFi-Netzwerken aktiviert | Normalerweise persistent pro SSID | Starke Datenschutz-Standardeinstellungen. Ältere MAC-basierte Kontrollen schlagen oft fehl, es sei denn, die SSID wird explizit verwaltet. |
| Android | Standardmäßig auf modernen Versionen aktiviert | Oft pro SSID, mit Abweichungen je nach Gerät und Richtlinie | Herstellerunterschiede sind von Bedeutung. Testen Sie Samsung, Pixel, Zebra und andere Flottentypen separat. |
| Windows 10 und 11 | Variiert je nach Profil und Gerätefunktion | Kann profilbasiert sein, mit optionalem Rotationsverhalten | Achten Sie auf Laptops mit gemischter Nutzung. Unternehmens-SSIDs erfordern möglicherweise verwaltete Einstellungen, während Gast-SSIDs datenschutzfreundlich bleiben können. |
Warum der Zeitplan betrieblich wichtig ist
Viele Enterprise-Designs spiegeln immer noch Annahmen aus der Übergangszeit wider. Ein Team erinnert sich vielleicht daran, dass die Randomisierung "hauptsächlich ein Problem beim Scannen" war, und unterschätzt, was sich geändert hat, nachdem neuere OS-Releases private MACs zum normalen Assoziationsverhalten gemacht haben. Auf diese Weise bleiben veraltete MAB-Workflows, gerätespezifische DHCP-Reservierungen und an MACs gebundene Gästedatensätze noch lange in Betrieb, nachdem die Client-Seite die Kooperation eingestellt hat.
Dies ist auch Teil eines breiteren Datenschutztrends und kein isoliertes WiFi-Phänomen. Apples Datenschutzmodell iCloud Private Relay weist in dieselbe Richtung. Endgeräte-Hersteller reduzieren passive Identifikatoren im gesamten Stack. Das bedeutet, dass Netzwerkteams Identitätsmethoden benötigen, die diesen Wandel überstehen.
Die praktische Antwort besteht nicht darin, eine dauerhafte Hardware-Identität wieder in das Design zu erzwingen. Es geht darum, die Vertrauensentscheidung auf eine höhere Ebene im Protokollstapel zu verlagern. Passpoint, zertifikatsbasierte Registrierung und OpenRoaming bieten Administratoren eine stabile Möglichkeit, Benutzer und Geräte zu identifizieren, ohne auf eine werkseitige MAC-Adresse angewiesen zu sein, die von modernen Plattformen zunehmend als privat behandelt wird.
Wenn ein WiFi-Design auf eine dauerhafte Hardware-Adresse angewiesen ist, um einen Client zu erkennen, ist dieses Design veraltet. Identitätsbasierter Zugriff bietet Ihnen einen saubereren Weg, als zu versuchen, die MAC-Sichtbarkeit mühsam zurückzugewinnen.
Wie Randomisierung den Netzwerkbetrieb stört
Der sauberste Weg, den Schaden zu beschreiben, ist dieser: Die Randomisierung trennt die alte Abkürzung zwischen "Gerät gesehen" und "Gerät bekannt". Sobald diese Abkürzung wegfällt, brechen mehrere gängige Betriebspraktiken gleichzeitig zusammen.
Über 30 % der Mobilgeräte nutzen standardmäßig die MAC-Randomisierung. Dies führt zu einer 1-zu-viele-Beziehung zwischen einem physischen Gerät und seinen gemeldeten MACs, was die Erfassung eindeutiger Geräte erschwert und Analysen sowie die Personalisierung beeinträchtigt, so die Analyse von CUJO zu den Auswirkungen auf Netzwerkbetreiber.

Sicherheitskontrollen, auf die kein Verlass mehr ist
Die ersten Opfer sind meist MAC-basierte Kontrollmechanismen:
- MAC-ACLs verlieren an Bedeutung: Ein Gerät kann eine andere Adresse präsentieren als die von Ihnen genehmigte.
- MAB-gestützte Workflows werden instabil: Die Whitelist ist nur so stabil wie der darin enthaltene Identifikator.
- Statische DHCP-Reservierungen funktionieren nicht mehr: Die Reservierung gehört zu einer Adresse, die der Client möglicherweise nicht mehr verwendet.
- Legacy iPSK-Zuordnungen fragmentieren: Ein einzelner Benutzer oder ein einzelnes Handgerät kann wie mehrere Endpunkte aussehen.
Das schlägt nicht immer lautstark fehl. Genau das macht es betrieblich so teuer. Teams sehen sporadische Zugriffsbeschwerden, Richtlinienkonflikte oder uneinheitlich angewendete Geräterollen - und die Ursache liegt eine Ebene unter dem Symptom.
Analysen, denen man immer schwerer vertrauen kann
Für Veranstaltungsorte ist die Auswirkung auf die Analysen oft das spürbarste geschäftliche Problem. Besucherzahlen, Verweildauer, Wiederkehrrate und Laufweganalysen hängen alle von einer gewissen Gewissheit ab, dass wiederholte Beobachtungen derselben Identität zuzuordnen sind. Die Randomisierung schwächt dieses Vertrauen.
Ein Einkaufszentrum verzeichnet möglicherweise immer noch ein hohes Besucheraufkommen, aber wiederkehrende Besuche können schwach erscheinen, da zuvor bekannte Geräte nun unter neuen Identifikatoren angezeigt werden. Ein Hotel glaubt vielleicht, dass sich mehr Erstgäste im Netzwerk befinden, als es tatsächlich der Fall ist. Eine Gesundheitseinrichtung hat möglicherweise Mühe, die Mobilität der Mitarbeiter sauber von den Aktivitäten der Besucher zu trennen.
Wenn Ihr Team auf Präsenz- und Verhaltensberichte angewiesen ist, ist dieser Leitfaden für WiFi-Analysen eine hilfreiche Referenz für die Kennzahlen, die am wahrscheinlichsten betroffen sind.
Probleme bei der Benutzererfahrung, die im Verborgenen bleiben
Einige der schwierigsten Probleme treten direkt an der Schnittstelle zur Authentifizierung auf:
- Captive Portals Benutzer unerwartet erneut zur Anmeldung auffordern können
- Re-Authentifizierungs-Flows zwischen den Besuchen inkonsistent werden
- Die Fehlerbehebung langsamer wird, weil die MAC-Adresse von gestern nicht mehr die von heute ist
- Der Geräteverlauf in den Helpdesk-Aufzeichnungen fragmentiert
Betriebsteams beschreiben dies oft als "instabiles WiFi", obwohl die Funkverbindung einwandfrei ist und der eigentliche Fehler bei der Identitätskontinuität liegt.
Praxiserprobte Methoden zur Erkennung und Schadensbegrenzung
Sie können einen Bestand nicht modernisieren, wenn Sie das Problem nicht zuerst quantifizieren. Das unmittelbare Ziel ist nicht, die Randomisierung zu eliminieren. Es geht darum zu identifizieren, wo sie auftritt, welche Workflows von stabilen MAC-Adressen abhängen und welche SSIDs am stärksten betroffen sind.
Beginnen Sie mit der Erkennung in Tools, die Sie bereits nutzen
Die meisten Enterprise-WLAN-Stacks bieten bereits genügend Telemetriedaten, um Datenschutz-Adressen zu erkennen. Überprüfen Sie in Meraki, Aruba, Mist, Ruckus und ähnlichen Plattformen Client-Listen, Authentifizierungsfehler und den Sitzungsverlauf auf lokal verwaltete MAC-Muster. Verknüpfen Sie dies mit RADIUS-Protokollen, wenn Sie NAC- oder Richtlinien-Engines verwenden.
Achten Sie auf drei Dinge:
- Clients, deren zweite Hexadezimalstelle eine 2, 6, A oder E ist
- Wiederholte Onboarding-Fehlversuche, die demselben Benutzer, aber unterschiedlichen MAC-Adressen zugeordnet sind
- SSID-spezifische Anomalien, insbesondere in Gast-, BYOD- und gemeinsam genutzten Wohnnetzwerken
Eine einfache interne Überprüfung zeigt oft, dass die Randomisierung nicht gleichmäßig verteilt ist. Bei Gast-SSIDs zeigt sie sich meist zuerst. Bei Mitarbeiter-SSIDs entstehen Probleme, wenn nicht verwaltete oder nur teilweise verwaltete Geräte beitreten. Multi-Tenant-Umgebungen sind oft am stärksten betroffen, da das Netzwerk versucht, Endgeräte von Verbrauchern und die Durchsetzung von Richtlinien gleichzeitig zu unterstützen.
Entscheiden Sie, wo ein Blockieren vertretbar ist
Viele Teams stellen als Nächstes dieselbe Frage: Sollten wir randomisierte MAC-Adressen blockieren? Die ehrliche Antwort ist, dass dies in einer kleinen Anzahl von Fällen als vorübergehende Kontrollmaßnahme nützlich sein kann, aber eine schlechte langfristige Strategie ist.
Das Blockieren kann helfen, wenn:
- Eine Unternehmens-SSID eine strenge Sicherheitsprüfung für verwaltete Geräte erfordert
- Sie einen alten Workflow beibehalten müssen, während ein Ersatzsystem implementiert wird
- Eine bestimmte Geräteklasse aus Compliance- oder Betriebsgründen eine bekannte, feste Identität nutzen muss
Das Blockieren geht meist nach hinten los, wenn:
- Die SSID öffentlich, für Gäste bestimmt oder durch hohe Fluktuation geprägt ist
- Benutzer nicht leicht verstehen, wie sie die Funktion deaktivieren können
- Ihr Support-Desk nicht darauf ausgelegt ist, jede OS-Variante einzeln anzuleiten
- Sie einen reibungslosen Zugriff benötigen und keine weiteren Ausnahmepfade
Der Kompromiss ist einfach. Blockieren stellt zwar eine gewisse Kontrolle wieder her, beeinträchtigt aber meist die Benutzererfahrung und verursacht vermeidbaren Support-Aufwand.
Taktische Abhilfemaßnahmen, die heute funktionieren
Kurzfristige Abhilfemaßnahmen sind sinnvoll, um Zeit für eine ordnungsgemäße Neugestaltung zu gewinnen:
- Segmentierung nach Anwendungsfall: Halten Sie den verwalteten Mitarbeiterzugriff vom Gast- und BYOD-Zugriff getrennt.
- Nutzen Sie MDM, wo Sie die Geräte kontrollieren: Verteilung von Netzwerkprofilen auf Unternehmens-SSIDs, anstatt sich darauf zu verlassen, dass Benutzer die Datenschutzeinstellungen manuell ändern.
- Verabschieden Sie sich von MAC-abhängigen Annahmen: Überprüfen Sie DHCP-Reservierungen, NAC-Verknüpfungen und gerätespezifische Regeln.
- Dokumentieren Sie Ausnahme-Workflows: Wenn ein medizinisches Gerät, ein Drucker oder eine Konsole eine stabile Identität benötigt, behandeln Sie dies als spezifische Ausnahme und nicht als Standardmodell.
Keine dieser Lösungen behebt das zugrunde liegende Identitätsproblem. Sie verhindern lediglich, dass es sich in alle Bereiche des Betriebs ausbreitet.
Mit identitätsbasiertem Networking die Zukunft gestalten
Die effektivste Reaktion auf die MAC-Randomisierung besteht darin, die MAC-Adresse nicht mehr als zentralen Vertrauenspunkt zu betrachten. Das ist der grundlegende architektonische Wandel. Identitätsbasiertes Networking verlagert den Entscheidungspunkt von einem veränderbaren Hardware-Token auf eine Komponente, auf die sich das Netzwerk verlassen kann: einen Benutzer, ein Zertifikat, ein Verzeichnisobjekt, eine Bewertung des Gerätestatus oder einen föderierten Onboarding-Status.
Warum Passpoint und OpenRoaming die Spielregeln ändern
Passpoint und OpenRoaming werden daher zu mehr als nur Komfortfunktionen. Sie reduzieren die Abhängigkeit von Captive Portals und geteilten Passwörtern und ermöglichen es dem Netzwerk, Vertrauensentscheidungen zu treffen, noch bevor der alte Gäste-Workflow überhaupt beginnt.
Das ist von Bedeutung, da mittlerweile 72 % der mobilen Geräte in Großbritannien standardmäßig MAC-Adressen randomisieren und Netzwerke ohne entsprechende Unterstützung bis zu 40 % Authentifizierungsfehler beim ersten Paket verzeichnen können. Derselbe IETF-Entwurf stellt fest, dass die Implementierung von Hotspot 2.0 mit ANQP-Randomisierungs-Hints die erneuten Assoziierungen um 35 % reduzieren kann. Daher ist der IETF-Entwurf zur MAC-Adressen-Randomisierung für Architekten, die Gast- und Wohnumgebungen planen, eine aufmerksame Lektüre wert.
Passpoint verlagert das Modell von „Wer ist diese MAC?“ zu „Verfügt dieses Gerät über eine gültige Onboarding-Beziehung für dieses Netzwerk?“. Das ist die weitaus bessere Frage.
Wie ein modernes Design aussieht
Eine praktische Architektur weist meist diese Merkmale auf:
- Gastzugang nutzt Passpoint oder OpenRoaming: Der Benutzer authentifiziert sich einmal und erhält bei zukünftigen Besuchen ab dem ersten Paket eine verschlüsselte Verbindung.
- Mitarbeiterzugang nutzt verzeichnisbasierte Identität: Entra ID, Google Workspace oder Okta können den Zugriff an die Person und den Status des verwalteten Geräts koppeln.
- Zertifikate ersetzen gemeinsame Geheimnisse, wo immer möglich: Sie lassen sich besser skalieren und überstehen Datenschutzänderungen weitaus sauberer als eine MAC-gebundene Logik.
- Ältere Geräte erhalten eine kontrollierte Ausnahmespur: iPSK ist für Drucker, IoT und komplexe Endpunkte immer noch sinnvoll, sollte aber nicht Ihr gesamtes Zugriffsmodell bestimmen.
Warum dies besser ist, als zu versuchen, den Datenschutz zurückzudrehen
Sie können Monate damit verbringen, Benutzer davon zu überzeugen, die Datenschutzfunktionen zu deaktivieren, Wissensdatenbank-Artikel für jedes Telefonmodell zu schreiben und nach jedem OS-Update inkonsistentem Verhalten hinterherzujagen. Oder Sie können das Netzwerk auf ein Design umstellen, das davon ausgeht, dass Clients ihre Identität standardmäßig schützen.
Der zweite Weg ist nachhaltiger. Er verbessert auch die Sicherheit. Gemeinsame Passwörter, instabile Captive Portals und MAC-Abfragen waren schon immer Kompromisse. Die Randomisierung hat nur offengelegt, wie schwach diese Kompromisse tatsächlich waren.
Das Ziel ist nicht, das alte Sichtbarkeitsmodell wiederherzustellen. Das Ziel ist es, ein Netzwerk aufzubauen, das dieses Modell nicht mehr benötigt.
Häufig gestellte Fragen zu MAC Randomization
Verbessert MAC Randomization die Sicherheit oder nur den Datenschutz
Hauptsächlich Datenschutz. Es verhindert das Tracking über verschiedene Netzwerke hinweg, indem es die permanente Hardware-Adresse verbirgt. Es beweist nicht automatisch, dass der Benutzer vertrauenswürdig ist, das Gerät die Richtlinien erfüllt oder die Sitzung sicher ist. Deshalb sind Identitäts-, Zertifikats- und Sicherheitszustandskontrollen weiterhin wichtig.
Sollten wir Benutzer bitten, dies zu deaktivieren
Nur in seltenen Einzelfällen. Für verwaltete Mitarbeitergeräte auf einer Unternehmens-SSID kann dies sinnvoll sein, wenn die Einstellung über MDM bereitgestellt wird und an eine klare Richtlinie gebunden ist. Für Gäste, Bewohner oder Gelegenheitsbesucher ist die Aufforderung, eine Datenschutzfunktion zu deaktivieren, in der Regel eine schlechte Nutzererfahrung und führt zu hohem Support-Aufwand.
Warum sind Studentenwohnheime und Build-to-Rent-Objekte so stark betroffen
Weil diese Umgebungen oft Consumer-Geräte, veraltete Onboarding-Muster und eine hohe Sensibilität für Support-Anfragen mischen. In Großbritannien verzeichneten Build-to-Rent-Objekte und Studentenwohnheime einen Anstieg der Beschwerden über den WiFi-Zugang um 31 %, wobei 55 % auf randomisierte MACs zurückzuführen waren, die iPSK-Richtlinien fragmentierten, so dieser Leitfaden zu Problemen mit randomisierten MAC-Adressen.
Was in Mandantenbereichen am besten funktioniert
Teilen Sie das Problem in verschiedene Bereiche auf. Nutzen Sie identitätsbasiertes Onboarding für Bewohner und Mitarbeiter, halten Sie Ausnahmen für Altsysteme streng unter Kontrolle und vermeiden Sie es, Netzwerke so zu gestalten, dass sie auf dauerhafte MAC-Sichtbarkeit angewiesen sind. Je mehr ein Standort auf iPSK als Universallösung setzt, desto anfälliger wird er, wenn die Datenschutzfunktionen der Clients erweitert werden.
Wenn Sie Ihr Gast-, Mitarbeiter- oder Mandanten-WiFi auf Basis von Identitäten statt von Hardware-Adressen neu konzipieren, ist Purple genau für diesen Wandel ausgelegt. Es unterstützt Passpoint und OpenRoaming, lässt sich in Microsoft Entra ID, Google Workspace und Okta integrieren und hilft dabei, gemeinsam genutzte Passwörter und die Reibung von Captive Portals durch einen sicheren, passwortlosen Zugang zu ersetzen, der in den Bereichen Hotellerie, Einzelhandel, Gesundheitswesen, Transportwesen und Wohnumgebungen funktioniert.



