
Guías técnicas de WiFi
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
46 guides in Authentication
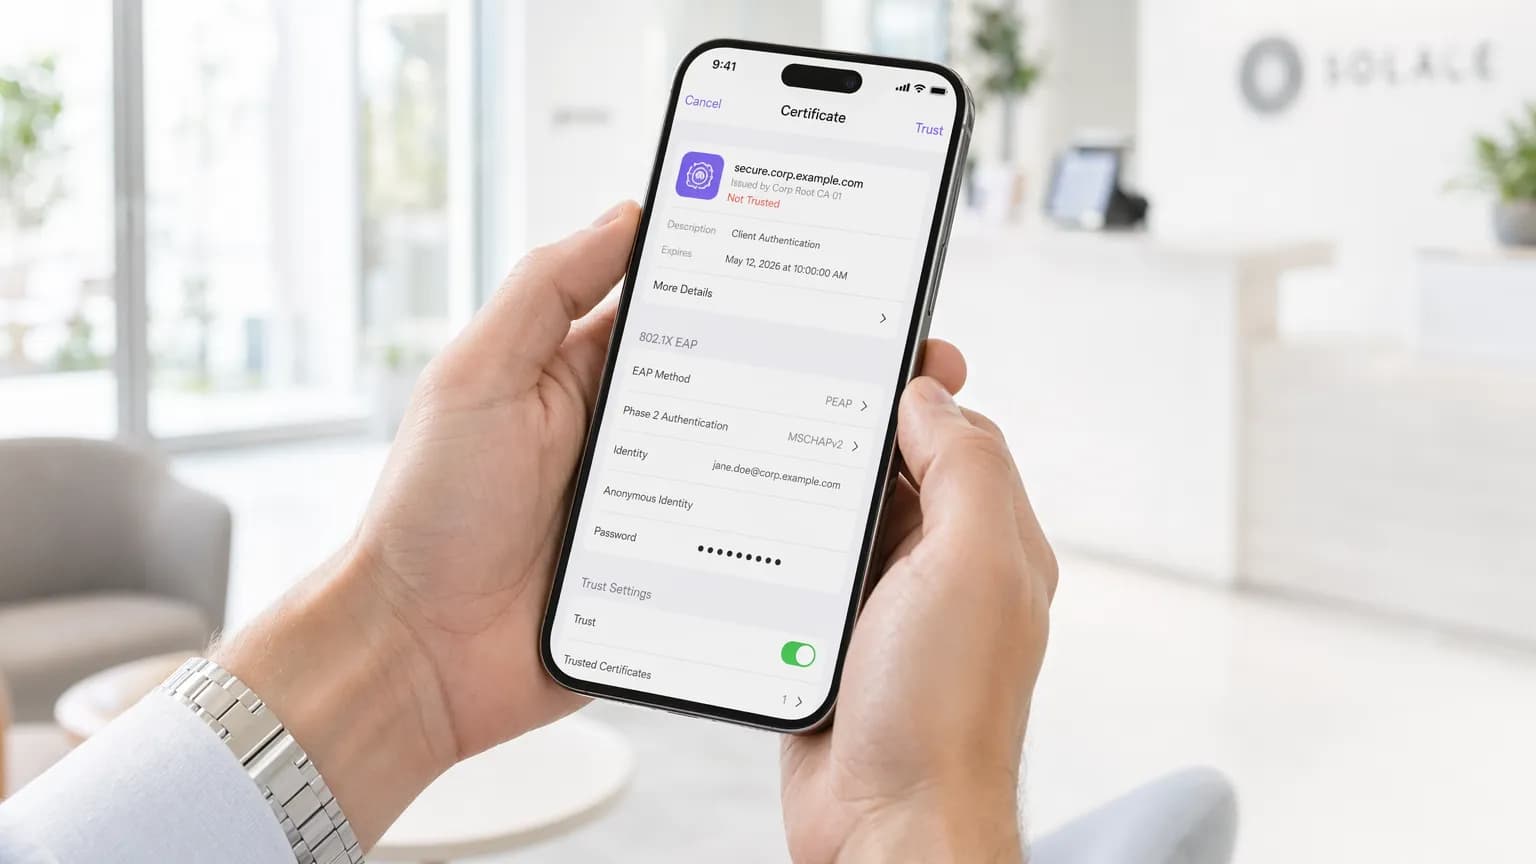
Implementación de la autenticación 802.1X en dispositivos móviles
Esta guía exhaustiva proporciona a los responsables de TI un diseño técnico para implementar la autenticación 802.1X en dispositivos iOS y Android. Cubre la arquitectura, la selección del método EAP, el aprovisionamiento mediante MDM y la resolución de problemas para garantizar un acceso seguro y escalable a la red móvil.

Autenticación de certificados WiFi: cómo protegen los certificados digitales las redes inalámbricas
Esta guía de referencia detalla cómo los certificados digitales X.509 y EAP-TLS reemplazan las contraseñas vulnerables en las redes WiFi corporativas. Proporciona a arquitectos de redes y responsables de TI pasos prácticos de implementación, diseño de arquitectura PKI y análisis del ROI empresarial.

WPA2 vs. 802.1X: ¿cuál es la diferencia?
Esta guía desmitifica la relación entre el cifrado WPA2 y el marco de autenticación IEEE 802.1X, dos estándares complementarios que a menudo se confunden en la documentación de los proveedores y en las conversaciones sobre diseño de redes. Proporciona a directores de TI, arquitectos de redes y responsables de operaciones de recintos un desglose técnico claro de cómo interactúan estos protocolos, estrategias prácticas de implementación en entornos de hostelería, retail y sector público, y directrices prácticas sobre cumplimiento, mitigación de riesgos e integración de WiFi para invitados.

EAP-TLS frente a PEAP: ¿Qué protocolo de autenticación es el adecuado para su red?
Decida qué método 802.1X debe utilizar cada grupo de dispositivos de su red: EAP-TLS para dispositivos corporativos que pueda inscribir, PEAP con validación de certificado de servidor bloqueada para dispositivos personales y de contratistas, y un Captive Portal o OpenRoaming para invitados. También puede planificar una migración que ejecute ambos métodos en un solo servicio RADIUS sin tiempo de inactividad.

¿Qué es la autenticación de PEAP? Cómo PEAP protege su WiFi
Podrá decidir si PEAP-MSCHAPv2 sigue siendo adecuado para su WiFi del personal, configurarlo para que los dispositivos rechacen servidores RADIUS no confiables y planificar su ruta hacia EAP-TLS o iPSK. También verá por qué los invitados deben estar en una red con portal cautivo independiente, y cómo Credential Guard de Windows 11 y la identidad en la nube cambian esta decisión.

¿Qué es EAP-TLS? Explicación de la autenticación WiFi basada en certificados
Esta guía proporciona una referencia técnica completa sobre EAP-TLS (Protocolo de Autenticación Extensible con Seguridad en la Capa de Transporte), el método de autenticación 802.1X más seguro disponible para redes WiFi empresariales. Cubre la infraestructura de certificados X.509 necesaria, el protocolo de enlace de autenticación mutua y los patrones de implementación prácticos para entornos de hostelería, comercio minorista, sanidad y sector público. Los directores de TI, arquitectos de red y CTO encontrarán orientación práctica sobre el diseño de PKI, el aprovisionamiento de certificados integrado con MDM, la configuración de RADIUS y la alineación con normativas como PCI-DSS y GDPR.

¿Qué es la autenticación 802.1X? Cómo funciona y por qué es importante
Una guía de referencia técnica completa para directores de TI y arquitectos de redes sobre la autenticación IEEE 802.1X. Esta guía cubre la arquitectura subyacente, las estrategias de implementación, los beneficios de seguridad sobre PSK y cómo implementar eficazmente el control de acceso de clase empresarial junto con soluciones de WiFi para invitados.

WPA2 Enterprise: La guía completa
Esta guía proporciona una referencia técnica exhaustiva para WPA2-Enterprise, que abarca la arquitectura 802.1X, la selección del método EAP y las estrategias de implementación por fases para entornos empresariales. Está diseñada para directores de TI, arquitectos de red y directores de operaciones de instalaciones que necesitan dar el paso más allá del WiFi de clave compartida hacia un modelo de autenticación escalable, auditable y conforme a las normativas. La plataforma de Purple se posiciona como una capa de gestión de identidades práctica para instalaciones que despliegan WiFi seguro para invitados y empleados a escala.
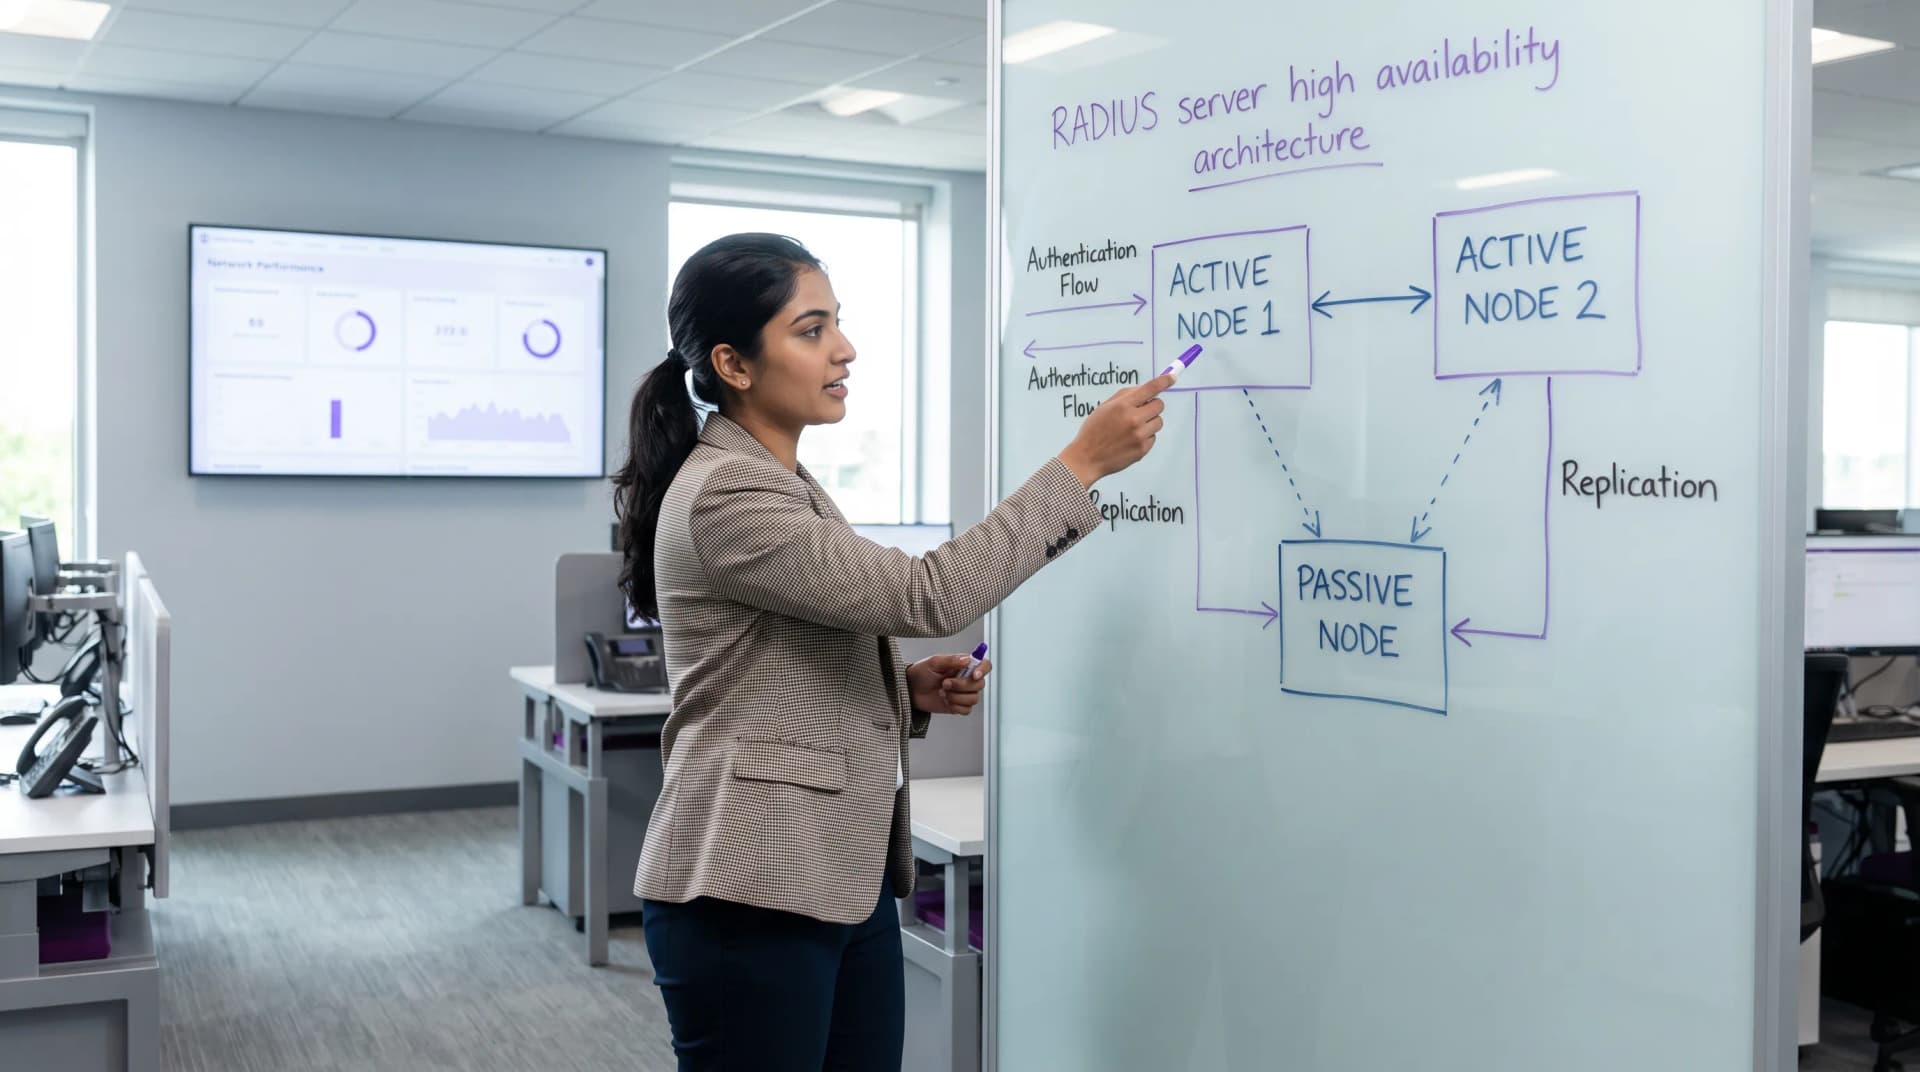
Alta disponibilidad de servidores RADIUS: Active-Active frente a Active-Passive
Una guía de referencia técnica definitiva para responsables de TI y arquitectos de red que evalúan arquitecturas de alta disponibilidad RADIUS. Compara los despliegues Active-Active y Active-Passive, detalla los requisitos de replicación de bases de datos y explica cómo Cloud RADIUS mitiga la latencia de conmutación por error en recintos empresariales.

Autenticación WiFi sin contraseña: más allá de las claves precompartidas
Esta guía ofrece a los responsables de TI, arquitectos de red y directores de operaciones de recintos una hoja de ruta práctica para eliminar las contraseñas WiFi compartidas y migrar a una autenticación basada en identidad y certificados. Cubre los fallos de seguridad y cumplimiento de las redes basadas en PSK, la arquitectura técnica de 802.1X y EAP-TLS, y el papel de Identity PSK (iPSK) como tecnología de transición crítica para IoT y dispositivos heredados. Los operadores de recintos en los sectores de hostelería, retail y sector público encontrarán estrategias de migración prácticas, escenarios de implementación reales y resultados empresariales medibles para justificar la inversión.

Cloud RADIUS vs RADIUS local: guía de decisión para equipos de TI
Compare Cloud RADIUS y RADIUS local (FreeRADIUS, NPS) para la seguridad WiFi 802.1X empresarial. Comparativa de arquitectura, análisis de TCO, integración SCEP EAP-TLS y resiliencia de WAN.

Onboarding de WiFi BYOD: Gestión de dispositivos no gestionados en hoteles y retail
Esta guía de referencia técnica proporciona estrategias prácticas para el onboarding de dispositivos propiedad de los empleados (BYOD) en redes WiFi empresariales en entornos de hostelería y retail sin necesidad de un registro completo en MDM. Cubre flujos de registro de certificados de autoservicio, autenticación 802.1X y aplicación de políticas para garantizar un acceso seguro para dispositivos no gestionados.

Comparativa de métodos EAP (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST): Guía de 802.1X para empresas
Compare los protocolos de autenticación EAP para redes 802.1X empresariales: niveles de seguridad, requisitos de certificados de cliente, complejidad de PKI e integración de RADIUS para WPA3-Enterprise.

Autenticación 802.1X: Garantizar el acceso seguro a la red en dispositivos modernos
Esta guía proporciona una descripción detallada y práctica de la autenticación IEEE 802.1X para profesionales sénior de TI y arquitectos de red. Detalla los pasos críticos para asegurar el acceso a la red en diversos entornos empresariales, centrándose en una guía de despliegue práctica e independiente del proveedor para mitigar riesgos, garantizar el cumplimiento y ofrecer una experiencia de usuario fluida y segura.

Robustecimiento de RADIUS contra ataques de colisión MD5 (BlastRADIUS)
Mitigue los ataques BlastRADIUS de CVE-2024-3596. Imponga RADIUS Message-Authenticator, parchee FreeRADIUS y Cisco ISE, y migre a 802.1X EAP-TLS.

Passpoint (Hotspot 2.0): una guía completa para un roaming de WiFi seguro y sin interrupciones
Esta guía ofrece una descripción técnica detallada de Passpoint (Hotspot 2.0) para líderes de TI y arquitectos de red, que abarca el estándar IEEE 802.11u, los protocolos de descubrimiento GAS/ANQP, la seguridad WPA3-Enterprise y la federación WBA OpenRoaming. Proporciona un marco de implementación independiente del proveedor con orientación para un despliegue por fases, casos de estudio reales de los sectores de hostelería y retail, y un análisis claro del ROI y los beneficios de cumplimiento para los operadores de espacios empresariales.

Autenticación por SMS para WiFi: cómo funciona y cuándo utilizarla
Una referencia técnica para directores de TI y operadores de recintos sobre la implementación de la autenticación WiFi basada en SMS. Esta guía detalla el flujo de trabajo técnico, lo compara con el inicio de sesión social y proporciona mejores prácticas prácticas para el despliegue en entornos empresariales como hoteles, tiendas y estadios.

Inicio de sesión con redes sociales para WiFi de invitados: Facebook, Google, Apple y LinkedIn
Esta guía proporciona una referencia técnica completa para directores de TI, arquitectos de red y operadores de recintos que implementan el inicio de sesión con redes sociales en redes WiFi de invitados. Cubre el flujo de código de autorización de OAuth 2.0 que sustenta la autenticación de Facebook, Google, Apple y LinkedIn, los datos específicos que proporciona cada plataforma y las limitaciones críticas de compatibilidad de iOS que afectan a Google OAuth en entornos de Captive Portal. Se incluyen las obligaciones de cumplimiento bajo el UK GDPR, los marcos de selección de plataformas y casos prácticos de implementación real en el sector hotelero y minorista para respaldar las decisiones de implementación de este trimestre.

Autenticación SAML para el WiFi del personal
Esta guía ofrece un análisis técnico profundo sobre el aprovechamiento de SAML 2.0 para la autenticación de WiFi del personal de nivel empresarial, abarcando la arquitectura del protocolo, la integración del proveedor de identidad y las mejores prácticas de implementación. Equipa a los líderes de TI y arquitectos de redes con orientación práctica sobre cómo conectar Azure AD u Okta a la plataforma de inteligencia Purple WiFi para reemplazar las claves precompartidas inseguras con un control de acceso robusto y basado en la identidad. El resultado es una mejora medible en la postura de seguridad, la preparación para el cumplimiento normativo y la eficiencia operativa en hoteles, cadenas de retail, estadios y recintos del sector público.

802.1X vs PSK vs Open WiFi: ¿Qué método de autenticación es el adecuado para usted?
Esta guía ofrece una comparación definitiva y neutral de los tres principales métodos de autenticación WiFi - 802.1X (WPA2/3-Enterprise), clave compartida previamente (PSK) y Open WiFi - , adaptada para directores de TI, arquitectos de red y CTO de los sectores de hostelería, comercio minorista, eventos y sector público. Reduce la complejidad técnica para ofrecer pautas de implementación prácticas, casos de estudio reales y un marco de decisión claro para proteger las redes tanto del personal como de los invitados. Entender qué modelo de autenticación implementar no es una mera decisión técnica; es una decisión empresarial estratégica con implicaciones directas en la postura de seguridad, el cumplimiento normativo, la eficiencia operativa y la capacidad de extraer valor comercial de su infraestructura de WiFi.

¿Qué es la autenticación RADIUS y cómo funciona?
Esta guía ofrece una referencia técnica definitiva sobre la autenticación RADIUS para responsables de TI que gestionan despliegues de WiFi corporativos y de invitados. Desmitifica el protocolo AAA, explica cómo funcionan de forma conjunta el estándar 802.1X y los métodos EAP, y detalla cómo la plataforma en la nube de Purple simplifica el despliegue en hoteles, cadenas de tiendas, estadios y organizaciones del sector público. Los lectores obtendrán una hoja de ruta de implementación clara, casos de estudio reales y los marcos de decisión necesarios para migrar de claves precompartidas inseguras a una arquitectura de control de acceso a la red robusta y basada en la identidad.

IPSK explicado: Claves precompartidas de identidad para el acceso a WiFi
Esta guía proporciona a los directores de TI, arquitectos de red y directores de operaciones de instalaciones una referencia técnica definitiva sobre las claves precompartidas de identidad (IPSK) para el acceso a WiFi - explicando la arquitectura, comparándola con el PSK estándar y 802.1X Enterprise, y ofreciendo directrices de implementación prácticas para entornos de hostelería, retail, eventos y sector público. Aborda el desafío operativo crítico de proporcionar un acceso WiFi seguro y gestionado de forma individual a través de flotas de dispositivos mixtos - incluyendo IoT y dispositivos sin pantalla - sin la sobrecarga de infraestructura que supone una implementación completa de 802.1X. La plataforma de Purple se posiciona como la capa de orquestación que automatiza la gestión del ciclo de vida de las claves IPSK a escala.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
