
Guías técnicas de WiFi
Guías técnicas profundas dirigidas por expertos sobre WiFi de invitados, analíticas, Captive Portals y tecnología para recintos.
473 guides
Soluciones de WiFi gestionadas en la nube: guía de despliegue empresarial | Purple
Despliegue WiFi gestionado en la nube en edificios comerciales y multi-inquilino. Compare arquitecturas, configure el aislamiento de iPSK y VLAN, y modele el TCO y el ROI de los servicios.
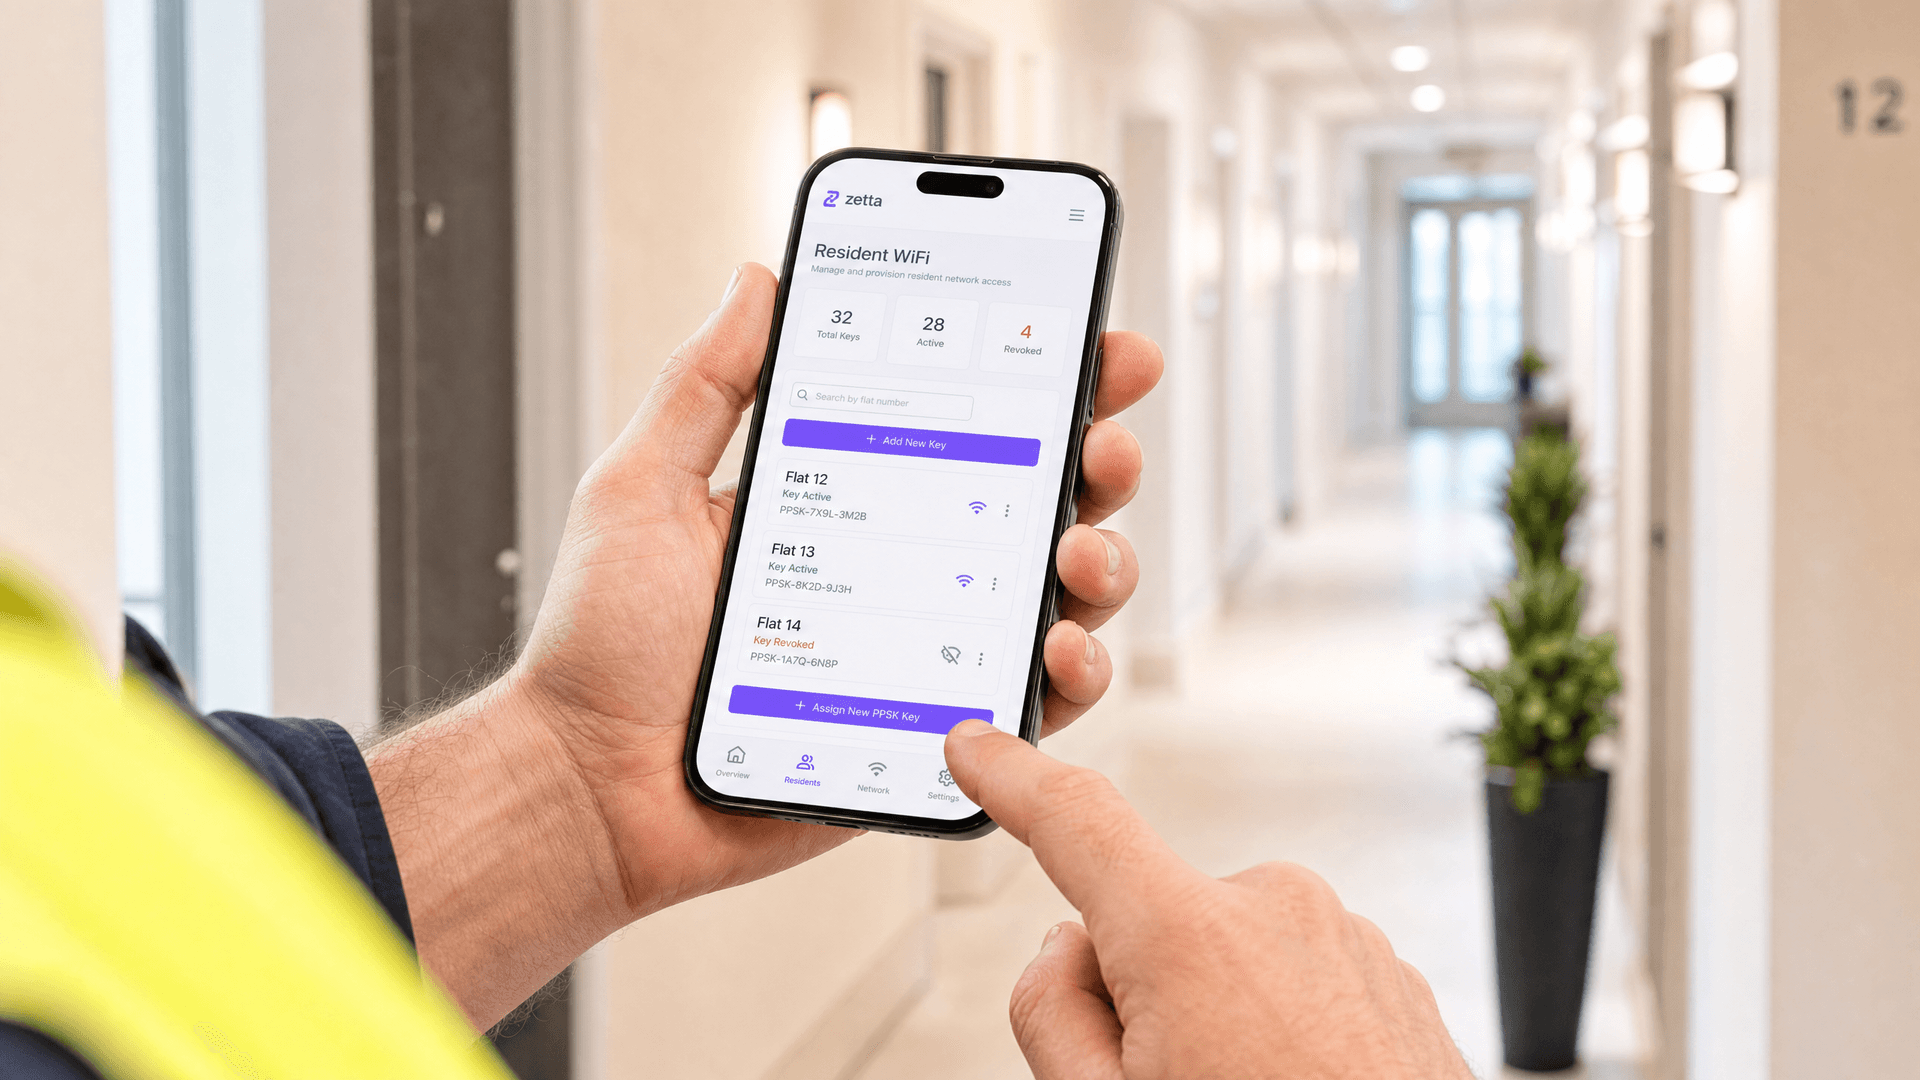
PPSK WiFi: comparación de funciones y modelos de implementación
Guía técnica para arquitecturas de Clave Precompartida Privada (PPSK) e iPSK de identidad: redireccionamiento dinámico de VLAN, aislamiento de mDNS, incorporación de IoT y recuperación de tiempo de aire en MDUs y viviendas estudiantiles.
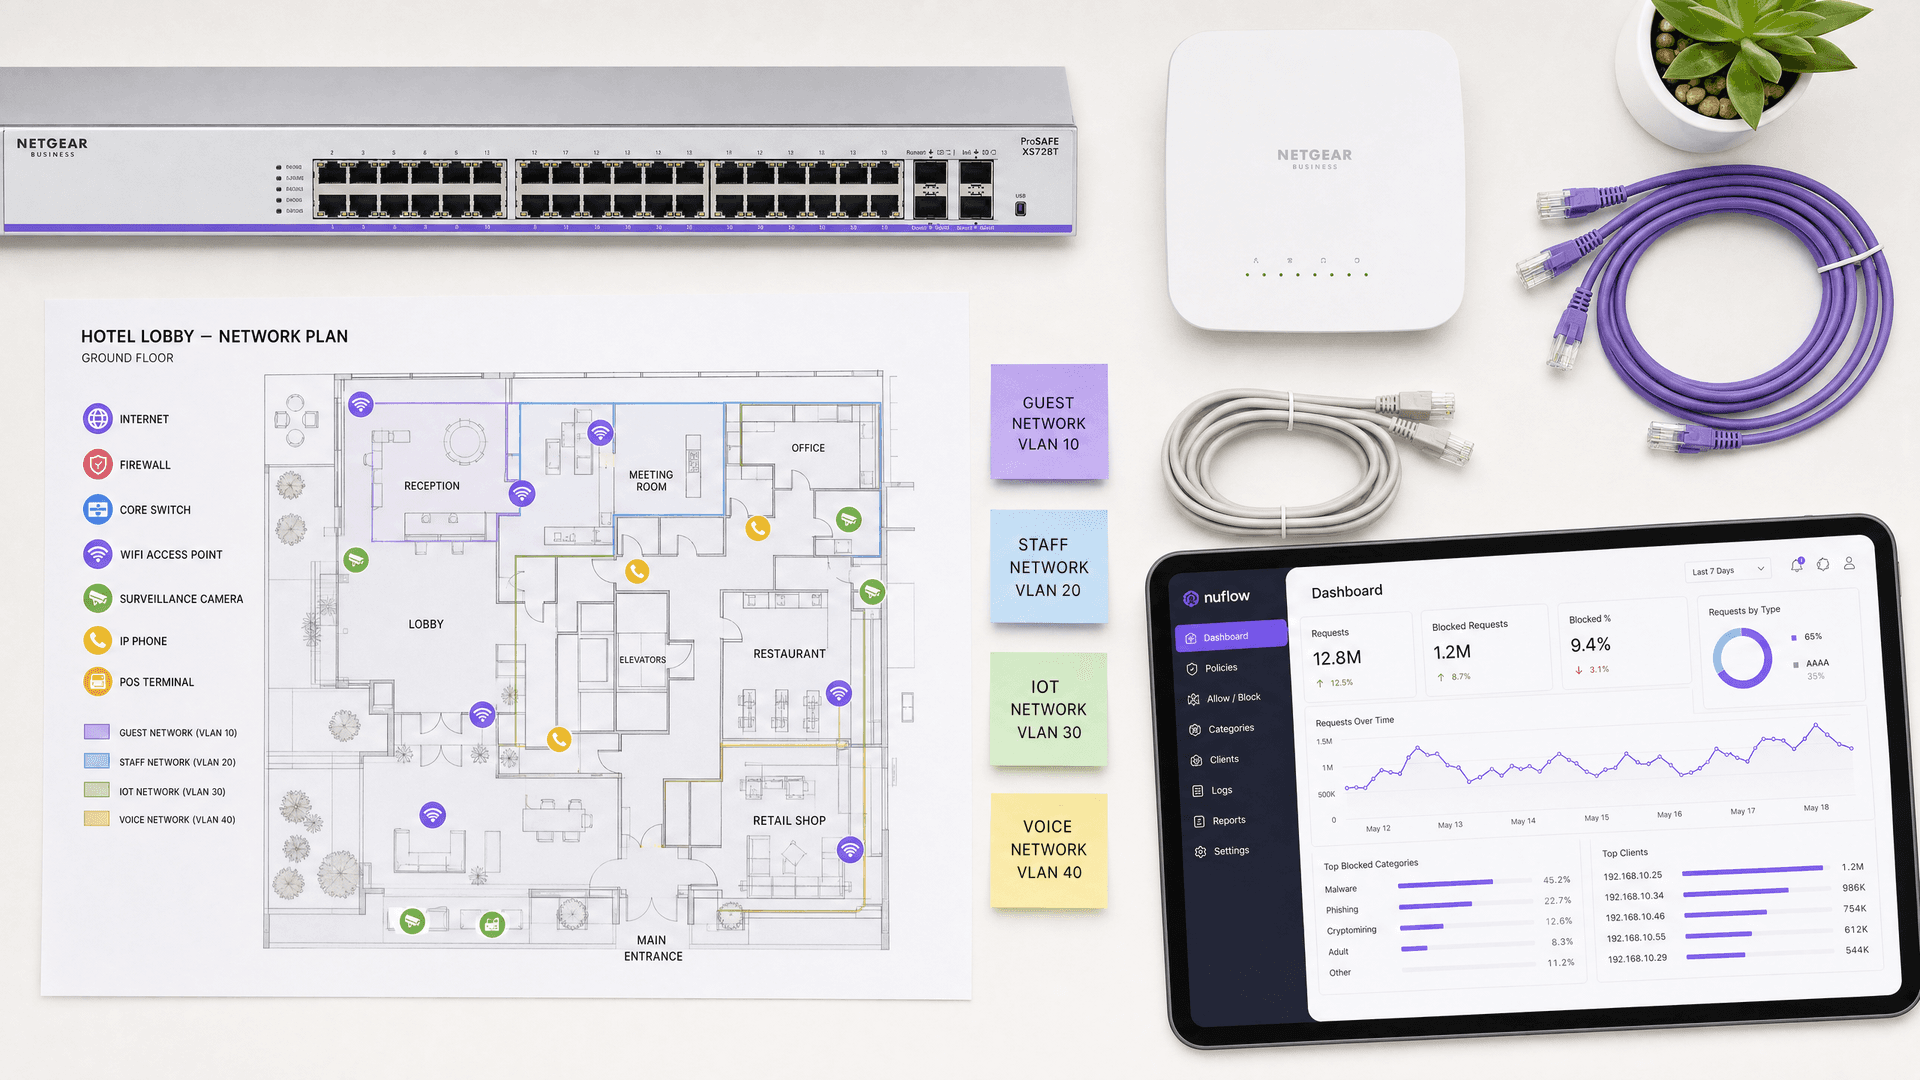
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de red y equipos de operaciones de establecimientos la arquitectura de implementación, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hotelería, retail y sector público. Purple Shield bloquea malware, redes de bots y contenido inapropiado a nivel de DNS en más de 80,000 establecimientos activos.
Tres SSIDs para gobernarlos a todos: guía de configuración de WiFi para invitados, Passpoint e IoT
Esta guía técnica proporciona un modelo definitivo para implementar el diseño de tres SSIDs WiFi en instalaciones empresariales. Detalla la configuración de un Captive Portal de WiFi de invitados abierto, la incorporación automatizada de Passpoint y la autenticación xPSK por dispositivo para lograr una segmentación de VLAN completa y un acceso a la red de confianza cero.
Aruba ClearPass vs. Purple WiFi: Comparativa de funciones y co-implementación
Una guía técnica completa que detalla la arquitectura de co-implementación de Aruba ClearPass y Purple WiFi. Cubre la configuración de proxy RADIUS, la asignación dinámica de VLAN y las mejores prácticas para ofrecer redes de invitados seguras y basadas en análisis junto con el NAC empresarial.
Cisco ISE vs. Purple WiFi: cómo se comparan y cómo funcionan en conjunto
Esta guía explica cómo Cisco ISE y Purple WiFi desempeñan roles distintos pero complementarios en las redes empresariales. Detalla cómo utilizar Cisco ISE para el acceso corporativo seguro mediante 802.1X mientras se aprovecha Purple para el WiFi de invitados compatible con GDPR, analíticas de marketing e integración con CRM.
EAP-TLS vs EAP-TTLS: ¿Qué protocolo de WiFi basado en certificados debe elegir?
Podrá mapear cada grupo de dispositivos en su infraestructura a EAP-TLS, EAP-TTLS o iPSK, según el propietario del dispositivo. También verá cómo afecta cada método al robo de credenciales, la baja de empleados, la evidencia de PCI DSS y el costo operativo. La guía concluye con reglas de configuración que aplican independientemente del método que elija.
¿Qué es un supplicant 802.1X? Tipos de cliente y configuración de dispositivos
Esta guía explica el papel del supplicant 802.1X en la autenticación WiFi empresarial. Cubre la arquitectura técnica, compara los supplicants nativos del sistema operativo con clientes de terceros y ofrece una guía de configuración práctica para equipos de TI que implementan EAP-TLS y PEAP.
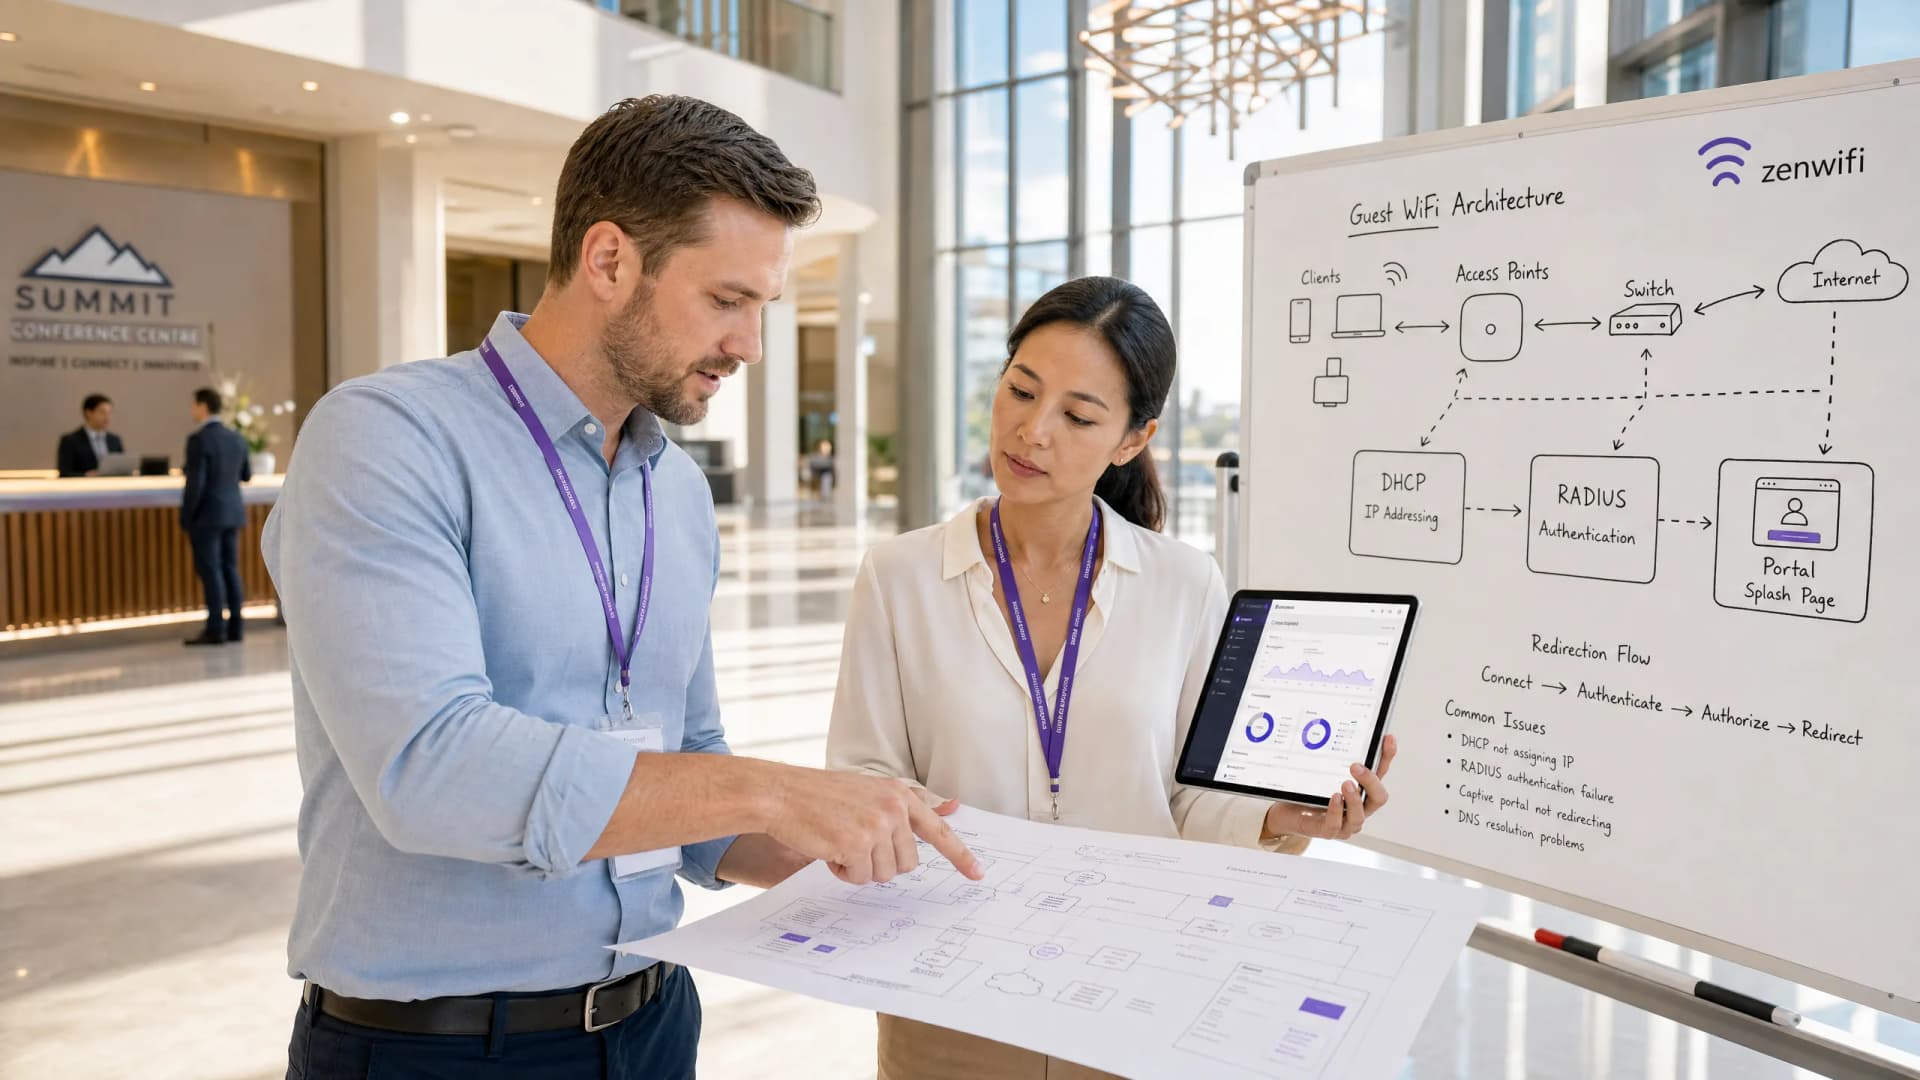
Resolución de problemas en WiFi público: Cómo solucionar "Conectado, sin internet" y fallas de redirección a la página de inicio
Esta guía técnica de referencia autorizada explica los mecanismos subyacentes de la detección de Captive Portal y detalla los seis modos principales de falla que impiden la conexión de la red WiFi de invitados. Proporciona a los administradores de TI y arquitectos de red un marco de trabajo práctico para la resolución de problemas para resolver conflictos de redirección HTTP, conflictos de DNS y desafíos de aleatorización MAC.
Arquitectura de Captive Portal: Seguridad, Redirección y Mejores Prácticas
Una referencia técnica definitiva sobre la arquitectura de captive portal empresarial. Esta guía explica el aislamiento de red, la redirección de DNS, la autenticación RADIUS y el cumplimiento de seguridad para líderes de TI que implementan redes WiFi de invitados seguras y ricas en datos.
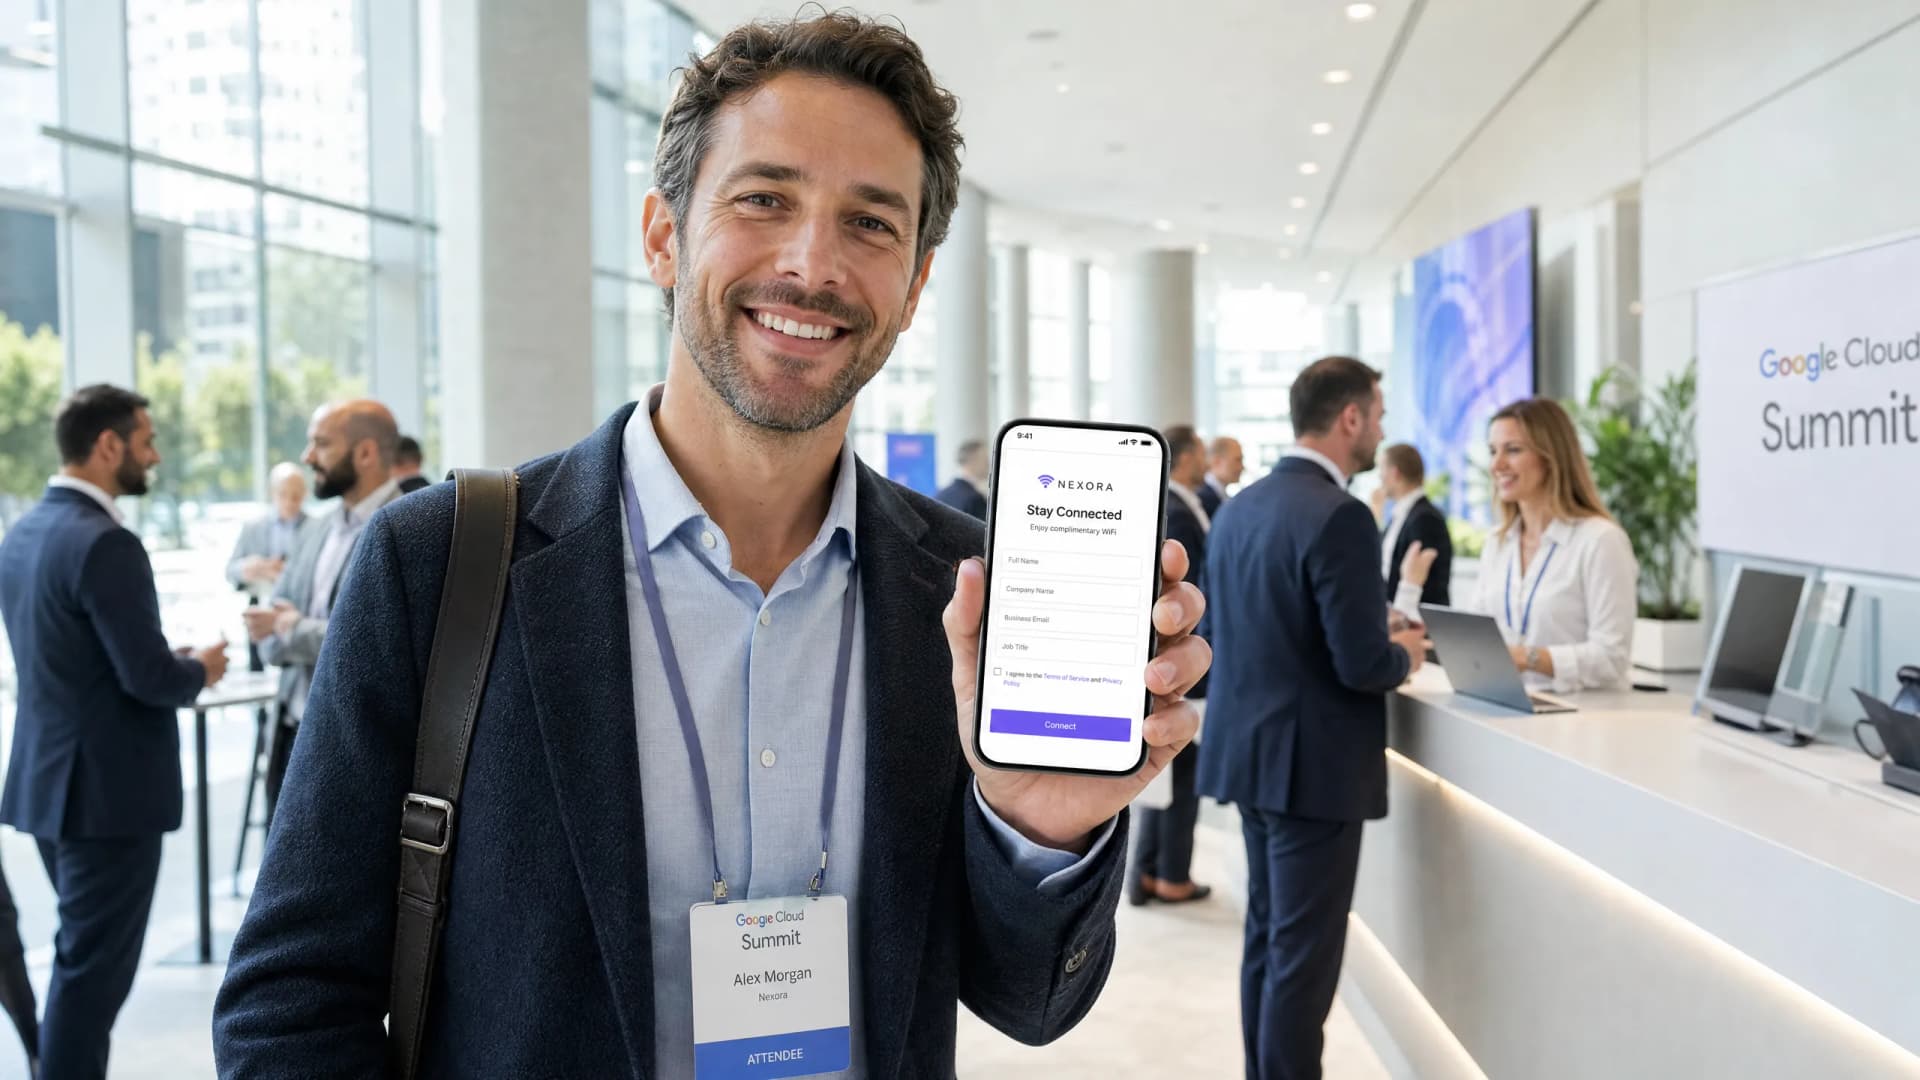
Optimización de Captive Portals B2B: Captura de nombres de empresas y datos profesionales
Esta guía explica cómo los directores de TI, arquitectos de red y directores de operaciones de recintos pueden configurar Captive Portals B2B para capturar datos profesionales (nombres de empresas, puestos de trabajo y direcciones de correo electrónico empresariales) al momento de iniciar sesión en el WiFi. Abarca toda la arquitectura técnica, desde la aislación de VLAN y la autenticación RADIUS hasta la integración de CRM con Salesforce y HubSpot, con cumplimiento integrado de GDPR y CCPA. Los recintos que implementan esto correctamente transforman su red WiFi de invitados en un motor de datos de origen y en un sistema automatizado de generación de clientes potenciales.
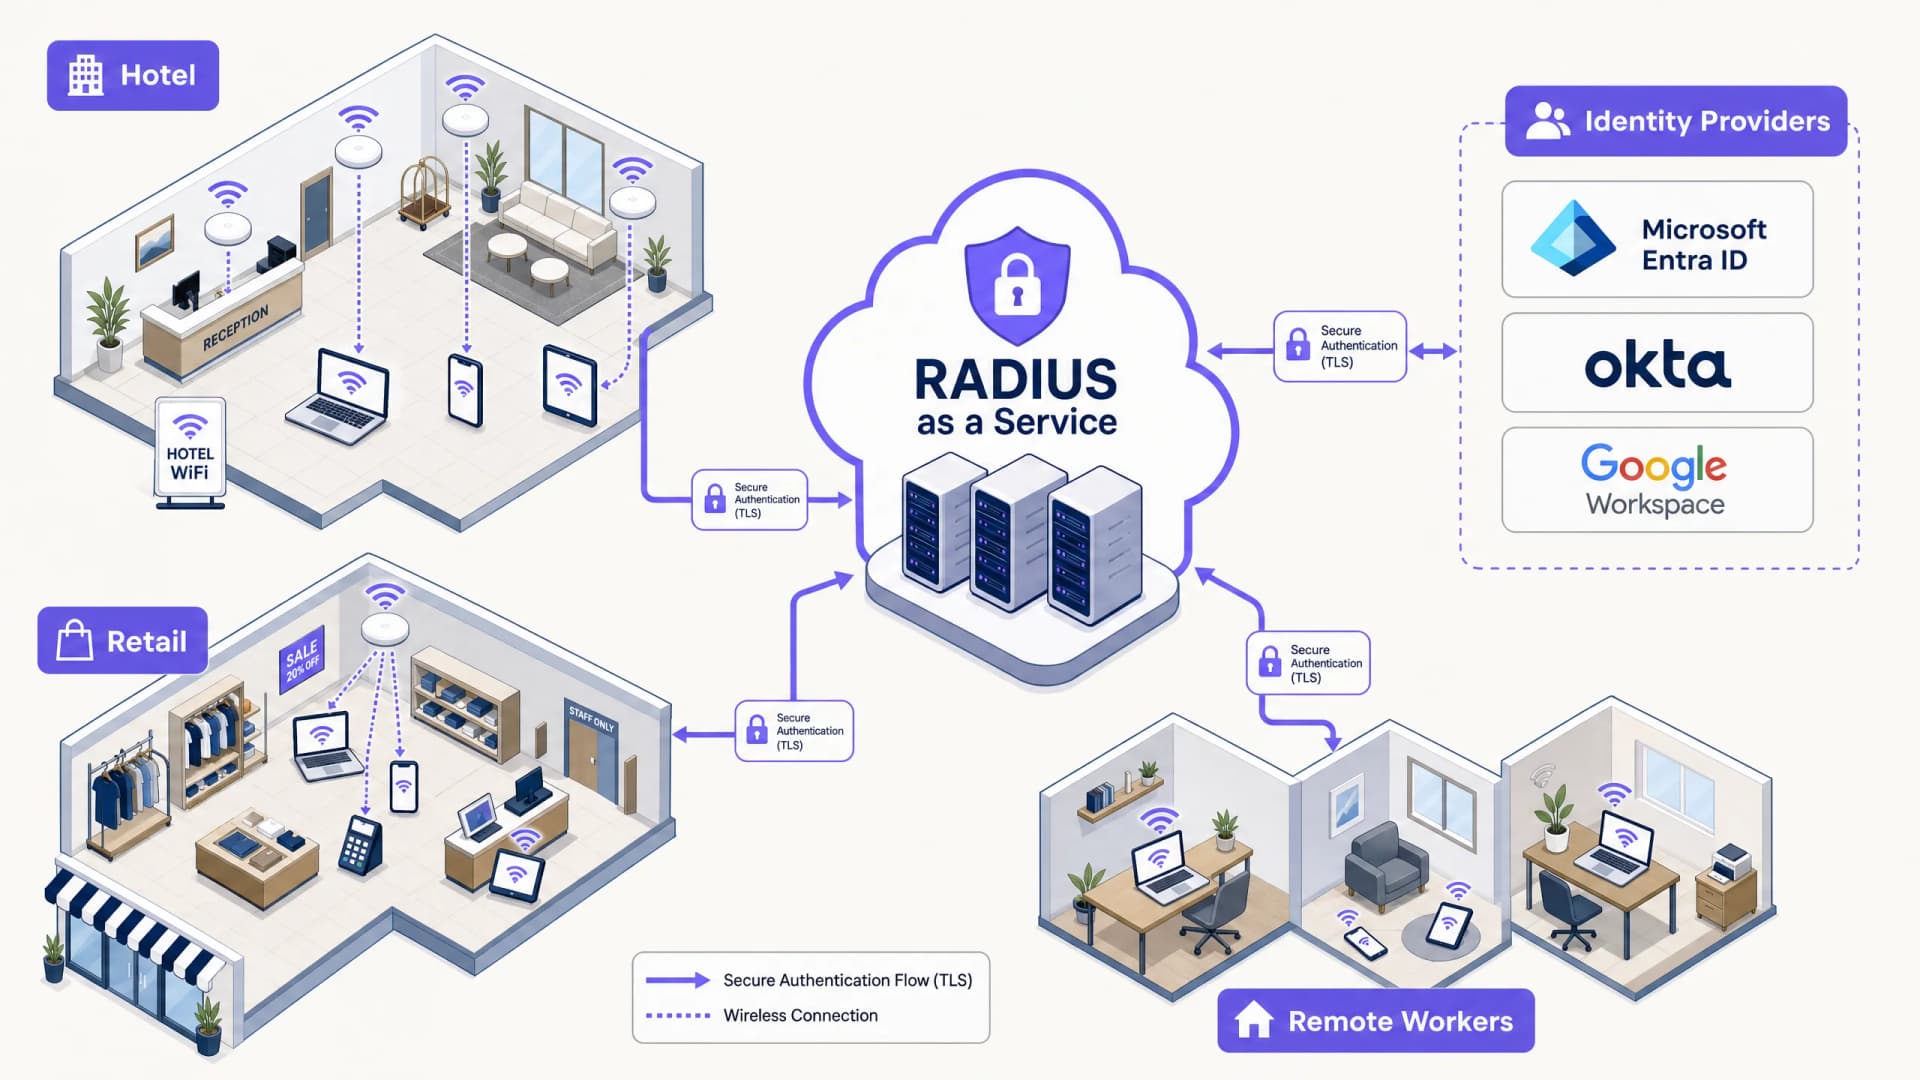
Los beneficios de seguridad de RADIUS-as-a-Service para fuerzas de trabajo híbridas
Esta guía de referencia técnica explica cómo RADIUS-as-a-Service protege el acceso a la red para fuerzas de trabajo híbridas en sitios distribuidos. Cubre la arquitectura, los beneficios de seguridad y los pasos de implementación para reemplazar la infraestructura RADIUS local con un servicio de autenticación administrado en la nube. Para los gerentes de TI y arquitectos de redes en hoteles, cadenas de retail, estadios y organizaciones del sector público, esta guía proporciona la evidencia necesaria para evaluar y actuar en una migración a RADIUS en la nube este trimestre.
Integración de RADIUS-as-a-Service con directorios en la nube (Azure AD y Google Workspace)
Esta guía de referencia técnica detalla cómo integrar RADIUS-as-a-Service con directorios en la nube - Microsoft Entra ID y Google Workspace - para la autenticación de WiFi empresarial. Cubre el cambio arquitectónico de NPS local a un RADIUS nativo de la nube, la implementación de autenticación EAP-TLS basada en certificados y las mejores prácticas operativas para proteger el acceso inalámbrico en entornos de hospitalidad, retail y sector público. Para los gerentes de TI y arquitectos de redes que ya han invertido en identidad en la nube, esta guía cierra la brecha entre la gestión de directorios y la seguridad de la red física.
Diseño de redes WiFi para edificios de oficinas multi-inquilino
Esta guía proporciona a los directores de TI, arquitectos de red y CTO un plano neutral respecto a proveedores para diseñar redes WiFi escalables, seguras e aisladas en edificios de oficinas multi-inquilino. Abarca la segmentación de VLAN bajo IEEE 802.1Q, la asignación dinámica de VLAN a través de 802.1X y RADIUS, la planificación de RF para entornos de alta densidad y consideraciones de cumplimiento bajo GDPR y PCI-DSS. Los operadores de recintos y administradores de edificios encontrarán orientación de arquitectura accionable, casos de estudio del mundo real y errores de configuración que deben evitar antes de la implementación.
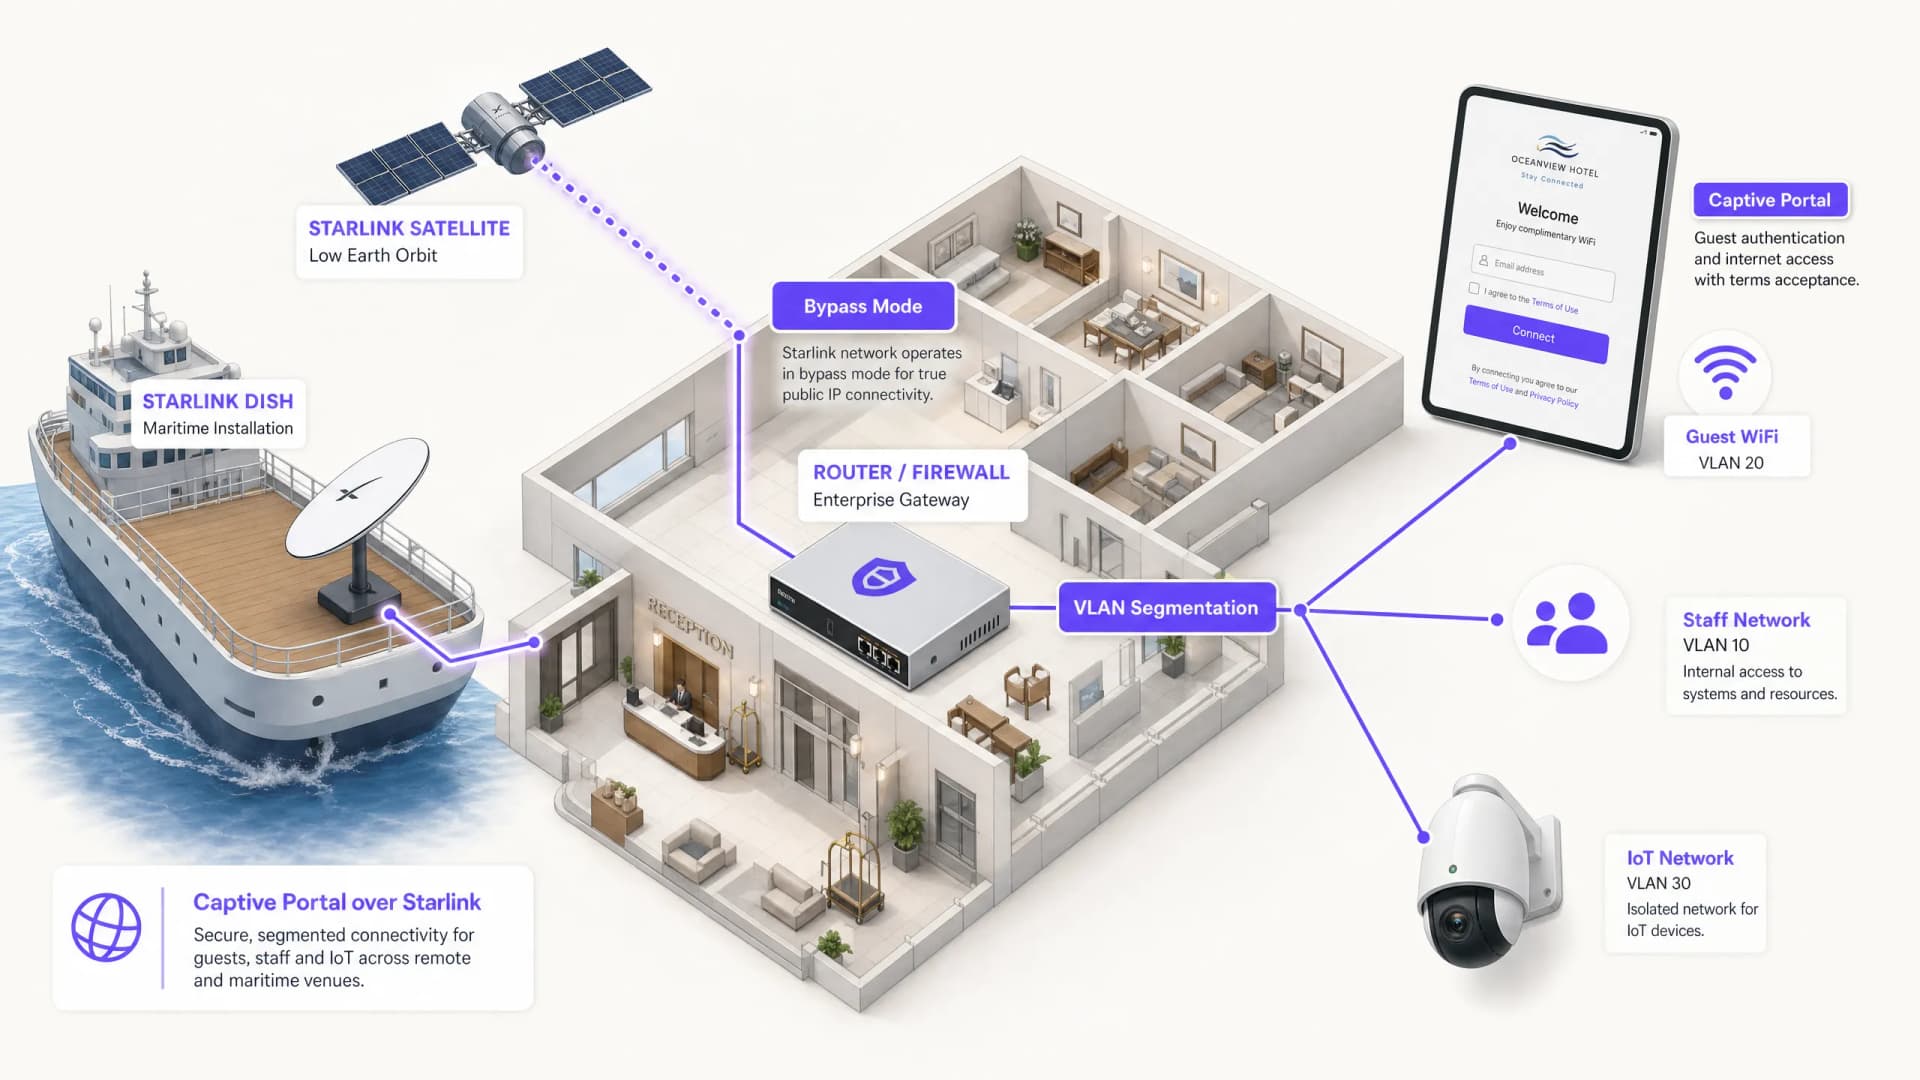
Cómo configurar un Captive Portal en Starlink: Una guía para establecimientos marítimos y remotos
Esta guía detalla cómo eludir el hardware nativo de Starlink e integrar un captive portal administrado en la nube utilizando equipos de enrutamiento empresarial. Aprenderá cómo superar la limitación de CGNAT, aplicar la segmentación de VLAN, gestionar las limitaciones de ancho de banda satelital y garantizar el cumplimiento normativo.
Mejores prácticas para el Captive Portal: diseño para alta conversión y cumplimiento
Esta guía técnica ofrece a directores de TI, arquitectos de red y directores de operaciones de instalaciones un plan completo para implementar portales cautivos que equilibren la seguridad de la red con una alta conversión de usuarios. Cubre toda la arquitectura, desde la segmentación de VLAN y la autenticación RADIUS hasta el diseño de consentimiento en cumplimiento con el GDPR y la selección del método de autenticación. Basada en la experiencia operativa de Purple en más de 80,000 establecimientos y 440 millones de inicios de sesión en 2024, cada recomendación se fundamenta en datos reales de implementación.
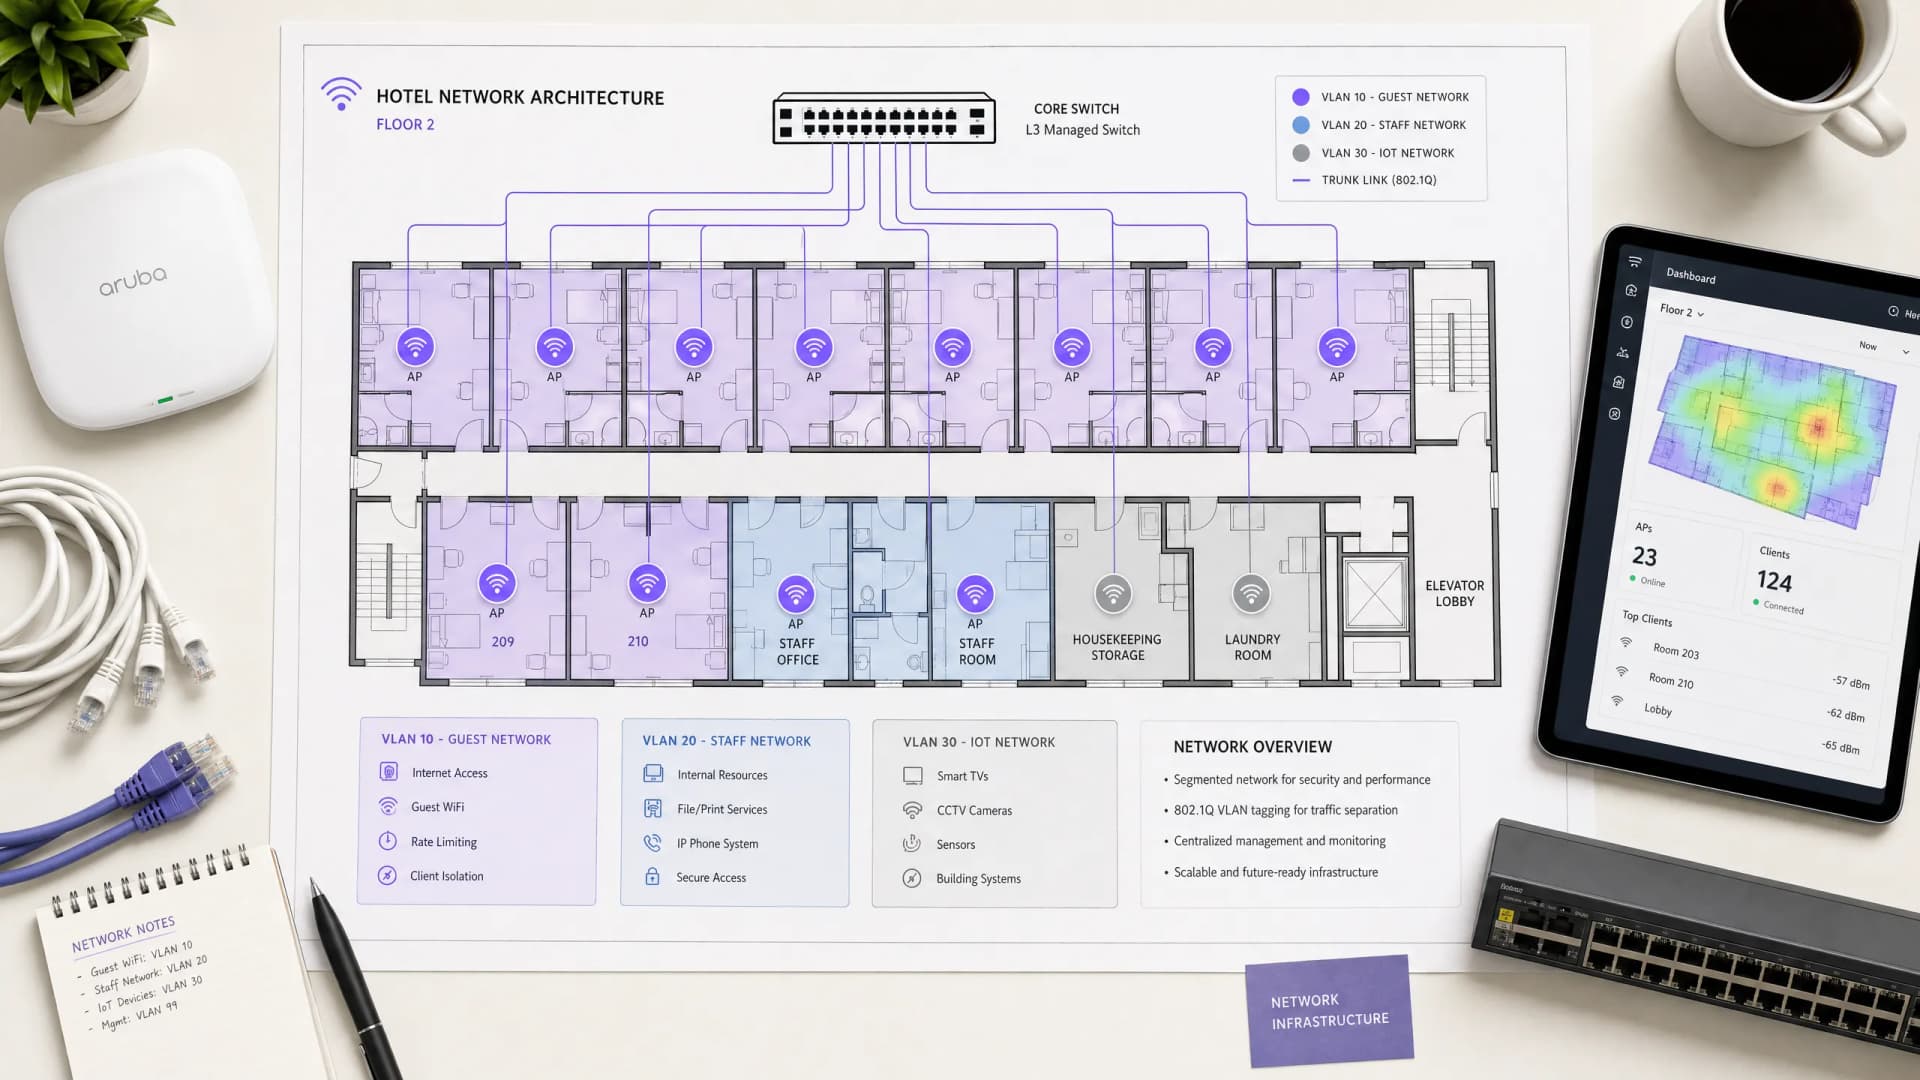
Arquitectura de WiFi para huéspedes de hotel: Integración con PMS, Captive Portals y control de ancho de banda
Esta guía proporciona un marco integral para diseñar redes WiFi para hoteles de nivel empresarial. Detalla los requisitos técnicos para la segmentación de VLAN, la integración con PMS a través de FIAS, el diseño de Captive Portal y el control de ancho de banda por cliente para garantizar la seguridad, el cumplimiento y un rendimiento óptimo.
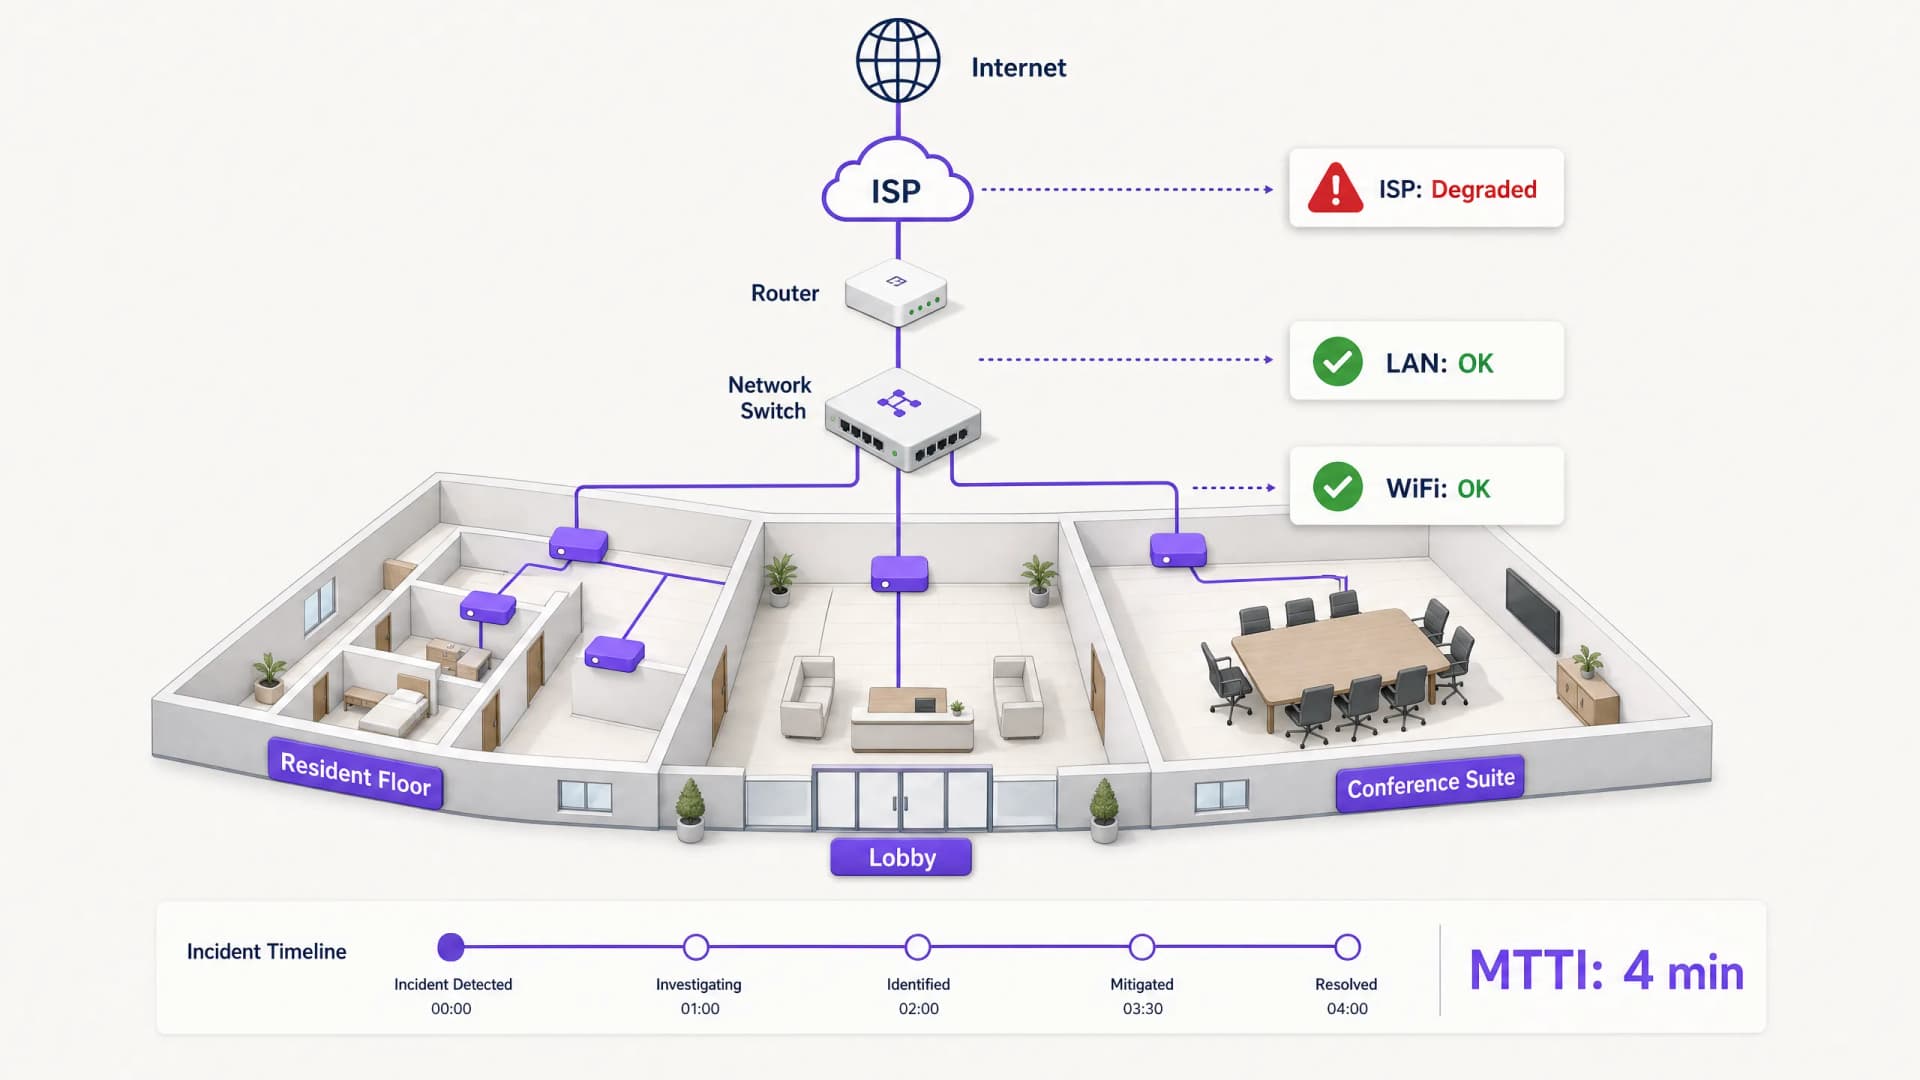
Tiempo promedio de inocencia: cómo demostrar que no es un problema de WiFi
El tiempo promedio de inocencia (MTTI) es la métrica crítica que define cuánto tiempo dedican los equipos de TI a demostrar que un problema de red no es su culpa. Esta guía detalla una metodología de observabilidad de cinco pasos para eliminar el juego de culpas en entornos multi-tenant, reemplazando los señalamientos con evidencia compartida para reducir el tiempo promedio de resolución (MTTR).
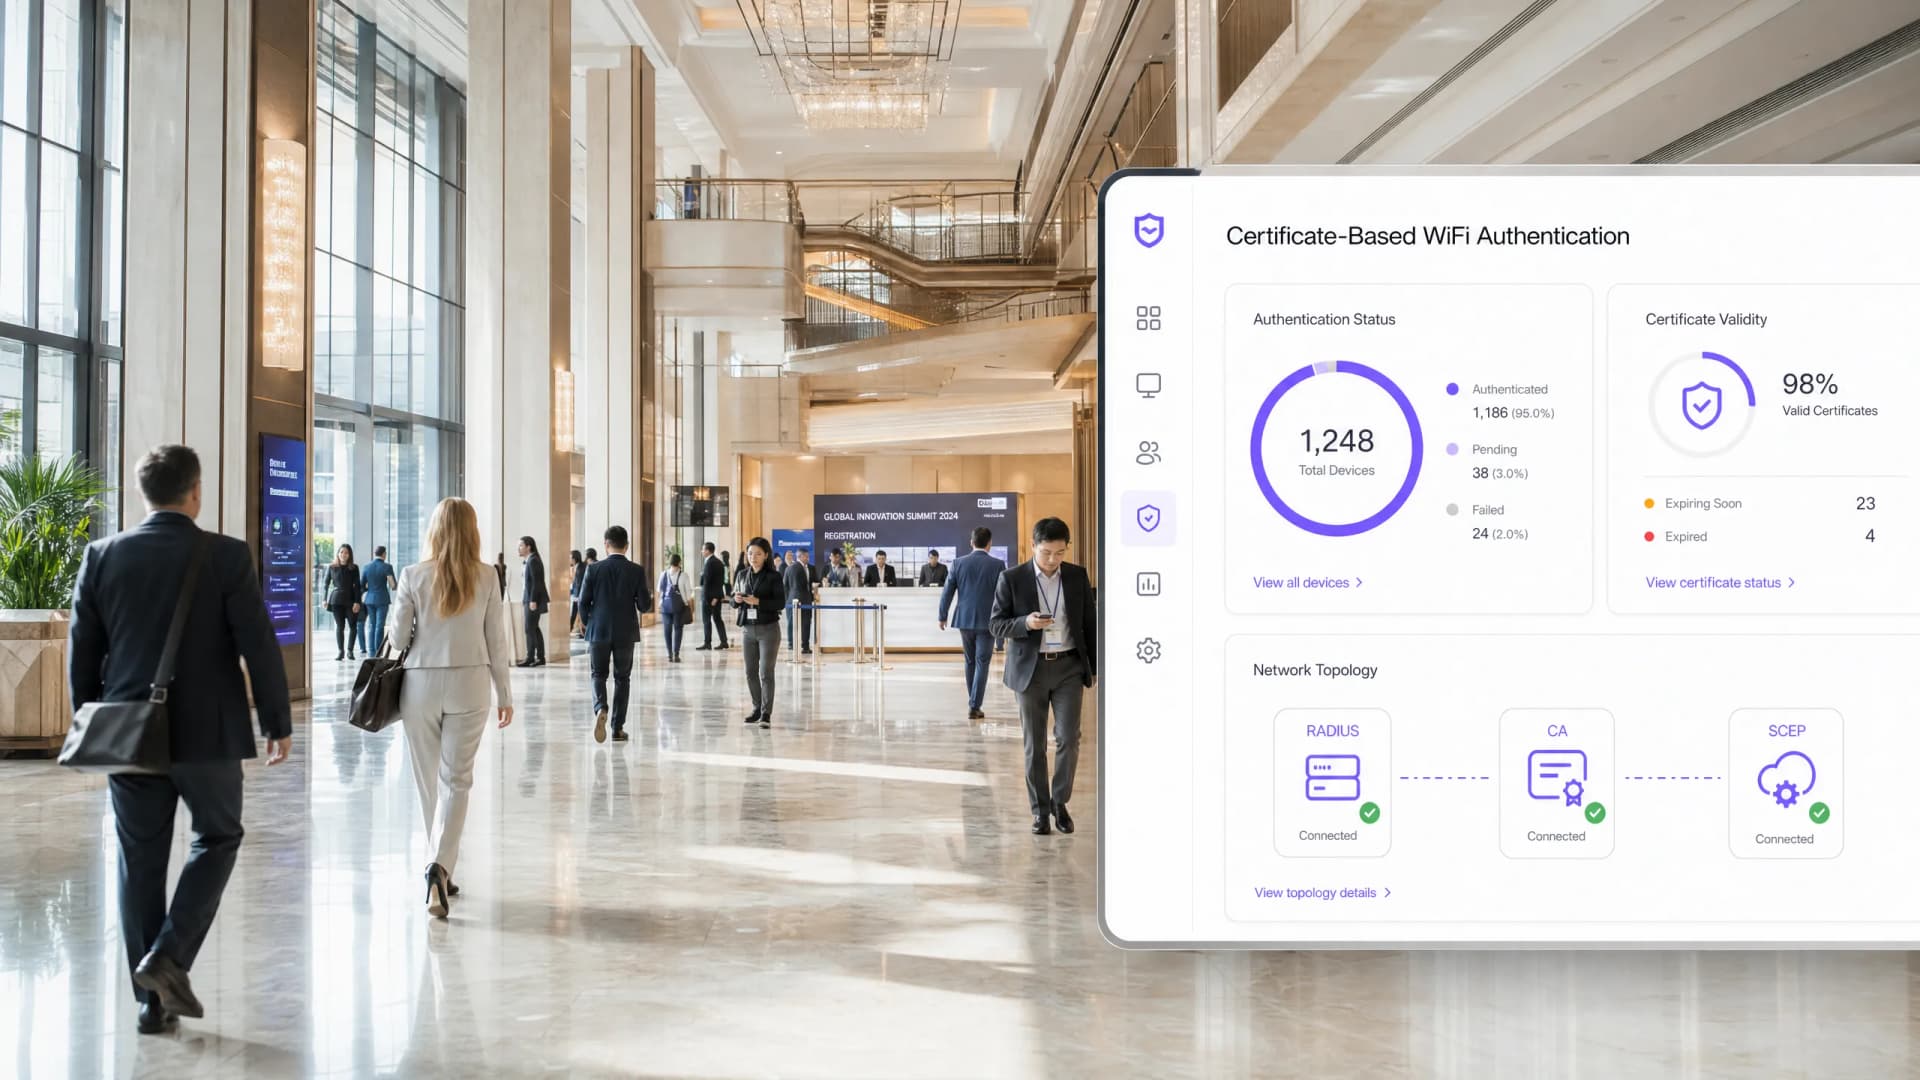
La guía empresarial de SCEP: Implementación de Simple Certificate Enrollment Protocol para la seguridad automatizada de WiFi en campus
Esta guía de referencia técnica proporciona un diseño arquitectónico definitivo y una estrategia de implementación paso a paso para la distribución de certificados de WiFi empresarial mediante SCEP. Cubre las diferencias críticas entre SCEP y PKCS, la secuencia exacta de implementación necesaria para el éxito y las estrategias de mitigación de riesgos del mundo real para los líderes de TI.
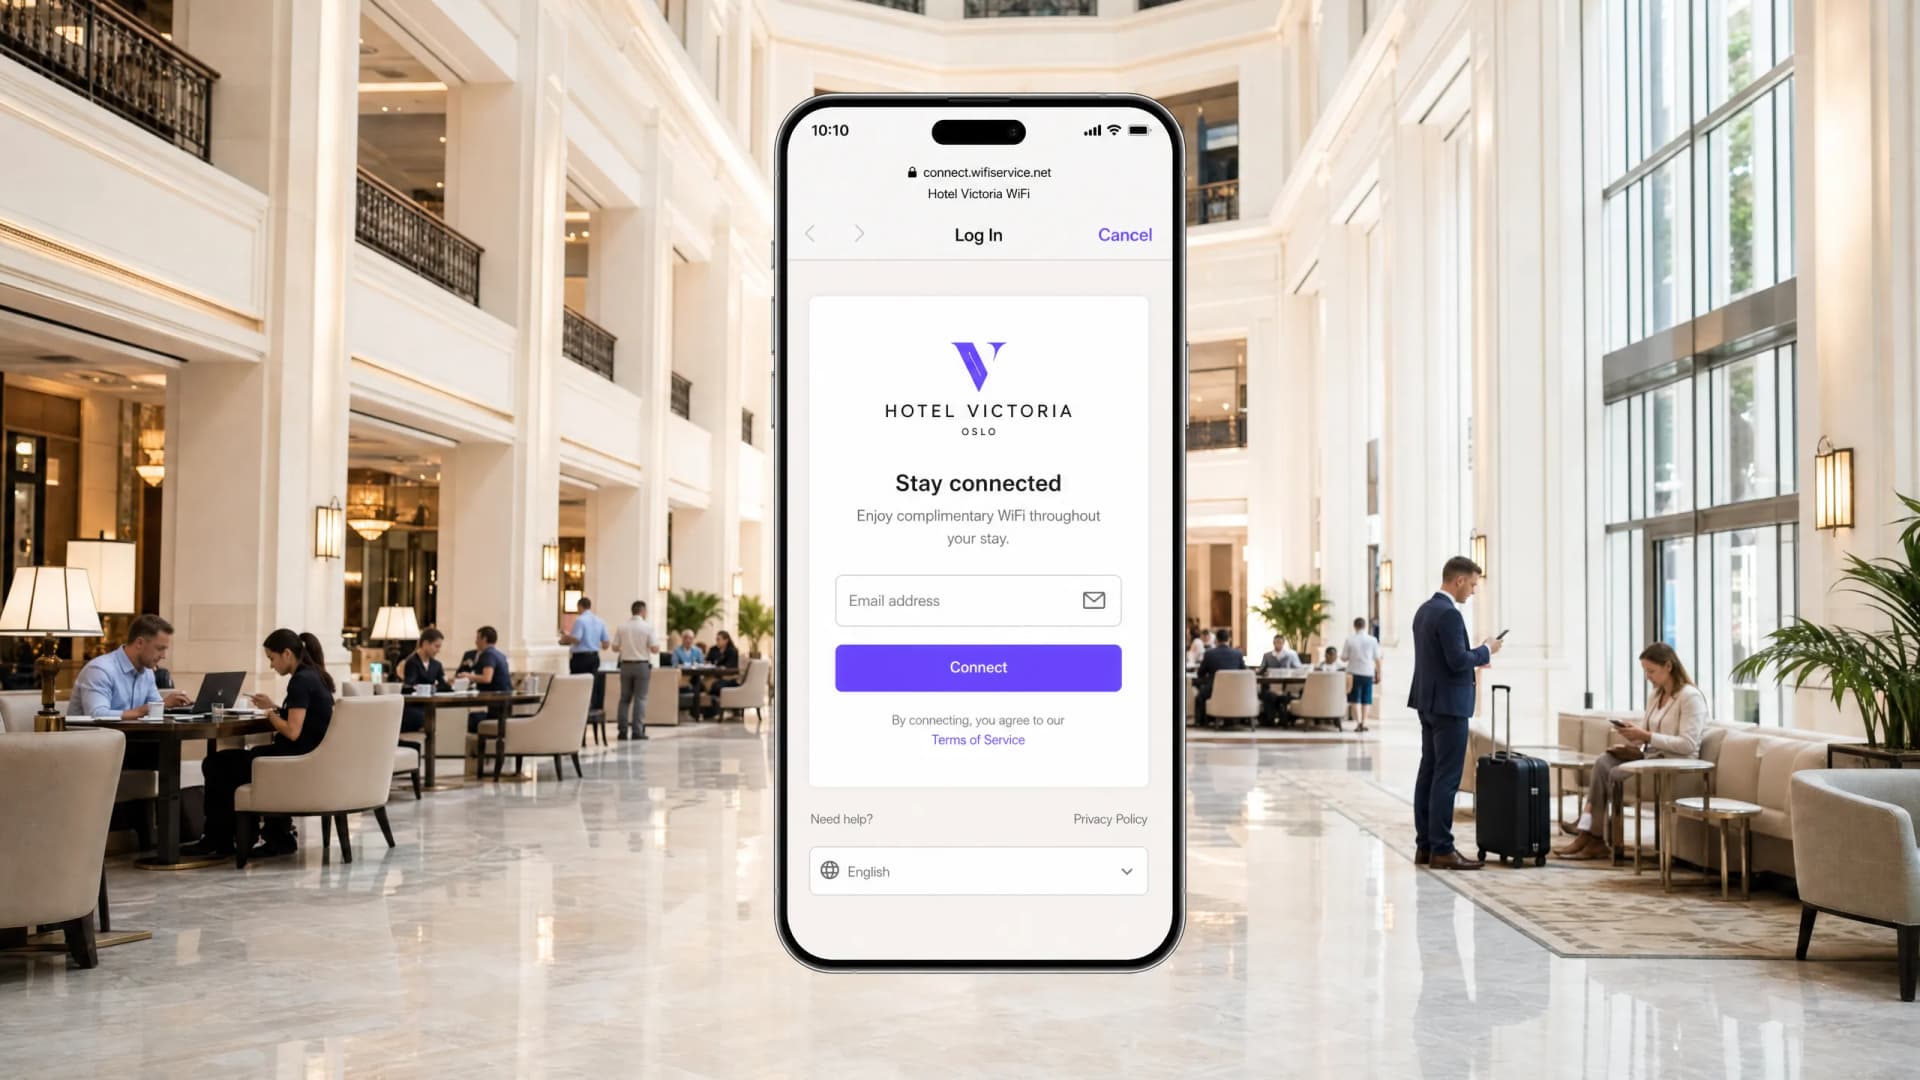
¿Por qué no se conecta mi WiFi de invitados? Solución de problemas de Captive Portal
Esta guía de referencia técnica autorizada explica los mecanismos subyacentes de la detección de Captive Portal y detalla los seis modos principales de falla que impiden que el WiFi de invitados se conecte. Proporciona a los administradores de TI y arquitectos de red un marco de trabajo práctico para solucionar problemas de redireccionamiento HTTP, conflictos de DNS y desafíos de aleatorización de direcciones MAC.
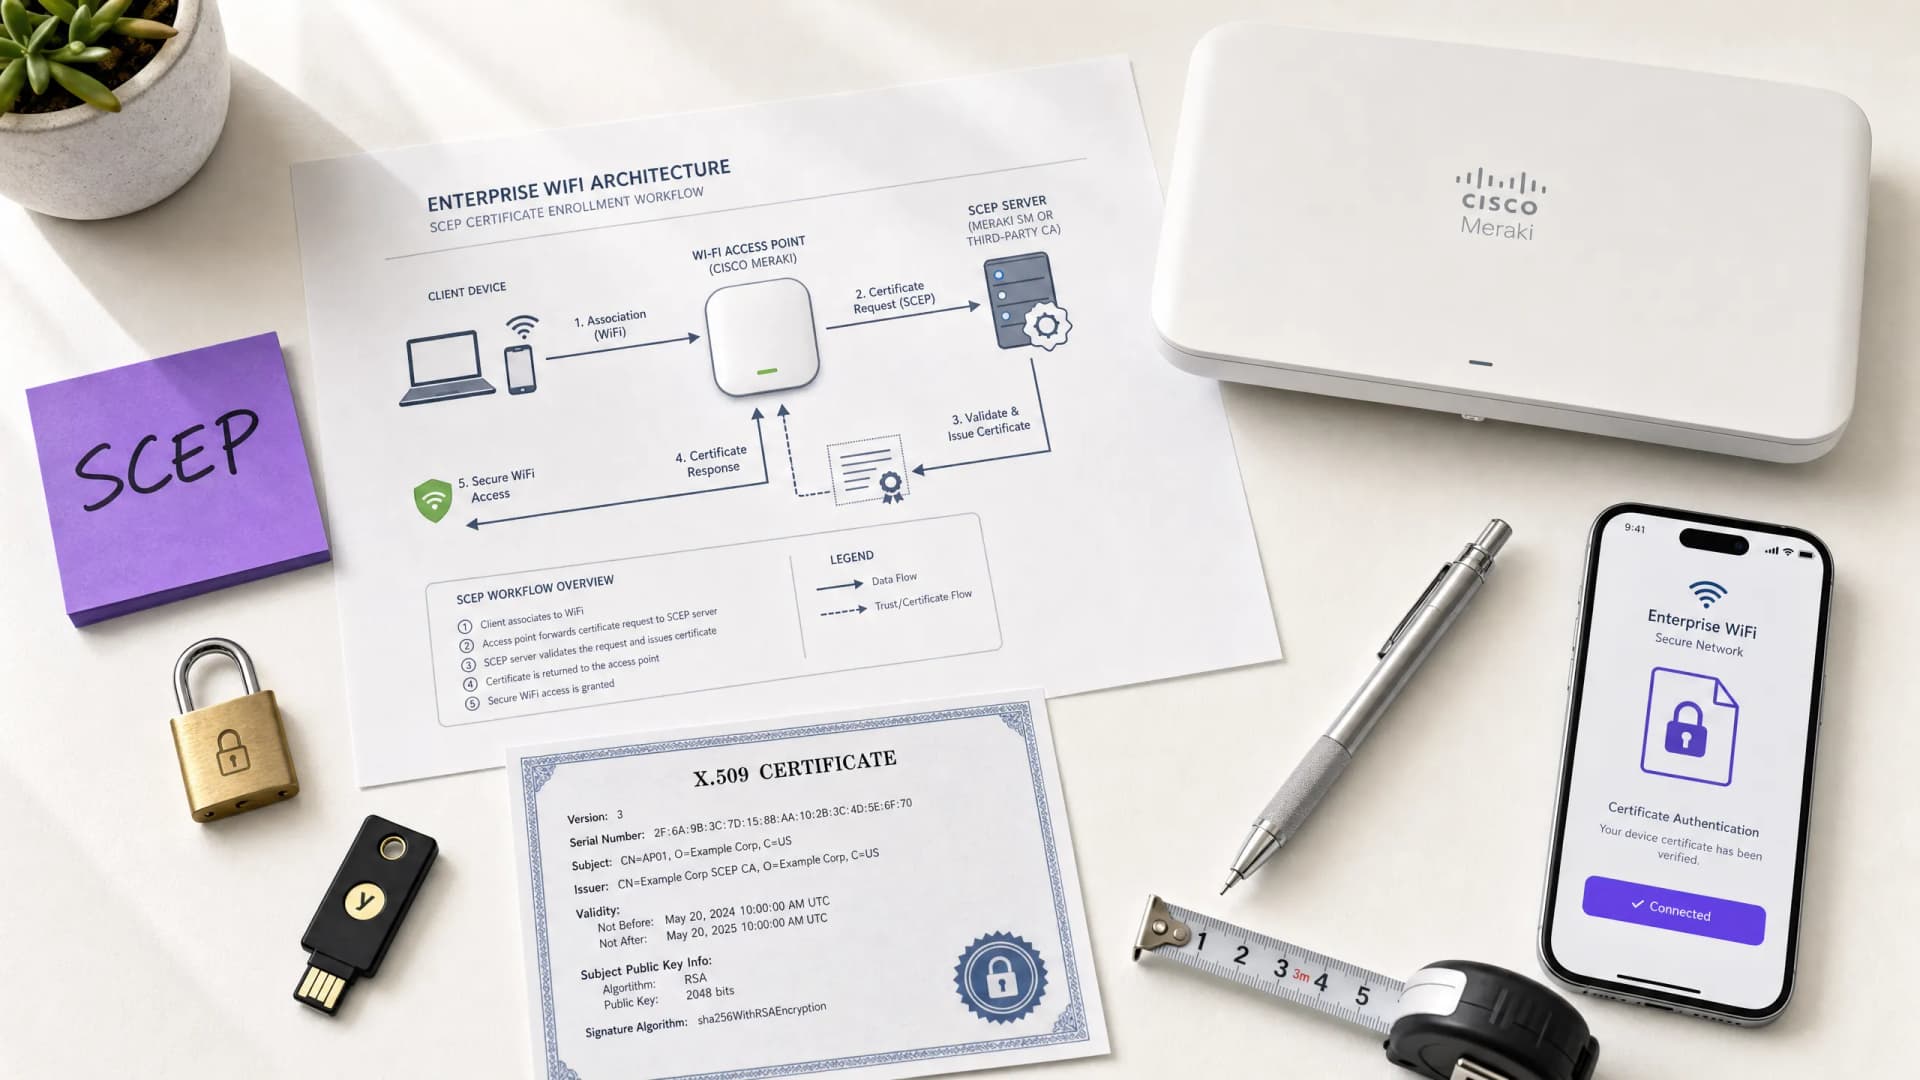
Cómo implementar SCEP para la inscripción automatizada de certificados WiFi
Esta guía explica cómo implementar SCEP (Simple Certificate Enrollment Protocol) para la inscripción automatizada de certificados WiFi en entornos empresariales. Cubre el diseño completo de la arquitectura, desde el diseño de PKI y la integración con MDM hasta la secuencia obligatoria de implementación de tres pasos, y muestra a los gerentes de TI y arquitectos de red cómo eliminar las credenciales compartidas, automatizar la gestión del ciclo de vida de los certificados y cumplir con los requisitos de PCI DSS y GDPR a escala.
Comprensión de Cisco SUDI: Identidad de Dispositivo Basada en Hardware en el Control de Acceso a la Red
Esta guía detalla la arquitectura técnica de Cisco SUDI, explicando cómo la identidad anclada en hardware protege el control de acceso a la red. Proporciona pasos de implementación prácticos para que los líderes de TI implementen la autenticación 802.1X EAP-TLS y automaticen el aprovisionamiento Zero Touch en instalaciones empresariales.
Cómo configurar el WiFi de invitados: una guía definitiva de configuración empresarial segura
Esta guía definitiva proporciona a los líderes de TI y arquitectos de redes un diseño estructural definitivo para implementar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano en conformidad con la ley.

Configuración de la redirección de Captive Portal en controladores de red empresariales
Esta guía fidedigna detalla la arquitectura técnica y los pasos de configuración específicos del proveedor necesarios para implementar la redirección de Captive Portal en controladores de red empresariales. Proporciona orientación práctica para los equipos de TI sobre cómo configurar walled gardens, integrar la autenticación RADIUS y garantizar el cumplimiento de GDPR y PCI DSS.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
