

La plupart des décideurs entendent assistant WiFi et pensent à un paramètre de téléphone. C'est une vision trop étroite.
La véritable opportunité ne réside pas dans le fait que votre téléphone décide de basculer sur les données mobiles. Elle réside dans la capacité de votre réseau à reconnaître les personnes et les appareils en toute sécurité, à les admettre sans friction et à maintenir cette expérience cohérente d'un bâtiment, d'une marque et d'une visite à l'autre. Pour un CIO, ce changement est crucial car il transforme le WiFi d'un simple service public en une couche d'identité et de service.
Qu'est-ce qu'un assistant WiFi exactement
La signification pour le consommateur que la plupart des gens connaissent
Sur les appareils Apple, WiFi Assist a une signification très précise. Introduit dans iOS 9, il bascule automatiquement un appareil vers les données cellulaires lorsque le WiFi est faible ou instable. L'exemple d'Apple montre que sur cinq mois, il a consommé 55,1 Mo sur un forfait mensuel de 15 Go, ce qu'Apple décrit comme une augmentation de 0,37 % de la consommation mensuelle de données. Ainsi, pour la plupart des utilisateurs, l'utilisation de données supplémentaires est minime, comme l'explique la note d'assistance WiFi Assist d'Apple.
Cette fonctionnalité est utile. Elle masque un WiFi de mauvaise qualité en orientant l'utilisateur vers un autre chemin. Si vous traversez un aéroport ou si vous êtes assis dans un café avec un WiFi invité surchargé, votre téléphone continue de fonctionner et vous n'avez pas à y penser.
Mais cela ne résout pas le problème réseau sous-jacent. Au lieu de cela, cela le contourne.
La signification pour l'entreprise qui importe le plus
Dans les environnements d'entreprise, un wi fi assistant devrait désigner quelque chose de bien plus performant. Non pas une option cachée dans les paramètres, mais une couche d'expérience réseau qui gère la découverte, l'authentification, la politique d'accès et l'itinérance avec un effort quasi nul pour l'utilisateur.
La différence pratique est simple :
- L'assistance WiFi grand public protège une seule session utilisateur sur un seul appareil.
- L'assistant WiFi entreprise structure la façon dont le personnel, les invités, les sous-traitants et les appareils se connectent à l'échelle de l'organisation.
- La solution de repli grand public dépend de la couverture cellulaire et du forfait de données de l'utilisateur.
- L'intégration d'entreprise s'appuie sur une identité de confiance, une politique définie et une architecture sans fil sécurisée.
Règle pratique : si votre « assistant » se contente de changer de réseau, c'est une fonction de commodité. S'il reconnaît l'identité et accorde automatiquement le bon accès, c'est une capacité commerciale.
Pourquoi cette distinction importe pour un DSI
Un hôtel, un hôpital, un commerçant ou un campus n'obtient aucune valeur stratégique du fait qu'un téléphone échappe à un mauvais WiFi. La valeur réside dans la suppression des frictions de connexion à grande échelle.
Cela signifie moins de temps passé à saisir des mots de passe partagés, moins d'échecs de Captive Portal, une séparation plus nette entre l'accès des invités et celui du personnel, et un bien meilleur contrôle sur les personnes présentes sur le réseau. Cela signifie également que le réseau peut devenir une source de données opérationnelles de première main plutôt qu'un simple canal Internet.
C'est pourquoi ce terme doit être redéfini. La version grand public est réelle, mais limitée. La version entreprise moderne repose sur un accès sans mot de passe, une confiance basée sur des certificats et des frameworks d'itinérance tels que Passpoint et OpenRoaming. C'est l'assistant WiFi qui mérite d'être évoqué en 2026.
L'ancienne méthode par rapport au nouvel accueil chaleureux
La plupart des organisations accueillent encore les utilisateurs sur le WiFi à l'ancienne. C'est familier, et c'est fastidieux.
Un invité arrive, ouvre les paramètres, cherche l'SSID, rejoint un réseau ouvert, attend un Captive Portal, remplit un formulaire, accepte les conditions, demande éventuellement le mot de passe à un membre du personnel, puis répète l'opération au site suivant. Le personnel est souvent confronté à un autre problème : il conserve des identifiants partagés, enregistre des mots de passe obsolètes sur les appareils ou appelle le centre de services lorsque les certificats et les profils ne sont pas gérés correctement.
L'alternative moderne ressemble moins à une connexion fastidieuse qu'à franchir une porte de confiance.
Ce que l'utilisateur expérimente réellement
Avec un wi fi assistant moderne, l'objectif n'est pas de rendre le portail plus esthétique. L'objectif est d'éliminer complètement le portail du parcours critique. Une fois qu'un appareil a été enregistré avec l'identité et les paramètres de confiance appropriés, il peut découvrir le réseau et s'y connecter automatiquement.
Cela transforme radicalement la perception de l'expérience. Les frictions disparaissent. Le personnel n'a plus à s'interrompre pour se reconnecter. Les clients ne se retrouvent plus bloqués par une page d'accueil qui charge difficilement. Et les équipes d'accueil n'ont plus à improviser un rôle de support réseau non rémunéré.
| Méthode de connexion | Expérience utilisateur | Sécurité | Charge opérationnelle |
|---|---|---|---|
| WiFi invité hérité avec Captive Portal | L'utilisateur sélectionne le SSID, attend la redirection, saisit ses informations, et doit souvent répéter l'opération à chaque visite | Souvent plus faible en pratique car l'accès repose sur un accueil ouvert, des identifiants partagés ou des vérifications d'identité limitées | Élevée. Le personnel répond aux questions de connexion, les portails nécessitent une maintenance et les équipes de support gèrent les problèmes d'accès récurrents |
| WiFi avec mot de passe partagé | Rapide au début, mais les mots de passe se propagent, expirent mal et créent de la confusion lorsqu'ils sont modifiés | Peu adapté aux environnements modernes car l'identifiant est partagé plutôt que lié à une personne ou un appareil spécifique | Élevée. La rotation des mots de passe perturbe l'activité et la révocation des accès est brutale |
| Assistant WiFi sans mot de passe utilisant une identité de confiance | L'appareil se connecte automatiquement après l'enrôlement avec peu ou pas d'action de l'utilisateur lors des visites futures | Plus forte car l'accès est lié à une identité vérifiée et à la confiance de l'appareil plutôt qu'à un mot de passe largement connu | Plus faible. L'enrôlement et la révocation sont mieux contrôlés et les demandes de support diminuent |
L'ancien WiFi invité demande aux utilisateurs de prouver qu'ils méritent l'accès à chaque fois. Le WiFi moderne demande au réseau de se souvenir correctement des utilisateurs de confiance.
Pourquoi l'ancien modèle persiste
Cela persiste parce que c'est facile à comprendre. Les portails captifs (Captive Portal) semblent visibles et contrôlables. Les mots de passe partagés semblent simples. Mais ces deux approches déplacent la complexité en aval.
Le coût caché retombe sur les comptoirs de réception, les équipes informatiques et les utilisateurs finaux qui veulent simplement que leur connectivité fonctionne. En pratique, le nouveau tapis d'accueil est préférable car il traite le WiFi comme un service d'identité géré, et non comme un rituel de connexion.
Comment fonctionnent les assistants WiFi sans mot de passe
La façon la plus simple de comprendre cela est de penser à un passeport numérique.
Un utilisateur s'enregistre une seule fois. Son appareil reçoit un identifiant de confiance. Lorsque cette personne pénètre dans un site participant, le réseau vérifie l'identifiant de la même manière que le contrôle aux frontières vérifie un passeport. Si l'identité est valide et que la politique correspond, l'accès est accordé automatiquement. Pas de mot de passe partagé. Pas de détour par un Captive Portal. Pas de "veuillez demander à la réception".
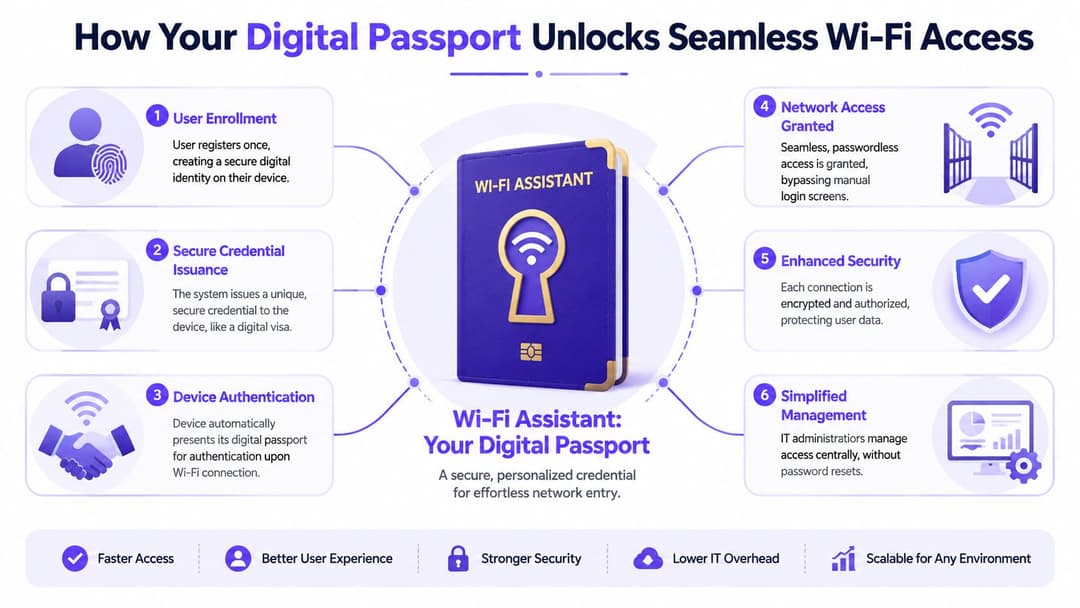
Pour un exemple pratique de ce modèle en cours d'utilisation, consultez passwordless WiFi access.
Passpoint gère la découverte
Passpoint aide les appareils à identifier qu'un réseau est d'une source sûre et à s'y connecter automatiquement. Au lieu de forcer l'utilisateur à faire défiler une liste de noms de réseaux sans fil et à deviner lequel est le bon, l'appareil peut identifier un service compatible et se connecter de manière beaucoup plus contrôlée.
C'est important car la sélection manuelle du SSID est un problème plus important que ce que beaucoup d'équipes admettent. Les utilisateurs choisissent le mauvais réseau. Ils rejoignent des réseaux invités faibles au lieu d'un accès personnel sécurisé. Ils ignorent les invites. Chaque étape manuelle crée un risque de retard ou d'erreur.
Passpoint réduit cette charge de décision. Le réseau dit en quelque sorte : "Je sais à qui vous devez vous connecter et je sais comment le faire en toute sécurité."
OpenRoaming étend la confiance entre les sites
OpenRoaming pousse le concept encore plus loin en permettant aux fournisseurs d'identité approuvés et aux réseaux participants de se reconnaître mutuellement. Si Passpoint est le mécanisme qui aide l'appareil à découvrir le réseau et à s'y associer, OpenRoaming est l'accord d'itinérance en arrière-plan.
L'analogie de l'aéroport s'applique très bien ici. Votre passeport est délivré par une autorité, mais de nombreux pays acceptent de le reconnaître. De la même manière, un utilisateur peut s'inscrire une fois, puis se déplacer sur les sites participants sans avoir à passer par une inscription complète à chaque fois.
C'est un atout majeur pour les groupes hôteliers, les portefeuilles immobiliers à usage mixte, les établissements de santé, les pôles de transport et les chaînes de vente au détail. La valeur ajoutée ne réside pas seulement dans la commodité, elle réside dans la cohérence. L'expérience utilisateur reste homogène, même lorsque l'environnement physique change.
Les certificats fournissent la couche de confiance
Le pilier de la sécurité est l'authentification par certificat, souvent mise en œuvre via des méthodes telles que EAP-TLS. Pour les non-spécialistes, la description la plus simple consiste à dire que l'appareil détient une preuve cryptographique d'identité plutôt qu'un secret mémorisé.
Les mots de passe reviennent à distribuer la même clé à de nombreuses personnes. Les certificats s'apparentent plutôt à la délivrance d'un badge unique et vérifiable pour chaque appareil approuvé.
- Les mots de passe partagés se propagent bien au-delà de l'audience visée.
- Les certificats restent propres à l'appareil, ce qui simplifie la révocation.
- Les décisions d'accès deviennent granulaires car le service informatique peut lier la politique à l'identité et à l'état de l'appareil.
- L'expérience utilisateur s'améliore car les utilisateurs n'ont pas besoin de saisir à nouveau leurs identifiants en permanence.
Un bon assistant WiFi ne se contente pas de connecter les utilisateurs plus rapidement. Il rend le modèle de confiance du réseau moins fragile.
Ce que les utilisateurs remarquent et ce qu'ils ignorent
Les utilisateurs remarquent que le WiFi "fonctionne tout simplement". Ils se déplacent d'un site, d'un étage ou d'un service à l'autre et restent connectés avec beaucoup moins d'interruptions.
Ce qu'ils ne remarquent pas est la partie la plus importante. Les contrôles d'identité, l'application des politiques, le chiffrement et les décisions d'itinérance se font discrètement en arrière-plan. C'est exactement ainsi que cela devrait être. La meilleure assistance réseau est presque invisible.
Libérer des avantages clés en matière de sécurité et d'exploitation
L'analyse de rentabilisation devient plus solide dès lors que l'on cesse d'évaluer cela comme une simple fonctionnalité de confort pour le traiter comme une infrastructure de plan de contrôle.
Des gains de sécurité réellement exploitables
Les mots de passe partagés créent un problème de gouvernance permanent. Ils sont copiés dans des applications de notes, écrits sur des tableaux blancs, réutilisés après des changements de poste et transmis à des tiers par simple commodité. Dès lors, votre modèle d'accès repose uniquement sur l'espoir.
Un wi fi assistant sans mot de passe change la donne. L'accès peut être associé à une personne, un appareil, ou les deux. Si un collaborateur s'en va, change de rôle ou perd un appareil, le service informatique peut révoquer l'accès de manière ciblée, plutôt que de modifier un secret partagé unique et de perturber l'ensemble des utilisateurs.
Les équipes de sécurité bénéficient également d'un alignement plus clair avec l'approche Zero Trust :
- L'identité prime avant la simple possession d'un mot de passe.
- La politique peut varier selon le groupe d'utilisateurs comme le personnel, les invités, les sous-traitants et les appareils non gérés.
- Le chiffrement peut être appliqué dès le début de la session, plutôt que d'être greffé après une expérience de connexion ouverte.
- L'auditabilité s'améliore car l'accès est lié à des identifiants gérés plutôt qu'à des secrets partagés.
Pour une vue plus large des contrôles impliqués, ce guide sur la sécurité des réseaux sans fil est utile.
Des gains opérationnels rapides à observer
Sur le plan opérationnel, l'avantage est encore plus facile à expliquer à un CIO. Moins de personnes rencontrent des difficultés pour se connecter. Moins de personnes appellent à l'aide. Moins de membres du personnel de première ligne deviennent des ingénieurs de support non officiels.
L'avantage se multiplie lorsqu'un support assisté par IA vient s'y ajouter. Selon l'analyse d'Enxoo sur le libre-service des assistants WiFi IA, les systèmes d'assistant WiFi IA d'envergure entreprise peuvent automatiser 60 à 70 % des diagnostics de connectivité de routine, réduisant ainsi le temps moyen de résolution et les coûts des centres d'appels, tout en identifiant des opportunités de vente incitative qui augmentent l'ARPU.
Cela ne signifie pas que chaque organisation a besoin d'un chatbot dès le premier jour. Cela signifie que l'architecture moderne crée une base où le diagnostic, la politique et le contexte client peuvent collaborer.
Ce qui fonctionne et ce qui ne fonctionne pas
Ce qui fonctionne, c'est d'éliminer les tâches répétitives du parcours utilisateur. Des flux d'inscription automatique, une intégration propre de l'identité et une segmentation logique basée sur les rôles permettent de réduire naturellement la charge de support.
Ce qui ne fonctionne pas, c'est de prendre un Captive Portal hérité et de le déguiser en solution moderne. Si les utilisateurs doivent encore mémoriser un mot de passe, se réauthentifier constamment ou appeler le personnel pour se connecter, l'organisation n'a pas changé de modèle. Elle a simplement repeint la page de connexion.
Guide de déploiement et d'intégration en entreprise
Un bon déploiement commence par l'identité, pas par les points d'accès.
Trop de projets commencent par une discussion sur le renouvellement du matériel, alors que le problème de fond concerne l'enregistrement, la politique et la gestion du cycle de vie. Si vous ne déterminez pas qui doit se connecter, comment la confiance est établie et comment l'accès est révoqué, de nouveaux équipements radio ne vous sauveront pas.
Pour une référence orientée vers l'implémentation, ce guide de déploiement de WiFi sans mot de passe est un bon point de départ pour comparer les approches.
Commencez par les sources d'identité
La plupart des entreprises disposent déjà de la couche d'identité dont elles ont besoin. La tâche pratique consiste à connecter la politique WiFi à des systèmes tels que Microsoft Entra ID, Google Workspace ou Okta, puis à déterminer quels groupes d'utilisateurs correspondent à quels privilèges réseau.
Un déploiement simple suit généralement ce modèle :
- Définir d'abord les populations. Séparez le personnel, les invités, les prestataires et les appareils non gérés avant de toucher aux SSIDs.
- Choisir le parcours d'enrôlement. Le personnel peut utiliser une connexion basée sur l'annuaire et le provisionnement d'appareils. Les invités peuvent utiliser un flux d'enregistrement unique qui installe un profil de confiance.
- Définir tôt les règles de révocation. Le retrait des accès doit être automatique lorsque l'identité change en amont.
- Décider de la place des appareils hérités. Certains équipements IoT et terminaux spécialisés nécessitent toujours un traitement alternatif.
Considérez le matériel comme une décision de superposition
Dans de nombreux environnements, les capacités d'un assistant WiFi moderne viennent s'ajouter à l'infrastructure sans fil d'entreprise existante plutôt que de la remplacer entièrement. C'est pourquoi les organisations utilisant des plateformes de Meraki, Aruba, Ruckus, Mist ou UniFi peuvent souvent moderniser l'expérience d'accès sans avoir à reconcevoir l'ensemble de leur parc en une seule fois.
Une option dans cette catégorie est Purple, qui fournit une authentification sans mot de passe, un accès basé sur l'identité et des intégrations pour les parcours des invités et du personnel dans les environnements réseau pris en charge. C'est essentiel si vous devez connecter l'expérience invité, l'authentification et les analyses au sein d'un seul modèle opérationnel.
Les déploiements les plus solides évitent de tout remplacer d'un coup. Ils améliorent d'abord la gestion des identités, puis étendent la couverture et les politiques par étapes.
Déployez par phases, pas de manière brutale
Un déploiement progressif est généralement plus sûr que de changer tous les sites en même temps.
Commencez par un groupe restreint tel que le personnel du siège social, un établissement hôtelier ou un seul service hospitalier. Observez où l'inscription bloque, où les utilisateurs ont besoin d'aide et où les appareils hérités contredisent les prévisions. Élargissez ensuite la portée.
Les points de contrôle utiles comprennent :
- Pilotez efficacement un seul public avant d'ajouter plusieurs profils d'utilisateurs.
- Séparez bien les politiques pour invités et pour le personnel, même s'ils partagent la même infrastructure sous-jacente.
- Communiquez clairement sur le changement pour les utilisateurs afin que chacun comprenne pourquoi les anciens mots de passe ne fonctionnent plus.
- Suivez les tendances d'assistance durant le déploiement pour détecter rapidement les points de friction.
Les aspects techniques sont importants, mais le modèle opérationnel l'est encore plus. Lorsque l'identité, la politique et les communications s'alignent, le déploiement est perçu comme contrôlé plutôt que perturbateur.
Cas d'usage réels et démonstration du ROI
Un assistant WiFi moderne fait ses preuves dans l'utilisation quotidienne, pas dans une présentation PowerPoint.
Exemples pour l'hôtellerie, le commerce de détail et les espaces de travail
Dans le secteur de l'hôtellerie, le gain est évident. Un client qui revient ne devrait pas avoir à se réenregistrer à chaque fois qu'il entre dans un établissement de la même enseigne. Lorsque le réseau reconnaît son appareil et s'y connecte en toute sécurité, le séjour semble plus qualitatif. Le WiFi cesse d'être un obstacle pour devenir une partie de l'accueil.
Dans le commerce de détail, les possibilités s'élargissent. L'accès sécurisé basé sur l'identité peut coexister avec des analyses qui aident les exploitants à comprendre les flux de circulation, la fidélité des visites et l'engagement sur site. C'est l'une des raisons pour lesquelles le marché de l'analyse WiFi devrait passer de 16,68 milliards USD en 2024 à 90,03 milliards USD d'ici 2033, porté par la demande des entreprises en matière d'analyse du comportement des clients et d'efficacité opérationnelle.
Sur le lieu de travail, l'itinérance est le héros de l'ombre. Le personnel se déplace entre les étages, les bâtiments ou les campus sans avoir à se soucier de ses identifiants. Le gain de productivité provient généralement de la réduction des interruptions, d'un contrôle d'accès plus fluide et d'une charge d'assistance allégée, plutôt que d'une fonctionnalité visuelle de premier plan.
Une attente similaire existe désormais dans les environnements de travail flexibles. Si vous étudiez la manière dont les voyageurs et les travailleurs nomades choisissent leurs espaces, cet aperçu du coworking communautaire à Funchal rappelle utilement qu'une connectivité fiable et sans friction fait désormais partie intégrante du produit, et pas seulement de l'infrastructure.
Comment prouver le ROI sans incertitude
Les discussions sur le ROI les plus solides s'appuient sur des preuves opérationnelles auxquelles le CIO fait déjà confiance.
Analysez des indicateurs tels que :
- Charge de support. Les tickets d'assistance liés à la connexion et les demandes à la réception diminuent-ils ?
- Continuité utilisateur. Les invités récurrents et le personnel parviennent-ils à se connecter avec moins d'interruptions ?
- Poste de sécurité. L'organisation a-t-elle réduit sa dépendance aux mots de passe partagés et à la distribution manuelle d'identifiants ?
- Perspectives commerciales. Les données de première partie issues du WiFi aident-elles les équipes marketing, opérationnelles ou de planification des espaces à agir avec plus de confiance ?
Si le réseau ne fournit que de l'accès, c'est un centre de coûts. S'il fournit un accès sécurisé ainsi que des données opérationnelles exploitables, il commence à se comporter comme un actif.
Une note pour le secteur de la santé et les parcs distribués
Le secteur de la santé est un cas particulièrement intéressant car la valeur va au-delà de l'accès des patients invités. Les trusts et les exploitants de sites multiples ont souvent besoin d'un meilleur soutien pour la mobilité du personnel, la gestion des appareils et l'authentification sécurisée au sein de bâtiments historiques et de parcs mixtes. Il en va de même pour les sites régionaux dotés d'infrastructures inégales, où un modèle de confiance plus simple et géré de manière centralisée peut éliminer une grande partie de la complexité locale.
C'est souvent là que le ROI devient le plus facile à justifier. Non pas à travers un langage d'« innovation » abstrait, mais grâce à des flux de travail plus fluides, moins de problèmes d'accès et un meilleur contrôle au sein d'un environnement fragmenté.
L'avenir de la connectivité est sans effort
La manière utile de concevoir un assistant WiFi n'est pas comme une commodité sur le téléphone, mais comme une couche opérationnelle invisible pour un accès moderne.
Les organisations qui prendront de l'avance ne seront pas celles qui proposeront les plus beaux Captive Portals. Ce seront celles qui rendront la connectivité automatique, sécurisée et cohérente sur chaque site et à chaque nouvelle visite. Cela nécessite une conception basée sur l'identité, une confiance sans mot de passe et des accords d'itinérance qui fonctionnent bien au-delà d'un simple bâtiment.
Pour les CIO, c'est là que réside le changement. Le WiFi cesse d'être une source de frustration pour les utilisateurs et devient un outil parfaitement orchestré par l'organisation. Le personnel reste productif. Les invités ne remarquent même plus le processus de connexion. Les équipes de sécurité obtiennent un contrôle plus net. Les équipes opérationnelles passent moins de temps à résoudre des frictions évitables.
L'avenir de la connectivité n'est pas plus bruyant. Il est plus discret. Il fonctionne en arrière-plan, et c'est précisément pour cela que les utilisateurs l'apprécient.
Si vous cherchez à passer des portails captifs et des mots de passe partagés à un accès sans mot de passe basé sur l'identité, Purple mérite d'être intégré à votre liste d'évaluation. La solution se concentre sur l'authentification sécurisée des invités et du personnel, l'accès compatible avec l'itinérance, et les données opérationnelles dont les équipes ont besoin pour justifier l'investissement.



