

大多数领导者听到 wi fi assistant 时,只会想到手机设置。这种理解太局限了。
更大的机遇并不在于您的手机何时决定回退到移动数据。而在于您的网络如何决定安全地识别人员和设备、无缝地允许他们接入,并在不同的建筑物、品牌和访问期间保持这种一致的体验。对于 CIO 而言,这种转变至关重要,因为它将 WiFi 从一种实用工具转变为一个身份和服务层。
究竟什么是 WiFi 助手
大多数人所熟知的消费者端定义
在 Apple 设备上,WiFi Assist 有着非常特定的含义。它在 iOS 9 中引入,并在 WiFi 信号微弱或不稳定时自动将设备切换到蜂窝网络。Apple 自己的示例表明,在五个月内,它在 15 GB 的月度套餐中使用了 55.1 MB,Apple 将其描述为月度数据消耗增加了 0.37%,因此对于大多数用户来说,额外的数据使用量是微乎其微的,正如 Apple 的 WiFi Assist 支持说明 中所解释的那样。
这个功能很有用。它通过将用户转移到另一个路径来隐藏糟糕的 WiFi。如果您正穿过机场或坐在客满的咖啡馆中,使用着超载的访客 WiFi,您的手机仍能正常工作,而您无需分心思考网络问题。
但这并没有解决底层的网络问题。相反,它只是绕过了问题。
更具商业价值的企业级定义
在企业环境中,WiFi助手应该意味着更强大的功能。它不是隐藏在设置中的一个开关,而是一个网络体验层,几乎无需用户操作即可处理发现、认证、访问策略和漫游。
实际的区别很简单:
- 消费级WiFi Assist保护单一设备上的单一用户会话。
- 企业级WiFi Assistant决定了员工、访客、承包商和设备在整个组织中如何在线。
- 消费级备用方案依赖于蜂窝网络覆盖和用户的数据套餐。
- 企业级入网依赖于受信任的身份、策略和安全的无线设计。
实用规则:如果您的“助手”仅仅是切换网络,那它只是一个便利功能。如果它能识别身份并自动授予正确的访问权限,那它就是一种业务能力。
为什么这种区别对 CIO 至关重要
酒店、医院、零售商或校园并不能从一部手机摆脱糟糕的 WiFi 中获得战略价值。它的价值来自于大规模消除连接摩擦。
这意味着无需频繁输入共享密码,减少了 Captive Portal 报错,实现了访客和员工访问的更清晰隔离,并对谁在网络上拥有远好于前的控制力。这也意味着网络可以成为第一方运营洞察的来源,而不仅仅是一根互联网管道。
这就是为什么这个术语需要重新定义。消费级版本确实存在,但局限性很大。现代企业级版本是围绕无密码访问、基于证书的信任以及诸如 Passpoint 和 OpenRoaming 等漫游框架构建的。这才是 2026 年值得探讨的 WiFi 助手。
传统方式与新型欢迎方式的对比
大多数组织仍然采用传统方式引导用户连接 WiFi。这种方式很常见,但很繁琐。
访客到达后,打开设置,寻找SSID,加入开放网络,等待Captive Portal弹出,填写表单,接受条款,可能还要向工作人员询问密码,然后在下一个场所重复这一过程。员工也经常遇到不同的痛点。他们保存着共享凭证,在设备上存储了过期密码,或者在证书和配置文件未妥善管理时致电服务台。
现代的替代方案感觉不像是登录,而更像是穿过一扇信任之门。
用户的实际操作体验
有了现代WiFi助手,其目标并不是让门户页面更美观,而是将门户页面从关键路径中完全移除。一旦设备注册了正确的身份和信任设置,它就可以自动发现网络并进行连接。
这改变了体验的整体基调。摩擦消失了。员工无需停下手头的工作来重新连接。访客不会被卡在加载缓慢的 Portal 页面中。前台团队也不再充当无偿的网络技术支持。
| 连接方式 | 用户体验 | 安全性 | 运维负担 |
|---|---|---|---|
| 带有 Captive Portal 的传统访客 WiFi | 用户选择 SSID,等待重定向,填写详细信息,每次访问通常都需要重复此操作 | 实际应用中通常较弱,因为访问是基于开放式引导、共享凭证或有限的身份检查构建的 | 高。员工需要现场解答连接问题,门户需要维护,且支持团队需要处理重复访问问题 |
| 共享密码 WiFi | 起初很快,但密码容易泄露、极易过期,且在更改时会造成混乱 | 不适合现代环境,因为凭证是共享的,而不是与个人或设备绑定的 | 高。密码轮换会带来中断,且员工离职时的权限回收非常生硬 |
| 使用可信身份的免密码 WiFi 助手 | 设备在注册后自动连接,后续访问几乎或完全不需要用户操作 | 更强,因为访问与经过验证的身份和设备信任绑定,而不是广为人知的密码 | 较低。引导和撤销过程更加受控,支持需求随之下降 |
传统的访客 WiFi 每次都需要用户证明自己有权访问。现代 WiFi 则要求网络正确地记住受信任的用户。
为什么旧模式仍然存在
它之所以依然存在,是因为它易于理解。Captive Portal 看起来直观且可控。共享密码让人觉得简单。但这两种方法只是把复杂性推给了下游。
隐性成本最终落在了接待处、IT 团队以及那些只希望连接正常工作的最终用户身上。在实践中,全新的欢迎机制更好,因为它将 WiFi 视为一项托管的身份服务,而不是一种登录仪式。
免密 WiFi 助手的工作原理
理解这一点最简单的方法是将其想象为一本 digital passport。
用户只需注册一次,其设备就会收到一个受信任的凭据。当该人员进入参与的场馆时,网络会像边检检查护照一样检查该凭据。如果身份有效且符合策略,系统就会自动授予接入权限。无需共享密码。无需绕道 Captive Portal。也无需“请咨询前台”。
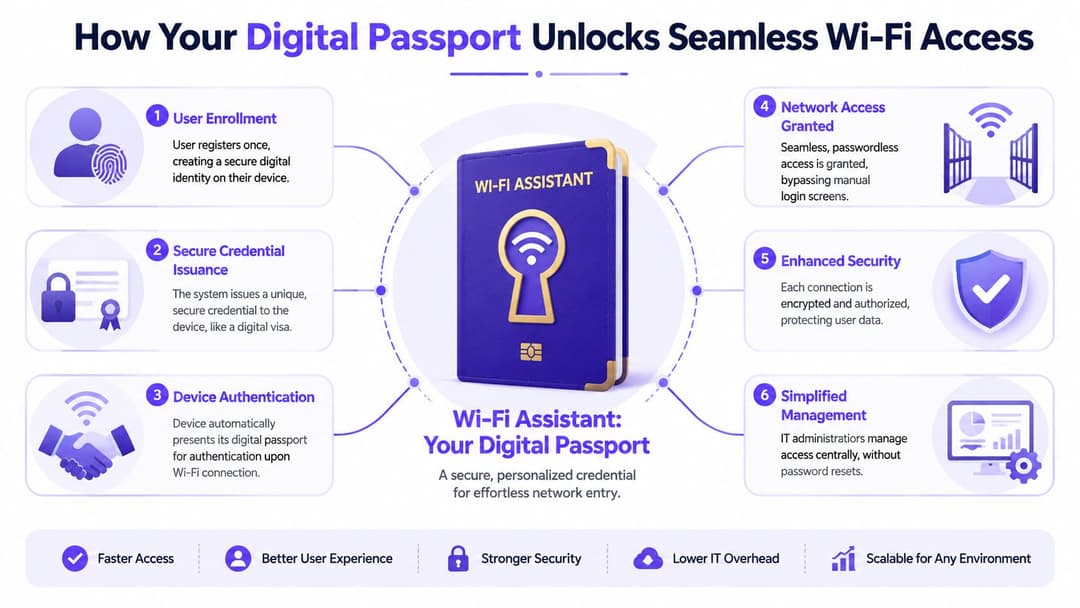
有关该模式应用的实际示例,请参阅 passwordless WiFi access。
Passpoint 处理网络发现
Passpoint 帮助设备识别其可以信任并自动加入的网络。设备能够识别兼容服务并以更受控的方式进行连接,而无需强迫用户滚动浏览无线名称列表并猜测哪一个是正确的。
这非常重要,因为手动选择 SSID 是一个比许多团队愿意承认的更为严重的问题。用户会选错网络。他们加入了信号微弱的访客覆盖网络,而不是安全的员工接入网络。他们会忽略提示。每一个手动步骤都会带来延迟或出错的空间。
Passpoint 减轻了这种决策负担。网络实际上是在说:“我知道你应该连接到谁,而且我知道如何安全地建立连接。”
OpenRoaming 将信任延伸至各大场所
OpenRoaming 进一步扩展了这一概念,允许受信任的身份提供商和参与网络相互识别。如果说 Passpoint 是帮助设备发现并加入的机制,那么 OpenRoaming 就是幕后的漫游协议。
机场的比喻在这里非常贴切。您的护照由一个机构签发,但许多国家都同意接受它。同样地,用户只需注册一次,然后就可以在参与的各个站点之间移动,而无需每次都进行繁琐的完整注册。
这对于酒店集团、综合体物业组合、医疗机构、交通枢纽和零售连锁店来说非常重要。其价值不仅在于便利性,更在于一致性。即使物理环境发生变化,用户体验也能保持连贯。
证书提供了信任层
安全锚点是基于证书的认证,通常通过 EAP-TLS 等方法实现。对于非专业人士来说,最简单的描述是设备携带的是身份的密码学证明,而不是记住的密码。
密码就像把同一把钥匙分发给许多人。证书则更像是向每个获得批准的设备颁发一个独特、可验证的徽章。
- 共享密码的传播范围远超预期受众。
- 证书保持设备特定性,这使吊销操作更加干净彻底。
- 访问决策变得细粒度,因为IT部门可以将策略与身份和设备状态进行绑定。
- 用户体验得到提升,因为人们无需频繁重新输入凭证。
一个优秀的 wi fi assistant 不仅能让人们更快地建立连接。它还能让网络信任模型变得更加稳固。
用户的感知与无感知体验
用户会发现 WiFi 变得“易用无感”。他们在不同场馆、楼层或部门之间移动,始终保持连接,几乎不受任何干扰。
他们没有注意到的是更重要的部分。身份检查、策略执行、加密和漫游决策都在后台静默进行。这正是它应该有的样子。最好的网络协助几乎是无形的。
解锁核心安全与运营优势
一旦你不再将其评估为一个便利功能,而是将其视为控制平面基础设施,商业案例的优势就会变得更加明显。
切实可行的安全收益
共享密码会带来永久性的治理问题。它们会被复制到便签应用中、写在白板上、在岗位变动后继续使用,或者因为图一时方便而被提供给第三方。一旦发生这种情况,您的访问模型就只能寄希望于运气了。
免密码的WiFi助手改变了这一现状。访问权限可以与个人、设备或两者绑定。如果有人离职、调换岗位或丢失设备,IT 部门可以进行更有针对性的访问权限撤销,而无需更改单个共享密钥并影响所有人。
安全团队也能从中受益,因为它与零信任理念更加契合:
- 身份优先,而非仅仅拥有密码。
- 策略因用户群体而异,例如员工、访客、承包商和未托管设备。
- 从会话开始即可应用加密,而不是在开放加入体验之后再进行补充。
- 可审计性得到提升,因为访问与托管凭证相关联,而不是与共享密钥相关联。
要更全面地了解所涉及的控制措施,这篇 安全无线网络完整指南 非常有用。
快速显现的运营收益
在运营上,对于 CIO 来说,这一优势更容易解释。遇到连接困难的人变少了。致电寻求帮助的人变少了。一线员工变身为非正式支持工程师的情况也变少了。
当结合AI辅助支持时,其优势还会成倍增加。根据 Enxoo对AI WiFi Assistant自助服务分析,企业级AI WiFi Assistant系统可以自动处理60 - 70%的常规连接诊断,从而缩短平均解决时间,降低呼叫中心成本,同时还能发现提高ARPU的增值销售机会。
这并不意味着每个组织在第一天就需要聊天机器人。它的意思是,现代架构创造了一个基础,使诊断、策略和客户上下文能够协同工作。
行之有效的方法与潜在误区
行之有效的方法是从用户旅程中消除重复性的任务。自动注册流程、干净的身份集成以及合理的基于角色的细分,自然而然地减轻了支持负担。
那些行不通的做法是,将传统的 Captive Portal 包装成现代化产品。如果用户仍然需要记住密码、不断重新进行身份验证,或者需要呼叫员工才能上网,那么企业并没有改变本质模式 - 只是重新粉刷了登录页面。
企业部署与集成指南
成功的部署始于身份,而非接入点。
太多的项目始于硬件更新的讨论,即使核心问题是注册、策略和生命周期管理。如果您不决定谁应该连接、如何建立信任以及如何撤销访问权限,那么更新的无线电接收设备也无法解决您的问题。
如需面向实施的参考,此免密码 WiFi 部署指南是对比不同方法的绝佳参考。
从身份源开始
大多数企业已经拥有了所需的身份层。实际的任务是将WiFi策略连接到 Microsoft Entra ID、Google Workspace 或 Okta 等系统,然后决定哪些用户组对应哪些网络权限。
简单的部署通常遵循以下模式:
- 首先定义人群。在接触 SSID 之前,先将员工、访客、承包商和未托管设备区分开来。
- 选择引导路径。员工可以使用基于目录支持的登录和设备配置。访客可以使用安装可信配置文件的单次注册流程。
- 尽早设定撤销规则。当上游身份发生变化时,离职权限回收应自动进行。
- 决定传统设备的位置。某些物联网和专业终端仍需要替代处理方案。
将硬件视为覆盖决策
在许多环境中,现代 WiFi 助手功能是叠加在现有企业无线基础设施之上运行的,而不是直接取代它。这就是为什么使用来自 Meraki、Aruba、Ruckus、Mist 或 UniFi 等平台的组织,通常可以在不一次性重新设计整个现有资产的情况下,实现接入体验的现代化。
该领域的一个优质选择是 Purple,它在支持的网络环境中提供无密码身份验证、基于身份的访问,以及针对访客和员工旅程的集成。如果您需要在一个运营模式中将访客体验、身份验证和分析相融合,这一点至关重要。
最成功的部署避免了“推倒重来”的思维。他们先优化身份处理,然后分阶段扩大覆盖范围和策略。
分阶段推广,而非一蹴而就
分阶段部署通常比一次性切换所有站点更安全。
从一个受控的群体开始,例如总部员工、一家酒店物业或单个医院部门。观察注册在何处停滞、用户在何处需要指导,以及传统设备在何处打破了预期。然后扩大范围。
有用的检查点包括:
- 在添加多种角色之前,先做好针对单一目标受众的试点。
- 保持访客和员工策略相互独立,即使他们共享底层基础设施。
- 清晰地传达用户端的变更,让人们知道旧密码为何不再适用。
- 在部署期间衡量支持趋势,以便及早发现摩擦阻碍。
技术细节固重要,但运营模式更关键。当身份、策略和沟通协调一致时,部署过程会显得井然有序,而不是带来混乱。
真实应用场景与证明投资回报率
现代 wi fi assistant 的价值体现在日常的使用流动中,而不是演示 PPT 里。
酒店、零售和工作场所示例
在酒店业,这种收益显而易见。再次光临的宾客在进入同一品牌旗下的其他酒店时,不应被要求重新注册。当网络能够自动识别其设备并安全连接时,整个入住体验会显得更加精致。WiFi 不再是阻碍,而是成为了欢迎礼的一部分。
在零售业,其应用场景更加广泛。基于身份的安全访问可以与分析技术共存,帮助运营商了解活动轨迹、重复访问率和现场互动情况。这也是 WiFi分析市场预计将从2024年的166.8亿美元增长到2033年的900.3亿美元 的原因之一,这主要受到企业对客户行为洞察和运营效率需求的推动。
在工作场所中,漫游是无名英雄。员工在不同楼层、建筑物或园区之间移动,无需为凭据而烦恼。效率的提升通常来自于更少的干扰、更清晰的访问控制和更低的支持阻力,而不是来自任何花哨的前端功能。
在弹性工作环境中,现在也存在类似的预期。如果您正在研究旅行者和远程工作者如何选择空间,那么关于 丰沙尔社区驱动型联合办公 的这一观点是一个有用的提醒:可靠、低摩擦的连接已成为产品的一部分,而不仅仅是基础设施的一部分。
如何精准直观地展示投资回报率
最有说服力的 ROI 讨论应使用 CIO 已经信任的运营证据。
关注以下指标:
- 支持负担。与连接相关的工单和前台咨询是否有所下降?
- 用户连续性。再次光临的访客和员工在线时遇到的中断是否更少?
- 安全态势。组织是否减少了对共享密码和手动凭证分发的依赖?
- 商业洞察。源自 WiFi 的第一方数据是否正在帮助营销、运营或空间规划团队更具信心地采取行动?
如果网络只提供访问权限,它就是一个成本中心。如果它提供可信的访问权限以及可用的运营数据,它就开始表现得像一项资产。
针对医疗机构和分布式分支机构的注意事项
医疗保健行业是一个特别有趣的案例,因为其价值不仅限于患者访客接入。信托机构和多场所运营商往往需要更好地支持员工移动性、设备管理,以及跨历史遗留建筑和混合区域的安全身份验证。对于基础设施不均衡的区域性场所也是如此,在这些场所,一个更简单、集中管理的信托模型可以消除许多本地复杂性。
这往往是投资回报率(ROI)最容易得到论证的地方。它不体现在抽象的“创新”词汇中,而是体现在更顺畅的工作流程、更少的访问困扰以及对零散环境更好的控制中。
未来的互联体验是轻松无感的
将 wi fi assistant 视为现代访问的隐形操作层,而不是手机端的一个便利功能,这才是更有价值的思考方式。
那些能够脱颖而出的企业,绝非仅仅因为拥有最美观的 Captive Portal。他们之所以领先,是因为他们在每个场所、每一次客户重返时,都能提供自动、安全且一致的连网体验。这需要基于身份的设计、无密码信任以及超越单一建筑物限制的漫游协议。
对于 CIO 来说,这就是转变所在。WiFi 不再是用户痛苦挣扎的障碍,而是企业精心编排的优秀服务。员工保持高效工作。访客不再注意到加入过程。安全团队获得了更清晰的控制。运营团队则减少了处理本可避免的摩擦的时间。
连接的未来不是更喧闹。而是更安静。它在后台默默运行,而这恰恰是用户重视它的原因。
如果您正在评估如何从 Captive Portal 和共享密码过渡到基于身份、无密码的接入,Purple 值得作为备选方案进行评估。它专注于安全的访客和员工身份验证、漫游友好的接入,以及团队证明投资回报所需的操作数据。



