

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
Un client s'enregistre dans votre hôtel, se connecte au WiFi du hall, ouvre ses e-mails et est intercepté sans se faire remarquer par un point d'accès frauduleux qui semble assez légitime pour gagner sa confiance. Personne à la réception ne le remarque. Votre centre d'assistance n'en entend parler que plus tard, lorsque le client demande pourquoi son compte a été piraté après s'être connecté sur place.
C'est pourquoi la sécurité de la connexion sans fil ne se résume pas à choisir le dernier acronyme dans un menu déroulant sur un point d'accès. C'est un défi opérationnel. Le réseau doit identifier le bon utilisateur ou équipement, appliquer le bon niveau d'accès, protéger le trafic en transit, et ce, sans créer de frictions qui inciteraient le personnel à contourner les règles ou les invités à renoncer à se connecter.
Cela devient plus difficile dans les espaces réels. Un hôpital ne peut pas traiter les appareils médicaux au chevet des patients comme des clients de café. Un centre commercial doit prendre en charge l'accès des visiteurs, les systèmes des locataires et les opérations administratives en même temps. Un hôtel doit simplifier l'intégration des clients tout en maintenant séparés le personnel, les systèmes administratifs et les appareils connectés.
La bonne nouvelle, c'est que les fondamentaux sont simples à comprendre. Une fois que vous comprenez le fonctionnement des attaques sans fil, les raisons pour lesquelles les anciennes normes échouent et la place qu'occupe l'accès moderne basé sur l'identité, la voie à suivre devient beaucoup plus claire. Si vous êtes responsable d'un site, d'un campus ou d'un immeuble multi-locataires, l'objectif est simple : faciliter l'accès sécurisé pour les utilisateurs légitimes et le rendre difficile pour tous les autres.
Les risques invisibles du WiFi public et invité
Le WiFi public et invité semble simple du point de vue de l'utilisateur. Appuyer sur l'SSID, accepter une page, se connecter. Du point de vue de l'opérateur, il ressemble souvent à un service public. Il faut qu'il reste disponible, qu'il soit assez rapide et qu'il ne tombe pas en panne.
Ce modèle mental est trop étroit. L'accès invité crée un environnement radio partagé où les appareils de parfaits inconnus se côtoient, le trafic circule via un support ouvert, et les attaquants peuvent imiter des noms de réseau de confiance avec très peu d'efforts. Le problème commercial n'est pas uniquement le vol de données. C'est aussi la perte de confiance, la charge de support et les questions difficiles des équipes de conformité après un incident évitable.
Dans des secteurs tels que l'hôtellerie, le commerce de détail et la santé, les enjeux sont différents mais tout aussi concrets :
- Les équipes de l'hôtellerie ont besoin d'une connexion en quelques secondes, car la réception et le personnel de bar ne peuvent pas se transformer en support WiFi.
- Les commerçants ont besoin que les clients soient connectés pour la fidélisation, les analyses et l'engagement mobile, mais ne peuvent pas risquer que le réseau invités devienne une faille vers les systèmes internes.
- Les organisations de santé ont besoin d'un accès sans fil qui respecte la vie privée, favorise la mobilité du personnel et ne laisse pas les patients ou les visiteurs exposés sur des réseaux partagés.
Une confusion fréquente réside dans le fait que les gens supposent que le "WiFi gratuit" présente principalement un risque d'abus de bande passante. En pratique, le problème majeur est l'identité. Qui se connecte ? À quoi cet utilisateur ou cet appareil doit-il être autorisé à accéder ? À quelle vitesse l'accès peut-il être modifié ou révoqué en cas de changement de situation ?
Le WiFi public ne devient pas sécurisé simplement parce que la page de connexion est aux couleurs de la marque. La sécurité dépend de la manière dont le réseau authentifie, chiffre et isole chaque connexion en coulisses.
C'est pourquoi les anciens modèles d'accès invité montrent leurs limites. Les mots de passe partagés se propagent trop facilement. Les architectures réseau plates laissent trop de place aux déplacements latéraux. Les expériences basées sur des portails incitent les utilisateurs à cliquer sur des invites sans réfléchir. Si vous considérez encore le WiFi invité comme un service secondaire plutôt que comme un élément de votre architecture de sécurité, vous prenez plus de risques que nécessaire.
Pour une approche concrète de la gestion des accès invités, le guide de Purple sur le WiFi sécurisé pour les invités s'avère particulièrement utile, car il aborde l'accès invité à la fois sous l'angle de la sécurité et de l'expérience utilisateur.
Comprendre l'anatomie des menaces sans fil
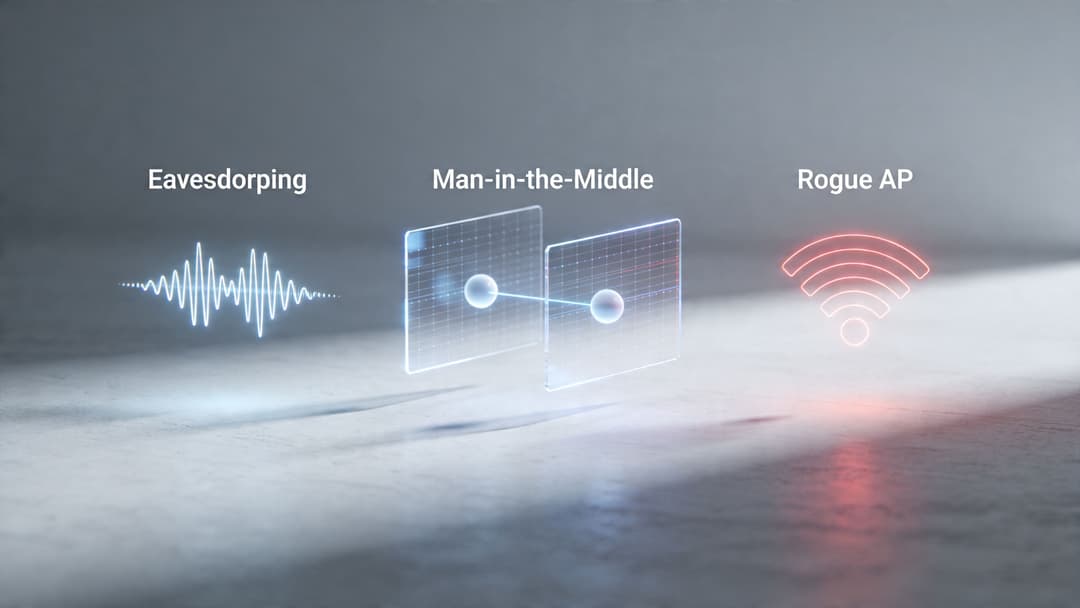
Les attaques sans fil sont plus faciles à comprendre si on les divise en quatre actions qu'un attaquant pourrait tenter : écouter, usurper l'identité, perturber ou deviner. Cela est important dans les environnements WiFi invités d'entreprise car chaque action exploite une faiblesse opérationnelle différente. Un SSID invité mal isolé crée un type d'exposition. Un mot de passe partagé réutilisé en crée un autre. Un appareil qui ne peut pas vérifier qu'il rejoint le réseau autorisé en crée un troisième.
Dans l'hôtellerie, le commerce de détail et la santé, ces faiblesses sont rarement des erreurs techniques isolées. Elles proviennent généralement d'une tentative de faciliter l'accès à grande échelle avec des outils qui n'ont jamais été conçus pour un taux de rotation élevé, des appareils non gérés ou des groupes d'utilisateurs mixtes. Un mot de passe invité partagé est simple à distribuer. Il est également simple à partager au-delà du public visé. Un Captive Portal est familier. Il habitue également les utilisateurs à faire confiance à n'importe quel écran qui apparaît après leur connexion.
Interceptions de données et attaques de l'homme du milieu
L'écoute clandestine est le risque de base. Si le trafic WiFi est faiblement protégé, ou si les utilisateurs se connectent à un réseau qui n'est pas celui qu'il prétend être, des attaquants situés à proximité peuvent intercepter des données qui devraient rester privées. Dans un lieu public, cela peut inclure des jetons de session, l'activité de navigation, des tentatives de connexion ou d'autres métadonnées qui aident à préparer une attaque plus vaste.
Une attaque de type homme du milieu ajoute un contrôle actif. L'attaquant insère un système entre l'utilisateur et sa destination, puis relaie le trafic de sorte que les deux parties semblent communiquer normalement. Le problème pratique réside dans la confiance. Le chiffrement n'est utile que si l'appareil a authentifié le bon réseau et si le chemin n'a pas été redirigé en toute discrétion.
C'est un point qui échappe souvent aux non-spécialistes. La sécurité du WiFi ne consiste pas seulement à chiffrer des paquets de données. Elle consiste également à prouver l'identité au moment de la connexion, puis à limiter les actions possibles de l'appareil connecté. Pour les équipes confrontées à ce défi de conception, les solutions de contrôle d'accès réseau permettent d'appliquer des politiques basées sur l'utilisateur, l'appareil et le contexte, plutôt que de traiter chaque connexion réussie de la même manière.
Evil Twins et fausse confiance
Un point d'accès Evil Twin est un réseau frauduleux qui copie le nom d'un réseau légitime. L'objectif est simple : inciter l'appareil à s'associer à l'antenne de l'attaquant plutôt qu'à l'infrastructure légitime. Dans le hall d'un hôtel ou la salle d'attente animée d'une clinique, cela ne nécessite pas une grande sophistication. Les utilisateurs choisissent souvent un SSID familier, et de nombreux appareils se reconnectent automatiquement aux noms enregistrés.
Une fois cela fait, l'attaquant peut présenter un faux portail, collecter des identifiants, affaiblir la méfiance de l'utilisateur face aux avertissements de certificat, ou faire transiter le trafic par un proxy pour rendre la connexion normale. L'attaque réussit parce que l'utilisateur voit un nom familier, tandis que la décision de sécurité repose sur des détails que les utilisateurs n'inspectent généralement pas.
Les signes d'alerte courants comprennent :
- Des SSID en double qui correspondent au nom de réseau attendu du site
- Des invites de reconnexion inattendues pour un réseau que l'appareil connaît déjà
- Des avertissements de certificat ou de confiance qui apparaissent lors d'un processus de connexion habituel
- Des pages de Captive Portal qui s'affichent au mauvais moment ou dont la formulation et la mise en page semblent légèrement incohérentes
Désauthentification et reconnexions forcées
Certaines attaques sans fil se concentrent sur le contrôle de la connexion plutôt que sur le vol direct de données. L'abus de dé-authentification force un appareil à se déconnecter du WiFi pour qu'il doive se reconnecter. Ce moment de reconnexion est utile pour un attaquant car il crée de la confusion, augmente les chances qu'un utilisateur accepte une invite suspecte et peut orienter les appareils vers un point d'accès malveillant qui semble plus puissant ou disponible.
Sur le plan opérationnel, c'est pourquoi des déconnexions "aléatoires" répétées méritent une enquête, en particulier dans les espaces publics denses. Un établissement peut supposer que le problème vient de la congestion ou des interférences, alors que le véritable problème est que le trafic de gestion est détourné pour déstabiliser les connexions des clients.
La leçon à retenir est pragmatique. Chaque reconnexion forcée dégrade l'expérience utilisateur, et des utilisateurs frustrés prennent de moins bonnes décisions en matière de sécurité. Une meilleure protection des trames de gestion et un enregistrement optimisé des terminaux permettent de réduire considérablement cette vulnérabilité.
Mots de passe partagés faibles et attaques par force brute
Les attaques par force brute contre des clés pré-partagées faibles visent une faille différente. L'attaquant ne cherche pas à se faire passer pour le réseau. Il tente de récupérer le secret partagé qui le protège. Si le mot de passe est court, réutilisé, prévisible ou partagé de manière informelle, l'ensemble du réseau hérite de cette vulnérabilité.
Les mots de passe partagés créent simultanément un problème de sécurité et un problème opérationnel. Dès que la clé se diffuse, révoquer un accès implique de la modifier pour tout le monde. Cela s'avère fastidieux dans un hôtel, perturbateur dans le commerce de détail et risqué dans les environnements de santé où la mobilité du personnel est essentielle. C'est l'une des raisons pour lesquelles la conception des réseaux sans fil d'entreprise modernes s'oriente vers une identité individuelle basée sur des certificats et un enregistrement automatisé. Ces modèles réduisent la surface d'attaque et éliminent une grande partie des tâches de nettoyage manuel générées par les anciennes méthodes d'accès des invités et du personnel.
L'évolution des protocoles de sécurité sans fil
Une équipe réseau dans un hôtel, une chaîne de magasins ou un hôpital a rarement l'occasion de repartir de zéro. Elle hérite d'anciens terminaux portables, de SSIDs oubliés, d'appareils qui ne prennent en charge que des normes vieillissantes, et d'attentes d'utilisateurs façonnées par des années de "donnez-moi simplement le mot de passe WiFi". C'est pourquoi les protocoles de sécurité sans fil se comprennent mieux comme une chronologie opérationnelle, et non comme une simple liste d'acronymes.
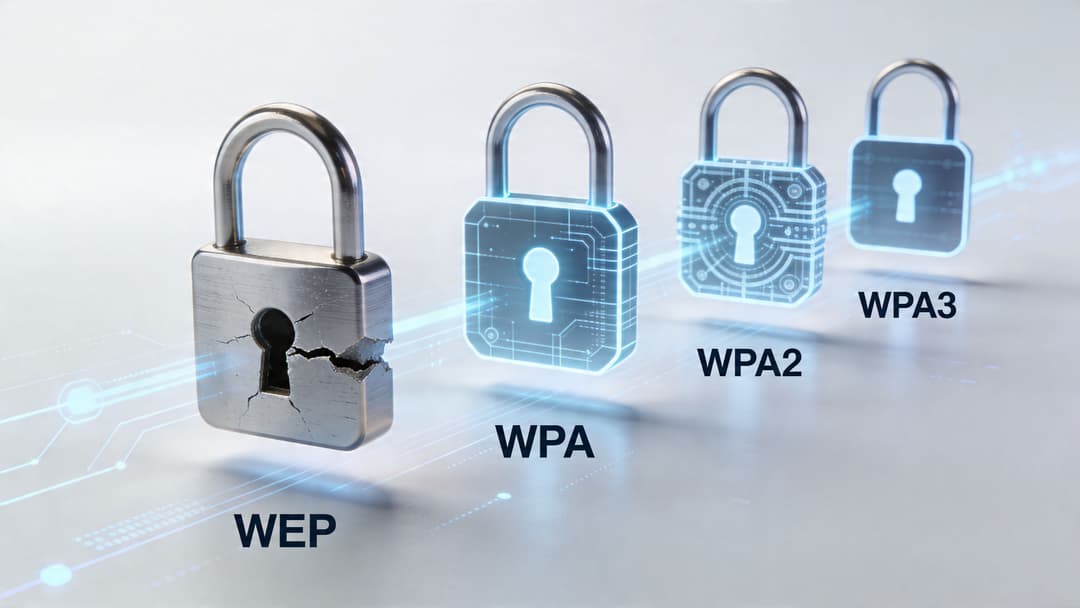
Le WEP était le premier verrou, et pas un bon
WEP a été la première tentative de protection de la vie privée largement déployée pour le WiFi. Il a résolu le problème initial de la transmission de données en clair sur les ondes, mais avec des faiblesses que les attaquants ont appris à exploiter. En termes modernes, le WEP est moins un contrôle de sécurité qu'un signe qu'un réseau est obsolète.
Son échec était crucial pour deux raisons. La cryptographie était assez faible pour être brisée en pratique, et cette faille était reproductible. Une fois que des outils ont facilité le processus, le WEP a cessé de constituer une barrière.
Le problème de l'obsolescence n'a pas disparu avec la norme. Les anciens scanners de codes-barres, les imprimantes, les dispositifs médicaux spécialisés et les réseaux temporaires sont souvent restés en place bien plus longtemps que ce que prévoyaient les équipes de sécurité. Dans les environnements d'entreprise, c'est généralement la principale leçon du WEP. Les choix de protocoles faibles ont tendance à survivre à travers des appareils négligés et des exceptions opérationnelles oubliées.
Le WPA et le WPA2 ont renforcé le chiffrement, mais de nombreux déploiements sont restés difficiles à gérer
Le WPA était une solution temporaire. Il a offert à l'industrie une option plus sûre en attendant la finalisation d'une norme plus durable. Le WPA2 est ensuite devenu le standard par défaut à long terme pour le WiFi d'entreprise car il offrait une protection bien plus forte et un large support de la part des constructeurs.
Cela a résolu le problème de protocole, mais pas le problème de gestion.
De nombreux déploiements WPA2 dépendaient encore d'un mot de passe partagé, car il était plus simple à expliquer et plus rapide à déployer. Ce choix revient à distribuer une seule clé physique pour tout un bâtiment. C'est simple le premier jour. Cela devient coûteux et risqué dès que les prestataires changent, que les clients partent ou qu'un appareil est égaré.
Les difficultés pratiques se manifestent différemment selon le secteur d'activité :
| Environnement | Pourquoi les clés partagées créent des frictions | Ce qui échoue généralement en premier |
|---|---|---|
| Secteur hôtelier | Grand nombre d'utilisateurs de court séjour et rotation fréquente du personnel | Contrôle et redistribution des mots de passe |
| Secteur de la vente de détail | Travailleurs temporaires, tiers et opérations multi-sites | Révocation propre des accès |
| Secteur de la santé | Populations mixtes de cliniciens, de visiteurs et d'appareils connectés | Maintien de la séparation des niveaux de confiance |
Ainsi, bien que le WPA2 ait constitué une amélioration majeure, de nombreuses organisations l'utilisaient encore avec un modèle d'accès trop large, trop manuel et trop facile à détourner. Le protocole était plus robuste que le modèle opérationnel qui l'entourait.
WPA3 a amélioré bien plus que la suite de chiffrement
Le WPA3 est important car il corrige des vulnérabilités qui sont apparues dans des déploiements réels, et non pas seulement lors de comparaisons en laboratoire.
Pour le mode personnel, le WPA3 remplace l'ancien échange de mots de passe par le SAE. Ce changement rend le trafic d'authentification intercepté bien moins utile pour un attaquant tentant de deviner des mots de passe hors ligne. Pour les équipes réseau, le résultat pratique est simple. Une mauvaise habitude d'accès ne donne plus aux attaquants les mêmes opportunités de rejeu et de supposition faciles que les anciens modèles à clé partagée.
Le WPA3 renforce également la gestion du trafic de contrôle grâce aux Protected Management Frames. Cela est important car les attaques sans fil visent souvent à perturber avant de viser à décrypter. Si un attaquant peut forcer à plusieurs reprises des reconnexions ou usurper le trafic de contrôle, les utilisateurs deviennent plus faciles à égarer et la fiabilité des opérations s'en trouve compromise.
La version entreprise du WPA3 est celle où l'histoire devient la plus pertinente pour les grands environnements. Elle prend en charge des options cryptographiques plus fortes et de meilleurs modèles d'accès basés sur l'identité, mais le gain principal est architectural. Elle pousse les organisations à abandonner le principe du "tout le monde connaît le mot de passe" au profit d'une confiance par utilisateur ou par appareil. Ce changement est bien plus utile dans un hôpital, un commerce de détail ou un groupe hôtelier qu'une simple mise à niveau de protocole isolée.
Pourquoi l'histoire des protocoles compte encore
Il est facile de percevoir l'évolution du WEP, du WPA, du WPA2 et du WPA3 comme une simple progression linéaire du pire au meilleur. La réalité du terrain est plus complexe. Une entreprise peut faire fonctionner le WPA3 sur le SSID principal du personnel, le WPA2 sur des équipements opérationnels plus anciens, et un réseau invité isolé doté de règles d'accès totalement différentes.
Ce parc hétérogène explique pourquoi les décisions relatives à la sécurité sans fil sont rarement purement techniques. Elles sont étroitement liées au cycle de vie des équipements, à l'expérience utilisateur des invités, aux coûts de support et à la rapidité avec laquelle les accès peuvent être attribués ou révoqués. En d'autres termes, le choix du protocole n'est qu'une composante du plan de contrôle.
Les équipes qui gèrent efficacement le WiFi d'entreprise se posent généralement une question différente de "Quelle norme utilisons-nous ?". Elles se demandent si le modèle de sécurité est viable à grande échelle. Les identités peuvent-elles être attribuées automatiquement ? Les anciens appareils peuvent-ils être isolés sans affaiblir tout le reste ? Les invités peuvent-ils se connecter sans surcharger le support technique ou poser un problème de clé partagée ?
C'est à ce stade que les approches modernes telles que l'accès basé sur des certificats et l'accueil automatisé prennent tout leur sens. Elles comblent les lacunes opérationnelles laissées par la sécurité WiFi existante.
Comparatif des méthodes modernes d'authentification et de chiffrement
Une chaîne hôtelière déploie le WPA3 et s'attend à ce que le problème de sécurité soit résolu. Un mois plus tard, l'équipe informatique recherche toujours des mots de passe partagés du personnel dans des fils de discussion, les prestataires de l'accueil utilisent les mêmes identifiants que les employés permanents, et les accès révoqués persistent sur d'anciens appareils. Le chiffrement s'est amélioré. Le modèle opérationnel, non.
C'est pourquoi il est utile de séparer deux tâches qui sont souvent confondues. Le chiffrement protège les données après la connexion d'un appareil. L'authentification décide si cet appareil ou cet utilisateur doit être autorisé à accéder au réseau. L'un protège la conversation. L'autre vérifie qui franchit la porte.
Trois options courantes dans les environnements d'entreprise
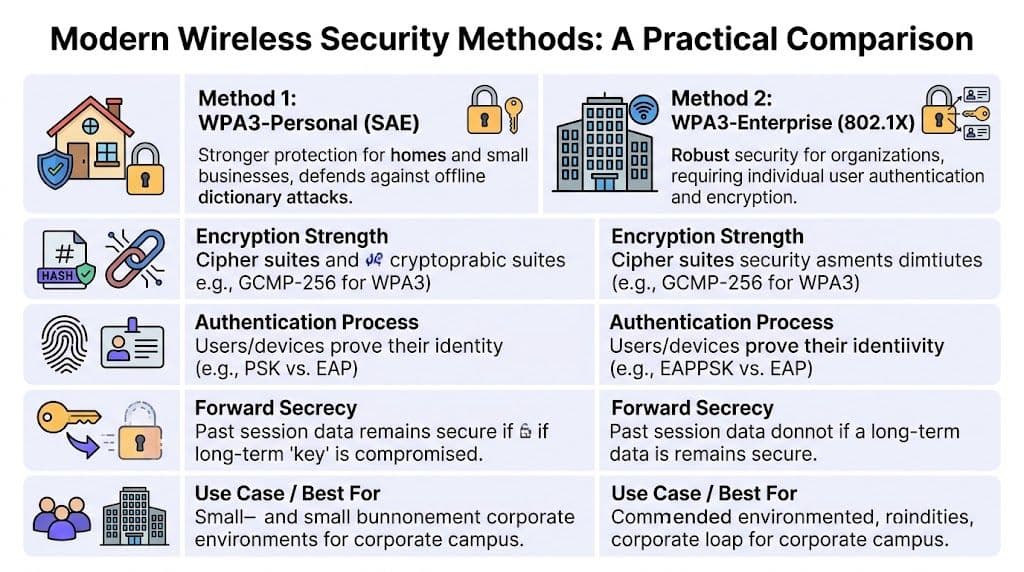
En pratique, les équipes d'entreprise comparent généralement trois modèles : le WPA3-Personal, le WPA3-Enterprise et l'accès par certificat avec EAP-TLS.
Ces éléments peuvent sembler être des choix de protocoles. Dans un hôpital, chez un commerçant ou au sein d'un groupe hôtelier, ce sont aussi des choix de personnel, de processus d'intégration et de support.
| Méthode | Comment les utilisateurs ou appareils s'authentifient | Posture de sécurité | Expérience utilisateur | Charge de travail informatique | Idéal pour |
|---|---|---|---|---|---|
| WPA3-Personal | Mot de passe partagé via SAE | Plus robuste que les anciens modèles PSK, mais repose toujours sur un secret commun | Simple au début, fastidieux lors du changement de mot de passe | Modérée, car la distribution et la rotation sont manuelles | Petits environnements ou utilisation temporaire |
| WPA3-Enterprise | Authentification par utilisateur ou par appareil via 802.1X | Élevée, en particulier pour les organisations managées | Meilleure que les mots de passe partagés une fois configurée | Plus élevée si RADIUS, l'identité et le cycle de vie sont gérés manuellement | Personnel et accès entreprise contrôlés |
| EAP-TLS basé sur des certificats | Le certificat de l'appareil ou de l'utilisateur prouve l'identité | Très élevée, sans mot de passe partagé à usurper ou à réutiliser | Excellente lorsqu'elle est automatisée. Souvent invisible pour l'utilisateur | Faible pour les utilisateurs, potentiellement élevée pour les administrateurs sans automatisation | Personnel de l'entreprise, appareils managés, environnements hautement sécurisés |
Le WPA3-Personal offre une meilleure sécurité sur une base familière mais fragile
Le mode WPA3-Personal améliore l'ancien modèle de clé pré-partagée. Le protocole SAE rend les attaques par force brute plus difficiles, ce qui représente une avancée significative par rapport au WiFi hérité protégé par un simple mot de passe partagé.
Le piège est d'ordre opérationnel. Tout le monde dépend toujours du même secret.
Cela crée des problèmes prévisibles dans les environnements multi-sites :
- Risque de distribution car les mots de passe sont copiés dans des messages, des guides imprimés et des notes de passation de consignes
- Difficulté de rotation car un seul changement de mot de passe peut nécessiter la reconfiguration de nombreux appareils
- Attribution médiocre car le réseau peut voir que le mot de passe a été utilisé, mais pas quelle personne l'a utilisé
- Départ d'employés complexe car la suppression d'un utilisateur implique souvent de modifier l'accès pour tout le monde
Pour un petit bureau, cette gestion peut être tolérable. Pour un commerçant employant des travailleurs saisonniers, un hôpital accueillant du personnel soignant et non soignant, ou un groupe hôtelier faisant face à une rotation fréquente de son personnel, cela devient une source permanente de tickets de support et d'écarts par rapport aux politiques de sécurité.
Le WPA3-Enterprise permet au réseau de prendre des décisions basées sur l'identité
Le WPA3-Enterprise modifie le modèle d'admission. Au lieu de demander "Connaissez-vous le mot de passe ?", le réseau peut demander "Qui êtes-vous ?" ou "Quel est cet équipement ?" grâce au protocole 802.1X et à un système d'identité tel que RADIUS.
Ce changement est important car il s'aligne sur la manière dont les grandes organisations gèrent déjà les accès par ailleurs. Les comptes du personnel peuvent être liés aux politiques d'annuaire. Les appareils peuvent se voir attribuer différents rôles. Un identifiant compromis peut être désactivé sans imposer une réinitialisation des mots de passe à l'échelle de tout le bâtiment.
Le chiffrement est également plus fort, en particulier dans les modes à haute assurance utilisés par les organisations réglementées. Mais le gain principal réside dans le contrôle. Le compte d'une personne ne sert plus de clé maîtresse pour tout un SSID.
Là où les équipes rencontrent des difficultés, c'est au niveau de l'effort de déploiement. Le WiFi d'entreprise traditionnel nécessite souvent plusieurs éléments mobiles à la fois : RADIUS, services de certificats, intégration d'annuaire, configuration des supplicants et procédures de support pour les appareils qui ne se comportent pas correctement. Si ces étapes sont gérées manuellement, le modèle de sécurité est solide mais la gestion quotidienne peut s'avérer lourde.
L'EAP-TLS basé sur des certificats est généralement le modèle de confiance le plus propre
EAP-TLS fonctionne comme un badge d'accès délivré à une personne ou un appareil spécifique. Le réseau ne demande pas de secret mémorisé. Il vérifie si le certificat présenté provient d'un émetteur de confiance et s'il est toujours valide.
Cela semble plus technique qu'un simple mot de passe, et c'est le cas. Pourtant, pour les utilisateurs, c'est souvent plus simple. Une fois qu'un ordinateur portable, un scanner, un terminal ou une tablette est enregistré, la connexion peut se faire automatiquement. Plus besoin de saisir un mot de passe WiFi au poste de soins, derrière une caisse ou à la réception d'un hôtel.
La meilleure expérience WiFi en entreprise est celle qui sait se faire oublier. L'utilisateur ouvre son ordinateur portable ou déverrouille son téléphone, et le réseau sait déjà si cet appareil est autorisé à s'y connecter.
L'accès basé sur les certificats rend également le contrôle du cycle de vie beaucoup plus simple. Les identifiants peuvent être délivrés par appareil, associés à des fiches d'identité et révoqués sans affecter tous les autres utilisateurs. C'est un avantage pratique, et pas seulement sécuritaire. Les appareils perdus, les départs de collaborateurs, les prestataires externes et les terminaux temporaires peuvent être gérés de manière précise, évitant ainsi d'avoir à modifier globalement les mots de passe.
La décision est en fin de compte administrative, et pas seulement cryptographique
Les équipes demandent souvent quelle méthode est la plus robuste sur le papier. Une meilleure question consiste à se demander quelle méthode robuste l'organisation peut émettre, renouveler, révoquer et gérer à grande échelle.
Un cadre de décision simple peut vous aider :
- Si les utilisateurs ne sont pas gérés et sont présents à court terme, évitez un modèle basé sur des secrets partagés qui se transmettent de personne à personne.
- Si les appareils sont gérés et que l'identité est essentielle, utilisez l'authentification d'entreprise plutôt que des clés PSK.
- Si l'accès doit être révoqué rapidement, les méthodes basées sur des certificats offrent généralement un contrôle plus net.
- Si des appareils plus anciens doivent rester connectés, isolez-les sur un chemin d'accès distinct plutôt que d'affaiblir la sécurité du réseau principal.
C'est également là que la sécurité sans fil commence à croiser l'architecture plus large du zero trust network access. Le réseau doit accorder sa confiance sur la base d'une identité vérifiée et de l'état de l'appareil, et non sur la seule possession d'un SSID et d'un mot de passe.
L'automatisation modifie le modèle de coût. Les plateformes peuvent réduire le travail manuel lié à l'intégration des identités, à l'embarquement basé sur des certificats, au provisionnement Passpoint et à l'application des politiques par appareil. Dans cette catégorie, Purple est une option pour les équipes qui souhaitent un accès du personnel intégré à l'annuaire, une authentification invité sans mot de passe et un support iPSK pour les appareils existants sans avoir à tout reconstruire autour de mots de passe partagés.
Ce que les organisations devraient abandonner en premier
Plusieurs schémas persistent uniquement parce qu'ils sont familiers, et non parce qu'ils résistent bien sous pression :
- Un seul mot de passe WiFi pour tout le personnel
- Un seul SSID invité avec une faible séparation entre les utilisateurs
- Un accueil manuel pour chaque sous-traitant, travailleur temporaire ou partenaire de passage
- Des projets de rotation des mots de passe qui interrompent les opérations à chaque exécution
La sécurité du réseau sans fil s'améliore dès lors que l'accès fonctionne de la même manière que le reste de l'entreprise. Les applications SaaS ne sont pas protégées par un seul mot de passe d'entreprise partagé. L'entrée dans les bâtiments ne repose pas sur un badge unique dupliqué pour chaque employé. Le WiFi devrait suivre la même logique. L'identité doit être spécifique, la révocation ciblée et l'accès facile à gérer dans des environnements réels, et pas seulement simple à décrire sur un schéma de protocole.
Concevoir une architecture sans fil Zero-Trust sécurisée
Un client s'enregistre à l'hôtel, une infirmière déplace un moniteur connecté entre deux services et un vendeur de magasin se connecte à un scanner portable avant l'ouverture des portes. Tous trois dépendent du même réseau sans fil. Tous trois doivent être traités différemment.
C'est exactement le problème de conception que résout le Zero Trust sur le WiFi.
Le Zero Trust se résume souvent à : ne jamais faire confiance, toujours vérifier. Sur un réseau sans fil, cela signifie que l'accès ne doit pas être accordé sous prétexte qu'un appareil connaît le SSID, se trouve à l'intérieur du bâtiment ou s'est connecté avec succès la semaine dernière. Les signaux radio ne s'arrêtent pas aux murs, et les attaquants n'ont pas besoin d'un bureau libre pour se trouver à portée.
L'accès sans fil devrait fonctionner comme l'accès contrôlé à un bâtiment
Un bâtiment bien géré n'utilise pas une seule clé pour toutes les portes. Les visiteurs accèdent à la réception. Le personnel accède aux espaces de travail. Les équipes de la pharmacie accèdent au stockage des médicaments. Très peu de personnes accèdent à la salle des serveurs.
Le WiFi devrait suivre la même logique. L'SSID n'est que la porte d'entrée. Le véritable contrôle se produit après l'authentification, lorsque le réseau décide de ce que cet utilisateur ou cet appareil est autorisé à atteindre.
Une conception Zero Trust pratique sépare généralement au moins quatre groupes :
- Les invités qui ont besoin d'un accès internet et de rien d'autre
- Le personnel qui a besoin des systèmes d'entreprise et des applications internes
- Les appareils IoT et opérationnels tels que les capteurs, scanners, écrans, téléviseurs, imprimantes et terminaux
- Les systèmes administratifs ou hautement sensibles qui doivent disposer de la voie d'accès la plus restreinte
Cela semble familier car de nombreuses équipes utilisent déjà des SSID ou des VLAN distincts. Le problème est qu'une segmentation globale ne permet pas à elle seule de définir la confiance avec une précision suffisante pour des environnements réels comme les hôtels, les sites de vente au détail ou les établissements de santé. Une tablette fournie à une infirmière, le téléphone d'un patient, une télévision connectée et un terminal de paiement ne devraient pas hériter de la même politique simplement parce qu'ils se trouvent au même étage.
La segmentation et l'isolation résolvent des problèmes différents
Bien souvent, les architectures sans fil semblent parfaites sur un schéma mais échouent dans la pratique.
Un VLAN invité distinct peut maintenir le trafic des invités à l'écart des systèmes internes. Il n'empêche pas automatiquement un appareil invité de sonder, découvrir ou attaquer un autre appareil invité sur ce même segment. Dans les environnements partagés très fréquentés, cette distinction est importante. L'isolation des clients contrôle l'exposition latérale entre les appareils à proximité. Sans elle, un réseau peut sembler segmenté tout en permettant des interférences locales ou des attaques opportunistes.
Une façon simple et utile de formuler les choses :
La segmentation détermine la partie du réseau dans laquelle vous entrez. L'isolation des clients détermine si vous pouvez interagir avec d'autres appareils situés à côté de vous.
Vous avez besoin des deux, en particulier dans les environnements multi-locataires où de nombreux utilisateurs indépendants partagent le même espace physique.
L'identité doit déterminer l'accès, non le nom du réseau
Une fois que vous concevez pour le Zero Trust, l'SSID devient un choix de transport plutôt que la principale frontière de sécurité. C'est l'identité qui devient la frontière.
Cela modifie l'architecture de manière très concrète :
- Authentifier chaque utilisateur ou appareil individuellement au lieu de s'appuyer sur un mot de passe partagé
- Appliquer des politiques de manière dynamique en fonction du rôle, du type d'appareil, de l'emplacement, de l'entité ou du risque
- Restreindre la visibilité est-ouest afin que les appareils voisins ne puissent pas se découvrir mutuellement
- Lier les modifications d'accès aux événements du cycle de vie afin que la révocation suive le départ d'un collaborateur, la perte d'un appareil ou la fin de contrat d'un prestataire
- Isoler les exceptions héritées afin que le matériel plus ancien n'affaiblisse pas l'accès principal
C'est pourquoi l'accès basé sur des certificats est essentiel pour le WiFi d'entreprise. Un certificat fonctionne plutôt comme un badge d'identification géré que comme un mot de passe réutilisable. Le réseau peut vérifier qui l'a émis, s'il est toujours valide et quelle politique doit en découler. Si un membre du personnel s'en va ou si un appareil est compromis, vous révoquez cette seule information d'identification au lieu de changer un mot de passe partagé par des dizaines ou des centaines de terminaux.
Pour les organisations qui alignent leurs contrôles sans fil sur une architecture d'accès réseau Zero Trust plus large, ce modèle axé d'abord sur l'identité constitue le changement fondamental. L'accès devient une décision politique liée à une personne, un appareil et un contexte, et non une vérification ponctuelle consistant à savoir si quelqu'un connaît la bonne phrase de passe.
C'est sur les opérations d'entreprise que les bonnes architectures réussissent ou échouent
La partie la plus difficile consiste rarement à choisir l'acronyme d'un protocole. Elle consiste à faire fonctionner l'architecture jour après jour.
Un hôtel peut regrouper des clients de court séjour, des résidents de long séjour, des prestataires externes, du personnel de réception, des boîtiers IPTV, des serrures connectées et des systèmes administratifs sur un même site. Un commerçant peut disposer de tablettes en magasin, de terminaux de paiement, de scanners de stock, d'affichages dynamiques et d'appareils de fournisseurs de passage. Un hôpital peut compter des postes de travail cliniques, des appareils biomédicaux, des accès pour les patients et du personnel temporaire en déplacement constant. Les mots de passe partagés et l'enregistrement manuel ne tiennent pas la route dans ces conditions car ils génèrent à la fois des risques et une lourde charge administrative.
C'est pourquoi la sécurité sans fil moderne doit accomplir deux tâches à la fois. Elle doit réduire l'exposition et rester simple à gérer pour les équipes qui l'exploitent.
En pratique, cela signifie généralement de combiner :
- Authentification forte du personnel avec des certificats ou des méthodes d'entreprise basées sur l'identité
- Attribution de politiques par appareil ou par rôle
- Isolation des clients pour les populations non approuvées et les invités
- Intégration et révocation automatisées
- Options de repli contrôlées telles que l'iPSK pour les terminaux existants qui ne peuvent pas prendre en charge l'authentification moderne
L'avantage opérationnel est facile à ignorer si l'on se contente de comparer des protocoles sur un tableau de fonctionnalités. Une bonne sécurité WiFi ne se résume pas à un chiffrement plus fort. C'est une architecture qui permet au service informatique de modifier rapidement les accès, de supprimer proprement un seul appareil, d'accueillir les utilisateurs sans friction pour le support technique, et d'éviter de refaire les politiques à chaque évolution de l'entreprise.
Garantir une sécurité transparente avec Passpoint et OpenRoaming
Les portails captifs traditionnels ont résolu un vieux problème. Ils offraient aux établissements un moyen de présenter des conditions d'utilisation, de collecter quelques informations et de connecter les utilisateurs sans avoir à distribuer un mot de passe à l'accueil. Pendant longtemps, cela a suffi.
Ce n'est plus un modèle très solide aujourd'hui.
Les Captive Portals créent des frictions, en particulier dans les endroits où l'utilisateur souhaite uniquement un accès rapide et fiable. Ils encouragent également de mauvaises habitudes. Les utilisateurs sont habitués à cliquer sur des invites, à accepter des redirections et à traiter la confiance envers le réseau comme un simple exercice d'image de marque plutôt que comme une décision de sécurité. Sur certains appareils et applications, l'expérience est également assez incohérente pour générer des appels au support et des abandons.
Pourquoi Passpoint ressemble davantage à l'itinérance mobile
Passpoint transforme l'expérience en permettant au WiFi de se comporter davantage comme un réseau mobile. L'appareil reconnaît un fournisseur de confiance, s'authentifie automatiquement et établit une connectivité chiffrée dès le départ. L'utilisateur n'a pas besoin d'ouvrir un navigateur et de passer par une page de connexion avant que l'accès réel ne commence.
Il s'agit d'une amélioration significative de la sécurité, car la connexion la plus sûre est souvent celle qui élimine tout risque de confusion. Pas de fausse page de Captive Portal. Pas de mot de passe intercepté par inadvertance. Pas d'interruption gênante entre l'association et l'utilisation sécurisée.
Pour les opérateurs, l'attrait est tout aussi pratique :
- Moins d'étapes de connexion pour les clients et les visiteurs
- Moins de charge pour le support aux réceptions et aux guichets de service
- Une expérience de visite récurrente plus cohérente
- Un meilleur alignement avec les modèles d'accès basés sur l'identité
OpenRoaming étend le modèle de confiance
L'OpenRoaming s'appuie sur ce même principe et l'étend à un modèle de fédération. L'utilisateur s'authentifie auprès d'un fournisseur d'identité reconnu, puis se connecte en toute sécurité sur l'ensemble des sites participants sans avoir à répéter le processus d'accès à chaque fois.
Si vous gérez un groupe hospitalier, un réseau de points de vente, un portefeuille d'événements ou une enseigne hôtelière, cette approche est essentielle car la relation de confiance accompagne l'utilisateur d'un site à l'autre. Le réseau n'a plus besoin de le rediriger vers un portail générique à chaque fois qu'il franchit le seuil d'un nouvel établissement.
L'accès sans mot de passe n'est pas seulement une fonction de confort. Il élimine l'un des aspects les plus propices aux pannes dans la gestion du WiFi invité, à savoir la distribution, la réutilisation et le support technique liés aux identifiants partagés.
Pourquoi cela compte dans les opérations réelles
L'objection pratique aux contrôles sans fil plus stricts a toujours été la friction pour l'utilisateur. "Cela semble sécurisé, mais les clients ne le toléreront pas." Passpoint et OpenRoaming affaiblissent cette objection car ils améliorent la sécurité en simplifiant l'expérience plutôt qu'en la complexifiant.
C'est une combinaison rare et précieuse.
Dans les environnements d'entreprise et publics, un modèle d'accès invité moderne doit viser trois objectifs simultanés :
| Exigence | Ancien modèle de portail | Modèle Passpoint et OpenRoaming |
|---|---|---|
| Effort utilisateur | Manuel et irrégulier | Automatique une fois approuvé |
| Niveau de sécurité | Facile à imiter et à intercepter | Basé sur l'identité et chiffré dès le départ |
| Charge opérationnelle | Support par le personnel et connexions répétées | Intervention minimale après configuration |
C'est également là que les exploitants de sites commencent à lier le réseau à la fidélité et à la qualité de service. Un client de retour qui se reconnecte instantanément perçoit le réseau comme fiable et invisible. C'est exactement ce qu'une bonne sécurité de connexion WiFi doit faire ressentir à un utilisateur final.
L'avenir du sans-fil est sécurisé et simple
La direction à suivre est claire. La sécurité sans fil s'éloigne des secrets partagés pour s'orienter vers un accès basé sur l'identité. Ce changement est crucial car les mots de passe partagés ont toujours été un compromis. Ils sont faciles à expliquer, mais difficiles à contrôler efficacement à grande échelle.
La sécurité des connexions WiFi modernes est plus efficace lorsque le réseau sait qui ou quoi se connecte, applique automatiquement la bonne politique et maintient cette décision à jour au fil de l'évolution des personnes et des appareils. C'est pourquoi l'accès basé sur les certificats, l'authentification d'entreprise et l'accueil sans mot de passe deviennent le cœur pratique d'une conception de qualité.
L'ancien compromis entre sécurité et ergonomie est aujourd'hui dépassé. Vous n'avez plus à choisir entre une configuration d'entreprise complexe et un modèle d'invité pratique mais risqué. Avec la bonne architecture, le personnel peut s'authentifier via une identité gérée, les appareils existants peuvent être isolés grâce à des contrôles par appareil, et les invités peuvent se connecter via des mécanismes simples tels que Passpoint et OpenRoaming.
La leçon globale est simple. Ne jugez pas un réseau sans fil à la possibilité pour les utilisateurs de se connecter. Jugez-le à la vérification de l'accès, à la protection du trafic, à l'isolation des appareils voisins et à la possibilité de modifier les identifiants sans semer le chaos.
Si votre architecture actuelle repose encore sur des clés partagées, un enregistrement manuel et des flux de connexion lourds basés sur des portails, il est temps de la réévaluer. Les réseaux les plus robustes rendent aujourd'hui la sécurité presque invisible pour les utilisateurs légitimes, tout en maintenant un contrôle absolu pour les administrateurs.
Si vous étudiez comment moderniser l'accès des invités, du personnel et des environnements multi-locataires, Purple mérite d'être évalué en tant que plateforme combinant la connectivité invité sans mot de passe, l'authentification du personnel basée sur l'identité, et des contrôles opérationnels tels que Passpoint, OpenRoaming, et des modèles d'accès par appareil au sein d'un seul environnement.



