
IoT network architecture & bandwidth planner
Model your enterprise IoT deployment to calculate bandwidth demands, DHCP subnet sizing, wireless protocols, and network segmentation policies.
Determines polling intervals, sensor density, and baseline throughput profiles.
Sets battery longevity expectations and RF spectrum requirements.
Defines Cloud RADIUS dynamic VLAN tagging and lateral movement prevention.
Baseline continuous throughput across all connected endpoints.
Anticipated maximum during OTA firmware updates and sensor alarms.
DHCP pool allocated for 525 addresses with churn overhead.
Estimated telemetry sensor life using Enterprise.
RF spectrum & access point infrastructure recommendation
- RF band allocation: Dual-band 2.4 GHz + 5 GHz with Target Wake Time (TWT) scheduled sleep.
- Access point capacity: Deploy approximately 6 enterprise access points dedicated to or partitioned for IoT coverage.
- Target Wake Time (TWT): Enable 802.11ax broadcast and individual TWT negotiation to prevent low-power battery sensors from saturating airtime.
- Client isolation: Enforce strict Layer 2 isolation on the IoT SSID to block peer-to-peer ARP queries and broadcast storms.
Secure and scale your IoT estate with Purple
Integrate IoT onboarding, cloud RADIUS dynamic VLAN assignment and venue presence analytics on your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist or Ubiquiti UniFi estate.
Request an IoT network blueprint
Get an engineer-led audit of your IoT segmentation, device credentials, and AP radio planning.
许多团队目前都处于同样的境地。大楼里有智能锁、占用传感器、摄像头、数字标牌、HVAC 控制器、自助服务终端、平板电脑、支付终端、宾客 WiFi、员工设备,以及由不同部门在不同时期购买的各种系统。所有东西都连接在一起,但不一定连接得很好。
这就是物联网架构不再只是抽象图表,而是成为一种运营模型的地方。如果架构薄弱,设备最终会陷入孤岛,数据到达太迟,身份不一致,安全只能凭运气。如果架构健全,同样的资产将变得更容易保障安全、更容易提供支持,并且对业务更加有用。
什么是 IoT 架构,以及为什么它在当下至关重要
酒店总监看到的是一个问题:宾客需要快速的 WiFi,客房应当节能,员工应当在系统之间无缝切换,而连接的设备应当能够正常工作。IT 总监则看到了底层的问题:所有这些成果都取决于组织是否为设备、连接、处理、访问和应用构建了统一的架构。
IoT 架构是定义物理设备如何采集数据、数据如何传输、在何处处理、系统如何对其采取行动以及谁被允许与每个部分进行交互的蓝图。在实际应用中,它回答了决定运维成败的关键问题。温控器加入哪个网络。摄像头画面在何处进行分析。传统传感器如何进行身份验证。当承包商离职时会发生什么。访客设备如何与临床系统或后台办公工具保持隔离。
在英国,这种紧迫性是真实存在的。互联资产的增长不再只是理论。根据 GeeksforGeeks 引用的 IoT 架构和英国采用趋势概述,英国在 2023 年拥有超过 12 亿个 IoT 连接,比 2022 年增长了 35%,并且 77% 的英国企业报告了针对其 IoT 系统的网络威胁。
这种结合改变了局势。没有架构的规模扩张会带来运营阻力,而拥有架构的规模扩张则能创造优势。
架构是将设备转化为系统的关键
大多数失败的物联网项目并不是因为传感器不好,而是因为周边的架构设计过于脆弱。
一个切实可行的架构能为您提供:
- 明确的角色分离:设备进行采集、网络进行传输、网关进行处理、应用进行呈现,而身份则控制访问。
- 可预测的安全边界:访客流量、员工访问和机器流量互不混杂。
- 运维一致性:入网、撤销、监控和排障遵循可重复的模式。
- 业务实用性:数据能够抵达可对其采取行动的系统,无论是 BMS、CRM 还是服务台。
实用规则:如果添加联网设备只能通过“破例”来实现,那么该架构还不够成熟。
如果您想了解联网设备的发展速度有多快,这篇关于 有多少设备连接到互联网 的概述是一个非常有用的业务级参考点。
IoT 架构的基础分层
为了轻松理解物联网架构,不妨将其想象为一栋大楼。每一层都有其特定的用途。如果下层不稳定,顶层再奢华也无济于事。
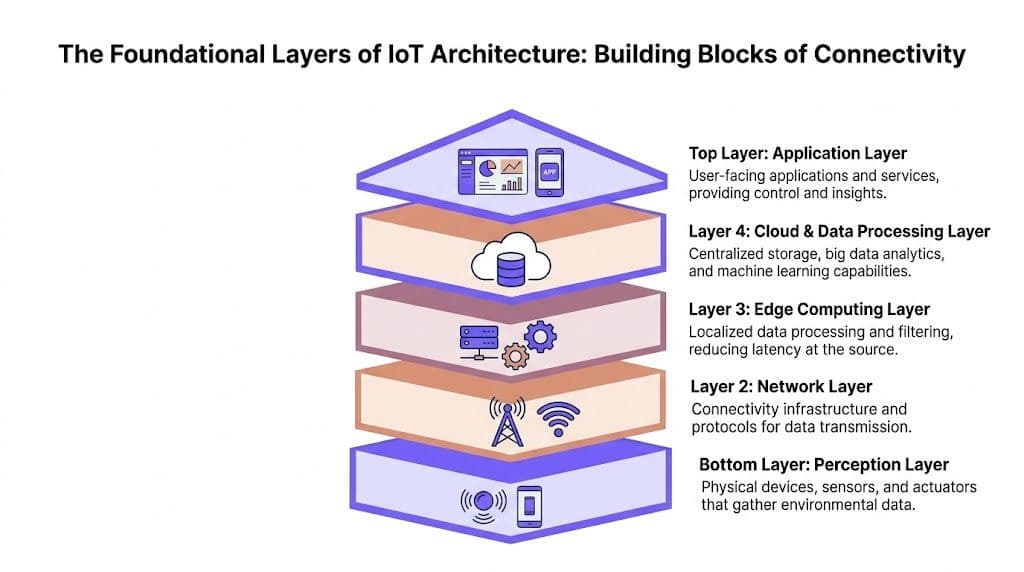
感知层
这是最底层。它包含进行感知或执行操作的物理实体。
这包括占用传感器、恒温器、摄像头、智能锁、医疗监护仪、环境探针、自助服务机、支付终端和执行器。这些设备生成了技术栈其余部分所依赖的原始信号。
这里的主要设计考虑不只是设备的选择,而是可信度。固件薄弱、升级途径差或身份支持有限的廉价传感器会带来在协议栈后期无法完全修复的问题。在酒店和零售行业,团队经常要接收现代设备和传统设备混杂的资产。架构必须接纳这一现实,而不是假设一切可以从零开始。
网络层
这是大楼的布线和管道系统。它在设备、网关、平台和应用程序之间传输数据。
网络层涵盖了传输路径、无线和有线连接、网关部署、流量隔离,以及决定哪些系统可以相互通信的规则。在医院中,这可能意味着将患者监护流量与访客互联网接入分开。在零售业中,这可能意味着将 POS 流量与占用分析及公共 WiFi 分开。
一个强大的网络层能很好地做好三件事:
- 可靠连接:设备保持在线,无需持续的手动干预。
- 正确隔离:一个区域的受损不会波及到另一个区域。
- 支持正确的协议组合:受限设备和企业应用具有不同的传输需求。
边缘计算层
这是本地设备间。它紧邻设备,在流量上传到上游之前,处理对时间敏感或占用高带宽的任务。
边缘网关可以过滤噪点、规范化数据、应用本地策略,有时还会做出即时决策。在等待远程云服务往返响应属于糟糕设计选择的环境中,这一点至关重要。例如,门禁控制器不应依赖缓慢的外部路径来决定凭证是否有效。建筑警报不应因为网关转发了每个原始事件而不是在本地进行处理而延迟。
当延迟、带宽占用或隐私成为运营风险时,应将决策推向更靠近事件发生源的位置。
云和数据处理层
这是中央控制室。它汇总来自多个站点的信息,进行存储、关联,并为分析或业务工作流提供数据支持。
云层是企业统一整个园区可见性的地方,但也往往是他们不经意间制造复杂性的地方。如果每个设备都在没有任何过滤的情况下将所有内容发送到上游,团队不仅要为不必要的传输和存储付费,还会导致仪表板噪音变大,事件响应速度变慢。
这一层最适合用于能从集中化管理中获益的工作负载:
- 跨站点报告:对比不同场馆或建筑之间的表现
- 历史分析:发现占用率、资产使用情况或服务质量的趋势
- 业务集成:将物联网事件链接到票务、CRM、自动化或数据平台中
应用层
这是用户看到的部分。仪表板、服务门户、警报、楼宇管理界面、员工应用和报告工具都运行在这里。
如果应用层很差,利益相关者就会认为整个项目都很差。如果设施团队无法对警报做出反应,前台团队无法看到客房准备状态,或者运营经理无法区分真实事件和背景噪音,那么一个干净的后端并不能起到太大作用。
最佳的应用层只呈现每个受众所需的内容。网络团队需要遥测数据和策略可见性。场所管理者需要运营摘要。临床或酒店员工需要工作流程,而不是数据包级别的细节。
如需了解平台如何将这些层结合在一起的相关视角,这篇关于 物联网平台 的指南值得一读。
驾驭 IoT 通信协议
协议选择是物联网架构变得非常务实的地方。团队不会因为某一个听起来比另一个更现代而选择 MQTT、CoAP 或 AMQP。他们选择它们是因为每一个都能解决不同的问题。
错误的协议并不总是立即失效。更多时候,它会产生摩擦。设备电池消耗过快。网关承载了不必要的杂乱信息。集成变得脆弱。安全控制最终是后补上去的,而不是内置其中的。
从运行条件开始
酒店房间内由电池供电的人员占用传感器与将事件传递到 CRM 或营销自动化系统的后端工作流有着非常不同的需求。前者需要轻量、高效的交换,而后者则需要持久、可靠的服务器到服务器消息传递。
来自 Intetics 的引用协议概述清楚地说明了这一区别。MQTT 专为低功耗数据采集而设计,CoAP 适合受限设备,而 AMQP 则适用于服务器到服务器的交换。该来源还指出,MQTT 的发布 - 订阅模型可以处理数千个并发连接,这对于运营数百个接入点和许多连接端点的场所至关重要。
常见 IoT 通信协议对比
| 协议 | 传输层 | 核心特性 | 最佳适用场景 |
|---|---|---|---|
| MQTT | TCP/IP | 轻量级发布 - 订阅消息传递 | 低功耗传感器、遥测、覆盖整个场馆的设备事件 |
| CoAP | UDP/IP | 针对受限设备的极简开销 | 内存受限或对电池敏感的终端 |
| AMQP | 通常为 TCP/IP | 可靠的异步队列和代理传输 | 服务器到服务器的工作流、企业级集成 |
| DDS | 通常基于 IP 网络 | 实时分布式通信 | 需要快速端到端数据交换的环境 |
在实际部署中行之有效的方案
对于需要大量遥测数据的资产,MQTT 通常是最安全的默认选择。当大量设备频繁报告小数据包,并且您需要向多个订阅者进行可扩展的扇出时,它非常适用。在零售中心或酒店中,这可能包括客房传感器、占用计数器或环境监测,这些数据会输送到多个下游系统。
CoAP 适用于功耗或内存预算非常有限的设备。如果您的资产中包含需要节省电池寿命并交换少量数据的简单传感器,CoAP 是一个合乎逻辑的选择。但如果您的团队在设备生命周期管理和可观测性方面缺乏纪律,它的容错率就会降低,因为受限设备的故障排查难度会更大。
AMQP 属于协议栈中较高的层级。它通常不是极小型边缘设备的首选,但对于业务系统之间可靠的异步交接非常有用。如果某个事件需要从 IoT 平台转移到预订、CRM、服务管理或分析工作流中,AMQP 通常比尝试将面向设备的协议强行扩展到企业消息传递角色中更容易管理。
安全性和可扩展性同样取决于协议决策
协议的选择影响的不仅是消息格式。它还决定了安全模型和运营开销。
一个合理的设计通常包括:
- 加密传输:在协议和设备支持的情况下,使用 TLS/SSL。
- 按功能细分:隔离设备类别和消息路径。
- 按行为监控:观察异常的连接模式,而不仅仅是设备在线状态。
- 代理或网关规范:避免允许所有设备进行宽泛的通信。
一个轻量但缺乏良好管理的协议会在后期维护支持上耗费高昂的成本。
一个常见的错误是过于激进地追求标准化。一些团队试图在每个层级上强行使用同一种协议,因为这看起来更简单。在实践中,这通常只是把复杂性转移到了其他地方。当设备层使用轻量级协议,而上游集成使用更强大的消息传递模型时,混合环境往往能表现得更好。
边缘计算层的关键作用
云优先的思维仍常出现在许多物联网讨论中,但仅限云端的设计在繁忙的物理环境中很难维持。一旦您的设备开始实时支持业务运营,边缘计算层就会成为核心架构的一部分,而不再是可选的增强功能。
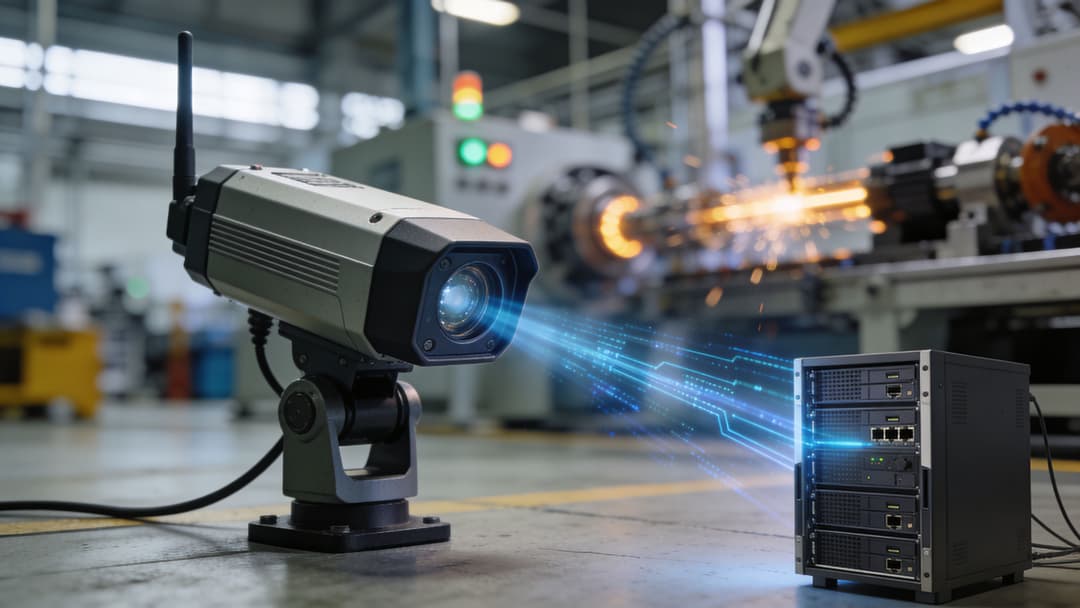
原因很简单。本地决策往往优于远程决策。楼宇网关可以在数据离开现场之前对其进行过滤、聚合和处理。这减少了延迟,限制了不必要的网络回传流量,并使敏感处理更接近事件发生的位置。
为什么边缘在运营上如此重要
英国向边缘赋能设计的转变已显而易见。根据 Itransition 引用的一项架构概述,边缘赋能架构在 2023 年占英国部署的 52%,高于 2020 年的 28%。同一来源指出,边缘层可以减少高达 60% 的带宽使用,并指出有 42,000 间英国酒店客房已集成了 IoT 网关。
这些数据与网络团队在实际中所见的一致。当站点在本地处理明显的干扰数据时,上游系统就会变得更干净、运行成本更低,同时也变得更有实用价值。
优秀的边缘设计可解决三个常见问题
对延迟敏感的操作
如果规则需要立即响应,边缘处理通常是更好的选择。门禁、安全警报、本地环境控制以及由占用触发的操作都受益于较短的决策路径。带宽浪费
并非每个原始事件都值得上传到云端。如果您将每个消息都视为具有同等价值,那么摄像头、密集的传感器群和频繁的状态更新可能会使链路过载。数据处理限制
出于隐私、弹性和运营等原因,一些组织更愿意将某些处理过程保留在靠近源头的地方。边缘网关使这成为可能,同时无需完全放弃中央可见性。
避坑指南
薄弱的边缘策略通常表现为两个极端之一。
网关要么被视作无智能的直通通道,几乎不带来附加价值;要么变成一个充斥着自定义逻辑且无人愿意维护的、未受管理的微型数据中心。这两者都会带来令人头疼的问题。
更好的模式是在边缘实现选择性智能。进行积极的过滤。缓存上行链路中断期间必须保持可用的数据。将本地策略应用于需要它的流。将汇总数据和有意义的事件推送到中央平台。
如果站点暂时失去了与上游的连接,大楼应当能够降级平稳运行,而不是直接瘫痪。
这一原则在酒店、医疗保健和零售行业最为重要。这些环境不会因为中央服务缓慢而停止运行。人们仍在办理入住、进入房间、穿梭于病房或在收银台付款。架构必须尊重这一点。
使用现代身份模式保障架构安全
在物联网资产中,传统边界安全很快就会失效。设备在移动。承包商来来往往。新的服务在业务部门之间不断涌现。访客访问、员工访问和机器访问都共存于同一个物理基础设施上。一旦发生这种情况,“网络内部”就不再是一个有意义的信任边界。
这就是为什么现代物联网安全已向身份识别转变。不仅是用户身份,还包括设备身份、服务身份以及与两者绑定的策略。
旧模式不适合多用户环境
在酒店中,单个站点可能会承载访客手机、会议影音套件、房间传感器、员工平板电脑、智能电视、POS终端和工程设备。在医疗保健领域,这种混合情况甚至更为复杂。临床系统、面向患者的访问、设施设备和传统医疗设备都需要出于不同的原因而访问网络。
扁平的信任模型无法在这种多样性中生存。共享密码老化问题严重。宽泛的 VLAN 访问会被滥用。手动注销过于缓慢。一旦设备或用户获得了超出其应有范围的更多访问权限,横向移动就会变得容易得多。
身份是可扩展的控制点
一个更强大的模型会将每一次连接都视为需要验证、分类和限制的对象。
这通常意味着:
- 现代设备使用强身份控制:SSO、证书和目录驱动的访问使入网和吊销更加干净利落。
- 遗留设备使用补偿性控制:在基于证书的方法不切实际的情况下,策略需要对它们进行严格的隔离和限制。
- 访问遵循角色和上下文:员工设备、访客手机和温控器绝不应该仅仅因为共享一个 SSID 就落入同一个信任区域。
- 吊销必须是自动的:如果用户离开或设备状态改变,访问权限应该更新,而无需工单排队。
来自 Arm Developer 引用关于设计模式的讨论反映了这一转变。报告指出,英国合规性要求(如 Data Protection Act 2018 和 PSTI 2024)正在重塑物联网安全,而标准的中间件模式已被证明是不够的。同一来源指出,结合适用于现代设备的 SSO 和适用于遗留设备的 iPSK 的混合方法,并配合自动吊销和租户隔离,可在 Meraki 和 Aruba 等平台上将部署时间从几个月缩短至几周。
零信任是务实的,而非纸上谈兵
有些团队听到“零信任”就会联想到一个耗时数年的转型项目。但在物联网领域,它其实更加具体。
这意味着在每次设备或用户连接时,都要提出几个严格的问题:
- 这是谁或什么设备
- 它是如何进行身份验证的
- 它应该访问什么
- 什么应该被阻止
- 撤销访问权限的速度有多快
这种方法之所以行之有效,是因为它符合实际的运行条件。设备多种多样,资产共同使用,且变化始终在发生。
目的不是不信任任何事物,而是停止默认信任。
对于 IT 总监来说,这是物联网架构安全的关键转变。停止在软核心周围画一个硬壳。开始在连接点分配身份、最小特权和隔离。
将 IoT 集成到您的企业网络中
大多数物联网架构问题并不会出现在新建规划图中。它们是在运行中的网络必须接入新设备,同时又不能中断访客访问、员工工作流或合规规则时才会显现。
在多用户企业环境中尤其如此。酒店、购物中心、医院、住宅楼和综合体项目都有一个共同点。不同的群体共享相同的物理基础设施,但他们不应该共享相同的信任边界。
从共存开始,而不仅仅是连接性
一个常见的错误是将 IoT 部署视为对当前 WLAN 的简单附加。设备连接,数据包传输,项目便被宣布上线。随后支持工单纷至沓来。访客设备接入了不该接入的位置。设施供应商需要访问权限但无法进行清晰隔离。传统终端不支持首选的身份验证方法。员工漫游在不同建筑之间变得不稳定。
更核心的问题是:联网设备、用户和业务系统如何在同一个网络中共存,而不会相互引入安全风险?
实用的集成模型
对于大多数企业产业,基线应包括以下设计选择:
- 按角色和用途隔离流量:访客访问、员工访问和 IoT 设备流量应遵循不同的策略路径。
- 将身份映射到策略:在可能的情况下,对员工使用基于目录的访问,对托管设备使用明确的分配。
- 主动处理传统设备:旧版端点通常需要不同的入网模式,但它们仍然需要强隔离。
- 规划跨站点移动:如果用户和设备进行漫游,策略应当随之移动。
最清晰的例子之一是长租公寓(Build to Rent)或学生公寓。住户期望获得像家一样的便利。运营商则需要企业级的隔离。同样的问题也出现在医院(涉及员工、患者、访客和医疗设备)以及酒店业(涉及宾客、员工、会议组织者和第三方供应商)。
隔离必须在操作上保持简单
架构师们往往在纸面上把细分设计得很好,但在实际运营中却搞砸了。策略虽然完善,但入网流程极其繁琐,导致团队纷纷寻找捷径。共享凭据重新出现。临时异常变成了永久规则。由于平台模型过于死板,本地管理员不得不维护各种电子表格。
这就是为什么简单、可重复的设备隔离至关重要。这篇关于 WiFi 上的物联网设备分段和隔离非标准设备 的指南是解决该问题操作层面的有用参考。
实际应用中行之有效的方法
务实的集成设计通常会融合几种访问模式,而不是将单一方法强加于所有事物。
基于目录的员工访问
员工设备应使用绑定到组织目录和访问策略的强身份认证。这能保持入网和离网流程的一致性,并避免因共享凭据带来的混乱蔓延。实现干净隔离的访客与访客访问
访客应能轻松连接,但其流量应与业务和设备网络保持严格隔离。最佳架构在保持用户体验流畅的同时,不会破坏网络边界。针对老旧或无屏 IoT 设备的受控入网
某些设备无法支持现代身份工作流。它们仍需要独特的策略处理、受限的访问范围以及明确的归属关系。减少摩擦的漫游模式 在多站点资产中,用户不希望不断重新进行身份验证。无缝、安全的漫游可以改善体验并减少服务台工作量,但前提是各分支机构的策略必须保持一致。
优秀的集成设计能够减少支持工作量,因为它消除了模糊性。网络已经清楚连接被允许执行哪些操作。
业务成效通常大于技术变革。访客连接速度更快。员工流失的时间更少。设施团队可以添加设备,而无需申请高风险的特例。安全团队获得了更清晰的边界。这就是该架构的意义所在。它应该让运行中的资产更易于管理,而不仅仅是增加更多的连接。
结论:您迈向成功的架构蓝图
物联网架构绝非采购后就被搁置一旁的图纸。它是一系列的设计决策,决定了您的联网资产会变得井然有序还是混乱无序。
最强大的架构都有一些共同的特点。它们使用清晰的分层。它们根据运行条件而不是流行趋势来选择协议。它们将边缘处理视为实现速度、弹性和控制的实用工具。它们通过身份和隔离来保护访问安全,而不是依赖于逐渐失效的边界模型。
对于IT主管来说,这非常重要,因为这些成效对业务是显而易见的。更好的访客访问、更安全的设备引导、更清晰的数据流以及更低的运营摩擦,这一切都始于架构。设计好这个蓝图,资产就会变得更易于扩展、更易于保护且具有更高的价值。
关于 IoT 架构的常见问题解答
一些最棘手的问题往往是在架构被大致理解之后出现的。难点通常集中在从哪里开始、衡量什么,以及如何在不进行过度建设的情况下做出权衡。
IoT 架构常见问题解答
| 问题 | 回答 |
|---|---|
| 如果我们的网络中已经存在老旧设备和混合厂商,我们应该如何开始? | 从发现和分类开始。识别哪些设备支持现代身份验证,哪些需要补偿性控制,以及它们实际上需要访问哪些业务系统。不要一开始就试图同时对所有设备进行标准化。首先应区分设备类别,定义策略区域,并为每种类型设定入网路径。 |
| 我们的架构能够进行扩展的最有用标志是什么? | 寻找运营指标,而非虚荣指标。您是否可以在无需手动例外的情况下引入新设备?您能否快速撤销访问权限?您能否追踪设备接收了哪条策略及其原因?如果上行链路受损,分支站点能否优雅降级?可扩展的架构通常表现为更低的运维摩擦和更具预测性的变更管理。 |
| 我们如何在不使设计过度复杂化的情况下,平衡云、边缘和安全投资? | 将处理过程部署在符合业务效益的地方。将边缘用于对时间敏感的操作和本地过滤。将中央平台用于跨站点可见性和分析。在整个过程中采用以身份为导向的安全机制。如果某个层级无法提高弹性、控制力或可用性,那么它带来的可能只是复杂性,而非合理的架构。 |
评估决策的一种务实方法是根据三个测试来审查每个拟议的更改:
- 运营测试:站点团队是否能够持续支持它
- 安全测试:它是否减少了隐式信任并收紧了可达性
- 业务测试:它是否改善了用户体验、数据实用性或交付速度
如果一个设计只能通过其中一项测试,通常说明它还需要进一步完善。
如果您正在规划涵盖酒店、零售、医疗或多租户物业的互联产业,Purple 可帮助您将网络与身份识别部分无缝整合。Purple 为访客和员工提供无密码 WiFi 接入,支持多租户隔离,与 Microsoft Entra ID 和 Okta 等平台集成,并帮助组织通过 iPSK 等实用控制功能来管理传统 IoT 设备。对于希望在不依赖共享密码或繁琐的 Captive Portal 的情况下,实现安全接入、简化运维并提升用户体验的团队来说,这是一个非常理想的选择。