
如果您为实体场所管理访客 WiFi,您与 captive portal 的关系正在发生根本性的转变。多年来,浏览器过渡页面一直作为公共网络的数字前门。Purple 花了十多万年时间,为全球企业场所不断优化这一入网体验。
然而,主要的移动操作系统厂商正在积极弃用传统的 captive portal,转而采用无缝、加密的网络入网标准。
弹出式 Web 门户正在从行业标准转变为运营限制。对于 IT 总监、网络架构师和场所运营商而言,为无密码、自动化的 WiFi 接入做好准备现在至关重要。请参阅我们全面的 captive portal 指南,以获取完整的架构背景。
为什么移动操作系统厂商正在针对传统 captive portal
Apple、Google 和 Samsung 控制着主要的移动操作系统。为了提供更流畅、更安全的移动体验,这些厂商正在最近的操作系统版本中系统地限制传统的 captive portal 行为。
Web 弹出式门户对于移动用户而言代表着摩擦、安全漏洞以及不可预测的连接失败。三个关键的技术因素推动了这一架构转变:
- 沙箱化的 Captive Network Assistant (CNA):操作系统会启动轻量级的 Web 视图来显示登录页面。为了保护设备安全,厂商会限制这些迷你浏览器,阻止持久性 Cookie,防止密码管理器集成,并禁用复杂的双因子认证 (MFA) 流程。
- 私有 MAC 地址随机化:现代设备会按网络或按会话轮换 MAC 地址。依赖未随机化 MAC 地址进行会话跟踪的传统 Captive Portal 无法识别再次到访的访客,从而迫使用户重复面对登录屏幕。
- 网络钓鱼和邪恶双胞胎漏洞:显示未经验证的 Web 表单且未加密的开放式 WiFi 网络会使用户暴露在中间人攻击之下。安全指南建议采用加密的链路层认证,而非开放式 Web 表单。欲了解更多信息,请参阅我们的 企业 WiFi 安全指南。
将传统 captive portal 与 Passpoint 及 OpenRoaming 进行比较
从浏览器过渡页面过渡到自动化网络身份验证可以提高安全性、访客满意度和网络管理效率:
Passpoint 和 OpenRoaming 如何取代传统过渡页面
Passpoint(基于 WiFi 联盟 Hotspot 2.0 规范和 IEEE 802.11u)使移动设备能够自动发现、选择并进行 WiFi 网络身份验证。一旦用户安装了安全的 Passpoint 配置文件,只要他们进入场所覆盖范围,其设备就会自动连接。
由无线宽带联盟 (WBA) 主导的 OpenRoaming 将 Passpoint 扩展为一个全球联盟。拥有 OpenRoaming 配置文件 decline的设备可以在参与该计划的机场、场馆、零售场所和交通枢纽自动连接。Purple 作为认证的 OpenRoaming 身份提供商,允许场馆在保持合规性和访问控制的同时,提供即时入网服务。
过渡到自动后台连接可提供显著优势:
- 增强的链路层加密:Passpoint 使用 WPA3 企业级加密保护空中传输的数据,防止访客流量在公共网络上被截获。
- 无密码用户体验:访客无需填写 Web 表单或寻找网络密码,即可获得与蜂窝网络漫游相同的连接体验。
- 高品质的客户互动:场所无需在授予互联网访问权限之前强迫用户输入数据,而是可以通过应用通知、网页重定向或已同意的 CRM 沟通在连接后与访客进行互动。欲了解详细信息,请参阅我们的 WiFi 营销指南 和 WiFi 分析指南。
场馆运营商的实施步骤
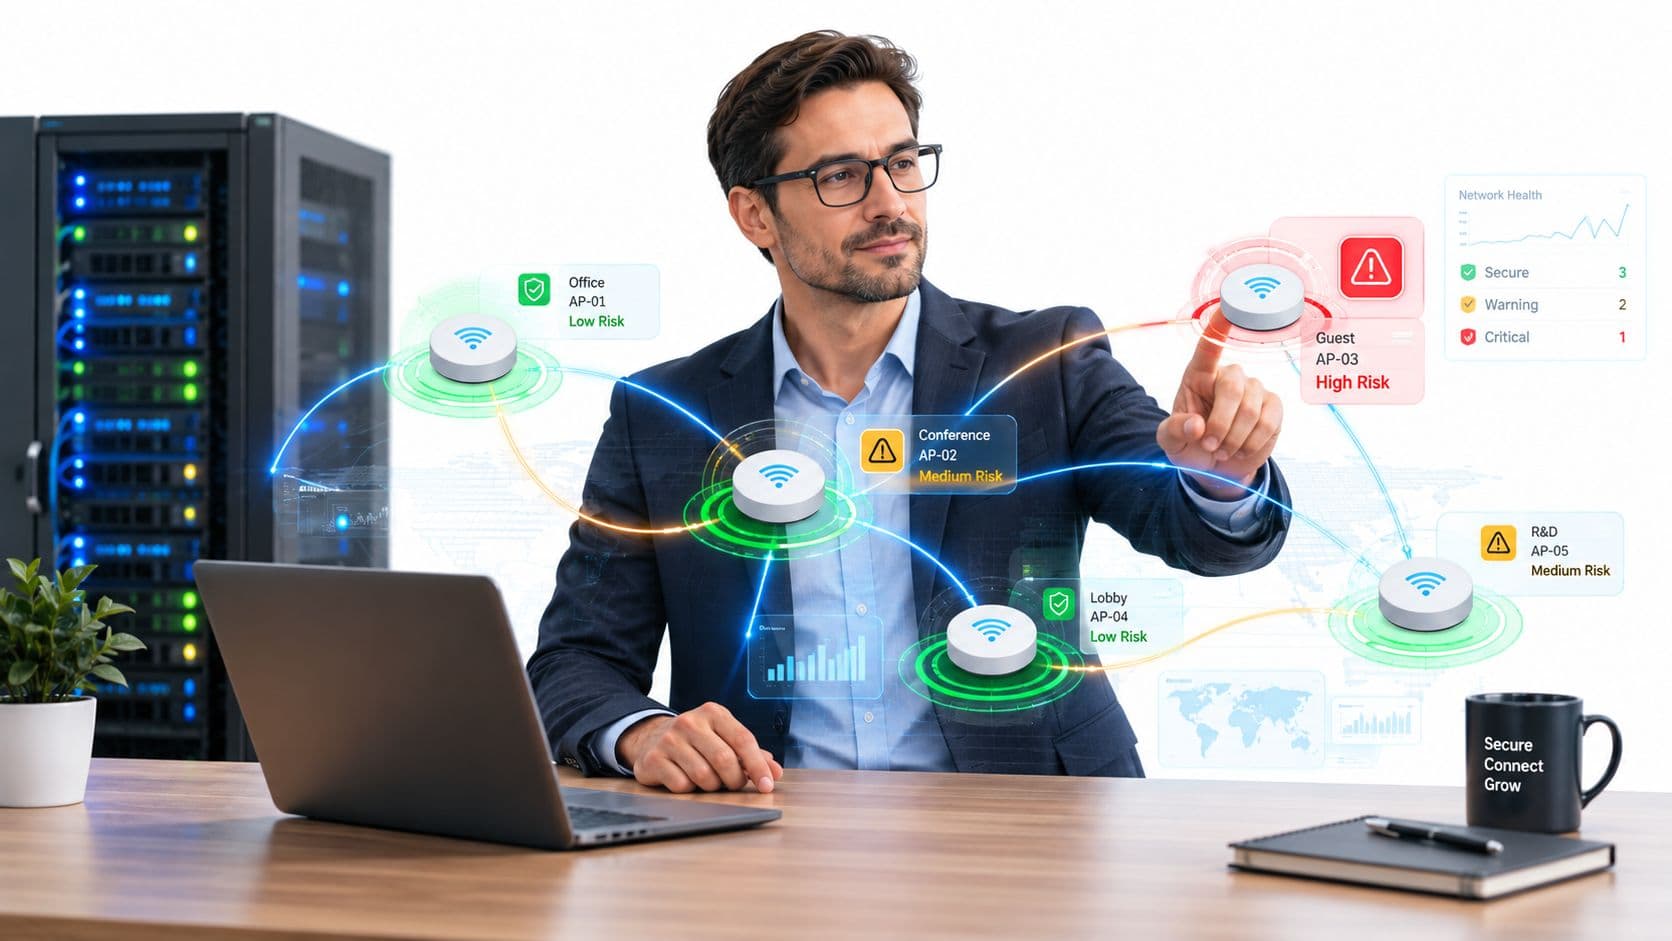
- 审计现有无线基础设施:Purple 可覆盖来自 Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti UniFi 和 Juniper Mist 的现有接入点,无需更换硬件。
- 启用 Passpoint (802.11u) SSID:配置您的企业无线局域网控制器,在过渡阶段与传统 SSID 一起广播 Passpoint ANQP 配置文件。
- 部署云 RADIUS 认证:将 Passpoint 认证请求路由到 Purple 云 RADIUS 服务器,以处理证书管理和配置文件配置。
- 提供配置文件配置:允许访客通过您的网站、应用程序或电子邮件邀请中的一键式配置文件下载链接进行自助入网。
关于 captive portal 弃用的常见问题
Apple 和 Google 是否会完全淘汰 Captive Portal?
Apple 和 Google 正在通过沙箱化、Cookie 拦截和 MAC 地址随机化来限制 Captive Network Assistants (CNAs)。虽然网页登录页面仍可用于简单的点击访问,但操作系统供应商更倾向于推荐自动化的 Passpoint 和 OpenRoaming 配置文件,以实现安全、无摩擦的连接。
Passpoint 与传统 Captive Portal 有何不同?
传统的 Captive Portal 需要在开放、未加密的 WiFi 网络上通过手动提交 Web 浏览器表单。而 Passpoint (Hotspot 2.0) 使用企业级 WPA3 加密自动对设备进行身份验证,无需任何网页交互。
什么是 OpenRoaming,它如何使场馆运营商受益?
OpenRoaming 是由无线宽带联盟 (Wireless Broadband Alliance) 建立的全球联盟。它使场馆访客能够使用单一的安全配置文件在数千个参与网络中自动连接,在消除登录障碍的同时保留场馆分析数据。
我需要更换现有的 WiFi 硬件来支持 Passpoint 吗?
不需要。来自 Cisco Meraki、HPE Aruba、Ruckus、Ubiquiti UniFi 和 Juniper Mist 的大多数企业级接入点均可通过软件配置支持 802.11u 和 Passpoint。Purple 可以与您现有的硬件无缝整合。