
设计与访客流量隔离的安全员工 WiFi 网络
面向网络架构师和 IT 领导者的权威技术参考指南,旨在设计安全、高性能的员工 WiFi 网络。它详细介绍了如何使用 VLAN、802.1X 身份验证和 WPA3-Enterprise 将业务流量与公共访客网络进行逻辑和物理隔离,以满足合规性指令(PCI-DSS、GDPR)并消除横向移动安全风险。
Video overview
收听本指南
查看播客转录
核心系列的一部分:Guest WiFi 指南 →
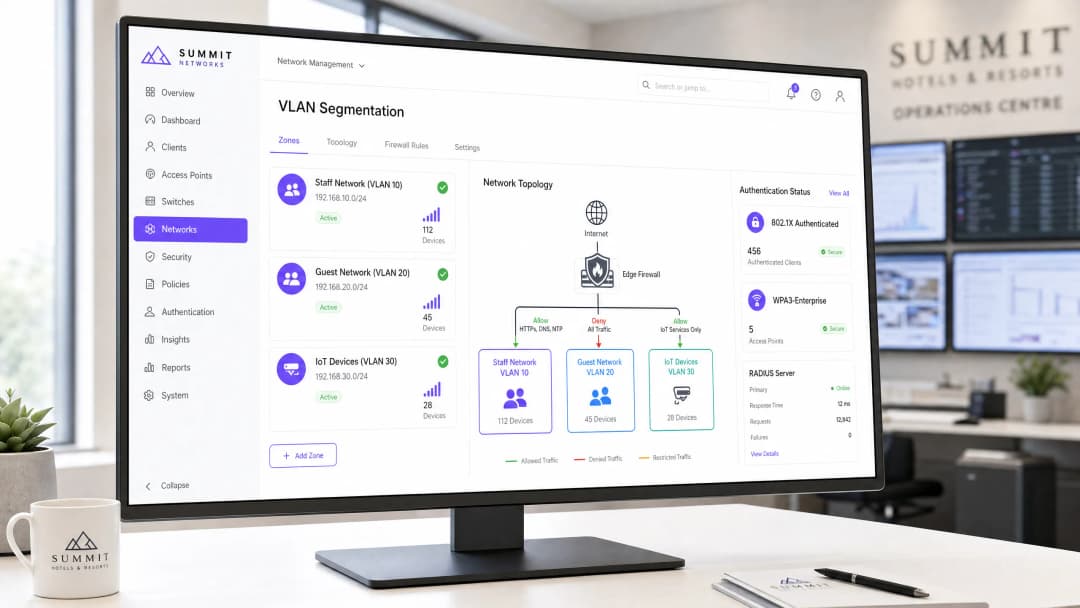
在企业、酒店、零售和医疗场所中,无线网络必须支持两个相互冲突的群体:需要无缝互联网访问的公共访客,以及需要访问敏感公司数据库、销售点(POS)系统和内部运营工具的内部员工。
允许访客设备与公司硬件进行通信,或未能隔离访客互联网流量,会带来严重的安全风险,包括数据包拦截、恶意软件传播以及违反合规性监管(例如 PCI-DSS 4.0 和 GDPR)。
本指南概述了企业网络设计模式,旨在通过 VLAN 标记、802.1X 证书认证、防火墙访问控制列表(ACL)和第 2 层客户端隔离来隔离员工和访客 WiFi 网络。
安全架构:核心员工与访客网络隔离
企业网络隔离依赖于在物理层、数据链路层和网络层分离流量:
| 架构层 | 访客 WiFi 网络设计 | 内部员工 WiFi 网络设计 |
|---|---|---|
| 认证 | 带有短信、电子邮件或社交登录的 Captive Portal | 使用企业证书或 SAML SSO 的 802.1X EAP-TLS |
| VLAN 分配 | 隔离的访客 VLAN(例如 VLAN 50) | 企业公司 VLAN(例如管理、员工、POS) |
| 第 2 层策略 | 启用客户端隔离(无点对点通信) | 针对打印机、服务器和协作启用对等发现 |
| 路由与防火墙 | 直接出站 NAT 至互联网;阻止 RFC 1918 内部子网 | 允许通过状态防火墙规则访问内部服务器、ERP 和数据库 |
| DNS 配置 | 内容过滤的公共 DNS(保护性 DNS / 符合 CIPA 标准) | 内部 Active Directory / 双向解析公司 DNS |
1. VLAN 标记和 802.1Q 汇聚
切勿在扁平子网中混用访客流量和公司流量。无线接入点必须支持多 SSID 标记,使用 IEEE 802.1Q 汇聚链路回传至管理分发交换机:
- 公司 SSID: 映射到公司 VLAN。数据包通过内部防火墙到达域控制器和业务应用程序。
- 访客 SSID: 映射到隔离的 DMZ 或访客 VLAN。流量直接引导至边缘防火墙或专用互联网网关,完全绕过内部服务器子网。
2. 强制防火墙访问控制列表(ACL)
在访客网络的第 3 层默认网关处,实施明确的出站防火墙规则:
- 丢弃 RFC 1918 范围: 阻止所有源自访客子网并以
10.0.0.0/8、172.16.0.0/12和192.168.0.0/16为目标地址的流量。 - **实施客户端隔离:**在无线接入点固件中,对访客 SSID 启用第 2 层客户端隔离。这将丢弃地址解析协议 (ARP) 查询,并防止访客设备扫描或与连接到同一 AP 的其他访客设备进行通信。
- **限制 DNS 端口访问:**通过将出站 UDP/TCP 端口 53 和端口 853 流量重定向到指定的保护性 DNS 网关,防止访客绕过企业内容过滤。
员工认证:从共享密码迁移到 802.1X EAP-TLS
虽然访客网络优先考虑入网的便捷性,但员工网络必须实施基于身份的访问控制。员工网络如果依赖共享的 WPA2-PSK 密码,在员工离职时会造成严重的运营安全漏洞。
现代员工无线网络设计采用 802.1X EAP-TLS:
- 通过 Microsoft Intune、Jamf 或 Kandji 等移动设备管理 (MDM) 平台推送,为每台企业笔记本电脑或智能手机配置加密设备证书。
- 针对 RADIUS 服务器(或云 RADIUS)进行身份验证。
- 如果员工离职,在 Microsoft Entra ID 或 Google Workspace 中注销其目录帐户将自动实时使其无线访问权限失效,而不会影响任何其他员工。
合规与审计注意事项
- **PCI DSS 4.0 要求 1.2:**支付卡环境(POS 终端)必须与访客无线网络完全隔离。防火墙必须在持卡人数据环境 (CDE) 和访客流量之间实施不可路由的边界。
- **GDPR / 数据保护:**通过 Captive Portal 捕获的访客注册数据必须存储在符合合规要求的营销数据库中,并具有明确的选择加入机制,且与运营员工日志相隔离。
常见问题解答
员工和访客可以共享同一个物理接入点吗?
可以。企业级接入点支持从单个射频广播多个虚拟 BSSID (SSID)。每个 SSID 都映射到其专属的 802.1Q VLAN 标签,从而在保持绝对密码学和逻辑隔离的同时,安全地共享物理硬件。
如果访客流量已经在单独的 VLAN 上,为什么还需要客户端隔离?
VLAN 分段将访客网络与内部企业网络隔离开来。然而,如果在接入点上没有进行第 2 层客户端隔离,一台受感染的访客设备就可以扫描、探测或攻击连接到该同一访客 WiFi 网络的另一个访客设备。客户端隔离可确保访客只能与外部互联网网关进行通信。
关键定义
VLAN (虚拟局域网)
一种逻辑子网,将一个或多个物理局域网上的设备组合在一起,隔离它们的流量广播域。
用于在相同的物理交换机和接入点上将访客设备与员工硬件进行隔离。
IEEE 802.1X
一种用于基于端口的网络访问控制 (NAC) 的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
用于在企业员工 WiFi 网络上强制执行基于每用户凭据或证书认证的标准协议。
RADIUS (远程用户拨号认证服务)
一种网络协议,为连接和使用网络服务的用户提供集中的认证、授权和计费 (AAA) 管理。
在允许网络访问之前,根据 Active Directory 验证员工凭据的服务器(例如 Microsoft NPS 或 Cloud RADIUS)。
WPA3-Enterprise
用于企业网络的新一代 Wi-Fi Protected Access 安全标准,强制采用 192 位加密强度和受保护的管理帧 (PMF)。
新员工网络所需的无线安全协议,可消除离线字典攻击和恶意 AP 去身份验证漏洞。
客户端隔离 (Client Isolation)
无线接入点上的一种安全设置,可防止已连接的无线客户端之间进行直接通信。
访客网络上的强制性配置,用于阻止访客设备之间的横向攻击和恶意软件传播。
EAP-TLS (可扩展身份验证协议 - 传输层安全)
一种 EAP 类型,使用数字证书在客户端和 RADIUS 服务器之间进行双向身份验证,无需使用密码。
针对企业托管设备群的最高安全性身份验证方法,通过 MDM 平台进行部署。
WIPS (无线入侵防御系统)
一种安全设备或软件功能,用于监控无线电频谱中是否存在未经授权的接入点,并自动采取对策。
PCI-DSS 合规性所必需,用于检测和缓解零售和酒店环境中的恶意 AP 或 “邪恶双胞胎” 攻击。
Airtime Fairness
一种无线调度功能,可为每个无线客户端分配等长的传输时间(无线电时间),而不是同等的封包数量。
防止速度较慢的传统访客设备占用无线信道容量,从而拉低快速员工设备的性能。
应用实例
一家拥有 250 间客房的豪华酒店正在运行一个共享且未隔离的网络,目前正准备进行 PCI-DSS 审计。该酒店使用移动平板电脑进行前台登记,部署了本地 PMS 服务器,并提供免费的访客 WiFi。网络架构师应如何重新设计无线基础设施以确保合规性和安全性?
- 物理与逻辑隔离:为员工(PMS 和平板电脑)创建 VLAN 10,为 Guest WiFi 创建 VLAN 20,为 IoT(智能电视、恒温器)创建 VLAN 30。将连接到 AP 的交换机端口配置为 802.1Q trunk 链路。
- 身份验证加固:将员工网络上共享的 WPA2-PSK 替换为 WPA3-Enterprise (802.1X)。通过 NPS (RADIUS) 将无线控制器与酒店的 Active Directory 集成。通过 MDM 为前台平板电脑配置 WPA3-Enterprise 凭据或 EAP-TLS 证书。
- 防火墙访问控制:部署状态防火墙。编写规则以允许 VLAN 10 通过 HTTPS/SQL 端口访问 PMS 服务器 IP,但拒绝来自 VLAN 20 (Guest) 到 VLAN 10 和 VLAN 30 的所有流量。在 VLAN 20 上启用客户端隔离 (Client Isolation)。
- 合规性验证:在无线控制器上启用 WIPS 以监控和警报流氓 AP,满足 PCI-DSS 规范 11.4 的要求。
一家拥有 50 家门店的高密度零售连锁店希望部署访客 WiFi 以获取客户分析数据,同时确保用于库存和备货管理的门店营运手持扫描枪在交易高峰期不会受到无线拥塞或掉线的影响。IT 团队应如何设计 SSID 和 QoS 架构?
- SSID 隔离:在所有门店部署两个 SSID:
Retail-Operations(VLAN 10) 和Guest-Free-WiFi(VLAN 20)。 - 802.1X 身份验证:使用 WPA3-Enterprise 保护
Retail-Operations。使用基于证书的 EAP-TLS(通过连锁店的 MDM 平台预先配置)对手持扫描枪进行身份验证。将访客 SSID 配置为开放式网络,并置于由 Purple 管理的 Captive Portal 之后。 - 服务质量 (QoS) 与 WMM:在无线控制器上启用 Wi-Fi Multi-Media (WMM)。将
Retail-Operations流量映射到视频 (AC_VI) 或语音 (AC_VO) 接入类别,确保其优先级高于访客流量。将Guest-Free-WiFi映射到尽力而为 (AC_BE)。 - 带宽速率限制:在 WAN 边缘防火墙上配置流量整形策略。保证每个门店的 VLAN 10 至少有 15 Mbps 的对称带宽。在 Purple Captive Portal 平台上,对 VLAN 20 上的访客设备实施每用户下载 3 Mbps、上传 1 Mbps 的速率限制。
某市立公共部门会议中心经常举办大型活动,同时在线的访客用户多达 5000 人。IT 总监注意到,在活动期间,处于同一物理网络上的行政员工在进行企业视频通话和文件传输时会遇到严重的延迟。在不购买额外物理互联网线路的情况下,如何解决这个问题?
- VLAN 隔离:验证并确保行政员工处于 VLAN 100,而访客处于 VLAN 200。
- 广域网边缘流量整形:在主互联网网关(例如 1 Gbps 对等专线)上配置基于类的加权公平队列 (CBWFQ) 策略。为 VLAN 100 定义一个保证带宽为 200 Mbps 的类,并为实时语音/视频流量配置优先级队列。
- 动态带宽分配:在防火墙上配置策略,在工作时间将分配给 VLAN 200 (访客) 的总带宽动态限制为总 WAN 容量的 80% (800 Mbps) 以内,从而始终为员工保留 200 Mbps 的可用带宽。
- 无线信道公平性 (Airtime Fairness):在无线接入点上启用 Airtime Fairness。这可以防止速度较慢的传统访客设备(例如较旧的 802.11n 智能手机)垄断无线信道,进而拉低现代员工设备的吞吐量。
练习题
Q1. 一家酒店集团正在部署一个新的员工 WiFi 网络。网络架构师建议使用带有强密码的 WPA2-Personal (PSK),因为这更方便员工在设备上输入。作为高级技术内容策略师,请编写一个决策强迫型场景演练,说明为什么这种方法存在安全风险,以及推荐的替代方案是什么。
提示:考虑当一名心怀不满的员工被解雇或离职时会发生什么。
查看标准答案
推荐做法:拒绝 WPA2-Personal (PSK) 提议,并强制要求使用 WPA3-Enterprise (802.1X) 身份验证。
分析原因: 使用 WPA2-PSK 会制造巨大的安全盲区。如果某位员工离职,他们仍然知道该共享密码。为了维持安全,IT 团队必须更改酒店内每一台员工设备(笔记本电脑、PMS 平板电脑、VoIP 电话)上的密码。在实际操作中,这种运营开销极高,导致密码很少被更改,从而使网络极易受到前员工的未经授权访问。
通过部署带有 802.1X 的 WPA3-Enterprise,每位员工都使用其个人的企业目录凭据(例如 Active Directory)进行身份验证。当员工离职时,其账户会在 Active Directory 中被禁用,其网络访问权限也会立即自动被撤销,而不会影响任何其他员工设备。
Q2. 在对一家零售连锁店进行网络审计期间,审计人员注意到访客 WiFi 网络和 POS 支付终端位于不同的 IP 子网中,但连接到同一台物理三层交换机,且未配置任何 ACL。IT 经理认为,因为它们处于不同的子网,所以它们是安全的。请设计一个基于场景的演练,以评估此设置是否符合 PCI-DSS 要求。
提示:在三层交换机上,IP 子网边界默认会阻止流量吗?
查看标准答案
推荐做法:目前的设置不合规且高度不安全。IT 团队必须实施严格的 VLAN 隔离和状态防火墙规则,以将 POS 网络与访客网络隔离开来。
分析原因: IP 子网仅定义逻辑分组,并不强制执行安全边界。在标准三层交换机上,子网之间的路由默认是启用的。这意味着访客子网上的任何设备只需将封包发送到交换机的网关 IP,即可将流量直接路由到 POS 子网。访客 WiFi 上的攻击者可以轻松扫描、发现并企图利用 POS 支付终端上的漏洞,这违反了 PCI-DSS 规范 1.3 的要求。
为了弥补这一漏洞,必须将 POS 终端放置在专用 VLAN(例如 VLAN 40)中,而将访客 WiFi 放在 VLAN 20 中。这两个 VLAN 之间必须放置状态防火墙,并配置显式规则来“拒绝”(DENY)所有源自 VLAN 20(访客)且目的地为 VLAN 40(POS)的流量。此外,必须在访客 SSID 上启用客户端隔离(Client Isolation),以防止访客网络内部的横向攻击。
Q3. 一个会议中心正在举办一场有 3,000 人参加的大型科技峰会。共享同一互联网连接的行政员工报告称,由于网络极度缓慢,他们无法访问其云端票务系统,也无法进行清晰的 VoIP 通话。请阐述如何在不升级物理互联网带宽的情况下,设计一套流量管理策略来解决此问题。
提示:考虑空中信道拥堵和广域网链路饱和问题。
查看标准答案
推荐方法:实施结合了无线端 QoS、WAN 边缘带宽预留以及单用户速率限制的多层流量管理策略。
原因分析: 网络缓慢是由两个瓶颈引起的:空口信道拥堵(射频饱和)和 WAN 链路饱和。在不升级物理线路的情况下解决此问题:
- WAN 带宽预留:在边缘防火墙上配置基于类别的加权公平队列(CBWFQ)。专门为员工 VLAN(VLAN 10)预留至少 150 Mbps 的对称保证带宽池,确保其绝不会被访客流量吞噬。
- 单用户速率限制:在 Captive Portal 平台(例如 Purple)上,配置流量整形策略,限制每个访客连接的最大下载速度为 3 Mbps,最大上传速度为 1 Mbps。这可以防止少数高带宽访客用户(例如播放 4K 视频)占满 WAN 链路。
- 无线服务质量(QoS):在接入点上启用 WiFi 多媒体(WMM)。将员工的 VoIP 和工单系统流量映射到高优先级队列(AC_VO 和 AC_VI),同时将所有访客流量映射到尽力而为(AC_BE)或背景(AC_BK)队列。
- 时间公平性(Airtime Fairness):在所有 AP 上启用 Airtime Fairness,以确保慢速传统设备不会独占无线信道传输时间,从而为快速的员工设备保留信道容量。
继续阅读本系列
员工 WiFi 如何帮助您满足 ISO/IEC 27001 要求:将附录 A 控制措施映射到您的无线网络
您将能够确定您的员工 WiFi 是否可以证明 12 项 ISO/IEC 27001:2022 附录 A 控制措施,包括 A.5.15、A.8.5 和 A.8.22。您还将能够使用 IEEE 802.1X 和动态 VLAN 代替共享的 WPA2-PSK 密钥。最后,您可以收集审核员在第 2 阶段接受的 RADIUS 日志、隔离测试和供应商记录。
Cisco Meraki、HPE Aruba 和 Ruckus 上的 DFS 雷达事件:信道变更的诊断清单
确定 DFS 雷达事件是否导致了 Cisco Meraki、HPE Aruba 或 Ruckus 上的 5GHz 网络中断。区分真实的雷达信号、误报以及规划器的自动调优。进而决定在哪些 AP 上排除哪些信道,同时又不损失场馆所需的容量。
在 Cisco Meraki WiFi 6 达到停售阶段时规划 WiFi 6 到 WiFi 7 接入点升级
本技术参考为多站点运营商提供了一个决策框架,用于在 2026 年 12 月 31 日最后订购日期之前进行 Cisco Meraki WiFi 6 到 WiFi 7 的升级。它将资产与回程规划与 Meraki Dashboard 检查相结合,以确保在每次更换接入点期间保护 Purple 认证和位置分析的连续性。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。