
按设备 PSK 的厂商对比:iPSK、DPSK、MPSK 和 PPSK 对比(及 WPA3 支持)
全面对比 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Extreme、Fortinet 和 Ubiquiti UniFi 的按设备 PSK 实现。了解 WPA3-SAE 如何影响按设备密钥策略,以及何时部署过渡模式与何时转向 802.1X。
收听本指南
查看播客转录
核心系列的一部分:Enterprise WiFi Security Guide →
执行摘要
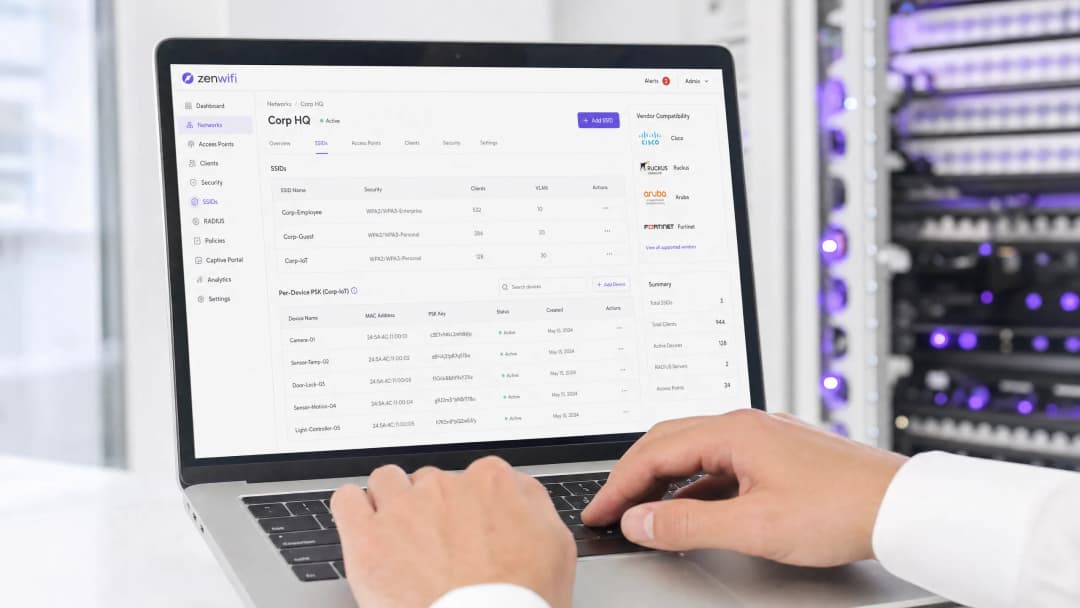
单设备预共享密钥(PSK)是企业网络必不可少的过渡技术,适用于需要单设备可视性而又不想承担完整 802.1X 认证复杂性的场景。虽然不同厂商的称呼有所不同 - Cisco Meraki 称为 iPSK,HPE Aruba 称为 MPSK,Ruckus 称为 DPSK,Juniper Mist 称为 PPSK - 但其根本目标是一致的:在单个 SSID 上为每个设备分配一个唯一的密码。
然而,向 WPA3 的演进引入了重大的架构限制。WPA3 用对等同时认证(SAE)取代了传统的 WPA2 四次握手。SAE 要求在交换开始前,接入点和客户端都必须已知该密码,这打破了大多数单设备 PSK 实现所使用的标准基于 RADIUS 的查找机制。本指南详细介绍了各大主流厂商如何处理单设备 PSK、他们如何存储和查找密钥,以及他们如何应对 WPA3-SAE 挑战 - 从 WPA3 过渡模式到诸如 Ruckus DPSK3 等专有扩展。
技术深度剖析
单设备 PSK 的架构
传统的 WPA2-Personal 为整个 SSID 使用单个共享密码。每个设备都使用相同的密码,这意味着您在不为所有人更改密码的情况下,无法撤销单个设备的访问权限。此外,您也无法实现单设备的可视性或策略执行。
单设备 PSK 通过向每个设备或用户颁发唯一的凭据来解决这一问题。您可以撤销单个密钥而不影响其他密钥。您可以为每个密钥分配不同的 VLAN、带宽策略或访问日程表。
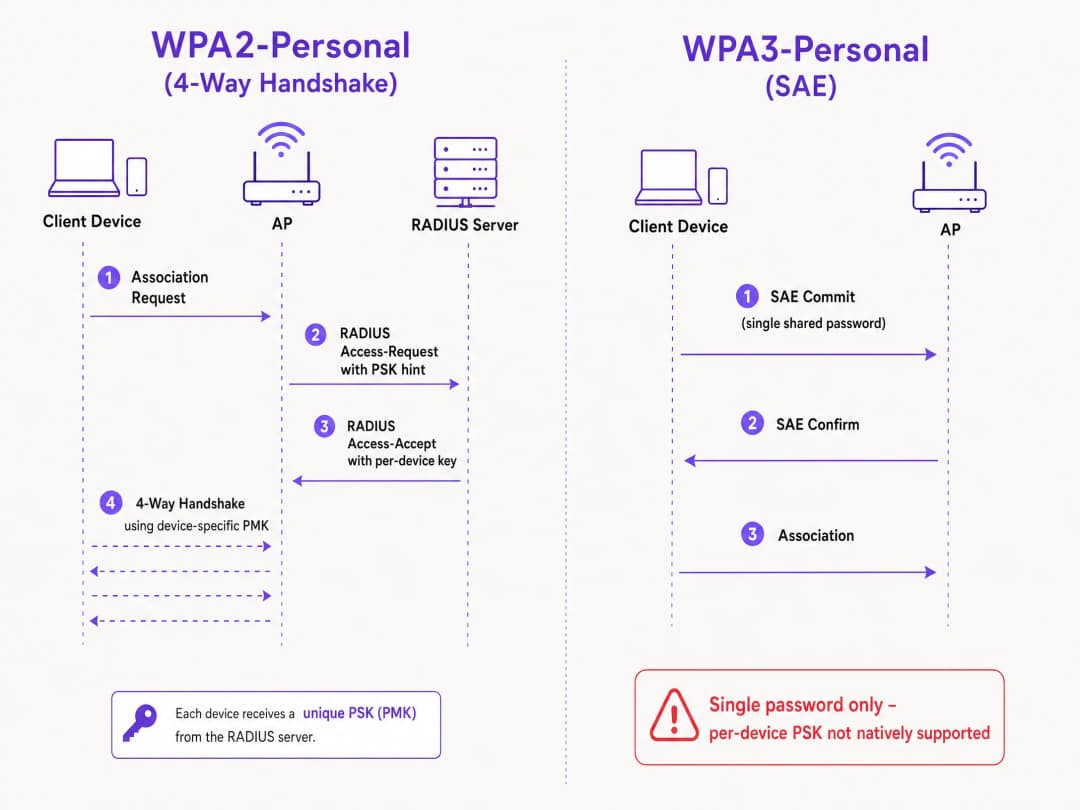
其技术机制依赖于 WPA2 四次握手。当客户端关联时,接入点会在 Access-Request 消息中将客户端的 MAC 地址发送给 RADIUS 服务器(或本地数据库)。RADIUS 服务器返回一个 Access-Accept 消息,其中包含该设备的特定密钥。然后,接入点使用该特定密钥完成四次握手,以推导生成成对主密钥(PMK)。
WPA3-SAE 挑战
WPA3-Personal 用 SAE 取代了四次握手。SAE 是一种基于 Diffie-Hellman 的协议,在关联完成之前,双方都会承诺使用源自该密码的共享密码元素。
关键的区别在于,在 SAE 交换开始之前,双方都必须已知该密码。在协议运行过程中,没有哪个环节可以让 RADIUS 服务器为每个设备注入不同的密钥。接入点和客户端已经基于单个共享值执行加密交换。这是由 IEEE 802.11 标准定义的协议限制,而非厂商自身的局限性。
各厂商实现方案对比
每家主流企业级厂商都支持单设备 PSK,但它们的具体实现和 WPA3 就绪程度有所不同。
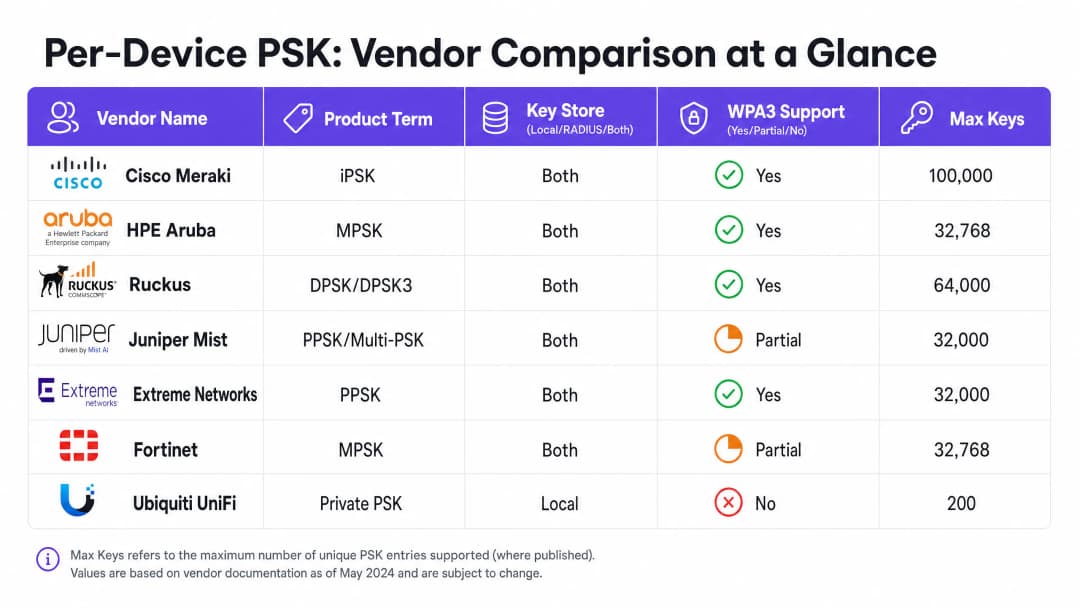
Cisco Meraki (iPSK) Cisco Meraki 将其称为 Identity Pre-Shared Key (iPSK)。它支持两种模式。在没有 RADIUS 的情况下,您最多可以直接在 Meraki 仪表板中配置五个唯一的 PSK。配合 RADIUS - 通常是 Cisco ISE - 您可以扩展到 100,000 个密钥。RADIUS 服务器执行查找并返回单设备密钥。对于 WPA3,Meraki 依赖 WPA3 过渡模式(WPA2/WPA3 混合模式),其中 WPA2 客户端使用四次握手并接收单设备密钥,而 WPA3 客户端则使用带有单个共享密码的 SAE。
HPE Aruba (MPSK) HPE Aruba 将其称为 Multiple Pre-Shared Key (MPSK)。Aruba 支持 MPSK Local(密钥存储在控制器上)以及配合 ClearPass 的 MPSK(充当 RADIUS 和策略引擎)。ClearPass 可以保存数万个密钥并分配动态 VLAN。与 Meraki 类似,WPA3 支持目前通过过渡模式处理。
Ruckus (DPSK 和 DPSK3) Ruckus 将其称为 Dynamic Pre-Shared Key (DPSK)。这是最成熟的实现方案之一,自早期 SmartZone 时代起便已提供。在 RADIUS 模式下,它与 Cloudpath 集成。Ruckus 因 DPSK3(其 WPA3 扩展)而备受关注。DPSK3 运行在 WPA2/WPA3 混合模式下,并需要 Cloudpath 作为 RADIUS 后端。它允许支持 WPA3 的设备使用 SAE,同时系统通过 Cloudpath 集成管理单设备密钥绑定。
Juniper Mist (PPSK / Multi-PSK) Juniper Mist 将其称为 Private Pre-Shared Key (PPSK) 或 Multi-PSK。Mist 将密钥存储在云端数据库中,每个站点限制 5,000 个密钥。密钥可以按用户、按设备或按组进行分配。Mist 与其 Access Assurance 服务集成,该服务增加了基于 RADIUS 的 PSK 查找。Juniper 通过 Access Assurance 支持 WPA3 RADIUS PSK,允许单个 WPA3-Personal SSID 对应多个密码。
Extreme Networks (PPSK) Extreme Networks 通过 ExtremeCloud IQ 将其称为 Private Pre-Shared Key (PPSK)。它支持在接入点本身进行本地密钥存储(这对于远程站点非常有用),以及通过 ExtremeCloud IQ 的云 RADIUS 服务进行基于 RADIUS 的查找。Extreme 支持 MAC 绑定,以将 PPSK 绑定到特定设备。
Fortinet (MPSK) Fortinet 将其称为 Multiple Pre-Shared Key (MPSK),通过 FortiAP 和 FortiGate 无线控制器进行管理。Fortinet 在其 MPSK 配置文件中明确支持 WPA3-SAE 和 WPA3-SAE 过渡安全模式。您可以创建带有 WPA3-SAE 密钥的 MPSK 配置文件,将其分配给 VAP,并启用动态 VLAN 分配。
Ubiquiti UniFi (Private PSK) Ubiquiti UniFi 将其称为 Private Pre-Shared Keys(私有预共享密钥)。其实现仅在本地进行;密钥存储在 UniFi 网络控制器中。您可以为每个密钥分配不同的 VLAN。但是,UniFi Private PSK 仅适用于 2.4 GHz 和 5 GHz 的 WPA2 网络。不支持 WPA3 和 6 GHz。
实施指南
在部署单设备 PSK 时,请遵循以下步骤以确保架构的安全性和可扩展性。
- 审计您的设备现状:确定哪些设备支持 WPA3,哪些依赖 WPA2。在可预见的未来,传统 IoT 设备可能仍需要 WPA2。
- 选择正确的 SSID 策略:对于混合环境,请部署混合 SSID 设计。为传统 IoT 和访客设备保留一个使用单设备 PSK 的 WPA2-Personal SSID。为托管的员工设备部署 WPA3-Enterprise SSID。
- 谨慎实施过渡模式:如果您在主要访客 SSID 上使用 WPA3 过渡模式,请确保您的接入点和 RADIUS 服务器配置正确,以处理混合身份验证流。
- 整合身份管理:不要手动管理密钥。将您的密钥配置与设备管理工作流或 Microsoft Entra ID 或 Okta 等身份提供商进行整合。
- 配置动态 VLAN:将每个单设备 PSK 映射到特定的 VLAN,以实施网络隔离。这对于将 IoT 设备与访客流量相隔离至关重要。
最佳实践
- 实施生命周期管理:单设备 PSK 需要严格的生命周期管理。您必须在设备报废时有撤销密钥的流程,以防止密钥蔓延。
- 对托管端点使用 802.1X:对于公司笔记本电脑和员工设备,请迁移到使用 EAP-TLS 的 WPA3-Enterprise。它提供了更强的安全性和与零信任模型的原生兼容性。
- 测试 WPA3 升级:切勿在未在试点网站进行测试的情况下,在现有的单设备 PSK SSID 上启用 WPA3。验证固件版本和 RADIUS 服务器兼容性。
- 利用 Purple 进行身份识别:整合 Purple 来处理身份层。Purple 作为云覆盖层,提供身份验证、数据捕获和同意管理,并通过 RADIUS 将相应的 VLAN 分配传递回您的硬件。有关更多详细信息,请参阅 企业 WiFi 安全:2026年完整指南。
故障排除与风险缓解
- 客户端无法在 WPA3 上连接:如果传统设备无法连接到 WPA3 过渡模式 SSID,通常是由于不兼容的无线驱动程序造成的。确保更新客户端驱动程序。如果问题仍然存在,请将传统设备移动到专用的仅限 WPA2 的 SSID。
- RADIUS 超时:如果接入点在等待来自 RADIUS 服务器的单设备密钥时超时,请检查网络路径并确保 RADIUS 服务器已扩展以处理身份验证负载。
- VLAN 分配失败:如果设备已连接但获取了错误的 IP 地址,请验证 RADIUS Access-Accept 消息中的 VLAN 映射,并确保该 VLAN 存在于接入点和交换机端口上。
ROI 与业务影响
通过减少支持工单和提高安全性,实施单设备 PSK 可提供可衡量的业务价值。
- 降低服务台负载:自动化的密钥配置和撤销消除了手动重置密码的工作。
- 改善安全状况:根据设备唯一的密钥将设备隔离到不同的 VLAN 中,可减少设备受损时的波及范围。
- 增强可见性:单设备密钥提供了对网络利用率的细粒度可见性,使您能够识别带宽占用者并优化容量规划。
关键定义
按设备 PSK
一种安全机制,在单个 SSID 上为每个设备或用户分配唯一的预共享密钥,从而允许进行单独撤销和动态策略分配。
在 IT 团队需要按设备可见性和控制而无需部署完整的 802.1X 身份验证时使用。
WPA3-SAE
对等实体同时身份验证(Simultaneous Authentication of Equals)。WPA3-Personal 中使用的安全密钥建立协议,取代了 WPA2 四次握手。
在升级到 WPA3 或部署 6 GHz 网络时非常重要,因为它从根本上改变了密码的身份验证方式。
过渡模式
一种混合模式配置,其中 SSID 广播对 WPA2-PSK 和 WPA3-SAE 的支持,允许传统和现代客户端连接到相同的网络名称。
将现有网络迁移到 WPA3 且不遗留传统设备的标准方法。
MAC 绑定
将特定的按设备 PSK 与特定设备的硬件 MAC 地址进行关联的过程,防止该密钥在其他设备上使用。
用于防止凭据共享,并确保对 IoT 设备实施严格的访问控制。
动态 VLAN 分配
根据设备的身份验证凭据(例如其按设备 PSK)将设备分配到特定的虚拟局域网(VLAN)的能力,而不是根据其连接的 SSID。
对于网络分段至关重要,允许 IT 在同一个接入点上将访客流量与企业流量隔离。
iPSK
身份预共享密钥(Identity Pre-Shared Key)。Cisco Meraki 对按设备 PSK 的实现。
在管理 Cisco Meraki 无线网络时会遇到。
DPSK
动态预共享密钥(Dynamic Pre-Shared Key)。Ruckus 对按设备 PSK 的实现,其中 DPSK3 是兼容 WPA3 的版本。
在管理 Ruckus 无线网络时会遇到。
MPSK
多重预共享密钥(Multiple Pre-Shared Key)。HPE Aruba 和 Fortinet 对其按设备 PSK 实现的称呼。
在管理 HPE Aruba 或 Fortinet 无线网络时会遇到。
应用实例
一个拥有 200 间客房的酒店需要提供安全的 Guest WiFi 并隔离每间客房的智能电视。他们目前对所有访客和设备使用单一的 WPA2-Personal 密码。
使用 RADIUS 后端部署按设备 PSK。集成 Purple 以捕获访客数据,并在注册时为每位访客颁发唯一的 PSK。针对智能电视,为每台电视生成唯一的 PSK 并将其映射到专用的 IoT VLAN。将访客 PSK 配置为映射到启用了客户端隔离的独立 Guest VLAN。
某大学校园正在升级到 WiFi 6E,并且必须在 6 GHz 频段上支持 WPA3,但他们有数千个仅支持 WPA2 的传统 IoT 设备。
实现混合 SSID 设计。为学生和教职工的笔记本电脑及智能手机创建一个 WPA3-Enterprise SSID,使用 802.1X 进行身份验证。专门为传统 IoT 设备在 2.4 GHz 和 5 GHz 频段上创建一个使用按设备 PSK 的独立 WPA2-Personal SSID。
练习题
Q1. 您正在部署 WiFi 6E 接入点,并且需要支持 6 GHz 客户端。您现有的 5 GHz 网络对 IoT 设备使用 iPSK。您可以将 iPSK 配置扩展到 6 GHz 频段吗?
提示:考虑 6 GHz 频段强制实施的安全协议。
Q2. 某零售连锁店使用Aruba MPSK为销售点终端分配唯一密钥。他们希望将主SSID升级到WPA3以提高安全性。推荐的方法是什么?
提示:Aruba MPSK需要WPA2四次握手。
查看标准答案
在SSID上启用WPA3过渡模式(WPA2/WPA3混合模式)。销售点终端将继续使用WPA2和MPSK进行连接,而较新的设备可以使用WPA3-SAE和共享密码进行连接。
Q3. 您管理着一个Ruckus网络,并希望为WPA3客户端部署单设备PSK。需要进行哪些具体配置?
提示:考虑Ruckus提供的专有扩展及其后端要求。
查看标准答案
您必须部署Ruckus DPSK3。这需要运行固件7.0或更高版本的WiFi 6或更新的接入点,将SSID配置为WPA2/WPA3混合模式,并使用Ruckus Cloudpath作为RADIUS服务器。
继续阅读本系列
网络管理员配置访客 WiFi RADIUS 认证指南
面向网络管理员的全面技术参考,介绍如何为访客 WiFi 部署 RADIUS 认证。内容涵盖架构、不限厂商的配置步骤、安全最佳实践以及常见部署故障排查。
在高等教育机构中为安全的 BYOD 和 802.1X WiFi 部署 SCEP
本技术指南详细介绍了高等教育 IT 团队如何使用 SCEP 为数万台 BYOD 设备自动进行 802.1X 证书注册。内容涵盖架构设计、安全优势以及将手动入网替换为安全、零接触网络准入模型的实际部署步骤。
为访客和员工 WiFi 网络配置 RADIUS 认证
本技术参考指南概述了企业访客和员工 WiFi 网络的 RADIUS 认证架构、配置和部署。它为网络架构师和 IT 经理提供了构建安全、可扩展的无线访问控制系统所需的准确协议、安全标准和故障排除方法。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。