
员工WiFi:面向员工的安全高效网络接入综合指南
为IT领导者提供设计、部署和管理安全、高性能员工WiFi网络的全面技术参考。本指南提供了可落地的认证、网络分段和带宽管理最佳实践,以提升运营效率并降低安全风险。
收听本指南
查看播客转录
核心系列的一部分:Enterprise WiFi Security Guide →
Staff WiFi architecture & security advisor
Model your enterprise employee wireless network. Calculate security compliance, helpdesk overhead reduction, and receive a tailor-made 802.1X and Cloud RADIUS deployment blueprint.
Passwordless 802.1X EAP-TLS with Cloud RADIUS & Automated SCEP
Deploys individual cryptographic device certificates via Microsoft Intune or Jamf MDM. Authenticates against Cloud RADIUS synced directly with Entra ID or Okta. Eliminates employee passwords entirely and revokes access instantly upon HR offboarding.
执行摘要
对于在酒店、零售或大型公共场所运营的现代企业来说,员工WiFi已不再是一种便利设施,而是关键运营基础设施。架构良好的员工无线网络可直接转化为更高的生产力、更优的客户服务和更强的安全态势。反之,配置不当的网络则会带来重大合规风险、运营瓶颈和漏洞。本指南旨在为负责向员工提供安全高效无线接入的IT经理、网络架构师和CTO提供权威技术参考。它超越学术理论,提供基于真实部署场景的、厂商中立的、可操作的指导。我们将涵盖网络分段的基本架构原则、IEEE 802.1X认证相对于不安全预共享密钥的至关重要性,以及向WPA3-Enterprise安全标准迁移的业务论证。此外,本文还提供分步实施框架、来自相关行业的详细案例研究,以及衡量精心设计的员工WiFi解决方案投资回报率(ROI)的实用工具。核心要旨是,对员工WiFi进行战略性投资,就是对整个组织运营骨干进行投资。
技术深度解析
架构要求:网络分段
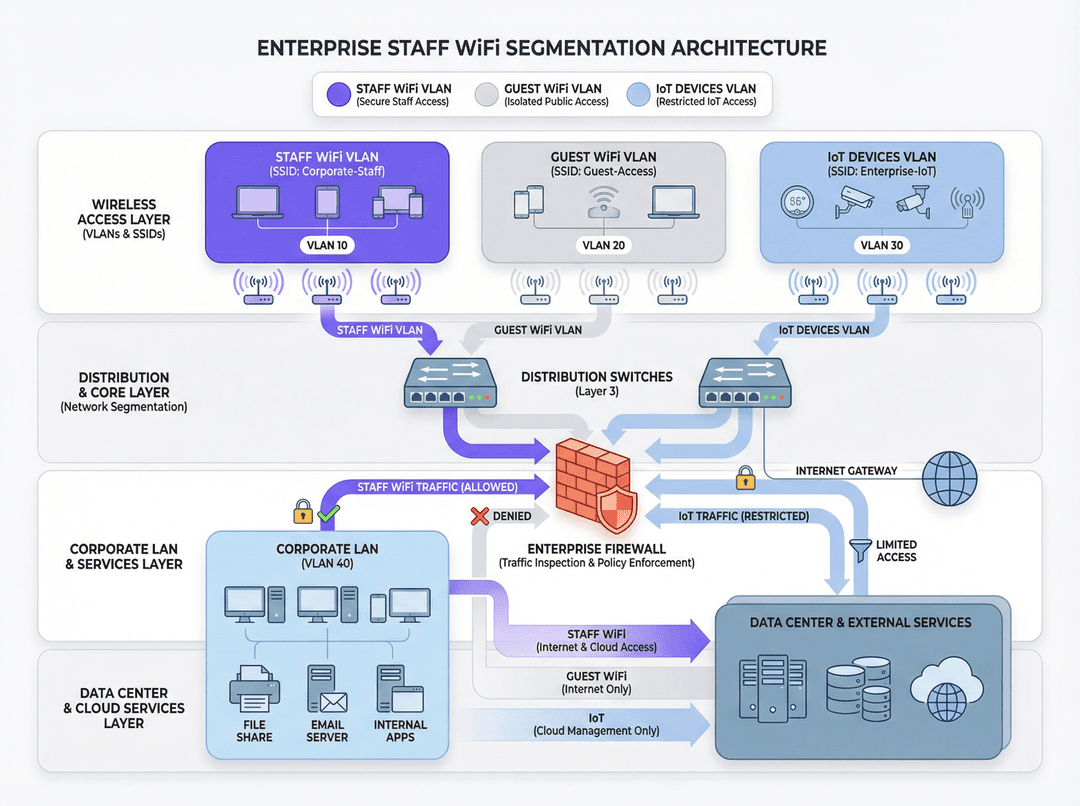
安全员工WiFi的基本原则是网络分段。在扁平网络中,员工设备、访客设备、物联网硬件和敏感的后台系统共存会构成重大安全风险。在无线环境中实现分段的主要机制是使用VLAN(虚拟局域网)。每个SSID应映射到不同的VLAN,从而在网络交换机级别创建逻辑隔离的广播域。
典型的最佳实践架构包括至少三个独立的VLAN:
- 员工 VLAN: 用于员工使用的企业自有和管理设备。通过特定的防火墙规则,该VLAN被授予对内部资源(如文件服务器、销售点(POS)系统和物业管理系统(PMS))的受控访问权限。
- 访客 VLAN: 用于面向公众的WiFi接入。该VLAN必须与所有内部企业资源完全隔离。来自该VLAN的流量应直接路由到互联网,并启用客户端隔离以防止访客设备相互通信。
- 物联网 VLAN: 用于安全摄像头、数字标牌和暖通空调系统等"无头"设备。这些设备通常具有较简单的安全能力,应隔离在其自身的网络段中,并采用高度限制性规则,仅允许访问其运行所需的特定服务器。
这种分段方法不仅仅是一种建议;对于受**支付卡行业数据安全标准(PCI DSS)**约束的任何组织而言,都是强制性要求[1]。未能将持卡人数据环境与其他网络隔离开来将构成重大合规失败。
认证与访问控制:超越预共享密钥
员工WiFi部署中最常见也最严重的错误是使用单一预共享密钥(PSK)供所有员工使用。虽然设置简单,但PSK无法提供个人可问责性,并且当员工离开组织时会带来重大安全风险。行业标准解决方案是IEEE 802.1X,它提供基于端口的网络访问控制。
在802.1X部署中,中央**RADIUS(远程身份验证拨入用户服务)**服务器充当认证权威。工作流程如下:
- 申请者(客户端设备):员工设备请求访问员工SSID。
- 认证者(无线接入点):AP拦截请求并索要凭证。
- 认证服务器(RADIUS):AP将凭证转发给RADIUS服务器,服务器根据用户目录(例如Active Directory、LDAP,或Azure AD、Okta等云身份提供商)对其进行验证。
- 授权:认证成功后,RADIUS服务器向AP发回
Access-Accept消息,AP随后授予设备网络访问权限。RADIUS服务器还可以传回授权属性,例如特定VLAN ID或服务质量配置文件,从而实现基于角色的访问控制。
该模型提供每用户认证和详细的审计跟踪,这对于安全调查和合规报告至关重要。
安全协议:WPA2-Enterprise 与 WPA3-Enterprise
虽然802.1X负责认证,但无线流量本身必须加密。协议的选择具有重大的安全隐患。
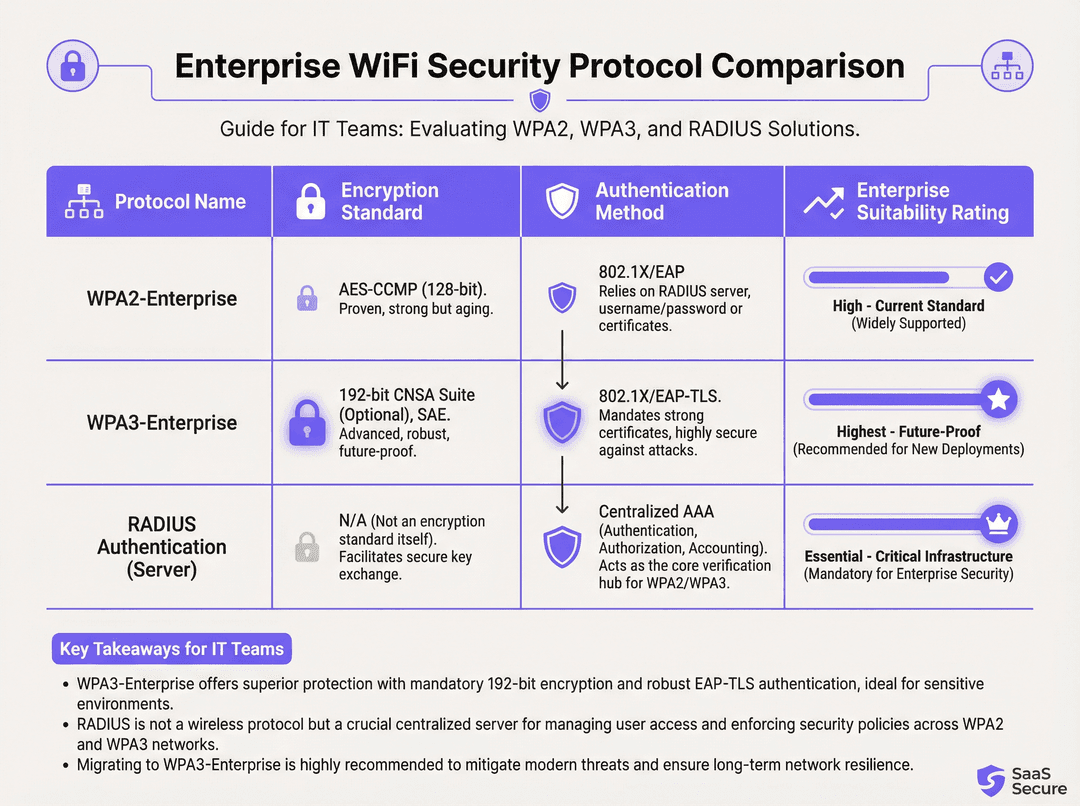
- WPA2-Enterprise(WiFi Protected Access 2):长期的企业标准,使用AES-CCMP 128位加密。它稳定可靠且得到广泛支持。然而,如果攻击者能够捕获初始四次握手,它容易受到离线字典攻击。
- WPA3-Enterprise(WiFi Protected Access 3):当前一代安全技术。它用**同时相等身份验证(SAE)取代了WPA2握手,能够抵御离线字典攻击。WPA3-Enterprise还强制使用受保护的管理帧(PMF)**来防止管理流量的窃听和伪造。对于高安全环境,它还提供与商业国家安全算法(CNSA)套件[2]对齐的可选的192位安全套件。
对于任何新的部署或硬件更新,WPA3-Enterprise应为默认标准。只要客户端设备和基础设施支持,其安全优势远超最低的实施开销。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
部署安全高效的员工WiFi网络是一个多阶段的过程,需要精心规划。
阶段一:发现与设计
- 审计现有基础设施:识别所有需要无线访问的设备,并将其分类(员工、访客、物联网、BYOD)。
- 定义访问策略:针对每个类别,定义它们需要访问哪些网络资源。创建策略矩阵,为防火墙规则提供依据。
- 设计VLAN和IP架构:设计VLAN架构并为每个VLAN分配IP子网。确保核心网络交换机和路由器已配置为支持新的VLAN。
阶段二:基础设施部署
- 部署RADIUS服务器:设置主用和备用RADIUS服务器以实现冗余。与所选用户目录集成。
- 配置无线局域网控制器(WLC):创建新的SSID(例如
Staff-Secure、Guest-WiFi)。将员工SSID配置为采用WPA3-Enterprise和802.1X身份验证,指向RADIUS服务器。 - 将SSID映射到VLAN:确保每个SSID都正确标记了相应的VLAN ID。
阶段三:测试与上线
- 试点测试:让一小部分IT和运营人员参与试点计划。测试认证、资源访问和漫游性能。
- 设备入职:制定清晰的流程来注册新设备和现有设备。对于企业自有设备,应通过移动设备管理(MDM)平台自动完成。
- 全面上线:试点测试成功后,分阶段在整个组织内推行。为最终用户提供清晰的文档和支持。
阶段四:监控与优化
- 实施监控:使用Purple等网络智能平台监控认证成功/失败率、网络性能和设备级活动。
- 配置QoS:实施服务质量策略,优先处理关键应用(如语音、POS流量),防止非必要流量消耗所有可用带宽。
- 定期审计:安排每季度审查防火墙规则、用户访问权限和网络性能指标。
最佳实践
- 强制使用基于证书的认证:对于企业自有设备,使用EAP-TLS,它依赖数字证书而非用户名和密码。这消除了凭证钓鱼的风险,提供了最强形式的身份验证。
- 实施快速漫游(802.11r):在大型场所,确保接入点之间快速无缝漫游,防止移动员工断连。
- 隔离BYOD流量:如果允许员工连接个人设备(自带设备),将其放在与企业自有设备分离的、限制更严格的VLAN上。
- 定期进行射频调查:执行射频(RF)调查以识别和减轻干扰源,并确保AP在覆盖和容量方面的最佳放置。
- 禁用旧版协议:在无线基础设施上主动禁用过时且不安全的协议,如WEP、WPA和TKIP。
故障排除与风险缓解
| 常见问题 | 根本原因 | 缓解策略 |
|---|---|---|
| 认证失败 | 凭证错误、证书过期、RADIUS服务器故障。 | 对RADIUS服务器实施健壮的监控。使用MDM自动更新证书。提供清晰的凭证管理用户指南。 |
| 漫游性能差 | 缺乏802.11r/k/v支持、AP功率水平配置错误。 | 确保控制器和AP配置支持快速漫游标准。进行部署后射频调查以优化AP设置。 |
| 网络拥塞 | 带宽不足、缺乏QoS、非必要流量饱和。 | 实施QoS策略以优先处理关键流量。使用网络分析平台识别并限制高带宽应用。 |
| 流氓接入点 | 员工未经授权将AP接入企业网络。 | 在无线控制器上启用流氓AP检测。在有线交换机上使用802.1X端口安全策略,防止未经授权设备获得网络访问。 |
ROI与业务影响
投资安全员工WiFi网络可在多个领域带来可衡量的回报:
- 提高生产力:可靠、高性能的WiFi使员工能够使用移动应用、访问信息和进行即时沟通,直接提升运营效率。WiFi Alliance的一项研究发现,WiFi每年为全球带来超过5万亿美元的经济价值[3]。
- 减少安全事故:适当的分段和强认证可大幅减少攻击面,从而减少安全事故,降低修复成本,并减少代价高昂的数据泄露风险。
- 简化合规:基于802.1X的网络及详细日志记录可简化对PCI DSS、GDPR和HIPAA等标准的合规审计,节省数百小时人工。
- 增强业务敏捷性:可扩展且安全的无线基础支持快速部署新的移动优先计划,从餐厅桌边点餐到零售移动销售点。
要计算ROI,可将新基础设施的总拥有成本(TCO)与可量化的收益进行比较,例如通过提高效率节省的时间、避免潜在数据泄露的成本以及降低的合规审计成本。
参考文献
[1] PCI Security Standards Council. (2022). Payment Card Industry Data Security Standard (PCI DSS) v4.0. https://www.pcisecuritystandards.org/documents/PCI-DSS-v4_0.pdf [2] WiFi Alliance. (2024). WPA3™ Specification. https://www.wi-fi.org/discover-wi-fi/security [3] WiFi Alliance. (2021). The Global Economic Value of WiFi. https://www.wi-fi.org/file/the-global-economic-value-of-wi-fi
关键定义
IEEE 802.1X
IEEE基于端口的网络访问控制(PNAC)标准。它为希望连接到局域网或无线局域网的设备提供身份验证机制。
这是在WiFi网络上实现每用户身份验证的核心技术,摆脱了不安全的共享密码。IT团队实施802.1X以满足合规要求并启用强大的访问控制。
RADIUS
一种网络协议,为连接和使用网络服务的用户提供集中式的认证、授权和计费(AAA)管理。
RADIUS服务器是802.1X部署的'大脑'。它根据目录检查用户的凭证,并告诉接入点允许还是拒绝访问。RADIUS服务器故障意味着无人能够登录。
VLAN
虚拟局域网是在计算机网络的数据链路层(OSI第2层)中被分区和隔离的任何广播域。
VLAN是网络分段的主要工具。IT团队使用VLAN在同一物理硬件上为员工、访客和物联网设备创建独立的隔离网络,防止其中一个的流量溢出到另一个。
WPA3-Enterprise
专为企业环境设计的第三代Wi-Fi Protected Access安全协议。它使用192位加密,并用同时相等身份验证(SAE)取代PSK握手。
这是当前企业WiFi最安全的标准。网络架构师应为所有新部署指定WPA3-Enterprise,以抵御现代威胁并确保长期安全。
EAP-TLS
可扩展身份验证协议-传输层安全。一种使用数字证书进行客户端和服务器相互认证的EAP方法。
这是802.1X认证的黄金标准。设备不是让用户输入密码,而是出示经过加密验证的证书。它不受网络钓鱼和凭证盗窃的影响。
QoS (Quality of Service)
使用机制或技术来控制流量,并确保关键应用的性能达到业务所需的水平。
在员工WiFi环境中,QoS用于优先处理语音通话或支付处理等应用程序,而不是软件更新或网页浏览等不太重要的流量,确保运营系统始终响应迅速。
Client Isolation
无线接入点上的安全功能,可防止连接到同一AP的无线客户端相互通信。
这是访客WiFi网络的强制功能。它阻止恶意访客攻击同一网络上的其他访客设备。应在所有非员工VLAN上启用。
PCI DSS
支付卡行业数据安全标准是针对处理主要卡组织品牌信用卡的组织制定的信息安全标准。
对于任何处理、存储或传输信用卡信息的企业,PCI DSS合规是强制性的。一项关键要求是将处理卡片数据的网络与所有其他网络进行分段,这直接影响员工WiFi设计。
应用实例
一家拥有300间客房的豪华酒店需要升级其员工WiFi网络。当前系统使用单一PSK供所有员工(包括前台、客房部和管理层)使用。该酒店使用基于云的物业管理系统(PMS),并为客房部员工配备企业自有平板电脑,而其他大多数员工采用自带设备(BYOD)。该酒店必须遵守PCI DSS。
- 架构:设计一个三VLAN架构:用于企业平板电脑的
VLAN 10 (Staff-Corp),用于个人设备的VLAN 20 (Staff-BYOD),以及VLAN 30 (Guest)。 - 认证:部署与酒店Azure AD集成的冗余云RADIUS解决方案。配置两个SSID:对企业平板电脑使用WPA3-Enterprise和EAP-TLS(基于证书)的
Hotel-Staff,对个人设备使用WPA2-Enterprise和PEAP-MSCHAPv2(基于凭证)的Hotel-BYOD。 - 访问控制:
Staff-CorpVLAN被授予对PMS云端点和内部管理系统的访问权限。Staff-BYODVLAN仅允许互联网访问和对PMS云端点的访问。GuestVLAN完全隔离,直接路由到互联网。 - 设备入职:使用酒店的MDM(例如Intune)自动向所有企业平板电脑发放证书和
Hotel-Staff配置文件。为BYOD用户提供自助服务门户,使用其Azure AD凭证认证后连接到Hotel-BYOD网络。
一家拥有50家门店的零售连锁店希望为库存管理扫描仪和管理平板电脑部署员工WiFi。扫描仪是加固型Android设备,平板电脑是iPad。主要目标是确保门店前端和后区/库房区域的可靠连接,并安全访问中央库存管理系统。
- 射频设计:针对样板门店布局进行预测性射频调查,专注于在所有运营区域实现-67 dBm或更好的信号强度,尤其是库房密集货架区。规划足够的AP密度以处理所有设备同时运行的容量。
- 网络设计:在所有门店实施标准化的双VLAN员工架构:
VLAN 50 (Scanners)和VLAN 60 (Management)。两个SSID都将使用WPA3-Enterprise和802.1X认证,指向位于企业数据中心的中央RADIUS服务器。 - 认证:通过MDM平台管理的基于证书的认证(EAP-TLS),用于Android扫描仪和iPad。这避免了员工在没有完整键盘的设备上输入复杂密码。
- QoS:配置QoS策略,优先处理库存管理应用的流量,高于网络上的任何其他流量。这确保了即使在繁忙时段,扫描仪的更新和查询也能始终保持响应。
- 漫游:启用802.11r(快速BSS转换)以确保不断移动的库存扫描仪能够在接入点之间无缝漫游,而不会断开与库存系统的连接。
练习题
Q1. 一个大型会议中心正在举办一场备受瞩目的科技活动,有1000名参会者和200名活动工作人员。工作人员需要可靠地访问活动管理应用,而参会者需要基本的互联网接入。你将如何构建无线网络以确保工作人员应用的性能?
提示:请考虑分段和带宽管理。
查看标准答案
部署至少两个SSID:Event-Staff和Event-Guest。Event-Staff SSID将在其自己的VLAN上,采用WPA2/3-Enterprise认证。关键的是,实施QoS策略以优先处理活动管理应用的流量,并为Staff VLAN分配保证的最小带宽(例如总容量的20%)。Event-Guest SSID将位于隔离的VLAN上,并对每个客户端进行带宽限制,以防止参会者影响工作人员的网络性能。
Q2. 您的CFO对部署RADIUS服务器的费用提出质疑,认为复杂的定期更换PSK就足以满足办公室150名员工的需求。您如何证明802.1X的必要性?
提示:重点关注可问责性、合规性和运营开销。
查看标准答案
理由有三点:1. 可问责性:使用PSK,所有操作都是匿名的。使用802.1X,每个连接都会记录到特定用户,这对于安全事件响应至关重要。2. 合规性:许多监管框架(如PCI DSS或HIPAA)要求个人可问责性,这使得共享密钥不合规。3. 运营效率:使用802.1X,终止员工的访问只需禁用其Active Directory账户。而使用PSK,则必须更改整个密钥并重新分发给其他149名员工,效率低下且具有破坏性。
Q3. 您正在医院部署新的员工WiFi网络。主要用户是医生和护士,他们使用企业自有平板电脑访问患者记录(EHR)。您可以实施的最有效的安全配置是什么?为什么?
提示:不仅要考虑加密,还要考虑如何为敏感数据提供最强大的身份验证。
查看标准答案
最有效的配置是WPA3-Enterprise与EAP-TLS(基于证书)身份验证。使用WPA3提供了最强的可用加密。然而,关键要素是EAP-TLS。通过使用由MDM平台管理的设备特定数字证书,您为这一用户群体完全消除了密码。这防止了通过网络钓鱼或社会工程进行的凭证窃取,这是一个主要的攻击途径。考虑到患者数据(EHR)的敏感性,从等式中去除密码提供了基于凭证的方法无法比拟的根本性安全提升。
继续阅读本系列
PPSK WPA3:功能与部署模式对比
本技术参考指南对比了 PPSK 与 WPA3-SAE,解析了它们在多租户环境中的架构差异和部署模式。它为 IT 经理和房地产开发商提供了实用指南,帮助他们利用 Purple 基于身份的解决方案构建安全、隔离的 WiFi 网络。
管理员工 WiFi 的带宽:整形、QoS 与减少流量
本指南详细介绍了在企业级场所中管理员工 WiFi 带宽的实用方法。内容涵盖流量整形、QoS 实施,以及如何部署 Purple Shield 从而在无需升级基础设施的情况下减轻网络负载。
如何利用每设备 PSK (iPSK, DPSK, MPSK) 减少 WiFi SSID 的数量
本权威技术参考指南介绍了 IT 团队如何通过使用每设备 PSK (xPSK) 将多个专用网络合并为一个单一 SSID,从而消除由 SSID 信标开销引起的 WiFi 性能下降。它涵盖了 Cisco iPSK、HPE Aruba MPSK、Ruckus DPSK、Juniper Mist PPSK 和 Ubiquiti UniFi PPSK 等厂商领域,并就动态 VLAN 分配、IoT 设备入网和 PCI-DSS 合规性提供了实用的实施指导。酒店、零售、体育馆和公共部门组织等场所运营商将能从中获得具有可操作性的架构指导和真实世界的应用案例。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。