
技術 WiFi 指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
54 guides in Security

醫院 WiFi 安全嗎?病患與訪客應該知道的事項
本篇全面的技術參考指南深入探討了醫院訪客 WiFi 網路的安全架構。它為 IT 經理和場所營運商提供了具體可行的實施策略,重點關注網路分割、加密標準和合規框架,以確保病患數據在不影響臨床營運的情況下獲得妥善保護。

機場 WiFi 安全嗎?旅客安全指南
本指南為 IT 經理、網路架構師和場域營運總監提供關於機場 WiFi 安全風險及其緩解措施的權威技術參考。內容涵蓋完整的威脅範疇 — 從 Evil Twin 存取點到惡意 DHCP 伺服器 — 並提供使用 IEEE 802.1X、WPA3 和網路分段的實用、基於標準的部署框架。本指南亦將 Purple 的 Guest WiFi 與分析平台對應至各個風險向量,為尋求部署安全、符合 GDPR 規範且具商業可行性之公共 WiFi 的營運商提供具體的整合點。

飯店 WiFi 安全性如何?每位旅客都必須知道的事
這份全面性的技術指南詳細說明了飯店 WiFi 網路固有的特定安全風險,包括惡意 AP 和 MITM 攻擊。它提供了可操作的、供應商中立的實施步驟,供 IT 經理和網路架構師保護其無線基礎設施,並利用管理的訪客 WiFi 平台。

公共 WiFi 安全嗎?權威指南
本權威指南為企業 IT 主管提供可操作策略,用於架構安全的公共 WiFi 網路。它詳細說明了主要威脅(例如 MITM 攻擊和惡意存取點)的技術緩解措施,同時概述如何利用像 Purple 這樣的平台確保合規性、保護企業基礎設施,並安全地將訪客連線性貨幣化。

如何監控 WiFi 網路流量:IT 團隊指南
本技術指南提供監控企業 WiFi 流量的可行策略,專注於架構、安全與效能。本指南為餐旅業、零售業與公共部門的 IT 團隊提供部署可擴充且安全之網路監控解決方案所需的架構。

BYOD WiFi 安全性:如何安全地允許個人裝置存取您的網路
一份針對 IT 主管的安全 BYOD WiFi 存取實用且中立的指南。內容涵蓋 802.1X 驗證、MDM 整合以及嚴格的網路分段實作,旨在保護企業資產的同時啟用個人裝置。

最安全的 WiFi 驗證方法:全面評估與比較
本技術參考指南針對各種 WiFi 驗證方法進行了權威的排名與比較 - 從已淘汰的 WEP 標準到基於憑證的 EAP-TLS 驗證 - 旨在協助企業場域的 IT 經理、網路架構師和 CTO 做出符合合規要求的明智安全決策。本指南涵蓋各協定的技術架構、在旅宿和零售業的實際部署情境,以及在 PCI-DSS 和 GDPR 規範下營運的組織實作指南。針對場域營運商和 IT 團隊,本指南將複雜的密碼學標準轉化為具備可衡量業務成效的實際部署決策。

WPA-PSK 詳解:定義、運作原理及其安全風險
本權威技術指南深入剖析 WPA-PSK 的機制(包括其 4-way handshake、加密架構與固有的安全漏洞),並精確解釋企業網路為何必須過渡到強大的 802.1X 或託管式 Captive Portal 架構。本指南為管理餐旅、零售、活動和公共部門組織等複雜場域環境的 IT 領導者,提供具體可行的部署指引。

什麼是 WiFi 安全?無線網路安全完整指南
為 IT 主管提供關於保護企業無線網路安全的全面技術參考。本指南涵蓋了加密協定的演進、網路分段的架構最佳實踐,以及針對常見 WiFi 威脅的防禦策略。

PCI DSS 零售 WiFi 網路合規
這份技術參考指南詳細說明了專門適用於零售 WiFi 網路的 PCI DSS v4.0 要求,涵蓋了網路分段架構、加密標準、驗證控制措施和稽核記錄要求。它為需要保護支付資料同時安全地支援獨立訪客和公司無線存取的 IT 經理和網路架構師提供了可行的實施指引。

符合 HIPAA 規範的醫療機構訪客 WiFi
本技術參考指南為部署訪客 WiFi 的醫療保健 IT 團隊提供了可行的合規策略。內容涵蓋網路分段、資料處理以及 BAA 要求,以確保在符合 HIPAA 標準的前提下,提供流暢的訪客體驗。

CCPA 與 GDPR:訪客 WiFi 數據的全球隱私合規
本指南提供 CCPA 與 GDPR 對訪客 WiFi 部署要求的全面技術比較。它為 IT 領導者和網路架構師提供可操作的策略,以建立統一、雙重合規的同意框架,在減輕監管風險的同時保留第一方數據的商業價值。
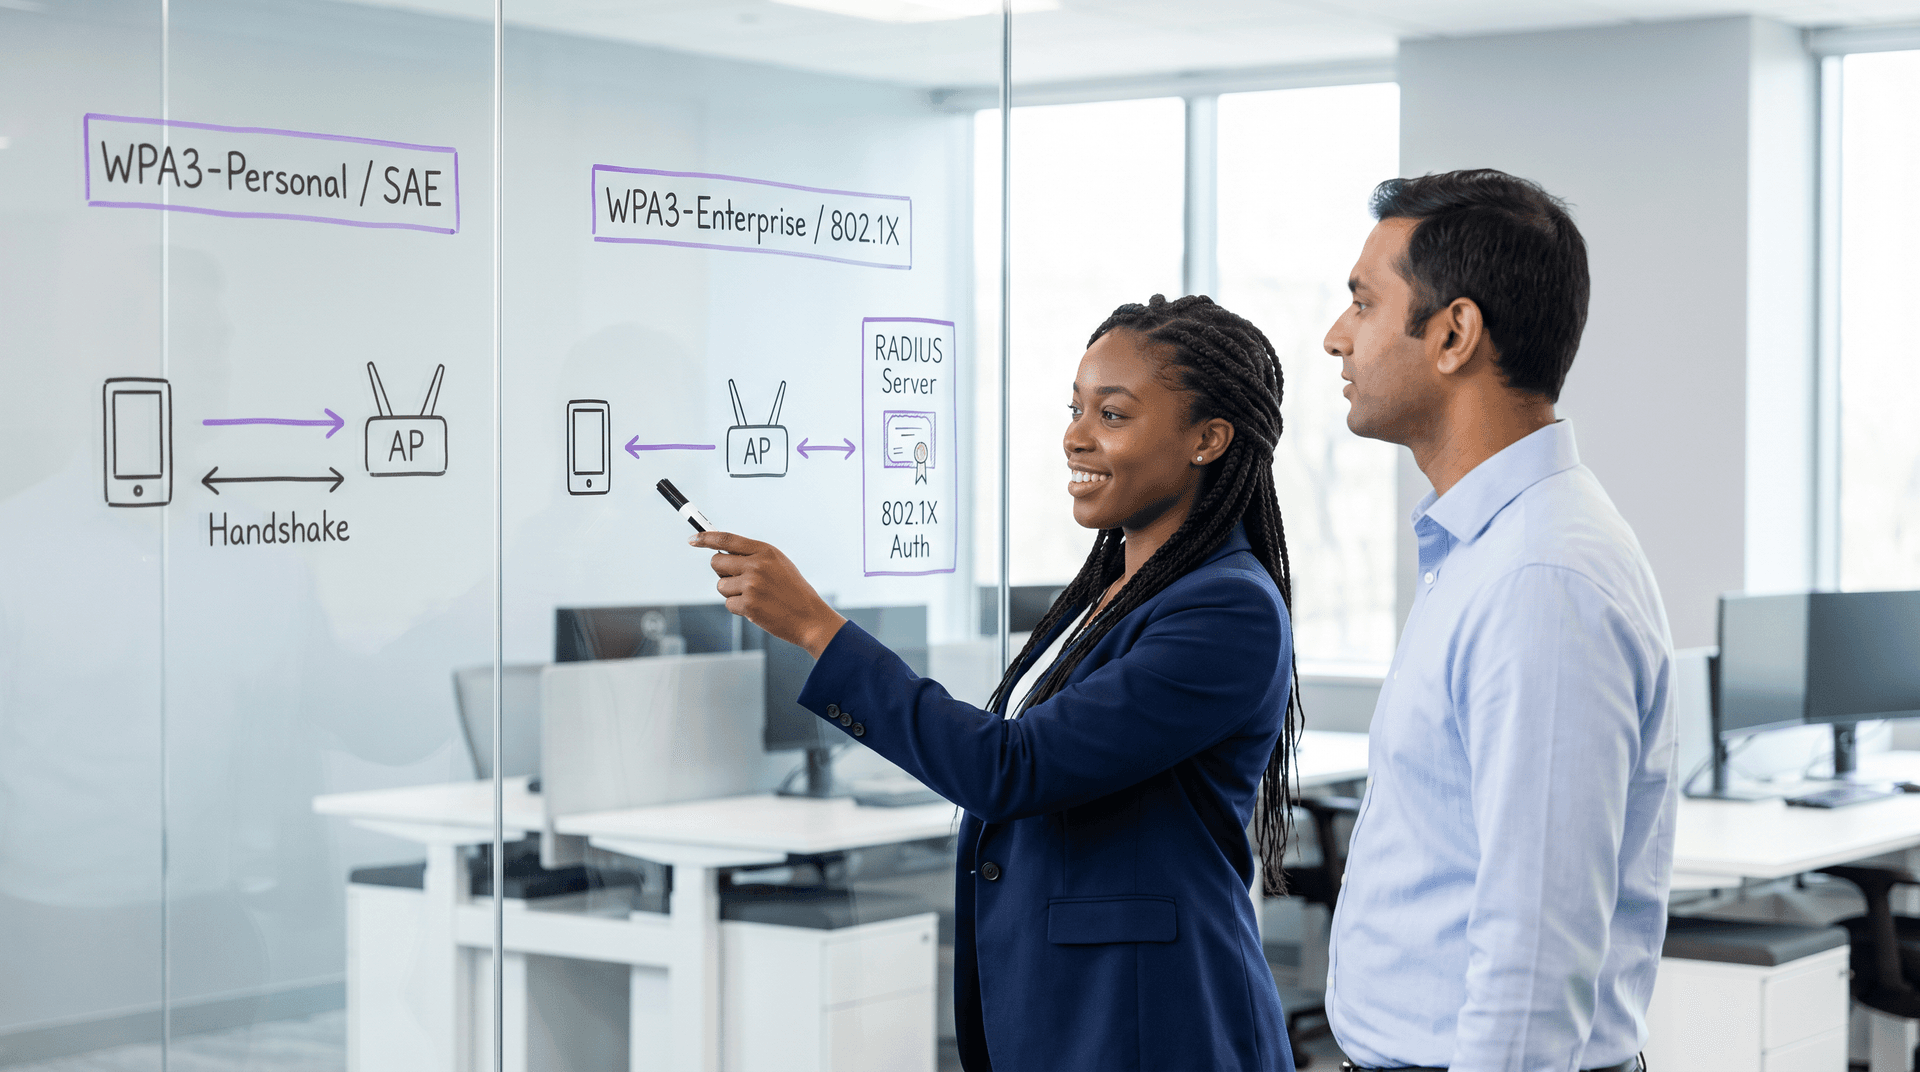
WPA3 Personal vs Enterprise: WiFi 安全性比較
WPA3 Personal (SAE) 與 WPA3 Enterprise (802.1X) 的技術比較。了解加密差異、RADIUS 驗證及企業佈署步驟。
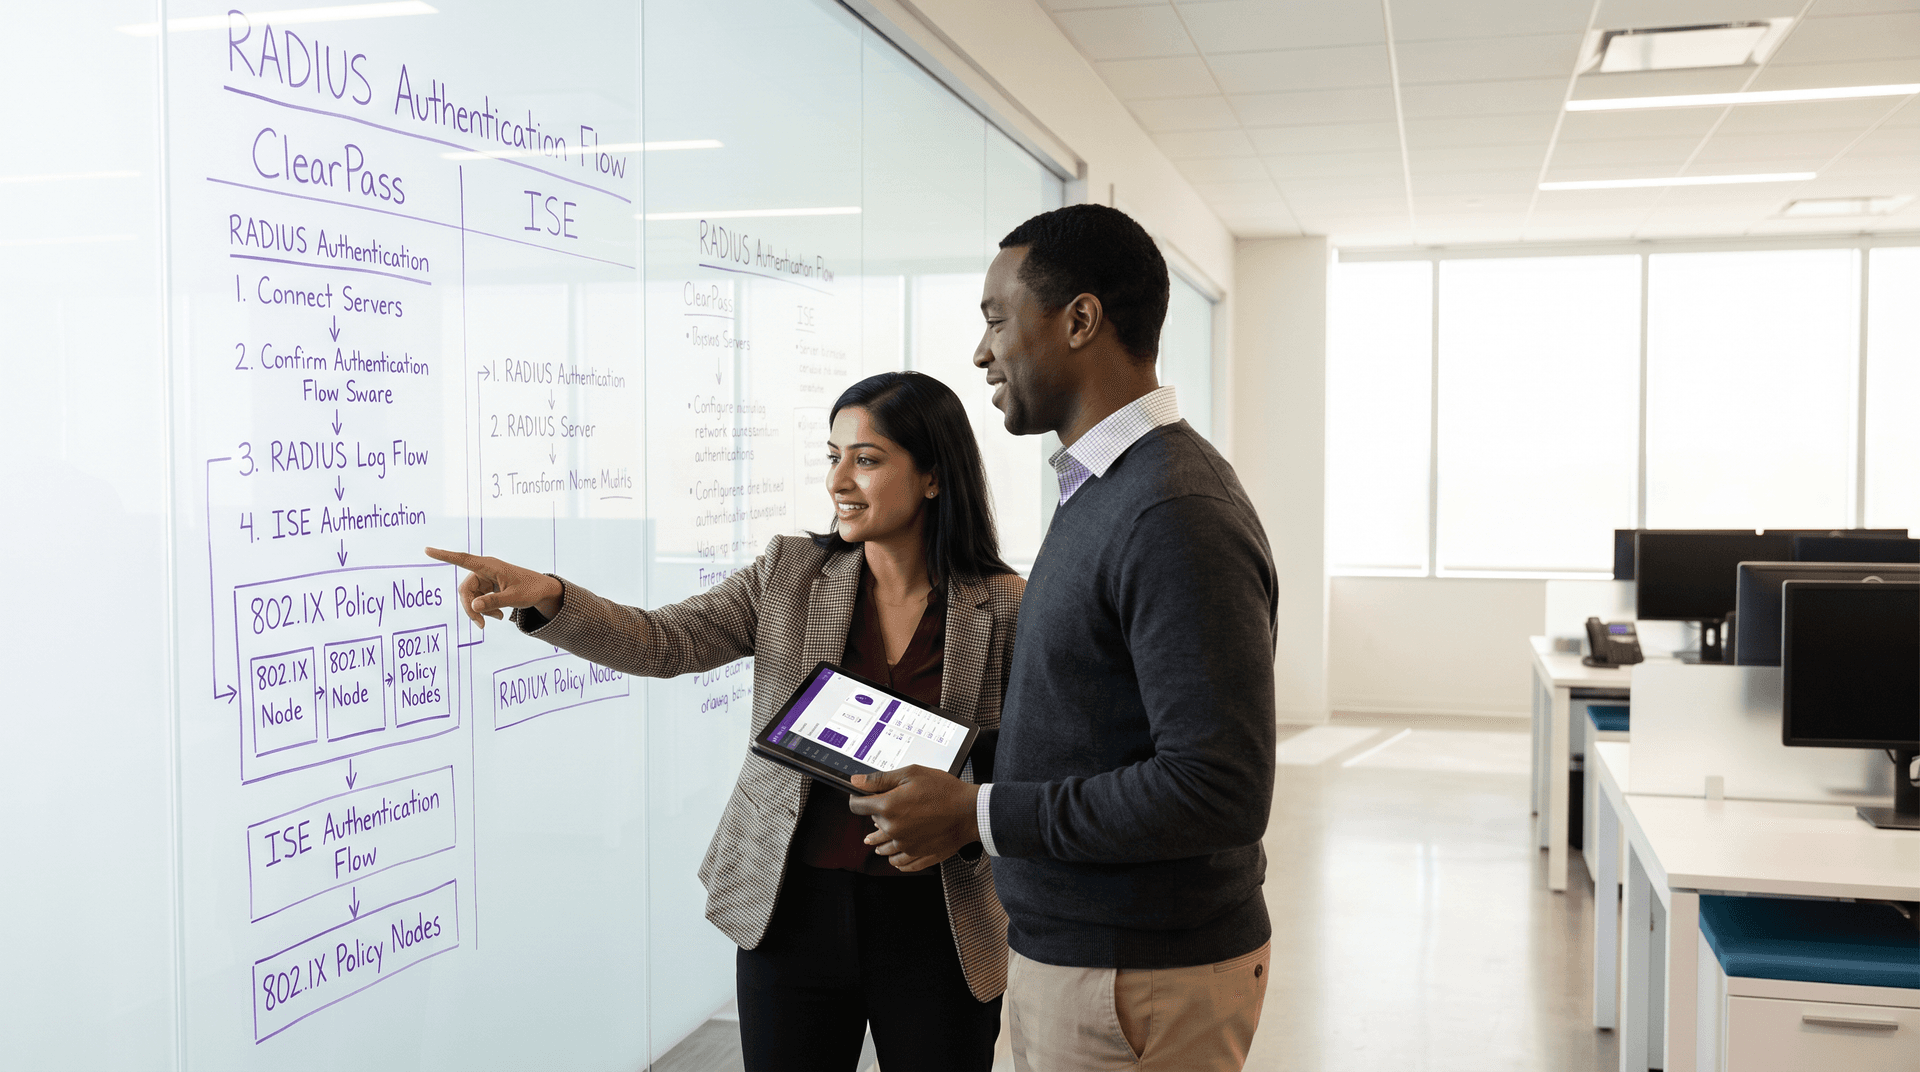
Aruba ClearPass 對決 Cisco ISE:企業級 NAC 平台比較
比較 Aruba ClearPass Policy Manager 與 Cisco ISE。評估多廠商 RADIUS AAA、802.1X 策略引擎、授權成本以及顧客 WiFi 整合。
非法 AP 偵測:保護場域 WiFi 免受冒充攻擊
本指南為 IT 經理、網路架構師及場域營運總監提供部署無線入侵防禦系統 (WIPS) 的完整技術參考,以偵測並消除非法存取點與邪惡雙生 (Evil Twin) 攻擊。內容涵蓋偵測方法論、法律反制措施、合規要求,以及餐旅、零售與公共部門環境中的實際部署情境。實施本指南所述策略的企業將能強化其無線安全態勢、降低合規風險,並保護其基礎設施與使用者免受 WiFi 冒充威脅。

ISO 27001 Guest WiFi:合規入門指南
這份權威的技術參考資料直接將訪客 WiFi 部署對應至 ISO 27001:2022 的控制措施,詳細說明網路隔離、記錄和風險處理要求。它為 IT 經理和網路架構師提供可付諸行動的指引,說明如何產生稽核就緒的證據,並運用廠商 SOC 2 證明以滿足 ISMS 供應商保證要求。

訪客 WiFi 的 DNS 過濾:阻擋惡意軟體與不當內容
本指南為 IT 經理、網路架構師和場所營運總監提供了在訪客 WiFi 網路部署 DNS 過濾的權威技術參考。內容涵蓋 DNS 層級威脅阻擋的架構、領先雲端 DNS 服務的廠商比較、逐步實作指南,以及來自旅宿與零售環境的真實案例研究。DNS 過濾是針對面向公眾的網路阻擋惡意軟體、網路釣魚和不當內容最具成本效益的第一道防線,本指南將協助團隊自信地部署該技術,並符合 PCI DSS、GDPR 和 HIPAA 的規範要求。

訪客 WiFi 階段作業逾時:平衡使用者體驗與安全性
本指南為設定訪客 WiFi 階段作業逾時提供實用的框架,在無縫的使用者體驗與強大的安全性之間取得平衡。內容涵蓋閒置逾時、絕對逾時、重新驗證策略,以及針對 IT 與場域營運主管的特定產業部署情境。

PEAP-MSCHAPv2:為何仍普遍、有何風險,以及如何邁向下一步
一份全面的技術參考指南,詳述 PEAP-MSCHAPv2 的重大安全漏洞,包括邪惡雙胞胎攻擊和憑證擷取。為 IT 團隊提供實際、不受廠商限制的路線圖,將企業 WiFi 網路遷移至安全的、基於憑證的 EAP-TLS 認證。

零信任 WiFi 架構:將零信任應用於場域網路
一份全面的技術參考指南,詳細說明場域營運商如何將零信任原則應用於企業 WiFi 網路。內容涵蓋持續驗證、微分割和設備狀態強制執行,以保護酒店、零售和公共部門環境免受橫向移動和合規風險。

WiFi 管理員的 PKI 基礎知識:憑證、CA 與信任鏈
本技術參考指南為企業 WiFi 管理員說明公開金鑰基礎建設 (PKI) 的基本概念,涵蓋憑證授權單位、信任鏈以及 X.509 憑證。本指南詳細介紹了 PKI 如何支援 EAP-TLS 雙向驗證,並為餐旅業、零售業和公共部門環境的 IT 團隊提供實用的部署指引。理解 PKI 是使用 Purple 部署基於憑證的員工 WiFi 驗證之必要前提。

OpenRoaming 架構與驗證終極指南
本指南針對 WBA OpenRoaming 架構提供權威的技術參考,涵蓋 Passpoint 基礎、RADIUS 聯盟、RadSec mTLS 安全性,以及為企業場域提供的逐步部署指南。本指南為 IT 經理、網路架構師和場域營運商提供專業知識,以無縫、安全且符合規範的 WiFi 連線取代 Captive Portal,從而實現可衡量的投資報酬率 (ROI)。

OCSP 與 WiFi 驗證的憑證撤銷
本全面指南探討了企業 WiFi 環境中憑證撤銷的關鍵機制,重點關注從 CRL 到 OCSP 的轉變。它為管理大規模、高密度網絡的 IT 團隊提供了可行的實施策略,在這些環境中實時安全性和低延遲至關重要。

網路存取控制的裝置狀態評估
本技術指南說明裝置狀態評估在網路存取控制 (NAC) 中的運作方式,詳細介紹了在企業和場地環境中實施零信任 WiFi 所需的架構、MDM 整合和修復流程。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
