
技術 WiFi 指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
54 guides in Security
學校 WiFi 採購:在單一規格書中涵蓋教職員 802.1X、學生裝置、訪客與過濾機制
您將能夠撰寫一份涵蓋教職員、受管學生裝置、訪客以及建築物裝置的學校 WiFi 規格書,各類別均具備專屬的驗證、VLAN 與過濾原則。接著,您可以針對投標廠商的實況示範進行評分、根據 DfE 過濾與監控標準測試網路,並逐項比較價格。
取代獨立的訪客 WiFi、RADIUS 與 DNS 過濾廠商:多據點資產的整併評估案例
您將能夠決定是否要將訪客 WiFi、員工 RADIUS 和 DNS 過濾整併至單一平台、保留單一專業廠商,或是等待合約續約。您可以根據自身的工單資料計算供應商之間的交接成本、清點可免除的稽核佐證資料,並規劃在現有無線基地台上的階段性遷移。
KCSIE 與學校 WiFi:將安全存取與內容過濾完美結合
您將能夠決定如何滿足 DfE 對於教職員、學生與訪客 WiFi 的過濾與監控標準。您將了解個人化身份驗證與 DNS 過濾如何結合,讓每筆紀錄都能對應到特定個人。您還將獲得一份按步驟執行的計畫、需特別規劃的限制,以及可提給過濾服務提供商的問題。
CIPA 合規性:場所營運商的合規檢查清單
您將能夠判定您的 WiFi 是否受到 CIPA 約束,進而對網路進行區隔、將 DNS 路由導向 Purple Shield 並關閉繞過路徑。您還將了解為 Form 486 或 Form 479 認證需要保留哪些證據。此檢查清單為每項要求都指定了負責人,讓您在下一個資助年度的認證中不會遺漏任何內容。
WPA3 過渡模式連線失敗:Cisco Meraki、HPE Aruba 與 Ruckus 的部署檢查清單
使用此檢查清單來診斷裝置在 WPA3 SAE 過渡模式 SSID 上失敗的原因,並在 Cisco Meraki、HPE Aruba 或 Ruckus 上進行修復。您將把 802.11 狀態碼與原因進行比對,隔離 PMF、802.11r 與 6GHz 問題,並決定何時移動到僅限 WPA3 的 SSID。
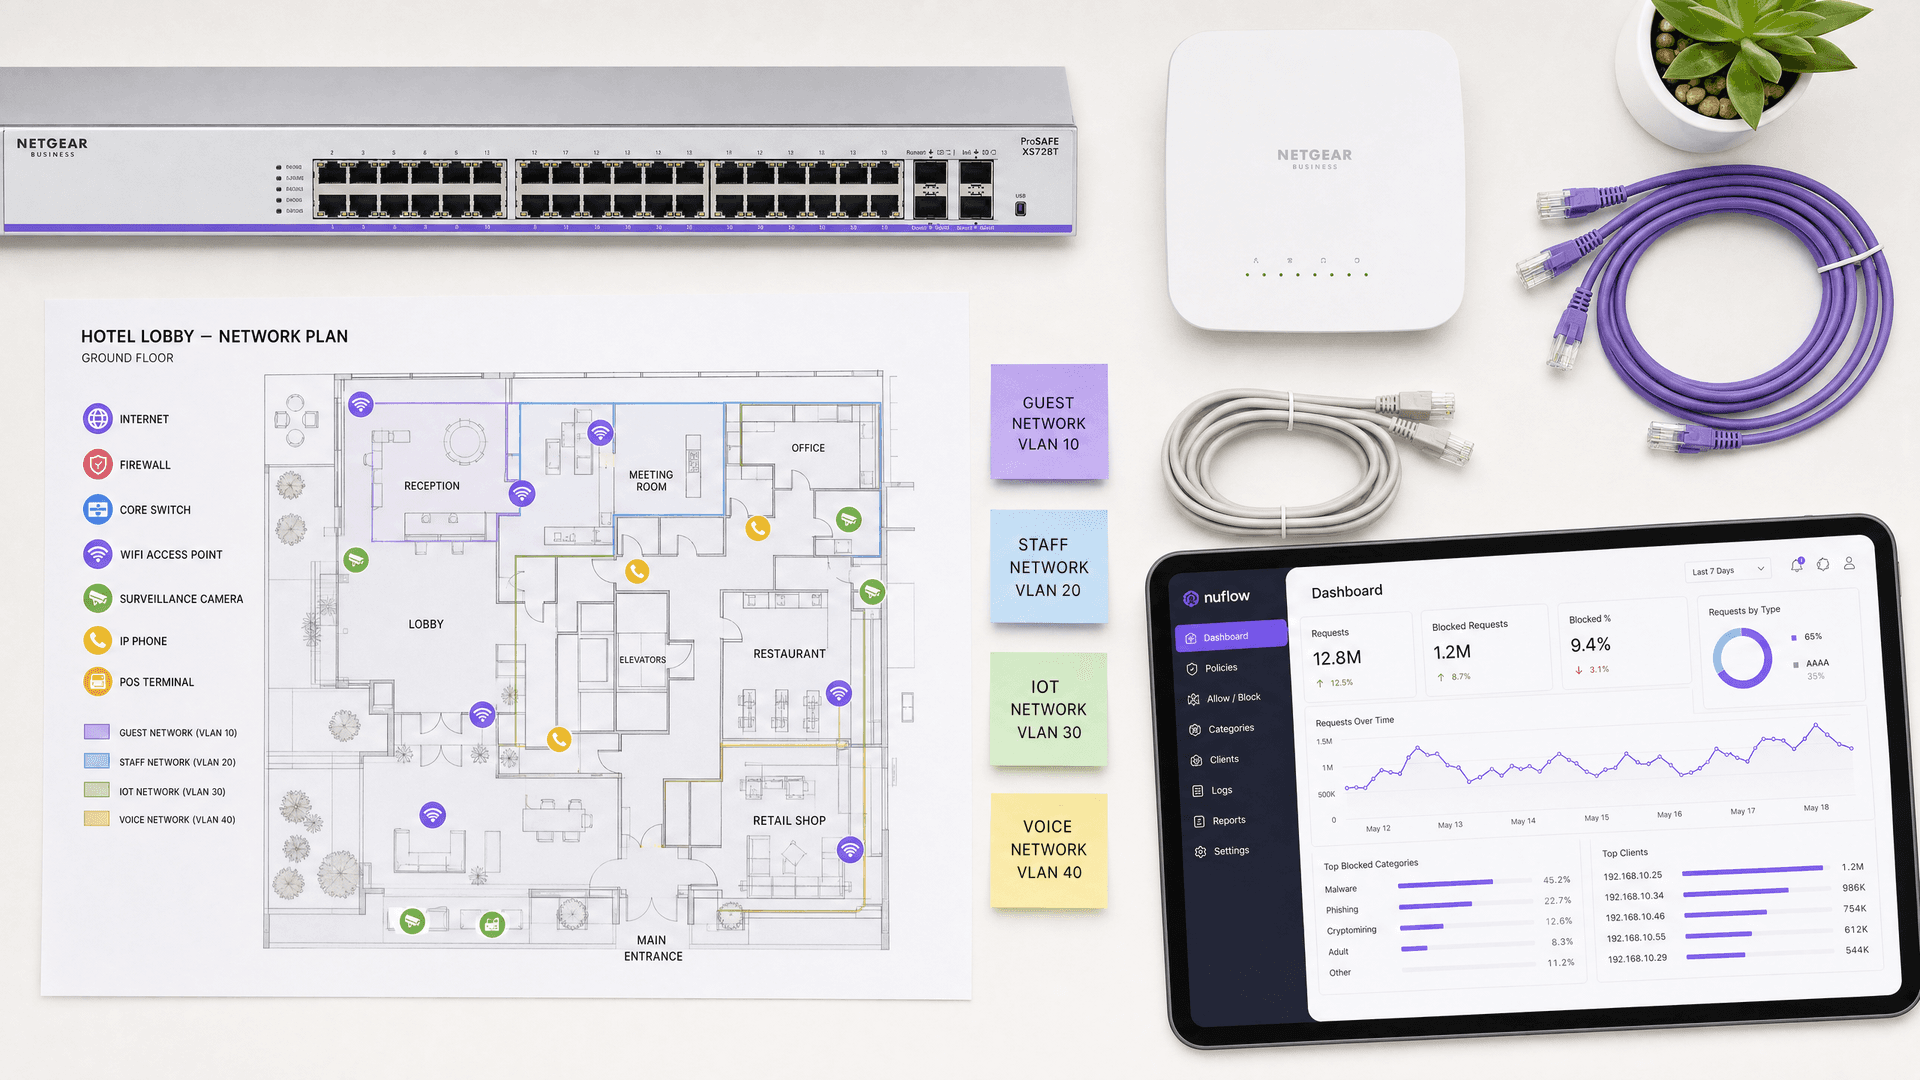
最佳 DNS filtering:企業必備的完整指南
本技術參考指南說明企業級 DNS filtering 如何在解析層阻擋惡意網域,在建立連線之前便能確保公共網路的安全。它為 IT 總監、網路架構師以及場域營運團隊提供了部署架構、防火牆設定以及合規背景,以便在餐旅、零售和公共部門環境中保護顧客 WiFi。Purple Shield 在 DNS 層級為超過 80,000 個實體場域阻擋惡意軟體、殭屍網路和不當內容。
企業 SCEP 指南:佈署簡單憑證登冊協定以實現自動化校園 WiFi 安全
本技術參考指南為使用 SCEP 進行企業 WiFi 憑證佈署提供了權威的架構藍圖與逐步實施策略。內容涵蓋 SCEP 與 PKCS 之間的關鍵差異、成功佈署所需的確切順序,以及 IT 主管的實務風險緩釋策略。
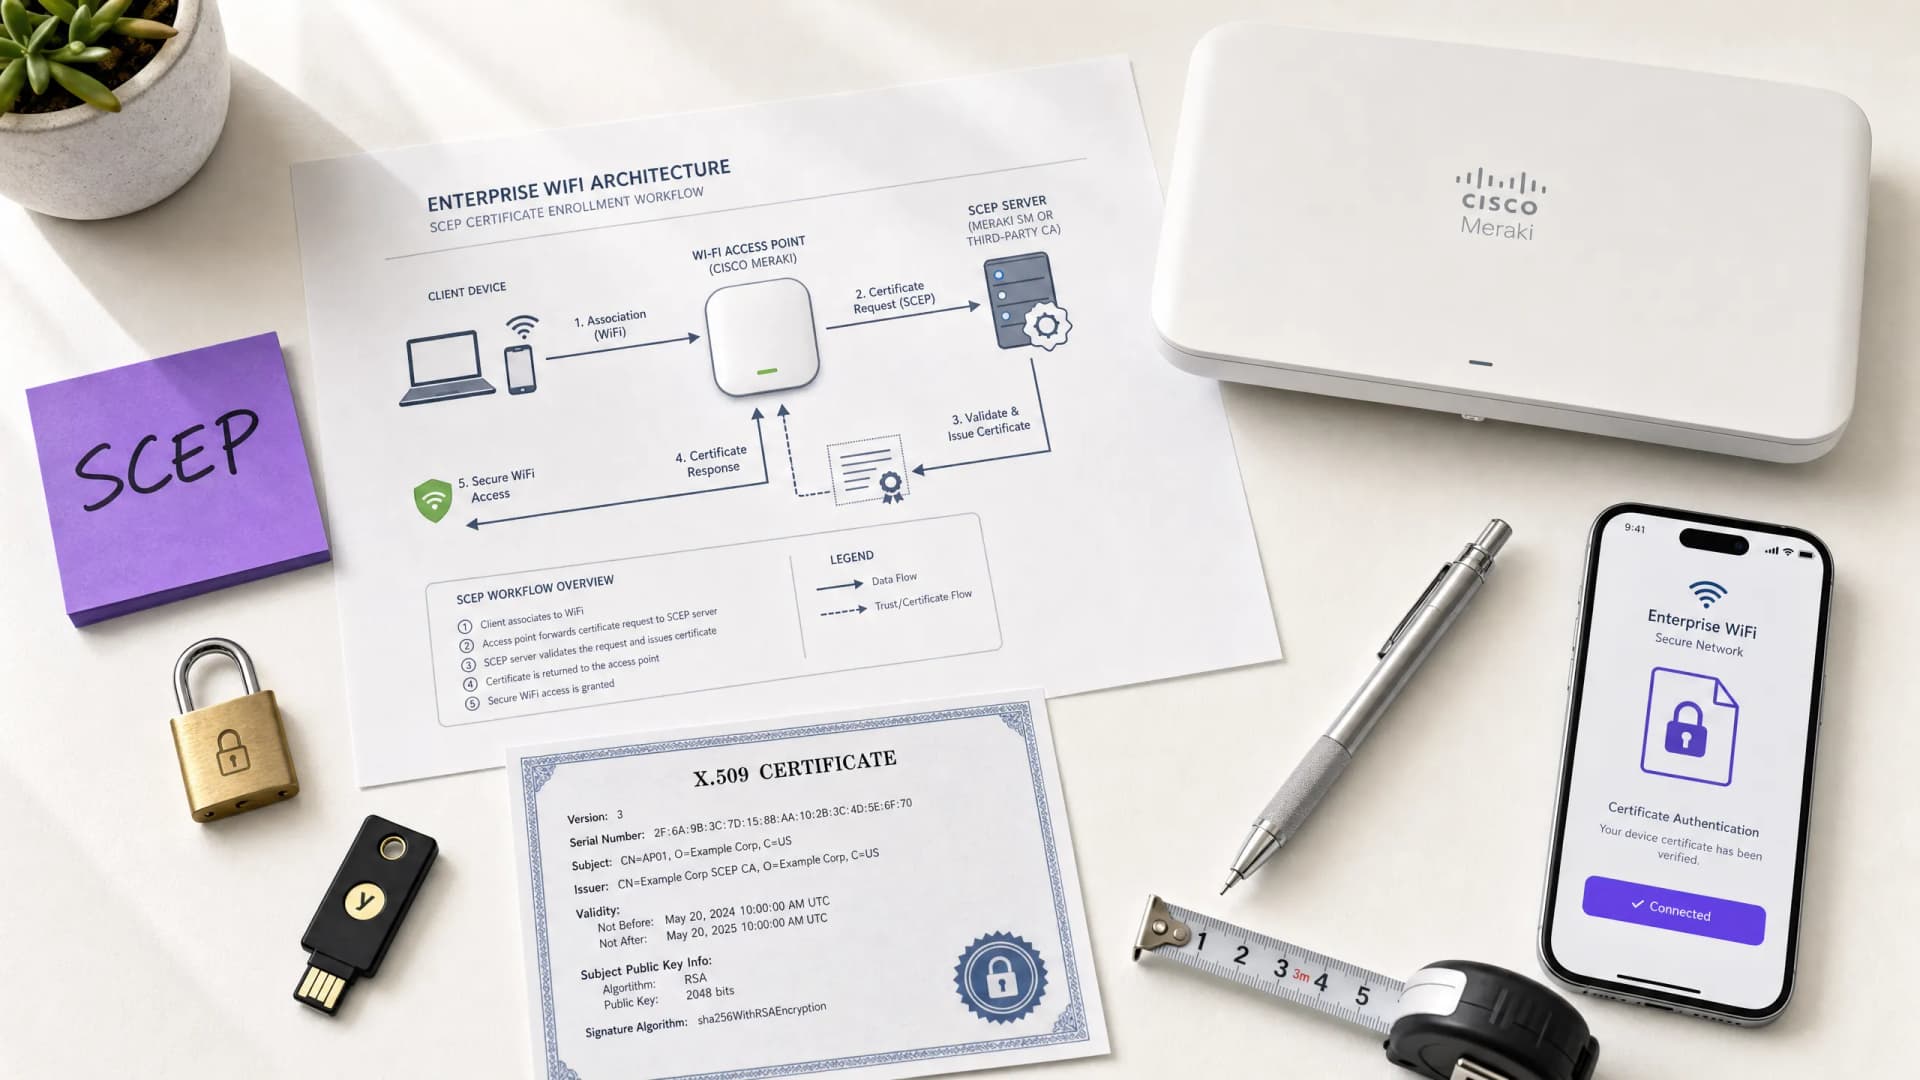
如何實施 SCEP 以實現自動化 WiFi 憑證登錄
本指南說明了如何在企業場域中實施 SCEP(簡單憑證註冊協定),以實現自動化 WiFi 憑證登錄。內容涵蓋完整的架構藍圖 - 從 PKI 設計、MDM 整合到強制性的三步驟部署順序 - 並向 IT 經理和網路架構師展示如何消除共用認證、自動化憑證生命週期管理,以及在大規模環境下滿足 PCI-DSS 和 GDPR 的要求。
深入理解 Cisco SUDI:網路存取控制中以硬體為基礎的裝置識別
本指南詳細介紹 Cisco SUDI 的技術架構,說明以硬體為錨點的身份識別如何保障網路存取控制的安全。它為 IT 主管提供了具體的實作步驟,以便在企業場域中部署 802.1X EAP-TLS 驗證並自動化零接觸部署 (Zero Touch Provisioning)。
如何針對安全 BYOD 與 802.1X 網路驗證設定 SCEP
本指南提供設定 SCEP 以佈署憑證型 802.1X 網路驗證的完整技術參考。內容涵蓋從共享密碼到 EAP-TLS 的架構轉換、行動裝置管理整合,以及企業環境中安全 BYOD 存取的嚴格網路分段。
員工 WiFi 使用條款:法律與合規性要點
本指南涵蓋了為企業場所起草和執行員工 WiFi 使用條款的法律與技術要點。它詳細介紹了可接受使用政策 (AUP) 中應包含的內容、如何滿足 GDPR 與 PCI-DSS 要求,以及如何部署基於身分驗證與網路切片以保護企業資產。飯店、零售連鎖店、體育場和公共部門組織的 IT 經理、人資團隊和營運總監將在此找到可在本季實施的具體行動指南。
企業級 SCEP 設定指南:適用於高等教育與大型網路的憑證基礎 WiFi 驗證
本指南提供使用 SCEP 部署憑證基礎 WiFi 驗證的完整技術藍圖。內容涵蓋從預共用金鑰轉移至 EAP-TLS 的架構轉型、跨 MDM 平台的部署順序,以及大型網路的关键風險緩解策略。
WiFi 安全的未來:AI 驅動的 NAC 與威脅偵測
本權威指南探討了企業 WiFi 安全從傳統 WPA2 到 AI 驅動的網路存取控制 (NAC) 和威脅偵測的演變。本指南專為 IT 領導者設計,提供了利用 Purple 的身分識別型網路來保障零售、餐飲旅宿和體育場等高密度環境安全的實用部署策略。
RadSec:RADIUS over TLS 如何提升 WiFi 認證安全性
這份權威技術指南介紹了 RadSec (RFC 6614) 如何透過 TLS 加密保護傳統的 RADIUS 流量,進而保障企業 WiFi 認證的安全。本指南專為 IT 經理和網路架構師設計,內容涵蓋架構、部署策略以及降低企業與訪客網路中未加密 UDP RADIUS 流量風險的實用步驟。
機場 WiFi 安全:如何在公共網路上保護旅客
本技術參考指南詳細介紹了機場 WiFi 的特定威脅形勢,涵蓋 Evil Twin 存取點、惡意硬體和中間人攻擊。它為 IT 經理、網路架構師和場地營運總監提供了實用的架構策略 - 包括 WPA3 實作、VLAN 隔離、WIPS 部署和符合 GDPR 規範的 Captive Portal 設計 - 以在大規模環境下保護旅客和企業基礎設施。Purple 的客用 WiFi 和分析平台在整個指南中均具體對應到各個問題領域。
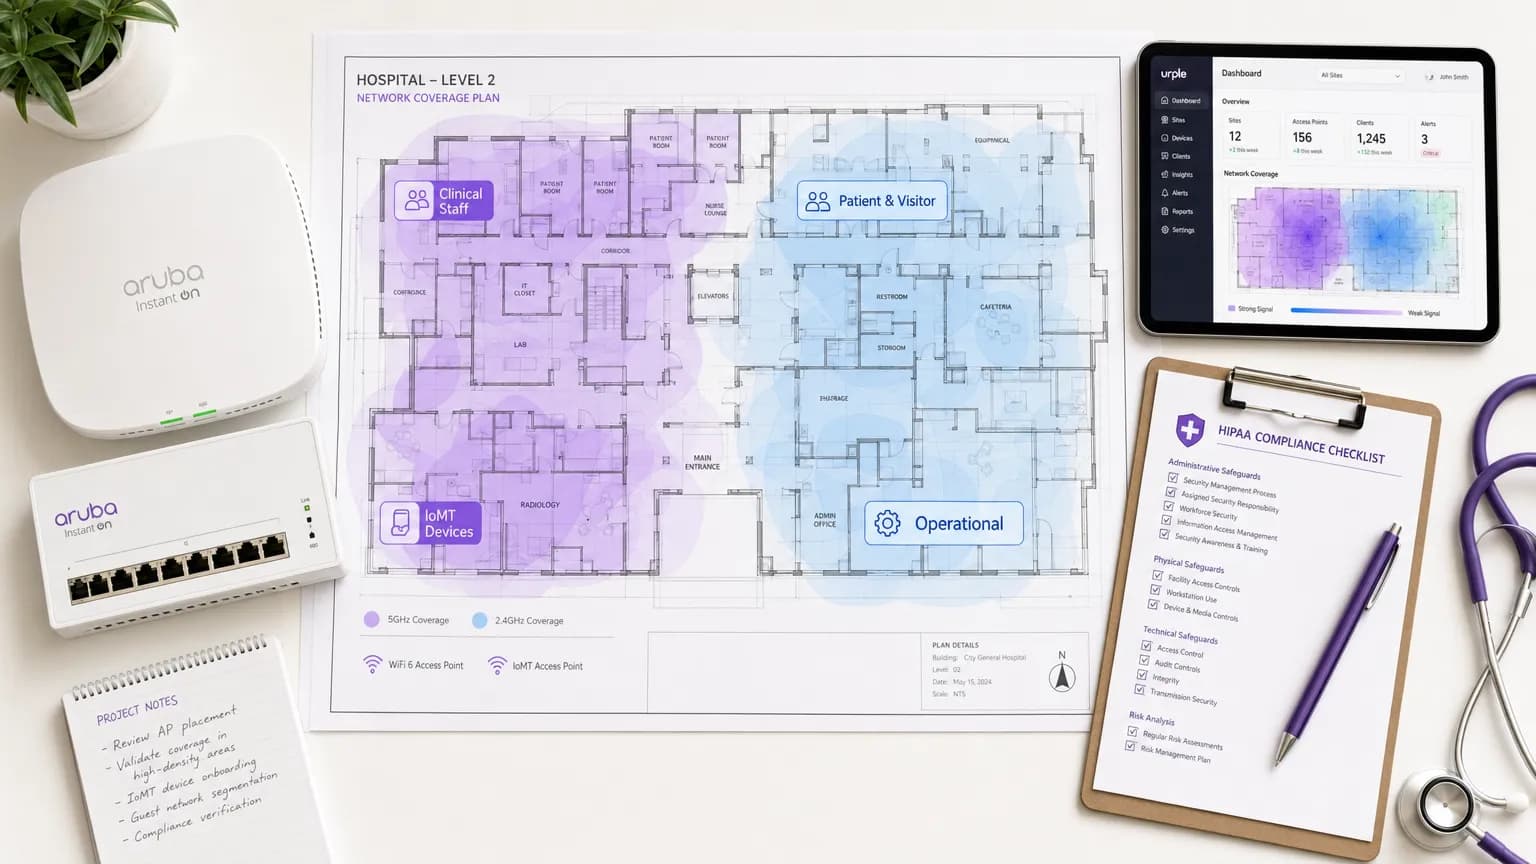
醫療院所 WiFi:HIPAA、DSPT 與 WiFi 合規性詳解
本指南為在醫療環境中部署無線網路的 IT 經理、網路架構師和合規官提供具權威性的技術參考。它將 HIPAA (美國) 與 NHS 數據安全與保護工具包 (DSPT,英國) 的具體要求,對應到具體的網路架構決策,涵蓋網路分段、基於身分識別的存取、加密標準以及 IoMT 設備處理。Purple 的顧客 WiFi 與分析平台在整個指南中被定位為合規的企業級解決方案,用於在受控管的無線資產中管理患者與訪客的連線。
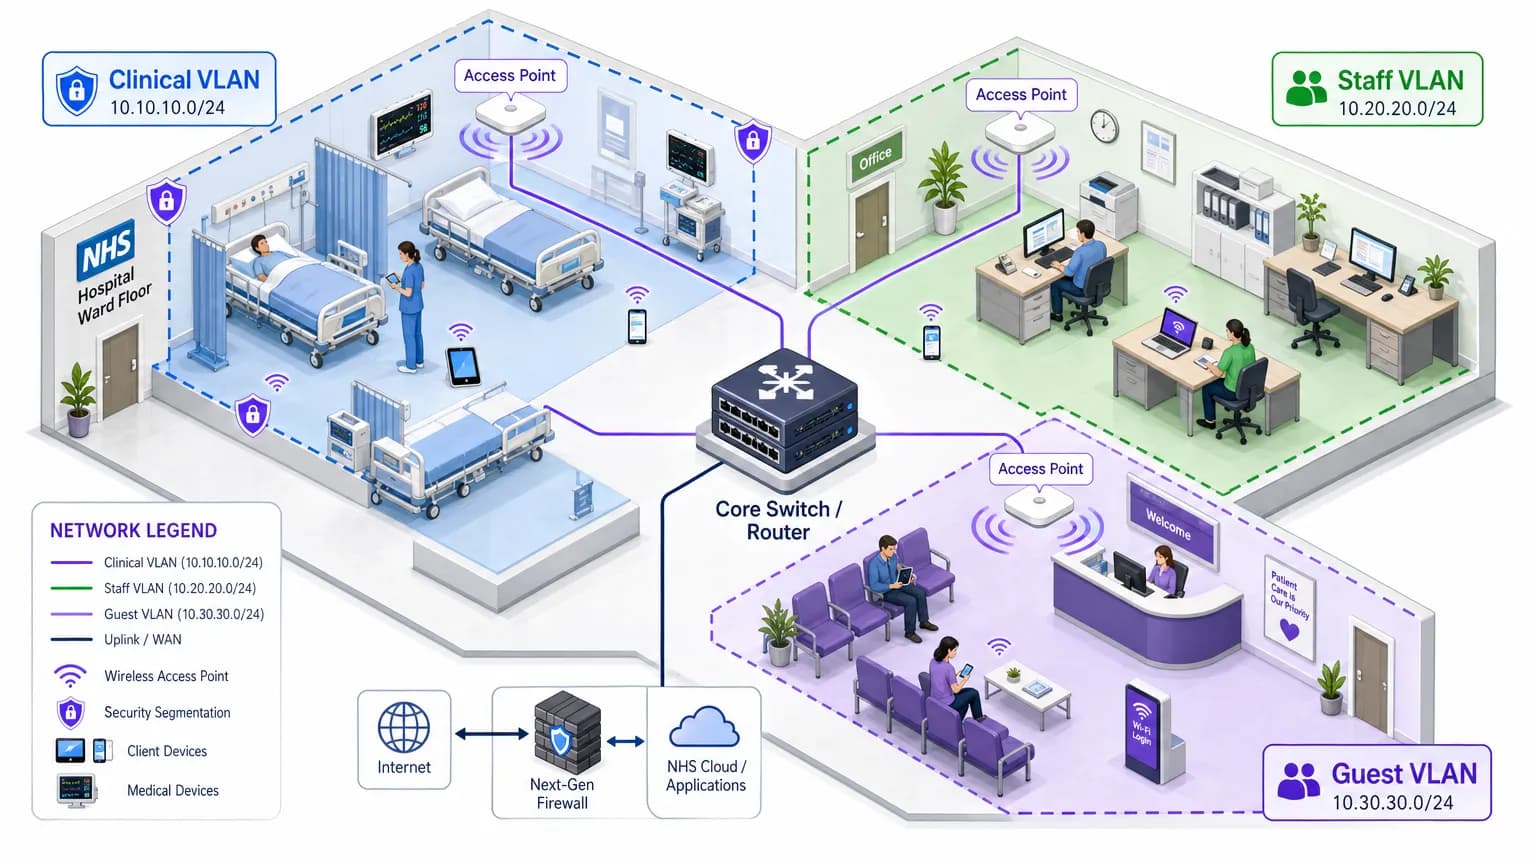
NHS Staff WiFi:如何在醫療保健環境中部署安全無線網路
本技術參考指南詳細介紹了 NHS Staff WiFi 的架構、安全性協定和部署策略,涵蓋 802.1X 驗證、VLAN 區隔、BYOD 政策和 DSP Toolkit 合規性。它為 IT 主管提供實用指引,以在共享的實體基礎設施上部署企業級無線網路,為臨床、行政和訪客用戶提供服務,同時不妥協安全性。無論您是計劃新部署還是強化現有資產,本指南都提供了本季度採取行動所需的決策框架和實施步驟。
Hotel WiFi 安全:如何保護您的賓客與商譽
本權威指南為 IT 經理和場所營運總監提供了一個保護飯店 WiFi 網路安全的全面框架。內容涵蓋網路分割、強固的身分驗證協定以及合規性導向的 Captive Portal 等關鍵技術實作,以保護賓客數據並維護場所的商譽。

印度 DPDP 法案:印度場所的顧客 WiFi 合規指南
本權威技術參考指南針對在印度經營顧客 WiFi 的場所,深入解析 2023 年《數位個人資料保護(DPDP)法案》。本指南提供具體可行的合規策略、Captive Portal 的架構考量,以及資料保留與跨境傳輸的實用框架。

巴西 LGPD 與訪客 WiFi:合規指南
本技術參考指南詳細說明了巴西的 LGPD 如何應用於企業訪客 WiFi 部署,重點關注 Captive Portal 合規性、處理的合法基礎,以及與《網路民權架構》(Marco Civil da Internet)的交集。它為 IT 主管和網路架構師提供了可操作的實作指導,以降低監管風險,同時維持網路效用。

歐盟 AI 法案與顧客 WiFi:行銷人員需要知道的事
歐盟 AI 法案(Regulation 2024/1689)引入了基於風險的框架,直接影響場所營運商如何部署 AI 驅動的 WiFi 行銷、Captive Portal 和顧客分析。本指南將該法案的四個風險等級與實際的顧客 WiFi 使用案例進行對照,識別包括情緒推論和社會評分在內的禁用行為,並為在餐旅、零售、活動和公共部門環境中運作的 IT 團隊和行銷總監提供可操作的合規步驟。了解您的部署在風險光譜中所處的位置,並針對 AI 聊天機器人和對話式入口網站實施第 50 條的透明度義務,已不再是可選項目:禁用行為的執法已於 2025 年 2 月開始。

加拿大訪客WiFi的PIPEDA合規性
本指南為在PIPEDA下部署訪客WiFi的加拿大場地運營商提供了明確的技術和運營參考。它涵蓋了OPC的有意義同意框架、責任原則、來自Tim Hortons和Google WiFi調查的執法先例,以及為滿足C-27法案下即將到來的《消費者隱私保護法》(CPPA)所需的架構變更。IT經理和合規主管將找到可操作的Captive Portal設計規格、數據最小化要求,以及為應對GDPR級別罰款做好未來準備的清晰路線圖。

大學 WiFi 安全嗎?學生專用指南
針對 IT 經理和場域營運商的完整技術指南,深入探討大學 WiFi (eduroam/802.1X) 的安全架構。本指南將拆解企業級驗證的運作原理、部署陷阱,以及這些原則如何應用於飯店、零售和公共部門的部署。

火車 WiFi 安全嗎?鐵路乘客需要了解的資訊
本指南深入探討乘客鐵路 WiFi 網路的安全架構,剖析從封包監聽和惡意雙生(Evil Twin)攻擊到中間人(Man-in-the-Middle)入侵的威脅環境。它為營運商和企業 IT 團隊提供實用的部署指引,涵蓋用戶端隔離、Captive Portal 驗證、DNS 過濾以及邁向 Hotspot 2.0 的路徑 - 同時提供與 Purple 的 Guest WiFi 和分析平台的直接整合點。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
