
WiFi 安全的未來:AI 驅動的 NAC 與威脅偵測
本權威指南探討了企業 WiFi 安全從傳統 WPA2 到 AI 驅動的網路存取控制 (NAC) 和威脅偵測的演變。本指南專為 IT 領導者設計,提供了利用 Purple 的身分識別型網路來保障零售、餐飲旅宿和體育場等高密度環境安全的實用部署策略。
收聽此指南
查看播客逐字稿
核心系列的一部分:Enterprise WiFi Security Guide →

執行摘要
對於管理零售連鎖店、體育場館和酒店餐飲場所等高密度環境的 IT 經理和網路架構師而言,無線安全的面臨的挑戰從未如此嚴峻。WPA2 Personal 和靜態預共用金鑰 (PSKs) 等傳統驗證方法已從根本上失效,無法提供對裝置狀態的任何可視性,並使網路暴露於憑證共用和橫向移動攻擊的風險之中。
企業無線安全的未來是由身分驅動和 AI 賦能的。本指南將深入探討部署 AI 驅動的網路存取控制 (NAC) 和持續威脅偵測的技術。透過轉向 802.1X、動態 VLAN 導向以及基於機器學習的異常偵測,IT 團隊可以在邊緣實現零信任網路存取 (ZTNA)。我們將探討 Purple 的 Guest WiFi 和 WiFi Analytics 等平台如何與這些先進的安全框架整合,以在不增加 IT 開銷的情況下,提供無縫、合規且高度安全的連線。
技術深度剖析:轉向 AI 驅動的 NAC
傳統無線安全的失效
傳統企業網路通常依賴靜態 VLAN 分配和共用憑證。在龐大的 酒店餐飲 或 零售 環境中,這種方法在三個方面宣告失敗:
- 缺乏身分識別上下文:透過共用 PSK 連線的裝置只是一個 MAC 位址。與使用者身分之間沒有密碼學關聯。
- 易受橫向移動攻擊:一旦攻擊者破解了共用金鑰,他們就能無限制地存取該廣播網域。
- 維運開銷:在數百個位置手動管理 MAC 允許清單和輪替金鑰是不可持續的。
AI 驅動的 NAC 架構
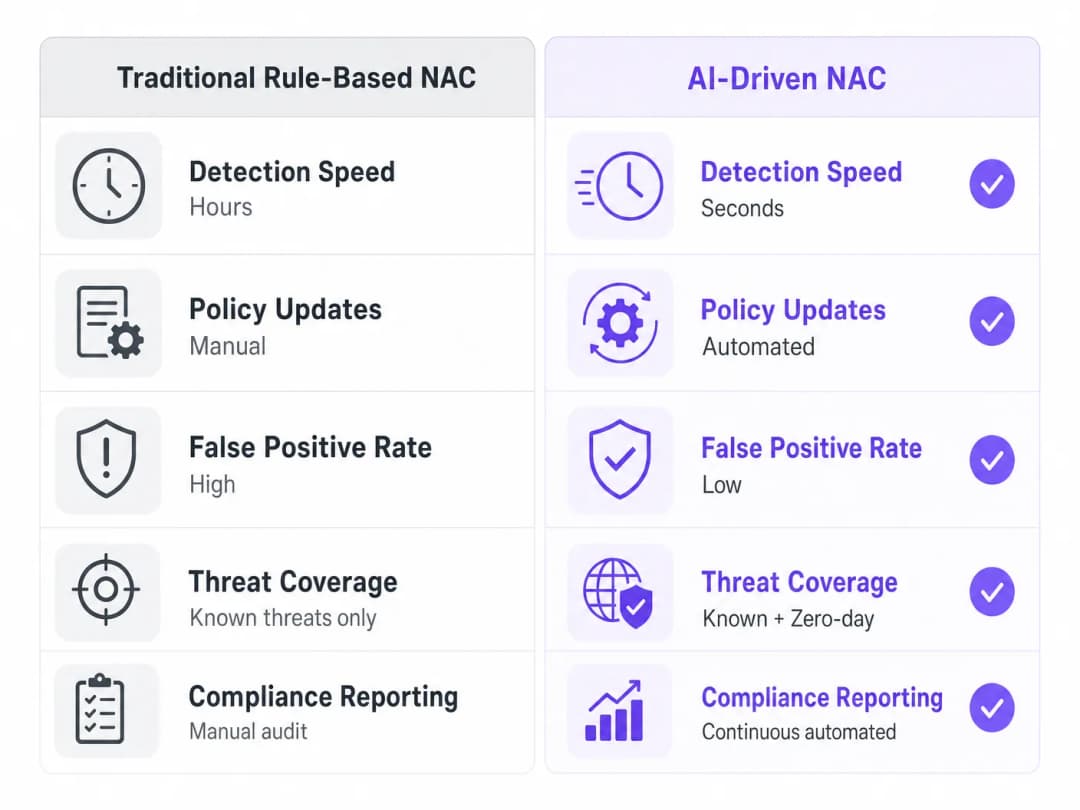
現代網路存取控制以動態、上下文感知的策略取代了靜態規則。與 AI 和機器學習整合後,NAC 引擎不僅能驗證使用者身分,還能持續評估裝置行為。

核心元件:
- 802.1X / WPA3-Enterprise:安全存取的基石。它在授予網路存取權限之前,使用 EAP(可延伸驗證協定)向 RADIUS 伺服器或身分識別提供者 (IdP) 驗證憑證。
- 動態 VLAN 導向:驗證成功後,RADIUS 伺服器會傳回特定屬性(例如 Filter-Id 或 Tunnel-Private-Group-Id)。存取點或交換器會使用這些屬性將裝置動態分配到正確的網路區段(例如員工、訪客、IoT)。有關特定廠商的實作方式,請參閱我們的指南 如何在 Cisco Meraki 中設定 VLAN 導向的 NAC 原則。
- 行為基準建立:機器學習演算法為不同類型的裝置建立正常行為的基準。例如,智慧溫控器應該只能與其指定的雲端控制器進行通訊。
- 即時威脅偵測:如果溫控器突然向銷售點(POS)終端機發起 SSH 連線,AI 引擎將在幾毫秒內標記此異常,並觸發自動化原則回應 - 例如隔離該裝置或終止工作階段。
實作指南:分階段方法
在分佈式企業中部署 AI 驅動的 NAC 需要採用結構化的方法,以避免業務中斷。
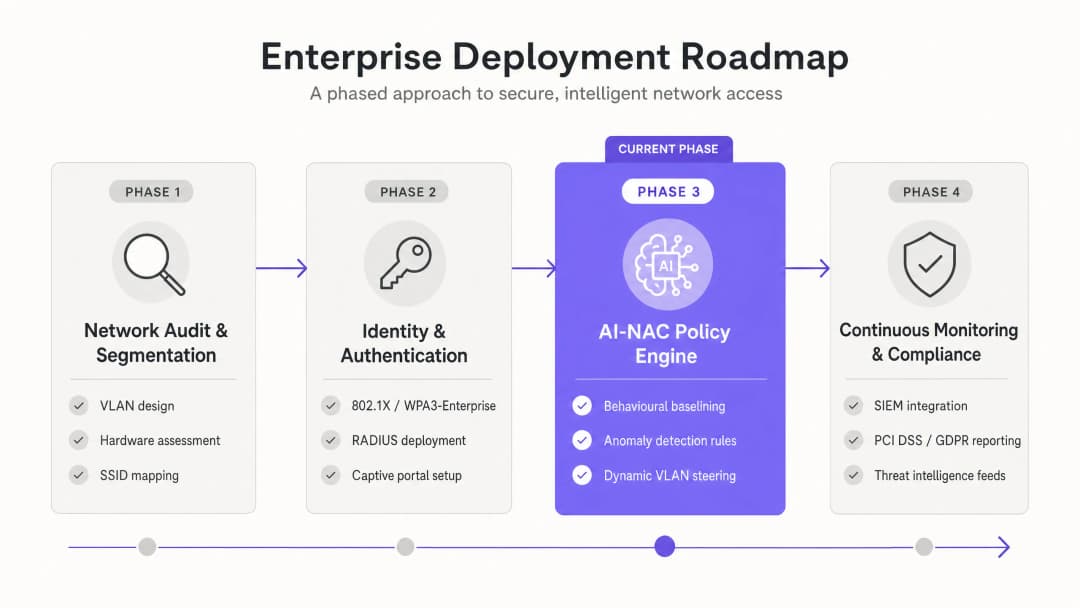
第 1 階段:網路審計與分段
在實作 NAC 之前,底層網路架構必須支援細粒度分段。
- 規劃所有現有的 SSID 和 VLAN。
- 設計一個強大的 VLAN 架構,將訪客、員工、IoT 裝置和受 PCI 規範的端點進行隔離。
- 確保現有的存取點和交換器支援 802.1X 和 RADIUS 授權變更(CoA)。
第 2 階段:身分與驗證
擺脫共用密碼,轉向基於身分的存取。
- 部署雲端原生 RADIUS 基礎架構(例如 Purple 的 RADIUS-as-a-Service),以消除地端硬體。
- 與企業 IdP(例如 Microsoft Entra ID、Okta)整合,使用 EAP-TLS(基於憑證)或 PEAP-MSCHAPv2 進行員工驗證。
- 使用符合規範的 Captive Portal 為訪客實作安全的登入流程。
第 3 階段:AI-NAC 原則引擎設定
啟用智慧路由和監控功能。
- 設定 RADIUS 傳回屬性,以便根據使用者群組或裝置設定檔執行熱態動態 VLAN 導向。
- 在無線控制器或重疊平台上啟用機器學習流量分析。
- 針對表現出高風險行為(例如連接埠掃描或過多失敗的驗證)的裝置定義自動隔離原則。
第 4 階段:持續監控與合規性
將無線安全態勢與更廣泛的企業安全性維運進行整合。
- 將無線遙測和驗證記錄轉發至 SIEM(安全性資訊與事件管理)平台。
- 自動生成 PCI-DSS 和 GDPR 的合規性報告。以 Purple 的平台為例,它能確保訪客數據的收集嚴格遵循 UK GDPR 和 PECR 框架。
企業級 WiFi 安全最佳實踐
- 強制執行憑證型驗證 (EAP-TLS):針對員工和企業裝置,EAP-TLS 是黃金標準。由於驗證依賴於透過 MDM(行動裝置管理)安裝在裝置上的加密憑證,而非密碼,因此能徹底杜絕憑證被盜的風險。
- 利用身份型訪客 WiFi:針對 大眾運輸 樞紐或零售商店的公共存取,使用託管的 Captive Portal 將 MAC 位址與已驗證的身份(電子郵件、簡訊或社群登入)進行綁定。這不僅能提供稽核追蹤,還能實現強大的行銷數據分析。
- 實施微細分 (Micro-Segmentation):不要僅依賴單一的「IoT」 VLAN。請按功能(例如:空調系統、安全監控相機、數位看板)對裝置進行細分,以限制受侵害終端裝置的波及範圍。
- 採用 WPA3:在所有新部署中強制使用 WPA3。WPA3-Enterprise 引入了強制性受保護管理畫面 (PMF),可有效防禦去驗證攻擊。
疑難排解與風險緩解
即使擁有自動化系統,IT 團隊也必須預測可能的故障模式:
- RADIUS 逾時/失敗:如果 NAC 引擎無法連線到雲端 RADIUS 伺服器,裝置將無法通過驗證。緩解措施:為受限 VLAN 上的關鍵基礎設施實施「故障開放」原則,或確保跨區域的 RADIUS 容錯轉移。
- 異常偵測中的誤報:過於激進的 AI 模型可能會隔離正常的裝置,導致營運中斷。緩解措施:在啟用自動執行之前,先讓 AI 引擎在「僅監控」模式下執行 14 到 30 天,以建立準確的基準線。
- 舊版裝置不相容:較舊的 IoT 裝置(例如舊型條碼掃描器)可能不支援 802.1X。緩解措施:專門針對這些裝置使用 Identity PSK (iPSK) 或 MAC 驗證繞過 (MAB),為其分配唯一的密碼,並透過嚴格的 ACL 限制其存取權限。
投資報酬率與商業影響
轉型至 AI 驅動的 NAC 架構,除了降低風險外,還能帶來可衡量的商業價值:
- 降低 IT 營運成本:自動化裝置上網和 VLAN 分配可大幅減少與 WiFi 連線和密碼重設相關的客服工單。
- 簡化合規流程:自動化報告和嚴格的細分可簡化 PCI-DSS 稽核,通常能縮小稽核範圍並節省數千美元的合規成本。
- 更深入的顧客洞察:透過將安全的身份驗證與 Purple 等平台整合,場所可以安全地收集人口統計數據與停留時間,在符合 GDPR 規範的同時推動精準行銷活動。
關鍵定義
網路存取控制 (NAC)
一種安全解決方案,可對嘗試存取網路的設備強制執行原則,確保僅允許通過驗證且符合規範的端點進入。
對於希望從靜態密碼轉向基於身分識別的零信任網路架構的 IT 團隊而言至關重要。
802.1X
一種用於基於連接埠的網路存取控制的 IEEE 標準,為希望連接到 LAN 或 WLAN 的設備提供驗證機制。
企業 WiFi 安全的基石,需要 RADIUS 伺服器在允許網路流量之前驗證憑證。
動態 VLAN 引導
根據設備的身分或角色,自動將其分配到特定虛擬區域網路 (VLAN) 的程序,而不是根據其連接的 SSID。
允許場域廣播單一 SSID,同時在後端安全地隔離員工、賓客和 IoT 設備。
RADIUS (遠端驗證撥號使用者服務)
一種網路協定,為連接和使用網路服務的使用者提供集中式的驗證、授權和帳務 (AAA) 管理。
企業 WiFi 的核心引擎,通常部署為雲端服務 (RADIUS-as-a-Service) 以減少內部部署基礎設施。
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security。一種在用戶端和伺服器端皆使用數位憑證來進行高度安全雙向驗證的驗證方法。
適用於企業設備最安全的驗證方法,消除了與密碼相關的漏洞。
Identity PSK (iPSK)
此功能允許在單一 SSID 上使用多個唯一的預先共用金鑰,並將每個金鑰綁定至特定的設備 MAC 位址與原則。
對於無法支援 802.1X 驗證的無介面 IoT 設備(例如印表機或智慧電視)進行安全防護至關重要。
Behavioural Baselining (行為基準建立)
利用機器學習為特定設備或使用者建立長期正常的網路活動模式。
使 AI 驅動的威脅偵測系統能夠識別異常情況,例如恆溫器突然嘗試存取資料庫。
Protected Management Frames (PMF)
一種 WiFi 安全功能,可對管理動作畫面進行加密,防止攻擊者透過偽造畫面來斷開用戶端連線。
此功能在 WPA3 中為強制性,可減輕駭客常用於擷取握手封包或中斷服務的去驗證攻擊。
範例
一家擁有 400 間客房的飯店需要保障其網路安全。目前,員工、賓客和智慧電視都共用同一個只有單一密碼的 WPA2-Personal 網路。IT 總監應該如何使用 AI 驅動的 NAC 重新設計此架構?
- 部署雲端 RADIUS 伺服器,並設定存取點進行 802.1X 驗證。
- 將 RADIUS 伺服器與飯店的 Azure AD 整合,以便員工透過 PEAP 或 EAP-TLS 進行存取。
- 為訪客實作帶有 Captive Portal 的 Purple 訪客 WiFi,並將其放置在啟用了用戶端隔離的隔離 Guest VLAN(例如 VLAN 100)上。
- 對智慧電視使用 Identity PSK (iPSK)。NAC 引擎會為每台電視分配一個唯一的預共用金鑰,並自動將其引導至受限的 IoT VLAN(例如 VLAN 200),該 VLAN 只能與 IPTV 管理伺服器進行通訊。
- 啟用 AI 行為基準線,以監控智慧電視是否有異常的出站流量。
一家零售連鎖店正在 50 個營業據點部署行動銷售點 (mPOS) 平板電腦。他們如何確保這些設備在無線網路上保持安全並符合 PCI-DSS 規範?
- 將所有 mPOS 平板電腦註冊到 MDM 解決方案中,並將唯一的用戶端憑證推送至每台設備。
- 將無線網路設定為需要使用 EAP-TLS 驗證的 WPA3-Enterprise。
- 設定 NAC 引擎在驗證期間進行狀態檢查(例如驗證 MDM 設定檔和 OS 版本)。
- 驗證和狀態檢查成功後,動態將平板電腦引導至專用的高度受限 PCI VLAN。
- 使用 AI 威脅偵測持續監控平板電腦。如果平板電腦嘗試連接到未授權的外部 IP,NAC 引擎會自動發出 RADIUS CoA 來隔離該設備。
練習題
Q1. 一家醫院的 IT 主管正在升級無線網路。他們有 500 台僅支援 WPA2-Personal 且無法升級以支援 802.1X 的舊型輸液幫浦。在將其餘網路移至 WPA3-Enterprise 的同時,應該如何確保這些設備的安全?
提示:思考如何將唯一的憑證套用至不支援企業驗證協定的設備。
查看標準答案
IT 主管應為輸液幫浦實施 Identity PSK (iPSK) 或 MAC 驗證旁路 (MAB)。透過 NAC / RADIUS 伺服器將唯一的密碼分配給每台幫浦的 MAC 位址,網路可以動態地將這些舊型設備引導至受到嚴格限制的醫療 IoT VLAN。網路的其餘部分(員工筆記型電腦、平板電腦)則可在相同的實體基礎架構上安全地使用 WPA3-Enterprise 搭配 EAP-TLS。
Q2. 在部署 AI 驅動的 NAC 解決方案後,網路營運團隊收到警報,指出會議中心的幾台智慧電視正在被自動隔離,進而干擾了一場重大活動。可能的原因是什麼?又該如何解決?
提示:思考部署機器學習異常偵測生命週期的相關問題。
查看標準答案
可能的原因是在 AI 異常偵測系統有足夠時間為智慧電視建立準確的行為基準之前,就已啟用了「強制執行」模式。為了解決此問題,IT 團隊應立即將 AI 原則引擎切換為「僅監控」模式,解除對電視的隔離,並允許系統在重新啟用自動強制執行之前,先學習設備 14 至 30 天的正常流量模式。
Q3. 一家零售企業希望在 200 家門市提供免費的顧客 Guest WiFi,同時收集客戶資料以進行行銷。他們還需要確保此公共網路不會損及銷售點 (POS) 終端機的 PCI DSS 合規性。推薦的架構是什麼?
提示:專注於網路區隔以及 Captive Portal 的角色。
查看標準答案
該企業應在開放式 SSID 上部署託管的 Captive Portal 解決方案(例如 Purple Guest WiFi),以處理使用者引導、同意書收集 (GDPR) 和驗證。至關重要的是,底層網路基礎架構必須使用 VLAN 區隔。Guest 流量必須置於隔離的 Guest VLAN 上,該 VLAN 直接路由至網際網路,並啟用用戶端隔離。POS 終端機必須位於完全獨立且受限的 PCI VLAN 上,並透過 802.1X 或 iPSK 進行安全防護,以確保 Guest 網路完全不在 PCI DSS 稽核範圍之內。
繼續閱讀本系列
如何安全地隔離員工與訪客 WiFi 網路:企業區域網路(LAN)最佳實踐
本指南為 IT 經理和網路架構師提供了一個與廠商無關的技術藍圖,旨在透過正確隔離員工與訪客 WiFi 流量來確保企業 LAN 的安全。內容涵蓋 802.1X 驗證、雲端 RADIUS、VLAN 隔離,以及消除共享密碼並保護企業資產所需的憑證生命週期管理。
最佳 DNS filtering:企業綜合指南
本技術參考指南說明企業級 DNS filtering 如何在建立連線之前的解析層阻擋惡意網域,進而保護公共網路的安全。它為 IT 總監、網路架構師和場所營運團隊提供了保護餐飲旅宿、零售和公共部門環境中 Guest WiFi 所需的佈署架構、防火牆設定以及合規性背景。Purple Shield 在 DNS 層級為超過 80,000 個實體場所阻擋惡意軟體、殭屍網路和不當內容。
深入理解 Cisco SUDI:安全網路存取控制中的硬體錨定身分驗證
本指南說明 Cisco SUDI 如何為企業網路基礎設施提供硬體錨定且具密碼編譯安全性的身分。了解如何以不可變的 802.1AR 憑證取代易遭偽造的 MAC 位址,以確保您場域的網路存取控制安全。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。