
Konfiguration von NAC-Richtlinien für VLAN-Steering in Cisco Meraki
Dieser maßgebliche Leitfaden bietet IT-Leitern, Netzwerkarchitekten und Leitern des Standortbetriebs einen praktischen, schrittweisen Rahmen für die Konfiguration von NAC-Richtlinien und VLAN-Steering in Cisco Meraki-Umgebungen. Er deckt die 802.1X-Implementierung, die Isolierung von IoT-Geräten über MAC-Authentication-Bypass und die nahtlose Integration in die Guest-WiFi-Analyseplattform von Purple ab, um eine sichere, konforme und leistungsstarke Netzwerksegmentierung in der Hotellerie, im Einzelhandel und im öffentlichen Sektor zu gewährleisten.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Der Enterprise WiFi Sicherheitsleitfaden →
Executive Summary
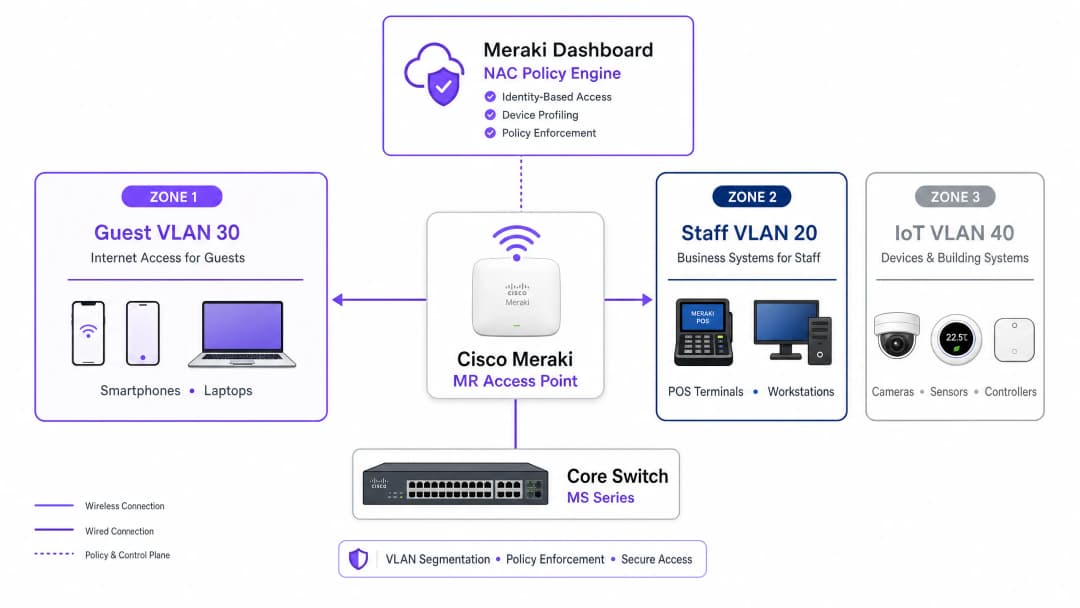
Enterprise-Standorte - von hochfrequentierten Stadien bis hin zu weitläufigen Hotelkomplexen - können es sich nicht leisten, auf einem flachen Netzwerk zu laufen. Das Ausstrahlen mehrerer SSIDs zur Segmentierung des Datenverkehrs beeinträchtigt die RF-Leistung, verschwendet wertvolle Airtime und schafft einen administrativen Aufwand, der sich bei standortübergreifenden Implementierungen nur schwer skalieren lässt. Der moderne Standard ist die dynamische Segmentierung: das Ausstrahlen einer einzigen, sicheren SSID und die Nutzung von Network Access Control (NAC), um Geräte automatisch zu profilieren, zu authentifizieren und in das richtige VLAN zu leiten.
Dieser Leitfaden bietet leitenden IT-Architekten und Operations Directors einen praktischen Entwurf für die Konfiguration von NAC-Richtlinien für das VLAN-Steering in Cisco Meraki. Wir verzichten auf akademische Theorie und konzentrieren uns auf die Realität der Implementierung: die Durchsetzung von IEEE 802.1X für Unternehmensgeräte, die Nutzung von MAC Authentication Bypass (MAB) für kopflose IoT-Systeme und die nahtlose Integration mit Guest WiFi Plattformen wie Purple, um einen sicheren und konformen Zugang im Retail, in der Hospitality und in anderen Enterprise-Umgebungen zu gewährleisten. Durch die Beherrschung dieser Konfigurationen können Unternehmen Sicherheitsrisiken minimieren, die PCI-DSS Compliance sicherstellen und den Netzwerkdurchsatz optimieren - und das alles über eine einzige, zentral verwaltete SSID.
Technical Deep-Dive
Die Architektur des dynamischen VLAN-Steerings
Das VLAN-Steering in einer Meraki-Umgebung basiert auf dem Zusammenspiel von drei Kernkomponenten: dem Meraki Access Point (der als Authentifikator fungiert), dem Client-Gerät (dem Supplikanten) und dem NAC/RADIUS-Server (dem Authentifizierungsserver). Dieses Dreiparteienmodell ist durch den Standard IEEE 802.1X definiert und bildet das Rückgrat jeder Enterprise-Zugriffskontrolllösung.
Wenn sich ein Gerät mit dem Netzwerk verbindet, fängt der AP den Datenverkehr ab und leitet einen Access-Request an den RADIUS-Server weiter. Nach erfolgreicher Authentifizierung antwortet der RADIUS-Server mit einer Access-Accept-Nachricht. Damit ein VLAN-Steering stattfinden kann, muss diese Nachricht zwingend bestimmte IETF-Standard-RADIUS-Attribute enthalten, die dem AP mitteilen, welches VLAN anzuwenden ist:
| RADIUS-Attribut | ID | Wert | Zweck |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Spezifiziert das Tunneling-Protokoll |
| Tunnel-Medium-Type | 65 | 6 (802) | Spezifiziert das Transportmedium |
| Tunnel-Private-Group-ID | 81 | z. B. 20 |
Spezifiziert die Ziel-VLAN-ID |
Wenn der Meraki AP diese Attribute empfängt, versieht er den Datenverkehr des Clients dynamisch mit der zugewiesenen VLAN-ID, bevor er ihn über den Switchport weiterleitet. Dieser Prozess ist für den Endbenutzer transparent und wird innerhalb von Millisekunden nach der Verbindung abgeschlossen.
Authentifizierungsmechanismen
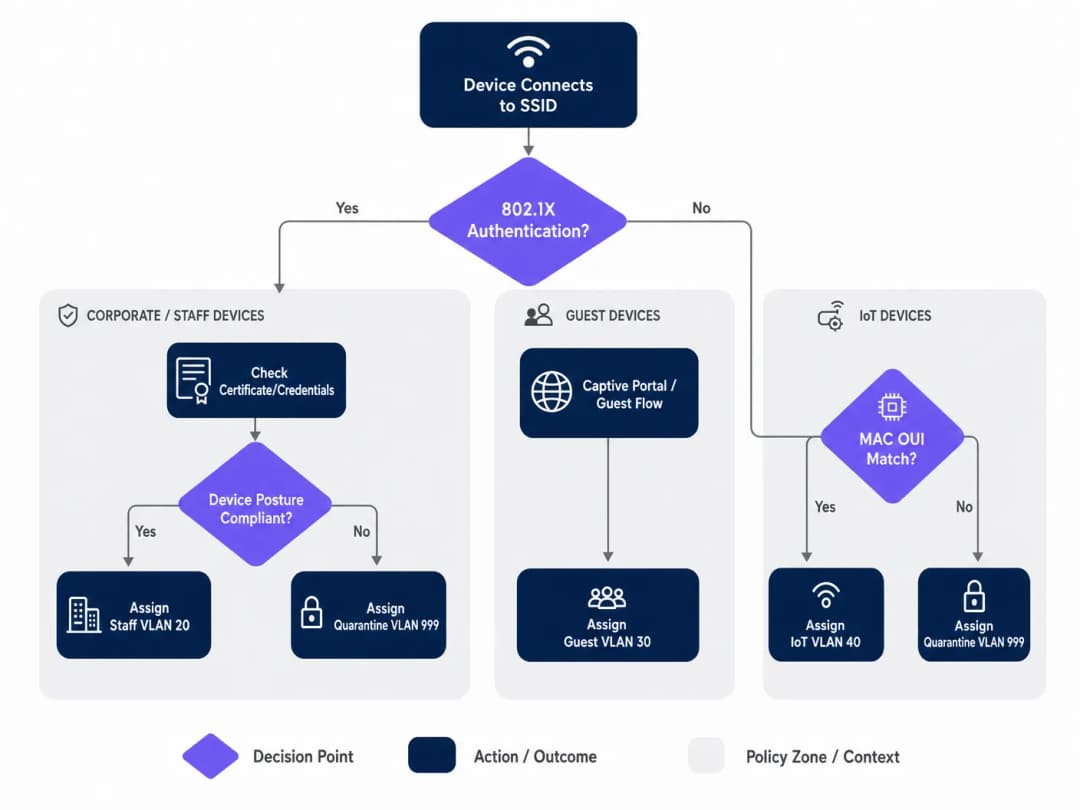
Enterprise-Netzwerke erfordern in der Regel einen mehrstufigen Authentifizierungsansatz, da die Gerätepopulation an jedem beliebigen Standort heterogen ist. Es gibt drei primäre Mechanismen:
IEEE 802.1X (EAP-TLS oder PEAP) ist der Goldstandard für Unternehmens- und Mitarbeitergeräte. Die Authentifizierung basiert auf digitalen Zertifikaten (EAP-TLS) oder sicheren Anmeldedaten (PEAP-MSCHAPv2) und bietet eine starke Verschlüsselung und Identitätsprüfung. Dies ist der empfohlene Ansatz für alle Geräte, die über die MDM-Plattform des Unternehmens verwaltet werden.
MAC Authentication Bypass (MAB) ist für bildschirmlose Geräte - IP-Kameras, POS-Terminals, Sensoren der Gebäudetechnik und Smart-TVs - erforderlich, die keinen 802.1X-Supplicant ausführen können. Als Identifikationsmerkmal wird die MAC-Adresse verwendet. Obwohl dies weniger sicher ist als die zertifikatsbasierte Authentifizierung (da MAC-Adressen gefälscht werden können), bietet MAB in Verbindung mit strengen VLAN ACLs eine akzeptable Sicherheitsstruktur für isolierte IoT-Segmente. Für einen umfassenden Überblick über dieses Thema lesen Sie bitte unseren Leitfaden zur Verwaltung der IoT-Gerätesicherheit mit NAC und MPSK.
Captive Portal Authentifizierung wird für den Gastzugang verwendet. Das Gerät wird in einem eingeschränkten Pre-Authentifizierungsstatus gehalten, bis der Benutzer den Login-Flow abschließt - in der Regel über Social Login, E-Mail-Registrierung oder einen einfachen Klick - der von einer Plattform wie Purple bereitgestellt wird. Dadurch werden First-Party-Daten erfasst, während das Gerät in ein isoliertes Gast-VLAN gesteuert wird.
Implementierungsleitfaden
Schritt 1: Planen Sie Ihre VLAN-Architektur
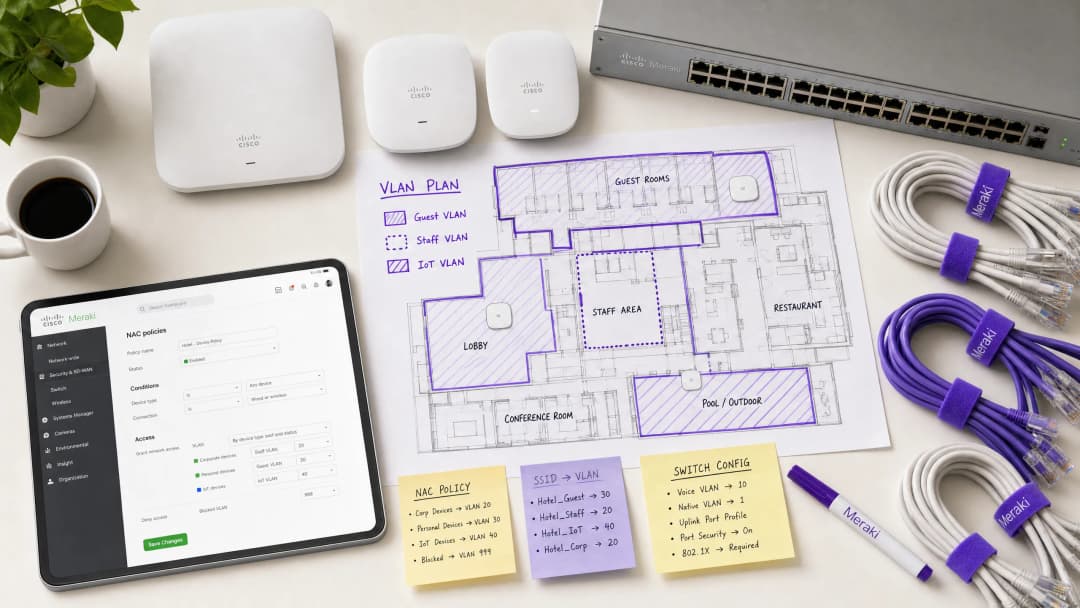
Bevor Sie Änderungen im Meraki Dashboard vornehmen, definieren Sie Ihre VLAN-Segmentierungsstrategie. Eine typische Enterprise-Infrastruktur nutzt die folgende Struktur:
| VLAN ID | Name | Zweck | Authentifizierungsmethode |
|---|---|---|---|
| 10 | Management | Netzwerkinfrastruktur | Statisch |
| 20 | Staff | Unternehmensgeräte, interne Systeme | 802.1X (EAP-TLS) |
| 30 | Guest | Internetzugang für Besucher | Captive Portal (Purple) |
| 40 | IoT | Kameras, Sensoren, Smart-Geräte | MAB |
| 50 | POS | Zahlungsterminals (PCI-Bereich) | 802.1X (Zertifikat) |
| 999 | Quarantine | Fehlgeschlagene Authentifizierung, unbekannte Geräte | Keine |
Schritt 2: Switch-Infrastruktur konfigurieren
Vor der Konfiguration der Wireless-Einstellungen muss die kabelgebundene Infrastruktur vorbereitet werden. Switch-Ports, die mit Meraki APs verbunden sind, sollten als Trunk-Ports konfiguriert werden, um alle VLANs zuzulassen, die der AP dynamisch zuweisen kann. Dies ist die häufigste Fehlerquelle bei fehlerhaften Bereitstellungen.
Navigieren Sie im Meraki-Dashboard zu Switch > Monitor > Switch ports, wählen Sie die mit Ihren APs verbundenen Ports aus, stellen Sie den Type auf Trunk ein, konfigurieren Sie das Native VLAN (normalerweise Ihr Management-VLAN) und geben Sie im Feld Allowed VLANs explizit alle potenziellen Client-VLANs an (z. B. 20,30,40,50,999).
Schritt 3: Meraki SSID für 802.1X konfigurieren
Navigieren Sie zu Wireless > Configure > Access control und wählen Sie die Ziel-SSID aus. Wählen Sie unter Network access die Option Enterprise with 802.1X. Scrollen Sie nach unten zum Bereich RADIUS servers und fügen Sie die Details Ihres NAC-Servers hinzu: IP-Adresse, Port (Standard 1812 für Authentifizierung, 1813 für Accounting) und Shared Secret. Fügen Sie zur Redundanz einen sekundären RADIUS-Server hinzu.
Schritt 4: RADIUS-Override für VLAN-Tagging aktivieren
Dies ist der entscheidende Schritt, der es dem Meraki AP ermöglicht, VLAN-Zuweisungen vom NAC-Server zu akzeptieren. Scrollen Sie auf derselben Seite Access control zum Bereich Addressing and traffic. Stellen Sie die Client IP assignment auf Bridge mode ein - dies stellt sicher, dass Clients IP-Adressen vom lokalen DHCP-Server in ihrem zugewiesenen VLAN erhalten und nicht vom NAT des APs. Wählen Sie unter VLAN tagging die Option Use VLAN tag from RADIUS.
Schritt 5: Gastzugang mit Purple konfigurieren
Erstellen Sie für das Gastnetzwerk eine separate SSID, die mit offener Zuordnung und Captive Portal-Integration konfiguriert ist. Stellen Sie Network access auf Open (no encryption) ein und konfigurieren Sie die Splash page so, dass sie auf Ihre Purple-Portal-URL verweist. Stellen Sie das VLAN tagging so ein, dass der gesamte vorauthentifizierte Datenverkehr einem dedizierten, isolierten Gast-VLAN (z. B. VLAN 30) zugewiesen wird, und aktivieren Sie die Client isolation, um laterale Bewegungen zwischen Gastgeräten zu verhindern. Die WiFi Analytics-Plattform von Purple übernimmt den Authentifizierungsfluss und die Datenerfassung.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Implementieren Sie eine Fail-Closed-Haltung mit kritischen Authentifizierungs-VLANs. Wenn der RADIUS-Server nicht erreichbar ist, darf das System nicht offen ausfallen und vollen Netzwerkzugriff gewähren. Konfigurieren Sie ein kritisches Authentifizierungs-VLAN, das eine grundlegende Internetverbindung bereitstellt, aber den Zugriff auf alle internen Ressourcen blockiert, bis der NAC-Server wiederhergestellt ist. Dies ist besonders wichtig für Einzelhandelsumgebungen, in denen POS-Terminals Zahlungen auch während eines RADIUS-Ausfalls weiterhin verarbeiten müssen.
Aktivieren Sie Fast BSS Transition (802.11r) für nahtloses Roaming. Die dynamische VLAN-Zuweisung kann beim Roaming zu Latenzzeiten führen, da sich das Gerät an jedem AP neu authentifizieren muss. Die Aktivierung von 802.11r sorgt für nahtlose Übergaben bei Sprach- und Videoanwendungen am gesamten Standort. Dies ist für das Gastgewerbe, in dem sich die Gäste ständig auf dem Gelände bewegen, unverzichtbar. Unser Leitfaden WiFi Frequencies: A Guide to WiFi Frequencies in 2026 kann ebenfalls dazu beitragen, die Kanalplanung für dichte Bereitstellungen zu optimieren.
Segmentieren Sie den IoT-Datenverkehr konsequent. Mischen Sie IoT-Geräte niemals mit Unternehmens- oder Gast-Datenverkehr. Verwenden Sie MAB, um diese Geräte zu identifizieren und sie in dedizierte VLANs mit strengen Layer 3 Firewall-Regeln zu leiten, die nur die für den Gerätebetrieb erforderlichen spezifischen Ports und Ziele zulassen. Eine kompromittierte IP-Kamera darf niemals in der Lage sein, auf Ihr Kassensystem-Netzwerk oder auf die Dateiserver des Unternehmens zuzugreifen.
Erzwingen Sie WPA3 auf Unternehmens-SSIDs. Sofern die Gerätekompatibilität es zulässt, konfigurieren Sie Unternehmens-SSIDs für die Verwendung von WPA3-Enterprise. Dies bietet eine stärkere Verschlüsselung und eliminiert Sicherheitslücken, die mit WPA2-PMKID-Angriffen verbunden sind.
Fehlerbehebung & Risikominderung
Häufige Fehlerursachen
Clients erhalten keine IP-Adresse. Dies ist fast immer ein Problem mit der Switchport-Konfiguration. Überprüfen Sie, ob der mit dem AP verbundene Switchport als Trunk konfiguriert ist und das dynamisch zugewiesene VLAN auf diesem Trunk zugelassen ist. Stellen Sie außerdem sicher, dass der DHCP-Server über einen aktiven Bereich für dieses VLAN verfügt und dass der DHCP-Relay-Agent (falls zutreffend) korrekt konfiguriert ist.
Authentifizierungs-Timeouts. Wenn bei Geräten während des 802.1X Handshakes Zeitüberschreitungen auftreten, überprüfen Sie die Netzwerklatenz zwischen den Meraki APs und dem RADIUS-Server. Eine hohe Latenz kann dazu führen, dass EAP-Timer ablaufen. Das Ereignisprotokoll des Meraki Dashboards zeigt in diesem Fall ein 8021x_auth_timeout-Ereignis an.
Falsche VLAN-Zuweisung. Verwenden Sie das Ereignisprotokoll des Meraki Dashboards, um die RADIUS Access-Accept-Nachricht anzuzeigen. Überprüfen Sie, ob der NAC-Server das korrekte Attribut Tunnel-Private-Group-ID sendet. Wenn dieses fehlt oder fehlerhaft ist, liegt das Problem in der Konfiguration der NAC-Richtlinie und nicht am Meraki AP. Die meisten NAC-Plattformen (Cisco ISE, ClearPass) bieten detaillierte RADIUS-Authentifizierungsprotokolle, die genau zeigen, welche Attribute zurückgegeben wurden.
MAC-Randomisierung stört MAB. Moderne iOS und Android Geräte randomisieren standardmäßig ihre MAC-Adressen. Bei von Purple verwalteten Gastnetzwerken wird dies nahtlos über den Captive Portal Fluss gelöst - die Identität wird durch die Anmeldung des Benutzers und nicht durch die MAC-Adresse festgestellt. Stellen Sie bei IoT-Geräten, die MAB verwenden, sicher, dass die echte Hardware-MAC-Adresse in der Endpoint-Datenbank registriert ist, da diese Geräte keine Randomisierung durchführen.
ROI und geschäftlicher Nutzen
Die Implementierung einer NAC-gesteuerten VLAN-Steuerung liefert für Unternehmensstandorte in mehrfacher Hinsicht messbaren geschäftlichen Nutzen:
| Geschäftlicher Nutzen | Mechanismus | Messbarer Effekt |
|---|---|---|
| Reduzierter Betriebsaufwand | Weniger SSIDs zu verwalten | 60 - 70 % Reduzierung der SSID-Anzahl |
| Erhöhte Sicherheitsstufe | Automatisierte Mikrosegmentierung | Begrenzte Schadensausbreitung bei Sicherheitsvorfällen |
| Einhaltung von Compliance | Identitätsbasierte Zugriffskontrolle | Abstimmung auf PCI-DSS, GDPR, ISO 27001 |
| Erfassung von Gästedaten | Purple Captive Portal Integration | First-Party-Daten im großen Stil |
| Netzwerkleistung | Reduzierter Overhead bei Management-Frames | Besserer Durchsatz in hochverdichteten Bereichen |
Für Betreiber im Gesundheitswesen und Transportwesen rechtfertigt allein das Compliance-Argument die Investition. Die Möglichkeit nachzuweisen, dass Patientendaten auf einem streng isolierten VLAN liegen oder dass Ticket-Systeme vom öffentlichen WiFi getrennt sind, ist eine kritische Risikominderung, die sowohl interne Audits als auch externe regulatorische Anforderungen erfüllt.
Für Betreiber in der Hotellerie und im Einzelhandel verwandelt die Integration mit der Guest WiFi Plattform von Purple das Gästenetzwerk von einem Kostenfaktor in einen umsatzgenerierenden Vermögenswert. Jede authentifizierte Gästesitzung wird zu einem Datenpunkt, der in Marketing-Automatisierung, Treueprogramme und Standortanalysen einfließt - während die zugrunde liegende NAC-Richtlinie gleichzeitig sicherstellt, dass der Gästedatenverkehr niemals mit internen Systemen in Berührung kommt.
-
Hören Sie das Briefing
Um tiefer in Bereitstellungsstrategien und häufige Fallstricke einzutauchen, hören Sie sich unseren 10-minütigen technischen Briefing-Podcast an:
Schlüsseldefinitionen
Network Access Control (NAC)
Eine Sicherheitsarchitektur, die Richtlinien auf Geräten durchsetzt, die auf Netzwerkressourcen zugreifen wollen. Dabei werden in der Regel Identität, Gerätezustand und Compliance-Status bewertet, bevor der Zugriff gewährt und ein Netzwerksegment zugewiesen wird.
IT-Teams setzen NAC-Plattformen (wie Cisco ISE oder Aruba ClearPass) als zentrale Richtlinien-Engine ein, um zu entscheiden, welchem VLAN ein Gerät zugewiesen wird, basierend darauf, wer oder was es ist und in welchem Zustand es sich befindet.
VLAN-Steering (Dynamische VLAN-Zuweisung)
Der Prozess der automatischen Zuweisung eines Client-Geräts zu einem bestimmten Virtual Local Area Network (VLAN) nach erfolgreicher Authentifizierung, unabhängig davon, mit welchem physischen Port oder welcher SSID es verbunden ist.
Unerlässlich für Standorte mit hoher Benutzerdichte, um die Anzahl der ausgestrahlten SSIDs zu reduzieren und gleichzeitig eine strikte Sicherheitssegmentierung zwischen Gästen, Mitarbeitern und IoT-Geräten aufrechtzuerhalten.
IEEE 802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten, unter Verwendung des Extensible Authentication Protocol (EAP) Frameworks.
Der Goldstandard für die Authentifizierung von Firmen-Laptops und Mitarbeiter-Smartphones, der sicherstellt, dass nur verifizierte Benutzer mit gültigen Anmeldedaten oder Zertifikaten auf interne Ressourcen zugreifen können.
MAC Authentication Bypass (MAB)
Ein Fallback-Authentifizierungsverfahren, bei dem die MAC-Adresse eines Geräts als Identitätsnachweis verwendet wird, wenn es 802.1X nicht unterstützen kann. Die MAC-Adresse wird sowohl als Benutzername als auch als Passwort an den RADIUS-Server gesendet.
Entscheidend für das Onboarding von bildschirmlosen IoT-Geräten - Drucker, Kameras, Sensoren und POS-Terminals - in ein sicheres, segmentiertes Netzwerk, ohne dass ein Benutzereingriff erforderlich ist.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer und Geräte bereitstellt, die sich mit einem Netzwerkdienst verbinden.
Das vom Meraki AP verwendete Protokoll zur Kommunikation mit dem NAC-Server. Der AP sendet Access-Request-Nachrichten; der NAC-Server antwortet mit Access-Accept (einschließlich VLAN-Attributen) oder Access-Reject.
Captive Portal
Eine Webseite, die ein Benutzer eines öffentlich zugänglichen Netzwerks anzeigen und mit der er interagieren muss, bevor ihm der vollständige Netzwerkzugriff gewährt wird. Wird in der Regel für die Annahme von Nutzungsbedingungen, die Anmeldung oder die Datenerfassung verwendet.
Die primäre Methode für das Onboarding von Gastbenutzern im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor. Plattformen wie Purple hosten das Captive Portal, erfassen Analysedaten und setzen Nutzungsbedingungen durch.
Client-Isolierung
Eine drahtlose Sicherheitsfunktion, die verhindert, dass Geräte, die mit derselben SSID oder demselben VLAN verbunden sind, direkt miteinander kommunizieren, sodass der gesamte Datenverkehr über das Gateway erzwungen wird.
Eine obligatorische Einstellung für Gast-VLANs, um zu verhindern, dass böswillige Akteure die Geräte anderer Gäste scannen oder angreifen. Sollte auf jeder SSID aktiviert werden, auf der nicht vertrauenswürdige Geräte erwartet werden.
Fast BSS Transition (802.11r)
Eine Erweiterung des Standards IEEE 802.11, die schnelle und sichere Übergaben von einem Access Point zu einem anderen durch das Zwischenspeichern von Authentifizierungsschlüsseln ermöglicht, wodurch die Roaming-Latenz von Hunderten von Millisekunden auf unter 50 ms reduziert wird.
Muss bei Verwendung von 802.1X und dynamischer VLAN-Zuweisung an Orten mit mobilen Benutzern aktiviert werden, um zu verhindern, dass Sprachanrufe oder Videostreams abbrechen, wenn sich Benutzer zwischen Access Points bewegen.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Eine gegenseitige Authentifizierungsmethode innerhalb des 802.1X-Frameworks, die digitale Zertifikate sowohl auf dem Client als auch auf dem Authentifizierungsserver verwendet und die höchste Sicherheitsstufe für die drahtlose Authentifizierung bietet.
Die empfohlene Authentifizierungsmethode für Geräte im Geltungsbereich von PCI DSS und für jede Umgebung, in der der Diebstahl von Anmeldedaten ein erhebliches Risiko darstellt. Erfordert eine PKI-Infrastruktur zum Ausstellen und Verwalten von Client-Zertifikaten.
Ausgearbeitete Beispiele
Ein Hotel mit 400 Zimmern muss ein sicheres Drahtlosnetzwerk bereitstellen. Das Personal muss sicher auf interne Buchungssysteme zugreifen können, Gäste sollen über ein gebrandetes Captive Portal auf das Internet zugreifen, und Smart-TVs in den Zimmern müssen eine Verbindung zu einem lokalen Medienserver herstellen. Um eine optimale Leistung in Bereichen mit hoher Dichte zu gewährleisten, soll der Overhead durch SSID-Broadcasts minimiert werden.
Das IT-Team sollte zwei SSIDs bereitstellen. SSID 1: "Hotel_Secure", konfiguriert für 802.1X. Mitarbeiter authentifizieren sich mittels EAP-TLS mit Unternehmenszertifikaten, die von der PKI des Hotels ausgestellt wurden. Der NAC-Server (Cisco ISE) erkennt die Mitarbeiteridentität und gibt RADIUS-Attribute zurück, die sie VLAN 20 (Personal) zuweisen, welches vollen Zugriff auf das PMS und die Buchungssysteme hat. Die Smart-TVs, die keine 802.1X-Funktionen unterstützen, werden mittels MAC-Authentication-Bypass (MAB) profiliert. Der NAC-Server erkennt die MAC-OUI-Präfixe der Fernseher und weist sie VLAN 40 (IoT) zu, das über ACLs verfügt, die den Zugriff nur auf den Medienserver auf Port 8080 und das Internet erlauben. SSID 2: "Hotel_Guest", konfiguriert als Open mit einem Captive Portal von Purple. Gäste verbinden sich, werden zur Purple-Splash-Page weitergeleitet und nach erfolgreichem Social-Login oder einer E-Mail-Registrierung VLAN 30 (Gäste) mit aktivierter Client-Isolierung zugewiesen. Die Purple-Plattform erfasst First-Party-Daten für das CRM und die Marketing-Automatisierung des Hotels.
Eine Einzelhandelskette führt an 50 Standorten neue drahtlose Point-of-Sale (POS)-Terminals ein. Diese Geräte müssen strikt segmentiert werden, um die PCI-DSS-Anforderungen zu erfüllen. Das IT-Team ist jedoch besorgt darüber, was passiert, wenn der zentrale RADIUS-Server während der Hauptgeschäftszeiten offline geht.
Die POS-Terminals sollten sich mit einer 802.1X-fähigen SSID verbinden und eine zertifikatsbasierte Authentifizierung (EAP-TLS) nutzen, um eine starke Identitätsvalidierung zu gewährleisten. Die NAC-Richtlinie leitet diese Geräte in ein dediziertes, stark eingeschränktes POS-VLAN (VLAN 50) mit Layer-3-Firewall-Regeln um, die den Datenverkehr nur zu den IP-Adressen des Payment-Gateways auf den erforderlichen Ports zulassen. Um das Risiko eines RADIUS-Serverausfalls zu minimieren, muss das IT-Team ein Critical-Authentication-VLAN auf den Meraki Access Points konfigurieren. Wenn der AP den RADIUS-Server innerhalb des konfigurierten Timeouts nicht erreichen kann, verschiebt er die POS-Terminals automatisch in dieses kritische VLAN. Dieses VLAN sollte mit strengen ACLs konfiguriert sein, die den Datenverkehr nur zu den essenziellen Gateways für die Zahlungsabwicklung zulassen. So wird sichergestellt, dass Transaktionen fortgesetzt werden können, während jeglicher andere Netzwerkzugriff blockiert wird. Ein sekundärer RADIUS-Server an jedem Standort sorgt für eine zusätzliche Redundanzebene.
Übungsfragen
Q1. Ein IT-Leiter eines Krankenhauses berichtet, dass neu installierte drahtlose IP-Kameras keine Verbindung zur 'Med_Secure'-SSID herstellen können, die für 802.1X konfiguriert ist. Die Kameras unterstützen keine zertifikatsbasierte Authentifizierung und haben keine Benutzeroberfläche. Wie sollte die Netzwerkarchitektur angepasst werden, um diese Geräte sicher einzubinden?
Hinweis: Überlegen Sie, wie gerätelose Systeme ohne Benutzeroberfläche profiliert und authentifiziert werden, wenn sie keinen 802.1X-Supplicant ausführen können.
Musterlösung anzeigen
Das IT-Team muss MAC Authentication Bypass (MAB) auf dem NAC-Server nutzen. Die MAC-Adressen der Kameras sollten der Endgeräte-Datenbank hinzugefügt und als 'IoT_Camera' profiliert werden. Wenn eine Kamera versucht, eine Verbindung herzustellen, verwendet der NAC-Server die MAC-Adresse als Authentifizierungsdaten und gibt die RADIUS-Attribute zurück, um die Kamera in ein isoliertes IoT-VLAN zu steuern. Auf dieses VLAN sollten strenge Layer-3-ACLs angewendet werden, die den Datenverkehr nur zum Kamera-Managementserver zulassen und jeden anderen internen Netzwerkzugriff blockieren. Das Krankenhaus sollte auch die Verwendung von DHCP-Fingerprinting als sekundäre Profilierungsmethode in Betracht ziehen, um zu überprüfen, ob der Gerätetyp mit dem erwarteten Profil für die registrierte MAC-Adresse übereinstimmt.
Q2. Bei einem Netzwerkaudit in einer Einzelhandelskette wird festgestellt, dass sich die Laptops der Mitarbeiter im dynamischen VLAN erfolgreich über 802.1X authentifizieren (das Ereignisprotokoll zeigt Access-Accept-Meldungen mit der korrekten VLAN-ID), aber keine IP-Adressen erhalten. Gastgeräte auf einer separaten SSID funktionieren normal. Was ist der wahrscheinlichste Konfigurationsfehler und wie würden Sie ihn beheben?
Hinweis: Die Authentifizierung ist erfolgreich - das Problem liegt im Datenpfad, nachdem das VLAN-Tag angewendet wurde.
Musterlösung anzeigen
Das wahrscheinlichste Problem ist, dass der physische Switchport, der den Meraki AP mit dem Core-Switch verbindet, nicht richtig konfiguriert ist. Während der AP den Client erfolgreich authentifiziert und den Datenverkehr mit der Mitarbeiter-VLAN-ID versieht, ist der Switchport wahrscheinlich als Access-Port konfiguriert (oder als Trunk-Port, bei dem das Mitarbeiter-VLAN in der Liste der erlaubten VLANs fehlt). Der Switchport muss als Trunk konfiguriert werden, und das dynamisch zugewiesene Mitarbeiter-VLAN muss explizit in den erlaubten VLANs aufgeführt sein. Das IT-Team sollte im Meraki Dashboard zu Switch > Monitor > Switch ports navigieren, den mit dem AP verbundenen Port auswählen, überprüfen, ob er auf den Typ Trunk eingestellt ist, und bestätigen, dass die Mitarbeiter-VLAN-ID im Feld für die erlaubten VLANs enthalten ist.
Q3. Ein Stadion möchte 50.000 Fans während Veranstaltungen nahtloses WiFi anbieten und gleichzeitig Point-of-Sale-Terminals und digitale Beschilderungen sicher verbinden. Das aktuelle Netzwerkteam schlägt vor, fünf verschiedene SSIDs auszustrahlen, um den Datenverkehr zu trennen. Warum ist dies ein schlechtes Design für eine Umgebung mit hoher Dichte und was ist die empfohlene Architektur?
Hinweis: Berücksichtigen Sie die Auswirkungen von Management-Frames auf die WiFi-Sendezeit in einer Umgebung mit hoher Dichte.
Musterlösung anzeigen
Das Ausstrahlen von fünf SSIDs führt zu einem übermäßigen Overhead durch Management-Frames - jede SSID benötigt ihre eigenen Beacon-Frames, die in regelmäßigen Abständen von jedem Access Point ausgestrahlt werden. In einer Umgebung mit hoher Dichte wie einem Stadion mit Hunderten von APs verbraucht dieser Overhead an Management-Frames einen erheblichen Teil der verfügbaren Sendezeit, was den für Benutzerdaten verfügbaren Durchsatz direkt reduziert. Der empfohlene Ansatz besteht darin, maximal zwei SSIDs auszustrahlen: eine offene SSID mit einem Purple Captive Portal für die 50.000 Fans, die sie in ein Gast-VLAN mit Client-Isolierung steuert, und eine 802.1X-fähige sichere SSID für alle Unternehmensgeräte. Die NAC-Richtlinie steuert dann POS-Terminals dynamisch in ein PCI-konformes VLAN und digitale Beschilderungen in ein IoT-VLAN basierend auf ihrer Identität, ohne dass zusätzliche SSIDs erforderlich sind.
Häufig gestellte Fragen
Welche RADIUS-Attribute sind für die dynamische VLAN-Zuweisung bei Cisco Meraki MR Access Points erforderlich?
Die dynamische VLAN-Steuerung in Cisco Meraki basiert auf den Standard-Attributen gemäß RFC 2868 und RFC 3580, die im RADIUS-Access-Accept-Paket zurückgegeben werden. Der RADIUS-Server muss Folgendes zurückgeben: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802) und Tunnel-Private-Group-ID = <VLAN_ID> oder <VLAN_NAME>. Im Meraki Dashboard muss die Ziel-SSID auf den Bridge-Modus mit aktiviertem VLAN-Tagging eingestellt sein.
Was ist der Unterschied zwischen Meraki Group Policies und dynamischer RADIUS-VLAN-Steuerung?
Die dynamische VLAN-Steuerung arbeitet auf Layer 2, indem sie Client-Frames in spezifische 802.1Q-Broadcast-Domänen und isolierte IP-Subnetze taggt. Meraki Group Policies arbeiten auf Layer 7, indem sie benutzerdefinierte Firewall-Regeln, Bandbreitenbeschränkungen und Splash-Page-Verhalten anwenden. Group Policies können über das RADIUS-Filter-Id-Attribut zugewiesen werden, was es Netzwerkadministratoren ermöglicht, die Isolation von Subnetzen mit anwendungsspezifischer Filterung zu kombinieren.
Wie verarbeitet Cisco Meraki RADIUS Change of Authorization (CoA RFC 5176) bei einer erneuten Sicherheitsbewertung?
Cisco Meraki MR Access Points unterstützen nativ RFC 5176 Disconnect Messages (DM) und Change of Authorization (CoA) auf UDP-Port 3799. Wenn ein Endpunkt die Sicherheitsüberprüfung nicht besteht oder die Captive Portal Authentifizierung abschließt, sendet der NAC-Server ein CoA-Paket, das den AP veranlasst, die Client-Berechtigungen neu zu bewerten oder das Gerät in ein Quarantäne-VLAN umzuleiten, ohne dass eine Client-Trennung erforderlich ist.
Kann dynamische VLAN-Steuerung mit 802.1X EAP-TLS und MAC Authentication Bypass (MAB) kombiniert werden?
Ja. Meraki SSIDs, die mit WPA2 oder WPA3 Enterprise konfiguriert sind, authentifizieren verwaltete Endpunkte mittels 802.1X EAP-TLS Zertifikaten und Headless-IoT-Geräte über MAC Authentication Bypass (MAB). Der zentrale RADIUS- oder NAC-Server wertet die Client-Identität und die Fingerabdrücke des Geräteprofils aus und gibt rollenspezifische VLAN-Tags zurück, wie z. B. VLAN 20 für Mitarbeiter und VLAN 70 für medizinische IoT-Geräte.
Welche häufigen Fehlkonfigurationen von Switchports verursachen Fehler bei der dynamischen VLAN-Steuerung von Meraki?
Das häufigste Problem ist das Versäumnis, die erforderlichen dynamischen VLANs auf dem Upstream-Switchport zu trunkieren, der mit dem Meraki MR Access Point verbunden ist. Switch-Schnittstellen müssen als 802.1Q-Trunks konfiguriert sein, die alle dynamischen VLAN-IDs zulassen. Wenn ein zugewiesenes VLAN in der Liste der erlaubten VLANs des Switch-Trunks fehlt, werden DHCP-Discovery-Pakete des Clients am Switch verworfen, sodass die Geräte keine IP-Adresse erhalten.
Wie integriert sich Purple in die Cisco Meraki NAC-Richtlinien für eine automatisierte Isolierung von Gästen und Besuchern?
Purple fungiert als Enterprise-Cloud-RADIUS- und Captive Portal-Plattform, die sich direkt in Cisco Meraki integrieren lässt. Nach der Authentifizierung des Besuchers und der Erfassung der Marketing-Einwilligung gibt Purple dynamische RADIUS-Attribute und Filter-Id-Richtlinien zurück, um den Gast-Traffic in dedizierten VLANs zu isolieren, Bandbreitenbeschränkungen pro Benutzer anzuwenden und eine Zero-Trust-Segmentierung durchzusetzen.
Weiterlesen in dieser Reihe
Power over Ethernet (PoE) für Access Points: Ein Leitfaden zur Implementierung
Dieser Leitfaden bietet Infrastrukturtechnikern, Netzwerkarchitekten und IT-Entscheidern eine definitive technische Referenz für die Bereitstellung von Power over Ethernet (PoE) Access Points in Unternehmensumgebungen wie Hotels, Einzelhandelsflächen, Stadien und Einrichtungen des öffentlichen Sektors. Er deckt die IEEE-Standards von 802.3af bis 802.3bt, die Berechnung des Leistungsbudgets, Verkabelungsanforderungen, VLAN-Segmentierung und Sicherheits-Compliance ab - mit konkreten Implementierungsszenarien und messbaren ROI-Benchmarks. Das Verständnis der PoE-Architektur ist die Grundlage für jede Bereitstellung von [Guest WiFi](/guest-wifi) oder [WiFi Analytics](/guest-wifi), da die Zuverlässigkeit des Physical Layers direkt die Qualität der Datenerfassung, die Benutzererfahrung und die betriebliche Betriebszeit bestimmt.
Auswahl von Enterprise Access Points: Cisco, Aruba, Ruckus und UniFi im Vergleich
Vergleichen Sie Enterprise Access Points von Cisco Meraki, Aruba, Ruckus und UniFi. Evaluieren Sie WiFi 6E/7, TCO-Lizenzierung, RF-Leistung und Controller-Architekturen.
Windows 11 Internetverbindung und Netzwerkadapter-Probleme nach dem Upgrade beheben
Fehlerbehebung bei Windows 11 WiFi und Internetverbindungsfehlern nach dem Upgrade. Technische Schritt-für-Schritt-Lösungen für beschädigte TCP/IP-Stacks, DNS-Timeouts und Treiberfehler.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.