
如何在 Cisco Meraki 中配置用于 VLAN 引导的 NAC 策略
本权威指南为 IT 负责人、网络架构师和场所运营总监提供了一个实用的、分步的操作框架,用于在 Cisco Meraki 环境中配置 NAC 策略和 VLAN 引导。它涵盖了 802.1X 实施、通过 MAC 身份验证绕过进行的 IoT 设备隔离,以及与 Purple 访客 WiFi 分析平台的无缝集成,以确保在酒店、零售和公共部门部署中实现安全、合规且高性能的网络分段。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
执行摘要
大型企业场馆 - 从高密度体育场到庞大的酒店综合体 - 绝不能在扁平网络上运行。广播多个 SSID 来细分流量会降低射频性能,浪费宝贵的空口时间,并造成难以跨多站点部署扩展的行政负担。现代标准是动态细分:广播单个、安全的 SSID,并依靠网络准入控制(NAC)自动对设备进行画像、身份验证并将其引导至正确的 VLAN。
本指南为高级 IT 架构师和运营总监提供了在 Cisco Meraki 中配置用于 VLAN 引导的 NAC 策略的实用蓝图。我们避开理论,专注于部署现实:对企业设备强制执行 IEEE 802.1X,对无标头 IoT 系统使用 MAC 认证绕过(MAB),以及与 Purple 等 Guest WiFi 平台无缝集成,以确保在 Retail、Hospitality 和其他企业环境中实现安全、合规的访问。通过掌握这些配置,企业可以降低安全风险,确保 PCI-DSS 合规性,并优化网络吞吐量 - 所有这一切都通过单个、集中管理的 SSID 实现。
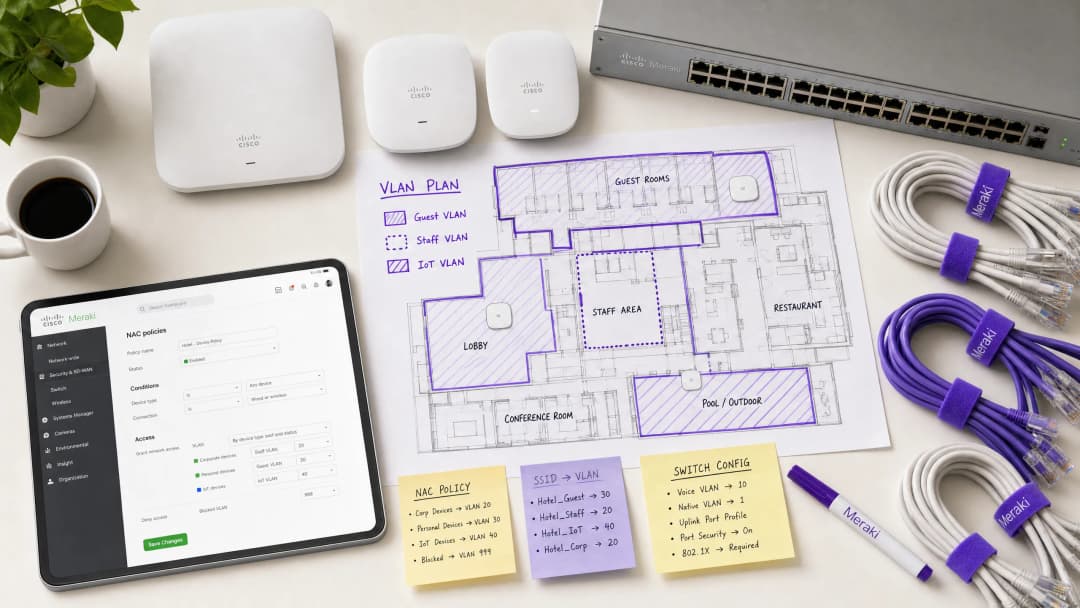
技术深潜
动态 VLAN 引导的架构
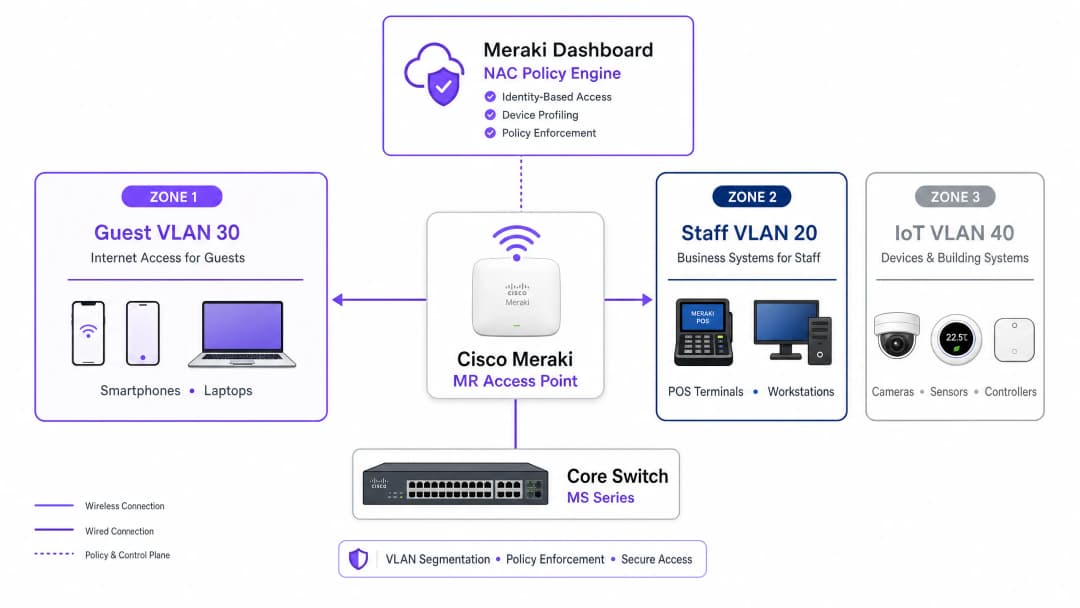
Meraki 环境中的 VLAN 引导依赖于三个核心组件之间的交互:Meraki 接入点(充当认证器)、客户端设备(请求方)和 NAC/RADIUS 服务器(认证服务器)。这种三方模型由 IEEE 802.1X 标准定义,构成了任何企业级访问控制部署的主干。
当设备关联到网络时,AP 会拦截流量并将 Access-Request 转发到 RADIUS 服务器。身份验证成功后,RADIUS 服务器会响应一条 Access-Accept 消息。至关重要的是,要进行 VLAN 引导,此消息必须包含特定的 IETF 标准 RADIUS 属性,以指示 AP 应用哪个 VLAN:
| RADIUS 属性 | ID | 值 | 用途 |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | 指定隧道协议 |
| Tunnel-Medium-Type | 65 | 6 (802) | 指定传输介质 |
| Tunnel-Private-Group-ID | 81 | 例如 20 |
指定目标 VLAN ID |
当 Meraki AP 收到这些属性时,它会在通过交换机端口转发客户端流量之前,使用指定的 VLAN ID 动态标记该流量。此过程对终端用户是透明的,并在关联后的几毫秒内完成。
认证机制
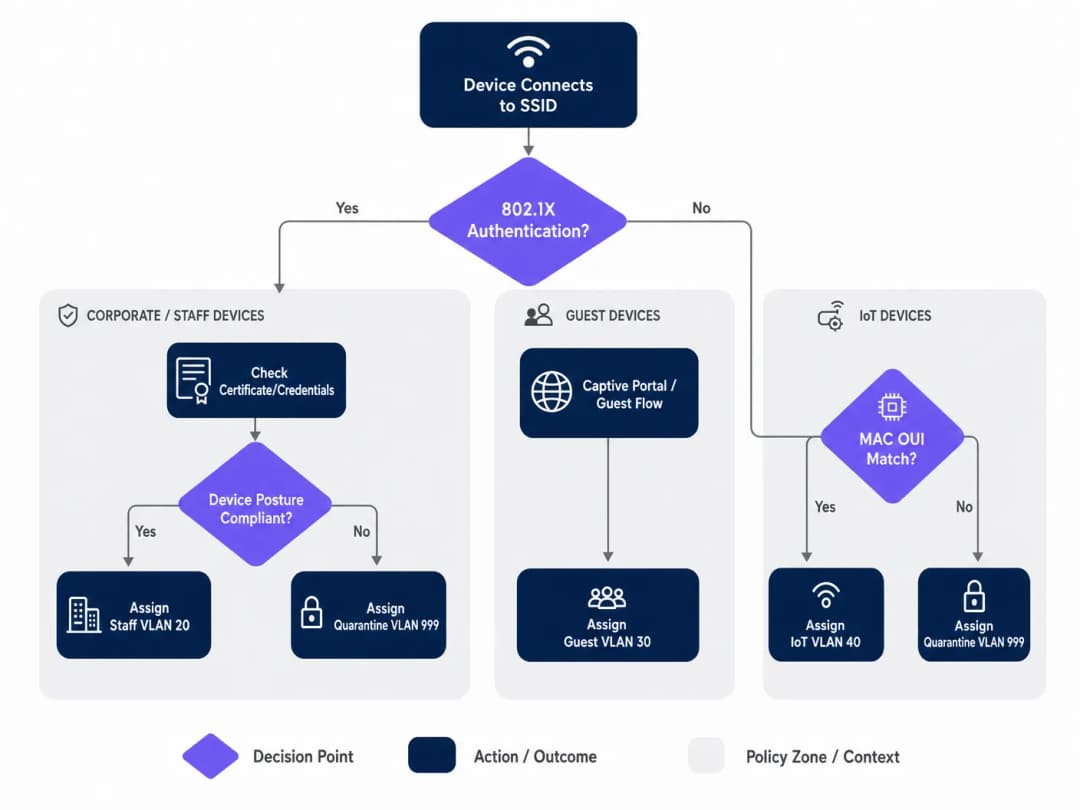
企业网络通常需要多层认证方法,因为任何特定场所的设备群体都是异构的。主要有以下三种机制:
IEEE 802.1X (EAP-TLS 或 PEAP) 是公司和员工设备的黄金标准。认证基于数字证书 (EAP-TLS) 或安全凭据 (PEAP-MSCHAPv2),提供强加密和身份验证。这是组织 MDM 平台管理的任何设备的推荐方法。
MAC 认证旁路 (MAB) 适用于无法运行 802.1X 客户端的无头设备 - 如 IP 摄像机、POS 终端、楼宇管理传感器和智能电视。MAC 地址被用作标识符。虽然这比基于证书的认证安全性低(因为 MAC 地址可以被伪造),但 MAB 结合严格的 VLAN ACL 可以为隔离的 IoT 细分市场提供可接受的安全姿态。如需全面了解此主题,请参阅我们的《使用 NAC 和 MPSK 管理 IoT 设备安全》指南。
Captive Portal 认证 用于访客接入。在用户完成登录流程(通常是由 Purple 等平台托管的社交登录、电子邮件注册或简单的点击跳转)之前,设备将保持在受限的预认证状态。这可以捕获第一方数据,同时将设备引导至隔离的访客 VLAN。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
步骤 1:规划您的 VLAN 架构
在操作 Meraki 控制面板之前,请先定义您的 VLAN 细分策略。典型的企业场所部署使用以下结构:
| VLAN ID | 名称 | 用途 | 认证方法 |
|---|---|---|---|
| 10 | Management | 网络基础设施 | 静态 |
| 20 | Staff | 企业设备、内部系统 | 802.1X (EAP-TLS) |
| 30 | Guest | 访客互联网接入 | Captive Portal (Purple) |
| 40 | IoT | 摄像机、传感器、智能设备 | MAB |
| 50 | POS | 支付终端 (PCI 范围) | 802.1X (证书) |
| 999 | Quarantine | 认证失败、未知设备 | 无 |
步骤 2:配置交换机基础设施
在配置无线设置之前,必须先准备好有线基础设施。连接到 Meraki AP 的交换机端口应配置为 Trunk 端口,允许 AP 可能动态分配的所有 VLAN。这是部署失败中最常见的遗漏。
在 Meraki 控制面板中,导航至 Switch > Monitor > Switch ports,选择连接到 AP 的端口,将 Type 设置为 Trunk,配置 Native VLAN(通常是您的管理 VLAN),并在 Allowed VLANs 字段中明确指定所有潜在的客户端 VLAN(例如 20,30,40,50,999)。
步骤 3:为 802.1X 配置 Meraki SSID
导航至 Wireless > Configure > Access control 并选择目标 SSID。在 Network access 下,选择 Enterprise with 802.1X。向下滚动至 RADIUS servers 部分,并添加您的 NAC 服务器详细信息:IP 地址、端口(默认认证端口为 1812,计费端口为 1813)以及共享密钥。为了冗余,请添加一个备用 RADIUS 服务器。
步骤 4:启用 RADIUS 覆盖以进行 VLAN 标记
这是使 Meraki AP 能够接受来自 NAC 服务器的 VLAN 分配的关键步骤。在同一个 Access control 页面上,滚动到 Addressing and traffic 部分。将 Client IP assignment 设置为 Bridge mode - 这可确保客户端从其分配的 VLAN 上的本地 DHCP 服务器获取 IP 地址,而不是从 AP 的 NAT 获取。在 VLAN tagging 下,选择 Use VLAN tag from RADIUS。
步骤 5:使用 Purple 配置访客接入
对于访客网络,创建一个单独的 SSID,并配置为开放关联和 Captive Portal 集成。将 Network access 设置为 Open (no encryption),并将 Splash page 配置为指向您的 Purple 门户网站 URL。设置 VLAN tagging 以将所有预认证流量分配给专用的、隔离的访客 VLAN(例如 VLAN 30),并启用 Client isolation 以防止访客设备之间发生横向移动。Purple 的 WiFi Analytics 平台将处理认证流程和数据捕获。
最佳实践
**实施带关键认证 VLAN 的失败关闭策略。**如果 RADIUS 服务器无法访问,请勿采用失败开放并授予完全网络访问权限。配置一个关键认证 VLAN,该 VLAN 提供基本的互联网连接,但在 NAC 服务器恢复之前阻止对所有内部资源的访问。这对于零售环境尤为重要,因为在这些环境中,即使在 RADIUS 中断期间,POS 终端也必须继续处理付款。
**启用快速 BSS 过渡 (802.11r) 以实现无缝漫游。**动态 VLAN 分配可能会在漫游期间引入延迟,因为设备必须在每个 AP 上重新进行认证。启用 802.11r 可确保在整个场所内进行语音和视频应用无缝切换。这对于访客在场所内不断移动的酒店环境是必不可少的。了解 WiFi Frequencies: A Guide to WiFi Frequencies in 2026 也有助于优化高密度部署的信道规划。 严格细分 IoT 流量。 绝不要将 IoT 设备与企业或访客流量混合。使用 MAB 识别这些设备,并将它们引导至专用的 VLAN,同时配置严格的 3 层防火墙规则,仅允许设备运行所需的特定端口和目标。一台受损的 IP 摄像机绝不能有权限访问您的 POS 网络或企业文件服务器。
在企业 SSID 上强制执行 WPA3。 在设备兼容性允许的情况下,将企业 SSID 配置为使用 WPA3-Enterprise。这提供了更强的加密,并消除了与 WPA2 PMKID 攻击相关的漏洞。
故障排查与风险缓解
常见故障模式
客户端无法获取 IP 地址。 这几乎总是交换机端口配置问题。验证连接到 AP 的交换机端口是否已配置为 Trunk 模式,并且该 Trunk 上已允许动态分配的 VLAN。此外,验证 DHCP 服务器是否具有该 VLAN 的活动作用域,以及 DHCP 中继代理(如果适用)是否已正确配置。
身份验证超时。 如果设备在 802.1X 握手期间超时,请检查 Meraki AP 与 RADIUS 服务器之间的网络延迟。高延迟会导致 EAP 定时器过期。如果发生这种情况,Meraki 仪表板的 Event Log 将显示 8021x_auth_timeout 事件。
错误的 VLAN 分配。 使用 Meraki 仪表板的 Event Log 查看 RADIUS Access-Accept 消息。验证 NAC 服务器是否正在发送正确的 Tunnel-Private-Group-ID 属性。如果此属性丢失或不正确,则问题出在 NAC 策略配置中,而不是 Meraki AP。大多数 NAC 平台(Cisco ISE、ClearPass)都提供详细的 RADIUS 身份验证日志,其中会准确显示返回了哪些属性。
MAC 随机化破坏 MAB。 现代 iOS 和 Android 设备默认会随机化其 MAC 地址。对于由 Purple 管理的访客网络,这可以通过 Captive Portal 流程轻松处理 - 身份是通过用户的登录而不是 MAC 地址确定的。对于使用 MAB 的 IoT 设备,请确保在终端数据库中注册了真实的硬件 MAC 地址,因为这些设备不会进行随机化。
ROI 与业务影响
实施由 NAC 驱动的 VLAN 引导可为企业场所带来多维度的可衡量业务价值:
| 业务成果 | 机制 | 可衡量的影响 |
|---|---|---|
| 降低运营开销 | 减少需要管理的 SSID 数量 | SSID 数量减少 60 - 70% |
| 增强安全态势 | 自动化微隔离 | 限制泄露的波及范围 |
| 合规性赋能 | 基于身份的访问控制 | 符合 PCI-DSS, GDPR, ISO 27001 要求 |
| 访客数据采集 | Purple Captive Portal 集成 | 大规模采集第一方数据 |
| 网络性能 | 减少管理帧开销 | 高密度区域的吞吐量更佳 |
对于 医疗保健 和 交通运输 运营商而言,单是合规性这一项理由就足以证明该项投资的合理性。能够证明患者记录处于严格隔离的 VLAN 中,或者票务系统与公共 WiFi 隔离开来,这是一项关键的风险缓解措施,既能满足内部审计要求,也能满足外部监管合规要求。
对于酒店和零售运营商而言,与 Purple 的宾客 WiFi 平台相结合,可将宾客网络从成本中心转变为创收资产。每一次经过身份验证的宾客会话都会成为一个数据点,注入到营销自动化、忠诚度计划和场所分析中,与此同时,底层的 NAC 策略可确保宾客流量绝不会触及内部系统。
听取简报
要深入了解部署策略和常见误区,请收听我们 10 分钟的技术简报播客:
关键定义
网络准入控制 (NAC)
一种安全架构,对寻求访问网络资源的设备执行策略,通常在授予访问权限和分配网络段之前,评估其身份、设备状态和合规性状态。
IT 团队部署 NAC 平台(例如 Cisco ISE 或 Aruba ClearPass)来充当中央策略引擎,根据设备是谁或什么以及它处于什么状态来决定该设备属于哪个 VLAN。
VLAN 引导 (动态 VLAN 分配)
在成功进行身份验证后,自动将客户端设备分配给特定虚拟局域网 (VLAN) 的过程,无论它们连接到哪个物理端口或 SSID。
这对于高密度场所减少广播 SSID 的数量至关重要,同时可在访客、员工和 IoT 设备群之间保持严格的安全隔离。
IEEE 802.1X
一项用于基于端口的网络准入控制的 IEEE 标准,它使用可扩展身份验证协议 (EAP) 框架,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
用于对公司笔记本电脑和员工智能手机进行身份验证的黄金标准,确保只有具有有效凭据或证书的经过验证的用户才能访问内部资源。
MAC 身份验证绕过 (MAB)
一种备用身份验证方法,当设备无法支持 802.1X 时,使用该设备的 MAC 地址作为其身份凭据。MAC 地址作为用户名和密码发送到 RADIUS 服务器。
对于在无需用户干预的情况下,将无屏幕的 IoT 设备(打印机、摄像头、传感器和 POS 终端)接入到安全的隔离网络中至关重要。
RADIUS (远程用户拨号认证服务)
一种网络协议,为连接到网络服务的用户和设备提供集中的身份验证、授权和计费 (AAA) 管理。
Meraki AP 用于与 NAC 服务器通信的协议。AP 发送 Access-Request 消息;NAC 服务器则通过 Access-Accept(包括 VLAN 属性)或 Access-Reject 进行响应。
Captive Portal
公共访问网络的用户在被授予完全网络访问权限之前,必须查看并与其进行交互的网页。通常用于接受条款、登录或数据捕获。
在酒店、零售和公共部门环境中引导访客用户接入的主要方法。像 Purple 这样的平台托管 Captive Portal,捕获分析数据并执行服务条款。
客户端隔离
一种无线安全功能,可防止连接到相同 SSID 或 VLAN 的设备之间进行直接通信,从而强制所有流量通过网关。
访客 VLAN 的强制性设置,用于防止恶意行为者扫描或攻击其他访客的设备。应在任何预期存在不可信设备的 SSID 上启用。
快速 BSS 切换 (802.11r)
一项 IEEE 802.11 修正案,通过预先缓存身份验证密钥,实现从一个接入点到另一个接入点的快速且安全的切换,将漫游延迟从数百毫秒降低到 50 毫秒以下。
在用户移动的场所中,使用 802.1X 和动态 VLAN 分配时必须启用该功能,以防止用户在接入点之间移动时出现语音通话或视频流中断。
EAP-TLS (可扩展身份验证协议 - 传输层安全)
802.1X 框架内的一种双向身份验证方法,在客户端和身份验证服务器上均使用数字证书,为无线身份验证提供最高级别的安全性。
针对 PCI DSS 范围内的设备以及任何凭据被盗风险较高的环境的推荐身份验证方法。需要 PKI 基础设施来颁发和管理客户端证书。
应用实例
一家拥有 400 间客房的酒店需要部署安全无线网络。他们要求员工能够安全地访问内部预订系统,访客通过品牌化的 Captive Portal 访问互联网,而客房内的智能电视能够连接到本地媒体服务器。他们希望减少 SSID 广播开销,以确保高密度区域的最佳性能。
IT 团队应部署两个 SSID。SSID 1:配置为 802.1X 的 "Hotel_Secure"。员工使用由酒店 PKI 颁发的企业证书通过 EAP-TLS 进行身份验证。NAC 服务器(Cisco ISE)识别员工身份,并返回 RADIUS 属性,将其分配给 VLAN 20(员工),该 VLAN 具有对 PMS 和预订系统的完整访问权限。由于智能电视不具备 802.1X 功能,因此使用 MAC 身份验证绕过(MAB)对其进行剖析。NAC 服务器识别电视的 MAC OUI 前缀,并将其分配给 VLAN 40(IoT),该 VLAN 的 ACL 仅允许通过端口 8080 访问媒体服务器以及互联网。SSID 2:配置为 Open 的 "Hotel_Guest",采用 Purple Captive Portal。访客连接并重定向到 Purple 登录页面,在成功进行社交媒体登录或电子邮件注册后,被分配到已启用客户端隔离的 VLAN 30(访客)。Purple 平台会捕获第一方数据,用于酒店的 CRM 和营销自动化。
一家零售连锁店正在 50 个网点部署新的无线销售点(POS)终端。这些设备必须进行严格分段,以符合 PCI-DSS 要求。然而,IT 团队担心如果核心 RADIUS 服务器在交易高峰期离线会发生什么。
POS 终端应连接到已启用 802.1X 的 SSID,利用基于证书的身份验证(EAP-TLS)来确保强身份验证。NAC 策略会将这些设备引导至专用的、高度受限的 POS VLAN(VLAN 50),其第 3 层防火墙规则仅允许流量通过所需端口传输到支付网关 IP。为了降低 RADIUS 服务器故障的风险,IT 团队必须在 Meraki 接入点上配置关键身份验证 VLAN(Critical Authentication VLAN)。如果 AP 在配置的超时时间内无法连接到 RADIUS 服务器,它将自动将 POS 终端归入此关键 VLAN。该 VLAN 应配置严格的 ACL,仅允许流量传输到必要的支付处理网关,从而确保交易能够继续,同时阻止所有其他网络访问。每个网点的辅助 RADIUS 服务器提供了额外的冗余层。
练习题
Q1. 一家医院的 IT 总监报告称,新安装的无线 IP 摄像机无法连接到配置了 802.1X 的 "Med_Secure" SSID。这些摄像机不支持基于证书的身份验证,且没有用户界面。应该如何调整网络架构以安全地接入这些设备?
提示:考虑在无头设备无法运行 802.1X 客户端软件时,如何对其进行画像和身份验证。
查看标准答案
IT 团队必须在 NAC 服务器上使用 MAC 地址绕过认证 (MAB)。摄像机的 MAC 地址应添加到终端数据库中,并将其画像定义为 "IoT_Camera"。当摄像机尝试连接时,NAC 服务器将使用 MAC 地址作为身份验证凭据,并返回 RADIUS 属性以将摄像机引导至隔离的 IoT VLAN。该 VLAN 应应用严格的第 3 层 ACL,仅允许流量传输到摄像机管理服务器,并阻止所有其他内部网络访问。医院还应考虑使用 DHCP 指纹识别作为辅助画像方法,以验证设备类型是否与已注册 MAC 地址的预期画像相匹配。
Q2. 在对一家零售连锁店进行网络审计时,发现动态 VLAN 上的员工笔记本电脑已通过 802.1X 成功进行身份验证(事件日志显示包含正确 VLAN ID 的 Access-Accept 消息),但无法获取 IP 地址。而独立 SSID 上的访客设备运行正常。最可能的配置错误是什么,您将如何解决?
提示:身份验证已成功 - 问题出在应用 VLAN 标签后的数据路径中。
查看标准答案
最可能的问题是,连接 Meraki AP 与核心交换机的物理交换机端口配置不正确。虽然 AP 成功对客户端进行了身份验证并用员工 VLAN ID 标记了流量,但该交换机端口可能被配置为了接入端口(或允许列表中缺少员工 VLAN 的中继端口)。该交换机端口必须配置为 Trunk 模式,并且动态分配的员工 VLAN 必须明确列在允许的 VLAN 中。IT 团队应导航至 Meraki 控制面板中的 Switch > Monitor > Switch ports,选择连接到 AP 的端口,验证其是否设置为 Trunk 类型,并确认允许的 VLAN 字段中包含员工 VLAN ID。
Q3. 一个体育场希望在活动期间为 50,000 名球迷提供无缝的 WiFi,同时安全地连接销售点 (POS) 终端和数字标牌。目前的网络团队建议广播五个不同的 SSID 来分离流量。为什么这种设计不适合高密度环境?推荐的架构是什么?
提示:考虑在高密度环境中,管理帧对无线空口时间的影响。
查看标准答案
广播五个 SSID 会产生过多的管理帧开销 - 每个 SSID 都需要每个接入点定期广播自己的信标帧。在像体育场这样拥有数百个 AP 的高密度环境中,这种管理帧开销会消耗大部分可用的空口时间,直接降低用户数据可用的吞吐量。推荐的方法是最多广播两个 SSID:一个具有 Purple 认证门户 (Captive Portal) 的开放式 SSID,用于 50,000 名球迷,并将其引导至启用了客户端隔离的访客 VLAN;另一个是启用了 802.1X 的安全 SSID,用于所有企业设备。然后,NAC 策略将根据 POS 终端和数字标牌的身份,动态地将它们引导至符合 PCI 规范的 VLAN 和 IoT VLAN 中,而无需额外的 SSID。
常见问题
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
继续阅读本系列
以太网供电 (PoE) 接入点实施指南
本指南为基础设施技术人员、网络架构师和 IT 决策者提供了在酒店、零售物业、体育场馆和公共部门设施等企业场所部署以太网供电 (PoE) 接入点(AP)的权威技术参考。内容涵盖从 802.3af 到 802.3bt 的 IEEE 标准、功率预算计算、布线要求、VLAN 划分以及安全合规性,并配有具体的实施方案和可衡量的投资回报率(ROI)基准。理解 PoE 架构是任何 [Guest WiFi](/guest-wifi) 或 [WiFi Analytics](/guest-wifi) 部署的基础,因为物理层的可靠性直接决定了数据捕获的质量、用户体验和业务运行时间。
选择企业级接入点:Cisco、Aruba、Ruckus 与 UniFi 深度对比
对比 Cisco Meraki、Aruba、Ruckus 和 UniFi 企业级接入点。评估 WiFi 6E/7、TCO 许可、RF 射频性能和控制器架构。
解决升级后 Windows 11 互联网连接和网络适配器问题
排查升级后 Windows 11 WiFi 和互联网连接故障。提供针对损坏的 TCP/IP 堆栈、DNS 超时和驱动程序错误的逐步技术修复。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。