Un hôtel, un centre commercial ou un hôpital très fréquenté peut disposer d'une bande passante abondante et pourtant offrir une expérience médiocre. Un invité lance un téléchargement volumineux, les appareils du personnel se synchronisent en arrière-plan, et soudain un appel vocal devient haché tandis qu'un terminal de paiement attend une réponse. La liaison n'est pas nécessairement sous-dimensionnée. Le réseau traite simplement un trafic ayant des conséquences commerciales très différentes comme s'il était équivalent.
C'est pourquoi la méthode pour savoir comment prioriser le trafic réseau commence par une politique, et non par une simple case à cocher sur un routeur. Vous devez décider quelles applications, personnes et appareils doivent rester opérationnels pendant la congestion, puis rendre ces décisions visibles dans la configuration, les systèmes d'identité et la documentation opérationnelle. Les directives britanniques considèrent la gestion du trafic comme une pratique documentée avec des attentes de transparence, en particulier lorsque les services sensibles à la latence ont besoin d'être protégés pendant les pics de trafic.
Pourquoi la priorisation du trafic réseau est essentielle aujourd'hui
Dans un lieu d'événement, le scénario de panne est bien connu. L'utilisation du WiFi invité augmente, les téléversements de vidéos entrent en concurrence avec les systèmes du personnel, et les mises à jour en arrière-plan consomment le même chemin d'accès que le trafic des terminaux de point de vente. Un terminal de paiement ne peut échanger que de petites quantités de données, mais un retard au mauvais moment affecte une transaction. Un appel vocal ou vidéo présente le profil inverse, il a besoin que les paquets arrivent de manière constante plutôt que d'attendre derrière un transfert volumineux.
La QoS ne crée pas de capacité. Elle décide de la manière dont la capacité disponible est utilisée lorsque la demande la dépasse. Cette distinction est cruciale car la priorisation peut protéger un appel, une transaction ou un flux de travail clinique, mais elle ne peut pas réparer un circuit défaillant, éliminer un goulot d'étranglement chez un FAI en amont ou compenser une mauvaise couverture sans fil.
La conséquence commerciale d'un traitement équitable
Sans politique délibérée, le trafic des invités reçoit souvent les mêmes opportunités de planification que les applications du personnel, la télémétrie IoT et les systèmes opérationnels. Dans l'hôtellerie, le commerce de détail et la santé, cela crée un décalage entre le comportement du réseau et le risque commercial. Un court délai dans une tâche de synchronisation en arrière-plan est généralement tolérable. Le même délai dans une file d'attente vocale, un flux de paiement ou une session de collaboration urgente ne l'est probablement pas.
Les directives d'Ofcom au Royaume-Uni sur la neutralité du net reconnaissent que la gestion du trafic peut prioriser certaines catégories par rapport à d'autres lorsque ces catégories sont traitées de manière cohérente et que l'approche est proportionnée aux besoins techniques et au risque de congestion. Les directives décrivent également comment les principaux FAI fixes et mobiles ont divulgué leurs pratiques de gestion du trafic via un modèle d'indicateur des faits clés commun depuis 2012, rendant la priorisation plus transparente pour les clients. Les directives de gestion du trafic d'Ofcom rendent le point opérationnel clair : la priorisation nécessite une raison défendable et une description compréhensible.
Règle pratique : Protégez le résultat applicatif, pas l'appareil qui se trouve l'utiliser.
Une règle basée sur l'appareil peut fonctionner dans un réseau domestique, mais les environnements d'entreprise sont dynamiques. Le personnel se déplace entre les points d'accès, les prestataires utilisent du matériel géré ou non géré, et un même ordinateur portable peut exécuter simultanément de la voix, de la navigation et des transferts volumineux. Une classification basée sur l'identité, l'application et le rôle de l'appareil est plus durable qu'une liste statique d'adresses MAC.
Ce qu'une bonne priorisation peut et ne peut pas faire
Une conception solide donne au trafic critique de meilleures chances en cas de saturation, réserve de la capacité pour les classes importantes et empêche les flux d'arrière-plan de saturer les files d'attente. Elle permet également de diagnostiquer plus facilement les incidents, car la politique explique pourquoi un paquet a été marqué, mis en file d'attente ou limité.
Cela n'améliorera pas toutes les applications de la même manière, et cela peut délibérément ralentir le trafic de moindre priorité. Ce compromis n'est acceptable que lorsque la politique stipule ce qui est protégé, qui est responsable de la décision et quand la règle s'applique. La solution Purple WiFi pour les équipes informatiques et réseau est pertinente pour ce problème de gouvernance car le contexte de l'identité et de l'appareil peut aider les équipes réseau à maintenir le trafic des invités, du personnel et opérationnel dans le domaine de politique prévu.
Planification des besoins et définition des classes de trafic
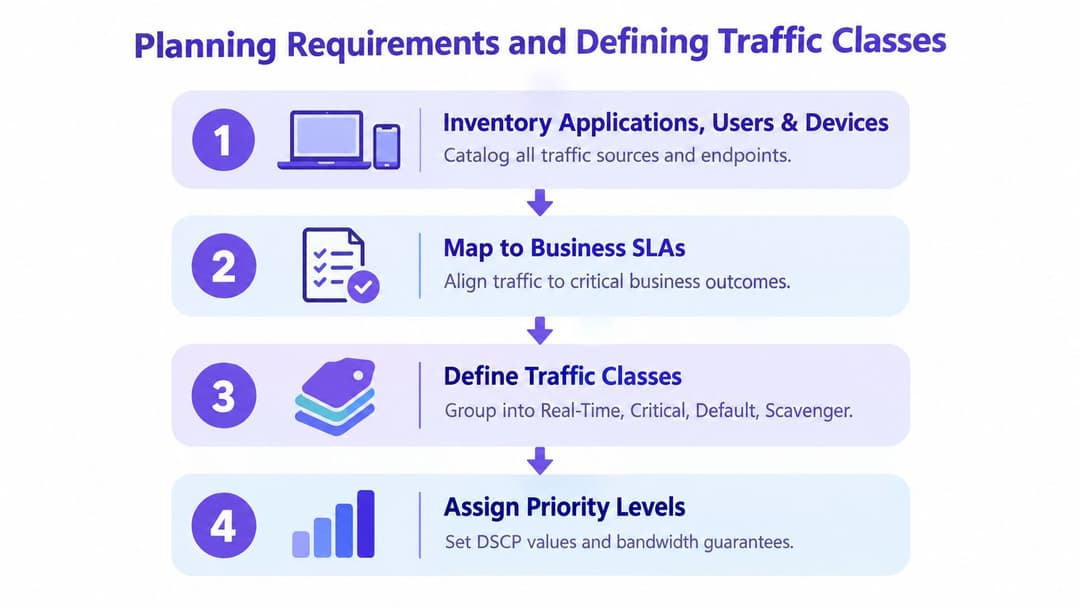
Commencez par un inventaire, pas par un schéma de marquage. Listez les applications, les utilisateurs, les appareils, les sites et les liaisons, puis notez ce qui tombe en panne en premier lorsque le réseau est saturé. Ne commencez pas par attribuer la priorité absolue à tout ce qui semble important. Une classe n'est utile que si elle reste suffisamment rare pour protéger le trafic qui en a besoin.
Bâtir la politique à partir des objectifs commerciaux
Associez chaque source de trafic à des attentes de service. La voix et la vidéo interactive nécessitent généralement un faible délai, une faible gigue et une perte contrôlée. Les applications de paiement, cliniques et opérationnelles peuvent nécessiter une livraison prévisible et une bande passante garantie. Les mises à jour logicielles, les sauvegardes, la navigation des invités et les transferts de fichiers volumineux peuvent normalement utiliser un traitement de type "best-effort" ou "scavenger".
Utilisez un ensemble de classification court que les opérateurs peuvent comprendre sous pression :
- Temps réel : Voix, vidéo interactive et autres flux où la variation de délai nuit à l'utilisabilité.
- Métiers critiques : Trafic de paiement, clinique, opérationnel ou de transaction qui nécessite un minimum fiable pendant la congestion.
- Par défaut : Trafic ordinaire du personnel, des invités et des applications sans traitement exceptionnel.
- Scavenger : Transferts volumineux, mises à jour, sauvegardes et synchronisations non urgentes.
Les étiquettes ne sont pas des normes universelles. Ce qui est utile, c'est la décision derrière chaque étiquette, y compris le propriétaire, l'attente de service mesurable et les circonstances qui l'activent.
Choisir la priorité stricte avec précaution
Une file d'attente à priorité stricte convient aux trafics sensibles aux délais, mais elle doit être limitée. Si trop d'applications entrent dans cette file d'attente, l'ordonnanceur dispose de peu de marge pour servir les autres trafics et peut créer une famine ailleurs. L'acheminement assuré ou la planification pondérée par classe est souvent plus sûr pour le trafic professionnel critique car il protège une part minimale sans forcer chaque paquet à sauter en tête de file.
L'identité doit faire partie de l'inventaire. Un client vocal du personnel, un flux vidéo d'invité et un capteur de gestion de bâtiment peuvent partager un point d'accès mais avoir des exigences de politique différentes. Les plateformes telles que le réseau basé sur l'identité de Purple peuvent fournir le contexte de l'utilisateur et de l'appareil pour la classification, réduisant ainsi la dépendance à l'égard de SSIDs supplémentaires ou de listes d'appareils fragiles.
Documenter les critères avant l'application
Les exigences britanniques en matière de transparence intègrent la documentation au sein de la conception technique. Les documents de l'Ofcom décrivent la nécessité pour les fournisseurs d'accès Internet d'expliquer si les applications bénéficient de la même QoS, de divulguer les critères de gestion du trafic, d'identifier les applications concernées ainsi que les périodes de pointe, et de décrire les conséquences en cas de violation des règles d'utilisation équitable. Le document de l'Ofcom sur la neutralité du réseau fournit le contexte de conformité pertinent.
Enregistrez, au minimum :
- Définition du trafic : Application, protocole, destination, groupe d'utilisateurs ou rôle de l'appareil.
- Traitement : Marquage, file d'attente, réservation minimale, mise en forme et action de police du trafic.
- Portée : Sites, SSIDs, liaisons, locataires et heures d'ouverture.
- Raison : Le résultat de service que la politique protège.
- Propriétaire et déclencheur de révision : Qui approuve les modifications et quelles preuves incitent à une révision.
Le modèle de qualité de service HSCN de NHS England montre à quoi ressemble une politique explicite dans la pratique. Son profil publié réserve AF1 5 %, AF2 7,5 %, AF3 30 %, AF4 7,5 %, DE 39 %, EF 10 %, et Management 1 % de la bande passante contractée, pour un total de 100 %. L'aperçu de la QoS HSCN est une référence utile au Royaume-Uni car il définit des engagements minimaux par classe au lieu de s'appuyer sur des étiquettes informelles de « haute priorité ».
Marquage, mise en file d'attente, lissage et régulation expliqués
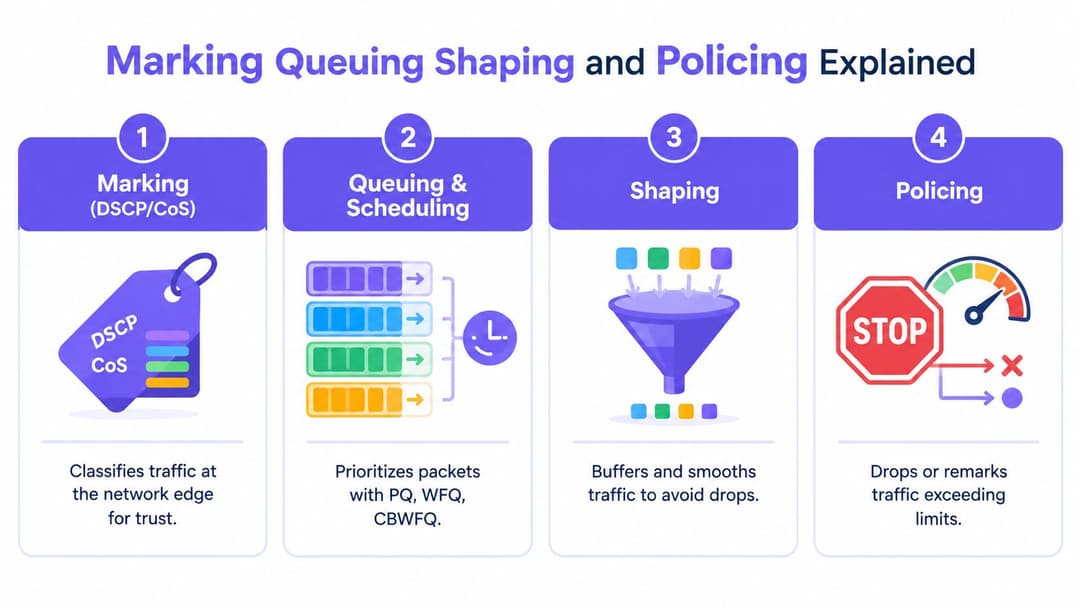
Ces mécanismes résolvent des problèmes différents. Le marquage identifie une classe, la mise en file d'attente contrôle l'ordre de transmission, le façonnage retarde les paquets pour lisser un flux, et le filtrage applique une limite en rejetant ou en remarquant le trafic. Déployer l'un sans les autres produit souvent une politique qui semble correcte dans un tableau de bord mais échoue au point de congestion.
Marquer à la bordure, faire confiance de manière sélective
Les champs DSCP sur le trafic IP et CoS sur les trames Ethernet acheminent les informations de classe. Marquez le trafic là où vous pouvez l'identifier de manière fiable, généralement à une bordure d'accès contrôlée, et définissez explicitement les limites de confiance. Un appareil vocal géré peut être considéré comme fiable après validation. Un terminal invité ne doit pas être autorisé à se déclarer critique en définissant une valeur avantageuse.
Les commutateurs et les routeurs peuvent supprimer ou réécrire les marquages lorsque le trafic traverse des limites administratives. Votre conception requiert donc une politique de remarquage, plutôt que de supposer qu'une valeur survit de bout en bout.
File d'attente de contention
L'ordonnancement détermine quel paquet est transmis lorsqu'une interface est saturée. Le traitement à faible latence ou à priorité stricte convient au trafic en temps réel délimité. L'ordonnancement pondéré par classe convient aux classes de gestion qui nécessitent un accès proportionnel et des garanties minimales. Les files d'attente "best-effort" et de nettoyage absorbent le trafic qui peut tolérer des délais.
Le modèle HSCN démontre pourquoi les réservations minimales sont importantes. Le marquage de priorité seul ne garantit pas le service pendant la congestion. La méthodologie QoS pratique décrite par CloudSwitched met d'abord l'accent sur la classification, suivie d'une régulation du trafic ou d'une mise en forme basée sur des pourcentages afin que les flux critiques conservent des opportunités de routage lorsque les classes sont en concurrence.
Lissez avant un goulot d'étranglement, régulez à la frontière
Le lissage (shaping) met les paquets en mémoire tampon et les libère à un débit contrôlé. Il fonctionne de manière optimale à la bordure WAN d'une organisation lorsque le débit réel du fournisseur est connu et que l'équipement local doit empêcher qu'une file d'attente en amont ne devienne un goulot d'étranglement incontrôlé.
La limitation stricte (policing) est plus abrupte. Elle mesure le trafic par rapport à une limite et peut rejeter ou réécrire les paquets qui la dépassent. Utilisez-la lorsqu'un contrat strict, une limite de classe ou une restriction de locataire est nécessaire. N'utilisez pas une limitation stricte agressive pour un trafic interactif sujet à des pics sans tests préalables, car les rejets peuvent nuire à l'application même que la politique est censée protéger.
| Classe de trafic | Mécanisme recommandé | Quand l'utiliser |
|---|---|---|
| Temps réel | Priorité stricte avec un plafond, plus marquage à la périphérie | La voix et la vidéo interactive nécessitent un faible délai, mais la file d'attente doit rester limitée |
| Activité critique | File d'attente pondérée avec une réservation minimale | Les transactions et les applications opérationnelles nécessitent un accès prévisible en cas de congestion |
| Par défaut | File d'attente équitable ou pondérée au mieux (best-effort) | Personnel général, trafic invité et applications ordinaires |
| Moins prioritaire (Scavenger) | File d'attente à faible pondération, lissage ou marquage inférieur | Les sauvegardes, les mises à jour et les transferts volumineux doivent céder le passage sans être bloqués inutilement |
Le principal échec en production est la sur-prioritisation. Une soumission d'Ofcom au Royaume-Uni décrit les paquets de priorité supérieure comme plus susceptibles d'être livrés tandis que les paquets de priorité inférieure peuvent être retardés ou rejetés pendant la congestion, et signale un ralentissement des vitesses de téléchargement mobile de 44 % aux heures de pointe. La soumission de Three UK à Ofcom soutient une réponse pratique : mesurer les fenêtres de congestion, protéger le trafic en temps réel et maintenir les flux d'arrière-plan en best-effort.
Application des politiques sur les routeurs, les commutateurs et le WiFi
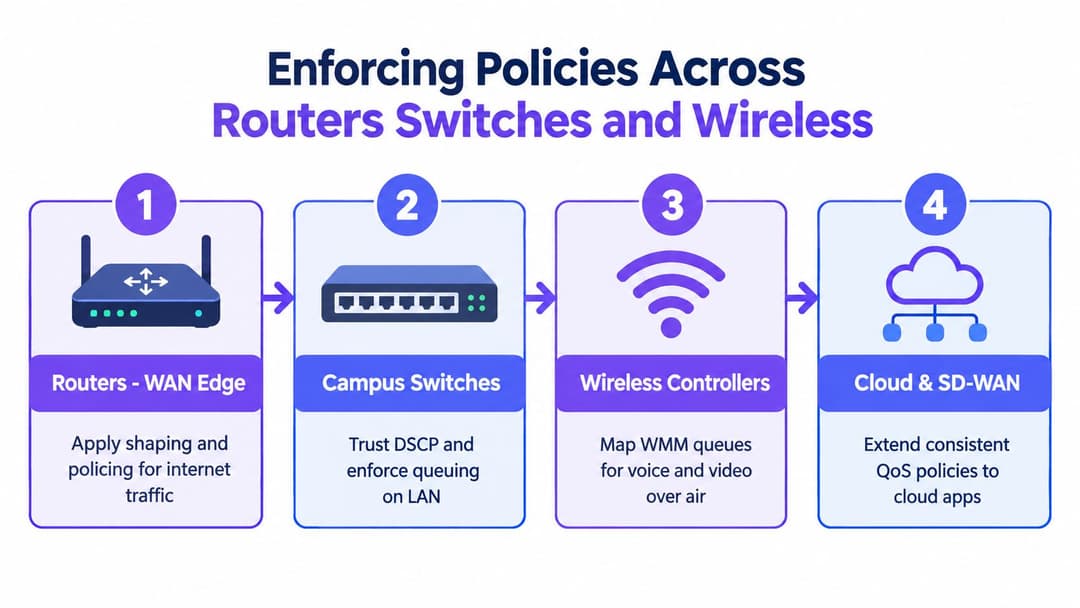
La mise en œuvre doit suivre le chemin du trafic. Placez le contrôle de débit là où se trouve le goulot d'étranglement, préservez les informations de classe à travers les segments approuvés et associez les classes filaires aux files d'attente sans fil qui transmettent les paquets sur les ondes.
Commencer à la bordure WAN
Sur un routeur Internet ou un équipement SD-WAN, classifiez le trafic avant l'interface de sortie limitée. Appliquez un lissage (shaping) légèrement en dessous du débit utile du fournisseur lorsque la file d'attente de ce dernier génère de la latence. Limitez (police) les classes invités ou locataires lorsqu'une restriction stricte est requise, et préservez une classe de gestion afin que les administrateurs puissent toujours accéder au site en cas de saturation.
Pour le trafic de site à site, appliquez le même modèle de classe à l'overlay et à l'underlay. Une politique qui protège la voix sur le LAN mais envoie tous les tunnels chiffrés à travers une seule file d'attente non gérée ne résout pas le problème de bout en bout. Vérifiez si la plateforme SD-WAN peut classifier avant le chiffrement, acheminer les informations de classe dans le tunnel et planifier le trafic par chemin.
Définir la limite de confiance du commutateur
Les commutateurs d'accès ne doivent accepter les marquages que provenant d'équipements et de ports de confiance. Un combiné voix ou un point d'accès contrôlé peut être autorisé à conserver un marquage approuvé. Les ports destinés aux invités, les terminaux non gérés et les ports utilisateur généraux doivent être remarqués dans la classe appropriée à l'entrée.
Sur les liaisons montantes du campus, configurez des files d'attente qui correspondent au modèle de classe convenu. Évitez de créer une interprétation différente sur chaque commutateur. Les parcs d'équipements multi-constructeurs échouent souvent parce qu'une plateforme nomme une file d'attente "voix", une autre l'associe à une valeur DSCP différente, et le contrôleur WiFi applique encore un autre traitement.
Associer la politique sans fil au WMM
Les contrôleurs sans fil traduisent les classes de trafic en files d'attente WiFi Multimedia. La voix et la vidéo nécessitent le traitement sans fil correspondant, mais le temps d'antenne reste un support partagé. Une file d'attente sans fil à haute priorité peut toujours pâtir d'une mauvaise couverture, d'une mauvaise utilisation des canaux ou du comportement des clients.
Utilisez l'identité et le rôle de l'appareil pour classifier le trafic avant qu'il n'atteigne le contrôleur. Le personnel, les invités et les systèmes IoT peuvent partager une couche d'accès tout en bénéficiant de traitements de politique différents, à condition que la source d'identité soit fiable. L'intégration d'annuaire avec Microsoft Entra ID, Google Workspace ou Okta peut prendre en charge le contexte du personnel, tandis que l'iPSK reste utile pour les appareils hérités qui ne peuvent pas effectuer de flux d'identité modernes.
Garder les plateformes cloud cohérentes
Meraki, Aruba, Ruckus, Mist et UniFi proposent des appellations et des niveaux de contrôle différents, traduisez donc d'abord votre politique en exigences indépendantes des fournisseurs :
- Classifier : Associer l'identité, l'application, le rôle de l'appareil ou le sous-réseau.
- Marquer : Définir ou marquer à nouveau le DSCP à la limite de confiance définie.
- Mettre en file d'attente : Associer la classe à un planificateur filaire ou sans fil.
- Contrôler : Mettre en forme ou réguler le trafic au niveau de l'interface réellement contrainte.
- Enregistrer : Stocker le propriétaire de la politique, la portée, la raison et l'historique des modifications.
Les plateformes gérées dans le cloud simplifient le déploiement, mais elles n'excluent pas la nécessité de comprendre la priorité. Une règle applicative globale peut remplacer une politique d'SSID, tandis qu'un commutateur peut réécrire les marquages avant que l'équipement WAN ne les voie. Testez un seul chemin, capturez la classe observée à chaque saut, puis seulement après, répliquez la configuration.
Suivi, vérification et optimisation continue
Une politique QoS ne fonctionne pas simplement parce que la configuration a été appliquée avec succès. Elle fonctionne lorsque le trafic ciblé est correctement classifié, conserve le traitement attendu tout au long du parcours et répond à ses exigences de service en présence de trafic concurrent.
Vérifier le trajet des paquets
Testez sur quatre niveaux :
- Classification : Confirmez que l'application, l'identité et l'appareil correspondent à la règle prévue.
- Marquage : Inspectez le DSCP ou la CoS à l'entrée et à la sortie des routeurs, commutateurs, points d'accès et tunnels.
- Planification : Examinez l'utilisation des files d'attente, les rejets, les rejets de fin de file (tail drops), le délai de mise en forme (shaping) et les actions de contrôle (policing).
- Expérience : Comparez la latence, la gigue, la perte de paquets, la qualité des appels et la réactivité des transactions pendant les périodes normales et de congestion.
Les compteurs d'interface vous indiquent si une file d'attente est active. Ils ne vous disent pas si l'expérience utilisateur est acceptable, associez-les donc à la télémétrie d'application et à des tests contrôlés. Pour les environnements sans fil, un test de latence et de gigue de Purple peut apporter une vérification concrète de l'expérience aux côtés des données du contrôleur et du commutateur.
Établir une référence avant de modifier la politique
Capturez le comportement ordinaire avant le déploiement. Notez les points de congestion, les files d'attente qui se remplissent, les applications qui subissent des ralentissements et les moments où le problème apparaît. Après la mise en œuvre, répétez les mêmes observations dans des conditions comparables.
Configurez des alertes autour des fenêtres de congestion plutôt que de générer une alerte à chaque perte de paquet. Un faible nombre de pertes dans une file d'attente de second plan (scavenger) peut être attendu. Des pertes persistantes dans une file d'attente en temps réel, un délai de façonnage croissant ou un remarquage fréquent à une limite inattendue doivent faire l'objet d'une enquête.
Une politique de priorité sans compteurs est une opinion sur la performance, pas une preuve de performance.
Révisez les réservations lorsque le parc applicatif change, que les sites ajoutent de nouveaux services ou que les responsables métiers modifient leurs SLA. Le profil HSCN de NHS England est un bon exemple du fait que les allocations de classes explicites rendent les compromis visibles. L'opérateur peut ainsi discuter de la suffisance de la protection d'une classe plutôt que de débattre sur la base d'anecdotes.
Choisir entre la QoS classique et le découpage
Les files d'attente QoS classiques constituent le choix pratique lorsque vous contrôlez l'interface d'accès et devez arbitrer la concurrence entre le trafic du personnel, des invités et des flux opérationnels. Elles classifient les paquets et les planifient au sein du chemin disponible.
La hiérarchisation basée sur le slicing est un modèle de service différent. EE a lancé un service grand public 5G+ Fast Lane en 2026, décrivant des ressources réseau 5G Standalone dédiées pour les lieux très fréquentés tels que les stades, les centres commerciaux et les gares, tandis que sa fonctionnalité Network Boost utilise la file d'attente QoS traditionnelle sur les pylônes cellulaires encombrés. Le rapport d'ISPreview sur les projets de slicing réseau 5G d'EE illustre cette distinction.
Pour un site, une QoS classique peut suffire pour les systèmes du personnel et le trafic WLAN local. Un produit basé sur le découpage (slicing) peut devenir pertinent là où le service d'accès mobile lui-même nécessite un traitement différencié lors d'un événement. Traitez-les comme des plans de contrôle distincts et documentez qui fournit la garantie.
Dépannage des problèmes de priorisation courants
La plupart des déploiements QoS défaillants échouent à une frontière ou lors d'une décision de classification. Commencez par identifier le premier saut où le comportement observé s'écarte de la politique, puis corrigez cette couche au lieu d'ajouter des règles supplémentaires.
Si la file d'attente prioritaire ne protège pas le trafic
Vérifiez si l'application correspond à la règle, si le paquet est marqué comme prévu et si la file d'attente est saturée. Une file d'attente prioritaire qui ne se remplit jamais ne prouve pas grand-chose. Générez une saturation contrôlée, puis inspectez les compteurs de file d'attente pendant que l'application protégée s'exécute.
Si le trafic en temps réel est retardé, recherchez un nombre excessif de membres prioritaires, une file d'attente sans limite ou une interface en aval sans traitement équivalent. Supprimez les correspondances d'applications trop larges avant d'augmenter la priorité. Davantage de classes prioritaires se traduisent généralement par une priorité moins significative.
Si les marquages disparaissent
Suivez le paquet à travers la limite de confiance. Les commutateurs d'accès peuvent réécrire les marquages des terminaux non fiables, les contrôleurs sans fil peuvent traduire les valeurs en traitement WMM, et les overlays chiffrés peuvent masquer les marquages internes au planificateur underlay. Déterminez l'endroit où le marquage fait autorité, puis configurez chaque saut suivant pour le préserver ou le traduire délibérément.
La gestion par le FAI en amont est une autre possibilité. Votre routeur local peut planifier le trafic de sortie, mais il ne peut pas contrôler les files d'attente internes d'un fournisseur externe. Si le fournisseur gère la congestion différemment, collectez des horodatages, des preuves de files d'attente et des symptômes applicatifs avant de faire remonter le problème.
Si les performances sans fil restent médiocres
Séparez la QoS des problèmes radio. Une retransmission élevée, une couverture faible, la contention des canaux et des points d'accès surchargés peuvent compromettre un mappage WMM correct. Testez au niveau de l'emplacement du client, comparez les chemins câblés et WiFi, et vérifiez si la voix et la vidéo entrent bien dans la file d'attente WiFi prévue.
Maintenez une identité précise pour les invités, le personnel et l'IoT. Si des appareils changent de rôle ou si l'authentification bascule sur un réseau partagé, le planificateur risque d'appliquer parfaitement une mauvaise politique.
Maintenir une politique justifiable
Documentez chaque modification avec son motif, son propriétaire, sa portée et sa méthode de retour arrière. Enregistrez les applications concernées et les périodes de pointe lorsque la gestion du trafic s'applique, conformément aux principes de transparence décrits dans les directives publiées par l'Ofcom. Révisez la politique après des incidents, des modifications majeures d'applications et de nouveaux modèles d'accès tels que le SD-WAN ou le slicing 5G.
La priorisation est une gestion de politique continue soutenue par la mécanique des paquets. Lorsque les règles, le contexte d'identité, les files d'attente et les mesures s'accordent, le réseau protège les services essentiels sans feindre que la bande passante soit illimitée.
Purple peut associer l'identité des utilisateurs et des appareils à des politiques réseau applicables, aidant ainsi les équipes à séparer le trafic du personnel, des invités et des opérations au sein de parcs multi-constructeurs. Visitez Purple pour découvrir comment le WiFi basé sur l'identité, les analyses et l'intégration réseau peuvent soutenir une stratégie documentée de priorisation du trafic.