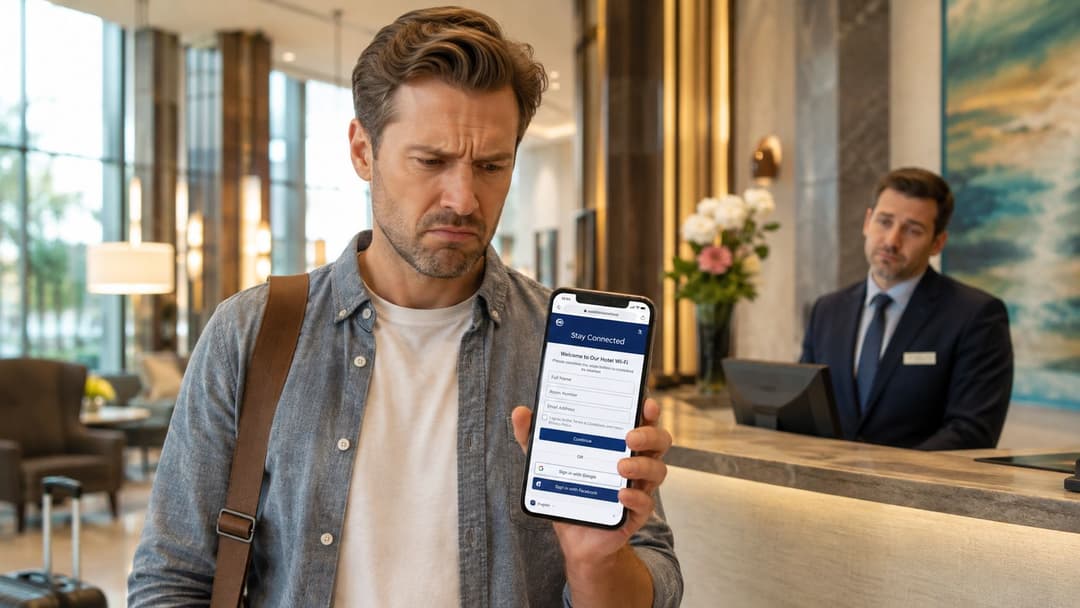
Un client arrive dans un hôtel, repère le réseau WiFi et s'attend à être connecté en quelques secondes. À la place, un Captive Portal lui demande une adresse e-mail, un numéro de chambre, un consentement marketing et parfois un mot de passe qui échoue dès la première tentative. Au même moment, un membre du personnel attend la réinitialisation de ses identifiants RADIUS, tandis qu'un thermostat, un contrôleur de porte ou un terminal de paiement se trouve sur un réseau distinct, presque totalement déconnecté des contrôles d'identité de l'entreprise.
Cette organisation était gérable lorsque les établissements comptaient moins de systèmes connectés. Elle devient fragile lorsque les clients, les employés, les prestataires, les systèmes de point de vente, les contrôles de bâtiment, les caméras et les applications cloud dépendent tous des décisions d'accès. La gestion unifiée des accès rassemble ces décisions au sein d'un modèle de politique unique, permettant ainsi à l'entreprise de déterminer qui ou quoi se connecte, comment la confiance est établie et quelles ressources sont accessibles.
Pourquoi les mots de passe partagés et les portails captifs ne répondent plus aux besoins des sites modernes
Les problèmes commencent généralement par un raccourci apparemment inoffensif. Un hôtel publie un mot de passe unique pour le WiFi invité à la réception. Un restaurant en partage un autre avec son personnel temporaire. Un détaillant donne un code aux prestataires pour le réseau du back-office. Pendant ce temps, les installateurs d'équipements laissent le matériel IoT sur un réseau conçu pour la commodité plutôt que pour le contrôle d'identité.
Le résultat est une collection d'exceptions d'accès. Un visiteur qui reçoit le mot de passe peut le partager. Un ancien employé peut encore le connaître. Un prestataire peut se connecter depuis un appareil non géré. Si l'organisation modifie le mot de passe, chaque visiteur, membre du personnel, imprimante, scanner, thermostat et appareil opérationnel qui en dépend peut nécessiter une intervention.
Le coût opérationnel de mondes d'accès cloisonnés
Les Captive Portals ne sont pas mauvais en soi. Ils permettent de recueillir le consentement, de soutenir des promotions et d'offrir une première interaction aux couleurs de la marque. Un guide pratique du Captive Portal est utile lorsqu'un site requiert toujours une intégration basée sur un navigateur. Le problème apparaît lorsque le portail devient l'unique couche de sécurité pour la connectivité des invités, tandis que le personnel et les appareils sont gérés ailleurs.
Un portail vérifie ce qu'un visiteur soumet. Il n'offre pas automatiquement le même niveau d'identité d'appareil, de chiffrement, de contrôle du cycle de vie ou de segmentation réseau qu'exige une politique d'accès d'entreprise. Les identifiants du personnel résident souvent dans un annuaire ou un service RADIUS, et les appareils IoT peuvent dépendre de secrets partagés ou d'identifiants statiques. Chaque silo crée sa propre file d'attente de support et son propre problème de révocation.
L'accès physique ajoute une autre dimension. Un site peut lier la politique WiFi aux portes, barrières, ascenseurs ou autres systèmes du bâtiment, mais ces flux de travail nécessitent toujours une attribution claire des identités et une journalisation des événements. Pour les lecteurs évaluant les systèmes d'entrée à distance, la ressource GSM gate opener explained offre un contexte utile sur la façon dont les appareils d'accès connectés s'intègrent dans des environnements opérationnels plus larges.
Règle pratique : Un mot de passe réseau ne devrait jamais être le seul élément séparant un utilisateur, un appareil ou un prestataire des systèmes opérationnels d'un site.
La gestion unifiée des accès remplace la multiplication des exceptions par un plan de politique partagé. L'accès des invités peut rester simple, l'accès du personnel peut être lié à l'identité de l'organisation et les appareils peuvent bénéficier d'une connectivité étroitement limitée. L'expérience diffère selon le public, mais le moteur de politique peut toujours appliquer des règles cohérentes pour l'authentification, l'autorisation, la segmentation, la surveillance et la révocation.
L'architecture derrière la gestion unifiée des accès
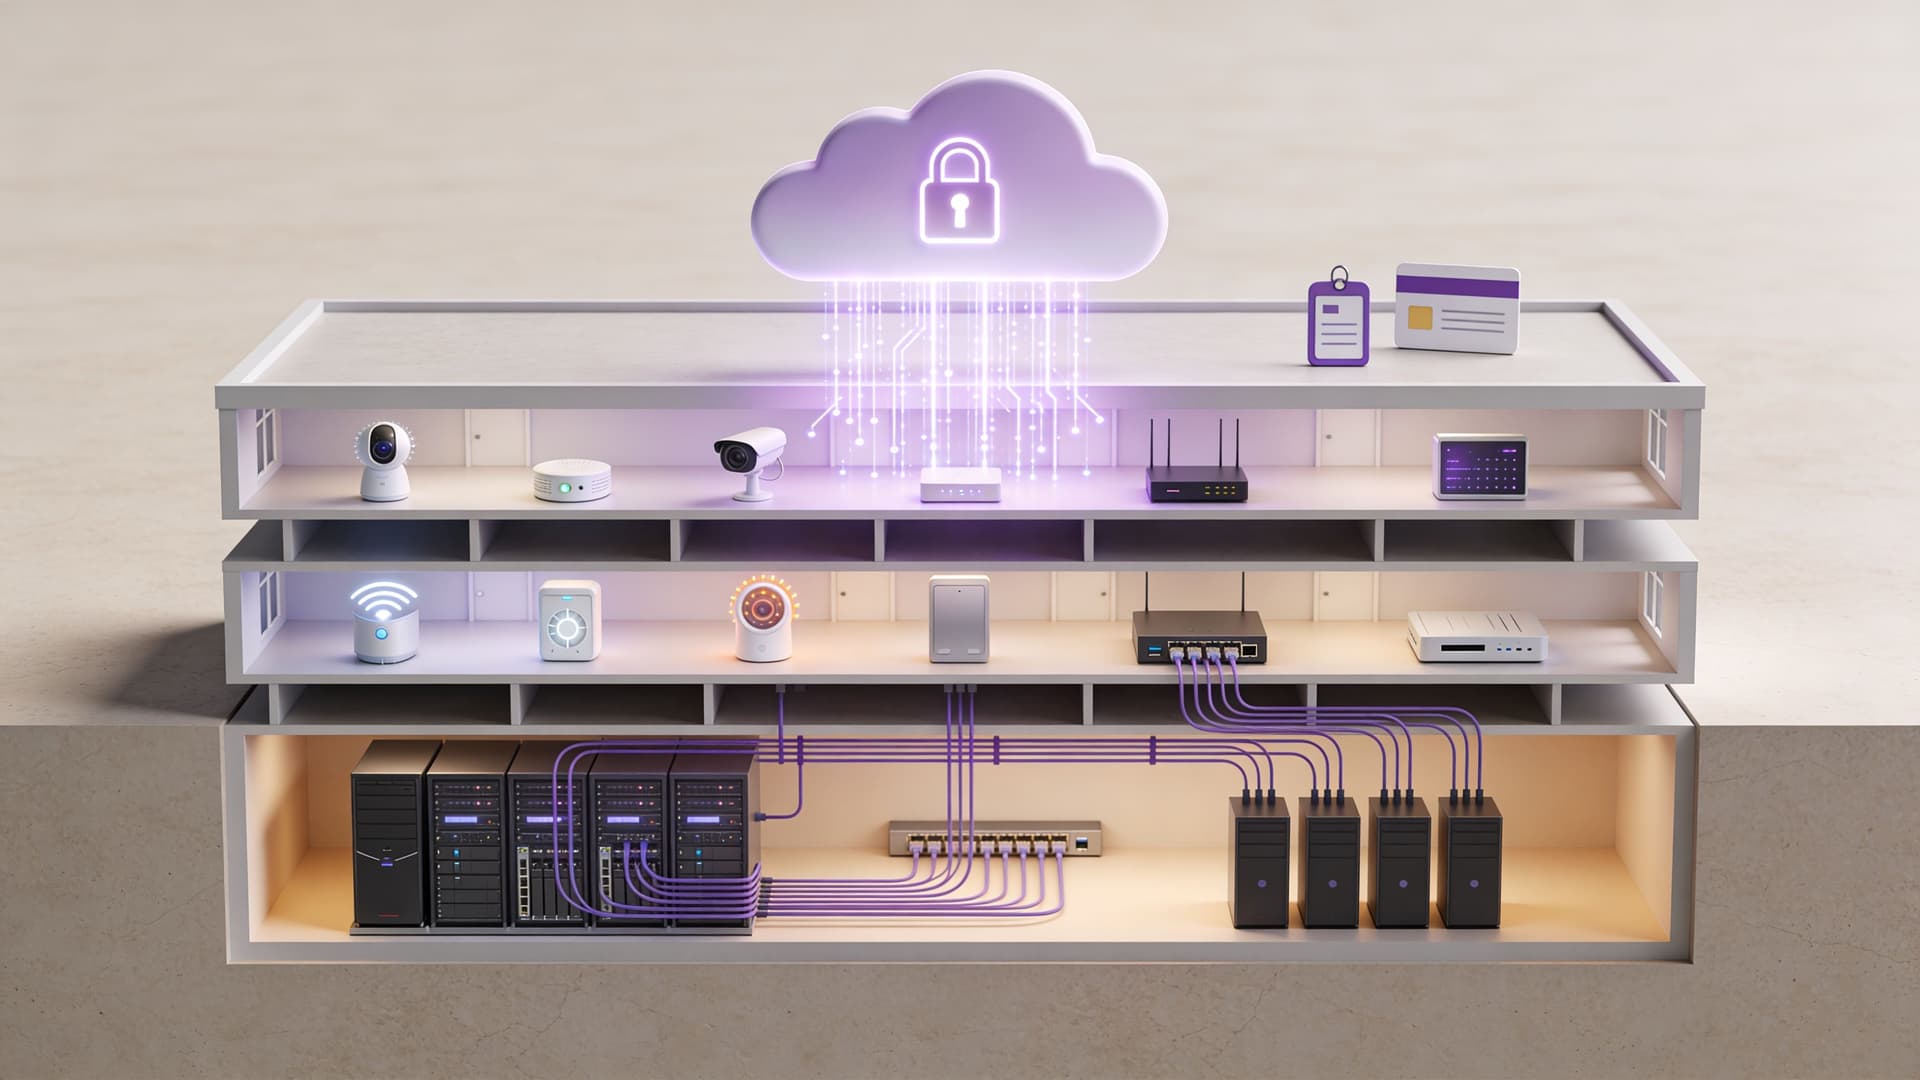
Une méthode efficace pour concevoir une gestion unifiée des accès consiste à la traiter comme quatre couches connectées. Il n'est pas nécessaire que ces couches proviennent d'un seul fournisseur, mais elles doivent échanger des données d'identité et de politique fiables. Si une couche est déconnectée, l'organisation finit par recréer les mêmes silos sous un autre nom.
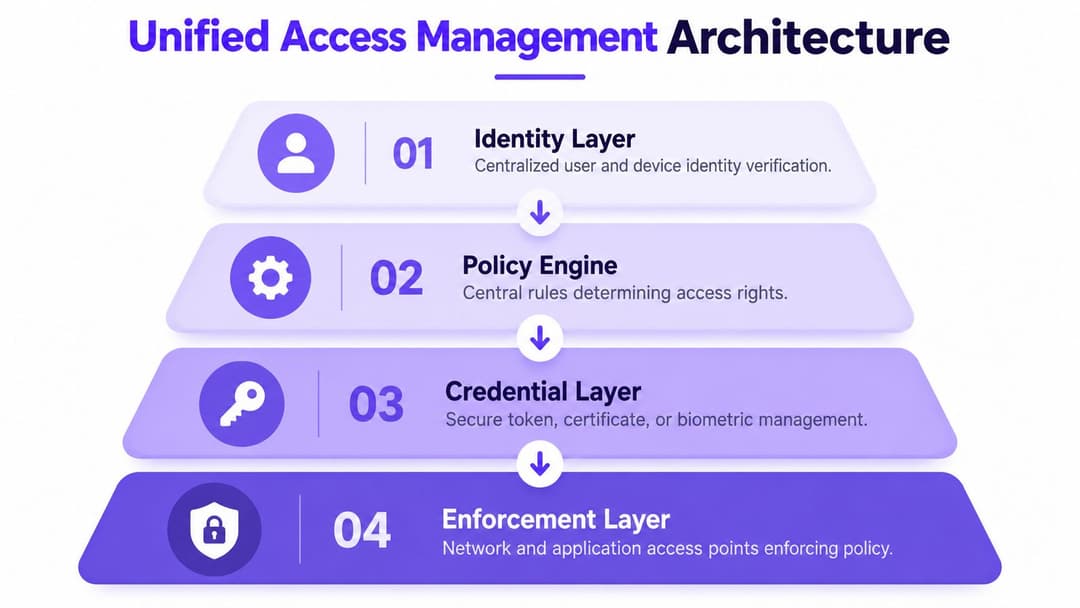
L'identité établit qui ou quoi demande l'accès
La couche d'identité regroupe les personnes, les appareils, les services et les attributs associés. Pour les employés, cela peut signifier une synchronisation avec Microsoft Entra ID, Google Workspace, ou Okta. Pour les invités, il peut s'agir d'une identité fédérée ou basée sur une adresse e-mail. Pour les équipements, cela peut nécessiter un certificat, un iPSK, un enregistrement d'appareil ou une autre identité machine.
Le NCSC traite la vérification d'identité comme un prérequis. Ses directives indiquent que la vérification doit avoir lieu avant la délivrance des identifiants, l'authentification ou la gestion des accès, ce qui encourage à coupler la vérification d'identité, la délivrance d'identifiants et l'autorisation plutôt que de les traiter comme des tâches administratives indépendantes. Le principe du NCSC sur le contrôle des identités et des accès constitue une référence de conception utile pour cette séquence.
Le moteur de politique transforme l'identité en décision
Le moteur de politique évalue bien plus qu'un simple nom d'utilisateur. Il peut prendre en compte le rôle de la personne, l'état de l'appareil, le site, l'heure, le service demandé, le segment de réseau et les signaux de risque. Un membre du personnel peut accéder aux applications opérationnelles depuis un appareil géré, tandis qu'un visiteur bénéficie d'un accès internet et qu'un prestataire obtient un itinéraire temporaire vers un système spécifique.
Le réseau basé sur l'identité devient pratique dans ce contexte. Un aperçu du réseau basé sur l'identité Purple décrit le modèle dans lequel l'identité et la politique déterminent l'accès au réseau plutôt que de s'appuyer uniquement sur les SSIDs physiques. Le réseau reste important, mais il devient une surface d'application plutôt que la source unique de vérité.
Les identifiants fournissent la preuve technique
L'authentification basée sur les certificats est précieuse pour le personnel car elle élimine le mot de passe partagé lors de l'établissement de la connexion WiFi. L'appareil reçoit un identifiant qui peut être associé à l'utilisateur, géré via un flux d'enrôlement et révoqué lorsque l'utilisateur ou l'appareil ne respecte plus la politique.
Les passkeys peuvent prendre en charge l'authentification sans mot de passe pour les parcours adaptés, en particulier lorsque les utilisateurs doivent établir leur identité sans dépendre d'un secret mémorisé. Pour les appareils qui ne prennent pas en charge les flux de certificats modernes, l'iPSK ou des identifiants de machine étroitement délimités offrent une voie de transition contrôlée. La distinction essentielle est que chaque identifiant doit avoir un propriétaire, un objectif et un processus de révocation.
L'application s'effectue au plus près de la connexion
La dernière couche comprend l'infrastructure sans fil, les commutateurs, les pare-feux, les passerelles applicatives et les systèmes physiques. La politique doit être appliquée au point où l'accès est demandé, plutôt que d'envoyer chaque connexion vers un emplacement central qui ajoute de la latence et de la complexité.
Le provisionnement doit suivre automatiquement les modifications de l'annuaire. Lorsqu'un utilisateur arrive, change de rôle ou s'en va, l'état de l'accès doit se mettre à jour sur l'ensemble des services connectés. La révocation doit également s'appliquer aux sessions actives et aux jetons, et pas seulement aux futures tentatives de connexion. C'est pourquoi la journalisation des événements, le contrôle des sessions et la réponse en temps quasi réel importent tout autant que l'authentification initiale.
Gestion unifiée des accès face à l'IAM, au ZTNA et au SSO
Les acheteurs rencontrent souvent l'IAM, le ZTNA, le SSO et la gestion unifiée des accès au cours du même processus d'achat. Ils se chevauchent, mais ils ne sont pas interchangeables. Choisir une plateforme IAM et supposer qu'elle fournit automatiquement un WiFi invité sécurisé, l'isolation de l'IoT et l'application des politiques au niveau du site est une erreur d'architecture courante.
L'IAM est la couche globale de contrôle des identités. Il gère la vérification d'identité, l'authentification, l'autorisation et les processus de cycle de vie pour les utilisateurs, les appareils et les applications. Le ZTNA se concentre sur l'octroi d'un accès aux applications privées selon le principe du moindre privilège, généralement basé sur l'identité et le contexte, sans placer directement l'utilisateur sur un réseau étendu. Le SSO réduit les connexions répétées aux applications, mais il ne décide pas en soi de la manière dont un téléphone, une imprimante, un scanner ou un thermostat rejoint un réseau WiFi.
La gestion unifiée des accès connecte ces capacités au réseau et à l'environnement physique. Elle peut utiliser un annuaire IAM, un fournisseur SSO ou une politique ZTNA, tout en appliquant également les décisions d'accès au WiFi, aux groupes d'appareils, aux parcours des invités et aux segments opérationnels.
Comparatif des technologies d'accès
| Fonctionnalité | Gestion unifiée des accès | IAM | ZTNA | SSO |
|---|---|---|---|---|
| Objectif principal | Accès basé sur l'identité pour les personnes, les appareils, les réseaux, les applications et les sites physiques | Cycle de vie des identités, authentification, autorisation et gouvernance | Accès basé sur le moindre privilège aux applications et services privés | Une seule expérience d'authentification pour toutes les applications connectées |
| Accueil des invités WiFi | Fonctionnalité clé lors de l'intégration avec les services d'identité WiFi | Nécessite généralement une couche d'accès invité distincte | Généralement non conçu pour la connectivité invité ouverte | Généralement non conçu pour l'accueil sur le réseau invité |
| Accès réseau du personnel | Peut appliquer une politique de certificat ou sans mot de passe à la périphérie du réseau | Définit les attributs d'identité et d'accès, mais peut ne pas appliquer directement la politique WiFi | Peut protéger les applications accessibles depuis le réseau | Simplifie la connexion aux applications, pas l'admission au réseau |
| Accès IoT et machines | Prend en charge les identifiants spécifiques aux appareils, la segmentation et les règles de cycle de vie | Peut régir les identités des machines, selon les intégrations | Protège les services, mais peut ne pas gérer l'intégration des appareils locaux | Généralement hors de son champ d'application |
| Accès aux applications | Peut lier les décisions relatives à l'identité et au réseau | Idéal pour l'autorisation d'accès aux applications | Idéal pour l'accès aux applications privées | Simplifie l'authentification aux applications |
| Contexte du site physique | Peut intégrer la localisation, le site, l'appareil et la politique opérationnelle | Nécessite généralement des intégrations pour le contexte du site | Généralement centré sur le contexte de l'application | Limité à l'expérience de connexion |
| Limites | Nécessite une intégration et une conception de politique rigoureuses | N'assure pas automatiquement l'application des règles réseau | Ne remplace pas l'identité des invités ou la gouvernance de l'IoT | Ne fournit pas de gouvernance des accès à lui seul |
Comment les technologies s'articulent entre elles
Une architecture mature utilise souvent ces quatre éléments. L'IAM reste la source faisant autorité pour l'identité du personnel et les cycles de vie. Le SSO facilite l'accès aux applications. Le ZTNA protège les services internes qui ne doivent pas être exposés sur le réseau du site. Une gestion unifiée des accès relie ces contrôles à l'accès sans fil, à l'accueil des invités, aux appareils et à la segmentation opérationnelle.
Le compromis réside dans la discipline architecturale. Une console unique ne résoudra pas des données d'identité incohérentes, une gouvernance floue ou des rôles mal définis. Les équipes doivent toujours décider quel système détient l'identité, quel système prend la décision de politique et quelle infrastructure l'applique.
Cas d'usage sectoriels dans l'hôtellerie, le commerce de détail, la santé et le secteur résidentiel
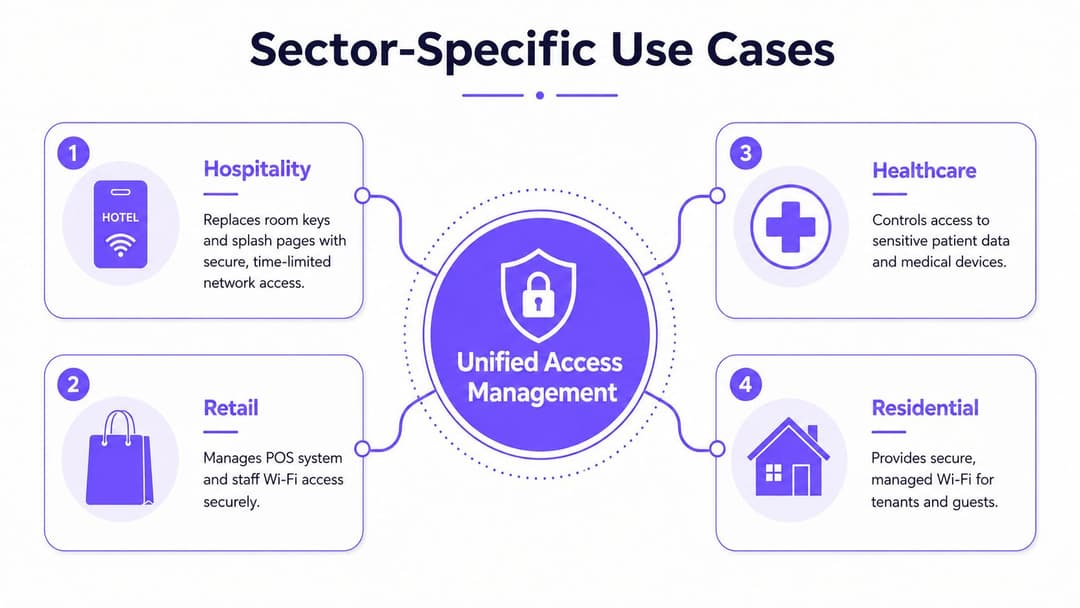
Le même modèle de politique produit des résultats différents dans chaque secteur, car les sujets d'accès et les conséquences varient. Un hôtel a besoin d'un parcours client sans friction et d'une séparation stricte entre les chambres, le personnel et les systèmes du bâtiment. Un hôpital exige l'efficacité du personnel sans jamais permettre à l'appareil d'un visiteur de s'approcher des systèmes destinés aux patients. Les gestionnaires de résidences ont besoin de garantir l'indépendance des locataires tout en conservant un contrôle centralisé sur l'infrastructure partagée.
Hôtellerie
Les hôtels peuvent utiliser OpenRoaming et Passpoint pour aller au-delà des interactions répétées avec le portail captif. Un invité s'authentifie une fois, et un appareil compatible peut se reconnecter lors de visites ultérieures sans avoir à demander un autre mot de passe partagé à la réception. L'établissement peut toujours appliquer une politique d'invité, isoler des chambres ou des groupes si nécessaire, et maintenir le personnel ainsi que les systèmes du bâtiment à l'écart du segment des invités.
Cette séparation est essentielle car les réseaux du secteur hôtelier combinent connectivité publique et technologies opérationnelles. Les contrôleurs de porte, les thermostats, les caméras, les bornes, les terminaux de paiement et les systèmes de gestion d'établissement ont des exigences de confiance différentes. L'accès au réseau doit refléter ces différences au lieu de traiter chaque appareil connecté comme un simple invité supplémentaire.
Les logiciels opérationnels méritent également une attention particulière. Les ressources sur la minimisation des erreurs dans les opérations de l'hôtellerie permettent de comprendre pourquoi les flux de travail d'accès doivent être fiables dans les établissements à forte fréquentation, où une simple défaillance d'authentification peut rapidement se transformer en un problème à la réception ou au service.
Secteur de la distribution
Les commerçants doivent séparer les systèmes de point de vente, les scanners portables, les appareils du personnel, les prestataires et les acheteurs. Une politique unifiée peut accorder à un vendeur la connectivité nécessaire aux opérations de stock tout en maintenant l'infrastructure de paiement sur un chemin restreint. Les équipes marketing peuvent exploiter les données de connexion du WiFi invité avec consentement via des connecteurs CRM et l'automatisation marketing, mais cette utilisation commerciale ne doit pas affaiblir l'isolation technique.
Le défi de conception réside dans la gouvernance. L'équipe informatique doit contrôler la politique de réseau et d'identité, tandis que le marketing définit l'engagement acceptable et l'utilisation des données. Un modèle de politique partagé permet aux deux équipes de travailler à partir des mêmes événements d'accès sans transformer un portail promotionnel en substitut de sécurité.
Santé
Les hôpitaux et les cliniques ont besoin d'un accès pour le personnel qui fonctionne sur les appareils mobiles, les postes de travail cliniques, les équipements médicaux et les services d'annuaire. Un accès basé sur des certificats peut réduire la dépendance aux mots de passe sans fil partagés, tandis que des politiques distinctes maintiennent les systèmes des patients et les dispositifs médicaux à l'écart de la connectivité des visiteurs.
Les environnements de santé contiennent également des équipements hérités qui ne peuvent pas supporter les méthodes d'authentification actuelles. Ces appareils nécessitent une segmentation explicite, des routes restreintes, une surveillance et une propriété documentée. La gestion unifiée des accès ne modernise pas les équipements obsolètes, mais elle évite qu'ils ne deviennent une exception non gérée.
Résidences et logements étudiants
Les bâtiments multi-locataires nécessitent une isolation au niveau du locataire avec une expérience aussi simple que le WiFi domestique. L'iPSK peut aider à prendre en charge les appareils existants tout en permettant aux opérateurs d'attribuer des identifiants ou des politiques à des unités individuelles, des locataires ou des groupes d'appareils. Le personnel, les prestataires de maintenance, les visiteurs et les systèmes du bâtiment peuvent ainsi bénéficier de droits d'accès différents sans avoir à publier un seul mot de passe pour l'ensemble du bâtiment.
Avantages en matière de sécurité et atténuations des risques qui justifient l'investissement
Le meilleur argument commercial en faveur de la gestion unifiée des accès n'est pas la promesse qu'un seul produit éliminera toutes les menaces. C'est la réduction de l'exposition évitable créée par des identifiants partagés, un onboarding incohérent et des révocations tardives.
L'accès sans mot de passe et basé sur les certificats élimine le secret WiFi partagé du centre de la conception. Un mot de passe invité volé ne peut pas fournir le même niveau d'accès lorsque le parcours de l'invité utilise une identité individuelle et une politique restreinte. Pour le personnel, les certificats ou les passkeys peuvent réduire la dépendance à l'égard des identifiants que les attaquants ciblent couramment par le biais du phishing, de la réutilisation et du credential stuffing.
Le NCSC a déclaré le 23 avril 2026 que les passkeys sont au moins aussi sécurisées, et généralement plus sécurisées, que l'association du mot de passe le plus robuste avec une vérification en deux étapes, les décrivant comme l'étape suivant les mots de passe dans ses recommandations sur les passkeys. Cette approbation donne aux organisations britanniques une direction claire pour leur stratégie d'authentification, bien que la mise en œuvre doive encore prendre en compte la couverture des appareils, la récupération, les parcours invités et les systèmes existants.
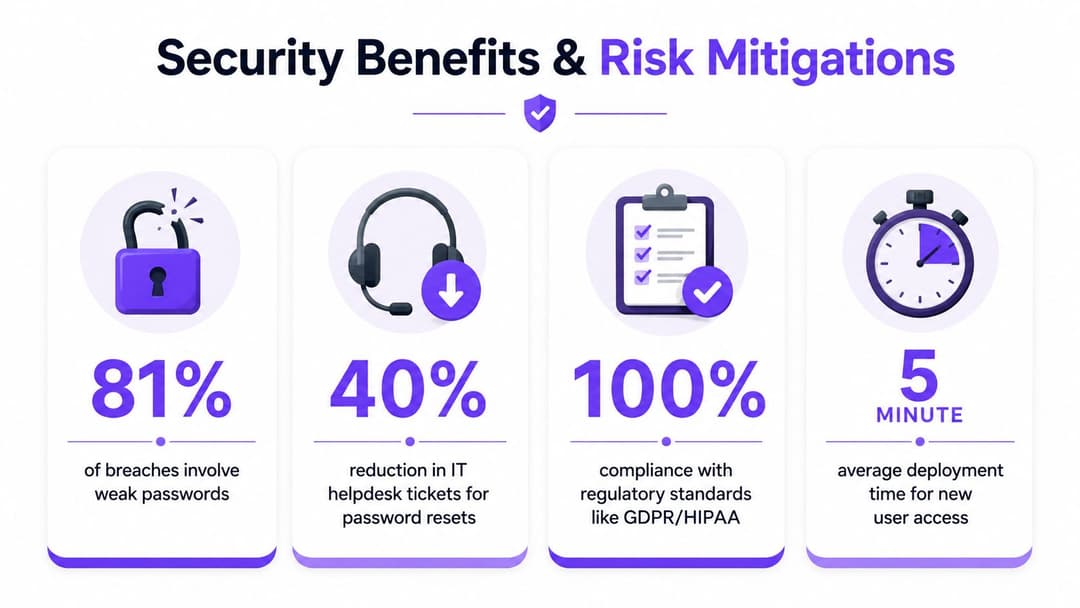
Des contrôles qui font la différence
- Identifiants individuels : Attribuez un accès à une personne, un appareil ou un service plutôt qu'un mot de passe partagé.
- Chiffrement par appareil : Utilisez une authentification sans fil moderne pour que les appareils connectés ne dépendent pas tous d'un seul secret commun.
- Révocation automatique : Liez l'accès au statut de l'annuaire et de l'appareil, puis supprimez ou limitez l'accès lorsque ces attributs changent.
- Restrictions privilégiées : Appliquez des contrôles plus stricts aux accès d'administration et de maintenance qu'à l'accès invité ordinaire.
- Visibilité centrale des événements : Enregistrez les événements d'authentification et d'autorisation afin que les équipes de sécurité puissent associer l'activité à une identité ou à un jeton.
Le NCSC recommande le MFA pour les accès de gestion, de maintenance et d'administration, parallèlement à une gestion des accès privilégiés qui limite l'utilisation administrative aux postes de travail approuvés. Il conseille également de journaliser et de surveiller les événements d'authentification et d'autorisation. Ses recommandations pour l'exploitation de services en ligne sécurisés soutiennent en outre les contrôles contre le vol de session, le rejeu de jetons et les attaques AiTM, y compris la détection rapide et la révocation de session.
Le marché britannique indique que ce travail est désormais intégré aux opérations courantes des entreprises. Le marché britannique de l'IAM a été évalué à 1,7517 milliard de dollars en 2025 et devrait atteindre 2,6639 milliards de dollars d'ici 2030, soit un TCAC de 8,7 % de 2025 à 2030, selon les données de marché IAM du Royaume-Uni de MarketsandMarkets. Ce même contexte place l'IAM au cœur de la vérification d'identité, de l'authentification, de l'autorisation et de la gestion du cycle de vie.
Pour les organisations qui évaluent des outils de sécurité spécialisés, la plateforme Horus Intelligence est un autre exemple du type de capacité de sécurité que les équipes peuvent évaluer aux côtés des contrôles d'identité. La question importante est de savoir comment la surveillance, la politique d'identité et les flux de travail de réponse se connectent, et non combien de tableaux de bord une organisation peut exploiter.
Liste de contrôle d'implémentation et meilleures pratiques de migration
Commencez par un inventaire, pas par une démonstration de produit. Listez chaque SSID, point d'accès, annuaire, dépendance RADIUS, flux de travail invité, catégorie d'appareil, application et intégration d'accès physique. Enregistrez qui possède chacun d'eux, ce qu'il protège, comment les informations d'identification sont délivrées et ce qui se passe lorsqu'une personne ou un appareil perd son autorisation.
Construire d'abord le modèle de contrôle
Définissez les groupes de politiques avant de les configurer. Les groupes types comprennent les invités, les employés, les prestataires, les terminaux gérés, les équipements IoT, les systèmes de paiement, les contrôles de bâtiment et les administrateurs. Pour chaque groupe, spécifiez :
- Source d'identité : déterminez si la source est Microsoft Entra ID, Google Workspace, Okta, un flux d'identité invité, un enregistrement d'inventaire ou un identifiant d'appareil.
- Méthode d'authentification : sélectionnez des passkeys, des certificats, Passpoint, OpenRoaming, iPSK ou une autre méthode adaptée à l'appareil et au niveau de risque.
- Portée du réseau : documentez les services et segments exacts dont l'identité a besoin, puis refusez tout le reste par défaut.
- Propriétaire du cycle de vie : attribuez la responsabilité du provisionnement, de la révision, de la réponse aux incidents et de la révocation.
La synchronisation de l'annuaire doit précéder le déploiement généralisé au personnel. Testez les événements d'arrivée, de changement de poste et de départ avec un petit groupe, puis vérifiez que les modifications de politique affectent l'accès sans fil, les applications et les sessions actives comme prévu. Ne supposez pas que la suppression d'un compte d'annuaire ferme automatiquement chaque jeton ou connexion existant.
Migrer en parallèle
Faites fonctionner la voie d'accès moderne en parallèle du réseau existant pendant la phase de transition. Commencez par un groupe de personnel contrôlé et un ensemble représentatif d'appareils gérés. Conservez une solution de repli soigneusement restreinte pour les équipements non pris en charge, mais attribuez à cette exception un propriétaire et une condition d'arrêt.
Pour l'IoT et les systèmes existants, utilisez des identifiants dédiés et une segmentation explicite plutôt que de les placer sur le réseau invité. Testez les imprimantes, scanners, thermostats, caméras, terminaux de paiement et commandes de bâtiment dans des conditions normales et de panne. Un appareil qui se connecte avec succès lors de l'installation mais qui ne peut pas renouveler ses identifiants ou survivre à un changement de point d'accès n'est pas prêt pour la production.
Surveiller les preuves
Surveillez les journaux d'authentification pendant le déploiement. Recherchez les échecs répétés, les types d'appareils inattendus, les accès inhabituels aux sites, les certificats obsolètes et les comptes qui continuent de demander l'accès après un changement de rôle. Formez l'accueil, les directeurs de magasin, le personnel hospitalier et les équipes d'exploitation avant de modifier leur méthode de connexion quotidienne.
Un déploiement multi-site peut être finalisé en quelques semaines plutôt qu'en plusieurs mois lorsque l'inventaire est précis, que le modèle de politique est validé et que l'infrastructure réseau prend en charge les intégrations requises. Ce n'est pas une promesse universelle. Les sites disposant de systèmes hérités non documentés, d'annuaires incohérents ou d'appareils non pris en charge nécessitent plus de préparation, et précipiter ce travail ne fait que déplacer le retard vers la gestion des incidents.
Comment Purple offre un accès sans mot de passe et des analyses exploitables
Purple réunit l'accès des invités, du personnel et des appareils dans un modèle opérationnel commun en combinant OpenRoaming, Passpoint, iPSK et la synchronisation des annuaires. Les invités peuvent s'authentifier via un parcours basé sur l'e-mail et se connecter avec un accès chiffré dès le premier paquet, tandis que le personnel peut utiliser des politiques sans mot de passe de niveau certificat connectées à Entra ID, Google Workspace ou Okta.
La plateforme prend également en charge les environnements multi-locataires où les résidents ont besoin d'une connectivité simple mais où les opérateurs exigent une isolation. iPSK offre une voie pour les appareils obsolètes, tandis que l'accès du personnel peut être lié à l'identité de l'annuaire et géré sans maintenir de serveurs RADIUS sur site. Purple prend en charge les environnements réseau construits autour de fournisseurs tels que Meraki, Aruba, Ruckus, Mist et UniFi.
L'autre moitié de la conception est la visibilité. Les connecteurs CRM, l'automatisation du marketing, les enquêtes et les modules de sécurité peuvent transformer les données WiFi de première partie consenties en informations opérationnelles et commerciales. Cela permet aux équipes réseau de mesurer le comportement d'authentification et les résultats des politiques tandis que les équipes marketing travaillent avec des données d'engagement approuvées.
Pour les organisations qui évaluent spécifiquement une expérience invité sans mot de passe, Purple passwordless WiFi explique comment cette approche peut remplacer les mots de passe partagés et les interactions répétées avec le Captive Portal. Le déploiement idéal dépend toujours du support des appareils, de la propriété de l'identité, de la segmentation et d'un plan de migration testé.
Purple propose une plateforme unifiée pour l'accès WiFi sans mot de passe des invités, du personnel et des environnements multi-locataires, intégrant l'OpenRoaming, Passpoint, l'identité par certificat, l'iPSK et les analyses au sein du même modèle opérationnel. Visitez Purple pour découvrir comment connecter le WiFi invité de votre site, l'identité de votre personnel et vos politiques d'accès IoT.