
Enterprise Office WiFi Capacity & Architecture Advisor
Model access point density, 802.1X and guest VLAN segmentation, RF channel widths, and bandwidth uplinks for modern high-density hybrid offices.
- Coverage Sizing: Requires 18 APs to cover 45,000 sq ft (2500 sq ft per AP).
- Density Sizing: Requires 18 APs to serve 800 concurrent clients.
- Design Driver: Coverage-constrained environment.
- Airtime Utilization: Estimated at 63% during peak hours.
- Floors: 3 total floor(s) with ~6 APs assigned per floor.
- Employee Workstations: 750 devices (250 staff @ 3 devices).
- Visitor Capacity: 50 concurrent guest devices supported.
- Uplink Headroom: 10 Gbps Ethernet switch ports recommended per AP.
| Segment Name | VLAN | Subnet / CIDR | Security Authentication | Peer Isolation |
|---|---|---|---|---|
| Corporate Staff (Primary) | 20 | 10.20.0.0/21 | WPA3-Enterprise 802.1X (EAP-TLS / PEAP) | Bridged |
| Visitor & Guest WiFi | 50 | 172.16.50.0/22 | Purple Cloud Captive Portal with Self-Service SMS/Email | Enforced |
| IoT & Workplace AV Facilities | 70 | 10.70.0.0/23 | WPA3/WPA2-PSK with MPSK / iPSK Device Profiling | Enforced |
| Network Out-of-Band Management | 99 | 10.99.0.0/24 | Secured Management Wire / Dedicated VLAN | Bridged |
# Enterprise Office WiFi Controller Configuration Runbook
# Generated by Purple Office WiFi Architecture Advisor
# Architecture: 18 Access Points across 3 Floor(s)
# Total Concurrent Clients: 800

# 1. Radio Resource Management & Roaming Thresholds
config wlan bss-min-rssi 1 enable
config wlan bss-min-rssi-threshold 1 -67
config wlan 802.11k enable 1
config wlan 802.11v enable 1
config wlan 802.11r enable 1

# 2. RF Spectrum & Channel Bonding Policy
# 2.4 GHz Band Policy:
config advanced 802.11b channel-width 20
config advanced 802.11b tx-power-level-min 9
config advanced 802.11b tx-power-level-max 15

# 5 GHz Band Policy:
config advanced 802.11a channel-width 40
config advanced 802.11a tx-power-level-min 12
config advanced 802.11a tx-power-level-max 18
config advanced 802.11a dfs enable

# 3. VLAN & Subnet Isolation Rules
interface vlan 20
  description "Corporate Staff (Primary)"
  ip address 10.20.0.0 255.255.252.0
  client-isolation disable

interface vlan 50
  description "Visitor & Guest WiFi"
  ip address 172.16.50.0 255.255.252.0
  client-isolation enable

interface vlan 70
  description "IoT & Workplace AV Facilities"
  ip address 10.70.0.0 255.255.252.0
  client-isolation enable

interface vlan 99
  description "Network Out-of-Band Management"
  ip address 10.99.0.0 255.255.252.0
  client-isolation disable

# 4. Guest Captive Portal Gateway Redirect (Purple Integration)
ip access-list extended GUEST-PRE-AUTH
  permit udp any any eq domain
  permit udp any eq bootps any eq bootpc
  permit tcp any host portal.purplewifi.net eq www
  permit tcp any host portal.purplewifi.net eq 443
  deny ip any 10.0.0.0 0.255.255.255
  deny ip any 172.16.0.0 0.15.255.255
  deny ip any 192.168.0.0 0.0.255.255
  permit tcp any any eq www
  permit tcp any any eq 443
exit
- Your deployment is coverage-driven across 45,000 sq ft. Ensure AP placement achieves -67 dBm signal boundary overlap at desk heights.
- Automated guest onboarding eliminates front-desk IT friction, providing compliant consent collection, branded splash pages, and real-time footfall telemetry.
- Set client roaming transition thresholds to -67 dBm RSSI with 802.11k neighbor lists and 802.11v BSS transition management to prevent sticky clients during desk hopping.
Deep dive into 802.1X RADIUS configuration, rogue AP containment, dynamic VLAN tagging, and zero-trust perimeter enforcement.
Explore Enterprise WiFi Security GuideUpgrade your corporate offices with Purple cloud guest captive portals, Entra ID SSO integration, and real-time floor occupancy insights.
Les problèmes de WiFi de bureau qui frustrent les équipes commencent rarement par les barres de signal. Ils commencent lorsque le réseau ne correspond plus à la manière dont les collaborateurs travaillent.
Le personnel arrive avec un ordinateur portable et un téléphone. Certains apportent une tablette. Les salles de réunion se remplissent d'invités qui ont besoin d'un accès immédiat, et non après un échange avec le centre d'assistance. Les prestataires ont besoin d'une connectivité à court terme sans devenir des résidents permanents sur le réseau interne. Les imprimantes, écrans, capteurs, caméras et autres appareils connectés se multiplient en arrière-plan. Ce qui semblait correct lorsque le bureau comptait une poignée d'appareils prévisibles devient vite chaotique.
La plupart des organisations essaient encore de gérer ce désordre avec une boîte à outils familière : un mot de passe partagé, un SSID invité de base et un Captive Portal que les utilisateurs tolèrent plutôt qu'ils ne l'apprécient. Cette configuration permet certes de garder les gens en ligne, mais elle crée une lenteur opérationnelle, une faible responsabilité et des risques inutiles. Si tout le monde partage le même secret, personne ne peut dire avec certitude qui était sur le réseau à un moment donné, ce qu'il aurait dû être autorisé à atteindre ou à quelle vitesse son accès peut être révoqué lorsque les circonstances changent.
Le défi du WiFi de bureau moderne
Entrez dans un bureau classique un jour de semaine bien chargé et vous pourrez généralement repérer les symptômes avant même que quelqu'un n'ouvre un ticket d'incident. Les appels vidéo se figent dans la salle de réunion du coin. Un visiteur demande le mot de passe invité à l'accueil. Un prestataire obtient le SSID du personnel parce que c'est plus rapide que de créer un véritable processus temporaire. Quelqu'un modifie la clé partagée après un incident, puis passe le reste de la journée à reconnecter des appareils qui n'auraient jamais dû dépendre d'un secret partagé en premier lieu.
C'est l'état normal dans plus de bureaux que de nombreuses équipes ne veulent l'admettre.
Le problème sous-jacent n'est pas seulement une question de performance. C'est que le WiFi de bureau a été traité comme une simple ressource matérielle alors qu'il se comporte désormais davantage comme un plan de contrôle pour l'espace de travail. Il affecte la sécurité, l'intégration, la conformité, l'expérience des visiteurs et la crédibilité quotidienne de l'IT.
Là où les anciens modèles de WiFi de bureau échouent
L'ancien modèle supposait un intérieur sécurisé et un extérieur non fiable. Une fois qu'un utilisateur accédait au réseau sans fil, le plus dur était considéré comme fait. Cette approche ne fonctionne plus dans les environnements de hot-desking, les bâtiments partagés, les bureaux flexibles et tous les espaces de travail où les identités et les appareils changent constamment.
Quelques points de défaillance pratiques reviennent régulièrement :
- Identifiants partagés trop largement diffusés : Le personnel, les invités, les anciens employés et les tiers connaissent souvent le même mot de passe.
- L'accès invité devient un processus d'exception : La réception ou le service informatique finit par agir comme un intermédiaire d'accès manuel.
- Les appareils IoT sont mal intégrés : Les appareils dotés d'un support d'authentification limité sont souvent placés sur des segments de réseau trop larges par simple commodité.
- L'audit est insuffisant : Les équipes savent qu'un appareil s'est connecté, mais pas toujours qui l'a utilisé ni si cet accès était toujours justifié.
Un réseau sans fil qui se contente de répondre à la question « cet appareil peut-il se connecter ? » ne répond plus aux exigences d'un bureau moderne. La véritable question est de savoir « de qui s'agit-il, à quoi doit-il accéder et pour combien de temps ? »
Le WiFi fait désormais partie des opérations commerciales
Une approche plus solide consiste à traiter le parc sans fil à la fois comme une infrastructure et comme une surface d'identité. La couverture compte toujours. La capacité compte toujours. Mais la capacité d'associer l'accès à une personne réelle, à un appareil géré, à un locataire ou à une classe spécifique de terminal compte tout autant.
Ce changement transforme les choix de conception. Il modifie le type de points d'accès que vous achetez, votre façon de segmenter le trafic, la manière dont vous accueillez les utilisateurs et les preuves que vous pouvez fournir lorsque les équipes de sécurité ou de conformité demandent qui a eu accès et à quel moment.
Quand le WiFi de bureau est conçu ainsi, il cesse d'être un service d'arrière-plan que l'on ne remarque que lorsqu'il tombe en panne. Il devient un élément clé pour assurer la sécurité, la simplicité d'utilisation et la mesurabilité du bureau.
Concevoir une architecture réseau évolutive
Une refonte du réseau est généralement approuvée après une défaillance visible. Les appels du lundi matin coupent dans la salle du conseil, un client en visite ne parvient pas à rester connecté à la réception, et le service informatique est blâmé pour un "mauvais WiFi" alors même que la carte thermique semblait correcte lors du déploiement. Le problème sous-jacent est généralement d'ordre architectural. La conception servait la puissance du signal, mais l'entreprise avait besoin d'une capacité prévisible, d'une application des politiques et d'une marge de croissance.
Cette transition est essentielle. Le WiFi de bureau n'est plus seulement une couche de transport pour ordinateurs portables. Il supporte désormais les appareils gérés du personnel, les appareils personnels non gérés, les systèmes de salle, les imprimantes, les capteurs, le trafic des locataires et l'accès des invités. Si la conception sans fil ne peut pas séparer, identifier et dimensionner proprement ces sessions, les contrôles de sécurité deviennent plus difficiles à appliquer et les coûts de support augmentent rapidement.
Concevez en fonction de la simultanéité et de la marge d'évolution des politiques
La couverture est l'exigence de base. La capacité est ce que ressentent les utilisateurs.
En pratique, les problèmes apparaissent d'abord dans les espaces partagés. Les salles de réunion, les plateaux ouverts, la réception et les zones de collaboration génèrent des pics de trafic simultané, des événements de roaming et une saturation de la bande passante. Un site peut afficher un signal fort tout en offrant une expérience utilisateur médiocre parce que trop de clients se disputent les mêmes cellules en même temps.
Les questions de conception doivent être d'ordre opérationnel :
- Où se regroupent les utilisateurs aux heures de pointe ? Les salles de conseil et les espaces de passage nécessitent une conception différente de celle des bureaux cloisonnés.
- Combien de types d'appareils partagent l'espace hertzien ? Les ordinateurs portables, les téléphones, les barres de collaboration et les appareils IoT créent des profils de congestion et des exigences de politique différents.
- Quelles applications échouent de manière coûteuse ? La voix, les visioconférences, le partage d'écran et les flux d'authentification cloud révèlent rapidement une mauvaise planification du temps d'antenne.
- De quel niveau de segmentation l'entreprise aura-t-elle besoin ? Le personnel, les invités, les prestataires et les appareils de l'entreprise nécessitent souvent un traitement différent dès le premier jour.
Ce dernier point est souvent négligé. L'accès basé sur l'identité renforce le contrôle, mais il augmente également les exigences architecturales. Multiplier les SSIDs n'est pas la solution. La réponse réside dans une meilleure segmentation, une attribution plus claire des politiques et une infrastructure dimensionnée pour ces décisions.
Le positionnement détermine toujours l'efficacité de la conception
Le choix des points d'accès est important, mais une mauvaise conception RF gaspillera du bon matériel.
Le positionnement doit suivre le comportement des utilisateurs et les contraintes du bâtiment, et non un schéma de plafond géométrique. Les bureaux denses, les espaces de réunion, les halls d'ascenseurs, les entrepôts, les locaux techniques et les intérieurs riches en surfaces vitrées modifient tous les limites des cellules d'une manière que le plan d'étage ne montre pas clairement. C'est pourquoi les études de site, la validation et l'optimisation post-déploiement prouvent toute leur valeur.
Quelques règles de conception s'avèrent très efficaces :
- Placez les AP là où les conflits se produisent. Les salles à haute densité et les espaces partagés méritent une conception de cellule rigoureuse.
- Prenez en compte les matériaux de construction dès le départ. Le béton, l'acier, le verre et les étagères modifient la propagation du signal au point de fausser les hypothèses théoriques.
- Évitez la surpopulation d'équipements. Trop d'AP mal configurés peuvent augmenter les interférences cocanal et maintenir les clients connectés au mauvais point d'accès.
- Restez conservateur sur le choix des canaux dans les bureaux denses. Un temps d'antenne plus propre est généralement préférable à des canaux plus larges et à des promesses de débit surévaluées.
Ce compromis mérite d'être énoncé clairement. Des canaux larges peuvent sembler séduisants sur une fiche technique, mais les environnements d'entreprise denses sont généralement plus performants lorsque le temps d'antenne est réutilisable et prévisible.
Achetez pour le prochain plan de contrôle, pas seulement pour le nombre d'appareils actuel
Préparer l'avenir concerne en partie les performances radio, mais il s'agit également de ce que l'on demandera au réseau l'année prochaine. Si la couche sans fil doit prendre en charge l'accès basé sur les rôles, la segmentation dynamique, le profilage des appareils et des exigences d'audit plus riches, les décisions de renouvellement du matériel doivent refléter cela.
Les fonctionnalités associées aux plateformes plus récentes, telles qu'une meilleure gestion des clients simultanés et une efficacité améliorée dans les environnements denses, soutiennent cette direction. Le but n'est pas de courir après les acronymes technologiques pour le plaisir. L'objectif est d'éviter un cycle de renouvellement où le point d'accès peut acheminer le trafic mais éprouve des difficultés dès que l'on y ajoute les politiques, les analyses et l'accès basé sur l'identité.
Pour les équipes qui planifient cette transition, les choix d'architecture WiFi sans mot de passe sont un exemple utile de la raison pour laquelle la conception de l'infrastructure et de l'authentification doit être planifiée ensemble plutôt que comme des projets distincts.
Une simple comparaison permet d'y voir plus clair :
| Choix de conception | Ce qui fonctionne durablement | Ce qui crée des problèmes plus tard |
|---|---|---|
| Sélection des AP | Matériel choisi pour la densité de clients et l'évolution des politiques | Achat basé uniquement sur le débit maximal théorique |
| Disposition | Positionnement basé sur la densité d'utilisateurs et les flux de trafic réels | Espacement régulier sans contexte opérationnel |
| Stratégie de canaux | Temps d'antenne plus étroit et réutilisable dans les zones de bureaux denses | Canaux larges sur l'ensemble du site |
| Plan de mise à niveau | Renouvellement lié aux objectifs de sécurité, de segmentation et d'analyse | Considérer la mise à jour du WiFi comme un simple remplacement matériel cosmétique |
Penser à l'avenir pour limiter les restructurations
Une conception de WiFi de bureau prête pour l'avenir peut absorber plus d'utilisateurs, plus de types d'appareils et plus de décisions d'accès sans devenir fragile ou coûteuse à exploquer. C'est là le véritable résultat commercial.
Lorsque la couche physique est conçue en gardant à l'esprit l'identité, la segmentation et l'observabilité, le WiFi cesse d'être une ressource matérielle que l'entreprise ne remarque que lorsqu'elle tombe en panne. Il devient un point d'application fiable pour l'accès zero-trust et une source plus propre de données opérationnelles.
Dépasser les mots de passe grâce à l'authentification moderne
La partie la plus faible de nombreux environnements WiFi de bureau n'est pas la conception radio. C'est l'authentification.
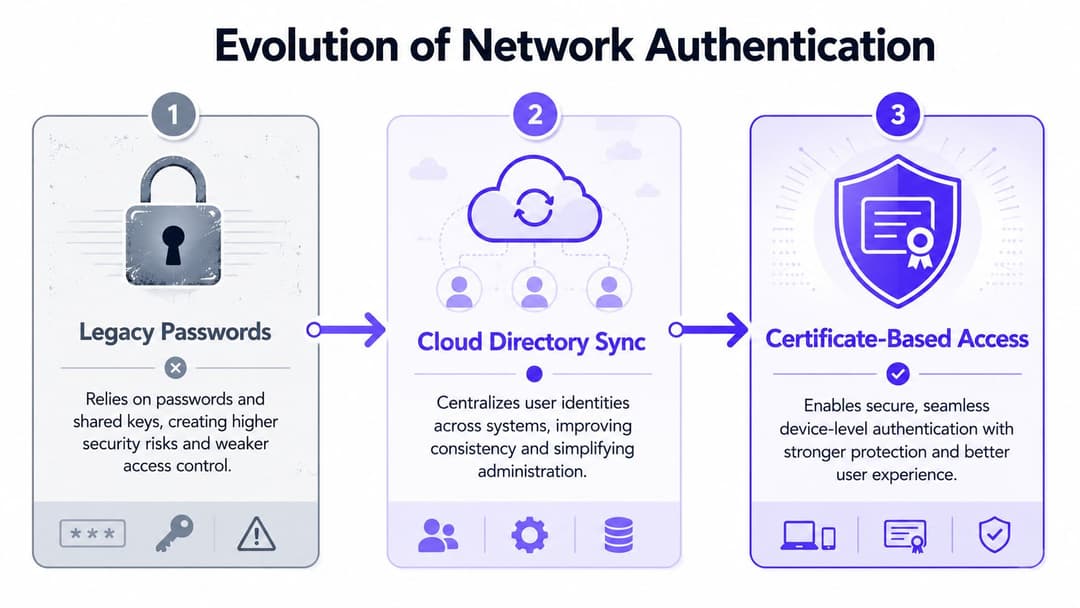
Les mots de passe partagés survivent parce qu'ils sont familiers. Ils créent également des risques évitables. Une fois qu'un mot de passe est imprimé sur une note à la réception, transmis à un prestataire ou mémorisé par une personne qui a quitté l'entreprise il y a des mois, il cesse d'être un contrôle pour devenir une menace. Les Captive Portals traditionnels ne font pas beaucoup mieux s'ils créent de la friction sans fournir à l'équipe informatique une piste d'identité fiable.
La plupart des conseils concernant le WiFi de bureau reposent encore fortement sur le matériel, mais ils omettent souvent le problème de l'accès invité. La majorité des PME britanniques manquent de politiques formelles d'accès invité, ce qui crée une faille de sécurité et de conformité au titre du GDPR et de NIS2. L'authentification sans mot de passe et le réseau basé sur l'identité sont importants car ils créent une piste auditable de qui est sur le réseau, comme le souligne cette discussion sur la couverture WiFi et les lacunes des politiques d'accès invité.
Méthodes traditionnelles versus méthodes modernes
La comparaison pratique se présente ainsi :
| Méthode | Expérience utilisateur | Niveau de sécurité | Impact opérationnel |
|---|---|---|---|
| Mot de passe WPA partagé | Simple au début, complexe avec le temps | Attribution faible, révocation difficile | La réinitialisation du mot de passe affecte de nombreux appareils |
| Captive Portal de base | Familier pour les invités, souvent laborieux | Mieux qu'un accès ouvert, mais reste superficiel | Charge de support pour la réception et l'IT |
| Accès personnel via annuaire | Fluide après l'inscription | Lié à une identité réelle et à une politique | Gestion simplifiée des arrivées, mobilités et départs |
| Accès basé sur des certificats | Transparent après la configuration | Modèle de confiance fort pour l'appareil et l'utilisateur | Surcharge administrative à long terme réduite |
| iPSK pour appareils limités | Idéal pour les cas particuliers | Meilleure isolation qu'une clé partagée unique | Utile pour les parcs d'équipements existants et l'IoT |
Où s'intègre chaque méthode
L'authentification moderne fonctionne mieux lorsque vous arrêtez de chercher une méthode universelle unique pour plutôt adapter les méthodes aux types d'utilisateurs.
Personnel et appareils gérés
Pour les appareils du personnel, l'association de l'accès sans fil à la même plateforme d'identité que celle utilisée ailleurs dans l'entreprise est généralement la solution la plus propre. Microsoft Entra ID, Google Workspace et Okta définissent déjà qui est l'utilisateur et si cette identité est active. Étendre cette logique au réseau élimine une grande partie de l'administration manuelle du WiFi.
L'accès basé sur les certificats améliore encore les choses. Il réduit les demandes répétées de mots de passe, renforce la confiance au niveau de l'appareil et offre aux équipes de sécurité un moyen plus propre d'aligner l'accès sur les cycles de vie des utilisateurs.
Invités et visiteurs récurrents
L'accès invité doit être simple sans pour autant devenir anonyme. Passpoint et OpenRoaming vont dans la bonne direction car ils réduisent les frictions de connexion que les utilisateurs détestent, tout en prenant en charge une connectivité chiffrée dès le début de la session. Pour les sites accueillant des visiteurs réguliers, cela peut transformer une tâche de support récurrente en une expérience beaucoup plus proche d'un service géré.
Pour un aperçu pratique de la manière dont l'accès visiteur sans mot de passe transforme l'expérience, consultez les explications de Purple sur le passwordless WiFi.
Équipements existants et IoT
Tous les appareils ne peuvent pas utiliser une authentification d'entreprise moderne. C'est là que l'iPSK trouve toute sa place. Il vous permet d'attribuer des identifiants et des politiques distincts à des appareils qui, autrement, seraient regroupés dans un réseau partagé global parce qu'ils ne peuvent pas supporter des méthodes plus fortes.
Cela est crucial dans les bureaux équipés d'imprimantes, d'écrans, de capteurs, de matériels spécialisés ou d'équipements appartenant à des prestataires externes, qui se situent à la frontière entre le confort grand public et les standards d'entreprise.
L'objectif n'est pas d'éliminer toutes les clés prépartagées. C'est d'arrêter d'utiliser une seule clé prépartagée comme réponse à chaque problème d'accès.
Ce qui ne fonctionne plus aujourd'hui
Quelques schémas créent systématiquement des problèmes :
- Un seul réseau invité pour tout le monde : Les visiteurs, les locataires, les sous-traitants et les appareils non gérés ne doivent pas appartenir à la même politique de sécurité.
- La rotation des mots de passe comme principal contrôle : La rotation n'est utile qu'après une compromission. Elle ne crée pas d'identité.
- Expiration manuelle des accès : Si l'équipe informatique doit penser à supprimer un accès, cet accès finira par rester actif indéfiniment.
- Captive Portals sans intégration en aval : Si le portail ne se connecte pas aux systèmes d'identité, de CRM ou de gestion des politiques, il ne devient qu'une simple interface esthétique.
Une pile d'authentification moderne doit réduire les frictions pour les utilisateurs légitimes tout en augmentant la précision pour les administrateurs. Lorsque les deux se produisent ensemble, l'adoption a tendance à suivre naturellement car les utilisateurs cessent de lutter contre le réseau et l'IT cesse de devoir le surveiller en permanence.
Bâtir votre stratégie Zero Trust pour le WiFi
Le zero trust sur le WiFi de bureau n'est pas une couche marketing ajoutée après coup. C'est un choix d'architecture concernant ce que le réseau doit présumer.
L'ancien modèle du « château fort » accordait une confiance excessive dès que quelqu'un parvenait à entrer. Un utilisateur connecté au bon SSID saisissait le bon mot de passe et bénéficiait d'une large confiance de la part du système. Cela avait du sens lorsque les bureaux étaient statiques, les appareils prévisibles et les réseaux internes plus faciles à délimiter. Cela en a beaucoup moins aujourd'hui dans des espaces de travail flexibles regorgeant d'appareils non gérés, d'utilisateurs temporaires et d'applications cloud-first.
Ne jamais faire confiance à la périphérie du réseau
Un modèle zero trust viable suppose qu'aucun utilisateur ou appareil ne doit bénéficier d'une confiance par défaut simplement parce qu'il a accédé au réseau sans fil. L'accès doit être vérifié en continu et associé à l'identité, à l'état de sécurité de l'appareil et aux politiques applicables.
En termes de sans-fil, cela modifie la base de référence :
- Chaque connexion est évaluée individuellement
- L'accès suit l'identité, non l'emplacement
- Le chiffrement commence immédiatement, et non après un processus de connexion laborieux
- La révocation est dictée par l'état de l'annuaire, et non par la mémoire ou les files d'attente de tickets
C'est pourquoi l'accès basé sur les certificats est crucial d'un point de vue opérationnel, et pas seulement théorique. Il soutient un modèle où la confiance est établie par appareil et par session utilisateur, plutôt que d'être héritée d'un mot de passe partagé.
Ce qu'implique le zero trust en pratique
Les conceptions les plus solides comportent généralement trois couches fonctionnant ensemble :
Identité
Une véritable source d'identité détermine si l'utilisateur est actif et à quel groupe ou rôle il appartient.
Confiance des appareils
Les appareils gérés font leurs preuves grâce à des méthodes d'authentification plus fortes qu'une simple phrase secrète mémorisée.
Segmentation
Le réseau a toujours besoin de limites de politique. L'authentification sans segmentation ne fait que créer une meilleure visibilité sur un problème à plat.
Un test rapide permet de s'en assurer :
| Question | Modèle faible | Modèle Zero Trust |
|---|---|---|
| Qui se connecte ? | Peut-être connu | Vérifié explicitement |
| De quel appareil s'agit-il ? | Souvent incertain | Associé à une méthode de confiance |
| Que doit-il atteindre ? | Accès par défaut étendu | Accès basé sur des politiques |
| Que se passe-t-il lorsque le statut change ? | Nettoyage manuel | Révocation automatique via les flux de travail d'identité |
Si un ancien employé peut encore se connecter parce que personne n'a changé le mot de passe WiFi, le réseau n'impose pas la confiance. Il s'en remet simplement à une bonne gestion interne.
Pourquoi les opérations s'améliorent avec la sécurité
C'est le point que beaucoup d'équipes manquent. Une approche zero trust réduit souvent la charge administrative une fois qu'elle est correctement mise en œuvre.
Lorsque l'accès suit l'annuaire d'entreprise, les nouveaux arrivants n'ont pas besoin d'une configuration WiFi spécifique. Les collaborateurs qui changent de poste héritent de la bonne politique grâce aux changements de groupe. Les personnes qui quittent l'entreprise perdent leur accès dès que le statut de leur identité change. C'est bien plus propre que de devoir se souvenir des SSIDs, des mots de passe et des exceptions accordés au fil du temps.
Si vous avez besoin d'un cadre de référence plus large pour ce modèle, Purple propose un aperçu utile sur l'accès réseau zero trust.
Le compromis pratique réside dans un effort initial plus important. Vous avez besoin de données d'identité propres, d'une segmentation logique et d'un parcours d'intégration réaliste pour les anciens appareils. Mais une fois ces fondations posées, le réseau sans fil cesse d'être le point faible de l'accès au bureau pour se comporter comme le reste d'une suite de sécurité moderne.
Créer des expériences fluides pour les invités et les locataires
Le test le plus clair d'une conception WiFi de bureau est ce qui se passe lorsque différents groupes d'utilisateurs partagent le même bâtiment.
Un siège social peut accueillir le même jour des employés, des clients, des partenaires de livraison, des consultants et des participants à des événements. Une propriété à usage mixte peut combiner des locataires de bureaux, du personnel d'immeuble, des prestataires de maintenance et des visiteurs. Un hôtel doté d'un espace de coworking ajoute encore un autre niveau de complexité. Une mauvaise conception traite toutes ces personnes comme des variantes d'un même utilisateur. La bonne approche les traite comme des parcours de confiance et d'expérience distincts.
Un invité recherche la rapidité, pas un parcours complexe
Un visiteur qui arrive pour une réunion se moque de la structure de votre plan VLAN. Ce qui l'importe, c'est de pouvoir se connecter rapidement et de bénéficier d'une expérience professionnelle.
Si le processus de connexion dépend d'une personne qui dicte un mot de passe, qu'il est mal saisi deux fois, puis qu'il faut ouvrir un Captive Portal qui s'affiche mal sur mobile, le réseau a déjà créé de la frustration. Dans les lieux à fort trafic récurrent, cette frustration s'accumule car les utilisateurs de retour s'attendent à ce que la deuxième visite soit plus simple que la première.
Passpoint et OpenRoaming s'avèrent très utiles ici car ils transforment l'accès invité en une expérience de type itinérance, plutôt qu'en un rituel de connexion ponctuel. Cela est particulièrement pertinent dans les secteurs où le WiFi fait partie intégrante de l'expérience de service, et non d'une simple commodité.
Un locataire souhaite de la simplicité et de l'isolation
Les bâtiments multi-locataires posent un problème différent. Les locataires veulent une expérience de type résidentiel pour leurs utilisateurs, mais les propriétaires et les gestionnaires ont besoin d'une isolation de niveau entreprise entre les occupants.
Cela signifie qu'il faut éviter deux extrêmes fâcheux :
- Un seul service partagé géant qui expose tout le monde aux erreurs de chacun
- Un réseau entièrement sur mesure par locataire dont l'exploitation devient coûteuse et complexe
Le meilleur compromis réside dans une infrastructure partagée dotée d'une séparation basée sur l'identité. Le personnel peut s'authentifier auprès de la source d'identité de sa propre organisation. Le trafic des invités peut rester isolé. Les appareils plus anciens peuvent utiliser des méthodes telles que l'iPSK si nécessaire. Sur le plan opérationnel, cela permet aux équipes immobilières de fournir un service cohérent sans contraindre chaque locataire à appliquer le même ensemble de politiques.
Pour des exemples de gestion de ces environnements, l'article de Purple sur les guest WiFi solutions constitue une base utile.
Trois utilisateurs, trois attentes différentes
Considérez le même bâtiment sous trois angles différents :
L'invité de bureau
Il a besoin d'un accès internet rapide et fluide pour une réunion. Il n'a pas besoin de visibilité sur les applications métier et ne devrait pas hériter de la confiance accordée au personnel par simple proximité.L'employé locataire Il s'attend à un accès ininterrompu tous les jours, idéalement lié à la plateforme d'identité qu'il utilise déjà pour travailler.
L'opérateur du bâtiment
Il a besoin d'une supervision centrale, d'une séparation claire et d'un modèle d'assistance qui ne nécessite pas de reconfigurer le réseau pour chaque nouvel occupant.
C'est pourquoi l'expérience utilisateur et la sécurité ne peuvent pas être conçues séparément. L'architecture doit prendre en charge les deux simultanément.
Un bon WiFi pour les visiteurs et les locataires semble simple du côté de l'utilisateur parce que la complexité a été correctement gérée lors de la conception.
Ce qui fonctionne mieux qu'un modèle « SSID invité et un peu d'espoir »
Un modèle opérationnel pratique comprend généralement :
- Parcours d'intégration distincts : Le personnel, les invités et les appareils non gérés ne doivent pas suivre le même processus.
- Politique par groupe d'identité : Les prestataires et les locataires ont souvent besoin d'un traitement différent, même s'ils se trouvent dans le même hall d'accueil.
- Isolation par défaut : Les bâtiments partagés exigent des cloisonnements plus stricts que les bureaux traditionnels à occupant unique.
- Un modèle de support reproductible : La réception, les services généraux et l'IT doivent tous savoir quoi faire en cas d'échec de l'accès.
Cette combinaison est ce qui transforme le service sans fil en une partie intégrante de l'expérience du site plutôt qu'en un point d'irritation récurrent.
Transformer les analyses WiFi en informations exploitables
Une fois l'authentification améliorée, le réseau cesse d'être une simple couche de transport. Il devient une source de données opérationnelles de première partie.
Cela est important car le WiFi de bureau capte des comportements que beaucoup d'autres systèmes ne voient pas. Il peut indiquer quand les gens arrivent, à quelle fréquence ils reviennent, quels espaces attirent une présence répétée et là où les modèles d'utilisation diffèrent des hypothèses de l'entreprise. Pour les bureaux, cela peut orienter la planification de l'espace de travail. Pour l'hôtellerie et les environnements proches du commerce de détail, cela peut influencer le personnel, l'aménagement et les choix d'engagement.
Des événements de connexion aux signaux opérationnels
L'authentification génère du contexte. Les données de présence apportent une forme comportementale. Utilisés avec soin, ces indicateurs permettent de répondre à des questions pratiques comme :
- Quels jours sont les plus fréquentés dans les zones de bureaux partagés
- Si les zones à forte concentration de réunions attirent plus de visites répétées que prévu
- Comment le trafic des visiteurs se compare d'une entrée ou d'un étage à l'autre
- Si les visites de retour s'alignent sur l'activité des campagnes ou des événements
Ce n'est pas seulement pour les équipes marketing. Les équipes chargées des installations peuvent l'utiliser pour comprendre la demande d'espace. Les équipes chargées de l'espace de travail peuvent comparer les modèles d'attribution de bureaux prévus avec les comportements d'occupation réels. Les responsables des opérations peuvent repérer les écarts entre l'expérience numérique et l'expérience physique.
La valeur apparaît lorsque les systèmes se connectent
Les analyses WiFi sont particulièrement utiles lorsqu'elles ne restent pas bloquées dans un tableau de bord sans fil. Les configurations les plus performantes connectent les données d'authentification aux CRM, outils d'automatisation marketing, fiches clients ou systèmes de point de vente afin que les équipes puissent exploiter ces informations.
Une synthèse simple se présente ainsi :
| Signal de données | Question commerciale utile | Action possible |
|---|---|---|
| Connexion d'un nouveau visiteur | Qui vient pour la première fois ? | Déclencher un scénario de bienvenue |
| Profil de visite récurrente | Qui revient régulièrement ? | Adapter l'engagement ou le service |
| Temps de présence et comportement | Quels espaces retiennent l'attention ? | Ajuster l'aménagement ou la répartition du personnel |
| Tendances de présence du personnel | Comment les espaces de bureau sont-ils réellement utilisés ? | Affiner la planification de l'espace de travail |
L'analyse sans contexte d'identité produit du bruit. L'identité sans analyse passe à côté de la valeur. L'utilité se trouve à la croisée de ces deux éléments.
Garder la gouvernance à l'esprit
Cela ne fonctionne que si la confidentialité est gérée correctement. Le GDPR n'est pas une simple case à cocher après la collecte de données. Il affecte le consentement, la rétention, la limitation des finalités et l'accès aux informations obtenues.
La norme pratique est simple : collecter ce qui a un but clair, rendre ce but compréhensible, et s'assurer que les équipes qui exploitent les données connaissent la différence entre l'amélioration du service et l'excès.
Une fois cette discipline en place, le WiFi de bureau moderne devient bien plus qu'une simple connectivité. Il devient l'un des moyens les plus fiables pour comprendre comment un espace est utilisé.
Votre liste de contrôle pour le déploiement du WiFi de bureau
Le déploiement d'un réseau WiFi de bureau performant est plus simple à gérer lorsqu'il est traité comme un cycle de vie plutôt que comme un simple renouvellement de matériel. Les déploiements les plus laborieux échouent souvent parce qu'une étape a été ignorée, précipitée ou confiée à la mauvaise équipe.
Planifier l'environnement correctement
Commencez dès l'étape qui précède l'approvisionnement.
- Étudier l'espace : Valider les conditions RF, les matériaux de construction, les zones de forte densité d'utilisateurs et les zones problématiques telles que les salles de réunion et les espaces partagés.
- Modéliser la capacité, pas seulement la portée : Compter les types d'utilisateurs, les exigences des applications et les classes d'appareils. Ne concevez pas autour d'un bureau vide.
- Cartographier les flux d'identité dès le départ : Décider de la manière dont le personnel, les invités, les prestataires et les appareils sans utilisateur vont s'authentifier avant de finaliser les SSID.
Si vous concevez pour des bureaux équipés ou des espaces de travail flexibles, il est également utile de comprendre comment les opérateurs intègrent la connectivité dans l'offre globale de services. Un point de référence tel que les plug and play office inclusions peut aider à cerner ce que les utilisateurs finaux attendent de plus en plus d'un environnement de bureau prêt à l'emploi.
Sécurisé dès la conception
De nombreuses équipes s'appuient encore sur des habitudes qui ne sont plus évolutives.
- Choisissez d'abord la source d'identité. Si Microsoft Entra ID, Okta ou Google Workspace régit déjà les accès ailleurs, le réseau sans fil doit s'aligner sur celui-ci.
- Séparez les parcours utilisateurs. Le personnel, les invités, les locataires et les appareils IoT ont besoin de modèles de confiance différents.
- Définissez des règles de révocation. La suppression des accès doit suivre automatiquement les modifications d'identité et de politique dans la mesure du possible.
Déployer par phases contrôlées
Les basculements sans fil de type grand soir génèrent des perturbations pour le support.
- Faites un pilote avec des groupes d'utilisateurs mixtes : Testez les parcours d'intégration du personnel, des invités, des prestataires et des appareils.
- Vérifiez l'interopérabilité des fournisseurs : Les points d'accès, les systèmes d'identité, les politiques NAC et les appareils clients doivent se comporter de manière cohérente.
- Documentez les solutions de repli : Des clients hérités et des cas particuliers apparaîtront. Planifiez-les sans les laisser dicter la conception principale.
Gérer et améliorer en continu
Le travail ne s'arrête pas au moment du déploiement.
| Étape | Ce qu'il faut examiner régulièrement |
|---|---|
| Santé du réseau | Zones de saturation de capacité, problèmes de roaming, encombrement du temps d'antenne |
| Contrôle d'accès | Échecs de connexion, enregistrements d'appareils obsolètes, exceptions aux politiques |
| Expérience utilisateur | Friction pour les invités, échecs d'intégration, charge de travail de la réception |
| Analyses de l'activité | Tendances de présence, visites répétées, signaux d'utilisation de l'espace |
Les meilleurs environnements sans fil sont gérés comme des systèmes vivants. L'identité évolue. Le comportement des utilisateurs change. L'usage du bâtiment se transforme. Votre stratégie WiFi doit s'adapter en continu.
Si votre équipe remplace les mots de passe partagés par un accès basé sur l'identité, renforce les parcours invités ou lie l'accès sans fil à une politique zero-trust, Purple mérite d'être évalué comme l'une des plateformes de cette infrastructure. Elle se concentre sur l'authentification WiFi sans mot de passe, les réseaux basés sur l'identité, l'accès invité et les analyses pour les environnements de bureaux, d'hôtellerie, de vente au détail, de santé et multi-locataires.



