
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
Votre réseau compte probablement déjà plus d'identités que votre équipe ne peut en suivre sereinement. Ordinateurs portables professionnels, téléphones personnels, imprimantes, téléviseurs connectés, terminaux de point de vente, scanners, tablettes, équipements médicaux, appareils d'invités, prestataires, résidents, bornes interactives. Le problème n'est pas seulement de savoir s'ils peuvent se connecter, mais s'ils doivent le faire, à quoi, et sous quelles conditions.
C'est là que les gens commencent à se poser une question très pratique : qu'est-ce que le contrôle d'accès au réseau, réellement ? Pas la version de la présentation du fournisseur. La version opérationnelle.
La réponse courte est simple. Le contrôle d'accès réseau (NAC) est la couche de politique qui détermine qui et quoi peut accéder à votre réseau, puis applique le niveau d'accès approprié. Un bon déploiement de contrôle d'accès réseau ne se contente pas de vérifier un nom d'utilisateur pour laisser passer le trafic. Il identifie l'appareil, vérifie s'il respecte la politique établie, puis le place dans la bonne partie du réseau - ou nulle part s'il n'est pas conforme.
Cela est d'autant plus important aujourd'hui que les organisations britanniques doivent composer avec des environnements denses, à haut débit et à usage mixte. L'enquête 2024 du gouvernement britannique sur les failles de cybersécurité a révélé que 50 % des entreprises britanniques ont signalé une faille ou une attaque de cybersécurité au cours des 12 mois précédents, un chiffre qui grimpe à 74 % pour les grandes entreprises (chiffres sur les failles au Royaume-Uni référencés ici). Dans ce contexte, autoriser par défaut l'accès au réseau à tout ce qui émet un signal WiFi ou possède un port Ethernet revient à s'exposer à de graves problèmes.
Le videur numérique : pourquoi chaque réseau a besoin d'un contrôle d'accès
Imaginez un bâtiment bien géré avec un bureau d'accueil, des portillons d'accès, des badges pour le personnel, des laissez-passer pour les visiteurs et des étages réservés. L'agent de sécurité ne se contente pas de vérifier si quelqu'un se présente. Il contrôle son identité, le motif de sa visite et les zones où cette personne est autorisée à se rendre.
Le NAC remplit le même rôle pour le réseau.
Un pare-feu reste important, mais il ne suffit pas à lui seul. Un pare-feu gère principalement le flux de trafic. Le contrôle d'accès réseau régit l'admission. Il se place au point de tentative de connexion de l'appareil et pose un autre ensemble de questions : de qui s'agit-il, quel est cet appareil, est-il conforme et à quoi doit-il être autorisé à accéder ?
Pourquoi l'ancien modèle s'effondre
De nombreux réseaux ont été conçus sur un postulat simple : si un appareil parvient à se connecter à l'intérieur, on peut lui faire confiance. Ce modèle s'effondre dans les environnements modernes où l'« intérieur » englobe des téléphones non gérés, des objets connectés (IoT), du trafic invité et des utilisateurs temporaires.
Quelques exemples courants :
- Un ordinateur portable de prestataire se connecte au même réseau sans fil que celui utilisé par le service financier.
- Un appareil invité arrive sur un réseau qui n'a pas été segmenté correctement par rapport aux services internes.
- Une tablette partagée s'authentifie avec des identifiants valides, mais il lui manque les contrôles requis par votre politique de sécurité.
- Un point de terminaison compromis obtient un accès normal et commence à effectuer des scans latéraux.
Aucun de ces scénarios n'est exotique. Ce sont des réalités opérationnelles normales.
Règle pratique : si vous ne pouvez pas décider de l'accès à la périphérie, vous finirez par essayer de résoudre des problèmes de confiance plus profondément dans le réseau, là où ils sont plus difficiles à circonscrire.
Au Royaume-Uni et en Europe, c'est pourquoi le contrôle d'accès réseau s'intègre naturellement dans une approche d'accès réseau Zero Trust. Vous cessez de considérer que l'emplacement géographique équivaut à la confiance. Être dans les locaux, sur le SSID ou connecté par câble ne signifie pas qu'un utilisateur ou un appareil doit obtenir un accès réseau global.
Ce que le NAC change en pratique
Le plus grand changement introduit par le NAC est le suivant : la connexion n'équivaut pas à la confiance.
Au lieu de donner aux appareils une grande portée et de s'en remettre à des contrôles en aval pour régler les choses, le NAC peut :
- Authentifier les utilisateurs et les appareils avant d'accorder un accès normal
- Profiler les terminaux pour éviter que les équipements inconnus ou non gérés ne se fondent dans la masse
- Appliquer un accès basé sur les rôles afin que le personnel, les invités et les appareils ne partagent pas la même expérience réseau
- Mettre en quarantaine les systèmes non conformes au lieu de les laisser se mélanger avec les ressources de production
Cela fait du NAC un contrôle de première ligne, et non une simple couche de nettoyage. Il est particulièrement utile dans les endroits où de nombreuses personnes et appareils partagent la même infrastructure physique, mais ne devraient jamais partager le même niveau de confiance.
Comprendre les composants essentiels du NAC
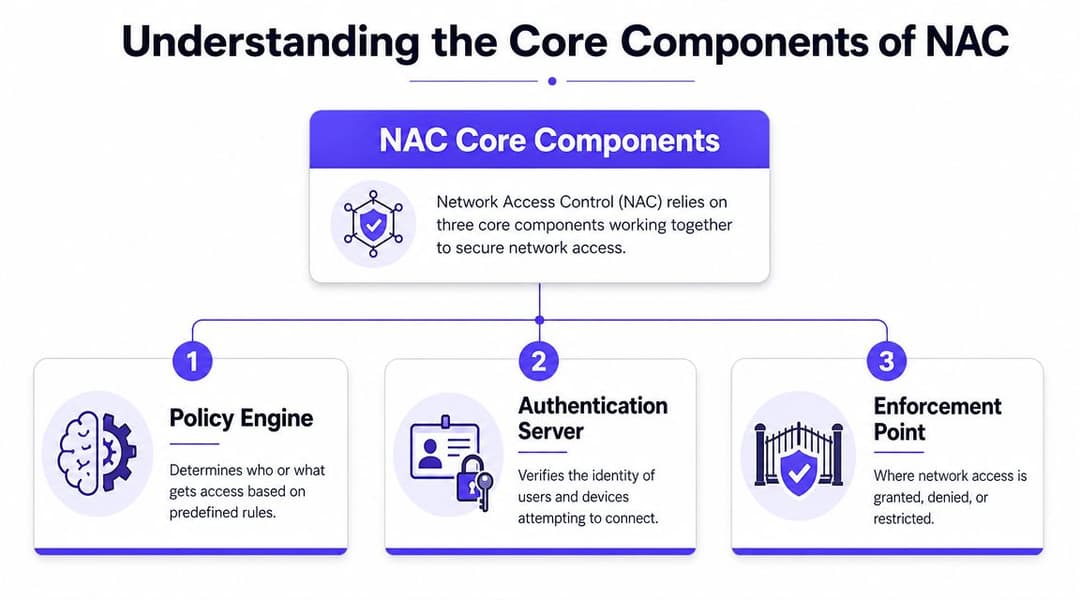
Le NAC peut sembler complexe car plusieurs systèmes agissent ensemble. Un modèle mental utile est celui d'un système de circulation automatisé d'une ville. Un système décide des règles, un autre valide qui est autorisé à passer, et un troisième contrôle les barrières et les changements de voie sur le terrain.
Ces éléments sont le moteur de politique, le serveur d'authentification et le point d'application.
Le moteur de politique
C'est le décideur. Il prend des entrées concernant l'utilisateur, l'appareil, l'emplacement, le type de connexion et l'état de sécurité, puis les associe à un résultat d'accès.
En termes simples, le moteur de politique répond à des questions telles que :
- S'agit-il d'un ordinateur portable du personnel, du téléphone d'un client ou d'une imprimante ?
- L'utilisateur appartient-il au bon groupe ?
- Cet appareil est-il connu et conforme ?
- Cette session doit-elle bénéficier d'un accès complet, d'un accès internet uniquement ou d'un accès de remédiation ?
Le moteur de politique est essentiel car le NAC ne se limite pas à une simple vérification d'authentification. C'est un système d'application des politiques. Deux personnes peuvent présenter des identités valides et se voir attribuer des chemins réseau différents parce que le moteur de politique traite leur contexte différemment.
Le serveur d'authentification
Il s'agit du vérificateur d'identité. Dans de nombreux environnements, cela correspond à un serveur RADIUS, souvent relié aux annuaires et aux systèmes d'identité.
Lorsqu'un appareil tente de se connecter, le serveur d'authentification vérifie les identifiants ou le certificat présentés et répond par une approbation, un refus ou des attributs supplémentaires utilisables par le réseau. Ces attributs peuvent inclure le rôle, l'attribution de VLAN ou des conditions d'accès spécifiques.
Un malentendu courant chez les non-spécialistes est de penser que le NAC et RADIUS sont la même chose. Ce n'est pas le cas. RADIUS fait généralement partie du flux de travail. Le NAC utilise ce flux de travail, puis y superpose des politiques et des mesures d'application.
Une architecture NAC saine sépare la preuve d'identité de l'intention d'accès. L'authentification indique qui est présent. Le NAC décide de ce que cette identité peut faire sur ce réseau, pour cette session.
Le point d'application
Le réseau remplit sa fonction d'application des règles. Le point d'application est généralement le commutateur, le contrôleur sans fil ou le point d'accès qui accorde, restreint ou refuse la connectivité.
Si la politique stipule « accès internet uniquement », le point d'application peut orienter le terminal vers un VLAN invité ou lui attribuer un rôle restreint. Si la politique stipule « mise en quarantaine », le terminal est isolé. Si la politique stipule « refus », il n'accède à rien.
Une vision simple se présente ainsi :
| Composant | Rôle principal | Exemple type |
|---|---|---|
| Moteur de politique | Applique la logique d'accès | Plateforme NAC |
| Serveur d'authentification | Vérifie l'identité | Service RADIUS |
| Point d'application | Modifie l'accès au réseau | Commutateur, AP, contrôleur |
Ce qui compte sur le plan opérationnel, c'est le passage de relais entre ces composants. Si les données d'identité sont faibles, la politique devient une conjecture. Si l'application est faible, la politique devient du spectacle.
Exploration des types de NAC et des mécanismes d'application
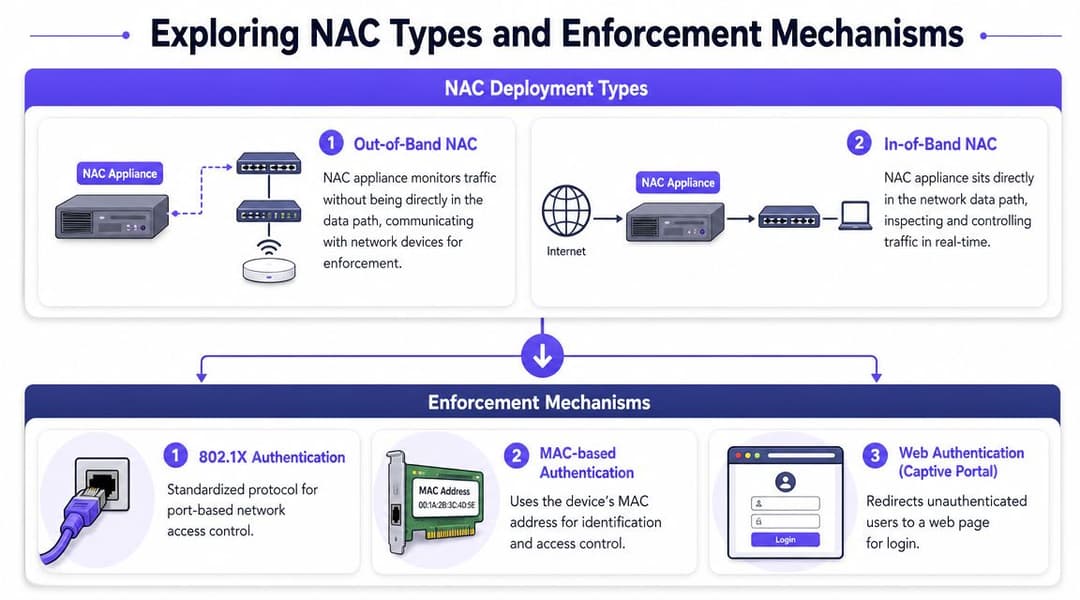
Tous les déploiements NAC ne se comportent pas de la même manière. Certains contrôles ont lieu avant qu'un appareil n'obtienne un accès significatif. D'autres se poursuivent après la connexion et ajustent l'accès à mesure que les conditions changent. Les meilleures implémentations combinent généralement les deux.
Dans les réseaux d'entreprise britanniques, le NAC est le plus souvent implémenté comme une couche d'application des politiques autour de 802.1X et RADIUS, où le commutateur ou le contrôleur sans fil bloque un appareil à la porte d'entrée numérique et utilise RADIUS pour vérifier ses identifiants et son état de sécurité avant que le NAC ne décide si cet appareil doit être placé dans un VLAN spécifique, un réseau restreint, ou s'il doit être entièrement bloqué (aperçu technique du NAC avec 802.1X et RADIUS).
Pré-admission et post-admission
Le contrôle de pré-admission est le modèle le plus propre. L'appareil prouve son identité et respecte la politique avant d'obtenir un accès réel. En cas d'échec, le réseau peut le bloquer ou le placer dans un segment étroitement limité.
Le contrôle post-admission part du principe que la connexion initiale ne fait pas tout. Les appareils peuvent perdre leur conformité, les comptes peuvent changer et les comportements peuvent devenir suspects après la connexion. Les contrôles post-admission permettent au NAC de réévaluer et de restreindre l'accès en cours de session.
Une comparaison pratique :
| Approche | Points forts | Limites possibles |
|---|---|---|
| Pré-admission | Bloque les accès non autorisés dès le départ | Plus difficile avec les appareils obsolètes et non gérés |
| Post-admission | Réagit aux changements de conditions en temps réel | Nécessite une bonne visibilité et des déclencheurs clairs |
Les équipes se focalisent souvent trop sur la première barrière et oublient le contrôle de session. C'est une erreur. Un appareil qui était acceptable à 9 h du matin peut ne plus l'être plus tard si sa posture change ou si le contexte de risque évolue.
Avec agent et sans agent
Certaines plateformes NAC utilisent un agent sur le terminal pour signaler l'état de sécurité de manière plus fiable. Cela peut être utile pour les ordinateurs portables du personnel géré et d'autres appareils d'entreprise.
D'autres scénarios nécessitent des techniques sans agent. Les téléphones des invités, les appareils grand public et de nombreux points de terminaison IoT ne disposeront pas de votre agent, et en imposer un crée généralement plus de frictions que de valeur. Dans ces cas, le profilage, les vérifications de certificats, les parcours de portail ou les métadonnées réseau s'avèrent plus réalistes.
Aucun modèle n'est universellement meilleur. La bonne question est de savoir quelles classes d'appareils vous possédez et lesquelles vous contrôlez.
Les outils d'application qui comptent
Lorsque les gens demandent ce qu'est le contrôle d'accès au réseau, ils s'attendent souvent à un mécanisme unique. En réalité, le NAC est un ensemble de méthodes d'application.
Quelques-uns des plus courants :
802.1X
La norme pour le contrôle d'accès basé sur les ports. C'est la voie privilégiée lorsque les appareils la prennent correctement en charge, car elle vous offre une admission plus forte basée sur l'identité sur les réseaux filaires et sans fil.Attribution dynamique de VLAN
Le contrôle d'accès réseau peut placer les utilisateurs et les appareils dans différents VLAN en fonction de politiques définies. Même port de commutateur ou même SSID, mais résultat réseau différent.Contrôle d'accès basé sur les rôles
Un ordinateur portable de la finance, le téléphone d'un visiteur et une imprimante ne doivent pas hériter du même niveau de confiance. Le contrôle d'accès basé sur les rôles permet d'aligner la politique sur la fonction professionnelle et le type d'appareil plutôt que sur le seul lieu de connexion.Réseaux de quarantaine
Utile lorsqu'un appareil est connu mais non conforme. Plutôt qu'une décision du tout ou rien, le contrôle d'accès réseau peut le placer dans un espace de remédiation sans qu'il puisse accéder aux systèmes sensibles.Contournement de l'authentification MAC
Souvent utilisé pour les appareils qui ne prennent pas en charge 802.1X, comme certaines imprimantes, scanners ou équipements spécialisés. Cela fonctionne, mais c'est moins sécurisé que les méthodes basées sur les certificats ou les utilisateurs, d'où la nécessité de politiques plus strictes.Captive Portals et authentification web
Courant dans les environnements d'accès invités. Pratique pour un accès temporaire, mais fastidieux pour les utilisateurs réguliers et non recommandé comme solution à long terme pour le personnel ou les appareils approuvés.
Pour les entreprises qui évaluent les plateformes disponibles, il est utile de comparer les solutions de contrôle d'accès réseau en fonction des modèles d'application qu'elles prennent réellement en charge, et non pas seulement sur la base de listes de fonctionnalités globales.
Comment le NAC s'intègre à votre infrastructure IT existante
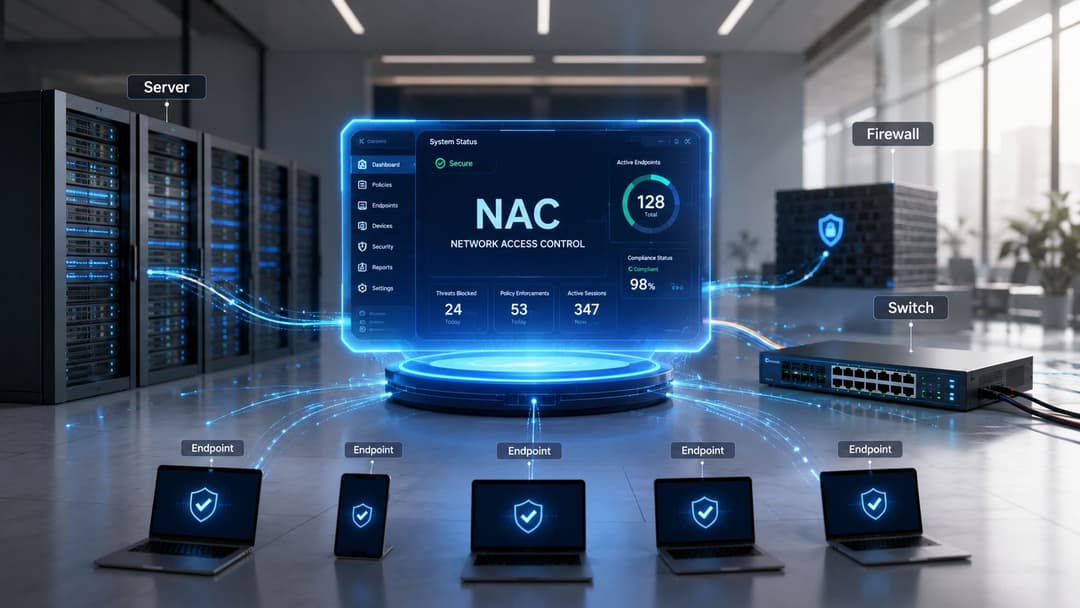
Le NAC est le plus utile lorsqu'il n'agit pas seul. À lui seul, il peut vérifier une demande de connexion et appliquer une règle locale. Correctement intégré, il devient un point de décision d'accès alimenté par l'identité, la confiance de l'appareil et le contexte opérationnel.
Cela change la qualité de la décision.
Plateformes d'identité et annuaires
La plupart des organisations ne souhaitent pas que le NAC gère un univers distinct d'utilisateurs et de rôles. Elles veulent qu'il soit directement relié aux systèmes qui définissent déjà l'identité de leurs collaborateurs. En pratique, cela se traduit généralement par une intégration avec Microsoft Entra ID, Google Workspace, Okta ou les services d'annuaire existants.
Cela permet au NAC de poser des questions plus utiles :
- Cet utilisateur est-il actuel et actif ?
- Dans quel groupe ou rôle se trouve-t-il ?
- L'accès a-t-il été révoqué de manière centralisée ?
- Cette personne doit-elle être traitée comme un membre du personnel, un prestataire, un invité ou un résident ?
Lorsque la politique d'accès suit la réalité de l'annuaire, l'intégration et la désintégration deviennent bien plus propres. Si les changements d'identité gérés par les RH influencent les décisions d'accès, le réseau cesse d'être à la traîne par rapport au reste de votre plan de contrôle.
Certificats, posture et accès sans mot de passe
Les environnements NAC les plus solides ne reposent pas sur des mots de passe partagés circulant sur des SSIDs ou sur des identifiants statiques qui durent trop longtemps. Ils utilisent des certificats et des signaux de confiance des appareils pour identifier le terminal lui-même.
C'est important car un compte utilisateur ne raconte qu'une partie de l'histoire. Un utilisateur valide sur un appareil inconnu pose tout de même une question de risque.
Conseil de terrain : si l'accès de votre personnel dépend encore d'un mot de passe WiFi partagé, vous ne disposez pas d'un contrôle d'admission digne de ce nom. Vous disposez simplement d'un paramètre de commodité.
C'est également là que le contrôle d'accès réseau commence à croiser les réseaux modernes sans mot de passe. L'accès basé sur l'identité peut aller bien au-delà de l'ancienne expérience du Captive Portal. Pour les environnements d'invités et de sites physiques, des technologies telles que OpenRoaming et Passpoint évoluent vers une connexion sécurisée et automatique avec moins de frictions. L'accès requiert toujours une politique, mais il se passe simplement de l'ancien parcours utilisateur fastidieux.
Le NAC en action - Cas d'usage courants
Le NAC prend tout son sens lorsque l'on examine les problèmes opérationnels qu'il résout. Le moteur de politique et le flux RADIUS comptent, mais la plupart des acheteurs ne se soucient que d'une chose : améliore-t-il le contrôle sans dégrader l'expérience utilisateur ?
Hôtellerie
Les hôtels regorgent de zones de confiance qui se chevauchent. Les téléphones et ordinateurs portables des clients ont besoin d'un accès internet. Les appareils du personnel ont besoin d'accéder aux systèmes opérationnels. Les téléviseurs, les systèmes de porte, les bornes et les équipements de back-office ont besoin de connectivité, mais pas entre eux par défaut.
Une bonne architecture de NAC sépare clairement ces catégories, même lorsqu'elles partagent la même infrastructure physique. Les invités bénéficient d'un accès simple à internet et d'une intégration fluide. Les appareils du personnel s'authentifient auprès de l'annuaire d'identité de l'entreprise. Les terminaux opérationnels sont quant à eux orientés vers des segments aux accès strictement limités.
Ce qui ne fonctionne pas, c'est la version paresseuse. Un seul SSID général, un seul mot de passe et un discours du type "nous garderons les éléments sensibles ailleurs". Dans le secteur de l'hôtellerie, cela se traduit généralement par des difficultés de dépannage et une responsabilité peu claire.
Commerce de détail
Les environnements de vente au détail mélangent souvent WiFi public, tablettes du personnel, systèmes POS, scanners, signalisation numérique et équipements gérés par des prestataires. Si le NAC n'est pas en place, les magasins peuvent se retrouver avec des systèmes qui se font confiance uniquement en raison de leur proximité physique.
Le contrôle à plus forte valeur ajoutée ici est l'admission segmentée. Les systèmes POS ne doivent communiquer qu'avec ce dont ils ont besoin. Le trafic des clients ne doit jamais être un voisin bénéficiant d'une confiance implicite. Les équipements des prestataires doivent être identifiables et limités.
Une bonne configuration NAC pour le commerce de détail réduit également l'ambiguïté opérationnelle. Lorsque quelque chose d'inhabituel apparaît sur le réseau, l'équipe peut le classer plus rapidement et appliquer une politique connue plutôt que d'improviser en pleines heures d'ouverture.
Santé
Le secteur de la santé est l'endroit où le NAC prouve rapidement son efficacité. Les parcs d'équipements comprennent des cliniciens, du personnel administratif, des clients, des sous-traitants, des dispositifs médicaux non gérés et des équipements spécialisés vieillissants qui ne peuvent pas toujours prendre en charge proprement l'authentification moderne.
Les recommandations du secteur public britannique du NCSC s'alignent sur les principes du NAC en conseillant aux organisations d'adopter une approche Zero Trust, en vérifiant chaque utilisateur et appareil avant d'accorder l'accès et en utilisant la segmentation pour limiter l'impact d'une compromission (Alignement Zero Trust et NAC dans les recommandations du secteur public britannique).
Dans les hôpitaux et les cliniques, la partie difficile n'est pas la théorie. C'est la gestion de classes d'appareils mixtes sans aplatir la confiance sur l'ensemble du parc.
Logements étudiants et résidentiels multi-locataires
Les opérateurs résidentiels ont besoin d'un modèle de réseau qui semble simple pour les résidents tout en restant isolé en coulisses. Un résident ne devrait pas pouvoir découvrir les appareils d'un autre résident simplement parce qu'ils se trouvent sur la même infrastructure de bâtiment.
Les politiques de NAC, l'attribution de réseaux privés et les approches telles que l'iPSK offrent une grande utilité dans ces situations. Les résidents bénéficient d'une expérience comme à la maison. Les appareils plus anciens peuvent toujours se connecter. L'opérateur conserve la séparation et le contrôle.
C'est un problème très différent du NAC de bureau d'entreprise, mais la même logique d'admission s'applique. L'identité, le type d'appareil et la politique déterminent ce que le réseau devient pour cet utilisateur.
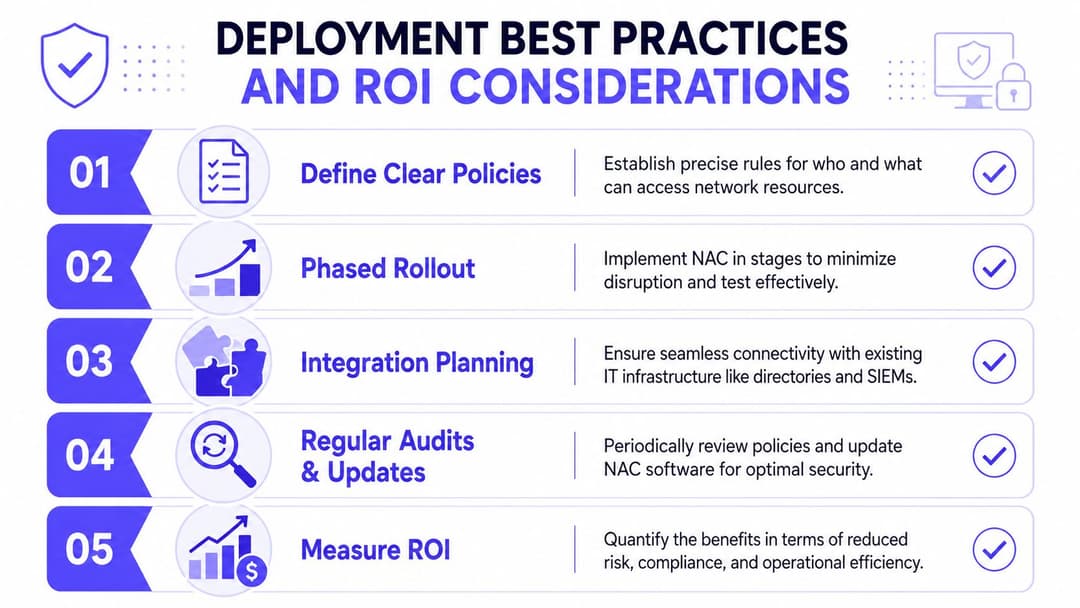
Meilleures pratiques de déploiement et considérations sur le ROI
La plupart des échecs de NAC ne sont pas causés par une technologie faible. Ils sont causés par des politiques trop ambitieuses, des parcs informatiques désordonnés et des équipes qui essaient d'en appliquer trop, trop tôt.
Une meilleure approche est disciplinée et légèrement ennuyeuse. C'est généralement un compliment en matière de sécurité réseau.
Ce qui a tendance à fonctionner
Commencez par observer avant de bloquer. Exécutez le NAC en mode surveillance ou à faible impact si possible, construisez une vue réaliste des types d'appareils, puis renforcez les politiques par phases.
Une séquence utile se présente ainsi :
Faire l'inventaire en priorité
Identifiez ce qui se connecte. Les entreprises découvrent souvent plus d'appareils non gérés ou mal classés qu'elles ne l'imaginaient.Commencer par une politique simple
Les appareils gérés par l'entreprise, les invités, les imprimantes et les appareils inconnus suffisent pour un modèle initial. Vous pourrez affiner par la suite.Planifier explicitement les exceptions
Les anciens appareils, les équipements médicaux, l'IoT spécialisé et les systèmes techniques du bâtiment nécessitent un parcours dédié. Prétendre qu'ils s'adapteront à un modèle parfait est une perte de temps.Traiter le filaire et le WiFi ensemble
Si la politique est stricte sur le WiFi et laxiste sur les ports de commutateur, les utilisateurs trouveront la faille.
La confidentialité et la conformité au Royaume-Uni font partie de la conception
Cette étape est souvent omise dans les articles sur le contrôle d'accès réseau, mais elle est essentielle. Le contrôle d'accès réseau collecte et évalue les attributs des appareils et des utilisateurs, ce qui soulève des questions de gouvernance. Conformément aux principes du UK GDPR en matière de minimisation des données et de limitation de la conservation, les organisations doivent collecter uniquement ce qui est nécessaire pour un objectif défini et ne le conserver que le temps requis. Cela signifie que la conception du contrôle d'accès réseau doit définir quels attributs sont essentiels pour les décisions d'accès, ce qui est enregistré, combien de temps les journaux sont conservés et comment les données de sécurité sont séparées des usages marketing ou analytiques (discussion axée sur le Royaume-Uni concernant le contrôle d'accès réseau et les aspects de protection de la vie privée dès la conception).
Cela ne rend pas le contrôle d'accès réseau problématique. Cela signifie simplement que le modèle de données exige de la discipline.
Ne concevez pas le NAC comme un aspirateur aspirant tous les attributs d'identité et d'appareil disponibles. Créez-le comme un système de décision basé sur un ensemble d'éléments factuels et justifiés.
Le ROI dépasse la simple réduction des risques de violation
Les acheteurs de sécurité demandent souvent le retour sur investissement et le cadrent de manière trop étroite. La valeur ne réside pas seulement dans le fait de savoir si le NAC a arrêté un incident. Elle se manifeste également dans les opérations quotidiennes.
Les domaines de retour sur investissement les plus courants incluent :
- Moins de frictions pour le support car le personnel et les invités accèdent plus régulièrement au bon état d'accès
- Dépannage plus rapide car le réseau dispose d'un contexte d'identité et de politique plus clair
- Débarquement plus propre lorsque l'accès dépend de l'état de l'identité centrale et des certificats
- Moins de gestion manuelle des exceptions une fois que les rôles reproductibles et les classes d'appareils sont correctement cartographiés
C'est également là que les options gérées dans le cloud et basées sur l'identité prennent tout leur sens. Certaines organisations souhaitent toujours un NAC sur site associé à un RADIUS local et à des commutateurs. D'autres préfèrent réduire la charge d'infrastructure. Des plateformes telles que les services de sécurité réseau et sans fil de Purple s'inscrivent dans cette dernière catégorie en combinant accès basé sur l'identité, flux sans mot de passe et intégration des fournisseurs, sans la charge opérationnelle historique des mots de passe partagés et des processus invités très manuels.
L'avenir de l'accès : du NAC au réseau d'identité
Le NAC traditionnel a toujours son importance. Il reste la couche d'admission qui indique au réseau qui et quoi doit être approuvé, sous quelles conditions, et avec quel niveau d'accès.
Mais l'expérience utilisateur autour du NAC évolue.
En janvier 2024, 96 % des locaux britanniques disposaient d'un accès au haut débit compatible gigabit (mise à jour sur la connectivité au Royaume-Uni notée ici). Ce niveau de connectivité implique plus d'appareils, plus de sessions et une exigence accrue de connectivité immédiate. Le vieux modèle associant mots de passe partagés, Captive Portals fastidieux et exceptions manuelles n'est plus viable à cette échelle.
La direction à suivre est le réseau d'identité. La décision d'accès suit toujours les principes du NAC, mais la mise en œuvre devient plus fluide. Le personnel s'authentifie avec une confiance basée sur l'identité et de niveau certificat. Les invités se connectent via des normes qui réduisent les frictions et améliorent le chiffrement dès le premier paquet. Les sites multi-locataires et à usage mixte bénéficient d'une isolation sans imposer d'étapes de connexion fastidieuses à chaque utilisateur.
C'est la réponse actuelle à ce qu'est le contrôle d'accès réseau aujourd'hui. Ce n'est plus seulement un gardien hérité du passé. C'est le fondement d'un accès sans mot de passe, axé sur l'identité, qui peut être à la fois sécurisé, segmenté et simple d'utilisation.
Purple aide les organisations à passer d'un accès WiFi de base à un réseau basé sur l'identité en remplaçant les mots de passe partagés et les Captive Portals par un accès sécurisé et sans mot de passe pour les invités, le personnel et les environnements multi-locataires. Si vous évaluez comment les principes du NAC peuvent prendre en charge OpenRoaming, Passpoint, l'accès du personnel basé sur des certificats ou la connectivité résidentielle isolée, Purple est une plateforme à étudier.



