
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exitVotre site est très fréquenté. Le hall est plein, la file d'attente du café déborde et votre tableau de bord WiFi indique que le nombre de visiteurs réguliers est en chute libre. Des appareils connectés hier apparaissent comme nouveaux aujourd'hui. Les sessions du Captive Portal ne cessent de réapparaître. Les tendances de fréquentation oscillent sans raison apparente.
C'est généralement à ce moment-là que les équipes commencent à rejeter la faute sur la plateforme d'analyse, le fournisseur de points d'accès ou une mauvaise version du firmware. Dans de nombreux environnements, le changement réel est pourtant plus simple. Les clients utilisent désormais des valeurs d'adresse MAC aléatoires par défaut, et le réseau tente toujours de traiter les adresses MAC comme s'il s'agissait d'une identité stable.
Cette inadéquation perturbe bien plus que la simple production de rapports. Elle affecte le contrôle d'accès, l'application des politiques, le dépannage et l'expérience des invités. Et cela ne va pas disparaître. Les fonctionnalités de confidentialité sont désormais intégrées aux systèmes d'exploitation grand public, et elles font exactement ce pour quoi elles ont été conçues : rendre le suivi des appareils d'un réseau à l'autre plus difficile.
La réponse pratique n'est pas de lutter indéfiniment contre cette fonctionnalité. Il s'agit de reconnaître que l'adresse MAC n'est plus une clé primaire fiable pour le WiFi moderne, puis de repenser l'architecture autour de signaux d'identité plus forts. C'est là que Passpoint, OpenRoaming, l'intégration basée sur des certificats et l'accès basé sur les annuaires commencent à prendre tout leur sens.
Le mystère des appareils disparus
Le lundi matin, les chiffres du WiFi invité semblent erronés. Les visiteurs récurrents sont en baisse, les nouveaux appareils sont en hausse, et le helpdesk fait face à une file d'attente d'utilisateurs qui jurent avoir déjà finalisé leur enregistrement la semaine dernière. Dans les hôtels, les parcs commerciaux, les hôpitaux et les résidences collectives, j'ai vu ce schéma déclencher la même réaction à chaque fois. Les équipes commencent à vérifier les contrôleurs, les journaux du Captive Portal et les notes de version des firmwares, même si le WLAN se comporte souvent exactement comme prévu.
Ce qui a changé, c'est le signal d'identité. Les appareils clients se connectent toujours. Ils cessent simplement de présenter une adresse matérielle que vous pouvez considérer comme persistante. Un même téléphone peut apparaître sous différentes valeurs MAC lors des analyses, des associations ou selon les SSIDs, selon la plateforme et les paramètres de confidentialité activés.
Cela brise la confiance au mauvais endroit. Si le réseau considère toujours l'adresse MAC comme la clé primaire, le comportement normal de l'utilisateur commence à ressembler à de l'attrition, à une réinscription ou à un échec de politique.
Ce que les administrateurs remarquent généralement en premier
Les premiers indices sont généralement d'ordre opérationnel et non théorique :
- Les chiffres des visiteurs récurrents dérivent : Un appareil familier semble nouveau, les analyses surestiment donc l'acquisition et sous-estiment la fidélité.
- Les invites du Captive Portal réapparaissent : Les utilisateurs se reconnectent mais sont traités comme des nouveaux invités car l'adresse ne correspond plus à la session d'origine.
- Les politiques basées sur les adresses MAC échouent de manière incohérente : Les règles liées à une adresse spécifique cessent de s'appliquer après la rotation de l'identité du client.
- Le dépannage devient plus lent : Les équipes d'assistance voient plusieurs enregistrements d'appareils pour un seul téléphone et perdent du temps à chercher le mauvais historique.
Le réseau continue de transporter le client. Il ne dispose simplement plus d'un moyen stable basé sur l'adresse MAC pour l'identifier.
Pourquoi l'impact dépasse le simple cadre des analyses
Ce n'est pas seulement un problème de reporting. Les contrôles basés sur les adresses MAC montrent rapidement leurs limites dès lors que la rotation des adresses devient la norme. Les réservations DHCP, le contournement d'authentification MAC, les listes d'autorisation d'appareils, certaines méthodes de profilage NAC et les anciens parcours invités dépendent tous d'une continuité que de nombreux clients modernes ne fournissent plus.
Cela ne fait pas pour autant de la randomisation MAC une erreur. Elle résout un vrai problème de confidentialité, en particulier sur le WiFi public où le suivi passif était autrefois bien trop facile. Le problème opérationnel réside dans le fait que de nombreux réseaux ont été construits autour d'un identifiant que les systèmes d'exploitation considèrent désormais comme jetable.
La solution est d'ordre architectural. Utilisez l'adresse MAC uniquement là où elle reste utile, puis déplacez le contrôle d'accès et les règles vers des signaux d'identité plus forts tels que les certificats, l'authentification utilisateur, l'état de sécurité de l'appareil, les profils Passpoint et les modèles de fédération comme OpenRoaming. Si votre architecture actuelle dépend encore fortement d'une identité matérielle statique, examinez les points de rupture de l'authentification par adresse MAC sur le WiFi et identifiez les domaines où l'enrôlement basé sur l'identité vous apporte des règles plus claires, une meilleure traçabilité et des analyses plus fiables.
Les réseaux qui s'adaptent à ce modèle cessent de poursuivre des appareils qui disparaissent pour commencer plutôt à suivre les utilisateurs authentifiés, les appareils de confiance et les sessions valides.
Qu'est-ce que la randomisation des adresses MAC
Une adresse MAC d'usine est comme un badge nominatif permanent imprimé lors de la fabrication. La randomisation des adresses MAC est le badge jetable qu'un appareil choisit de porter à la place, afin que les réseaux à proximité ne puissent pas facilement le suivre d'un lieu à un autre.
C'est l'argument de la confidentialité en termes clairs. Les opérateurs de WiFi public, les annonceurs et les tiers s'appuyaient auparavant fortement sur des adresses MAC stables pour la reconnaissance passive. La randomisation réduit cette visibilité en remplaçant l'adresse matérielle par une adresse administrée localement.
Comment repérer une adresse randomisée
Il existe un indice technique simple que la plupart des administrateurs peuvent utiliser immédiatement. Une adresse MAC randomisée peut être identifiée car son deuxième caractère hexadécimal sera un 2, 6, A ou E, comme l'explique le guide de Juniper Mist sur la randomisation des adresses MAC. Ce même guide souligne que les politiques existantes qui attendent un OUI attribué par le fabricant échoueront avec un taux de rejet de 100 % face à ces adresses.
Exemple :
- 92:B1:B8:42:D1:85 indique une adresse administrée localement
- Le deuxième chiffre hexadécimal est l'élément révélateur
- Cela est crucial car les hypothèses basées sur l'OUI ne s'appliquent plus
Si votre contrôleur WLAN, votre plateforme NAC ou vos journaux RADIUS peuvent afficher les adresses MAC des clients lors de la connexion, vous pouvez généralement filtrer ce format très rapidement.
Pourquoi les anciennes configurations WiFi ne fonctionnent plus
Les architectures WiFi patrimoniales supposaient qu'une adresse MAC représentait un appareil de manière assez cohérente pour ancrer l'accès et les politiques. C'est pourquoi tant d'environnements l'utilisent encore pour :
- Décisions d'accès : listes de contrôle d'accès (ACL) MAC et contournement de l'authentification MAC
- Gestion des adresses : mappages DHCP statiques
- Raccourcis de segmentation : attribution de VLAN ou de rôles spécifiques aux appareils
- Intégration héritée : mappages simples de clés pré-partagées
Ces flux de travail étaient logiques lorsque l'identifiant matériel restait fixe. Ils ne tiennent plus la route lorsque les clients utilisent par défaut la randomisation.
Pour un aperçu plus détaillé de la manière dont cela entre en conflit avec l'intégration historique, ce guide sur l'authentification par adresse MAC pour le WiFi est une lecture complémentaire utile.
Règle pratique : Si votre politique dépend des OUI des fabricants, supposez qu'elle classera incorrectement les appareils clients dont les fonctions de confidentialité sont activées.
L'évolution de la randomisation selon les appareils
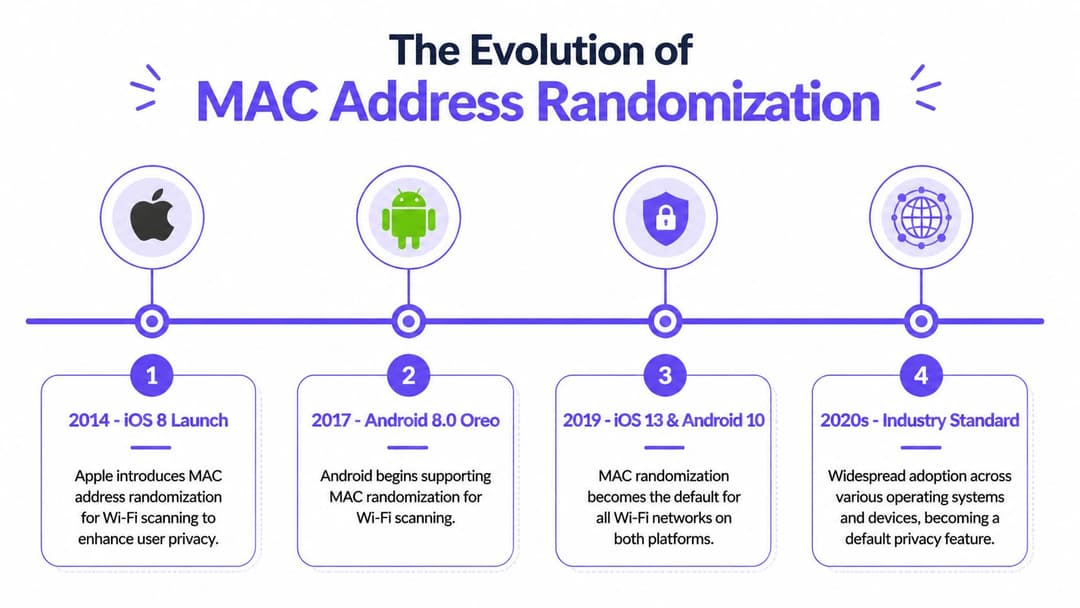
Le changement n'a pas touché tous les réseaux WLAN en même temps. Un réseau construit à l'ère de l'analyse et de la randomisation pouvait sembler sain pendant des années, puis commencer à afficher des appareils en double, des échecs de ré-association et des analyses imprécises après une simple mise à jour des téléphones. L'infrastructure est restée la même. Le modèle d'identité client, lui, a changé.
De la confidentialité du scan à l'identité de la connexion
Les débuts de l'utilisation d'adresses MAC aléatoires protégeaient principalement le trafic de sonde. Les appareils masquaient leur identité lors de la recherche de réseaux, puis utilisaient souvent une adresse stable une fois connectés. Cela perturbait déjà les analyses passives de fréquentation et certains services de localisation, mais de nombreuses politiques de réseaux WLAN de production survivaient car l'adresse MAC du client associé restait assez prévisible pour le contrôle d'accès.
Une rupture opérationnelle majeure est survenue plus tard, lorsque les principales plateformes clientes ont commencé à appliquer par défaut la randomisation lors de l'association comme mesure de confidentialité. À ce moment-là, l'adresse MAC a cessé d'être un ancrage fiable pour l'enregistrement, l'application des règles et les rapports. Les administrateurs qui toléraient les requêtes de détection randomisées ont soudainement dû gérer des identités randomisées lors de la session active.
Cette distinction est essentielle. La randomisation des requêtes de sonde (probe) affectait principalement les observateurs passifs. La randomisation à l'association affecte directement les systèmes sur lesquels vous comptez au quotidien.
Les systèmes d'exploitation ont également suivi des voies différentes. Apple a rapidement imposé des paramètres de confidentialité stricts par défaut et a continué à les affiner. Android a adopté la même direction générale, mais le comportement varie toujours selon le constructeur, le chipset et la politique de gestion. Windows est généralement le plus hétérogène, en particulier sur les ordinateurs portables qui naviguent entre des SSID d'entreprise gérés et des réseaux invités ou domestiques non gérés.
Comportement de la randomisation MAC par système d'exploitation en 2026
| Système d'exploitation | Comportement par défaut | Portée de la randomisation | Notes de l'administrateur |
|---|---|---|---|
| iOS | Activé par défaut sur les réseaux WiFi modernes | Généralement persistant par SSID | Confidentialité stricte par défaut. Les contrôles hérités basés sur l'adresse MAC échouent souvent à moins que le SSID ne soit explicitement géré. |
| Android | Activé par défaut sur les versions modernes | Souvent par SSID, avec des variations selon l'appareil et la politique | Les différences entre constructeurs comptent. Testez séparément les flottes Samsung, Pixel, Zebra et autres types d'appareils. |
| Windows 10 et 11 | Varie selon le profil et les capacités de l'appareil | Peut être basé sur le profil, avec des comportements de rotation optionnels | Surveillez les ordinateurs portables à usage mixte. Les SSIDs d'entreprise peuvent nécessiter des paramètres gérés tandis que les SSIDs invités peuvent rester respectueux de la vie privée. |
Pourquoi le calendrier est important d'un point de vue opérationnel
De nombreuses conceptions d'entreprise reflètent encore des hypothèses de la période de transition. Une équipe peut se souvenir que la randomisation était « principalement un problème de balayage » et sous-estimer les changements survenus après que les nouvelles versions d'OS ont intégré les adresses MAC privées au comportement normal d'association. C'est ainsi que les flux de travail MAB hérités, les réservations DHCP spécifiques aux appareils et les enregistrements d'invités liés aux adresses MAC restent en production bien après que le côté client a cessé de coopérer.
Cela s'inscrit également dans une tendance de confidentialité plus large, et non comme une anomalie WiFi isolée. Le modèle de confidentialité iCloud Private Relay d'Apple pointe dans la même direction. Les fournisseurs de terminaux réduisent les identifiants passifs sur l'ensemble de la pile, ce qui signifie que les équipes réseau ont besoin de méthodes d'identité qui survivent à cette transition.
La réponse pratique ne consiste pas à imposer à nouveau une identité matérielle permanente au sein de l'architecture. Elle consiste à déplacer la décision de confiance plus haut dans la pile technologique. Passpoint, l'intégration basée sur des certificats et OpenRoaming offrent aux administrateurs un moyen stable d'identifier les utilisateurs et les appareils sans dépendre d'une adresse MAC d'usine que les plateformes modernes considèrent de plus en plus comme privée.
Si une architecture WiFi dépend d'une adresse matérielle permanente pour reconnaître un client, cette architecture devient obsolète. L'accès basé sur l'identité vous offre une voie bien plus propre que d'essayer de récupérer à tout prix la visibilité sur les MAC.
Comment la randomisation perturbe les opérations réseau
La façon la plus claire de décrire le problème est la suivante. La randomisation rompt l'ancien raccourci entre "appareil détecté" et "appareil connu". Une fois ce raccourci disparu, plusieurs pratiques opérationnelles courantes s'effondrent simultanément.
Plus de 30 % des appareils mobiles utilisent par défaut la randomisation MAC, ce qui crée une relation de 1 à plusieurs entre un appareil physique et ses adresses MAC déclarées, compliquant le comptage des appareils uniques et perturbant les analyses ainsi que la personnalisation, selon l'analyse de CUJO sur l'impact pour les opérateurs de services réseau.

Des contrôles de sécurité qui perdent leur fiabilité
Les premières victimes sont généralement les contrôles basés sur l'adresse MAC :
- Les ACL de MAC perdent leur sens : un appareil peut présenter une adresse différente de celle que vous avez approuvée.
- Les flux de travail de type MAB deviennent fragiles : la liste blanche n'est stable que dans la limite de l'identifiant qu'elle contient.
- Les réservations DHCP statiques ne fonctionnent plus : la réservation appartient à une adresse que le client n'utilise potentiellement plus.
- Les mappages iPSK hérités se fragmentent : un seul utilisateur ou un seul combiné peut apparaître comme plusieurs terminaux différents.
Cela ne se traduit pas toujours par une panne flagrante. C'est ce qui rend la situation coûteuse sur le plan opérationnel. Les équipes constatent des plaintes pour accès intermittent, des incohérences de politiques ou des rôles d'appareils appliqués de manière instable, et la cause profonde se situe un niveau en dessous du symptôme.
Des analyses auxquelles il devient difficile de se fier
Pour les points de vente, l'impact sur les analyses est souvent le problème commercial le plus visible. La fréquentation, le temps de séjour, le taux de retour et l'analyse du parcours client reposent tous sur la certitude que des observations répétées appartiennent à la même entité. La randomisation affaiblit cette certitude.
Un centre commercial peut toujours enregistrer un fort trafic, mais le taux de fidélisation peut sembler faible car des téléphones auparavant familiers apparaissent désormais sous de nouveaux identifiants. Un hôtel peut penser qu'il accueille plus de nouveaux clients sur son réseau qu'il n'en a en réalité. Un établissement de santé peut éprouver des difficultés à distinguer clairement la mobilité du personnel de l'activité des visiteurs.
Si votre équipe s'appuie sur des rapports de présence et de comportement, ce guide d'analyse WiFi est une référence utile pour les indicateurs les plus susceptibles d'être affectés.
Des problèmes d'expérience utilisateur qui passent inaperçus
Certains des problèmes les plus complexes se situent à la limite de l'authentification :
- Les Captive Portals peuvent solliciter à nouveau les utilisateurs de manière inattendue
- Les flux de ré-authentification deviennent incohérents d'une visite à l'autre
- Le dépannage devient plus lent car l'adresse MAC d'hier n'est pas celle d'aujourd'hui
- L'historique des appareils se fragmente au sein des dossiers du helpdesk
Les équipes opérationnelles décrivent souvent cela comme un "WiFi instable" alors que la RF est excellente et que le véritable problème réside dans la continuité de l'identité.
Techniques concrètes de détection et d'atténuation
Vous ne pouvez pas moderniser un parc sans d'abord quantifier le problème. Le but immédiat n'est pas d'éliminer la randomisation. C'est d'identifier où elle apparaît, quels flux de travail dépendent de MAC stables et quels SSID sont les plus exposés.
Commencez par la détection dans les outils que vous utilisez déjà
La plupart des architectures WLAN d'entreprise exposent déjà assez de télémétrie pour repérer les adresses de confidentialité. Dans Meraki, Aruba, Mist, Ruckus et les plateformes similaires, inspectez les listes de clients, les échecs d'authentification et l'historique des sessions à la recherche de modèles MAC administrés localement. Associez cela aux journaux RADIUS si vous utilisez un contrôle d'accès réseau ou des moteurs de politique.
Recherchez ces trois éléments :
- Les clients dont le deuxième chiffre hexadécimal est 2, 6, A ou E
- Des échecs répétés d'intégration liés au même utilisateur mais avec des adresses MAC différentes
- Des anomalies spécifiques à l'SSID, en particulier sur les réseaux invités, BYOD et résidentiels partagés
Une simple analyse interne révèle souvent que l'utilisation d'adresses MAC aléatoires n'est pas répartie de manière uniforme. Les SSID invités sont généralement les premiers touchés. Les SSID du personnel commencent à poser problème lorsque des appareils non gérés ou peu gérés s'y connectent. Les environnements multi-locataires sont souvent les plus durement touchés car le réseau tente de prendre en charge à la fois les appareils grand public et l'application des politiques de sécurité.
Déterminer les cas où le blocage est justifiable
De nombreuses équipes se posent ensuite la même question. Devons-nous bloquer les adresses MAC randomisées ? La réponse honnête est que cela peut être utile comme contrôle temporaire dans un ensemble restreint de cas, mais c'est une mauvaise stratégie à long terme.
Le blocage peut s'avérer utile lorsque :
- Un SSID d'entreprise exige une posture stricte pour les appareils gérés
- Vous devez préserver un processus hérité pendant le déploiement d'une solution de remplacement
- Une classe d'appareils spécifique doit utiliser une identité fixe et connue pour des raisons de conformité ou opérationnelles
Le blocage se retourne généralement contre vous lorsque :
- L'SSID est public, orienté invités ou présente un taux de rotation élevé
- Les utilisateurs ne comprennent pas facilement comment désactiver la fonctionnalité
- Votre centre de support n'est pas équipé pour guider chaque variante d'OS
- Vous avez besoin d'un accès sans friction, pas d'un énième cas d'exception
Le compromis est simple. Le blocage permet de reprendre un certain contrôle, mais il dégrade généralement l'expérience utilisateur et génère une charge de support technique évitable.
Mesures d'atténuation tactiques efficaces aujourd'hui
Les mesures d'atténuation à court terme valent la peine d'être utilisées si elles permettent de gagner du temps pour une refonte complète :
- Segmentez par cas d'usage : Séparez l'accès géré du personnel de l'accès invité et BYOD.
- Utilisez un MDM là où vous contrôlez les appareils : Sur les SSIDs d'entreprise, déployez des profils réseau plutôt que de compter sur les utilisateurs pour modifier manuellement les paramètres de confidentialité.
- Abandonnez les hypothèses dépendantes des adresses MAC : Auditez les réservations DHCP, les raccourcis NAC et les règles spécifiques aux appareils.
- Documentez les processus d'exception : Si un appareil médical, une imprimante ou une console a besoin d'une identité stable, traitez-le comme une exception spécifique, et non comme le modèle par défaut.
Aucun de ces correctifs ne résout le problème d'identité sous-jacent. Ils évitent simplement qu'il ne vienne perturber chaque aspect de vos opérations.
Adopter l'avenir grâce à la gestion de réseau basée sur l'identité
La réponse la plus forte face à la randomisation des adresses MAC consiste à cesser de traiter l'adresse MAC comme le point d'ancrage de la confiance. C'est l'évolution fondamentale de l'architecture. La mise en réseau basée sur l'identité déplace le point de décision d'un jeton matériel changeant vers un élément sur lequel le réseau peut s'appuyer : un utilisateur, un certificat, un objet d'annuaire, une décision sur l'état de sécurité de l'appareil ou un état d'enrôlement fédéré.
Pourquoi Passpoint et OpenRoaming changent la donne
Passpoint et OpenRoaming deviennent donc bien plus que de simples fonctionnalités de confort. Ils réduisent la dépendance vis-à-vis des Captive Portals et des mots de passe partagés, et permettent au réseau de prendre des décisions de confiance avant même que l'ancien processus invité ne commence.
Cela est crucial car 72 % des appareils mobiles au Royaume-Uni randomisent désormais les adresses MAC par défaut, et les réseaux sans prise en charge adéquate peuvent subir jusqu'à 40 % d'échecs d'authentification sur le premier paquet. Le même projet de l'IETF note que l'implémentation de Hotspot 2.0 avec des indices de randomisation ANQP peut réduire les réassociations de 35 %, c'est pourquoi le projet de l'IETF sur la randomisation des adresses MAC mérite une lecture attentive pour les architectes concevant des environnements invités et résidentiels.
Passpoint fait passer le modèle de « à qui appartient cette adresse MAC ? » à « cet appareil dispose-t-il d'une relation d'intégration valide pour ce réseau ? ». C'est une bien meilleure question.
À quoi ressemble une architecture moderne
Une architecture pratique présente généralement ces caractéristiques :
- L'accès invité utilise Passpoint ou OpenRoaming : L'utilisateur s'authentifie une fois et bénéficie d'une connectivité chiffrée dès le premier paquet lors des visites suivantes.
- L'accès du personnel utilise une identité basée sur l'annuaire : Microsoft Entra ID, Google Workspace ou Okta peuvent ancrer l'accès autour de la personne et de l'état de l'appareil géré.
- Les certificats remplacent les secrets partagés dans la mesure du possible : Ils s'adaptent mieux et survivent aux changements de confidentialité de manière beaucoup plus propre que la logique liée aux adresses MAC.
- Les appareils hérités bénéficient d'une voie d'exception contrôlée : L'iPSK a toujours sa place pour les imprimantes, l'IoT et les terminaux complexes, mais il ne doit pas définir l'ensemble de votre modèle d'accès.
Pourquoi cette approche est préférable à une tentative de retour en arrière sur la confidentialité
Vous pouvez passer des mois à essayer de convaincre les utilisateurs de désactiver les fonctionnalités de confidentialité, à rédiger des articles de base de connaissances pour chaque modèle de téléphone et à corriger des comportements incohérents après chaque mise à jour d'OS. Ou alors, vous pouvez faire évoluer le réseau vers une architecture qui part du principe que les clients protègent leur identité par défaut.
La seconde voie est plus durable. Elle améliore également la sécurité. Les mots de passe partagés, les Captive Portal fragiles et les recherches MAC ont toujours été des compromis. La randomisation a simplement révélé la fragilité de ces compromis.
L'objectif n'est pas de restaurer l'ancien modèle de visibilité. L'objectif est de construire un réseau qui n'en a plus besoin.
Foire aux questions sur la randomisation MAC
La randomisation MAC améliore-t-elle la sécurité ou seulement la confidentialité
Principalement pour la confidentialité. Cela permet d'empêcher le suivi d'un réseau à l'autre en masquant l'adresse matérielle permanente. Cela ne prouve pas automatiquement que l'utilisateur est de confiance, que l'appareil est conforme ou que la session est sécurisée. C'est pourquoi les contrôles d'identité, de certificat et de niveau de sécurité restent essentiels.
Faut-il demander aux utilisateurs de la désactiver
Uniquement dans des cas très précis. Pour les appareils gérés du personnel sur un SSID d'entreprise, cela peut être raisonnable si le paramètre est déployé via un MDM et lié à une politique claire. Pour les invités, les résidents ou les visiteurs occasionnels, demander aux utilisateurs de désactiver une fonctionnalité de confidentialité est généralement synonyme d'une mauvaise expérience et d'une charge d'assistance supplémentaire.
Pourquoi les résidences étudiantes et le secteur du Build-to-Rent sont-ils si durement touchés
Parce que ces environnements mélangent souvent des appareils grand public, des schémas d'enregistrement hérités et une forte sensibilité au support technique. Au Royaume-Uni, le secteur du Build-to-Rent et les logements étudiants ont connu une hausse de 31 % des plaintes concernant l'accès WiFi, dont 55 % sont liées à des adresses MAC randomisées qui fragmentent les politiques iPSK, selon ce guide sur les problèmes d'adresses MAC randomisées.
Ce qui fonctionne le mieux dans les environnements multi-locataires
Séparez le problème en plusieurs catégories. Utilisez une intégration basée sur l'identité pour les résidents et le personnel, gardez un contrôle strict sur les exceptions héritées et évitez de concevoir votre réseau autour d'une visibilité permanente des adresses MAC. Plus un site dépend de iPSK comme réponse universelle, plus il devient fragile à mesure que les fonctionnalités de confidentialité des clients se développent.
Si vous repensez le WiFi pour les invités, le personnel ou le multi-locataire autour de l'identité plutôt que des adresses matérielles, Purple est conçu pour cette transition. Il prend en charge Passpoint et OpenRoaming, s'intègre avec Microsoft Entra ID, Google Workspace et Okta, et aide à remplacer les mots de passe partagés et les frictions liés aux Captive Portals par un accès sécurisé et sans mot de passe, parfaitement adapté aux environnements de l'hôtellerie, de la vente au détail, de la santé, des transports et du résidentiel.



