
Votre réseau n'a probablement pas été conçu pour le mode de fonctionnement actuel de votre entreprise.
Il y a quelques années, la majeure partie du trafic restait à l'intérieur du périmètre de l'entreprise. Ce n'est plus le cas aujourd'hui. Les clients des hôtels s'attendent à un WiFi fluide, les points de vente dépendent de terminaux de paiement et d'outils d'analyse basés sur le cloud, et les équipes médicales ont besoin d'un accès fiable à des systèmes qui ne peuvent tolérer aucune interruption. Parallèlement, les équipes informatiques sont sous pression pour réduire les dépenses d'opérateur, améliorer la résilience et renforcer le contrôle d'accès.
C'est pourquoi la décision entre SD-WAN et MPLS est cruciale. Il ne s'agit pas d'une simple comparaison de fonctionnalités pour les spécialistes du réseau. C'est un choix de modèle opérationnel qui affecte les performances des applications, le déploiement des filiales, la posture de conformité et la rapidité avec laquelle l'entreprise peut ouvrir, acquérir ou reconfigurer des sites.
Le carrefour du réseau moderne
Pendant longtemps, le MPLS a été la solution de sécurité. Devenu la référence absolue pour les réseaux WAN d'entreprise au début des années 2000 après avoir été développé à la fin des années 1990, il a dominé les réseaux WAN d'entreprise pendant environ deux décennies en garantissant un temps de fonctionnement et des performances constantes pour les applications critiques, comme le souligne l'analyse de l'évolution du MPLS et du SD-WAN par Pure IP. Cette histoire est importante car de nombreuses organisations utilisent encore des conceptions WAN basées sur ces hypothèses.
Le problème est que ces hypothèses ont changé.
Les plateformes cloud, les SaaS, les équipes distribuées, les services invités, les flux de travail mobiles et les opérations à forte concentration de succursales ont éloigné les schémas de trafic de l'ancien modèle en étoile. Le MPLS n'a pas été conçu pour un monde où les utilisateurs se trouvent à un endroit, les applications résident ailleurs et les clients attendent des services numériques à la périphérie.
Le SD-WAN est apparu parce que les entreprises avaient besoin d'un WAN capable de s'adapter plus rapidement que les cycles de déploiement des opérateurs. Il a permis aux équipes informatiques d'utiliser plusieurs types de transport, d'orienter intelligemment le trafic et de cesser de traiter chaque application comme si elle appartenait à la même voie.
Le MPLS a résolu le problème d'entreprise de son époque. Le SD-WAN résout le problème de distribution cloud auquel la plupart des entreprises sont confrontées aujourd'hui.
Cela ne signifie pas que le MPLS est obsolète. Cela signifie que l'approche binaire est généralement erronée. Dans les environnements réels, en particulier dans l'hôtellerie, le commerce de détail, la santé et les opérations multi-sites, la vraie question n'est pas « Lequel va l'emporter ? » mais plutôt « Quel trafic mérite des performances déterministes, et quel trafic bénéficie le plus de la flexibilité et d'un transport à moindre coût ? »
C'est le carrefour auquel la plupart des directeurs de la technologie sont confrontés aujourd'hui.
Comprendre les architectures de base
À haut niveau, le MPLS et le SD-WAN résolvent différentes parties du problème de WAN.
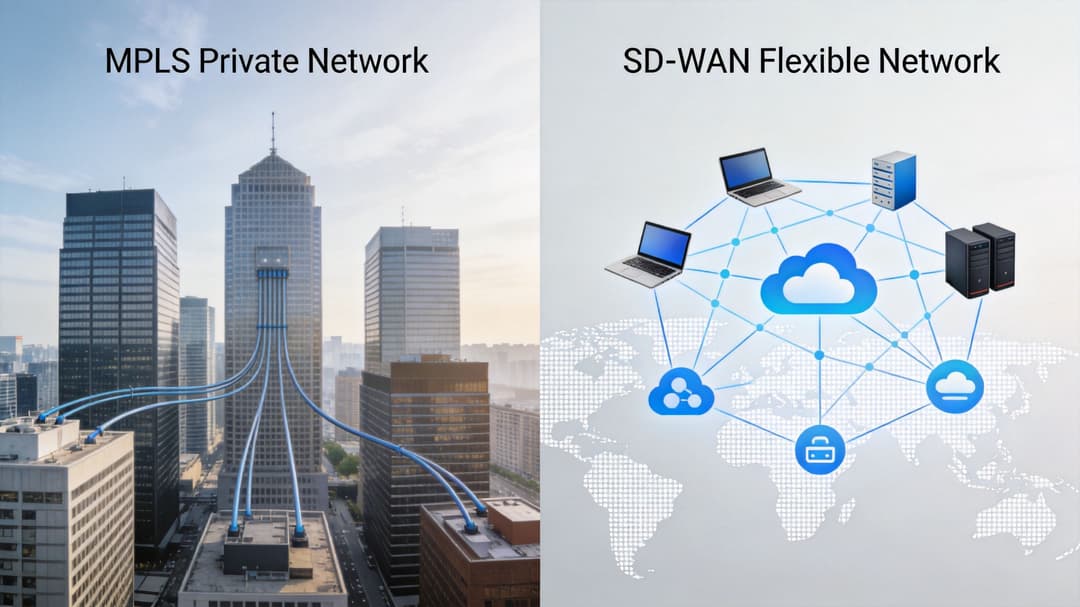
Ce qu'est réellement le MPLS
Considérez le MPLS comme une autoroute privée gérée par l'opérateur. Le trafic circule selon des chemins prédéfinis, et le fournisseur contrôle la manière dont les paquets sont prioritaires sur ce réseau. C'est pourquoi le MPLS jouit d'une excellente réputation dans les environnements où la prévisibilité importe plus que la flexibilité.
En pratique, le MPLS est géré par l'opérateur, axé sur les politiques et structuré autour de la fiabilité. Si vous avez besoin d'une connectivité site à centre de données pour des systèmes critiques, il offre un chemin contrôlé et un modèle de service que la plupart des responsables informatiques comprennent bien.
Le compromis réside dans le contrôle et la rapidité du changement. Si l'entreprise ajoute des sites, modifie la structure des applications ou a besoin d'une hiérarchisation différente, votre équipe dépend souvent des délais et du modèle opérationnel du fournisseur.
Ce qu'est réellement le SD-WAN
Le SD-WAN est une superposition logicielle qui s'installe au-dessus d'un ou de plusieurs transports sous-jacents. Ces couches sous-jacentes peuvent inclure le haut débit, la LTE ou même le MPLS lui-même. Le changement clé réside dans le fait que l'intelligence se déplace vers le logiciel, où les politiques de trafic peuvent être gérées de manière centralisée et ajustées en fonction des besoins des applications et des conditions réelles du réseau.
Un modèle mental utile est celui de la navigation par satellite plutôt que celui d'un itinéraire fixe. Au lieu de supposer un seul meilleur chemin, le SD-WAN évalue en permanence les liaisons disponibles et oriente le trafic en fonction de la politique que vous avez définie.
Cela rend le SD-WAN particulièrement attractif pour les organisations s'appuyant fortement sur le cloud, les réseaux de succursales et les entreprises qui doivent déployer rapidement de nouveaux sites sans subir les délais de livraison des circuits privés.
Là où les comparaisons sont erronées
L'erreur la plus fréquente consiste à comparer le SD-WAN et le MPLS comme s'ils étaient des substituts directs dans tous les scénarios. Ce n'est pas le cas.
L'une est une architecture de transport avec un contrôle par opérateur privé. L'autre est une couche de contrôle logicielle capable d'utiliser plusieurs types de transport. Dans de nombreux déploiements réels, le SD-WAN ne remplace pas le MPLS dès le premier jour. Il s'orchestre autour de lui, aux côtés des liaisons internet et des voies de secours mobiles.
Une façon plus simple de comprendre le concept :
- Le MPLS est adapté lorsque l'entreprise privilégie des performances stables et garanties par l'opérateur pour un ensemble défini de flux critiques.
- Le SD-WAN est adapté lorsque l'entreprise a besoin d'agilité, d'un contrôle centralisé des politiques et d'un meilleur alignement avec la connectivité cloud et des succursales.
- L'hybride est adapté lorsque ces deux affirmations sont vraies, ce qui est très souvent le cas.
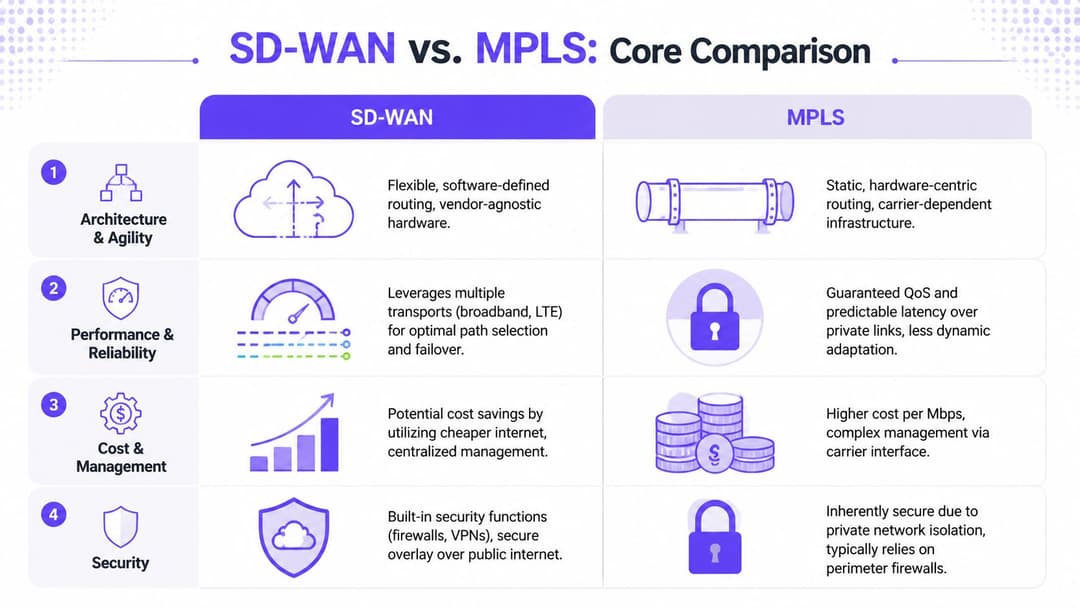
Comparaison principale : SD-WAN vs MPLS
Un CTO gérant 300 magasins, cliniques ou hôtels choisit rarement entre deux schémas théoriques parfaits. La question est de savoir si le réseau étendu prendra en charge les applications cloud, les services aux invités, le trafic de paiement, la VoIP et les opérations locales sans que chaque incident en filiale ne se transforme en ticket opérateur ou en exception de sécurité.
C'est le cadre pratique pour comparer le SD-WAN et le MPLS.
| Attribut | MPLS (Multi-Protocol Label Switching) | SD-WAN (Software-Defined WAN) |
|---|---|---|
| Architecture | Chemins WAN privés, gérés par l'opérateur | Superposition logicielle sur plusieurs types de transport |
| Agilité | Plus lent à modifier, dépendant du fournisseur | Modifications de politiques et déploiement de succursales plus rapides |
| Approche de performance | Chemins déterministes avec priorisation fixe | Sélection de chemin en temps réel basée sur les conditions de liaison |
| Adaptation au cloud | Moins naturel pour l'accès direct au cloud | Mieux adapté au trafic SaaS et orienté internet |
| Posture de sécurité | Isolation inhérente par rapport à l'internet public | Exposition plus large, repose sur une conception et des contrôles solides |
| Modèle de coût | Connectivité privée haut de gamme | Options de transport à moindre coût, plus considérations de plateforme et opérationnelles |
| Meilleure adéquation | Applications critiques nécessitant un comportement prévisible | Parcs distribués nécessitant de la flexibilité et de la visibilité |
Architecture et agilité
Le MPLS fonctionne bien dans des environnements stables où les parcours applicatifs, les priorités des succursales et les fenêtres de changement sont prévisibles. Il devient restrictif lorsque l'entreprise ajoute des sites, déploie de nouveaux services cloud ou intègre des acquisitions qui apportent des fournisseurs d'accès mixtes et une connectivité locale inégale.
Le SD-WAN offre à l'entreprise un contrôle plus direct. Les équipes réseau peuvent définir des politiques de manière centralisée, les déployer sur l'ensemble du parc et ajuster la sélection des chemins sans attendre qu'un opérateur ne retravaille les classes ou les circuits.
Cette différence se manifeste rapidement dans les opérations en contact avec la clientèle :
- Les sites de commerce de détail ont besoin d'une mise en service rapide, de transactions par carte fiables et d'assez de flexibilité pour séparer les systèmes du magasin de l'accès des invités ou des partenaires.
- Les établissements de l'hôtellerie gèrent un flux complexe de trafic PMS, d'applications pour le personnel, de WiFi pour les invités, de streaming et de systèmes du bâtiment.
- Les succursales et cliniques de santé ont besoin d'un accès prévisible aux plateformes cliniques, mais doivent également ajouter des sites et des connexions tierces sans passer par des mois de refonte du réseau étendu WAN.
Pour ce type de parc, les avantages pratiques du SD-WAN pour les entreprises distribuées comptent plus que les vagues promesses de modernisation du réseau.
Performance et QoS
Les discussions sur les performances se résument souvent à un raccourci simpliste. Le MPLS est traité comme l'option premium et le SD-WAN comme un simple accès internet avec un meilleur marketing. Cela occulte le comportement réel de chaque modèle sous forte charge.
Le MPLS est conçu autour de classes de service définies et d'un comportement d'acheminement prévisible. Si une plateforme vocale, un flux de transactions ou une application succursale-centre de données doit rester dans une classe de priorité connue, le MPLS offre toujours aux équipes opérationnelles un environnement hautement contrôlé. Cela est essentiel dans les parcs où quelques applications concentrent la majeure partie du risque de l'entreprise.
Le SD-WAN s'avère plus performant lorsque l'état des liaisons varie et que les flux de trafic sont moins structurés. Il peut évaluer la perte de paquets, la gigue et la latence sur les chemins disponibles afin d'orienter le trafic en fonction des politiques définies et de l'état réel de la liaison. En pratique, cela profite bien plus aux filiales fortement dépendantes du cloud qu'une configuration statique.
La différence opérationnelle est simple. Le MPLS protège efficacement les priorités déjà connues. Le SD-WAN s'adapte mieux lorsque ces priorités évoluent au cours de la journée.
C'est pourquoi les entreprises en contact direct avec l'utilisateur final se tournent souvent vers des architectures hybrides. Un hôtel peut maintenir le trafic de paiement et de voix sur des chemins hautement contrôlés tout en envoyant l'internet des invités et le trafic SaaS sur du haut débit. Un détaillant peut protéger les flux de terminaux de point de vente et de gestion des stocks tout en offrant des voies internet moins coûteuses pour l'affichage dynamique, les transferts d'analyses et les services aux invités. Une clinique peut préserver un traitement strict pour les systèmes cliniques tout en ajoutant un accès internet résilient pour la collaboration et les liaisons de secours.
Modèle de sécurité
Les décisions de sécurité sont faussées lorsque les équipes traitent le transport privé comme s'il s'agissait d'une architecture de sécurité à part entière.
Le MPLS réduit l'exposition à l'internet public. Cela est utile, en particulier pour les applications héritées et le trafic est-ouest étroitement contrôlé entre les filiales et les centres de données. Cependant, le MPLS ne résout pas à lui seul les exigences d'identité, de segmentation, de confiance des appareils ou d'audit.
Le SD-WAN introduit généralement une utilisation plus directe d'Internet, un plus grand nombre de points de politique et une intégration accrue avec les services de sécurité cloud. Cela donne plus de flexibilité aux équipes, mais accentue également la rigueur requise pour la conception. Le pare-feu des succursales, la segmentation, la gestion des certificats, la cohérence des politiques et la sécurisation des accès Internet locaux directs doivent tous être parfaitement configurés.
Comme indiqué dans l'analyse de Zscaler sur les compromis de sécurité entre SD-WAN et MPLS, le SD-WAN augmente la surface d'attaque par rapport au MPLS, même s'il peut utiliser des tunnels chiffrés et s'intégrer étroitement à des contrôles de sécurité fournis par le cloud. Cet écart est d'autant plus important dans les environnements réglementés comme la santé et l'hôtellerie soumis au GDPR, où les équipes ont besoin d'auditabilité, de contrôle d'accès et d'une gouvernance d'identité forte sur de nombreux sites.
L'erreur pratique diffère selon l'architecture :
- Les parcs basés sur MPLS supposent souvent que la connectivité privée suffit et laissent la politique d'identité, la segmentation et les examens d'accès des utilisateurs trop laxistes.
- Les parcs basés sur SD-WAN peuvent avancer rapidement sur la connectivité des succursales pour découvrir plus tard des règles de pare-feu incohérentes, des sorties locales faibles ou un contrôle opérationnel insuffisant.
- Les parcs hybrides nécessitent une attribution claire des politiques, car l'infrastructure sous-jacente peut différer selon le site alors que la norme de sécurité doit rester unique.
Pour les établissements et les entreprises qui servent directement des utilisateurs finaux, la question la plus utile n'est pas de savoir quel transport est le plus sûr en théorie. Il s'agit de savoir où s'applique la politique. Si les invités, le personnel, les prestataires, les appareils IoT et les applications critiques partagent le même site physique, la conception gagnante est celle qui applique l'identité, l'accès et la segmentation de manière cohérente pour chacun d'entre eux.
C'est là que les plateformes comme Purple apportent de la valeur par-dessus l'un ou l'autre modèle de WAN. Le MPLS ou le SD-WAN détermine la façon dont le trafic se déplace. Une plateforme basée sur l'identité détermine la manière dont les utilisateurs s'authentifient, quelles données sont collectées avec consentement, comment le trafic des invités et le trafic opérationnel sont séparés, et comment les exploitants de sites transforment la connectivité en résultats commerciaux mesurables. Pour l'hôtellerie, le commerce de détail et la santé, cette couche est souvent tout aussi importante que le transport sous-jacent.
Analyse du coût total de possession
Un groupe hôtelier qui déploie du WiFi pour ses clients sur 80 sites, un commerçant qui ouvre des magasins dans des délais très courts et un prestataire de soins de santé qui connecte des cliniques se posent tous la même question en premier : que nous coûtera réellement ce réseau une fois opérationnel ?
C'est la bonne façon d'aborder le débat SD-WAN vs MPLS. Le prix du circuit compte, mais ce n'est qu'une ligne budgétaire parmi d'autres. Le MPLS entraîne généralement des coûts d'opérateur récurrents plus élevés en échange d'une connectivité privée et de garanties de service plus strictes. Le SD-WAN réduit souvent les dépenses de transport, mais les économies peuvent s'amenuiser si les équipes sous-estiment les licences, le matériel d'accès, les contrôles de sécurité, la conception des accès internet locaux et les opérations quotidiennes.
Où le SD-WAN permet généralement de réaliser des économies
Selon la comparaison des coûts entre SD-WAN et MPLS de Lightyear, les fournisseurs signalent des économies de 20 à 70 % par rapport au MPLS lorsque les organisations remplacent les architectures WAN entièrement privées par des accès mixtes haut débit, LTE et hybrides. En pratique, je constate que ces économies se manifestent le plus rapidement dans les parcs comportant de nombreuses succursales où le trafic est dirigé vers des plateformes SaaS, le cloud public et des services internet plutôt que d'être renvoyé vers un centre de données central.
L'économie du SD-WAN s'améliore généralement lorsque :
- La majeure partie du trafic des succursales est destinée au cloud
- Les sites ont besoin d'une connectivité à moindre coût à grande échelle
- L'entreprise a besoin d'une mise en service plus rapide des sites
- Différents types d'accès peuvent être utilisés sans nuire aux performances des applications
Pour les entreprises en contact avec la clientèle, il existe un autre aspect financier. L'intégration des invités, le trafic du Captive Portal, la collecte d'analyses et les services d'engagement numérique nécessitent rarement un transport privé coûteux sur chaque site. Une plateforme comme Purple peut se superposer à l'un ou l'autre modèle de WAN, mais la décision de transport influence le budget consacré aux services qui agissent directement sur l'expérience des invités, l'analyse de la fréquentation et la valeur marketing. Les équipes qui comparent les architectures perçoivent souvent cela plus clairement dans des scénarios de déploiement SD-WAN concrets pour les sites distribués.
Où le MPLS justifie encore son coût
Le MPLS peut toujours être la bonne décision financière lorsque des performances irrégulières entraînent un problème opérationnel direct. La même analyse montre que le MPLS offre généralement une latence plus faible et plus prévisible ainsi qu'une gigue plus stable grâce à une bande passante réservée et des réseaux privés assortis de SLA.
Cela est important si un site ne peut tolérer des variations de comportement des applications. Une liaison hospitalière entre établissements, un pôle régional prenant en charge des systèmes d'entreprise critiques ou un site avec un trafic opérationnel étroitement contrôlé peuvent justifier ce surcoût car le coût d'une interruption est supérieur au coût du circuit.
Pourquoi l'économie hybride est souvent la plus logique
Le modèle de coût le plus performant est souvent sélectif. Utilisez une connectivité onéreuse là où des performances médiocres créent un risque réel pour l'entreprise. Utilisez des liaisons moins coûteuses là où le contrôle des politiques importe plus que le transport déterministe.
Pour de nombreuses entreprises, cela signifie conserver le MPLS pour les applications internes sensibles et utiliser le SD-WAN pour Internet, le SaaS, l'accès invité, la collecte d'analyses et d'autres services sur des sites distribués. Cette même source souligne également que les architectures hybrides peuvent réduire les coûts d'infrastructure WAN de 30 - 50 % par rapport à une approche exclusivement MPLS.
C'est généralement la recommandation la plus solide pour un CTO gérant un parc de sites hétérogènes et des classes de trafic mixtes :
- Conserver le transport privé pour les flux de travail qui subissent une pénalité opérationnelle ou financière claire en cas de baisse de performance.
- Basculer le trafic cloud et internet vers des circuits moins coûteux et gérés par des politiques.
- Éviter de payer des tarifs MPLS pour un trafic qui ne tire aucun avantage réel du MPLS.
Le contrôle des coûts s'améliore lorsque le trafic est classé selon son impact sur l'activité. C'est précisément ce que de nombreux projets WAN oublient.
Cas d'usage réels et scénarios de déploiement
Un CTO avec 300 sites a rarement un seul problème de WAN. Il en a généralement trois à la fois. Une succursale de vente au détail a besoin d'une mise en service rapide et économique. Un site hospitalier a besoin d'un comportement prévisible pour ses systèmes cliniques. Un hôtel doit prendre en charge le WiFi invité, les applications du personnel, le trafic de paiement et les normes de la marque sans surcharger chaque emplacement.
C'est pourquoi une conception adaptée commence généralement par l'analyse du modèle économique et du rôle de chaque site, plutôt que par une fidélité aveugle au SD-WAN ou au MPLS.
Chaîne de vente au détail avec de nombreuses succursales
Le secteur du commerce de détail est souvent celui qui tire le meilleur parti du SD-WAN. Les magasins ouvrent dans des délais serrés, les circuits varient selon les propriétaires et la situation géographique, et une grande partie du trafic est destinée à Internet, y compris le SaaS, les plateformes d'inventaire, l'affichage numérique et le WiFi pour les clients.
Dans ce modèle, le SD-WAN offre à l'équipe réseau un contrôle pratique. Les liaisons haut débit et sans fil sont plus faciles à obtenir que des circuits privés dans de nombreux endroits. Le routage basé sur les politiques permet également à l'équipe de prioriser le trafic de paiement et les applications professionnelles tout en limitant l'accès des invités. Si une liaison d'accès se dégrade, le trafic peut être réorienté sans attendre l'intervention de l'opérateur.
Le bénéfice pour l'entreprise est simple. Une activation plus rapide des sites, une dépendance réduite envers un fournisseur unique et un meilleur contrôle de la disponibilité des services destinés aux clients.
Réseau hospitalier ou clinique
Le secteur de la santé est moins indulgent.
Une clinique utilisant principalement des services SaaS peut très bien fonctionner avec le SD-WAN et des liaisons d'infrastructure diverses. Un hôpital qui gère des transferts d'imagerie médicale, des accès aux systèmes inter-établissements ou des flux opérationnels hautement contrôlés conserve souvent le protocole MPLS dans sa conception, car la régularité du transport reste primordiale. Les équipes de sécurité ont également tendance à préférer une séparation plus nette pour certaines catégories de trafic, en particulier lorsque les contrôles de conformité et les exigences d'audit sont stricts.
Je ne recommanderais pas de traiter tous les sites de santé de la même manière. Les établissements critiques, les hubs régionaux et les sites acheminant du trafic opérationnel sensible méritent généralement une politique de transport différente de celle des petits centres de consultation externe. En pratique, cela conduit souvent à une conception hybride où le MPLS achemine certaines applications internes sélectionnées tandis que le SD-WAN gère l'accès internet, les services cloud et le trafic moins sensible des succursales.
Groupe hôtelier avec des parcs mixtes
Le secteur de l'hôtellerie révèle les limites d'une conception WAN unique. Un complexe hôtelier, un hôtel urbain, un centre de conférence et un siège social ne génèrent pas le même trafic et ne présentent pas les mêmes risques opérationnels.
Le WiFi invité, le streaming, les applications de fidélisation et les services managés dans le cloud sont parfaitement adaptés au SD-WAN, car ils bénéficient d'une bande passante à moindre coût et d'une sélection de chemin flexible. Les systèmes de gestion de propriété, les environnements de paiement, les services vocaux et certains flux de back-office peuvent justifier le recours au MPLS ou à un chemin privé sécurisé sur les sites plus importants, où la moindre interruption de service affecte immédiatement le chiffre d'affaires et l'expérience client.
C'est également là que la plateforme d'overlay prend toute son importance. L'infrastructure achemine les paquets d'un site à l'autre. Une plateforme de réseau basée sur l'identité comme Purple se situe au-dessus de cette couche et transforme la connectivité en un service d'entreprise. En superposition du SD-WAN ou du MPLS, Purple peut gérer les parcours d'accès invités, l'identification des utilisateurs, l'application des politiques, les analyses et les informations au niveau du site que le marketing, les opérations et l'informatique peuvent exploiter. Pour les entreprises en contact direct avec la clientèle, cette distinction est essentielle. Le choix du WAN influence l'économie et la performance du transport. La couche d'identité influence l'expérience utilisateur, la collecte de données et la valeur que l'entreprise tire de chaque site.
Pour les équipes comparant des parcs d'agences denses, des sites critiques ou des portefeuilles de sites hybrides, ces modèles de déploiement SD-WAN d'entreprise courants constituent une référence utile.
Un parc hétérogène appelle généralement une solution hybride. Ce n'est pas de l'indécision, c'est une architecture réseau pertinente.
Stratégies de déploiement et de migration
Une migration WAN réussie commence généralement par l'évitement de l'erreur la plus coûteuse : aborder le projet comme un remplacement complet et immédiat de l'existant.
Commencer par la classification du trafic
Avant de modifier votre infrastructure de transport, classifiez vos applications et vos groupes d'utilisateurs selon leur impact opérationnel.
Ne commencez pas par vous demander "Comment supprimer le MPLS au plus vite ?" mais posez-vous plutôt ces questions :
- Ce qui paralyse l'activité si la latence devient irrégulière
- Quelles applications sont principalement en mode SaaS et orientées vers Internet
- Quels sites sont de simples succursales plutôt que des hubs critiques
- Où les exigences de conformité et d'audit imposent-elles des contraintes de conception plus strictes
Cet exercice démontre généralement que tous les trafics ne nécessitent pas la même infrastructure sous-jacente.
Superposer d'abord le SD-WAN sur le parc existant
La voie la moins risquée consiste souvent à déployer le SD-WAN en tant qu'overlay tout en conservant le MPLS pour le trafic qui en dépend déjà. Cela offre à votre équipe une visibilité immédiate, un contrôle centralisé des politiques et des avantages en matière de sélection de chemin, sans imposer une transition perturbatrice.
Cela donne également à l'entreprise le temps de valider le comportement réel des applications avant de s'engager dans des modifications contractuelles ou des plans de mise hors service.
Migrer par classe de site, et non par idéologie
Un déploiement pratique a tendance à suivre le type de site :
- Les succursales simples d'abord. Les petits bureaux, les magasins ou les sites à faible risque constituent d'excellents premiers candidats.
- Les sites à trafic mixte ensuite. Les sites combinant trafic cloud et interne permettent de démontrer toute la valeur d'une politique hybride.
- Les sites critiques en dernier. Les hôpitaux, les hubs régionaux et les centres opérationnels nécessitent des phases de validation plus longues.
Cette approche facilite également la coordination avec les fournisseurs. Vos fournisseurs d'accès internet, votre plateforme SD-WAN, vos pare-feu et vos commutateurs de succursale n'évolueront pas tous au même rythme.
Garder les opérations gérables
Le plan de migration nécessite un modèle opérationnel, pas seulement une conception technique. Cela inclut de définir qui est propriétaire de la politique, qui surveille la qualité du chemin, comment le basculement est testé et comment les modifications des succursales sont approuvées.
Pour les équipes qui cherchent à réduire la complexité au quotidien, ce guide sur la gestion SD-WAN dans les environnements opérationnels offre un éclairage utile. Le contrôle centralisé ne crée de la valeur que si votre équipe normalise ses politiques et sa gestion des incidents autour de celui-ci.
Les migrations échouent lorsque l'architecture change mais que les opérations ne suivent pas.
Liste de contrôle décisionnelle et recommandations finales
Un groupe hôtelier déployant l'enregistrement numérique, le WiFi pour les invités, des terminaux mobiles pour le personnel et un PMS cloud n'a pas les mêmes exigences de réseau étendu qu'un fabricant reliant un petit nombre de sites fixes. C'est pourquoi la bonne réponse dans le choix entre SD-WAN et MPLS commence par la dépendance opérationnelle de l'entreprise, et non par le positionnement des fournisseurs.
Le choix de l'infrastructure de transport a un impact direct sur le chiffre d'affaires, la charge de support et les risques opérationnels en succursale.
Utilisez cette liste de contrôle avant de choisir
Quel trafic est le plus important Si le parc dépend fortement du SaaS, du cloud public et des services orientés internet, le SD-WAN offre généralement un meilleur contrôle et une meilleure rentabilité. Si le trafic présentant le risque commercial le plus élevé reste entre des sites fixes et nécessite un traitement hautement prévisible, le MPLS mérite toujours sa place.
Quel type de sites vous gérez
Un petit nombre de bureaux stables peut très bien fonctionner sur un modèle WAN traditionnel. Les grands parcs de succursales, les portefeuilles de vente au détail, les groupes hôteliers, les cliniques et les sites à usage mixte bénéficient généralement d'un contrôle centralisé des politiques et d'une mise en service plus rapide.À quelle fréquence l'entreprise évolue
Les changements fréquents dans les services invités, les systèmes de paiement, les applications du personnel, la politique de sécurité ou les outils d'expérience numérique poussent les équipes vers le SD-WAN. Les politiques définies par les opérateurs sont plus lentes à ajuster et généralement plus coûteuses à modifier.Qui est responsable de la sécurité en pratique
Le MPLS ne supprime pas la nécessité de la segmentation, des contrôles d'identité ou de l'application au niveau du site. Le SD-WAN ne résout pas non plus la conformité à lui seul. Dans les secteurs de la santé, de l'hôtellerie et du commerce de détail, la question clé est de savoir comment vous isolez les utilisateurs, prouvez les décisions d'accès et maintenez la cohérence des opérations sur chaque site.Ce que votre équipe opérationnelle peut prendre en charge
Une conception qui semble bonne sur le papier peut tout de même échouer si l'équipe ne peut pas surveiller la qualité des chemins, appliquer les normes et résoudre rapidement les incidents. La meilleure architecture est celle que vos équipes réseau et de sécurité peuvent gérer efficacement au quotidien.
La question de la QoS qui fait généralement la décision
Le véritable critère de décision n'est pas de savoir quelle technologie est la plus récente. Il s'agit de déterminer si votre WAN requiert des classes de service fixes ou des décisions de routage en temps réel.
Le MPLS reste adapté lorsqu'un ensemble limité d'applications doit faire l'objet d'un traitement hautement contrôlé sur des sites connus. Le SD-WAN est généralement plus performant lorsque la demande applicative varie au cours de la journée, que les performances Internet diffèrent selon les filiales et que l'expérience utilisateur dépend du choix du meilleur chemin disponible à un instant T. Pour les établissements hôteliers, les centres commerciaux et les sites de santé, cette différence se traduit par la fiabilité de la connexion, les performances de paiement, la qualité de la voix et la réactivité des applications cloud utilisées par le personnel.
Si les deux conditions sont réunies, utilisez les deux. C'est souvent la meilleure configuration.
Recommandation finale
Utilisez le MPLS là où des performances instables créeraient un risque commercial évident. Utilisez le SD-WAN là où la flexibilité, la visibilité et l'accès au cloud importent plus que le transport privé. Conservez le MPLS pour le trafic qui en a besoin. Transférez tout le reste vers des liaisons basées sur des politiques qui coûtent moins cher et évoluent plus rapidement.
Pour les entreprises en contact direct avec la clientèle, il y a un autre niveau à évaluer. La couche sous-jacente achemine le trafic de site à site ou de site à cloud. Elle ne décide pas, par elle-même, qui doit rejoindre le réseau, ce qu'ils doivent atteindre, ni comment l'accès des invités et du personnel doit être séparé. C'est là qu'une plateforme basée sur l'identité prend toute son importance.
Si vous gérez des hôtels, des magasins de détail, des cliniques, des sites résidentiels ou des espaces multi-locataires, Purple se positionne au-dessus du choix de transport pour gérer la couche d'accès et d'utilisateurs. Elle prend en charge l'accès sans mot de passe et basé sur l'identité pour les invités et le personnel chez différents fournisseurs de réseaux, que l'infrastructure sous-jacente soit en MPLS, SD-WAN ou hybride. Cela offre aux directeurs technologiques un cadre de décision plus clair. Choisissez le WAN pour les performances de transport et le coût d'exploitation. Choisissez la plateforme d'accès pour le contrôle des utilisateurs, la segmentation et l'expérience sur site.
La recommandation mature en 2026 est sélective et pragmatique. Construisez autour du comportement des applications, du type de site et de la réalité opérationnelle. Évitez de payer des tarifs de réseau privé pour un trafic qui fonctionne parfaitement sur des liaisons Internet managées. Évitez de transférer des services critiques vers des liaisons moins coûteuses, à moins que des tests ne prouvent que l'expérience utilisateur reste optimale.



