
Cisco Meraki vs. Aruba : une comparaison technique pour le WiFi invité
Une comparaison technique de référence entre Cisco Meraki et HPE Aruba pour les déploiements de WiFi invité en entreprise. Ce guide fournit des informations exploitables aux responsables et architectes informatiques sur l'architecture, l'authentification, la segmentation du réseau et l'intégration d'analyses indépendantes du matériel.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi invité →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
Résumé exécutif
Pour les CTO et les architectes réseau des secteurs de l'hôtellerie, de la vente au détail et du secteur public, le choix de la bonne infrastructure sans fil d'entreprise est une décision critique qui détermine les coûts opérationnels et l'expérience des invités pour le prochain cycle de renouvellement. Ce guide technique compare deux leaders du marché : Cisco Meraki et HPE Aruba.
Bien que les deux plateformes offrent des performances WiFi 6/6E robustes, elles diffèrent fondamentalement par leur architecture de gestion et leur approche du contrôle d'accès au réseau. Cisco Meraki s'appuie sur un modèle d'approvisionnement sans contact, axé sur le cloud, qui excelle dans les déploiements multisites distribués. HPE Aruba offre une flexibilité de déploiement hybride et une application sophistiquée des politiques basées sur les rôles via ClearPass, ce qui en fait la référence pour les environnements RF complexes et à haute densité.
Quel que soit le matériel sous-jacent choisi, les opérateurs d'entreprise doivent dissocier leur couche d'intelligence client. En intégrant une plateforme indépendante du matériel comme Purple, les organisations garantissent la conformité, maintiennent la continuité de leurs WiFi Analytics et permettent un approvisionnement avancé des identités lors de tout cycle de renouvellement de matériel.
Analyse technique approfondie : Architecture et authentification
Architecture du plan de gestion
La différence architecturale la plus importante entre les deux fournisseurs réside dans leur plan de gestion.
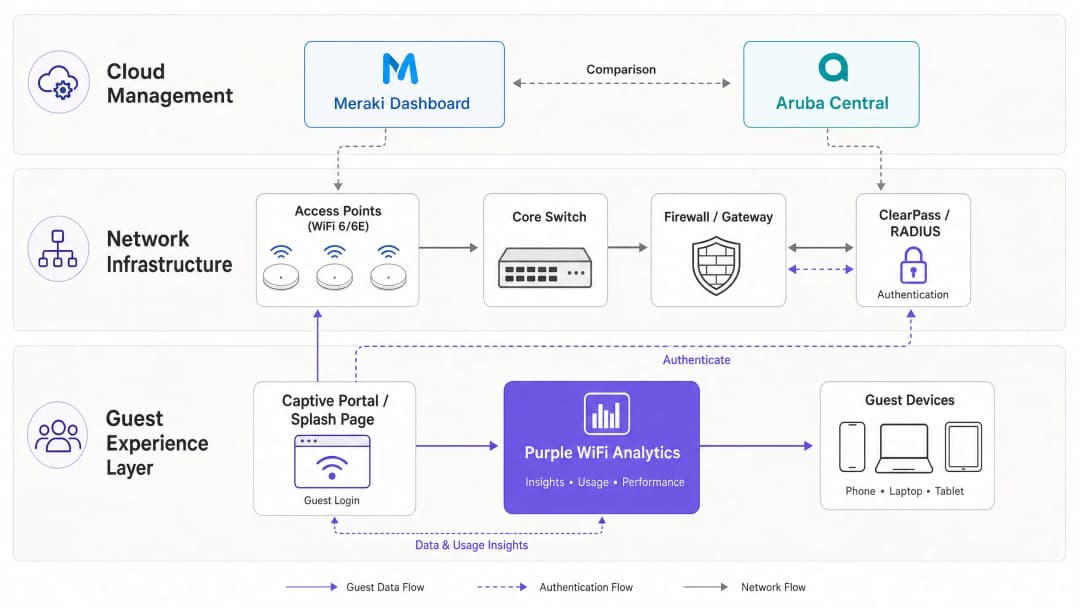
Cisco Meraki utilise une architecture entièrement gérée dans le cloud. Le tableau de bord Meraki sert de console unique pour l'ensemble de la configuration, de la surveillance et de la gestion des micrologiciels. Les points d'accès (AP) sont autonomes et nécessitent une connectivité au cloud Meraki pour recevoir les mises à jour des politiques. Ce modèle permet un véritable approvisionnement sans contact : les points d'accès peuvent être expédiés vers des succursales de Retail distantes, branchés sur des commutateurs PoE, et ils récupéreront automatiquement leurs modèles de configuration.
HPE Aruba propose une approche hybride. Alors qu'Aruba Central offre une gestion cloud comparable à celle de Meraki, Aruba prend également en charge les contrôleurs sur site (Mobility Controllers). Il s'agit d'une exigence essentielle pour de nombreux déploiements dans le secteur de la Healthcare et le secteur public, où la souveraineté des données ou une gouvernance stricte empêchent l'acheminement du trafic de gestion via le cloud public.
Authentification des invités et contrôle d'accès au réseau
L'intégration des invités est le point de rencontre entre la politique réseau et l'expérience utilisateur.
Meraki gère l'accès invité via des pages d'accueil intégrées ou une intégration RADIUS externe. Le Captive Portal natif est fonctionnel mais manque de la capture de données sophistiquée et de la gestion des consentements requises pour la conformité GDPR moderne. Pour les déploiements d'entreprise, l'architecture standard implique de configurer l'SSID Meraki avec une exigence de "Connexion avec", pointant vers une URL de Captive Portal externe (telle que Purple), et de s'authentifier via RADIUS.
Aruba aborde cela via ClearPass Policy Manager, un équipement de contrôle d'accès au réseau (NAC) dédié. ClearPass Guest offre des capacités complètes d'auto-enregistrement, d'approbation par un parrain et de contrôle d'accès basé sur les rôles (RBAC) granulaire. Cependant, ClearPass est un produit distinct et complexe qui nécessite des licences spécifiques et une expertise pour être géré efficacement.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre : Bonnes pratiques pour les déploiements d'entreprise
1. Segmentation du réseau et conception des VLAN
Une segmentation adéquate du réseau est obligatoire pour la sécurité et la conformité PCI-DSS. Le trafic invité doit être isolé des réseaux d'entreprise, IoT et de point de vente (PoS).
- Mise en œuvre Meraki : Créez un SSID invité dédié et attribuez-le à un VLAN spécifique (par ex., VLAN 100). Utilisez les règles de pare-feu de Couche 3/7 de Meraki pour refuser explicitement le trafic vers les sous-réseaux LAN locaux, garantissant que les invités ne disposent que d'une sortie internet.
- Mise en œuvre Aruba : Utilisez le pare-feu basé sur les rôles d'Aruba. Attribuez le rôle 'Guest' au SSID, et définissez des politiques qui bloquent tout trafic destiné aux espaces d'adressage IP privés RFC 1918 avant d'autoriser le trafic HTTP/HTTPS vers le WAN.
Pour approfondir les stratégies de segmentation, consultez notre guide sur la Comparaison des points d'accès basés sur un contrôleur et gérés dans le cloud.
2. Conception RF haute densité
Dans les environnements d'Hôtellerie (centres de conférences) ou les hubs de Transport, le positionnement des AP et la planification des canaux sont essentiels.
- Déployez des AP WiFi 6E (6 GHz) comme le Meraki MR57 ou l'Aruba AP-635 pour atténuer la congestion dans la bande 5 GHz.
- Limitez la radio 2.4 GHz pour fournir une couverture de base aux appareils IoT existants, tout en orientant les appareils invités vers les bandes 5 GHz et 6 GHz.
- La technologie ClientMatch d'Aruba offre historiquement une excellente orientation des clients dans les environnements à haute densité, tandis que l'Auto RF de Meraki gère efficacement l'attribution dynamique des canaux et de la puissance pour les sites distribués.

Dépannage et atténuation des risques
Modes de défaillance courants
- Échecs de redirection du Captive Portal : Souvent causés par une interception HTTPS agressive (HSTS) ou des problèmes de résolution DNS avant l'authentification. Assurez-vous que votre Walled Garden inclut les domaines nécessaires pour la plateforme de Captive Portal, les fournisseurs d'identité (Apple, Google, Facebook) et les listes de révocation de certificats (CRL).2. Fuite de VLAN : Des ports de trunk de commutateur mal configurés peuvent permettre au trafic invité de basculer vers le réseau d'entreprise. Utilisez toujours des VLANs explicitement étiquetés pour les liaisons montantes des AP et évitez d'utiliser le VLAN natif pour le trafic invité.
- Routage asymétrique dans les environnements hybrides : Lors de la migration ou du mélange de constructeurs, assurez-vous que la passerelle par défaut pour le sous-réseau invité est cohérente et gère correctement le NAT afin d'éviter les pertes de connexions avec état.
ROI et impact commercial
Le déploiement d'un réseau WiFi d'entreprise représente un investissement important en CapEx et OpEx. Pour générer un ROI, le réseau doit faire plus que simplement fournir une connectivité de base.
En superposant la plateforme agnostique de Purple sur Meraki ou Aruba, les sites transforment un centre de coûts en un actif générateur de revenus. L'authentification basée sur les profils de Purple (avec plus de 440 millions d'utilisateurs mondiaux) réduit les frictions tout en capturant des données de première main. Cela permet la monétisation des médias de vente au détail, le marketing ciblé et l'analyse approfondie de la fréquentation.
Comme indiqué dans notre récent guide pratique sur Comment améliorer la satisfaction des invités : Le guide ultime, une connectivité transparente est la base ; l'engagement intelligent est le facteur de différenciation.
-
Écouter le briefing technique
Pour un examen approfondi de 10 minutes de cette comparaison, écoutez notre podcast de briefing pour architectes seniors :
Définitions clés
Zero-Touch Provisioning (ZTP)
La capacité de configurer le matériel réseau via le cloud avant qu'il n'arrive sur site, ce qui lui permet de télécharger automatiquement sa configuration lors de sa connexion à internet.
Essentiel pour les équipes informatiques qui déploient du WiFi sur des centaines de points de vente sans avoir à envoyer des ingénieurs sur chaque site.
Contrôle d'accès au réseau (NAC)
Une solution de sécurité qui applique des politiques aux appareils et aux utilisateurs tentant d'accéder au réseau, garantissant que seules les entités autorisées y accèdent.
Aruba ClearPass est un outil NAC dédié ; il détermine ce à quoi un utilisateur peut accéder en fonction de son rôle, de son type d'appareil et de son emplacement.
Walled Garden
Une liste limitée d'adresses IP ou de domaines auxquels un utilisateur peut accéder avant de s'être pleinement authentifié sur le Captive Portal.
Indispensable pour permettre aux appareils d'accéder à la splash page Purple, aux fournisseurs d'identité (comme Google ou Facebook pour la connexion sociale) et aux serveurs de validation de certificats avant d'accorder un accès internet complet.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs se connectant à un service réseau.
Le protocole standard utilisé par Meraki et Aruba pour communiquer avec Purple ou ClearPass afin de vérifier si un invité doit être autorisé sur le WiFi.
VLAN (Virtual Local Area Network)
Un sous-réseau logique qui regroupe un ensemble d'équipements de différents réseaux LAN physiques, isolant ainsi leur trafic de diffusion.
La méthode principale pour séparer complètement le trafic WiFi invité des systèmes internes sensibles ou des terminaux de point de vente (PoS).
WiFi 6E (802.11ax en 6 GHz)
Une extension de la norme WiFi 6 qui utilise le spectre de bande 6 GHz nouvellement disponible, offrant des canaux plus larges et moins d'interférences.
Crucial pour pérenniser les espaces à haute densité comme les stades, garantissant que le réseau peut gérer des milliers de connexions simultanées sans encombrement dû aux anciens équipements.
Captive Portal
Une page web que l'utilisateur d'un réseau public est obligé de consulter et avec laquelle il doit interagir avant de se voir accorder l'accès.
Le point de contact principal pour l'invité, où les conditions sont acceptées, le consentement marketing est recueilli et l'engagement avec la marque se produit.
Profile-Based Authentication
Une méthode par laquelle les utilisateurs s'authentifient une seule fois et sont ensuite reconnus de manière fluide sur l'ensemble d'un réseau de sites sans avoir à saisir à nouveau leurs identifiants.
L'approche de Purple pour créer une expérience invité sans friction, en s'appuyant sur un réseau mondial de plus de 440 millions d'utilisateurs.
Exemples concrets
Un complexe hôtelier de 400 chambres doit déployer un réseau WiFi invité dans ses bâtiments d'hébergement, un centre de conférence à haute densité et les espaces extérieurs de la piscine. Ils disposent d'une équipe informatique restreinte de deux ingénieurs et ont besoin d'une capture de données marketing conforme au GDPR.
Déployez des AP Cisco Meraki MR46 dans les bâtiments d'hébergement et des AP MR57 (WiFi 6E) dans le centre de conférence pour une prise en charge à haute densité. Utilisez le Meraki Dashboard pour un provisionnement sans contact et une gestion unifiée, réduisant ainsi la charge de travail de la petite équipe informatique. Pour le volet marketing, configurez le SSID invité Meraki afin d'utiliser une URL de splash page personnalisée pointant vers Purple WiFi. Purple gérera le Captive Portal, le consentement GDPR et la capture de données, en s'intégrant à Meraki via RADIUS pour l'authentification.
Un grand groupement d'hôpitaux du secteur public a besoin d'un réseau WiFi invité pour les patients et les visiteurs. Des règles strictes de gouvernance des données du NHS imposent qu'aucun trafic de gestion de réseau ne puisse transiter par un cloud public. Ils doivent également s'intégrer à l'Active Directory existant pour l'accès BYOD du personnel sur un SSID distinct.
Déployez des points d'accès HPE Aruba AP-515 gérés par des contrôleurs de mobilité Aruba sur site. Cela garantit que tout le trafic de gestion et du plan de contrôle reste au sein du centre de données de l'hôpital. Déployez ClearPass Policy Manager pour gérer les exigences complexes de contrôle d'accès au réseau : intégration avec AD pour le BYOD du personnel et fourniture d'un portail invité sécurisé et segmenté pour les patients. Purple peut toujours être intégré via ClearPass pour fournir des analyses avancées et une itinérance transparente (comme OpenRoaming) sans enfreindre la contrainte de gestion sur site.
Questions d'entraînement
Q1. Une chaîne de magasins comptant 150 petites succursales doit déployer un réseau WiFi invité. Elle ne dispose pas de personnel informatique dédié au niveau des succursales et s'appuie sur une petite équipe centrale. Quelle architecture de plateforme est la plus adaptée ?
Conseil : Prenez en compte la charge opérationnelle liée au déploiement de matériel sur 150 sites sans expertise technique sur place.
Voir la réponse type
Cisco Meraki est l'approche recommandée. Son architecture exclusivement cloud et son provisionnement sans contact (zero-touch) permettent à l'équipe informatique centrale de configurer des modèles dans le tableau de bord. Le matériel peut être expédié directement aux succursales, branché par le personnel du magasin, et il téléchargera automatiquement sa configuration, réduisant ainsi considérablement la complexité et les coûts de déploiement.
Q2. Vous configurez un réseau WiFi invité dans un hôtel. Vous devez vous assurer que les clients ne peuvent pas accéder aux serveurs du système de réservation de l'hôtel situés sur la même infrastructure réseau physique. Quelle est l'approche standard ?
Conseil : Pensez à l'isolation de couche 2 (Layer 2) et au contrôle des limites de couche 3 (Layer 3).
Voir la réponse type
L'approche standard est une segmentation réseau stricte. L'SSID invité doit être mappé sur un VLAN dédié (par exemple, VLAN 200), complètement séparé du VLAN d'entreprise (par exemple, VLAN 10). De plus, des règles de pare-feu de couche 3/7 doivent être appliquées au niveau du point d'accès ou de la passerelle pour bloquer explicitement tout trafic provenant du VLAN invité et destiné aux adresses IP privées RFC 1918 (le réseau interne), en autorisant uniquement le trafic destiné à l'internet public.
Q3. Un site souhaite capturer les données des invités à des fins de marketing et garantir la conformité au GDPR. Pourquoi le fait de s'appuyer uniquement sur les pages de d'accueil natives fournies par les fournisseurs de matériel est-il souvent insuffisant pour les exigences des entreprises ?
Conseil : Considérez la différence entre le contrôle d'accès au réseau et la gestion de la confidentialité des données et du consentement.
Voir la réponse type
Les pages d'accueil natives des fournisseurs sont principalement conçues pour un contrôle d'accès réseau basique (acceptation des conditions générales). Elles manquent généralement des fonctionnalités sophistiquées requises pour le marketing moderne et la conformité, telles que la gestion granulaire du consentement, les politiques de conservation des données, les flux de travail pour le droit à l'effacement, les intégrations de connexion via les réseaux sociaux et la synchronisation fluide avec le CRM. Une plateforme de surcouche comme Purple est nécessaire pour gérer la charge complexe de conformité et dissocier la couche de veille client du matériel sous-jacent.
Questions fréquentes
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
Continuer la lecture de cette série
Qu'est-ce qu'un WLC (Wireless LAN Controller) et en avez-vous encore besoin ?
Ce guide complet explore l'évolution des Wireless LAN Controllers (WLC) et fournit un cadre technique pour déterminer la bonne architecture en 2026. Il couvre les modèles matériels traditionnels, gérés dans le cloud et sans contrôleur, détaillant leur impact sur la conformité, l'évolutivité et l'expérience des invités.
Mesh Network vs Access Points : quelle est la meilleure option pour les grands espaces ?
Ce guide technique propose une comparaison définitive entre les réseaux mesh et les points d'accès filaires traditionnels pour les grands espaces, couvrant l'architecture, les compromis de performance et la stratégie de déploiement. Il fournit aux responsables informatiques, architectes réseau et CTO des cadres exploitables pour concevoir des infrastructures WiFi performantes et conformes pour l'hôtellerie, le commerce, les événements et le secteur public. Le guide associe également ces décisions d'architecture à la plateforme d'analyse et de WiFi invité indépendante du matériel de Purple, démontrant comment le bon choix d'infrastructure génère des résultats commerciaux mesurables.
Comparatif entre les points d'accès gérés par contrôleur et ceux gérés par le cloud
Ce guide de référence technique compare les architectures de points d'accès basées sur un contrôleur et celles gérées par le cloud pour les environnements d'entreprise. Il fournit aux responsables informatiques un cadre neutre pour évaluer les modèles de déploiement, le coût total de possession et les capacités d'intégration avec les plateformes de veille client comme Purple.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.