
Déploiement de SCEP pour la sécurisation du BYOD et de l'authentification WiFi dans l'enseignement supérieur
Ce guide technique fournit aux architectes réseau et aux responsables informatiques un modèle neutre pour le déploiement de l'enrôlement de certificats basé sur SCEP afin de sécuriser le WiFi de l'enseignement supérieur. Il détaille la transition d'une authentification vulnérable par mot de passe vers EAP-TLS, en mettant l'accent sur l'intégration du MDM et l'intégration évolutive du BYOD.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Synthèse
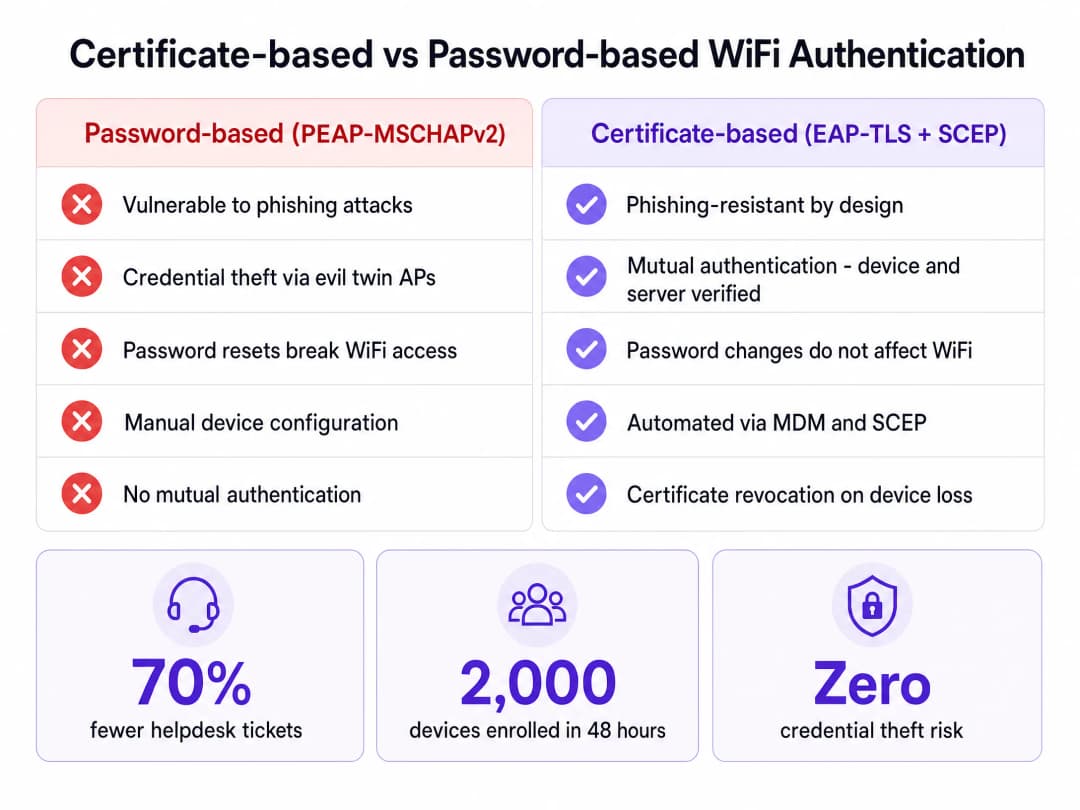
Pour les équipes informatiques de l'enseignement supérieur, la rentrée universitaire apporte un test de charge immédiat. Des milliers d'étudiants arrivent sur le campus avec plusieurs appareils non gérés, s'attendant à une connectivité instantanée et sécurisée. Lorsque les universités s'appuient sur une authentification par mot de passe comme PEAP-MSCHAPv2, cet afflux se traduit logiquement par des files d'attente massives au centre de support, des erreurs de configuration et de graves vulnérabilités au vol d'identifiants via de faux points d'accès (evil twins).
La solution architecturale à ce défi d'échelle et de sécurité est l'authentification par certificat via EAP-TLS. Pour rendre le déploiement de certificats viable sur des dizaines de milliers d'appareils, les universités doivent implémenter le protocole SCEP (Simple Certificate Enrollment Protocol). SCEP automatise la fourniture de certificats numériques aux appareils gérés via MDM et aux appareils non gérés des étudiants via des portails d'auto-enregistrement en libre-service. Ce guide détaille les exigences techniques pour déployer SCEP dans un environnement d'enseignement supérieur, offrant des étapes concrètes pour éliminer les tickets d'assistance liés aux mots de passe et sécuriser le périmètre du campus.
L'architecture de l'enregistrement de certificats SCEP
La transition vers un réseau WiFi basé sur des certificats nécessite de passer de la validation des connaissances de l'utilisateur (un mot de passe) à la validation de l'identité de l'appareil (un certificat). Le protocole SCEP sert de pont entre votre couche de gestion des appareils et votre infrastructure à clés publiques (PKI).
Composants d'infrastructure clés
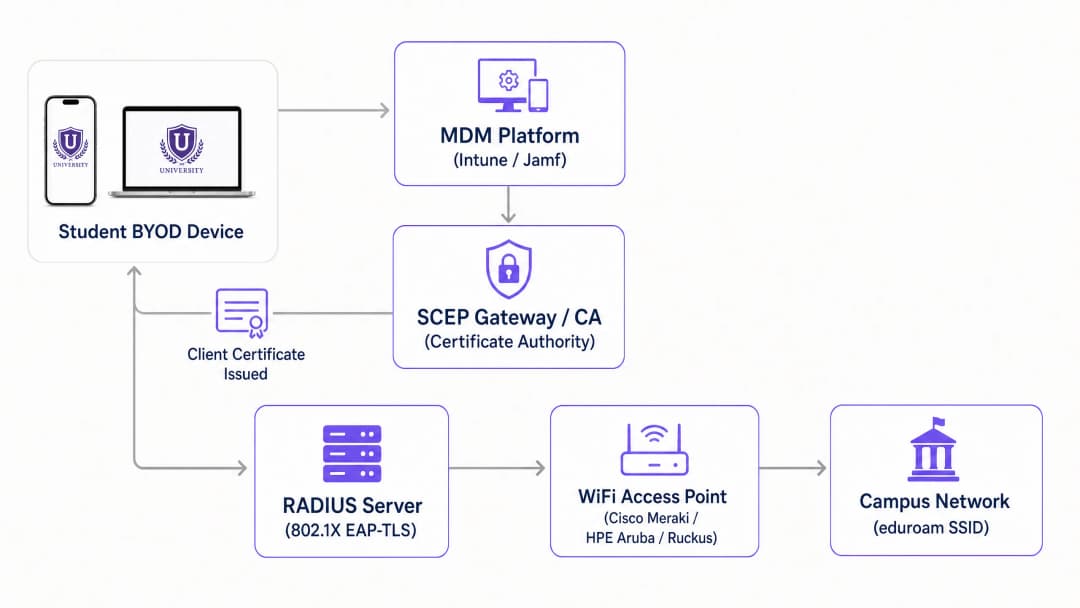
Un déploiement SCEP prêt pour la production nécessite six composants intégrés fonctionnant en séquence :
- Fournisseur d'identité (IdP) : L'annuaire faisant autorité (Microsoft Entra ID, Okta ou Google Workspace) qui vérifie l'identité de l'utilisateur avant l'émission du certificat.
- Mobile Device Management (MDM) : Les plateformes comme Microsoft Intune ou Jamf qui poussent la charge utile SCEP vers les appareils appartenant à l'établissement.
- Autorité de certification (CA) : Le moteur PKI qui signe et émet les certificats. Il peut s'agir d'un déploiement local de Microsoft ADCS ou d'une infrastructure PKI hébergée dans le cloud.
- Passerelle SCEP : Le point de terminaison HTTP qui reçoit les demandes de signature de certificat (CSR) des appareils, valide le mot de passe de défi et transmet la demande à la CA.
- Serveur RADIUS : Le serveur d'authentification qui évalue le certificat client présenté par rapport aux politiques d'accès réseau lors de l'échange 802.1X EAP-TLS.
- Réseau d'accès sans fil : Les points d'accès physiques (Cisco Meraki, HPE Aruba, Ruckus ou Juniper Mist) configurés pour appliquer l'authentification 802.1X.
Le flux d'enregistrement SCEP
Le processus d'enrôlement s'exécute sans intervention de l'utilisateur sur les appareils gérés. La plateforme MDM pousse un profil de configuration contenant l'URL de la passerelle SCEP et un mot de passe de défi généré dynamiquement. L'appareil génère localement une clé privée et construit une CSR. Il transmet ensuite cette CSR à la passerelle SCEP via HTTP.
La passerelle intercepte la demande et valide le mot de passe de défi auprès de l'API MDM pour confirmer que l'appareil est autorisé. Une fois vérifiée, la passerelle transmet la CSR à l'AC. L'AC signe le certificat et le renvoie à l'appareil via la passerelle. La clé privée ne quitte jamais l'appareil, garantissant ainsi l'intégrité cryptographique.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre : Une stratégie de déploiement par phases
Le déploiement de SCEP nécessite un séquençage précis. En raison des dépendances de profil, l'exécution de ces étapes dans le mauvais ordre entraînera des échecs d'authentification.
Étape 1 : Synchronisation de l'annuaire et stratégie de groupe
Avant de toucher aux certificats, assurez-vous que votre annuaire d'identité est propre. Créez des groupes de sécurité distincts pour les étudiants, le personnel et les enseignants dans Entra ID ou Active Directory. Votre serveur RADIUS utilisera ces appartenances de groupe, intégrées en tant que Subject Alternative Names (SAN) dans les certificats, pour attribuer dynamiquement les appareils aux bons VLAN.
Étape 2 : Configuration de la PKI et de la passerelle SCEP
Établissez votre hiérarchie d'AC. Si vous construisez l'infrastructure sur site, déployez une AC racine hors ligne et une AC émettrice en ligne. Pour les environnements de l'enseignement supérieur cherchant à réduire l'empreinte de leur infrastructure, les solutions PKI cloud offrent une simplicité opérationnelle. Configurez la passerelle SCEP pour communiquer avec votre AC et exposez le point de terminaison d'enrôlement au segment de réseau auquel les appareils se connecteront initialement.
Étape 3 : Intégration du serveur RADIUS
Importez le certificat de l'AC émettrice dans le magasin de certificats approuvés de votre serveur RADIUS. Configurez le protocole d'authentification strictement sur EAP-TLS. Définissez des stratégies réseau qui associent les attributs de certificat (tels que le User Principal Name) à des attributs de retour VLAN spécifiques, permettant ainsi une micro-segmentation sur l'ensemble du campus.
Étape 4 : Séquençage des profils MDM
Pour les appareils appartenant à l'établissement et gérés par Intune ou Jamf, l'ordre de déploiement des profils est essentiel. Vous devez déployer les profils dans cet ordre précis :
- Profil de certificat approuvé : Distribue le certificat de l'AC racine pour établir la confiance.
- Profil de certificat SCEP : Dirige l'appareil vers la passerelle pour obtenir son certificat client.
- Profil WiFi : Configure l'SSID pour utiliser WPA3-Enterprise avec EAP-TLS, en faisant explicitement référence au certificat acquis à l'étape précédente.
Étape 5 : Intégration en libre-service pour le BYOD
Les étudiants n'installeront pas manuellement de certificats sur leurs appareils personnels. Vous devez fournir un parcours d'intégration automatisé. Déployez un SSID ouvert qui restreint le trafic exclusivement au Captive Portal et à la passerelle SCEP. Lorsqu'un étudiant se connecte, le portail l'invite à s'authentifier par authentification unique (SSO) à l'aide de ses identifiants universitaires. Une fois l'authentification réussie, le portail fournit la charge utile SCEP à l'appareil. Purple intègre ce flux d'intégration directement dans l'expérience du Captive Portal, permettant aux étudiants de finaliser leur inscription en moins de deux minutes sans intervention du service informatique.
Bonnes pratiques et atténuation des risques
La transition vers EAP-TLS élimine le vol d'identifiants, mais introduit de nouvelles considérations opérationnelles. Les architectes réseau doivent anticiper les événements d'échelle et de cycle de vie.
Planification de la capacité RADIUS
La surcharge de calcul liée à la validation des certificats EAP-TLS est nettement plus élevée que celle de la vérification des mots de passe PEAP. Au cours de la première semaine de rentrée, des milliers d'appareils tenteront de s'authentifier simultanément. Un nœud RADIUS unique risque d'épuiser ses ressources et de rejeter les demandes, entraînant des pannes de connexion généralisées. Vous devez mettre en œuvre un équilibrage de charge sur plusieurs nœuds RADIUS et augmenter le délai d'expiration de l'authentification sur vos points d'accès à au moins cinq secondes pour absorber les pics de latence.
Gestion du cycle de vie des certificats
Les certificats destinés aux appareils des étudiants doivent généralement avoir une durée de validité de un à deux ans. Cette durée couvre le cycle universitaire tout en limitant l'exposition en cas de compromission d'un appareil. Il est crucial de mettre en place un mécanisme de révocation robuste. Lorsqu'un étudiant obtient son diplôme ou signale la perte d'un appareil, le certificat doit être révoqué immédiatement. Assurez-vous que votre autorité de certification (CA) publie une liste de révocation de certificats (CRL) ou exploite un répondeur de protocole de vérification d'état de certificat en ligne (OCSP), et configurez votre serveur RADIUS pour vérifier l'état de révocation à chaque tentative d'authentification.
Gestion des appareils IoT sans interface utilisateur
Les téléviseurs connectés, les consoles de jeux et les imprimantes sans fil dans les résidences universitaires ne disposent pas des supplicants 802.1X natifs requis pour l'enregistrement SCEP. Pour ces appareils, configurez un contournement d'authentification MAC (MAB). Fournissez un portail d'enregistrement d'appareils en libre-service où les étudiants peuvent enregistrer les adresses MAC de leurs équipements IoT. Le système de contrôle d'accès au réseau (NAC) authentifie ensuite ces adresses enregistrées et les place dans le VLAN étudiant approprié.
Écoutez le briefing technique
Pour approfondir l'architecture et les scénarios de déploiement réels, écoutez notre podcast de briefing technique de 10 minutes.
ROI et impact commercial
L'argument commercial en faveur du déploiement de SCEP dans l'enseignement supérieur repose sur deux piliers : la posture de sécurité et l'efficacité opérationnelle.
Du point de vue de la sécurité, EAP-TLS fournit une authentification mutuelle. L'appareil vérifie le certificat du serveur RADIUS avant de transmettre la moindre donnée, ce qui élimine totalement le risque de vol d'identifiants par des points d'accès malveillants de type "evil twin". Cette architecture s'aligne sur les principes du zero-trust, garantissant que seuls les appareils vérifiés par cryptographie accèdent au réseau du campus.
Sur le plan opérationnel, le fait de dissocier l'authentification WiFi des mots de passe de l'annuaire génère des retours financiers immédiats. Lorsqu'une université impose une réinitialisation des mots de passe tous les 90 jours, les étudiants utilisant PEAP doivent mettre à jour leurs identifiants sur chaque appareil. Inévitablement, beaucoup échouent, ce qui entraîne une augmentation des tickets d'assistance. Avec SCEP et EAP-TLS, le certificat reste valide quels que soient les changements de mot de passe. Les universités qui déploient l'intégration automatisée des certificats signalent systématiquement une réduction allant jusqu'à 70 % des tickets d'assistance liés au WiFi pendant les périodes de pointe, ce qui permet au personnel informatique de se concentrer sur des initiatives stratégiques plutôt que sur le dépannage de base de la connectivité.
Définitions clés
SCEP (Simple Certificate Enrollment Protocol)
Un protocole qui automatise la demande et la délivrance de certificats numériques aux appareils réseau sans intervention manuelle.
Essentiel pour faire évoluer les déploiements EAP-TLS, car il permet aux MDM et aux portails d'accueil de fournir des certificats de manière fluide à des dizaines de milliers d'appareils d'étudiants.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
La méthode d'authentification 802.1X la plus sécurisée, nécessitant un certificat côté serveur et un certificat côté client pour une authentification mutuelle.
Remplace les protocoles vulnérables basés sur des mots de passe comme PEAP, éliminant ainsi le risque de vol d'identifiants via des points d'accès usurpés de type "evil twin".
MDM (Mobile Device Management)
Plateformes logicielles telles que Microsoft Intune ou Jamf utilisées pour administrer et sécuriser les appareils appartenant à l'institution.
Utilisé pour pousser silencieusement les charges utiles SCEP et les profils WiFi vers les appareils gérés, garantissant ainsi qu'ils sont configurés pour l'accès au réseau avant leur déploiement.
CSR (Certificate Signing Request)
Un bloc de texte encodé généré par l'appareil client contenant la clé publique et les informations d'identité, envoyé à l'autorité de certification pour demander un certificat.
Dans un flux de travail SCEP, l'appareil génère la clé privée localement et envoie uniquement la CSR à la passerelle, garantissant ainsi que la clé privée reste sécurisée sur le terminal de destination.
RADIUS (Remote Authentication Dial-In User Service)
Le protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité.
Le serveur qui évalue le certificat client présenté par l'appareil lors de l'échange 802.1X et dicte l'attribution du VLAN.
Attaque Evil Twin
Une faille de sécurité par laquelle un attaquant configure un point d'accès non autorisé avec le même SSID que le réseau légitime pour intercepter les identifiants des utilisateurs.
EAP-TLS empêche cette attaque car l'appareil client vérifie le certificat du serveur RADIUS avant de transmettre toute donnée ; si l'attaquant ne dispose pas du certificat de serveur approuvé, la connexion est coupée.
MAB (MAC Authentication Bypass)
Une méthode d'authentification de secours qui utilise l'adresse MAC d'un appareil comme identifiant.
Requis pour l'intégration d'appareils IoT sans écran (comme les consoles de jeux) dans les résidences universitaires qui ne peuvent pas prendre en charge le 802.1X ou le SCEP.
CRL (Certificate Revocation List)
Une liste publiée par l'autorité de certification contenant les numéros de série des certificats qui ont été invalidés avant leur date d'expiration.
Crucial pour la sécurité du réseau ; le serveur RADIUS doit vérifier la CRL pour s'assurer que les appareils volés ou les étudiants diplômés se voient immédiatement refuser l'accès.
Exemples concrets
Une université de 20 000 étudiants migre de PEAP-MSCHAPv2 vers EAP-TLS. Elle utilise Microsoft Intune pour 3 000 ordinateurs portables Windows appartenant à l'université, mais les 45 000 appareils restants sont des appareils BYOD d'étudiants (téléphones, tablettes, ordinateurs portables personnels). Comment doit-elle concevoir le déploiement des certificats pour s'assurer que tous les appareils peuvent s'authentifier dès le premier jour de la rentrée ?
L'université doit mettre en œuvre une stratégie d'enrôlement bivalente. Pour les 3 000 ordinateurs portables gérés par Intune, l'équipe informatique configure un profil de certificat SCEP dans Intune, envoyant de manière transparente l'URL de la passerelle et le mot de passe de défi aux appareils. Pour les 45 000 appareils BYOD, elle déploie un SSID d'accueil ouvert qui restreint le trafic à un Captive Portal en libre-service et à la passerelle SCEP. Les étudiants se connectent au SSID d'accueil, s'authentifient via SAML SSO auprès de Microsoft Entra ID, puis téléchargent une charge utile de configuration qui déclenche l'enrôlement SCEP. Une fois le certificat installé, l'appareil s'associe automatiquement au SSID sécurisé "eduroam" en utilisant EAP-TLS.
Durant la première semaine de la rentrée, le support technique d'une université reçoit des rapports indiquant que les étudiants parviennent à se connecter au WiFi avec leurs ordinateurs portables, mais que leurs enceintes connectées et leurs consoles de jeux dans les résidences universitaires ne peuvent pas se connecter au réseau 802.1X. Comment l'architecte réseau doit-il résoudre ce problème ?
L'architecte doit mettre en œuvre un contournement d'authentification MAC (MAB) pour les appareils sans écran. Étant donné que les enceintes connectées et les consoles ne disposent pas de demandeurs 802.1X, elles ne peuvent pas traiter les charges utiles SCEP ni présenter de certificats clients. L'université doit déployer un portail d'enregistrement d'appareils en libre-service où les étudiants se connectent avec leurs identifiants universitaires et saisissent les adresses MAC de leurs appareils IoT. Le serveur RADIUS est configuré pour accepter ces adresses MAC enregistrées via MAB et les attribuer au VLAN par chambre spécifique de l'étudiant.
Questions d'entraînement
Q1. Votre université déploie EAP-TLS. Vous avez configuré la passerelle SCEP et les profils MDM. Cependant, lorsque des appareils de test tentent de se connecter au SSID sécurisé, la connexion échoue de manière invisible. Les journaux RADIUS indiquent que le certificat client est valide, mais l'appareil rejette le serveur. Quelle est l'erreur de configuration la plus probable ?
Conseil : Tenez compte des exigences d'authentification mutuelle et de ce dont l'appareil a besoin pour faire confiance au serveur.
Voir la réponse type
Le profil de certificat approuvé du MDM est probablement manquant ou mal configuré. Dans EAP-TLS, l'authentification mutuelle exige que l'appareil vérifie le certificat du serveur RADIUS. Si l'appareil n'a pas le certificat de l'autorité de certification racine (Root CA) installé dans son magasin de confiance, il ne peut pas valider le certificat du serveur et interrompra la connexion pour empêcher une éventuelle attaque Evil Twin.
Q2. Un étudiant signale que son ordinateur portable, enregistré avec succès via le portail BYOD et disposant d'un certificat client valide, ne peut plus accéder au réseau après avoir modifié le mot de passe de son répertoire universitaire. Quel défaut d'architecture cela indique-t-il ?
Conseil : L'authentification EAP-TLS repose entièrement sur le certificat, pas sur le mot de passe.
Voir la réponse type
Cela indique que le réseau n'utilise pas réellement EAP-TLS, mais bascule probablement vers PEAP-MSCHAPv2 ou un autre protocole basé sur un mot de passe. Si le véritable EAP-TLS est configuré, le serveur RADIUS valide la signature cryptographique du certificat, dissociant complètement l'accès au réseau du mot de passe du répertoire. L'architecte réseau doit appliquer des politiques EAP-TLS strictes sur le serveur RADIUS et désactiver les protocoles de secours.
Q3. Au cours de la première semaine de cours, les serveurs RADIUS connaissent une utilisation élevée du processeur et des erreurs de délai d'attente intermittentes, provoquant des échecs d'authentification généralisés. Les serveurs sont correctement dimensionnés pour le nombre total de sessions simultanées. Quelle est la cause de ces délais d'attente ?
Conseil : Considérez la différence de charge de calcul entre la vérification d'un mot de passe et la validation d'une chaîne de certificats lors de la phase de connexion initiale.
Voir la réponse type
Les délais d'attente sont causés par la lourde charge de calcul des liaisons cryptographiques EAP-TLS lors de la vague initiale d'authentification des étudiants de retour. L'architecte doit augmenter la valeur du délai d'attente RADIUS sur les points d'accès sans fil (par exemple, Cisco Meraki ou HPE Aruba) à au moins 5 secondes pour s'adapter à la latence, et s'assurer que la répartition de charge distribue équitablement les demandes d'authentification complètes initiales sur tous les nœuds RADIUS.
Continuer la lecture de cette série
Guide de l'administrateur réseau pour la configuration de l'authentification RADIUS pour le WiFi invité
Une référence technique complète pour les administrateurs réseau sur le déploiement de l'authentification RADIUS pour le WiFi invité. Couvre l'architecture, les étapes de configuration indépendantes du constructeur, les meilleures pratiques de sécurité et le dépannage des échecs de déploiement courants.
Mise en œuvre de SCEP pour un accès WiFi 802.1X et BYOD sécurisé dans l'enseignement supérieur
Ce guide technique explique en détail comment les équipes informatiques de l'enseignement supérieur peuvent automatiser l'inscription aux certificats 802.1X pour des milliers d'appareils BYOD à l'aide de SCEP. Il présente l'architecture, les avantages en matière de sécurité et les étapes de déploiement concrètes pour remplacer l'intégration manuelle par un modèle d'accès réseau sécurisé et sans contact.
Configuration de l'authentification RADIUS pour les réseaux WiFi invités et collaborateurs
Ce guide de référence technique présente l'architecture, la configuration et le déploiement de l'authentification RADIUS pour les réseaux WiFi d'entreprise destinés aux invités et aux collaborateurs. Il fournit aux architectes réseau et aux responsables informatiques les protocoles exacts, les normes de sécurité et les méthodologies de dépannage requis pour concevoir des systèmes de contrôle d'accès sans fil sécurisés et évolutifs.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.