
Guides techniques
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
485 guides
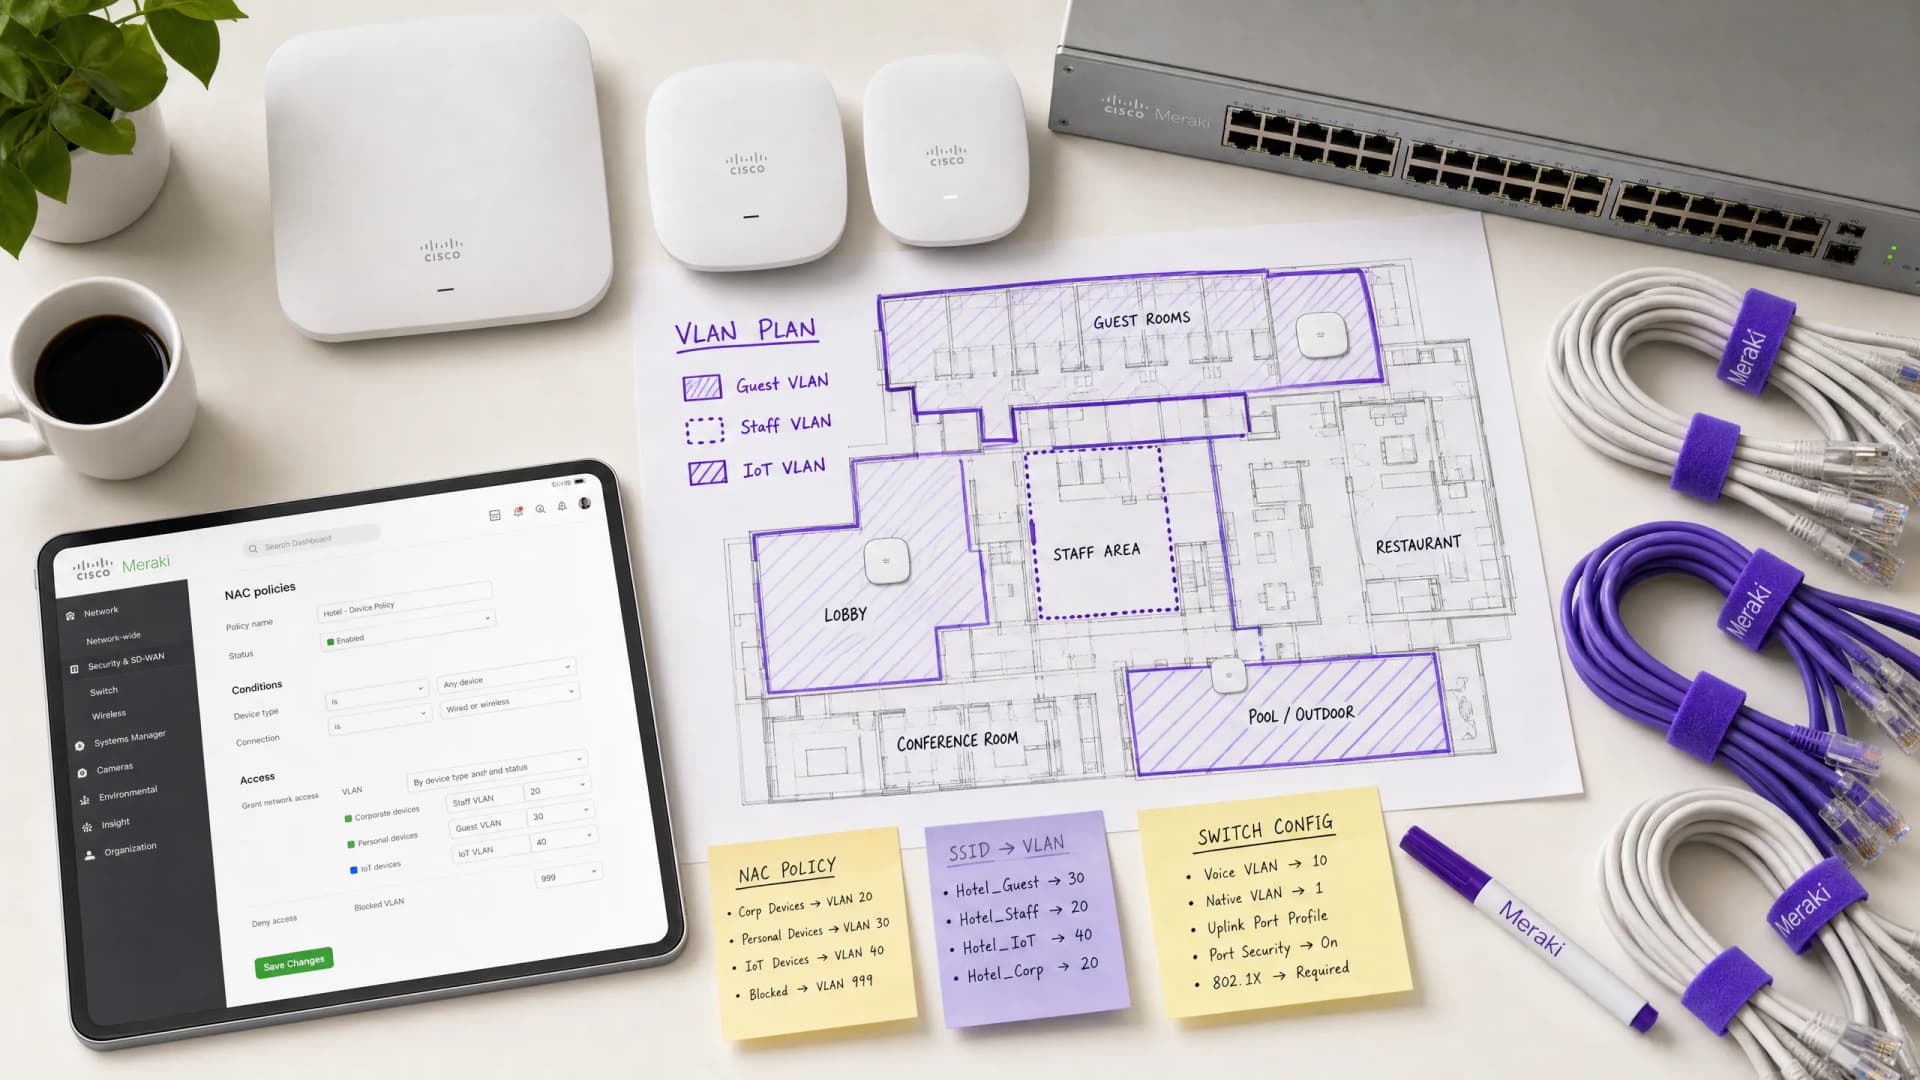
Comment configurer des politiques NAC pour le routage VLAN dans Cisco Meraki
Ce guide de référence fournit aux responsables IT, architectes réseau et directeurs de sites un cadre pratique et étape par étape pour configurer les politiques NAC et le routage VLAN dans les environnements Cisco Meraki. Il couvre l'implémentation du protocole 802.1X, l'isolation des appareils IoT via le contournement d'authentification MAC, et l'intégration transparente avec la plateforme d'analyse de WiFi invité de Purple afin de garantir une segmentation réseau sécurisée, conforme et performante dans les déploiements de l'hôtellerie, du commerce de détail et du secteur public.
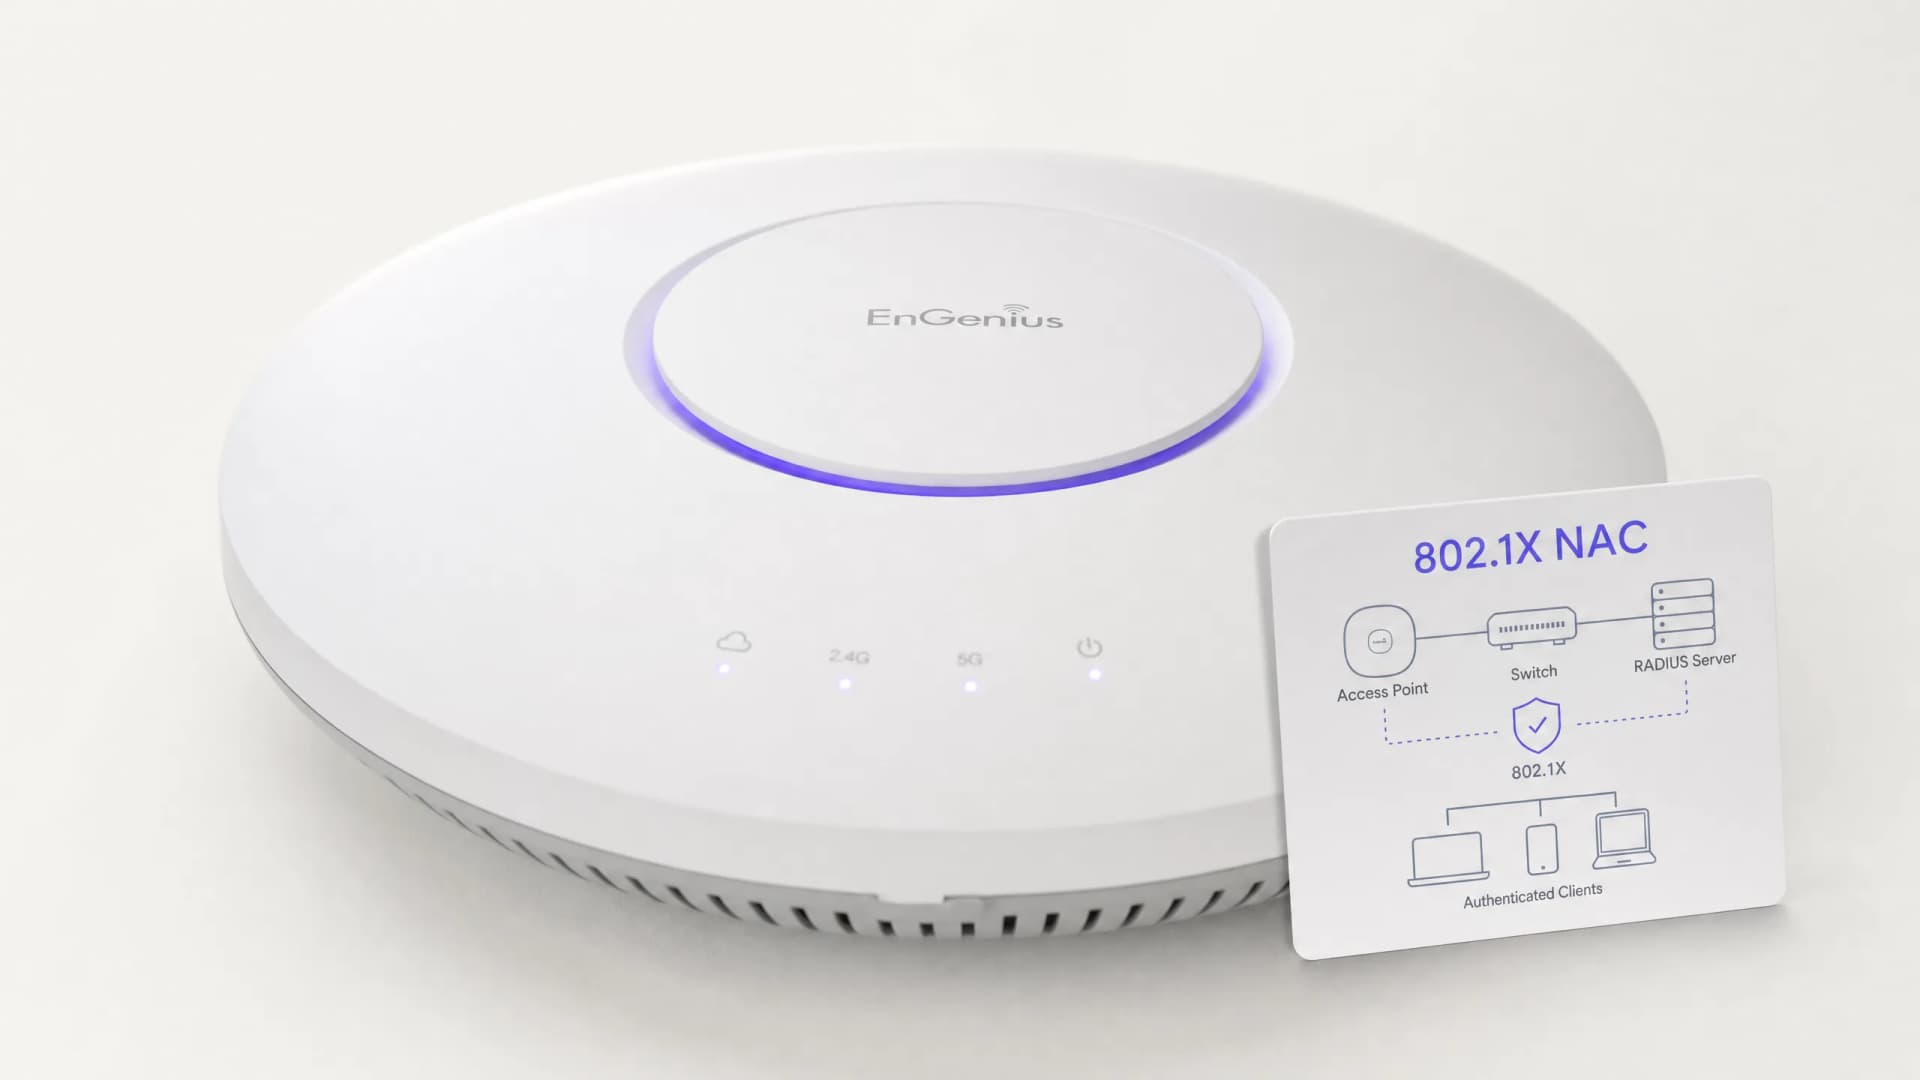
Meilleures pratiques pour sécuriser les réseaux scolaires K-12 avec un NAC
Ce guide de référence technique fournit des stratégies exploitables pour les responsables informatiques afin de concevoir, déployer et gérer le contrôle d'accès réseau (NAC) dans les environnements scolaires K-12. Il couvre les sujets essentiels, de l'authentification 802.1X et la segmentation VLAN à la gestion des appareils IoT avec MAB et MPSK, garantissant une protection et une conformité rigoureuses.
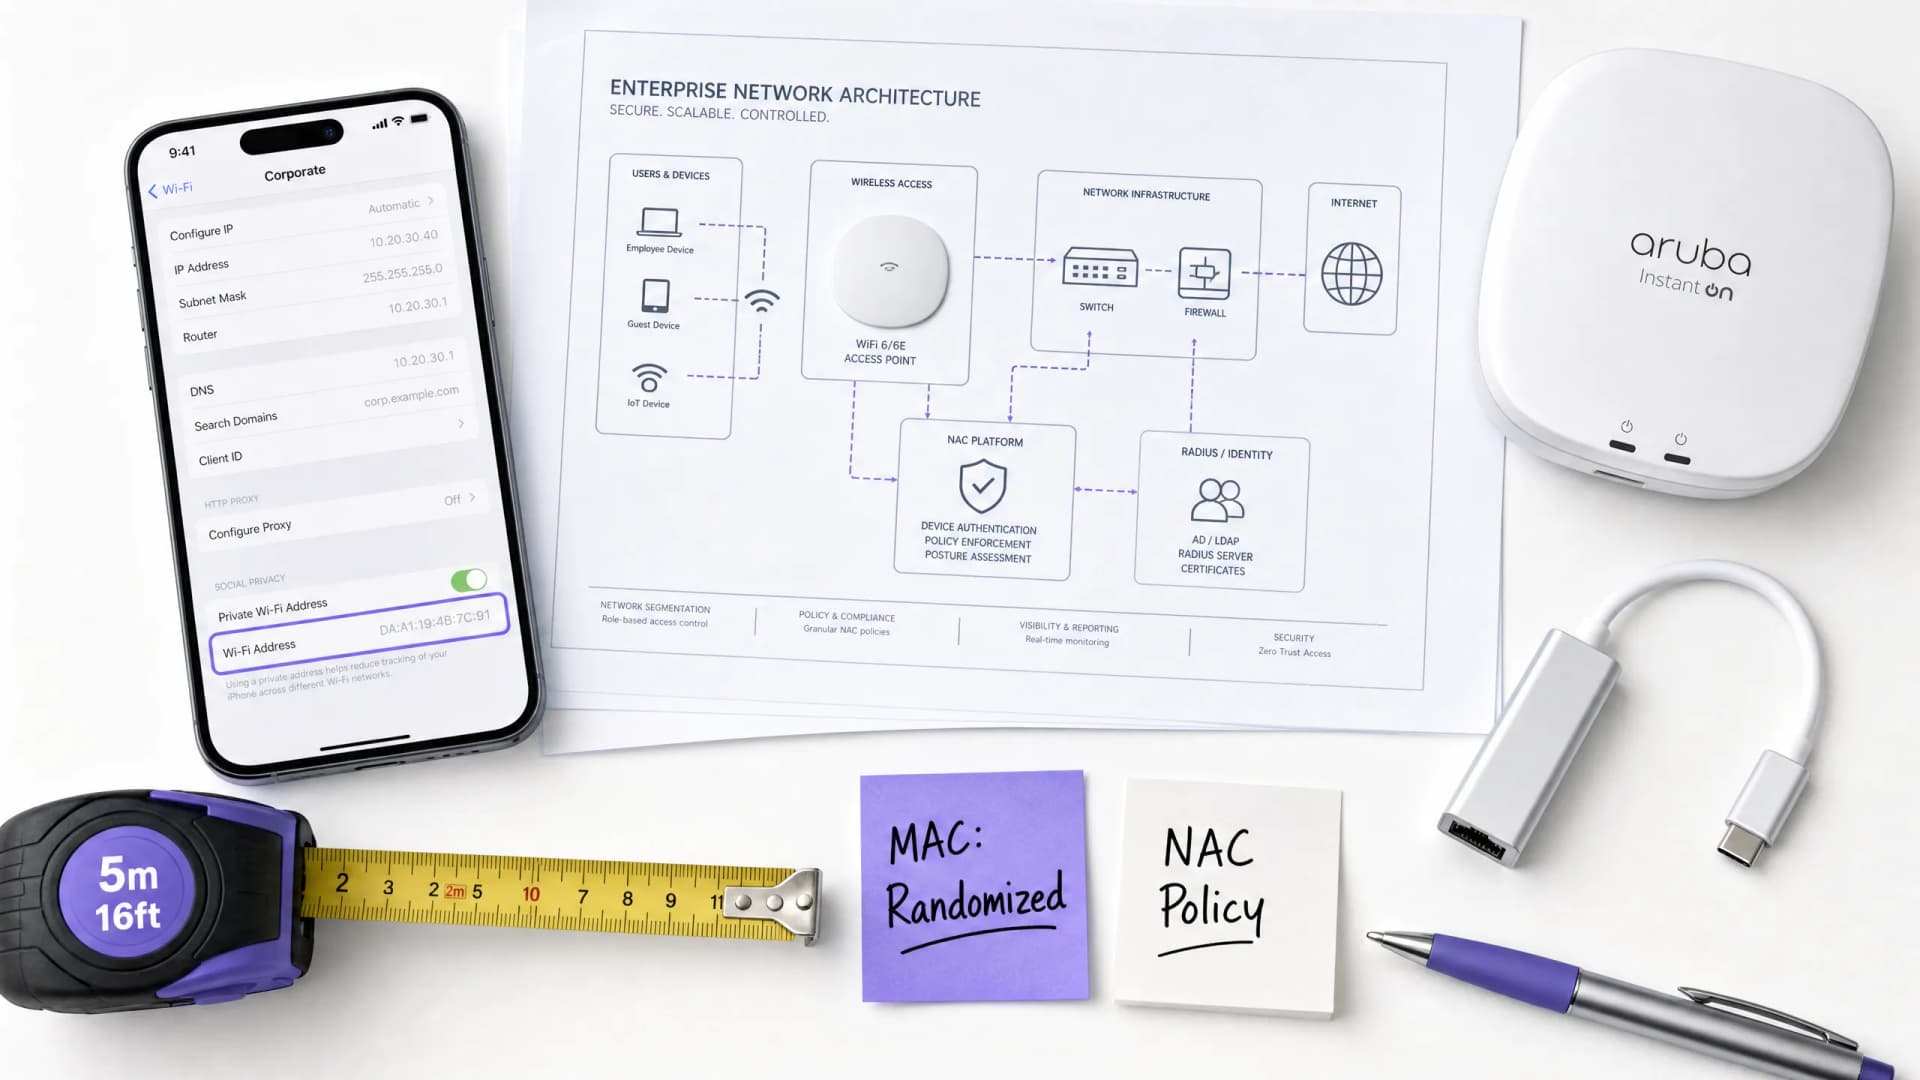
L'impact de la randomisation des adresses MAC sur le contrôle d'accès réseau (NAC) et comment le surmonter
Ce guide propose une référence technique approfondie sur l'impact de la randomisation des adresses MAC sur les systèmes de contrôle d'accès réseau (NAC) et les architectures WiFi invités. Il explique les mécanismes de rotation MAC par réseau et périodique sur iOS, Android et Windows, et détaille les pannes en cascade qui en découlent - de la lassitude face au Captive Portal et de l'épuisement DHCP à la rupture de l'application des politiques et aux analyses inexactes. Les responsables informatiques et les architectes réseau y trouveront des stratégies concrètes et indépendantes des fournisseurs pour migrer d'une authentification centrée sur l'appareil à une authentification centrée sur l'identité à l'aide de l'IEEE 802.1X, de Passpoint (Hotspot 2.0) et d'OpenRoaming, avec des conseils de mise en œuvre pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public.
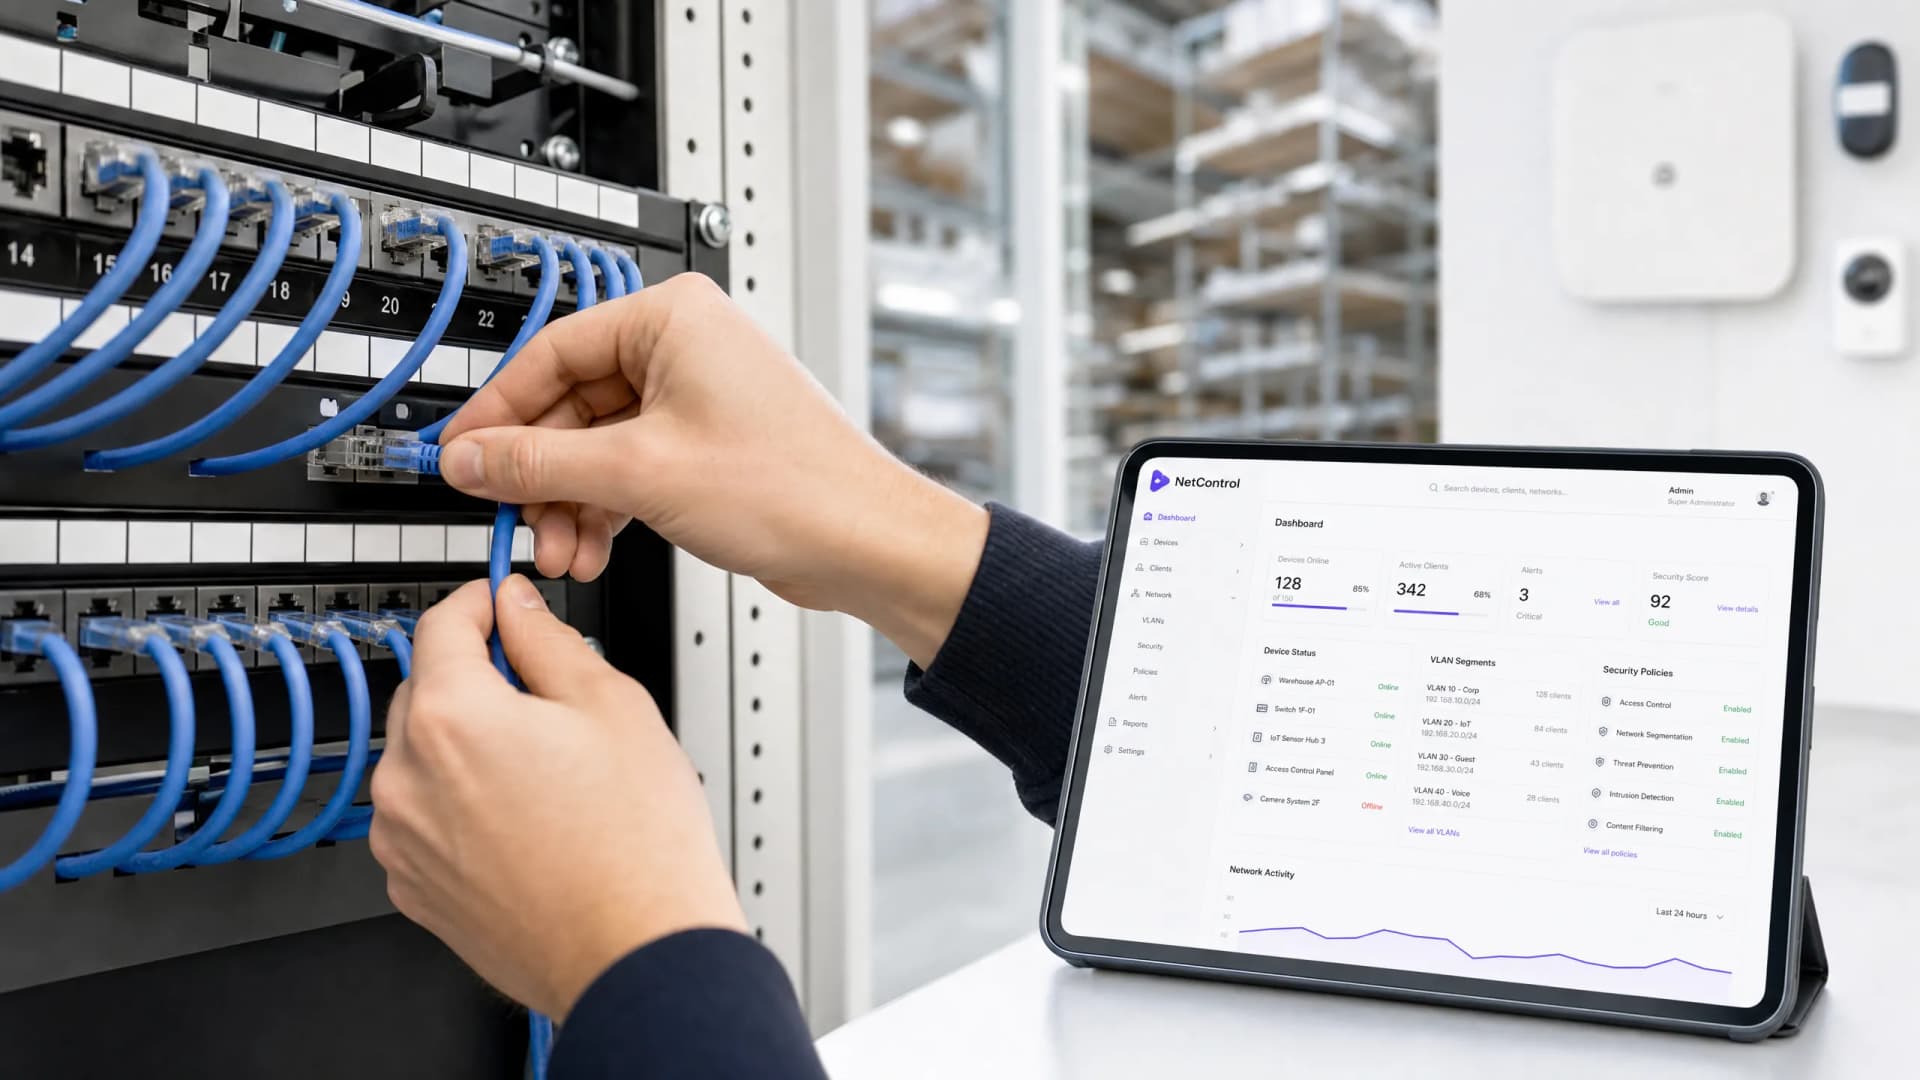
Gestion de la sécurité des appareils IoT avec NAC et MPSK
Ce guide technique détaille comment les sites d'entreprise peuvent sécuriser les appareils IoT sans interface (headless) à l'aide d'une architecture Multiple Pre-Shared Key (MPSK) et du contrôle d'accès au réseau (NAC). Il fournit des étapes de mise en œuvre concrètes pour réaliser une micro-segmentation, limiter le rayon d'impact des failles de sécurité et maintenir la conformité sans sacrifier l'évolutivité.
Automatisation de la révocation des certificats avec OCSP et CRL dans un environnement NAC
Ce guide de référence technique offre aux responsables informatiques et aux architectes réseau une analyse complète de l'automatisation de la révocation des certificats dans un environnement de contrôle d'accès au réseau (NAC). Il explore les compromis d'architecture entre OCSP et CRL, propose des conseils de mise en œuvre neutres vis-à-vis des fournisseurs et présente l'impact commercial de l'application des politiques en temps réel.
Accès invité sécurisé : Implémenter le NAC pour les terminaux non gérés
Ce guide de référence technique approfondi détaille l'architecture, le déploiement et les exigences de conformité pour la mise en œuvre du contrôle d'accès au réseau (NAC) afin de sécuriser les terminaux invités non gérés. Il fournit des recommandations exploitables pour les responsables informatiques afin de garantir un accès invité sécurisé sans compromettre l'infrastructure de l'entreprise.
Le rôle de SCEP et du NAC dans l'infrastructure MDM moderne
Ce guide fournit une analyse technique complète de la manière dont SCEP et le NAC s'intègrent aux plateformes MDM pour offrir un accès réseau sécurisé et sans intervention à l'échelle de l'entreprise. Il couvre l'architecture complète, de la délivrance des certificats à l'application de la norme 802.1X, avec des scénarios de mise en œuvre réels issus de l'hôtellerie et du commerce de détail. Conçu pour les responsables informatiques des grands établissements qui doivent éliminer les vulnérabilités liées aux mots de passe, automatiser le provisionnement des appareils et répondre aux exigences de conformité ce trimestre.
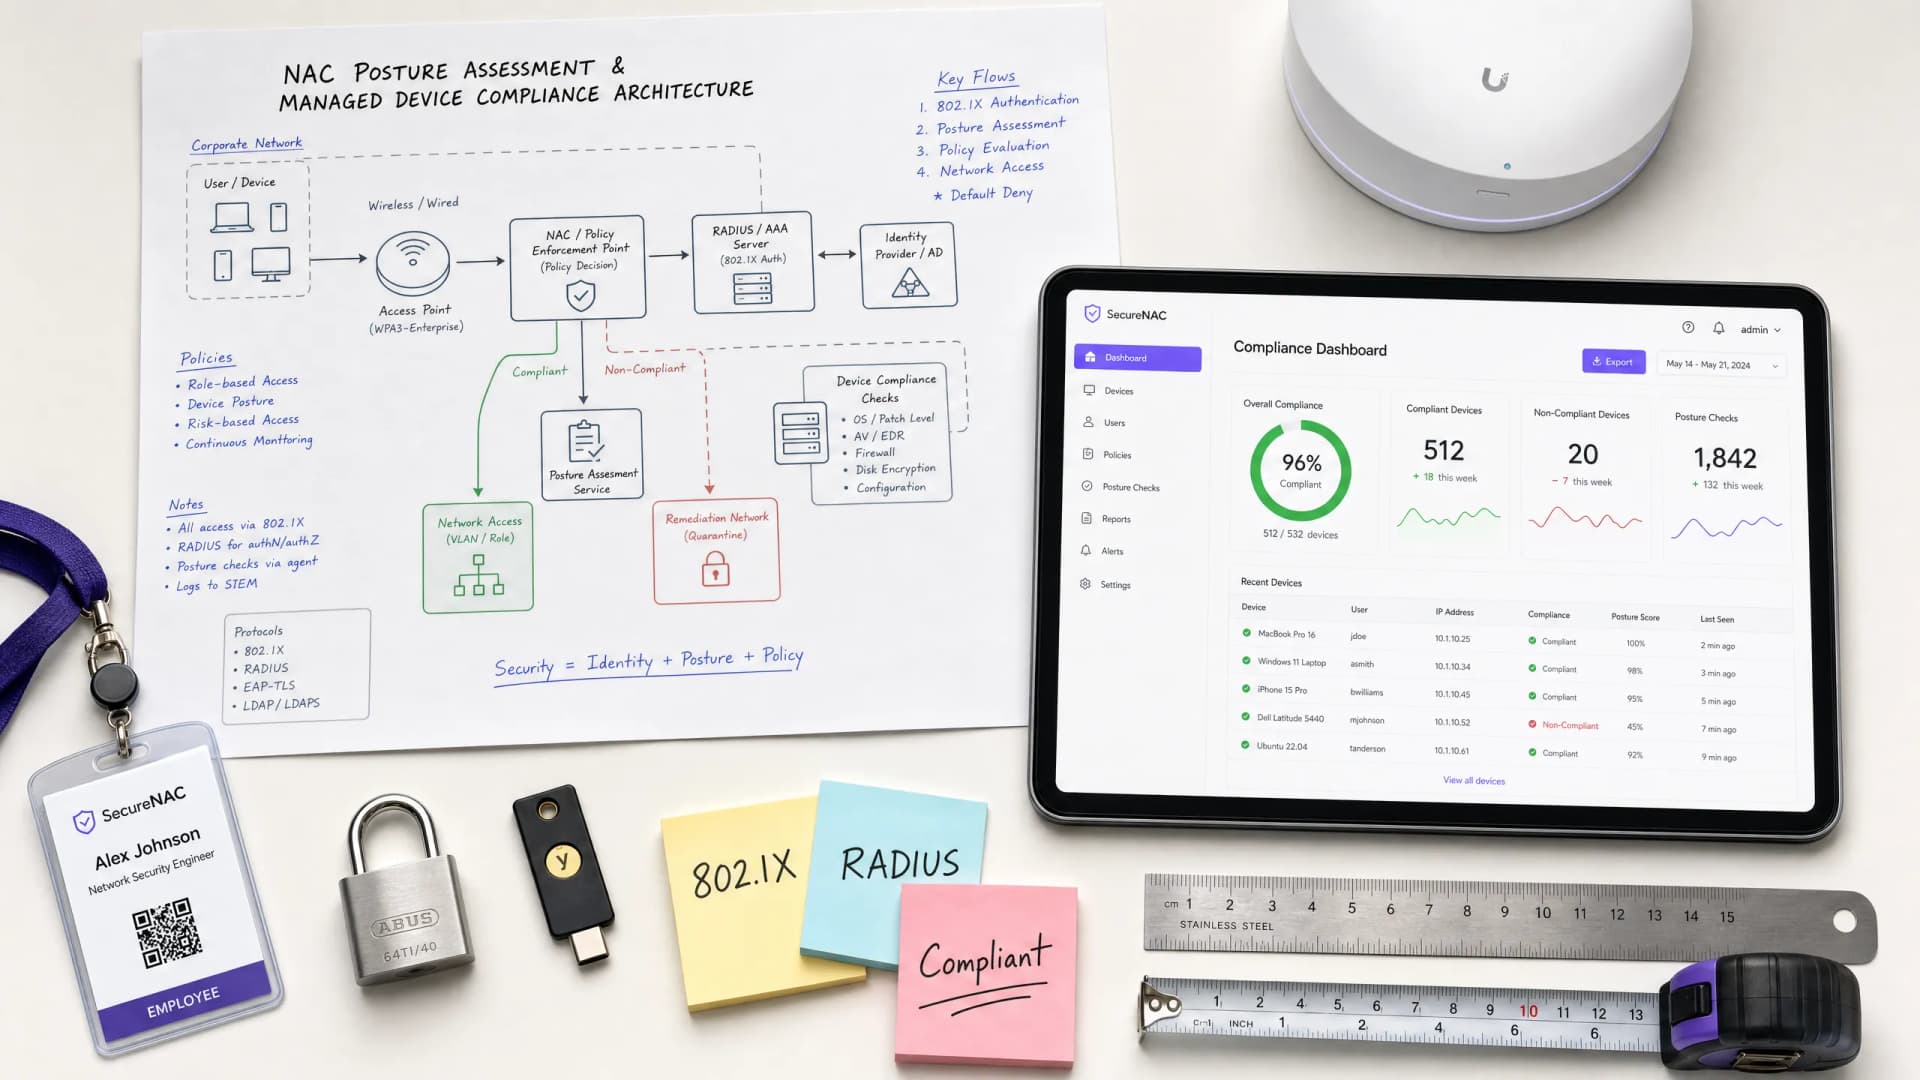
Évaluation de la posture NAC : garantir la conformité des appareils gérés avant l'accès au réseau
Ce guide de référence technique propose une analyse approfondie de l'évaluation de la posture NAC, détaillant l'architecture, les normes et les stratégies de déploiement nécessaires pour imposer la conformité des appareils gérés. Il fournit aux responsables informatiques et aux architectes réseau des informations exploitables pour atténuer les risques et garantir un accès réseau sécurisé dans les environnements d'entreprise multi-sites.
Améliorer la visibilité du réseau grâce à l'intégration du NAC et du MDM
Ce guide de référence technique détaille l'architecture, l'intégration et l'impact commercial de l'association du Network Access Control (NAC) et du Mobile Device Management (MDM). Il fournit des conseils de déploiement concrets pour les responsables informatiques et les architectes réseau opérant dans des environnements complexes et multi-usages tels que l'hôtellerie, le commerce de détail et les lieux publics.
Systèmes de positionnement WiFi intérieur : fonctionnement et déploiement
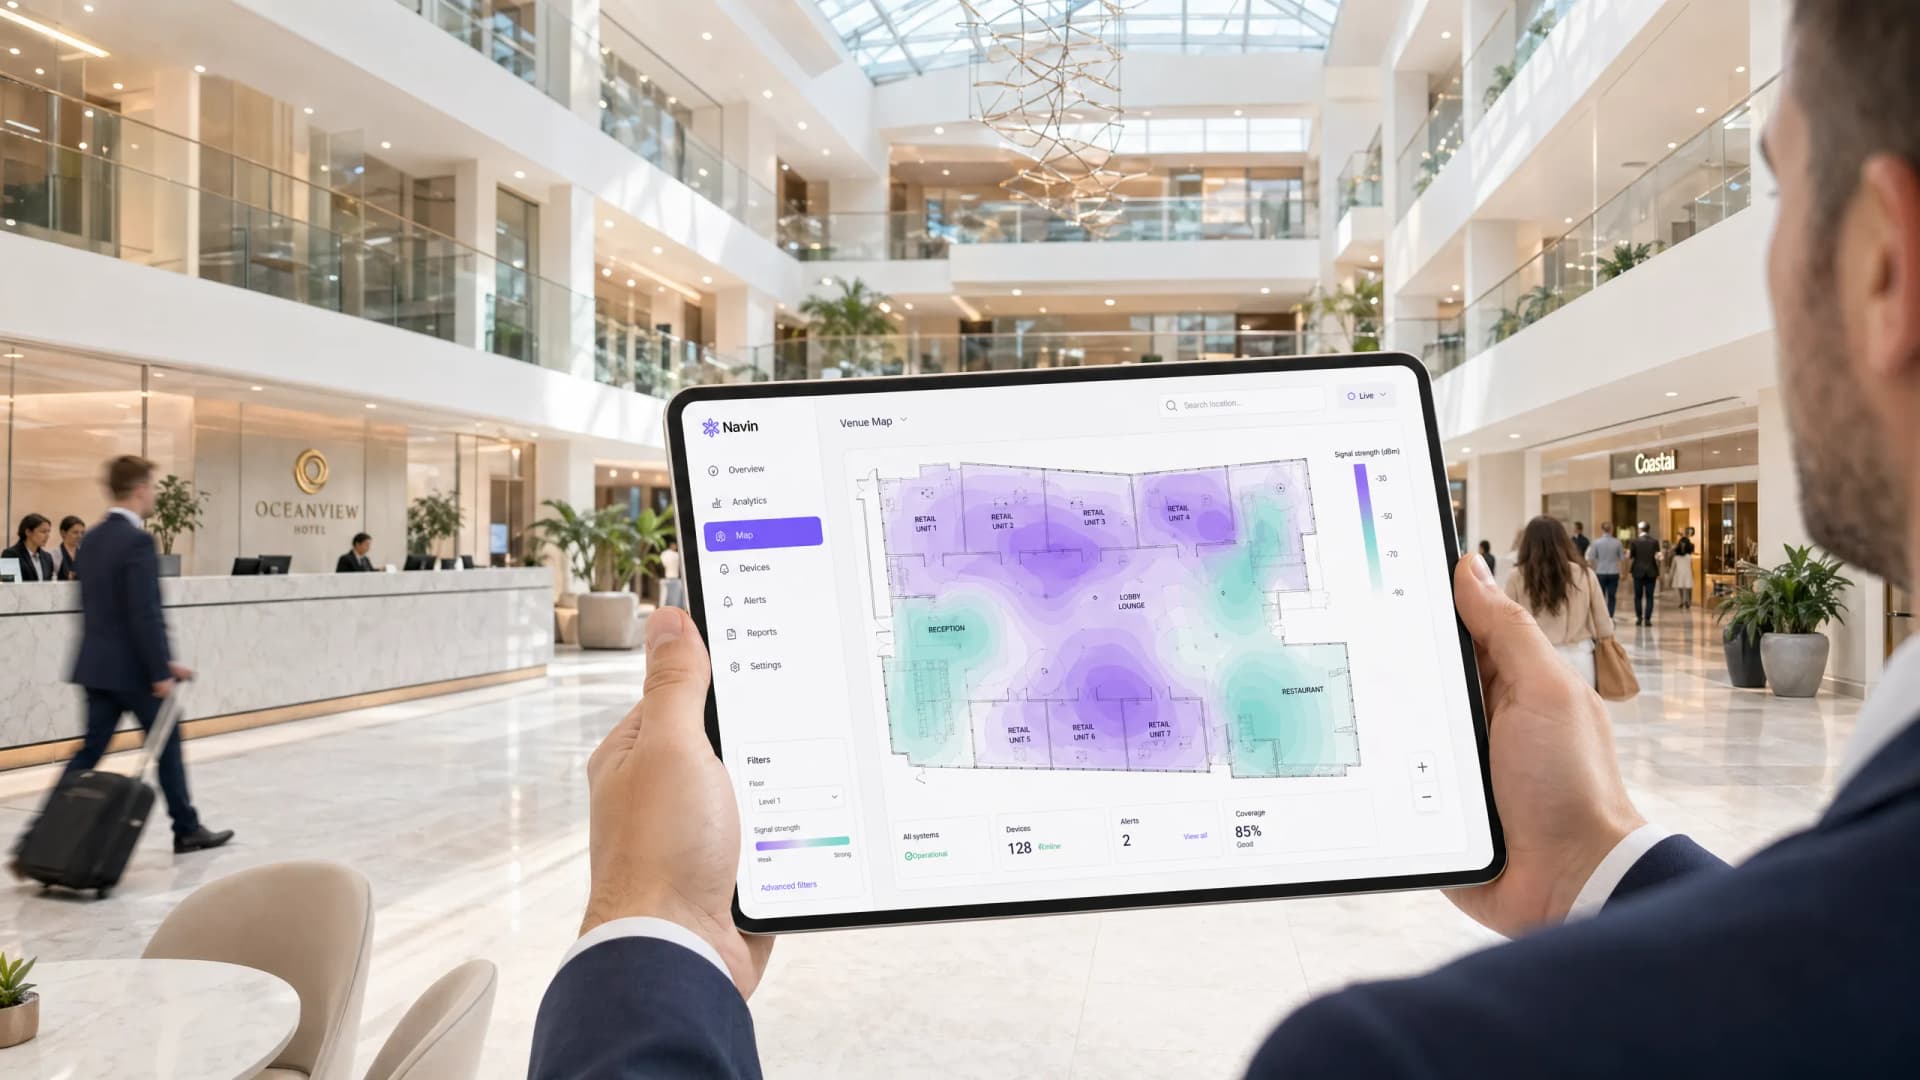
Ce guide complet détaille l'architecture technique, les stratégies de déploiement et la valeur commerciale des systèmes de positionnement intérieur basés sur le WiFi. Il fournit aux architectes réseau et aux directeurs informatiques des conseils pratiques sur le positionnement des AP, l'étalonnage RF et la gestion de la randomisation des adresses MAC pour obtenir des analyses spatiales précises.
Comment concevoir un réseau WiFi de campus : Un guide informatique pour les universités
Ce guide technique fournit un plan complet pour concevoir et déployer des réseaux WiFi de campus à haute densité, couvrant tous les aspects, des études de site actives et de l'emplacement des points d'accès à l'architecture des contrôleurs, au roaming transparent et à l'authentification sécurisée des invités. Il est rédigé pour les responsables informatiques, les architectes réseau et les directeurs de la technologie des universités et des grands sites qui ont besoin de conseils pratiques pour planifier et exécuter un déploiement sans fil ce trimestre. Ce guide intègre également la plateforme de Guest WiFi et d'analyses de Purple aux points d'intégration réels du cycle de vie du déploiement.
Comment configurer un hotspot WiFi pour votre entreprise
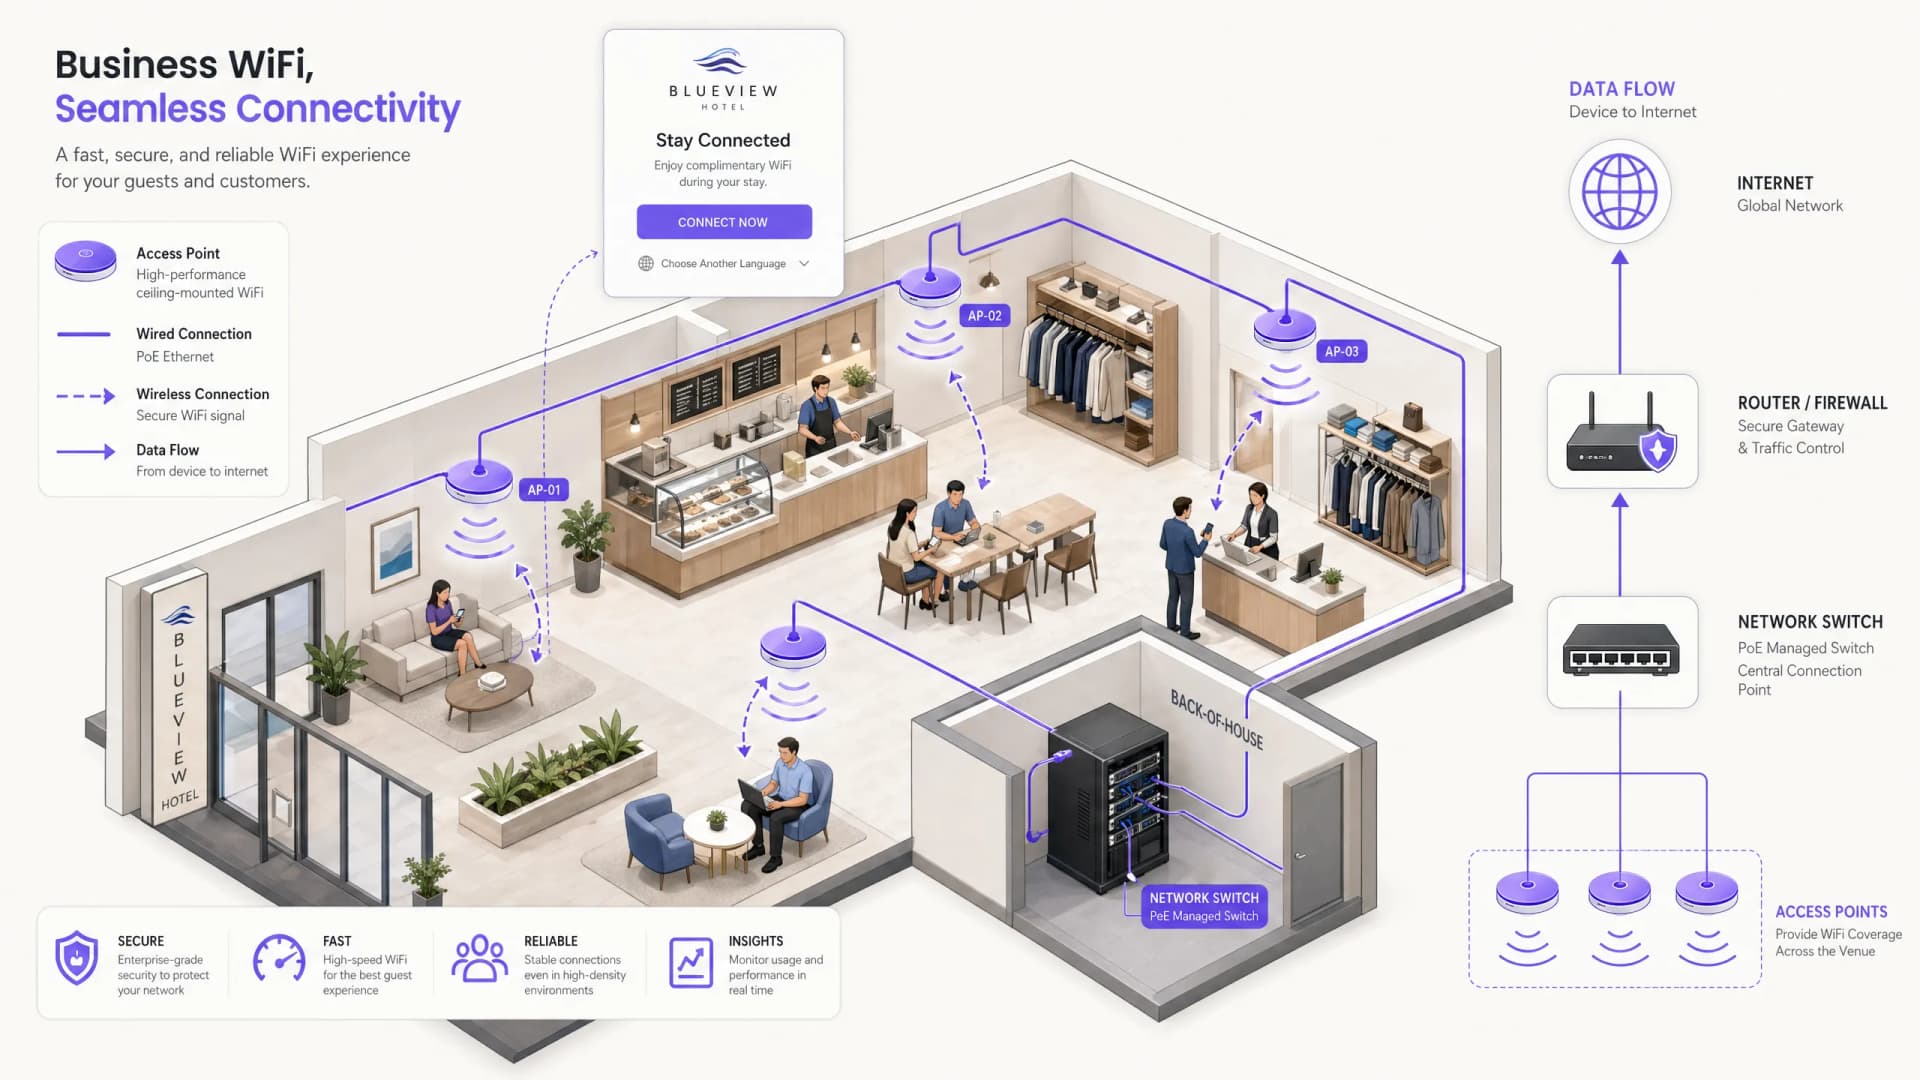
Ce guide de référence propose aux responsables informatiques, architectes réseau et directeurs de site un plan pratique et indépendant des fournisseurs pour déployer des hotspots WiFi invités sécurisés, conformes et performants. Il couvre les décisions architecturales critiques - de la segmentation VLAN et la configuration de Captive Portal à la conformité GDPR et la régulation du trafic - et démontre comment transformer l'infrastructure réseau d'un centre de coûts en une plateforme d'analyse génératrice de revenus grâce aux fonctionnalités de WiFi invité et d'analyse de Purple.
Qu'est-ce que l'authentification par adresse MAC ? Quand l'utiliser et quand l'éviter
Ce guide de référence technique d'expert couvre l'authentification par adresse MAC dans les environnements WiFi d'entreprise - comment fonctionne l'authentification MAC basée sur RADIUS au niveau de la couche 2, ses vulnérabilités de sécurité inhérentes (y compris l'usurpation de MAC et l'impact de la randomisation MAC au niveau du système d'exploitation), et les contextes opérationnels précis où elle reste un outil valable pour gérer les appareils IoT et sans écran. Il fournit des conseils de déploiement exploitables pour les responsables informatiques et les architectes réseau dans les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public, avec des exemples concrets, des cadres de décision et le contexte d'intégration pour le WiFi invité et la plateforme d'analyse de Purple.
RadSec : Comment RADIUS sur TLS améliore la sécurité de l'authentification WiFi
Cette référence technique d'autorité explique comment RadSec (RFC 6614) sécurise l'authentification WiFi d'entreprise en encapsulant le trafic RADIUS traditionnel dans un chiffrement TLS. Conçu pour les responsables informatiques et les architectes réseau, ce document couvre l'architecture, les stratégies de déploiement et les étapes pratiques pour atténuer les risques liés au trafic UDP RADIUS non chiffré sur les réseaux d'entreprise et invités.
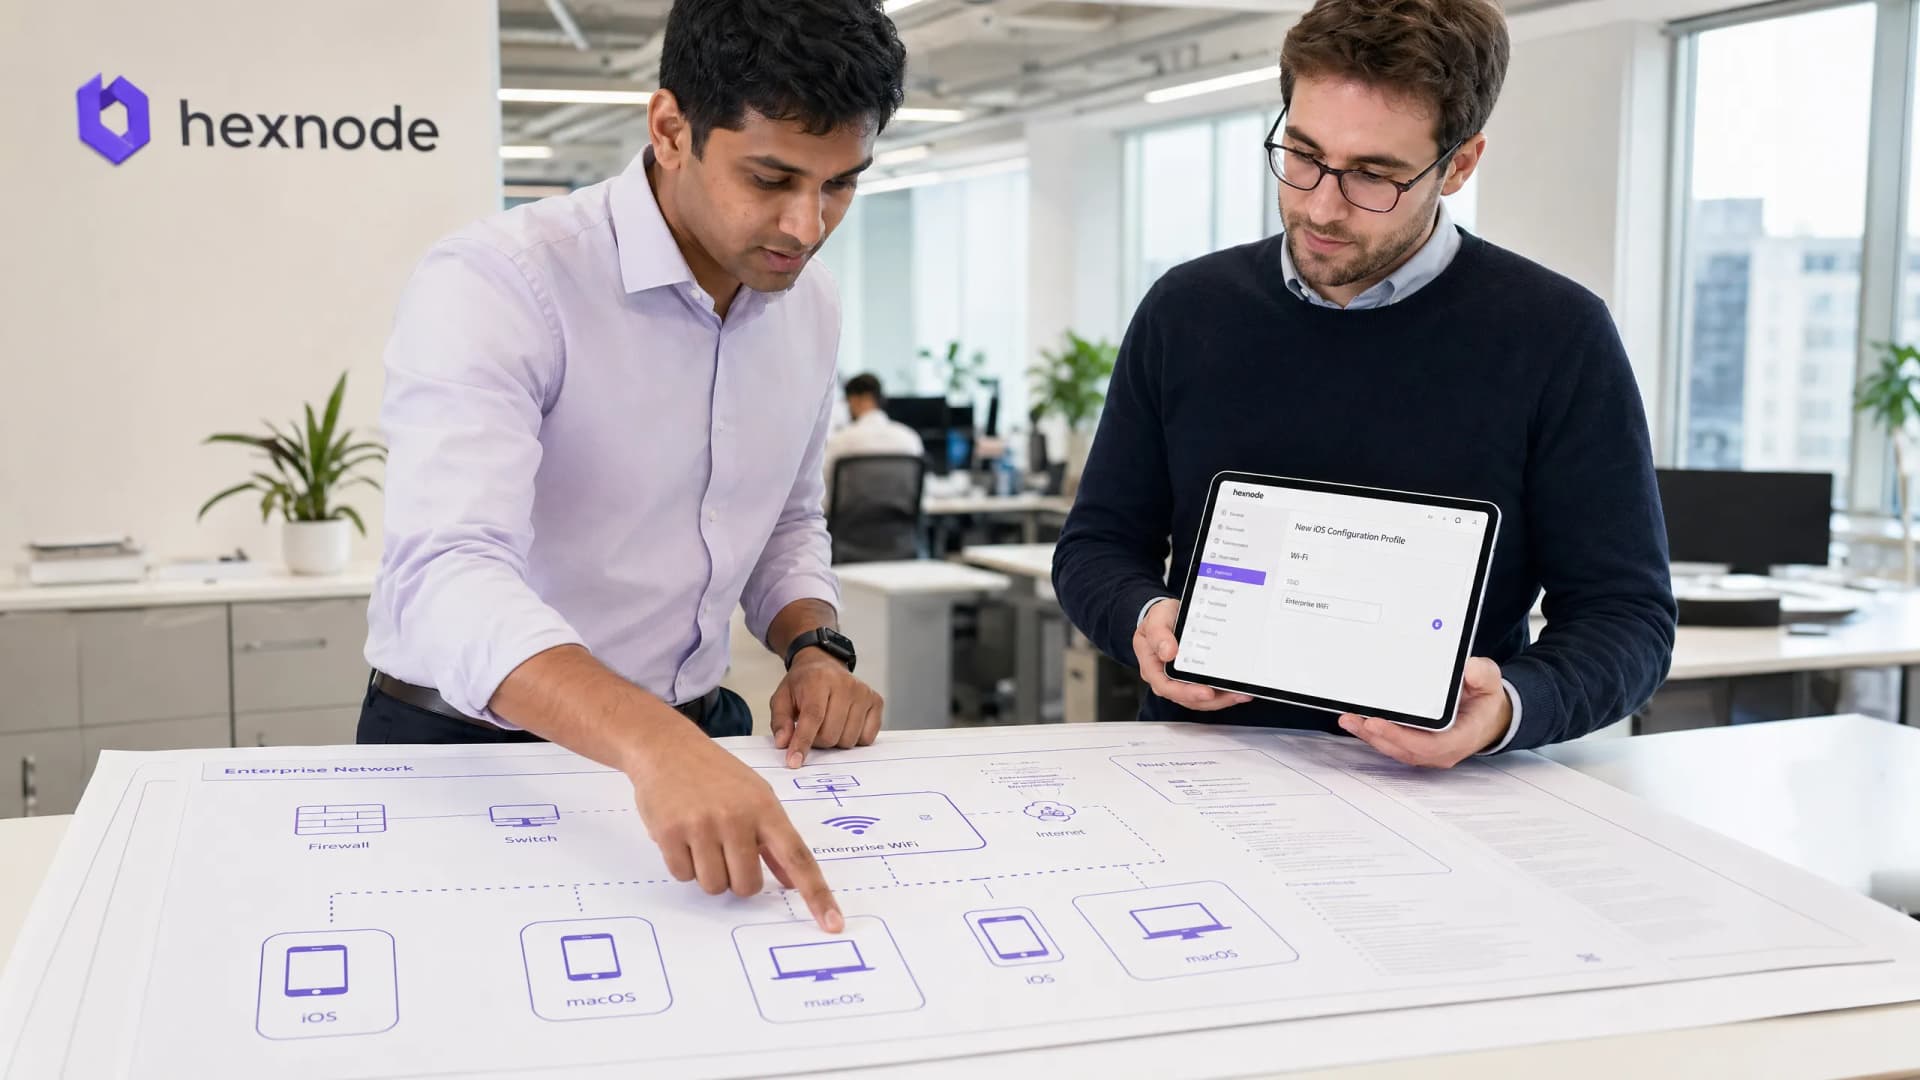
Comment configurer le WiFi d'entreprise sur iOS et macOS avec le protocole 802.1X
Ce guide de référence fournit aux leaders informatiques les étapes concrètes pour déployer le WiFi d'entreprise 802.1X sur les appareils iOS et macOS. Il couvre l'authentification par certificat (EAP-TLS), les profils de configuration MDM et l'intégration de l'architecture pour sécuriser les réseaux d'entreprise tout en prenant en charge les initiatives BYOD.
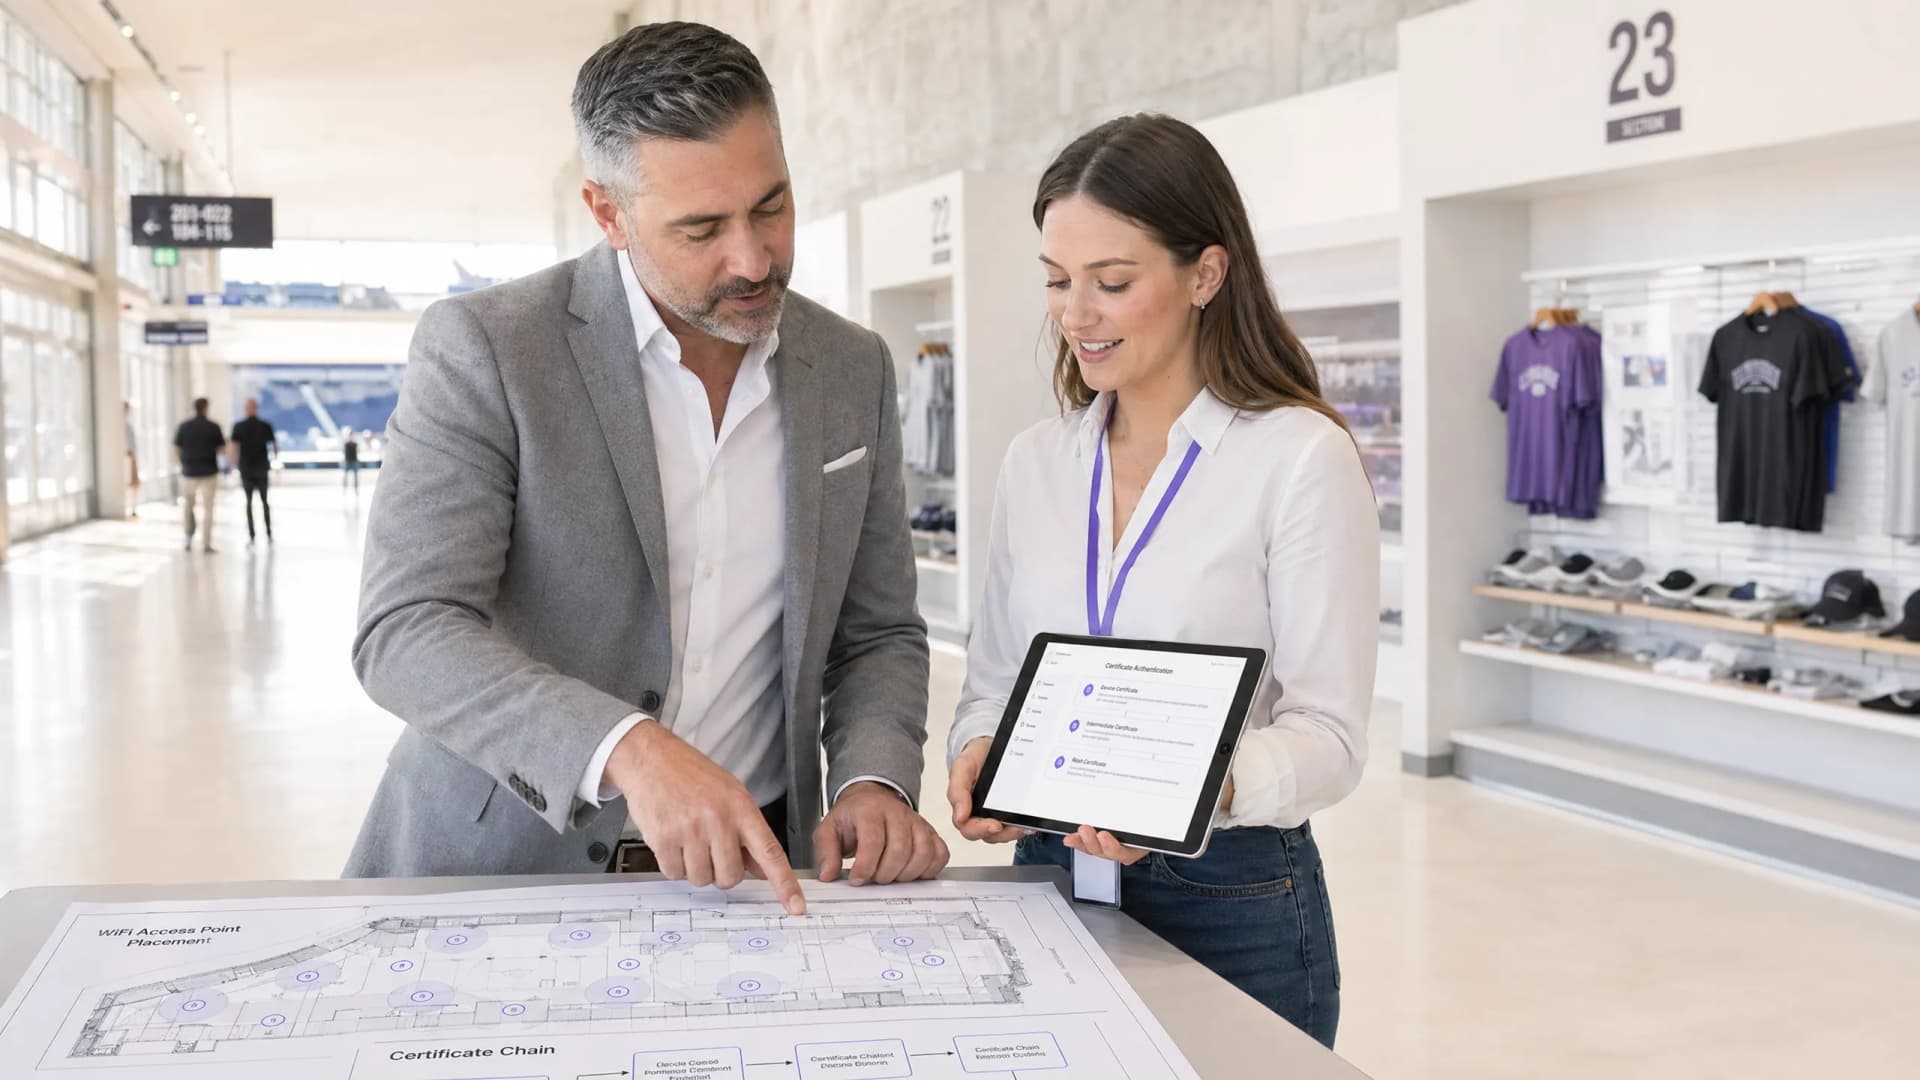
Comment configurer le WiFi d'entreprise sur les appareils Android avec EAP-TLS
Ce guide de référence technique fournit aux responsables informatiques un plan complet pour déployer l'authentification 802.1X EAP-TLS sur les appareils Android. Il couvre les mécanismes d'architecture, les stratégies d'implémentation manuelles et basées sur un MDM, ainsi que les méthodologies de dépannage nécessaires pour sécuriser les réseaux sans fil d'entreprise.
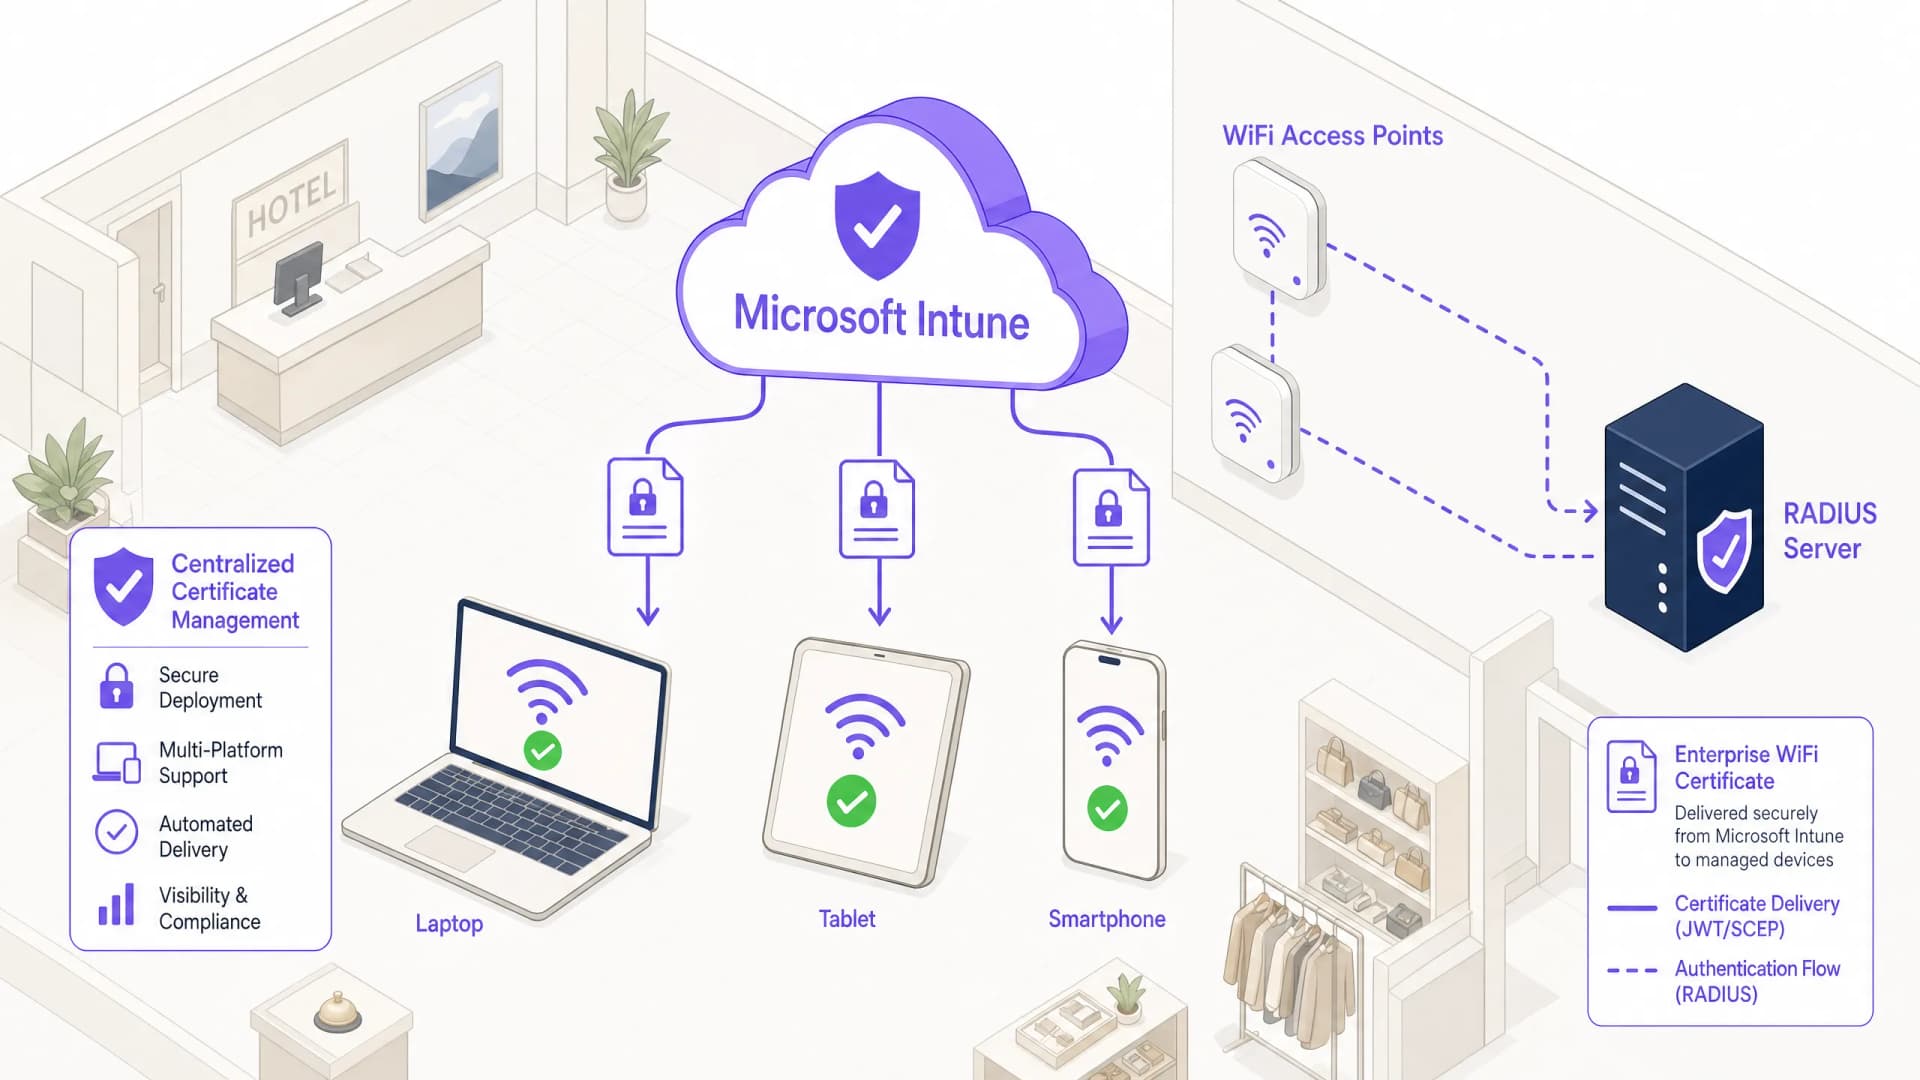
Comment utiliser Microsoft Intune pour déployer des certificats WiFi sur les appareils
Une référence technique complète pour les responsables informatiques sur le déploiement de certificats WiFi 802.1X via Microsoft Intune. Couvre l'architecture SCEP vs PKCS, les étapes de mise en œuvre, la cartographie de la conformité et des scénarios de déploiement réels pour les environnements d'entreprise.
Comment configurer Microsoft Entra ID (Azure AD) pour l'authentification WiFi
Ce guide de référence détaille l'architecture, les étapes de mise en œuvre et l'impact commercial de l'intégration de Microsoft Entra ID avec 802.1X pour l'authentification WiFi d'entreprise. Il fournit aux architectes réseau et aux directeurs IT des stratégies de déploiement pratiques, remplaçant les clés PSK existantes par un accès réseau basé sur des certificats zero-trust.
Comment configurer WPA2-Enterprise sur les plateformes de points d'accès courantes (Cisco, Aruba, Ubiquiti)
Ce guide de référence technique fournit aux professionnels de l'informatique chevronnés et aux architectes réseau un guide détaillé et spécifique aux fournisseurs pour le déploiement de WPA2-Enterprise sur les plateformes Cisco, Aruba et Ubiquiti. Il présente en détail l'architecture, l'intégration RADIUS, les exigences de conformité et des scénarios de déploiement réels dans des environnements d'entreprise et de lieux accueillant du public.
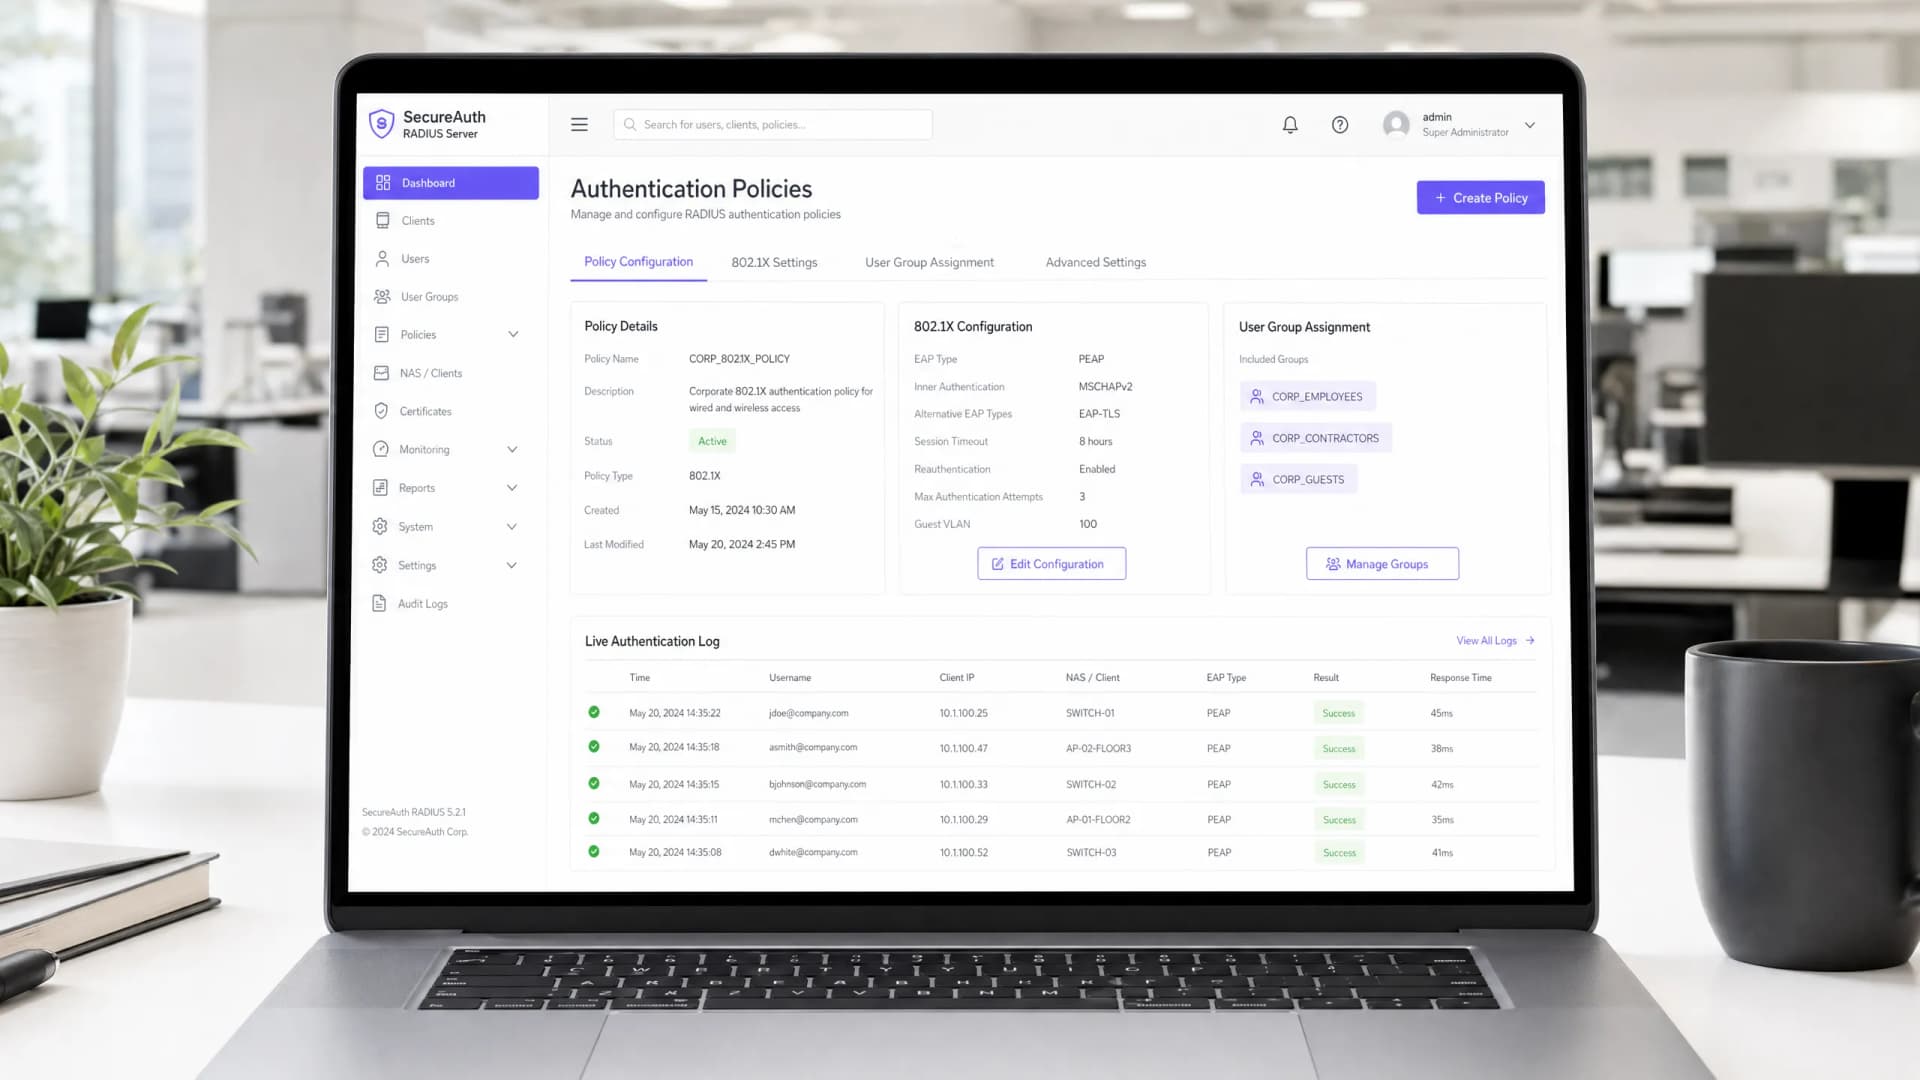
Comment configurer un serveur RADIUS pour l'authentification WiFi : Guide 802.1X étape par étape
Configurez FreeRADIUS, Windows Server NPS et Cloud RADIUS pour l'authentification WiFi 802.1X en entreprise. Guide étape par étape couvrant les secrets partagés, les certificats EAP-TLS, l'attribution dynamique de VLAN et l'intégration de Microsoft Entra ID.
Comment configurer l'authentification WiFi 802.1X : un guide étape par étape
Ce guide technique propose un tutoriel étape par étape pour configurer l'authentification WiFi d'entreprise 802.1X. Il couvre la configuration du serveur RADIUS, le déploiement des certificats et les stratégies de déploiement pratiques pour les responsables informatiques des sites à forte fréquentation.
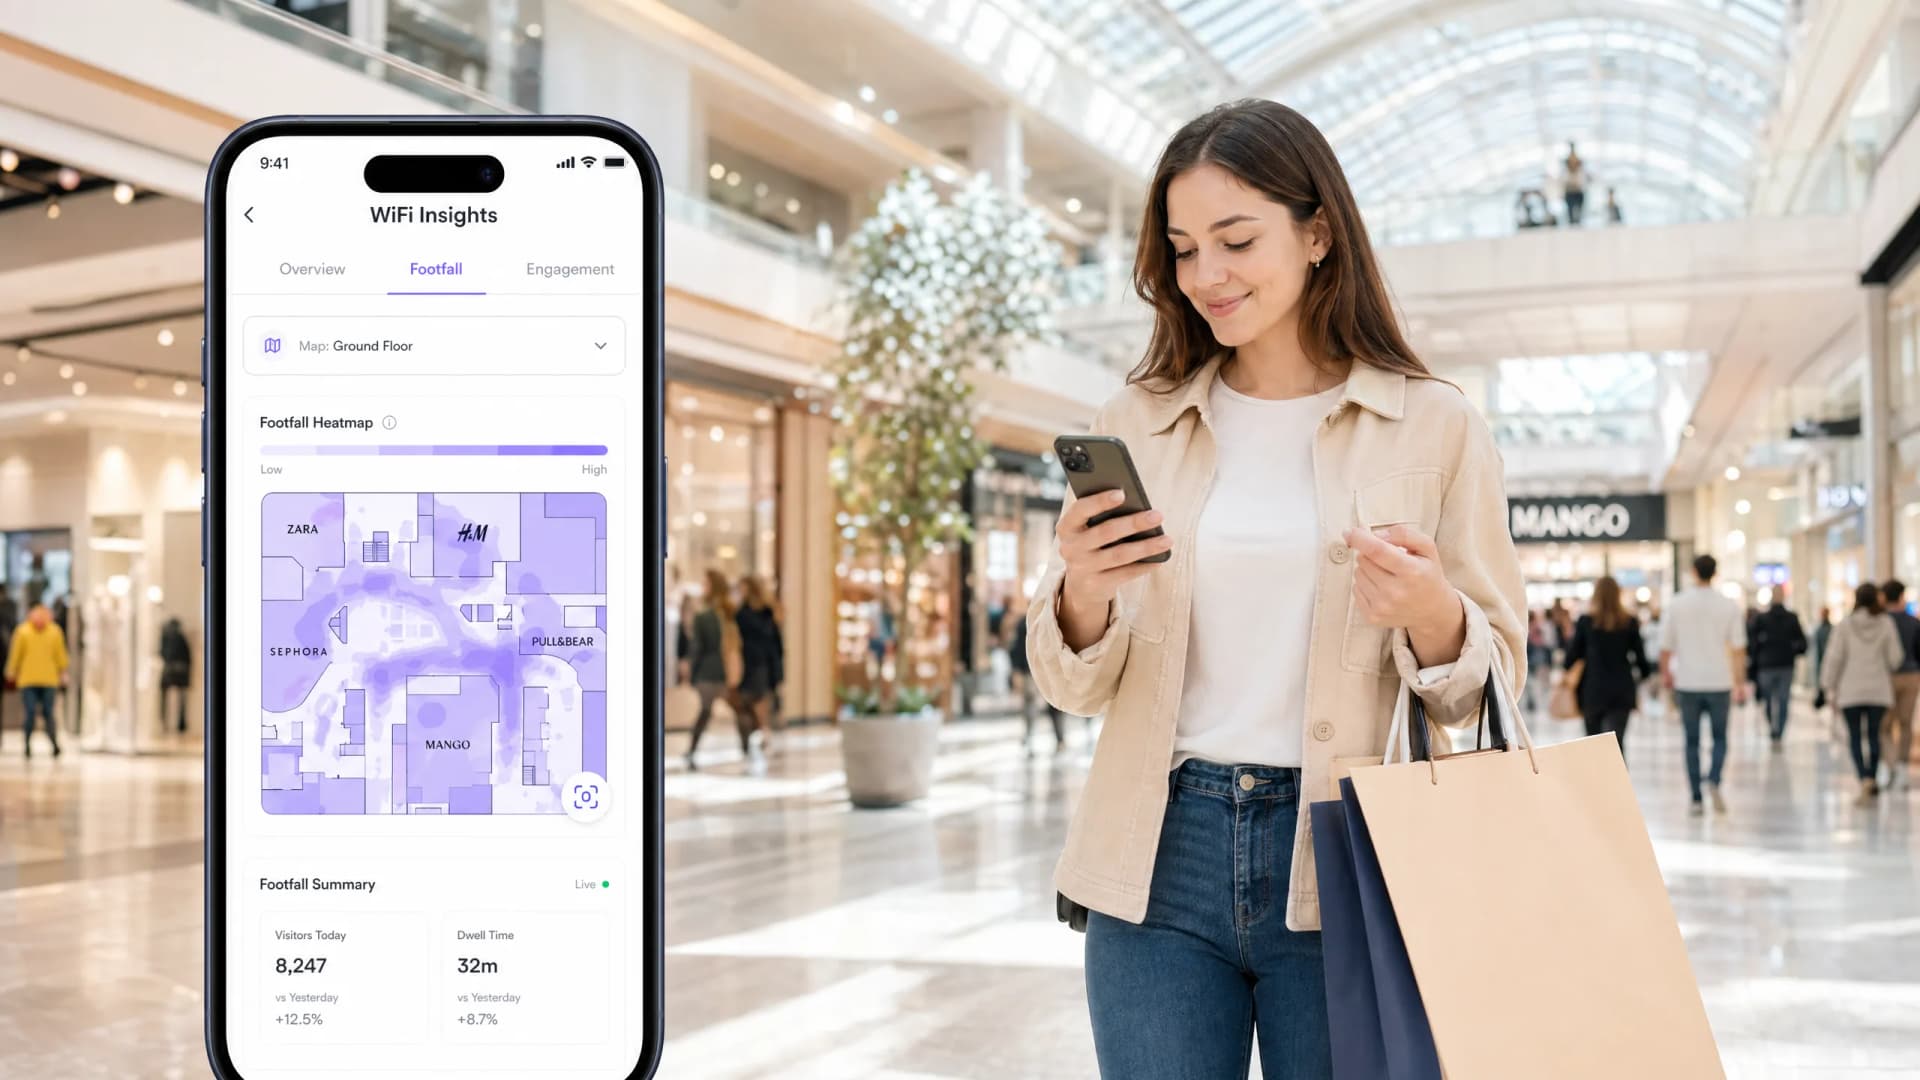
Comment les centres commerciaux utilisent WiFi Analytics pour attirer et fidéliser les détaillants
Ce guide de référence technique et d'autorité explique comment les équipes informatiques et les gestionnaires immobiliers des centres commerciaux déploient WiFi analytics pour capturer les données de fréquentation, mesurer le temps de séjour par zone et constituer la base de preuves empiriques nécessaire pour négocier les baux, fidéliser les détaillants premium et attirer de nouveaux locataires. Il couvre l'ensemble de la pile technique, du déploiement des points d'accès et de la capture des données de la couche MAC jusqu'aux tableaux de bord d'analyse conformes au GDPR, avec des exemples concrets et des cadres de décision pour les professionnels de l'informatique prêts à une mise en œuvre dès ce trimestre.
WiFi pour centre commercial : Le guide du gestionnaire immobilier
Ce guide fournit un plan technique et commercial complet pour le déploiement d'un réseau WiFi à l'échelle d'un centre commercial. Il couvre l'architecture réseau à trois niveaux, la conception RF haute densité, la capture de données conforme au GDPR et les stratégies de monétisation des médias de vente au détail. Les gestionnaires immobiliers, les équipes IT et les directeurs technologiques y trouveront des conseils de déploiement concrets ainsi qu'un cadre de retour sur investissement clair pour transformer la connectivité des visiteurs en un actif de données de première main.
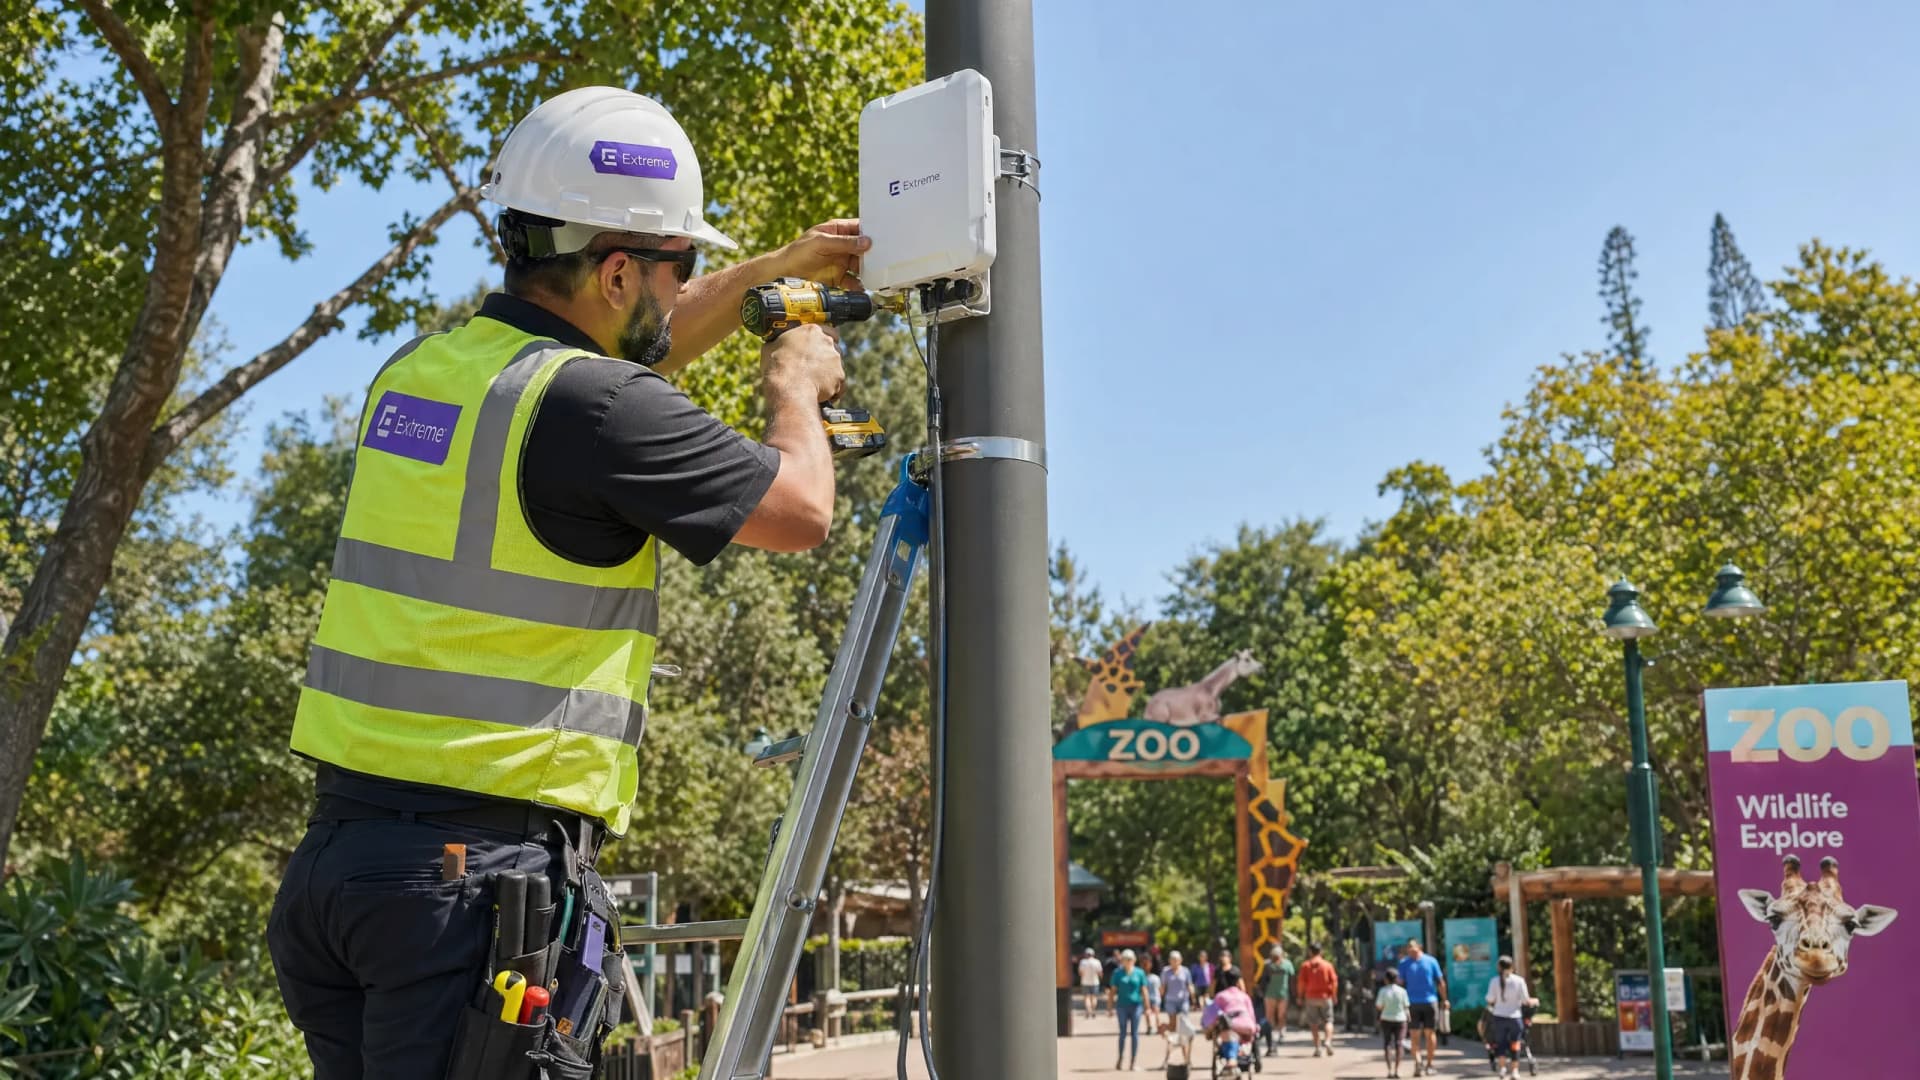
WiFi pour zoos et parcs d'attractions : Guide de connectivité pour les lieux à forte fréquentation
Ce guide propose aux responsables IT et aux architectes réseau un cadre complet pour déployer un WiFi haute performance dans les zoos et les parcs d'attractions. Il couvre la planification RF en extérieur, le déploiement de Captive Portal, le filtrage de contenu sécurisé pour les familles et les stratégies pour transformer la connectivité en analyses opérationnelles exploitables.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
