
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
473 guides

Sécurité du WiFi BYOD : comment autoriser les appareils personnels sur votre réseau en toute sécurité
Un guide pragmatique et neutre vis-à-vis des fournisseurs destiné aux responsables informatiques pour sécuriser l'accès WiFi BYOD. Il couvre la mise en œuvre de l'authentification 802.1X, l'intégration MDM et une segmentation stricte du réseau pour protéger les actifs de l'entreprise tout en autorisant les appareils personnels.

Qu'est-ce que la PKI ? Comment l'infrastructure à clés publiques sécurise le WiFi
Ce guide de référence technique fait autorité et explique l'infrastructure à clés publiques (PKI) ainsi que son rôle essentiel dans la sécurisation des réseaux WiFi d'entreprise dans l'hôtellerie, le commerce de détail et le secteur public. Conçu pour les responsables informatiques, les architectes réseau et les directeurs de la technologie, il fournit des conseils pratiques sur l'authentification par certificat, le déploiement de la norme IEEE 802.1X avec EAP-TLS, et la manière dont la plateforme de Purple tire parti de ces normes pour une connectivité évolutive et conforme. Les lecteurs repartiront avec une feuille de route de déploiement concrète, des études de cas réelles et une compréhension claire de la manière dont la PKI élimine les vulnérabilités du WiFi à clé partagée.
802.11ac (WiFi 5) : Une immersion technique dans les fonctionnalités, les performances et les stratégies de déploiement
Ce guide technique complet propose une immersion approfondie dans la norme 802.11ac (WiFi 5), en détaillant son architecture, ses caractéristiques de performance et ses stratégies de déploiement pratiques. Il apporte aux responsables informatiques et aux architectes réseau les connaissances requises pour optimiser l'infrastructure existante, gérer les environnements à haute densité et prendre des décisions fondées sur des preuves concernant les futures mises à niveau.
Simplifier l'intégration des utilisateurs pour un accès réseau sécurisé
Ce guide fournit une référence technique complète pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites sur la manière de simplifier l'intégration des utilisateurs pour un accès réseau sécurisé. Il couvre l'ensemble de la pile d'authentification - des portails captifs en libre-service et de la fédération d'identité à IEEE 802.1X, WPA3, RADIUS et OpenRoaming - avec des conseils de déploiement pratiques pour l'hôtellerie, le commerce de détail, l'événementiel et le secteur public. Le guide aborde les exigences de conformité GDPR et PCI-DSS, le contrôle d'accès basé sur les rôles et les stratégies de mise en cache MAC, permettant aux équipes de réduire les frictions d'intégration et la charge administrative sans compromettre la sécurité.
Atténuer les vulnérabilités RADIUS : un guide de sécurisation
Ce guide fournit une référence complète et exploitable pour les responsables informatiques, les architectes réseau et les CTO responsables de l'infrastructure WiFi d'entreprise dans les secteurs de l'hôtellerie, du commerce, des événements et du secteur public. Il couvre l'ensemble de la surface d'attaque des déploiements de serveurs RADIUS - des vulnérabilités de collision MD5 et des secrets partagés faibles au transport UDP non chiffré et aux méthodes EAP mal configurées - et fournit une feuille de route de sécurisation prioritaire conforme aux exigences IEEE 802.1X, PCI-DSS et GDPR. Les organisations qui mettent en œuvre ces recommandations réduiront considérablement leur exposition aux attaques réseau basées sur les identifiants, respecteront leurs obligations de conformité et construiront une posture de sécurité défendable pour leur infrastructure WiFi invités et d'entreprise.
Zero Trust Network Access : stratégies d'implémentation et meilleures pratiques
Ce guide de référence technique fournit aux responsables informatiques et aux architectes réseau un plan pragmatique pour le déploiement du Zero Trust Network Access (ZTNA) dans les espaces d'entreprise. Il couvre l'architecture de base, les stratégies de microsegmentation et les méthodologies de déploiement étape par étape pour sécuriser les environnements complexes sans perturber les opérations.
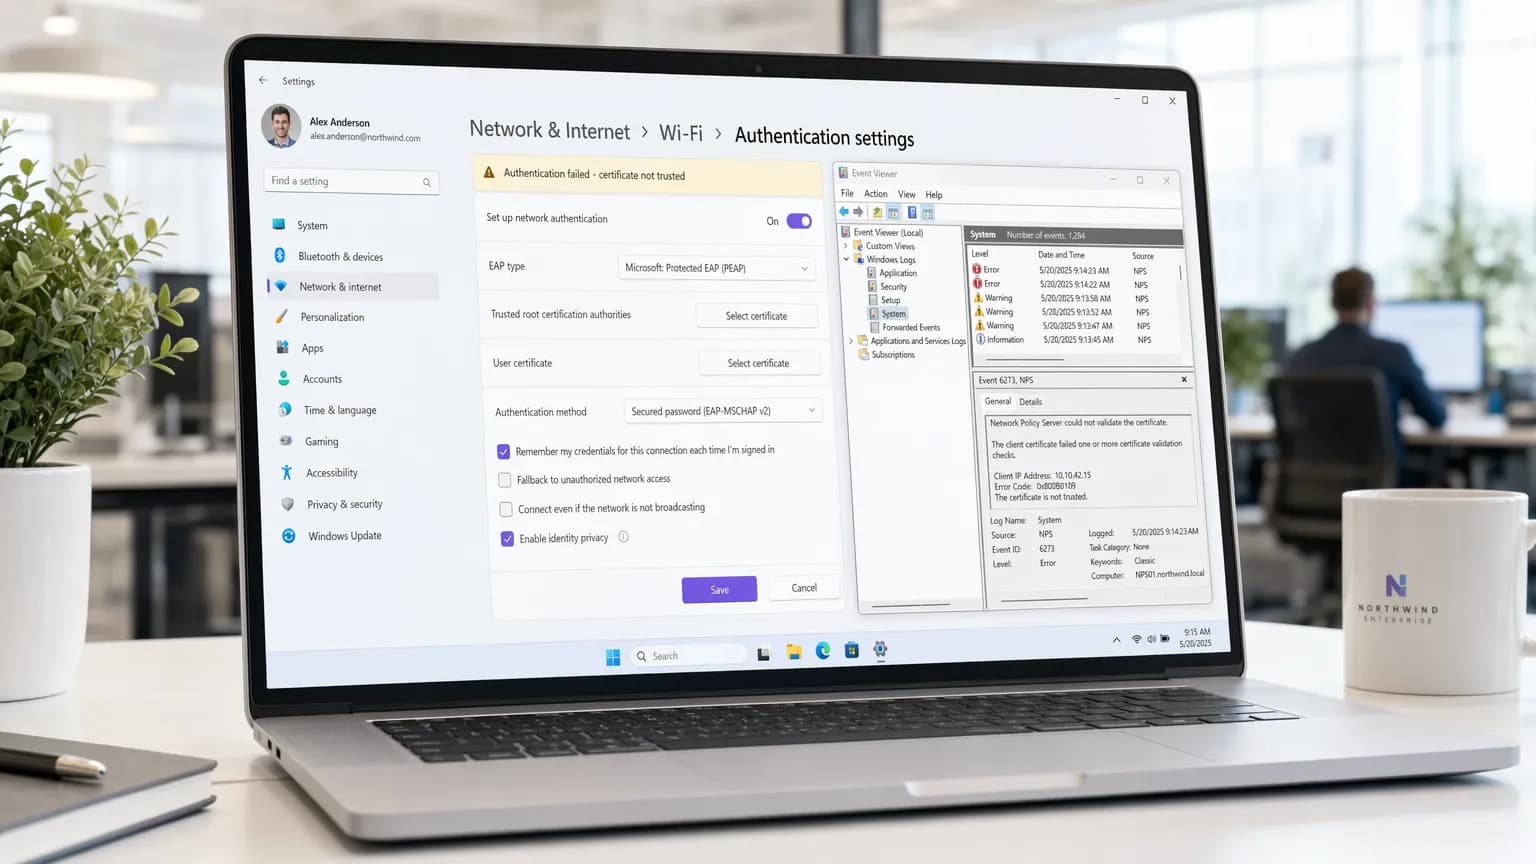
Dépannage des problèmes d'authentification 802.1X sur Windows 11 : guide informatique d'entreprise
Un guide de diagnostic et de résolution des échecs d'authentification 802.1X sur Windows 11. Corrigez les ruptures de confiance des certificats RADIUS, les blocages PEAP liés à Credential Guard et les erreurs de profil sans fil GPO.
Sécuriser les réseaux WiFi invités : meilleures pratiques et mise en œuvre
Ce guide de référence technique présente l'architecture, l'authentification et les contrôles opérationnels requis pour déployer un réseau WiFi invité d'entreprise sécurisé. Il fournit des meilleures pratiques concrètes pour aider les responsables informatiques à appliquer la segmentation du réseau, gérer la bande passante et garantir la conformité tout en optimisant la capture de données.
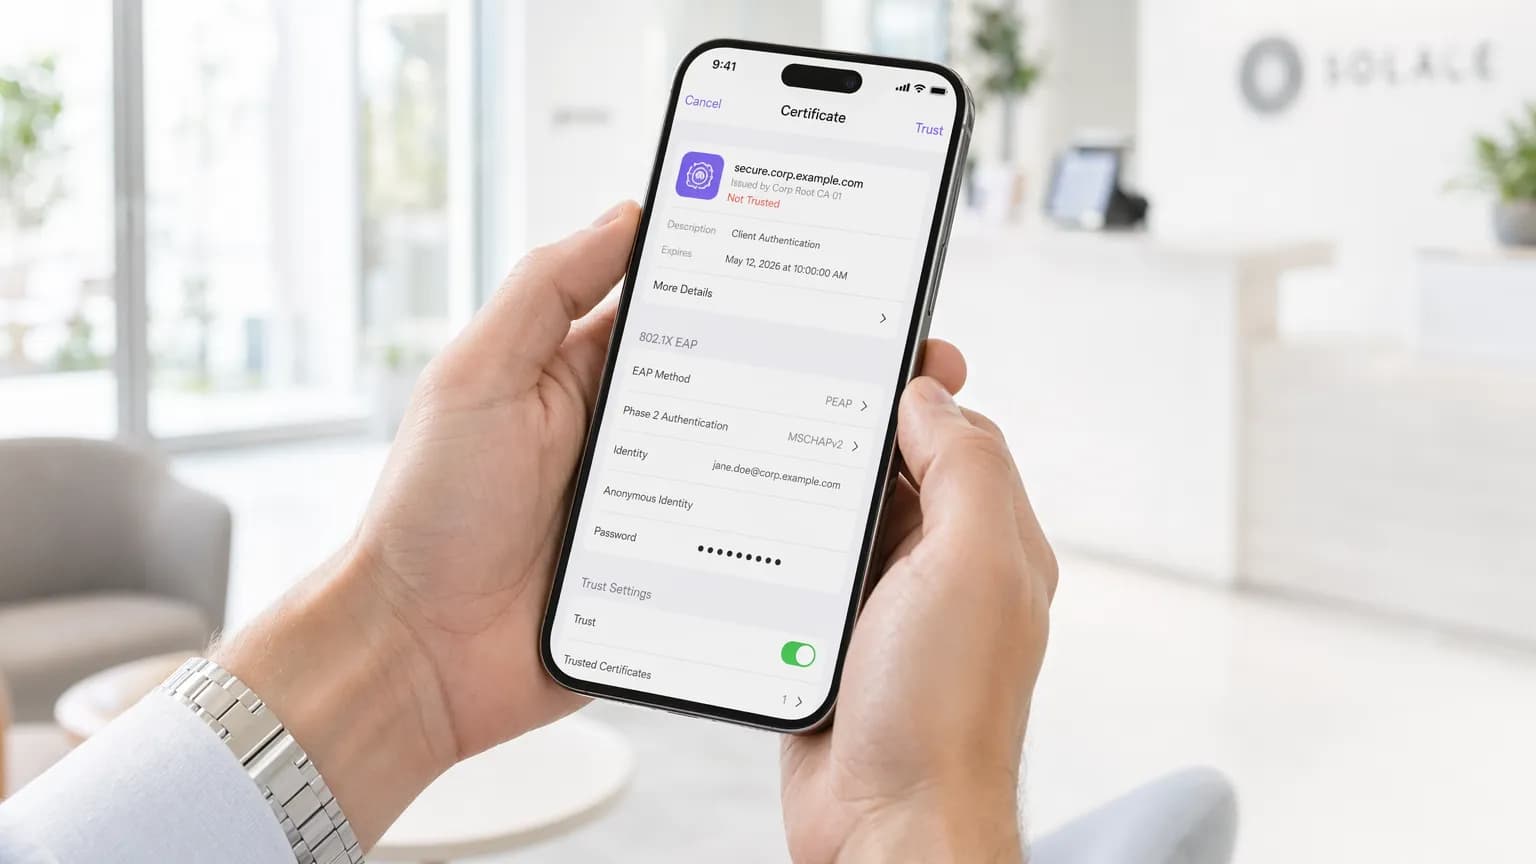
Implémentation de l'authentification 802.1X sur les appareils mobiles
Ce guide complet fournit aux responsables informatiques un modèle technique pour implémenter l'authentification 802.1X sur les appareils iOS et Android. Il couvre l'architecture, la sélection de la méthode EAP, le provisionnement MDM et le dépannage pour garantir un accès sécurisé et évolutif au réseau mobile.
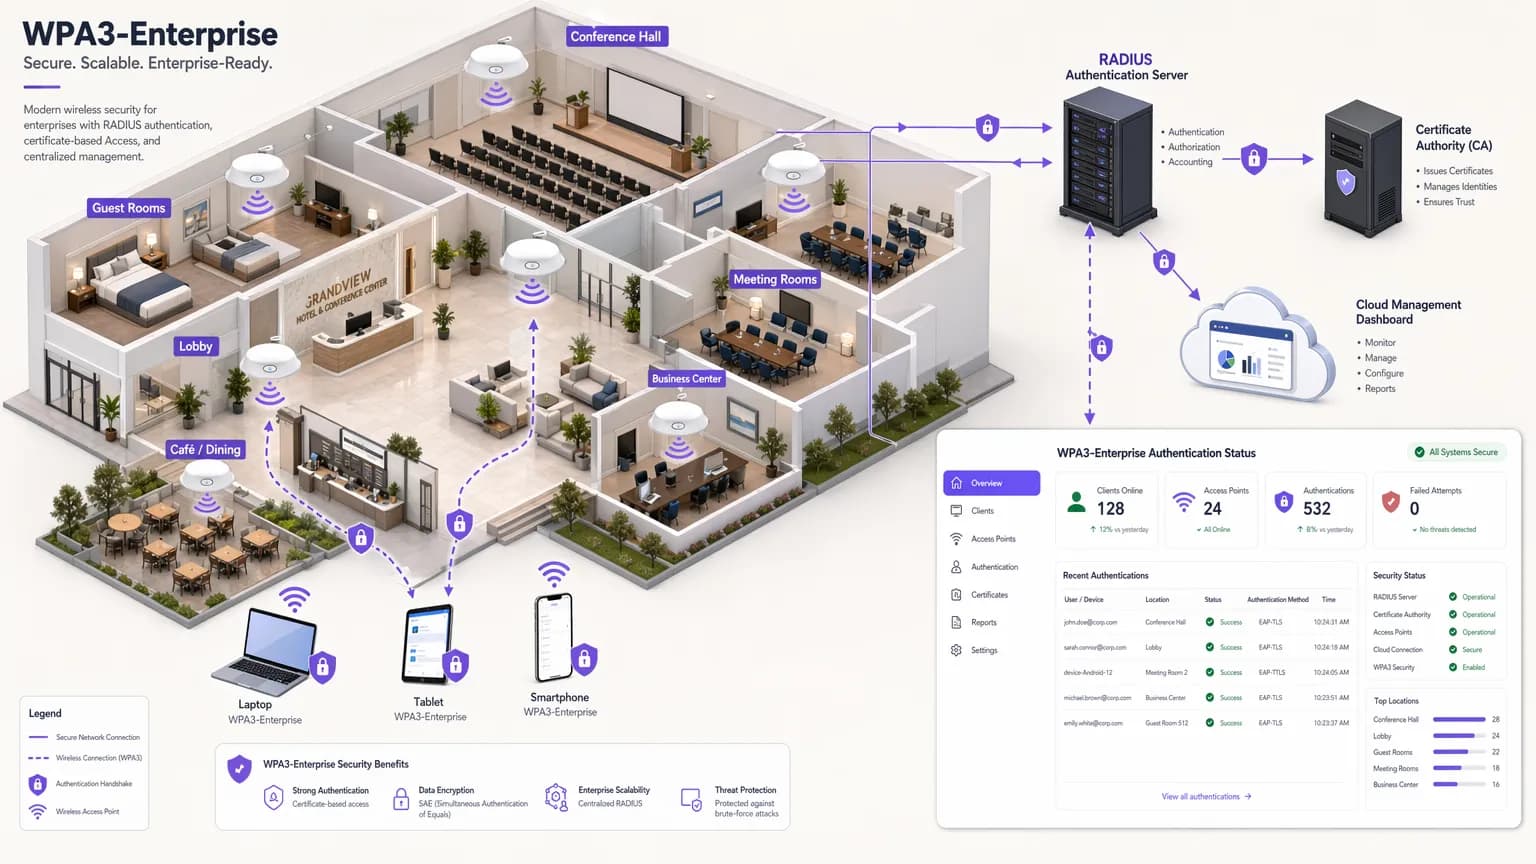
Mise en œuvre de WPA3-Enterprise pour une sécurité WiFi renforcée
Ce guide de référence technique fournit une feuille de route complète et exploitable pour les responsables informatiques passant de WPA2 à WPA3-Enterprise. Il couvre les changements d'architecture, les améliorations de sécurité obligatoires comme EAP-TLS et PMF, ainsi que les stratégies de déploiement pratiques pour sécuriser les réseaux d'entreprise au sein d'environnements complexes.

Authentification WiFi par certificat : Comment les certificats numériques sécurisent les réseaux sans fil
Ce guide de référence détaille comment les certificats numériques X.509 et EAP-TLS remplacent les mots de passe vulnérables dans le WiFi d'entreprise. Il fournit aux architectes réseau et aux responsables IT des étapes de mise en œuvre pratiques, la conception de l'architecture PKI et l'analyse du ROI pour l'entreprise.

La méthode d'authentification WiFi la plus sécurisée : un comparatif
Ce guide de référence technique fournit une comparaison classée définitive des méthodes d'authentification WiFi - de la norme obsolète WEP jusqu'à l'authentification par certificat EAP-TLS - aidant les responsables informatiques, les architectes réseau et les directeurs de la technologie des sites d'entreprise à prendre des décisions de sécurité éclairées et conformes. Il couvre l'architecture technique de chaque protocole, les scénarios de déploiement réels dans l'hôtellerie et le commerce de détail, ainsi que des conseils de mise en œuvre pratiques pour les organisations soumises aux obligations PCI-DSS et GDPR. Pour les exploitants de sites et les équipes informatiques, ce guide traduit des normes cryptographiques complexes en décisions de déploiement exploitables avec des résultats commerciaux mesurables.

WPA2 vs. 802.1X : quelle est la différence ?
Ce guide démystifie la relation entre le chiffrement WPA2 et le cadre d'authentification IEEE 802.1X - deux normes complémentaires fréquemment confondues dans la documentation des fournisseurs et les discussions sur l'architecture réseau. Il offre aux directeurs informatiques, architectes réseau et responsables des opérations de site une analyse technique claire de l'interaction entre ces protocoles, des stratégies de déploiement pratiques dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public, ainsi que des conseils concrets sur la conformité, l'atténuation des risques et l'intégration du WiFi invité.

Comprendre le WPA-PSK : définition, fonctionnement et risques de sécurité
Vous serez en mesure d'évaluer où le WPA-PSK a encore sa place sur votre parc et où il expose vos réseaux de personnel, de paiement et d'invités à des risques. Ce guide explique comment la clé partagée est convertie en clés de chiffrement et comment les attaquants la découvrent hors ligne. Il détaille ensuite comment faire migrer le personnel vers 802.1X, les appareils vers iPSK et les invités vers un portail captif.

EAP-TLS vs. PEAP : quel protocole d'authentification convient à votre réseau ?
Déterminez la méthode 802.1X à utiliser pour chaque groupe d'équipements sur votre réseau : EAP-TLS pour les appareils d'entreprise pouvant être enrôlés, PEAP avec validation verrouillée du certificat serveur pour les appareils personnels et des prestataires, et un Captive Portal ou OpenRoaming pour les visiteurs. Vous pouvez également planifier une migration exécutant les deux méthodes sur un seul service RADIUS sans interruption de service.

Qu'est-ce que l'authentification PEAP ? Comment PEAP sécurise votre WiFi
Vous serez en mesure de décider si PEAP-MSCHAPv2 convient toujours au WiFi du personnel, de le configurer pour que les appareils refusent les serveurs RADIUS non approuvés, et de planifier votre transition vers EAP-TLS ou iPSK. Vous verrez également pourquoi les invités doivent être placés sur un réseau de portail captif distinct, et comment Windows 11 Credential Guard et l'identité cloud modifient cette décision.

Qu'est-ce que l'EAP-TLS ? L'authentification WiFi par certificat expliquée
Ce guide fournit une référence technique complète sur l'EAP-TLS (Extensible Authentication Protocol with Transport Layer Security), la méthode d'authentification 802.1X la plus sécurisée disponible pour le WiFi d'entreprise. Il couvre l'infrastructure de certificats X.509 requise, le handshake d'authentification mutuelle et les modèles de déploiement pratiques pour les secteurs de l'hôtellerie, de la vente au détail, de la santé et du secteur public. Les responsables informatiques, les architectes réseau et les directeurs technologiques y trouveront des conseils concrets sur la conception de PKI, le provisionnement de certificats intégré au MDM, la configuration RADIUS et l'alignement de la conformité avec PCI-DSS et le GDPR.

Qu'est-ce que l'authentification 802.1X ? Fonctionnement et importance
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'authentification IEEE 802.1X. Ce guide couvre l'architecture sous-jacente, les stratégies de mise en œuvre, les avantages de sécurité par rapport au PSK, et la manière de déployer efficacement un contrôle d'accès de classe entreprise aux côtés de solutions de WiFi invité.

Guide de sécurité WPA3 : SAE, OWE, mode Enterprise 192 bits et PMF expliqués
Découvrez comment les mises à niveau de sécurité WiFi WPA3 améliorent la protection du réseau avec SAE, OWE, les trames de gestion protégées (PMF) et le mode WPA3-Enterprise 192 bits.

WPA, WPA2 et WPA3 : Quelle est la différence et lequel devriez-vous utiliser ?
Ce guide de référence technique faisant autorité explore les différences architecturales entre les protocoles de sécurité WPA, WPA2 et WPA3. Il fournit des recommandations de déploiement exploitables pour les responsables informatiques et les architectes réseau afin de sécuriser les environnements WiFi d'entreprise et invités tout en garantissant la conformité et des performances optimales.

WPA2 Enterprise : Le Guide Complet
Ce guide fournit une référence technique complète pour WPA2-Enterprise, couvrant l'architecture 802.1X, la sélection de la méthode EAP et les stratégies de déploiement progressif pour les environnements d'entreprise. Il est conçu pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites qui doivent passer d'un WiFi à clé partagée à un modèle d'authentification évolutif, auditable et conforme aux réglementations. La plateforme de Purple est positionnée comme une couche de gestion d'identité pratique pour les sites déployant des accès WiFi sécurisés pour les invités et le personnel à grande échelle.

Qu'est-ce que la sécurité WiFi ? Le guide complet de la sécurité des réseaux sans fil
Une référence technique complète pour les responsables informatiques sur la sécurisation des réseaux sans fil d'entreprise. Ce guide couvre l'évolution des protocoles de chiffrement, les meilleures pratiques architecturales pour la segmentation et les stratégies de défense contre les menaces WiFi courantes.

Les 10 meilleurs exemples de splash pages WiFi (et pourquoi ils fonctionnent)
Un guide de référence technique pour les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites, couvrant la conception, l'architecture et le déploiement de splash pages WiFi à fort taux de conversion. Ce guide analyse 10 stratégies d'implémentation réelles dans les secteurs de l'hôtellerie, du commerce de détail, de l'événementiel et du secteur public, avec des conseils spécifiques sur les méthodes d'authentification, la conformité GDPR, la configuration du walled garden et l'atténuation de la randomisation MAC.

Portail invité WiFi : Qu'est-ce que c'est et comment l'optimiser
Ce guide de référence détaille l'architecture, l'implémentation et l'optimisation des portails invités WiFi. Il fournit des stratégies concrètes aux responsables informatiques pour augmenter les taux de complétion de connexion, garantir la conformité au GDPR et capturer des données de première partie de haute qualité.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
