
Cisco Meraki vs. Aruba: un confronto tecnico per il WiFi ospiti
Un confronto tecnico autorevole tra Cisco Meraki e HPE Aruba per le implementazioni di WiFi ospiti aziendali. Questa guida fornisce informazioni pratiche per IT manager e architetti su architettura, autenticazione, segmentazione della rete e integrazione di analisi indipendenti dall'hardware.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi ospiti →
Executive Summary
Per i CTO e gli architetti di rete nei settori hospitality, retail e pubblica amministrazione, la scelta della giusta infrastruttura wireless aziendale è una decisione cruciale che determina i costi operativi e l'esperienza degli ospiti per il ciclo di aggiornamento successivo. Questa guida tecnica mette a confronto due leader di mercato: Cisco Meraki e HPE Aruba.
Sebbene entrambe le piattaforme offrano prestazioni elevate in WiFi 6/6E, differiscono fondamentalmente nella loro architettura di gestione e nell'approccio al controllo degli accessi alla rete. Cisco Meraki si basa su un modello di provisioning zero-touch nativo del cloud che eccelle nelle distribuzioni multi-sito distribuite. HPE Aruba offre flessibilità di implementazione ibrida e una sofisticata applicazione delle policy basata sui ruoli tramite ClearPass, rendendolo lo standard per ambienti RF complessi e ad alta densità.
Indipendentemente dall'hardware sottostante scelto, gli operatori aziendali dovrebbero astrarre il loro livello di guest intelligence. Integrando una piattaforma agnostica rispetto all'hardware come Purple, le organizzazioni garantiscono la conformità, mantengono la continuità dei propri strumenti di WiFi Analytics e consentono il provisioning avanzato delle identità in qualsiasi ciclo di aggiornamento dell'hardware.
Analisi Tecnica Dettagliata: Architettura e Autenticazione
Architettura del Piano di Gestione
La differenza architetturale più significativa tra i due vendor risiede nel loro piano di gestione.
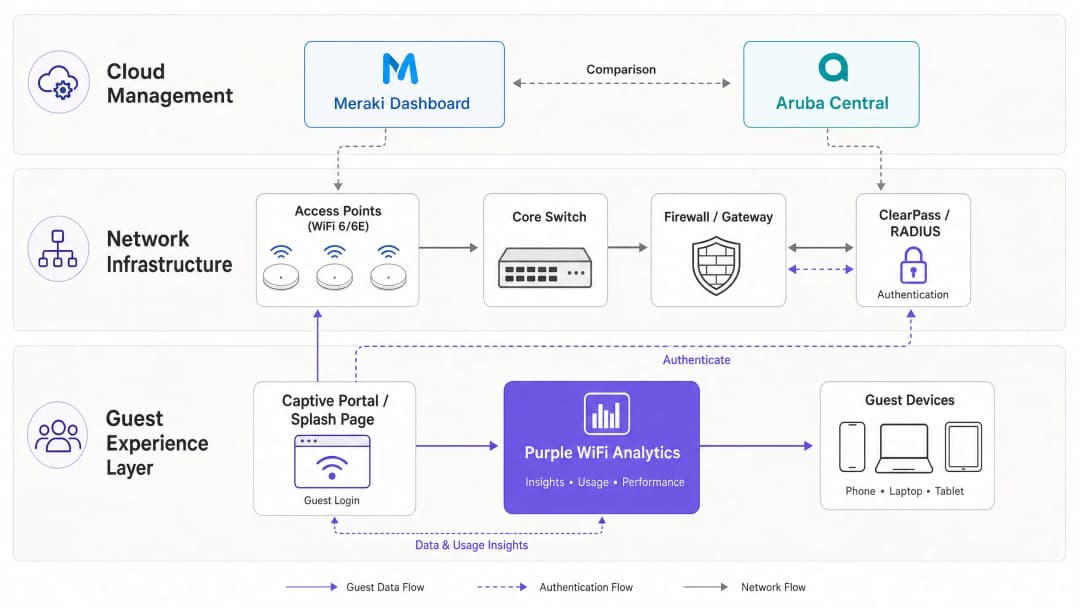
Cisco Meraki utilizza un'architettura interamente gestita in cloud. La Meraki Dashboard funge da unico pannello di controllo per tutta la configurazione, il monitoraggio e la gestione del firmware. Gli access point (AP) sono "headless" e richiedono la connettività al cloud Meraki per ricevere gli aggiornamenti delle policy. Questo modello consente un vero provisioning zero-touch: gli AP possono essere spediti alle filiali Retail remote, collegati agli switch PoE e scaricheranno automaticamente i loro modelli di configurazione.
HPE Aruba offre un approccio ibrido. Sebbene Aruba Central offra una gestione in cloud paragonabile a Meraki, Aruba supporta anche controller on-premises (Mobility Controllers). Questo è un requisito essenziale per molte implementazioni nel settore Healthcare e nella pubblica amministrazione, dove la sovranità dei dati o le rigide normative del servizio sanitario nazionale impediscono il routing del traffico di gestione attraverso il cloud pubblico.
Autenticazione degli Ospiti e Controllo degli Accessi alla Rete
L'onboarding degli ospiti è il punto in cui la policy di rete incontra l'esperienza utente.
Meraki gestisce l'accesso degli ospiti tramite splash page integrate o integrazione RADIUS esterna. Il Captive Portal nativo è funzionale ma manca della sofisticata acquisizione dei dati e della gestione del consenso necessarie per la moderna conformità al GDPR. Per le installazioni enterprise, l'architettura standard prevede la configurazione del SSID Meraki con un requisito di "Accedi con", che punta a un URL del Captive Portal esterno (come Purple), e l'autenticazione tramite RADIUS.
Aruba affronta questo aspetto attraverso ClearPass Policy Manager, una appliance dedicata al controllo dell'accesso alla rete (NAC). ClearPass Guest offre funzionalità complete per l'autoregistrazione, l'approvazione da parte di uno sponsor e il controllo dell'accesso basato sui ruoli granulari (RBAC). Tuttavia, ClearPass è un prodotto separato e complesso che richiede licenze specifiche e competenze per essere gestito in modo efficace.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: Best Practice per installazioni Enterprise
1. Segmentazione della rete e progettazione delle VLAN
Una corretta segmentazione della rete è obbligatoria per la sicurezza e la conformità PCI-DSS. Il traffico degli ospiti deve essere isolato dalle reti aziendali, IoT e dei punti vendita (PoS).
- Implementazione Meraki: crea un SSID dedicato agli ospiti e assegnalo a una VLAN specifica (es. VLAN 100). Utilizza le regole del firewall Layer 3/7 di Meraki per negare esplicitamente il traffico verso le sottoreti LAN locali, garantendo agli ospiti solo l'uscita verso internet.
- Implementazione Aruba: utilizza il firewall basato sui ruoli di Aruba. Assegna il ruolo 'Guest' al SSID e definisci criteri che eliminino qualsiasi traffico destinato agli spazi IP privati RFC 1918 prima di consentire il traffico HTTP/HTTPS verso la WAN.
Per approfondire le strategie di segmentazione, consulta la nostra guida su Confronto tra Access Point basati su controller e gestiti in cloud.
2. Progettazione RF ad alta densità
Negli ambienti Hospitality (centri congressi) o negli hub di Trasporto, il posizionamento degli AP e la pianificazione dei canali sono fondamentali.
- Distribuisci AP WiFi 6E (6 GHz) come il Meraki MR57 o l'Aruba AP-635 per mitigare la congestione nella banda a 5 GHz.
- Limita la radio a 2.4 GHz per fornire una copertura di base ai dispositivi IoT legacy, indirizzando al contempo i dispositivi degli ospiti verso le bande a 5 GHz e 6 GHz.
- La tecnologia ClientMatch di Aruba offre storicamente un eccellente indirizzamento dei client in ambienti ad alta densità, mentre l'Auto RF di Meraki gestisce efficacemente l'assegnazione dinamica dei canali e della potenza per i siti distribuiti.

Risoluzione dei problemi e mitigazione dei rischi
Modalità di guasto comuni
- Errori di reindirizzamento del Captive Portal: spesso causati da un'intercettazione HTTPS aggressiva (HSTS) o da problemi di risoluzione DNS prima dell'autenticazione. Assicurati che il tuo Walled Garden includa i domini necessari per la piattaforma del Captive Portal, i provider di identità (Apple, Google, Facebook) e gli elenchi di revoca dei certificati (CRL).
- VLAN Leaking: I trunk port degli switch configurati in modo errato possono consentire al traffico guest di connettersi alla rete aziendale. Utilizza sempre VLAN taggate in modo esplicito per gli uplink degli AP ed evita di utilizzare la VLAN nativa per il traffico guest.
- Asymmetric Routing in Hybrid Environments: Quando si migrano o si uniscono vendor diversi, assicurati che il gateway predefinito per la sottorete guest sia coerente e gestisca correttamente il NAT per evitare la perdita di connessioni stateful.
ROI e impatto aziendale
L'implementazione del WiFi aziendale rappresenta un investimento significativo in termini di CapEx e OpEx. Per generare ROI, la rete deve fare molto di più che fornire una connettività di base.
Integrando la piattaforma agnostica rispetto all'hardware di Purple a Meraki o Aruba, le location trasformano un centro di costo in una risorsa in grado di generare ricavi. L'autenticazione basata sul profilo di Purple (con oltre 440 milioni di utenti globali) riduce gli ostacoli e acquisisce dati di prima parte. Ciò consente la monetizzazione dei retail media, un marketing mirato e un'analisi approfondita delle presenze.
Come evidenziato nel nostro recente playbook su Come migliorare la soddisfazione degli ospiti: il playbook definitivo, la connettività fluida è la base; il coinvolgimento intelligente è il fattore di differenziazione.
Ascolta il Technical Briefing
Per un approfondimento di 10 minuti su questo confronto, ascolta il nostro podcast Senior Architect Briefing:
Definizioni chiave
Zero-Touch Provisioning (ZTP)
La capacità di configurare l'hardware di rete tramite cloud prima che arrivi in loco, consentendo di scaricare automaticamente la configurazione al momento della connessione a Internet.
Fondamentale per i team IT che implementano il WiFi in centinaia di filiali di vendita al dettaglio senza dover inviare ingegneri in ogni sede.
Network Access Control (NAC)
Una soluzione di sicurezza che applica policy sui dispositivi e sugli utenti che tentano di accedere alla rete, garantendo l'accesso solo alle entità autorizzate.
Aruba ClearPass è un NAC dedicato; determina a cosa un utente può accedere in base al suo ruolo, al tipo di dispositivo e alla posizione.
Walled Garden
Un elenco limitato di indirizzi IP o domini a cui un utente può accedere prima di essersi autenticato completamente sul Captive Portal.
Essenziale per consentire ai dispositivi di raggiungere la pagina splash di Purple, gli identity provider (come Google/Facebook per il social login) e i server di convalida dei certificati prima di concedere l'accesso completo a Internet.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e contabilità (AAA) per gli utenti che si connettono a un servizio di rete.
Il protocollo standard utilizzato da Meraki e Aruba per comunicare con Purple o ClearPass al fine di verificare se un ospite debba essere ammesso al WiFi.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa una raccolta di dispositivi provenienti da diverse LAN fisiche, isolandone il traffico di trasmissione.
Il metodo principale per mantenere il traffico del WiFi ospiti completamente separato dai sistemi sensibili del back-office o dei sistemi Point of Sale (PoS).
WiFi 6E (802.11ax in 6 GHz)
Un'estensione dello standard WiFi 6 che utilizza lo spettro a 6 GHz appena reso disponibile, fornendo canali più ampi e meno interferenze.
Cruciale per garantire la conformità futura di sedi ad alta densità come gli stadi, assicurando che la rete possa gestire migliaia di connessioni simultanee senza congestione da parte dei dispositivi legacy.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Il punto di contatto principale per gli ospiti in cui vengono accettati i termini, viene raccolto il consenso di marketing e avviene il coinvolgimento con il brand.
Profile-Based Authentication
Un metodo in cui gli utenti si autenticano una sola volta e vengono successivamente riconosciuti in modo trasparente in una rete di sedi senza dover inserire ripetutamente le credenziali.
L'approccio di Purple per creare un'esperienza ospite senza attriti, sfruttando una rete globale di oltre 440 milioni di utenti.
Esempi pratici
Un resort di 400 camere deve implementare il WiFi ospiti nei blocchi degli alloggi, in un centro congressi ad alta densità e nelle aree esterne della piscina. Hanno un team IT ridotto composto da due soli ingegneri e richiedono l'acquisizione di dati di marketing conformi al GDPR.
Implementare gli AP Cisco Meraki MR46 nei blocchi degli alloggi e gli AP MR57 (WiFi 6E) nel centro congressi per il supporto ad alta densità. Utilizzare la dashboard Meraki per il provisioning zero-touch e la gestione unificata, riducendo il carico di lavoro del team IT ridotto. Per il requisito di marketing, configurare l'SSID Guest di Meraki in modo da utilizzare un URL splash personalizzato che punti a Purple WiFi. Purple gestirà il captive portal, il consenso GDPR e l'acquisizione dei dati, integrandosi con Meraki tramite RADIUS per l'autenticazione.
Un grande trust ospedaliero del settore pubblico richiede il WiFi ospiti per pazienti e visitatori. La rigida governance dei dati del NHS impone che nessun traffico di gestione della rete possa attraversare un cloud pubblico. Hanno inoltre la necessità di integrarsi con l'Active Directory esistente per l'accesso BYOD del personale su un SSID separato.
Implementare gli access point HPE Aruba AP-515 gestiti da Aruba Mobility Controller on-premises. Ciò garantisce che tutto il traffico di gestione e del piano di controllo rimanga all'interno del data center dell'ospedale. Implementare ClearPass Policy Manager per gestire i complessi requisiti NAC: integrazione con AD per il BYOD del personale e fornitura di un portale ospiti sicuro e segmentato per i pazienti. Purple può comunque essere integrato tramite ClearPass per fornire analisi avanzate e roaming continuo (come OpenRoaming) senza violare il vincolo di gestione on-prem.
Domande di esercitazione
Q1. Una catena di vendita al dettaglio con 150 piccole filiali ha bisogno di implementare il WiFi per gli ospiti. Non dispone di personale IT dedicato a livello di filiale e si affida a un piccolo team centrale. Quale architettura di piattaforma è più adatta?
Suggerimento: Considera il sovraccarico operativo legato all'implementazione dell'hardware in 150 sedi senza competenze tecniche in loco.
Visualizza risposta modello
Cisco Meraki è l'approccio consigliato. La sua architettura solo cloud e il provisioning zero-touch consentono al team IT centrale di configurare i modelli nel Dashboard. L'hardware può essere spedito direttamente alle filiali, collegato dal personale del negozio e scaricherà automaticamente la sua configurazione, riducendo significativamente la complessità e i costi di implementazione.
Q2. Stai configurando una rete WiFi per gli ospiti in un hotel. Devi assicurarti che gli ospiti non possano accedere ai server del sistema di prenotazione dell'hotel situati sulla stessa infrastruttura di rete fisica. Qual è l'approccio standard?
Suggerimento: Pensa all'isolamento a livello Layer 2 e al controllo dei confini a livello Layer 3.
Visualizza risposta modello
L'approccio standard è una rigorosa segmentazione della rete. L'SSID Guest deve essere mappato su una VLAN dedicata (ad es. VLAN 200), completamente separata dalla VLAN aziendale (ad es. VLAN 10). Inoltre, le regole del firewall Layer 3/7 devono essere applicate a livello di AP o gateway per negare esplicitamente qualsiasi traffico proveniente dalla VLAN Guest destinato a indirizzi IP privati RFC 1918 (la rete interna), consentendo solo il traffico destinato a internet pubblico.
Q3. Una sede desidera acquisire i dati degli ospiti per scopi di marketing e garantire la conformità al GDPR. Perché affidarsi esclusivamente alle splash page native fornite dai fornitori di hardware è spesso insufficiente per i requisiti aziendali?
Suggerimento: Considera la differenza tra il controllo dell'accesso alla rete e la gestione del consenso/privacy dei dati.
Visualizza risposta modello
Le splash page native dei vendor sono progettate principalmente per il controllo di base dell'accesso alla rete (accettazione di termini e condizioni). In genere mancano delle funzionalità sofisticate necessarie per il marketing moderno e la conformità, come la gestione granulare del consenso, le policy di conservazione dei dati, i flussi di lavoro per il diritto alla cancellazione, le integrazioni con i social login e la sincronizzazione trasparente con il CRM. Una piattaforma di overlay come Purple è necessaria per gestire il complesso onere di conformità e astrarre il livello di guest intelligence dall'hardware sottostante.
Domande frequenti
Quali sono le principali differenze architetturali tra Cisco Meraki e HPE Aruba per il WiFi ospiti?
Cisco Meraki utilizza una dashboard 100% cloud-native con zero-touch provisioning e gestione out-of-band, ideale per sedi distribuite su più siti con team IT ridotti. HPE Aruba offre un'architettura ibrida che supporta la gestione cloud di Aruba Central o i controller Mobility Conductor on-premises con ottimizzazione RF profonda (ClientMatch) e regole granulari Policy Enforcement Firewall (PEF).
In che modo Cisco Meraki e HPE Aruba gestiscono i captive portals degli ospiti e il reindirizzamento della splash page esterna?
Entrambe le piattaforme supportano il reindirizzamento del captive portal esterno tramite HTTPS. Cisco Meraki reindirizza i client a un URL splash esterno e utilizza l'autenticazione RADIUS con whitelist di domini walled garden. HPE Aruba utilizza profili di captive portal esterni associati a RFC 3576 Change of Authorization (CoA) per cambiare dinamicamente i ruoli dei client dopo un'autenticazione riuscita. Purple si integra perfettamente in entrambe le piattaforme come overlay unificato del captive portal.
Cosa succede alle operazioni di rete se le licenze cloud di Cisco Meraki o HPE Aruba scadono?
Cisco Meraki richiede una licenza di gestione cloud attiva; se una licenza scade, l'hardware entra in un periodo di grazia di 30 giorni, dopodiché gli access point smettono di trasmettere il traffico di rete. Gli access point HPE Aruba gestiti tramite Aruba Central tornano alla modalità autonoma locale se le licenze scadono, mentre i sistemi gestiti da controller on-premises continuano a funzionare a tempo indeterminato con licenze perpetue.
In che modo Cisco Meraki e HPE Aruba applicano la segmentazione della rete ospiti e l'isolamento PCI-DSS?
Cisco Meraki applica l'isolamento degli ospiti a Layer 2/Layer 3 tramite modalità bridge su VLAN dedicate, l'isolamento dei client che impedisce il traffico peer-to-peer e Group Policies che applicano regole firewall a Layer 7. HPE Aruba utilizza il suo Policy Enforcement Firewall (PEF) per applicare un controllo d'accesso basato sui ruoli stateful direttamente sull'ingresso dell'AP, incanalando il traffico degli ospiti verso i gateway DMZ per una rigorosa conformità ai limiti PCI-DSS.
Un'azienda può distribuire un captive portal WiFi ospiti unificato su access point sia Cisco Meraki che HPE Aruba?
Sì. Distribuendo Purple come overlay WiFi ospiti indipendente dall'hardware, le aziende possono eseguire un unico captive portal brandizzato e coerente, un'integrazione CRM centralizzata e analisi unificate dei flussi di visitatori su parchi hardware misti di Cisco Meraki e HPE Aruba, eliminando il vincolo del fornitore.
Come si confrontano Cisco Meraki e HPE Aruba nel costo totale di proprietà (TCO) a 5 anni per implementazioni multi-sito?
Cisco Meraki presenta costi di implementazione iniziali inferiori e una riduzione della manodopera ingegneristica in loco grazie al provisioning cloud zero-touch, ma richiede licenze annuali obbligatorie per dispositivo. HPE Aruba offre prezzi hardware competitivi e opzioni di licenza flessibili (abbonamento cloud o controller perpetui on-prem), sebbene le complesse implementazioni di controller multilivello possano comportare costi di progettazione iniziali più elevati.
Continua a leggere questa serie
Che cos'è un WLC (Wireless LAN Controller) e ne hai ancora bisogno?
Questa guida completa esplora l'evoluzione dei Wireless LAN Controller (WLC) e fornisce un framework tecnico per determinare la giusta architettura nel 2026. Copre i modelli tradizionali basati su hardware, gestiti in cloud e senza controller, descrivendo dettagliatamente il loro impatto su conformità, scalabilità e guest experience.
Mesh Network vs Access Points: quale scegliere per i grandi spazi?
Questa guida tecnica offre un confronto definitivo tra mesh network e Access Points cablati tradizionali per spazi di grandi dimensioni, analizzando l'architettura, i compromessi sulle prestazioni e le strategie di implementazione. Fornisce a IT manager, network architect e CTO framework pratici per progettare infrastrutture WiFi conformi e ad alte prestazioni per settori quali hospitality, retail, eventi e settore pubblico. La guida collega inoltre queste decisioni architetturali alla piattaforma di guest WiFi e analytics di Purple, indipendente dall'hardware, mostrando come la scelta della giusta infrastruttura generi risultati di business misurabili.
Confronto tra Access Point basati su Controller e gestiti in Cloud
Questa guida di riferimento tecnica confronta le architetture degli Access Point basate su controller e gestite in cloud per ambienti aziendali. Fornisce ai responsabili IT un quadro neutrale rispetto ai fornitori per valutare i modelli di implementazione, il costo totale di proprietà e le capacità di integrazione con piattaforme di guest intelligence come Purple.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.