

Wireless Connection Security Architecture Advisor
Evaluate enterprise wireless attack surface, model deauthentication and evil twin risk, compare 802.1X ciphers against OWE, and export controller hardening configurations for zero-trust WiFi.
Um hóspede faz o check-in no seu hotel, liga-se ao WiFi no lobby, abre o e-mail e é intercetado discretamente por um ponto de acesso falso que parece suficientemente legítimo para ganhar a sua confiança. Ninguém na receção se apercebe. O seu suporte técnico só sabe do assunto mais tarde, quando o hóspede pergunta por que razão a sua conta foi acedida indevidamente após se ter ligado nas instalações.
É por isso que a segurança da ligação sem fios não se resume a escolher a sigla mais recente num menu suspenso de um ponto de acesso. É um problema operacional. A rede tem de identificar o utilizador ou dispositivo correto, aplicar o nível de acesso adequado, proteger o tráfego em trânsito e fazê-lo sem criar tanta fricção que leve a equipa a contornar as regras e os convidados a desistir.
Isto torna-se mais difícil em locais reais. Um hospital não pode tratar os dispositivos de cabeceira como clientes de um café. Um centro comercial tem de suportar o acesso de convidados, sistemas de lojistas e operações de back-office ao mesmo tempo. Um hotel tem de simplificar a integração de hóspedes, mantendo o pessoal, os sistemas administrativos e os dispositivos inteligentes separados.
A boa notícia é que os fundamentos são compreensíveis. Assim que perceber como funcionam os ataques sem fios, por que razão os padrões mais antigos falham e onde se enquadra o acesso moderno baseado em identidade, o caminho torna-se muito mais claro. Se é responsável por um espaço, um campus ou uma propriedade multi-inquilino, o objetivo é simples. Tornar o acesso seguro fácil para utilizadores legítimos e difícil para todos os outros.
Os Riscos Invisíveis do WiFi Público e para Convidados
O WiFi público e para convidados parece simples do ponto de vista do utilizador. Tocar no SSID, aceitar uma página, ficar online. Do ponto de vista do operador, muitas vezes parece um serviço público básico. Mantê-lo disponível, mantê-lo suficientemente rápido e não o deixar falhar.
Esse modelo mental é demasiado limitado. O acesso de convidados cria um ambiente de rádio partilhado onde os dispositivos de estranhos estão próximos, o tráfego move-se num meio aberto e os atacantes podem imitar nomes de redes fidedignas com pouco esforço. O problema comercial não é apenas o roubo de dados. É também a perda de confiança, a sobrecarga de suporte e as perguntas difíceis das equipas de conformidade após um incidente evitável.
Em setores como a hotelaria, o comércio a retalho e a saúde, os desafios são diferentes mas igualmente práticos:
- As equipas de hotelaria precisam de uma integração que funcione em segundos, porque as receções e a equipa de bar não se podem transformar em suporte de WiFi.
- Os operadores de retalho precisam que os clientes se liguem para efeitos de fidelização, analítica e envolvimento móvel, mas não podem arriscar que a rede de convidados se torne num caminho de acesso aos sistemas internos.
- As organizações de saúde precisam de um acesso sem fios que respeite a privacidade, apoie a mobilidade do pessoal e não deixe doentes ou visitantes expostos em redes partilhadas.
Um ponto comum de confusão é este: as pessoas assumem que "WiFi gratuito" significa que o principal risco é o abuso de largura de banda. Na prática, o maior problema é a identidade. Quem se está a ligar? O que deve esse utilizador ou dispositivo ter permissão para aceder? Com que rapidez o acesso pode ser alterado ou revogado quando as circunstâncias mudam?
O WiFi público não se torna seguro apenas porque a página de início de sessão tem uma imagem de marca. A segurança depende da forma como a rede autentica, encripta e isola cada ligação nos bastidores.
É por isso que os antigos padrões de acesso de convidados estão a mostrar o peso dos anos. As palavras-passe partilhadas espalham-se demasiado depressa. Os designs de rede planos deixam demasiado espaço para movimentos laterais. As experiências focadas em portais ensinam os utilizadores a clicar em avisos sem pensar. Se ainda trata o WiFi de convidados como um serviço secundário e não como parte da sua arquitetura de segurança, está a assumir mais riscos do que deveria.
Para uma perspetiva prática sobre o lado dos convidados, o guia da Purple sobre secure WiFi for guests é útil porque aborda o acesso de convidados tanto como uma questão de segurança como de experiência.
Compreender a Anatomia das Ameaças Sem Fios
Os ataques sem fios são mais fáceis de compreender se forem divididos em quatro tarefas que um atacante pode tentar realizar: ouvir, personificar, perturbar ou adivinhar. Isto é importante em ambientes empresariais de convidados porque cada tarefa explora uma fraqueza operacional diferente. Um SSID de convidados mal isolado cria um tipo de exposição. Uma palavra-passe partilhada reutilizada cria outro. Um dispositivo que não consegue verificar se está a ligar-se à rede autorizada cria um terceiro.
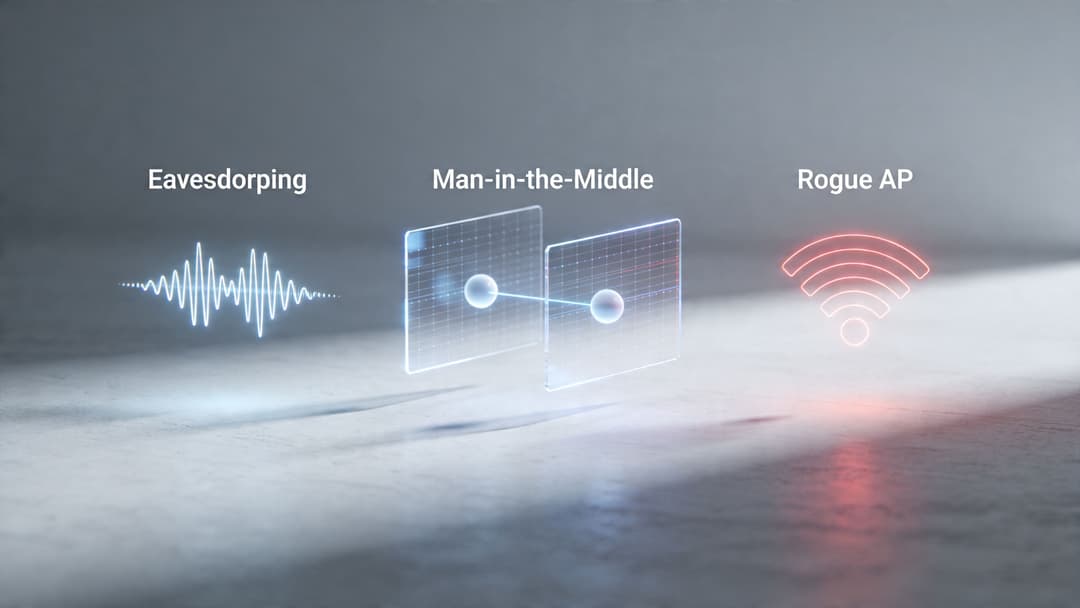
No setor da hotelaria, retalho e saúde, estas fraquezas raramente são erros técnicos isolados. Normalmente, resultam da tentativa de facilitar o acesso em escala com ferramentas que nunca foram concebidas para uma elevada rotação, dispositivos não geridos ou grupos de utilizadores mistos. Uma palavra-passe de convidado partilhada é simples de distribuir. Também é simples de partilhar para além do público pretendido. Um Captive Portal é familiar. Também treina os utilizadores a confiar em qualquer ecrã que apareça após a ligação.
Interceção de comunicações e ataques man in the middle
A interceção de comunicações é o risco de base. Se o tráfego WiFi for fracamente protegido, ou se os utilizadores se ligarem a uma rede que não é o que afirma ser, os atacantes próximos poderão conseguir observar dados que deveriam permanecer privados. Num espaço público, isso pode incluir tokens de sessão, atividade de navegação, tentativas de início de sessão ou outros metadados que ajudam a construir um ataque maior.
Um ataque de man in the middle adiciona controlo ativo. O atacante insere um sistema entre o utilizador e o destino e, em seguida, retransmite o tráfego para que ambas as partes pareçam estar a comunicar normalmente. O problema prático é a confiança. A encriptação só ajuda se o dispositivo tiver autenticado a rede correta e se o caminho não tiver sido redirecionado silenciosamente.
Este é o ponto que muitos não especialistas ignoram. A segurança WiFi não se resume a baralhar pacotes. Trata-se também de provar a identidade no momento da ligação e, em seguida, limitar o que um dispositivo ligado pode fazer. Para as equipas que trabalham neste problema de design, as network access control solutions ajudam a aplicar políticas com base no utilizador, dispositivo e contexto, em vez de tratar todas as ligações bem-sucedidas da mesma forma.
Evil Twins e falsa confiança
Um ponto de acesso Evil Twin é uma rede fraudulenta que copia o nome de uma rede legítima. O objetivo é simples. Fazer com que o dispositivo se associe ao sinal do atacante em vez de se ligar à infraestrutura legítima. No átrio de um hotel ou na sala de espera movimentada de uma clínica, isso não exige muita sofisticação. Os utilizadores escolhem frequentemente com base num SSID familiar e muitos dispositivos ligam-se automaticamente a nomes memorizados.
Assim que isso acontece, o atacante pode apresentar um portal falso, recolher credenciais, diminuir a confiança do utilizador nos avisos de certificados ou utilizar um proxy de tráfego para fazer com que a ligação pareça normal. O ataque é bem-sucedido porque o utilizador vê um nome familiar, enquanto a decisão de segurança depende de detalhes que os utilizadores normalmente não inspecionam.
Os sinais de aviso comuns incluem:
- SSIDs duplicados que correspondem ao nome de rede esperado do local
- Pedidos de ligação inesperados para uma rede que o dispositivo já conhece
- Avisos de certificado ou de fidedignidade que surgem durante um processo de ligação de rotina
- Páginas de portal que surgem no momento errado ou que parecem ligeiramente inconsistentes no texto e no esquema
Desautenticação e ligações forçadas
Alguns ataques sem fios focam-se no controlo da ligação e não no roubo direto de dados. O abuso de desautenticação força um dispositivo a sair do WiFi para que tenha de se ligar novamente. Esse momento de nova ligação é útil para um atacante porque cria confusão, aumenta a probabilidade de um utilizador aceitar um pedido suspeito e pode direcionar os dispositivos para um ponto de acesso não autorizado que pareça mais forte ou mais disponível.
Em termos operacionais, é por isso que as desconexões "aleatórias" repetidas merecem investigação, especialmente em espaços públicos densos. Um local pode assumir que o problema é o congestionamento ou a interferência quando o problema real é que o tráfego de gestão está a ser abusado para manter os clientes instáveis.
A lição mais ampla é prática. Cada nova ligação forçada pressiona a experiência do utilizador, e os utilizadores pressionados tomam piores decisões de confiança. Uma proteção mais forte das tramas de gestão e uma melhor integração dos clientes reduzem essa janela de oportunidade.
Palavras-passe partilhadas fracas e ataques de força bruta
Os ataques de força bruta contra chaves pré-partilhadas fracas visam uma vulnerabilidade diferente. O atacante não está a fingir ser a rede. Está a tentar recuperar o segredo partilhado que a protege. Se a palavra-passe for curta, reutilizada, previsível ou transmitida de forma informal, toda a rede herda essa vulnerabilidade.
As palavras-passe partilhadas criam um problema de segurança e um problema de operações ao mesmo tempo. Assim que a chave se espalha, revogar o acesso significa alterá-la para todos. Isso é inconveniente num hotel, disruptivo no retalho e arriscado em ambientes de cuidados de saúde onde a mobilidade do pessoal é essencial. Esta é uma das razões pelas quais o design moderno de redes sem fios empresariais está a avançar no sentido de uma identidade individual baseada em certificados e na integração automatizada. Esses modelos reduzem a superfície de ataque e eliminam grande parte da limpeza manual gerada pelos métodos legados de acesso de convidados e funcionários.
A Evolução dos Protocolos de Segurança Sem Fios
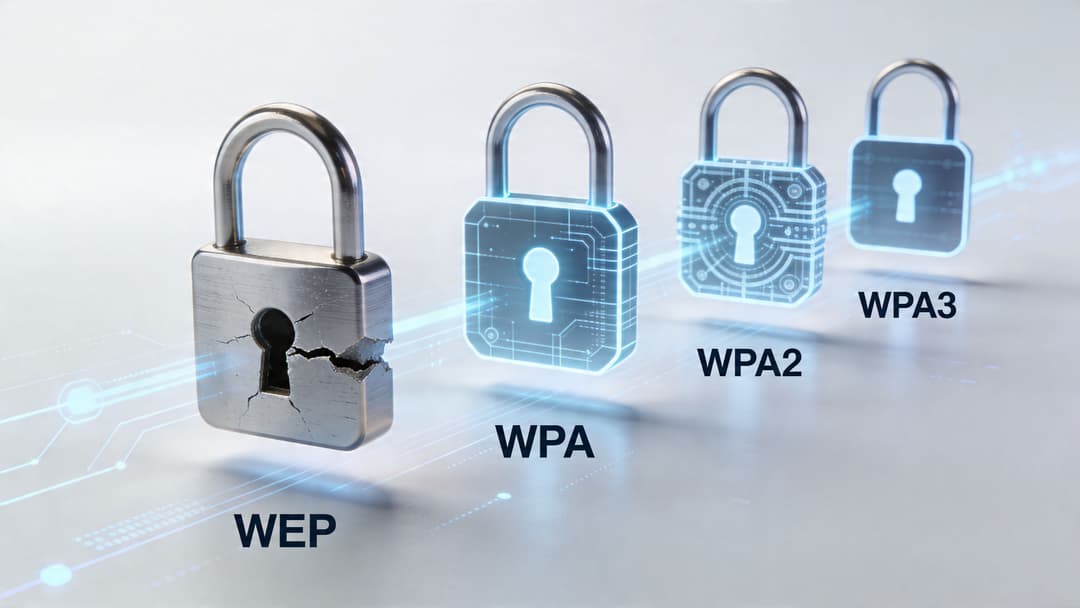
Uma equipa de rede num hotel, cadeia de lojas ou hospital raramente consegue começar do zero. Herdam terminais portáteis antigos, SSIDs esquecidos, dispositivos que apenas suportam normas obsoletas e expectativas dos utilizadores moldadas por anos de "basta dar-me a palavra-passe do WiFi." É por isso que os protocolos de segurança sem fios são melhor compreendidos como uma linha cronológica operacional e não apenas como uma lista de siglas.
O WEP foi a primeira fechadura, mas não era boa
O WEP foi a primeira tentativa amplamente implementada do WiFi para garantir a privacidade. Resolveio o problema inicial de enviar dados pelo ar de forma visível, mas fê-lo com vulnerabilidades que os atacantes aprenderam a explorar. Em termos modernos, o WEP é menos um controlo de segurança e mais um sinal de que uma rede ficou obsoleta.
A sua falha importou por duas razões. A criptografia era suficientemente fraca para ser quebrada na prática e a quebra era repetível. Assim que as ferramentas facilitaram essa tarefa, o WEP deixou de ser uma barreira.
O problema legado não desapareceu com o fim da norma. Leitores de códigos de barras antigos, impressoras, dispositivos médicos especializados e redes temporárias permaneceram frequentemente em funcionamento muito mais tempo do que as equipas de segurança previam. Em ambientes empresariais, essa é normalmente a principal lição do WEP. As escolhas de protocolos fracos tendem a sobreviver através de dispositivos negligenciados e exceções operacionais esquecidas.
O WPA e o WPA2 reforçaram a encriptação, mas muitas implementações continuaram difíceis de gerir
O WPA foi uma solução provisória. Deu à indústria uma opção mais segura enquanto um padrão mais duradouro era finalizado. O WPA2 tornou-se então o padrão de longo prazo para WiFi empresarial porque trouxe uma proteção muito mais forte e um amplo suporte de fabricantes.
Isso resolveu o problema do protocolo. Não resolveu o problema de gestão.
Muitas implementações de WPA2 ainda dependiam de uma palavra-passe partilhada porque era mais fácil de explicar e mais rápida de implementar. Essa escolha funciona como emitir uma única chave física para um edifício inteiro. É simples no primeiro dia. Torna-se dispendiosa e arriscada no momento em que os prestadores de serviços mudam, os hóspedes rodam ou um dispositivo desaparece.
A dor prática manifesta-se de forma diferente conforme o setor:
| Ambiente | Por que as chaves partilhadas geram atrito | O que costuma falhar primeiro |
|---|---|---|
| Hotelaria | Grandes volumes de utilizadores de curta permanência e rotatividade frequente de pessoal | Controlo e redistribuição de palavras-passe |
| Retalho | Trabalhadores temporários, terceiros e operações em múltiplos locais | Revogar o acesso de forma limpa |
| Cuidados de saúde | Populações mistas de médicos, visitantes e dispositivos ligados | Manter os níveis de confiança separados |
Por isso, embora o WPA2 tenha sido uma melhoria importante, muitas organizações continuaram a utilizá-lo com um modelo de acesso demasiado amplo, demasiado manual e demasiado fácil de utilizar incorretamente. O protocolo era mais forte do que o modelo operacional em que estava inserido.
O WPA3 melhorou mais do que o conjunto de cifras
O WPA3 importa porque aborda vulnerabilidades que surgiram em implementações reais, não apenas em comparações de laboratório.
Para o modo pessoal, o WPA3 substitui a antiga partilha de palavra-passe por SAE. Esta alteração torna o tráfego de autenticação capturado muito menos útil para um atacante que tente adivinhar palavras-passe offline. Para as equipas de rede, o resultado prático é simples. Uma rotina de integração fraca já não dá aos atacantes as mesmas oportunidades fáceis de repetição e adivinhação que os modelos mais antigos de chave partilhada davam.
O WPA3 também reforça a gestão do tráfego de controlo através de Protected Management Frames. Isto é importante porque os ataques sem fios focam-se frequentemente na interrupção do serviço antes de tentarem a desencriptação. Se um atacante conseguir forçar repetidamente novas ligações ou falsificar o tráfego de controlo, torna-se mais fácil desorientar os utilizadores e a confiança nas operações diminui.
A versão empresarial do WPA3 é onde a história se torna mais relevante para grandes ambientes. Suporta opções criptográficas mais fortes e melhores modelos de acesso baseados em identidade, mas o principal ganho é arquitetónico. Afasta as organizações do conceito de "toda a gente sabe a palavra-passe" e direciona-as para a confiança por utilizador ou por dispositivo. Essa mudança é muito mais útil num hospital, retalhista ou grupo hoteleiro do que uma simples atualização de protocolo por si só.
Porque é que o histórico dos protocolos ainda importa
É fácil ver o WEP, WPA, WPA2 e WPA3 como uma progressão simples de mau para bom. Os ambientes reais são mais complexos. Uma empresa pode executar o WPA3 no SSID principal dos funcionários, WPA2 em dispositivos operacionais mais antigos e uma rede de convidados isolada com regras de integração completamente diferentes.
Esse ambiente misto é a razão pela qual as decisões de segurança sem fios raramente são apenas técnicas. Estão ligadas ao ciclo de vida dos dispositivos, à experiência dos convidados, aos custos de suporte e à rapidez com que o acesso pode ser emitido ou revogado. Por outras palavras, a escolha do protocolo é apenas uma parte do plano de controlo.
As equipas que gerem bem o WiFi empresarial costumam fazer uma pergunta diferente de "Em que padrão estamos?" Elas perguntam se o modelo de segurança é viável à escala. As identidades podem ser emitidas automaticamente? Os dispositivos antigos podem ser contidos sem enfraquecer tudo o resto? Os convidados conseguem ligar-se sem criar uma fila de suporte técnico ou um problema de segredo partilhado?
É nesse ponto que as abordagens modernas, como o acesso baseado em certificados e o registo automatizado, começam a fazer a diferença. Estas abordagens resolvem as lacunas operacionais que a segurança sem fios antiga deixou para trás.
Comparar Métodos Modernos de Autenticação e Criptografia
Uma cadeia de hotéis implementa o WPA3 e espera que o problema de segurança fique resolvido. Um mês depois, a equipa de TI ainda anda à procura de palavras-passe partilhadas por funcionários em conversas de chat, os prestadores de serviços da receção utilizam as mesmas credenciais que os colaboradores permanentes e os acessos revogados permanecem em dispositivos antigos. A encriptação melhorou. O modelo operacional não.
É por isso que ajuda separar duas tarefas que muitas vezes se confundem. A encriptação protege os dados após um dispositivo ser ligado. A autenticação decide se esse dispositivo ou utilizador deve sequer ter permissão para aceder à rede. Uma protege a conversa. A outra verifica quem entra pela porta.
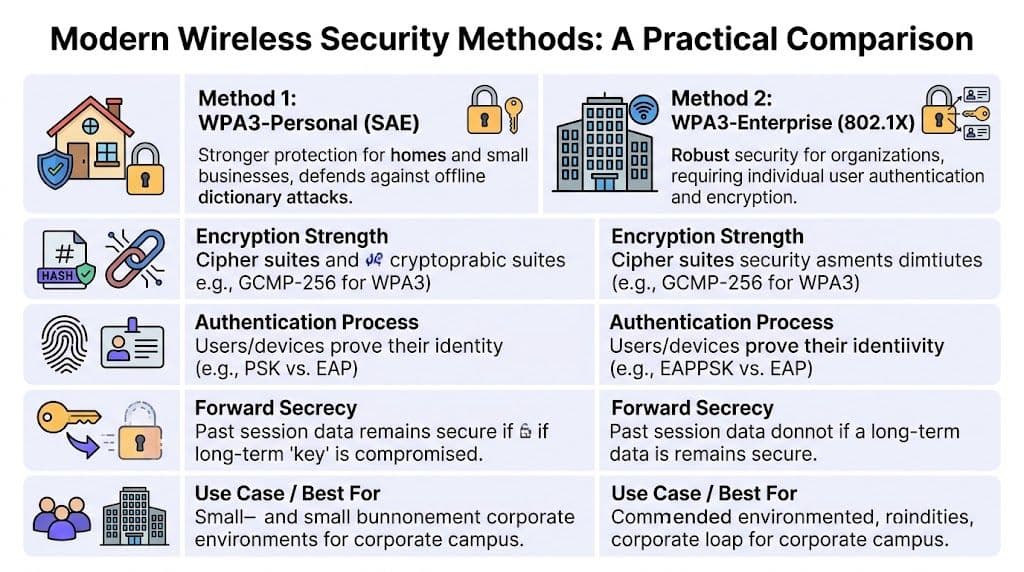
Três opções comuns em ambientes empresariais
Na prática, as equipas empresariais comparam habitualmente três modelos: WPA3-Personal, WPA3-Enterprise e acesso baseado em certificados com EAP-TLS.
Podem parecer escolhas de protocolo. Num hospital, retalhista ou grupo hoteleiro, são também escolhas de pessoal, escolhas de integração e escolhas de suporte.
| Método | Como os utilizadores ou dispositivos se autenticam | Postura de segurança | Experiência do utilizador | Sobrecarga de TI | Melhor adequação |
|---|---|---|---|---|---|
| WPA3-Personal | Palavra-passe partilhada usando SAE | Mais forte do que os modelos PSK mais antigos, mas ainda baseada num segredo comum | Simples ao início, inconveniente quando as palavras-passe mudam | Moderada, porque a distribuição e a rotação são manuais | Ambientes pequenos ou utilização temporária |
| WPA3-Enterprise | Autenticação por utilizador ou por dispositivo via 802.1X | Alta, especialmente para organizações geridas | Melhor do que palavras-passe partilhadas após a configuração | Mais alta se o RADIUS, a identidade e o ciclo de vida forem tratados manualmente | Pessoal e acesso empresarial controlado |
| EAP-TLS baseado em certificados | Certificado de dispositivo ou utilizador comprova a identidade | Muito alta, sem palavra-passe partilhada para roubar ou reutilizar | Excelente quando automatizado. Frequentemente invisível para o utilizador | Baixa para os utilizadores, potencialmente alta para administradores, a menos que seja automatizada | Pessoal de empresas, dispositivos geridos, ambientes de alta confiança |
O WPA3-Personal oferece melhor segurança sobre uma base fraca familiar
O WPA3-Personal melhora o antigo modelo de chave pré-partilhada. O SAE torna os ataques a palavras-passe mais difíceis, representando um avanço significativo em relação ao WiFi antigo protegido por uma palavra-passe partilhada básica.
O senão é operacional. Todos continuam a depender do mesmo segredo.
Isso cria problemas previsíveis em ambientes multissítio:
- Risco de distribuição porque as palavras-passe são copiadas para mensagens, guias impressos e notas de passagem de turno
- Dificuldade de rotação porque uma única alteração de palavra-passe pode significar a reconfiguração de muitos dispositivos
- Atribuição deficiente porque a rede consegue ver que a palavra-passe foi utilizada, mas não qual foi a pessoa que a utilizou
- Desativação fraca porque remover um utilizador significa frequentemente alterar o acesso de todos
Para um pequeno escritório, isso pode ser tolerável. Para um retalhista com trabalhadores sazonais, um hospital com funções clínicas e não clínicas, ou um grupo de hotelaria com rotatividade frequente de pessoal, torna-se uma fonte recorrente de trabalho de suporte e desvio de políticas.
O WPA3-Enterprise dá à rede uma forma de tomar decisões baseadas em identidade
O WPA3-Enterprise altera o modelo de admissão. Em vez de perguntar "Sabe a palavra-passe?", a rede pode perguntar "Quem é você?" ou "Que dispositivo é este?" através de 802.1X e de um sistema de identidade como o RADIUS.
Essa mudança é importante porque apoia a forma como as grandes organizações já gerem o acesso noutros locais. As contas dos funcionários podem ser associadas a políticas de diretório. Os dispositivos podem ser colocados em diferentes funções. Uma credencial comprometida pode ser desativada sem forçar a reposição da palavra-passe em todo o edifício.
A criptografia também é mais forte, especialmente nos modos de garantia mais elevada utilizados por organizações reguladas. Mas o maior ganho é o controlo. A conta de uma pessoa já não funciona como uma chave mestra para um SSID inteiro.
Onde as equipas costumam ficar bloqueadas é no esforço de implementação. O WiFi empresarial tradicional exige muitas vezes várias peças móveis em simultâneo: RADIUS, serviços de certificados, integração de diretórios, configuração do suplicante e procedimentos de suporte para dispositivos que se comportam mal. Se esses passos forem geridos manualmente, o modelo de segurança é robusto, mas a operação diária pode ser pesada.
O EAP-TLS baseado em certificados é habitualmente o modelo de confiança mais limpo
O EAP-TLS funciona como um cartão de identificação de acesso emitido para uma pessoa ou dispositivo específico. A rede não solicita um segredo memorizado. Em vez disso, verifica se o certificado apresentado provém de um emissor fidedigno e se ainda é válido.
Isso parece mais técnico do que uma palavra-passe porque realmente o é. No entanto, para os utilizadores, é frequentemente mais fácil. Assim que um portátil, scanner, telemóvel ou tablet é registado, a ligação pode ocorrer de forma automática. Ninguém precisa de introduzir uma palavra-passe de WiFi no posto de enfermagem, atrás de uma caixa registadora ou na receção de um hotel.
A melhor experiência de WiFi empresarial é silenciosa. O utilizador abre o portátil ou desbloqueia o telemóvel e a rede já sabe se aquele dispositivo deve estar ali.
O acesso baseado em certificados também torna o controlo do ciclo de vida muito mais limpo. As credenciais podem ser emitidas por dispositivo, associadas a registos de identidade e revogadas sem afetar todos os outros. Essa é uma vantagem prática, não apenas de segurança. Dispositivos perdidos, saídas de colaboradores, prestadores de serviços e unidades temporárias podem ser geridos com precisão, em vez de se recorrer a alterações gerais de palavra-passe.
A decisão é, em última análise, administrativa e não apenas criptográfica
As equipas perguntam frequentemente qual o método mais forte no papel. Uma pergunta melhor é saber qual o método forte que a organização consegue emitir, renovar, revogar e suportar à escala.
Uma estrutura de decisão simples ajuda:
- Se os utilizadores não forem geridos e forem de curto prazo, evite um modelo que dependa de segredos partilhados que passam de pessoa para pessoa.
- Se os dispositivos forem geridos e a identidade for importante, utilize a autenticação empresarial em vez de PSKs.
- Se o acesso precisar de ser revogado rapidamente, os métodos baseados em certificados costumam proporcionar um controlo mais limpo.
- Se os dispositivos mais antigos tiverem de permanecer online, isole-os num caminho separado em vez de enfraquecer a rede principal.
É também aqui que a segurança sem fios começa a sobrepor-se a uma arquitetura de acesso à rede zero trust mais ampla. A rede deve conceder confiança com base na identidade verificada e no estado do dispositivo, e não apenas na posse de um SSID e palavra-passe.
A automatização altera o modelo de custos. As plataformas podem reduzir o trabalho manual relacionado com a integração de identidades, o registo baseado em certificados, o aprovisionamento de Passpoint e a aplicação de políticas por dispositivo. Nessa categoria, a Purple é uma opção para as equipas que pretendem um acesso de colaboradores integrado com diretórios, autenticação de convidados sem palavra-passe e suporte a iPSK para dispositivos legados sem reconstruir tudo em torno de palavras-passe partilhadas.
O que as organizações devem descontinuar primeiro
Vários padrões continuam a surgir porque são familiares, não porque aguentem bem a pressão:
- Uma única palavra-passe WiFi para todos os funcionários
- Um único SSID de convidados com fraca separação entre utilizadores
- Registo manual para cada prestador de serviços, trabalhador temporário ou parceiro visitante
- Projetos de rotação de palavras-passe que interrompem as operações sempre que ocorrem
A segurança sem fios melhora assim que o acesso passa a funcionar como o resto do negócio. As aplicações em nuvem não são protegidas com uma única palavra-passe partilhada pela empresa. A entrada num edifício não depende de um único cartão copiado para todos os colaboradores. O WiFi deve seguir a mesma lógica. A identidade deve ser específica, a revogação deve ser direcionada e o acesso deve ser fácil de operar em ambientes reais - e não apenas fácil de descrever num gráfico de protocolos.
Desenhar uma Arquitetura Sem Fios Zero Trust Segura
Um hóspede faz o check-in num hotel, uma enfermeira desloca um monitor ligado em rede entre enfermarias e um funcionário de uma loja inicia sessão num digitalizador portátil antes de as portas se abrirem. Todos os três dependem da mesma infraestrutura sem fios. Todos os três devem ser tratados de forma diferente.
Esse é o problema de desenho que o Zero Trust resolve no WiFi.
O Zero Trust é frequentemente resumido como nunca confiar, verificar sempre. Numa rede sem fios, isso significa que o acesso não deve ser concedido apenas porque um dispositivo conhece o SSID, se encontra dentro do edifício ou se ligou com sucesso na semana passada. Os sinais de rádio não param nas paredes e os atacantes não precisam de uma secretária vaga no escritório para ficarem ao alcance da rede.
O acesso sem fios deve funcionar como o acesso controlado a edifícios
Um edifício bem gerido não utiliza uma única chave para todas as portas. Os visitantes acedem à receção. O pessoal acede às áreas de trabalho. As equipas de farmácia acedem ao armazenamento de medicamentos. Muito poucas pessoas acedem à sala de servidores.
O WiFi deve seguir a mesma lógica. O SSID é apenas a porta de entrada. O controlo real surge daquilo que acontece após a autenticação, quando a rede decide a que recursos este utilizador ou dispositivo tem permissão para aceder.
Um design prático de Zero Trust geralmente separa, pelo menos, quatro grupos:
- Convidados que precisam de acesso à internet e pouco mais
- Funcionários que precisam de sistemas de negócios e aplicações internas
- Dispositivos IoT e operacionais tais como sensores, leitores, ecrãs, televisões, impressoras e terminais
- Sistemas administrativos ou altamente confidenciais que devem ter o caminho de acesso mais restrito
Isso parece familiar porque muitas equipas já utilizam SSIDs ou VLANs separados. O problema é que a segmentação ampla, por si só, não descreve a fidedignidade com precisão suficiente para ambientes reais, tais como hotéis, superfícies comerciais ou campus de cuidados de saúde. Um tablet fornecido a um enfermeiro, o telemóvel de um paciente, uma smart TV e um terminal de pagamento não devem herdar a mesma política apenas por estarem no mesmo piso.
A segmentação e o isolamento resolvem problemas diferentes
Muitas vezes, as configurações de redes sem fios parecem corretas num diagrama, mas falham na prática.
Uma VLAN de convidados separada pode manter o tráfego de convidados longe dos sistemas internos. No entanto, não impede automaticamente que um dispositivo de convidado sonde, descubra ou ataque outro dispositivo de convidado nesse mesmo segmento. Em ambientes partilhados movimentados, essa distinção é importante. O isolamento de clientes controla a exposição lateral entre dispositivos próximos. Sem ele, uma rede pode parecer segmentada enquanto continua a permitir interferências locais ou ataques oportunistas.
Uma forma útil de enquadrar isto é simples:
A segmentação decide em que parte da rede entra. O isolamento de clientes decide se pode interagir com outros dispositivos ao seu lado.
Precisa de ambos, especialmente em ambientes multi-inquilino onde muitos utilizadores sem relação entre si ocupam o mesmo espaço físico.
A identidade deve decidir o acesso, não o nome da rede
Assim que desenha para Zero Trust, o SSID torna-se uma escolha de transporte em vez de ser a barreira de segurança principal. A identidade passa a ser a barreira.
Isso altera a arquitetura de formas práticas:
- Autenticar cada utilizador ou dispositivo individualmente em vez de depender de uma palavra-passe partilhada
- Aplicar políticas dinamicamente com base na função, tipo de dispositivo, localização, inquilino ou risco
- Restringir a visibilidade leste-oeste para que os dispositivos vizinhos não se consigam descobrir mutuamente
- Vincular alterações de acesso a eventos de ciclo de vida para que a revogação siga a saída de colaboradores, perda de dispositivos ou expiração de prestadores de serviços
- Conter exceções de sistemas legados para que o hardware mais antigo não enfraqueça o acesso principal
É por isso que o acesso baseado em certificados é importante no WiFi empresarial. Um certificado funciona mais como um cartão de identificação gerido do que como uma palavra-passe reutilizável. A rede pode verificar quem o emitiu, se ainda é válido e que política deve ser aplicada a partir dele. Se um colaborador sair ou se um dispositivo for comprometido, revoga essa credencial única em vez de alterar uma palavra-passe partilhada por dezenas ou centenas de pontos de extremidade.
Para organizações que alinham os controlos sem fios com uma arquitetura de acesso à rede Zero Trust mais ampla, esse modelo focado em primeiro lugar na identidade é a mudança principal. O acesso passa a ser uma decisão de política associada a uma pessoa, dispositivo e contexto, e não um teste único para verificar se alguém sabe a frase secreta correta.
As operações empresariais são onde os bons desenhos triunfam ou falham
A parte mais difícil raramente é escolher uma sigla de protocolo. É operar o desenho dia após dia.
Um hotel pode ter hóspedes de curta duração, residentes de longa duração, prestadores de serviços, funcionários da receção, unidades de IPTV, fechaduras e sistemas de back-office numa única propriedade. Um retalhista pode ter tablets de loja, terminais POS, leitores de stock, sinalética digital e dispositivos de fornecedores em visita. Um hospital pode ter postos de trabalho clínicos, dispositivos biomédicos, acesso para doentes e pessoal temporário a mover-se constantemente entre espaços. As passwords partilhadas e a integração manual não funcionam bem nessas condições, porque criam tanto riscos como sobrecarga administrativa.
É por isso que a segurança sem fios moderna precisa de fazer duas tarefas ao mesmo tempo. Tem de reduzir a exposição e tem de ser viável para as equipas que a gerem.
Na prática, isso costuma significar a combinação de:
- Autenticação forte de funcionários com certificados ou métodos empresariais baseados em identidade
- Atribuição de políticas por dispositivo ou por função
- Isolamento de clientes para populações não confiáveis e convidados
- Integração e revogação automatizadas
- Opções de contingência controladas, como o iPSK, para terminais antigos que não suportam autenticação moderna
O benefício operacional é fácil de ignorar se apenas comparar protocolos numa tabela de funcionalidades. Uma boa segurança sem fios não se resume a uma criptografia mais forte. É um design que permite às TI alterar o acesso rapidamente, remover um único dispositivo de forma limpa, registar utilizadores sem a fricção do suporte técnico e evitar a reconfiguração de políticas sempre que o negócio muda.
Alcançar uma Segurança Contínua com Passpoint e OpenRoaming
Os tradicionais portais cativos resolveram um problema antigo. Deram aos locais uma forma de apresentar termos, recolher alguns dados e colocar as pessoas online sem ter de fornecer uma palavra-passe na receção. Durante muito tempo, isso foi suficiente.
Já não é um modelo muito forte.
Os Captive Portals criam atrito, especialmente em locais onde o utilizador apenas quer um acesso rápido e fiável. Também incentivam maus hábitos. Os utilizadores habituam-se a clicar em avisos, aceitar redirecionamentos e tratar a confiança na rede como um mero exercício de marca em vez de uma decisão de segurança. Nalguns dispositivos e aplicações, a experiência é também inconsistente ao ponto de gerar chamadas de suporte e desistências.
Porque é que o Passpoint se assemelha mais ao roaming móvel
O Passpoint altera a experiência ao fazer com que o WiFi se comporte mais como uma rede móvel. O dispositivo reconhece um fornecedor fidedigno, autentica-se automaticamente e estabelece uma ligação encriptada desde o início. O utilizador não precisa de abrir um navegador e negociar uma página de início de sessão antes de o acesso real começar.
Esta é uma melhoria de segurança significativa porque a ligação mais segura é, frequentemente, aquela que elimina as oportunidades de confusão. Sem páginas de portal para falsificar. Sem palavras-passe para ouvir inadvertidamente. Sem interrupções incómodas entre a associação e a utilização segura.
Para os operadores, o atrativo é igualmente prático:
- Menos passos de ligação para hóspedes e visitantes
- Menor sobrecarga de suporte nas receções e balcões de atendimento
- Uma experiência de visita de retorno mais consistente
- Maior alinhamento com modelos de acesso baseados em identidade
O OpenRoaming expande o modelo de confiança
O OpenRoaming baseia-se na mesma ideia e expande-a para um modelo de federação. O utilizador autentica-se através de um fornecedor de identidade reconhecido e, em seguida, liga-se de forma segura em todos os locais participantes, sem ter de repetir todo o processo de integração de cada vez.
Se gere um grupo de hospitais, uma rede de retalho, um portfólio de eventos ou uma marca de hotelaria, isso é importante porque a confiança pode acompanhar o utilizador entre localizações. A rede não precisa de recorrer a um portal genérico de cada vez que alguém entra numa nova propriedade.
O acesso sem palavra-passe não é apenas uma funcionalidade de conveniência. Ele remove uma das partes mais propensas a falhas nas operações de WiFi de convidados, que é o fardo da distribuição, reutilização e suporte de credenciais partilhadas.
Porque é que isto importa nas operações reais
A objeção prática a controlos sem fios mais fortes sempre foi a fricção do utilizador. "Isto parece seguro, mas os clientes não vão tolerar." O Passpoint e o OpenRoaming enfraquecem essa objeção porque melhoram a segurança simplificando a experiência em vez de a complicar.
Esta é uma combinação rara e valiosa.
Em ambientes empresariais e públicos, um modelo de convidados moderno deve visar três coisas ao mesmo tempo:
| Requisito | Antigo modelo de portal | Modelo Passpoint e OpenRoaming |
|---|---|---|
| Esforço do utilizador | Manual e inconsistente | Automático após validação de confiança |
| Postura de segurança | Fácil de imitar e interromper | Baseado em identidade e encriptado desde o início |
| Carga operacional | Suporte da equipa e integração repetida | Menor necessidade de intervenção após a configuração |
É também aqui que os operadores dos locais começam a ligar as redes à fidelização e à qualidade do serviço. Um cliente que regressa e se volta a ligar instantaneamente sente a rede como fiável e invisível. É exatamente essa a sensação que uma boa segurança de ligação WiFi deve transmitir ao utilizador final.
O Futuro das Comunicações Sem Fios é Seguro e Simples
O rumo a seguir é claro. A segurança sem fios está a afastar-se dos segredos partilhados e a aproximar-se do acesso baseado em identidade. Essa mudança é importante porque as palavras-passe partilhadas foram sempre um compromisso. São fáceis de explicar, mas difíceis de controlar adequadamente à escala.
A segurança das ligações sem fios modernas funciona melhor quando a rede sabe quem ou o que se está a ligar, aplica a política correta de forma automática e mantém essa decisão atualizada à medida que as pessoas e os dispositivos mudam. É por isso que o acesso baseado em certificados, a autenticação empresarial e o registo sem palavra-passe se estão a tornar o centro prático de um bom design.
O antigo compromisso entre segurança e usabilidade é mais fraco do que costumava ser. Já não tem de escolher entre uma configuração empresarial frágil e um modelo de convidados conveniente, mas arriscado. Com a arquitetura certa, os colaboradores podem autenticar-se através de identidade gerida, os dispositivos legados podem ser contidos com controlos por dispositivo e os convidados podem ligar-se através de mecanismos simples, como o Passpoint e o OpenRoaming.
A lição mais ampla é simples. Não avalie uma rede sem fios pelo facto de os utilizadores conseguirem ou não ficar online. Avalie-a pelo facto de o acesso ser verificado, o tráfego ser protegido, os dispositivos vizinhos estarem isolados e as credenciais poderem ser alteradas sem causar o caos.
Se a sua configuração atual ainda depende de chaves partilhadas, integração manual e fluxos de trabalho baseados em portais, vale a pena reavaliá-la. As redes mais fortes agora tornam a segurança quase invisível para os utilizadores legítimos, mantendo o controlo firmemente nas mãos dos operadores.
Se está a analisar como modernizar o acesso de convidados, funcionários e múltiplos inquilinos, a Purple merece ser avaliada como uma plataforma que combina conectividade sem palavra-passe para convidados, autenticação de funcionários baseada em identidade e controlos operacionais, como Passpoint, OpenRoaming e modelos de acesso por dispositivo, num único ambiente.



