
Ruckus access point architecture & guest WiFi planner
Size your Ruckus AP fleet density, calculate BeamFlex+ RF mitigation, and generate validated configuration parameters for Purple captive portal and Cloud RADIUS integration.
Adaptive antenna array & interference mitigation
Ruckus R750 / R850 features Ruckus BeamFlex+ smart antenna technology. Rather than broadcasting in static omnidirectional patterns, BeamFlex+ dynamically directs RF energy toward individual client devices on a per-packet basis while filtering out unwanted noise from adjacent APs.
Need assistance designing your Ruckus WiFi architecture?
Purple connects directly with SmartZone, Ruckus One, and Unleashed controllers to deliver secure guest onboarding, 802.1X Cloud RADIUS, and venue analytics.
在您考虑拆封任何一个 Ruckus 无线接入点之前,您需要一个规划。一个坚如磐石的规划。这不仅仅是在地图上选择位置;而是要从头开始设计一个能够应对实际需求、避开干扰并为每位用户提供完美体验的网络。
老实说,做好这个基础阶段是您充分利用投资所能做的最重要的一件事。
规划您的 Ruckus 无线部署
出色的 Ruckus 部署在将任何硬件安装到天花板上之前很久就已经开始了。其中第一步,也是最关键的一步,就是预测性站点勘测。在这里,您可以使用专业软件在建筑物的楼层平面图上直接模拟 WiFi 覆盖范围。它让您能够规划出 AP 的最佳位置,很好地了解信号强度,并在电梯井或厚混凝土墙等潜在问题区域成为麻烦之前将其找出。
在深入了解 Ruckus 的细节之前,退一步并确保您清楚地 理解 WiFi 与有线网络之间的细微差别 总是一个好主意。这确实有助于阐明无线在哪些方面是该工作的最佳工具,以及在哪些方面传统电缆可能仍然是更明智的选择。
估算容量并规避干扰
有了粗略的布局后,您的重点应该转移到两件事上:用户容量和信道干扰。想想您场馆中的不同区域。安静的办公区与拥挤的大礼堂有着完全不同的需求,因此您必须同时规划覆盖范围和容量。
我见过的最常见错误之一是人们试图仅通过增加更多接入点来解决覆盖漏洞。这通常会适得其反,并带来一个更大的问题:信道干扰。在相同的有限无线电频谱上,过多的 AP 相互呼喊会使您的网络陷入停顿。
合理的信道规划是指将您的 AP 错开分布在不重叠的信道上(例如 2.4 GHz 频段上经典的 1、6 和 11),以将这种“同信道干扰”降至最低。Ruckus AP 在自动管理这一点方面表现出色,但从一开始就给系统一个经过深思熟虑的规划会带来天壤之别。您还可以使用我们便捷的 接入点计算器,快速估算您的空间可能需要多少个 AP。
为工作匹配合适的 Ruckus AP
并非所有接入点都生来平等,Ruckus 提供了几个针对特定任务设计的不同 AP 系列。选择正确的工具是关键。
- R系列(室内): 可以将它们视为大多数室内空间的主力机型,从小型办公室到大型企业楼层。不同型号的容量和功能各不相同,因此您可以将 AP 与每个区域的用户密度完美匹配。
- T系列(室外): 专为应对恶劣天气而打造,是覆盖庭院、体育场看台或交通枢纽等室外区域的首选。它们拥有耐候外壳和非常强大的天线。
- H系列(酒店): 专为酒店或学生公寓的客房内布署而设计。它们设计紧凑,通常还包含额外的有线端口,以便在房间内直接连接智能电视或 VoIP 电话。
透视来看,Ruckus 在英国酒店行业提供顶级宾客 WiFi 方面一直是游戏规则的改变者。早在 2015 年,一些英国连锁酒店就报告称,宾客满意度跃升了 40%,他们将这直接归因于 Ruckus 的部署。其自适应天线技术为他们提供了跨越多个楼层好得多的信号覆盖,将盲区减少了高达 65%。
让您的 Ruckus 控制器与 Purple 进行通信
有了切实可行的计划,现在是时候着手配置您的 Ruckus 控制器了。这是建立与 Purple 平台连接的关键步骤,将您强大的 wireless access point Ruckus 硬件转化为一个能够识别谁在连接以及为什么连接的网络。您在这个阶段做出的选择将真正定义您管理网络的方式以及用户体验的呈现。
您的第一个重大决策点是选择合适的 Ruckus 管理平台。这个选择几乎总是取决于您无线网络的规模和复杂性。
选择您的控制器:Unleashed 对比 SmartZone
对于较小的单站点部署,Ruckus Unleashed 通常是完美的选择。这是一种无控制器解决方案,其中一个接入点扮演“主”角色,管理同一本地网络上的多达 128 个其他 AP。这是一种极其简单且具有成本效益的方法,使其成为独立商店、小型酒店或分支机构的首选。
如果您面对的是规模更大、多站点或要求更苛刻的环境,那么 Ruckus SmartZone 就是您需要的企业级主力设备。它提供了一个单一的管理窗口,可用于管理不同地点的数千个 AP,并配有深度分析、高度细粒度的策略控制和内置的高可用性。如果您正在管理大学校园、体育场馆或全国连锁零售店,SmartZone 就是专为此类工作而设计的。
对于任何 Ruckus 部署,我给出的一个关键建议是精细管理您的固件。在开始之前,请务必检查兼容性矩阵,以确认您选择的固件版本完全受到 Purple 的支持。相信我,运行不受支持的版本可能会导致奇怪的认证问题,以及某些功能无法按预期运行。
一旦您确定了控制器平台并双重检查了固件兼容性,下一步工作就是在 Ruckus 和 Purple 之间建立数字桥梁。这意味着需要告知您的网络将认证请求发送到 Purple 的云端。
设置 RADIUS 和 Captive Portal 集成
整个集成的核心在于如何在 Ruckus 控制器上配置 RADIUS (Remote Authentication Dial-In User Service) 设置。您需要将访客或企业 SSID 直接指向 Purple 的 RADIUS 服务器。这意味着每当有用户尝试连接时,Ruckus 控制器只需将该请求转发给 Purple 来处理验证。
在 Ruckus WLAN 设置中,您需要输入 Purple 提供的几个关键详细信息:
- RADIUS 服务器:指向 Purple 认证云的特定服务器地址。
- 共享密钥:一个独特的密码,用于确保您的控制器与 Purple 之间的所有通信安全无虞。
- Captive Portal URL:您还需要将 Captive Portal - 即用户看到的登录页面 - 指向来自 Purple 的特定 URL。这可以确保用户看到的是您的品牌化登录体验。
正确进行此项配置是解锁 Purple 所有强大功能的关键。现在,用户不仅能看到一个简单的密码框,还能看到丰富的登录选项,例如社交媒体账号、简单的数据收集表单,甚至是完全无缝的 Passpoint 连接。您可以查看我们的 客用 WiFi 集成 列表,了解 Purple 如何与各种硬件协同工作。
想象一下,一家酒店正在使用 Ruckus Unleashed。他们可以配置他们的 "Guest-WiFi" SSID,并填入 Purple 的 RADIUS 详细信息。当宾客连接时,他们会被自动重定向到一个印有该酒店品牌标志的门户页面,在那里他们可以使用自己的电子邮件地址进行登录。这一简单的操作不仅安全地对他们进行了身份验证,而且在后台,还为酒店捕获了宝贵的营销数据——这一切都在现场的 Ruckus 硬件和 Purple 云端之间无缝协作完成。确保这种 RADIUS 与 Captive Portal 的握手正确无误,是成功部署的绝对基石。
设计 SSID 和 VLAN 以实现安全网络隔离
一旦您的 Ruckus 控制器启动并运行,下一个提升安全性的重大举措就是进行适当的网络隔离。这是我经常提起的一个理念。把您的网络想象成一艘带有防水舱壁的轮船——如果一个区域进水,破损会被控制住,而不会导致整艘船沉没。这正是服务集标识符(SSIDs)和虚拟局域网(VLANs)为您的数字空间所做的事情。
目标很简单:为不同的用户和设备类型创建独立的无线网络,然后将它们分别映射到物理网络上各自隔离的通道中。这不仅仅是理论,这是确保任何现代无线环境安全的基本步骤,尤其是由高性能的 Ruckus 无线接入点所驱动的环境。
构建您的数字防火墙
首先,您需要规划好将使用您的 WiFi 的不同人群和设备群组。我的建议?保持简单。对于大多数企业而言,几个定义明确的 SSID 就足以实现巨大的安全性提升。
一个稳健且高效的配置通常可以归纳为三个核心 SSID:
- Corporate-Secure: 这专用于公司拥有或受信任的员工设备,这些设备需要访问内部资源(如文件服务器和打印机)。它需要强大的身份验证,最好是通过 Purple 管理的基于证书的访问。
- Guest-WiFi: 供访客使用的面向公众的网络。其唯一职责是提供互联网访问,同时与您的内部公司网络完全隔离。
- IoT-Devices: 该网络是您所有“无屏”智能设备的家——例如安全摄像头、智能恒温器、打印机或数字标牌。这些设备的安全防御通常较弱,应保存在其独立的沙盒环境中。
当您在 Ruckus 控制器中将每个 SSID 映射到唯一的 VLAN ID 时,真正的神奇之处就发生了。这正是创造数字隔离的原因。被分配到独立 VLAN 的 "Guest-WiFi" SSID 流量,在没有明确允许的防火墙规则的情况下,在物理上是无法到达 "Corporate-Secure" VLAN 的。
联合办公空间中的真实案例
让我们把这些付诸实践。想象一个繁忙的联合办公空间。他们必须为数十家不同的租户公司、自己的员工以及一系列共享设备(如打印机和智能电视)提供可靠的互联网。仅广播一个使用共享密码的 SSID,对于安全和性能来说都将是一场灾难。
相反,他们构建了一个细分网络:
- 租户私有:利用 Purple 的多租户功能,每个租户公司都拥有自己独立的 SSID 和 VLAN。这意味着租户 A 的流量对租户 B 来说是完全不可见的,从而提供了真正企业级的隐私保障。
- 员工管理:此 SSID 映射到管理 VLAN,使员工能够安全地访问互联网和内部管理工具。
- 大堂访客:这是一个面向日常访客和临时进入人员的公共 SSID,它会重定向到 Purple Captive Portal 进行访问,且严格限制为仅能浏览网页。
- 大楼物联网:独立 VLAN 上的隐藏 SSID 连接了大楼所有的智能照明、HVAC 系统和安全摄像头,确保它们的安全并与主网络隔离。
这种结构可以通过 Ruckus SmartZone 控制器轻松管理,防止任何交叉污染。登录大堂 WiFi 的访客对于几米之外的租户私有网络上访问的敏感客户数据完全不可见。
应用流量整形和安全策略
在设置好 SSID 和 VLAN 之后,您就可以开始进行微调了。这就是您可以直接在 Ruckus 控制器内应用流量整形规则的地方。例如,您可以保证 “Corporate-Secure” SSID 始终拥有关键应用(如视频通话)的优先带宽,同时限制 “Guest-WiFi” 网络上可用的总带宽。
这一简单的步骤可以确保大量访客播放视频流不会导致您团队的重要会议通话中断。这是为每个人维持高质量服务至关重要的一环。
在此基础上,您可以将特定的防火墙策略或访问控制列表 (ACL) 应用于每个 SSID,从而对用户可以执行的操作以及其流量的去向增加另一层控制。这种细粒度的控制水平是专业设计 Ruckus 网络的重要标志。
利用 Purple 实施安全认证
一旦您的网络分段部署到位,就该彻底抛弃那些不安全的共享密码了。这就是将您的无线接入点 ruckus 硬件与 Purple 结合使用的真正威力所在,让您可以为每一个人和每一台设备部署现代、安全且用户友好的认证。其目标是让连接既轻松又坚如磐石,具体取决于谁正在尝试上网。
对访客而言,顺畅无阻的体验是核心所在。访客无需费力应对冗长复杂的密码,只需使用社交媒体账号或填写一份带有品牌标识的简易表单输入电子邮件,即可轻松接入。这不仅能让他们在数秒内联网,还能为您提供用于市场营销的、基于用户同意的高价值数据。
下图清晰展示了连接请求如何在您构建的分段网络中流动。
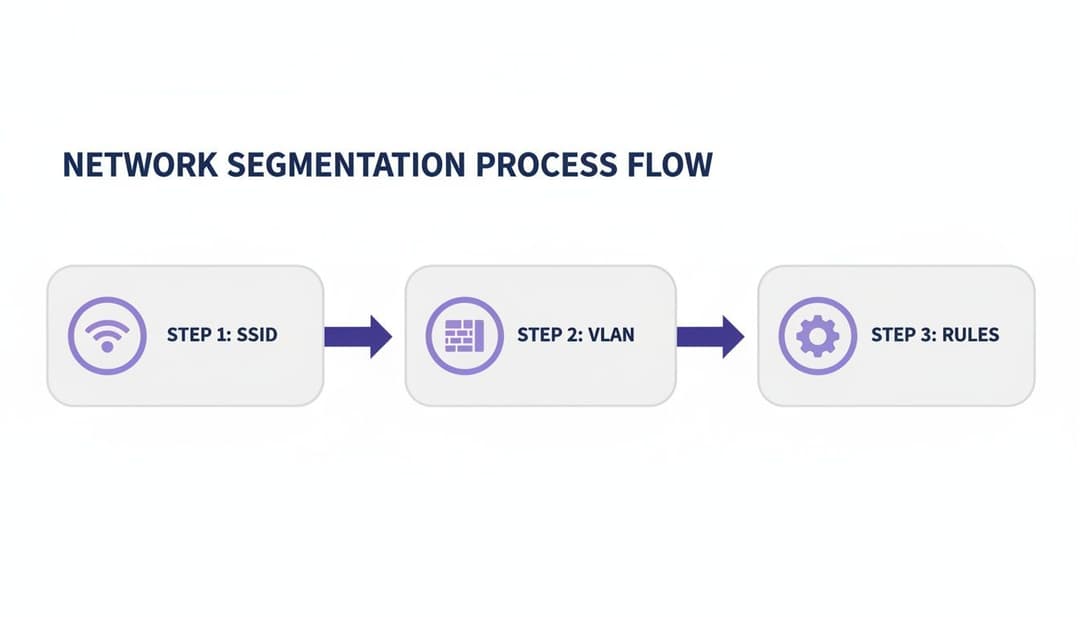
您可以看到单个 SSID 是如何通过逻辑通道引导至具有其自身规则集的特定 VLAN。这是为不同用户群体提供安全、定制化访问的最根本基础。
借助 OpenRoaming 实现无阻碍的访客接入
比传统登录门户更进一步的是引入 OpenRoaming 和 Passpoint。通过在 Purple 设置中开启此功能,您的 Ruckus 接入点将开始广播其提供无缝、自动连接的能力。
如果访客手机上已经拥有 OpenRoaming 配置文件(例如之前在机场或其他启用了该功能的场馆获取的),那么在进入信号范围的瞬间,他们就会自动、安全地连接到您的 WiFi。他们甚至不会看到登录页面。身份验证通过安全的证书握手在后台静默完成,从第一个数据包开始就对他们的连接进行加密。
选择合适的身份验证方法完全取决于谁在进行连接,以及他们需要什么级别的访问权限。以下是您整合 Ruckus 和 Purple 时可用选项的快速概览。
不同用户群体的身份验证方法
| 用户群体 | 推荐方法 | 安全级别 | 核心优势 |
|---|---|---|---|
| 访客与临时访客 | OpenRoaming / 社交媒体登录 | 高(加密) | 再次到访时实现完全无阻碍的自动连接。 |
| 企业员工 | 基于证书(Entra ID/Okta) | 极高(零信任) | 基于企业凭证和设备状态的无密码访问。 |
| 遗留设备/IoT 设备 | 通过 Purple 实现 Ruckus iPSK | 高(微分段) | 为每台设备提供独一无二的密码,防止横向移动。 |
| 承包商/临时人员 | 限时凭证 | 中等 | 访问权限在设定时间后自动过期,从而降低风险。 |
如您所见,针对每种类型的用户都有量身定制的安全解决方案,这远远超越了过去一刀切的共享密码模式。
员工的零信任访问
对于员工,安全性必须更加严格。这就是将 Purple 连接到您组织的身份提供商 (IdP) 绝对具有颠覆性意义的地方。通过与 Microsoft Entra ID、Google Workspace 或 Okta 等平台集成,您可以提供真正的零信任、基于证书的网络访问。
员工无需使用密码,而是使用他们用于其他所有服务的相同企业登录凭据进行连接。当团队成员连接到 “Corporate-Secure” SSID 时,Purple 会与您的 IdP 进行核对,以验证其身份和设备健康状况。如果一切正常,系统就会颁发一个唯一的证书,使他们安全地接入网络。
这种方法彻底消除了 WiFi 密码带来的烦恼。当员工离职并在您的身份提供商中停用其帐户时,其 WiFi 访问权限将立即自动撤销,无需进行手动取消配置。
这种模式在敏感环境中尤为有效。例如在英国医疗行业,Ruckus 无线接入点提供了关键任务连接。配合 Purple 的证书级访问,医院可以通过 Okta 为员工实现无密码登录,将登录时间缩短 80%,并巩固零信任安全。更重要的是,数据显示,在目录更改时立即撤销权限有助于实现 95% 的 GDPR 合规。您可以在其官方 WiFi 7 页面上了解更多关于 Ruckus 如何开创下一代连接的信息。为了进一步增强安全性,整合诸如 多因素身份验证 等实践始终是明智之举。
整个过程取决于可靠的 RADIUS 配置,它在您的 Ruckus 控制器和 Purple 云之间充当中介。如果您想深入了解此核心组件的工作原理,可能会发现我们的 关于什么是 RADIUS 服务器的指南 非常有用。毫无疑问,这种安全的、身份驱动的模式是企业 WiFi 的未来。
好的,您的网络已经启动。用户正在连接,数据正在传输,一切看起来都很棒。但网络专业人员的工作永远不会真正完成。我们只是从部署阶段进入了真正的工作:优化和管理。在这里,我们将开始使用您的 Ruckus 设置中更高级的功能,并逐渐熟悉日常故障排除的艺术。
您已经为访客和员工解决了强大的身份验证问题。但是,其他所有需要上网的设备怎么办?我说的是智能电视、打印机、建筑传感器以及所有其他根本无法与现代基于证书的登录很好配合的 IoT 设备。这是一个常见的盲区,需要特定的解决方案。
使用 iPSK 保护传统和 IoT 设备的安全
使用单个 WPA2 密码保护所有 IoT 设备的传统方法存在巨大的安全风险。想一想:如果这一个密码泄露了,您的整个连接设备群都将完全暴露。这正是通过 Purple 进行管理的 Individual Pre-Shared Key (iPSK) 旨在解决的问题。
iPSK 允许您为每个需要连接的设备生成唯一的、单独的密码,而不是使用一个密码来控制所有设备。
- 酒店客房内的智能电视拥有自己唯一的密钥。
- 共享办公室打印机拥有另一个密钥。
- 隐藏在服务器机房中的温度传感器拥有自己独立的密钥。
这在连接点处创造了强大的微隔离。每个设备实际上都在自己的小气泡中,并使用自己的凭据进行隔离。
这种方法的妙处在于其纯粹的简便性和安全性。如果单个设备遭到入侵或只需要从网络中断开,您只需在 Purple 仪表板中撤销其特定密钥即可。您的其他 IoT 设备完全不受影响。无需再面对在数百个设备上更改共享密码的后勤噩梦。
该功能通过 Purple 进行集中管理并由您的 Ruckus 硬件执行,为您提供清晰的审计追踪,并让您在网络上非常轻松地识别每个设备。这是将这些传统和“无屏幕”设备引入现代安全网络的必备工具。
利用分析获取可操作的洞察
随着网络的平稳运行,您的 Ruckus 控制器和 Purple 平台正在变成数据金矿。这些不仅仅是虚荣指标;它们是真正的洞察,可以帮助您主动改善网络健康状况并真正了解用户行为。
在 Ruckus 仪表板(无论是 Unleashed 还是 SmartZone)中,您可以实时监控客户端运行状况、信道利用率和 AP 性能。寻找信号强度(RSSI)较低或重传率较高的客户端。这些通常是潜在的危险信号,表明存在需要解决的覆盖漏洞或干扰问题。
同时,Purple 分析仪表板提供了一个不同但同样有价值的视角,它专注于使用网络的人和设备。
Purple 中需要监控的关键指标:
- 新访客与回头客: 真实感受客流模式和客户忠诚度。
- 停留时间和访问频率: 了解人们停留了多长时间以及他们回访的频率。
- 登录方式细分: 分析哪些身份验证方式最受用户欢迎。
当您将这两个数据源结合起来时,就能获得完整的全景图。例如,如果您在 Purple 中发现回头客数量下降,而这恰好与 Ruckus 仪表板中特定 AP 的客户端运行状况不佳报告相吻合,那么您可能找到了一个直接损害客户体验的性能问题。
常见故障排除场景
即使是规划最完美的网络也会遇到问题。当用户带着经典的“WiFi 无法使用”来找您时,采用结构化的方法可以为您节省数小时的挫败感。
场景 1:客户端连接失败 用户正站在 wireless access point Ruckus AP 下方,但他们的设备就是无法连接。首先要查看的是 Purple 中的身份验证日志。您能看到他们的设备尝试连接吗?如果没有痕迹,问题可能出在客户端(可能是忘记了密码,或者是旧的、保存的网络配置文件导致冲突)。
如果您确实看到了失败的身份验证尝试,日志通常会告诉您具体原因。这可能是由于证书过期、身份提供商中的帐户已停用,或者 iPSK 不正确。我还见过由于 DHCP 服务器 IP 地址耗尽导致设备自行分配非功能性 IP 且无法上网的情况。
场景 2:性能差和速度滞后 用户已连接,但一切都慢得令人痛苦。您的首要任务应该是查看 Ruckus 控制器中客户端的连接详细信息。
- 他们使用的是哪个频段? 设备可能会很顽固,有时在有更清晰、更快速的连接可用时,仍死守拥挤的 2.4 GHz 频段。
- 他们的信号强度(RSSI)是多少? 信号弱是导致网速变慢的首要原因。
- 信道是否过载? 检查来自相邻 AP(无论是您自己的还是其他人的)的同信道干扰。
通常,只需让用户移到离 AP 稍微近一点的地方,或引导其设备切换到 5 GHz 频段,就能立即解决问题。对于更顽固的问题,您可能需要微调 AP 上的发射功率,或运行新的信道扫描以寻找更干净的无线电频谱。
通过熟悉这些高级功能和排障步骤,您可以从仅仅维持网络运行,提升到日复一日地运行一个真正顺畅、安全且可靠的网络。
解答您关于 Ruckus 与 Purple 的疑问
当您将 Ruckus 这样的一流硬件与 Purple 这样强大的平台结合在一起时,自然会产生一些疑问。我们非常理解。基于无数次的部署经验,我们整理了网络管理员在实际操作中经常遇到的一些最常见问题的解答。
我可以在同一个网络中混用不同的 Ruckus AP 型号吗?
是的,您完全可以,而且非常推荐这样做。混用和匹配 Ruckus AP 型号不仅可行,而且是聪明的网络设计。它允许您将合适的硬件精确地部署在需要的地方,从而优化性能和预算。
我们常见的一种策略是在人员密集的会议厅部署高容量的 R700 系列 AP,在普通办公区域使用更经济的 R500 或 R600 系列 AP,并在户外区域安装坚固耐用的 T-series 型号。只要它们都由同一个 Ruckus 控制器(如 SmartZone 或 Unleashed)接管并运行兼容的固件,它们就会作为一个无缝网络协同工作。这意味着用户可以在不同区域之间自由漫游,而无需中断连接。
Purple 的 OpenRoaming 如何与 Ruckus AP 协同工作?
将 OpenRoaming 视为您访客 WiFi 的尊享 VIP 通道。它彻底摒弃了繁琐的 Captive Portal 登录流程,提供完全自动且安全的连接。
一旦您在 Purple 设置中启用 OpenRoaming,您的 Ruckus SSID 就会开始广播此功能。如果访客的手机拥有 OpenRoaming 配置文件(可能来自其移动运营商或之前在机场的使用经历),他们一走进您的场所就会自动连接到您的网络。没有密码提示,没有登录页面,就是这么简单直接。
在幕后,身份验证是通过完全由 Purple 管理的基于证书的安全交换静默完成的。它从一开始就提供完全加密且可信的连接。
将 iPSK 用于物联网设备有什么好处?
为所有 IoT 设备仅使用一个共享的 WPA2 密码会带来巨大的安全隐患。一旦该密码泄露,该网络上的每一个设备 - 从智能电视到安全摄像头 - 都会完全暴露在风险之中。通过 Purple 直接管理的 Ruckus Individual Pre-Shared Key (iPSK) 是解决这一难题的终极方案。
iPSK 不是用一把钥匙去开所有的锁,而是为每一个设备分配一个独特且独立的密码。这意味着每台打印机、温控器和数字显示屏都有自己的私有密钥来访问网络,从而在入口处为您提供强大的微隔离功能。
这带来的实际业务效益是巨大的:
- 控制:如果某个设备的密钥遭到泄露,您只需撤销该单一密钥。其他设备不会受到任何影响,保持在线且无需中断。
- 隔离:除非您明确允许,否则这种方法可以阻止 IoT 设备在网络上相互通信,从而防止攻击中的横向移动。
- 审计:您终于可以准确识别网络上的每一个设备,彻底消除共享密码带来的匿名性。
对于确保那些无法处理现代基于证书身份验证的“无头”设备的安全,这是一项颠覆性的技术。
在 Purple,我们让部署这些先进、安全的身份验证方法变得简单。我们的平台与您的 Ruckus 硬件无缝集成,用安全的、基于身份的访问取代过时的密码,为网络上的每一个人和每一台设备提供保障。探索如何实现您的 WiFi 现代化。



