
使用 NAC 保护 K-12 学校网络的最佳实践
本技术参考指南为 IT 负责人提供了在 K-12 学校环境中构建、部署和管理网络准入控制(NAC)的可行策略。它涵盖了从 802.1X 认证和 VLAN 划分,到使用 MAB 和 MPSK 处理物联网(IoT)设备的核心主题,确保强有力的安全保障与合规性。
收听本指南
查看播客转录
核心系列的一部分:Enterprise WiFi Security Guide →
执行摘要
保障 K-12 学校网络的安全从根本上说是一项关于风险缓解、身份管理和合规性的工作。IT 领导者面临着复杂的挑战,即要为包括教职工、学生、访客和承包商在内的极具多样性的用户群提供无缝接入,同时还要保护智能白板和安全摄像头等日益增加的 IoT 设备。在 IEEE 802.1X 驱动下的网络接入控制 (NAC) 为构建强大的网络分段提供了架构基础,确保设备在被授予网络访问权限之前经过身份验证、授权并获得适当的隔离。
本指南为在教育环境中部署 NAC 提供了全面的技术框架。它详细介绍了 RADIUS 集成、VLAN 架构、终端态势感知检查以及安全访客入网的最佳实践。通过实施这些策略,场所运营总监和网络架构师可以显著减少攻击面,保护敏感的守护数据,并在不牺牲学校运营效率的前提下,保持对监管标准(如 GDPR 和 CIPA)的严格遵守。
技术深度剖析
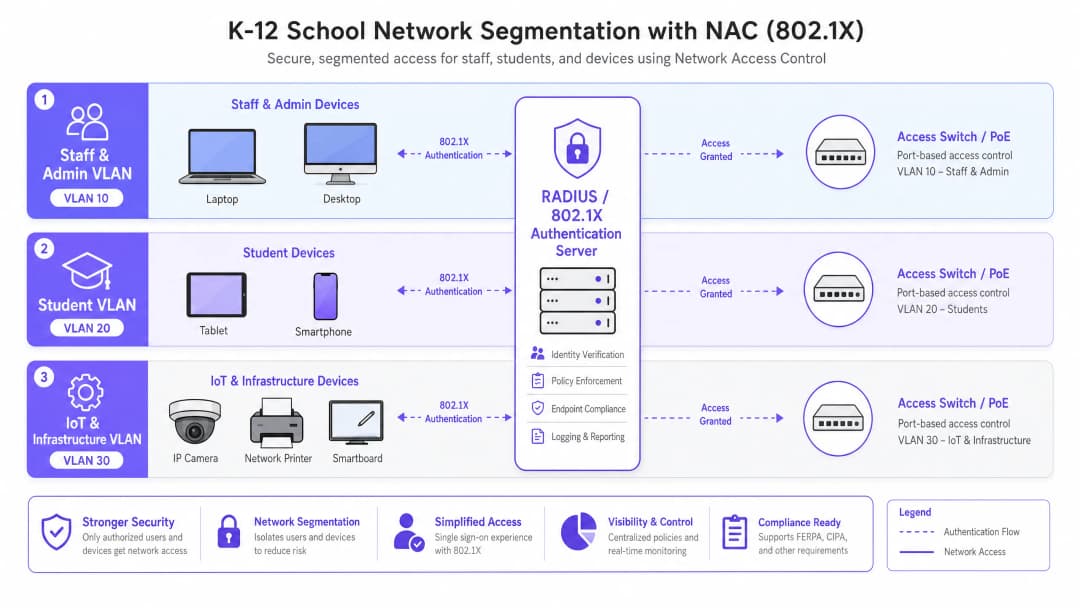
NAC 的核心原则是在网络边缘实现零信任。当设备(请求方)连接到接入交换机或无线接入点(认证方)时,该设备将处于受限状态。认证方使用 802.1X 协议将凭据转发给认证服务器(通常是 RADIUS 服务器)。只有在身份验证成功且策略评估通过后,设备才会被分配到具有特定访问控制列表 (ACL) 的相应 VLAN 中。
802.1X 协议与 EAP 方法
可扩展身份验证协议 (EAP) 框架为 802.1X 内的各种身份验证方法提供了传输机制。在 K-12 环境中,最常见的实现方式是:
- PEAP-MSCHAPv2: 通常用于教职工和学生设备针对 Active Directory 凭据进行身份验证。虽然这种方式较易部署,但如果客户端不严格验证服务器证书,则容易受到凭据窃取攻击。
- EAP-TLS: 企业级安全的黄金标准。它依赖于相互的、基于证书的身份验证,完全免除了密码的需要。强烈建议将此方法用于托管设备(例如学校配发的 Chromebook 或教职工笔记本电脑),在这些设备上,公钥基础设施 (PKI) 或移动设备管理 (MDM) 解决方案可以自动配置所需的证书。
无线安全标准:WPA3-Enterprise
对于无线网络,WPA3-Enterprise 是当前的行业基准。它强制执行受保护的管理帧 (PMF) 以防止去身份验证攻击,并为高度敏感的环境(例如员工/管理员网络)提供 192 位安全模式。对于由于 BYOD 场景而导致 WPA3-Enterprise 可能过于复杂的学生网络,采用对等实体同时身份验证 (SAE) 的 WPA3-Personal 可针对离线字典攻击提供强大的保护,这比传统的 WPA2-PSK 标准有了显著的改进。
网络分段架构
有效的 NAC 依赖于严格的网络分段。扁平的网络架构是一个关键漏洞。标准的 K-12 部署应至少实现以下 VLAN 结构:
- 员工和管理员 VLAN: 完全访问内部资源、MIS 系统和互联网。严格限制来自其他 VLAN 的横向移动。
- 学生 VLAN: 受过滤的互联网访问,并强制执行严格的内容过滤。无法访问员工资源或管理界面。
- IoT 和基础设施 VLAN: 容纳智能白板、IP 摄像机和楼宇管理系统。该 VLAN 不应具有出站互联网访问权限,除非特定设备明确需要,并且应与用户 VLAN 隔离。
- 访客 VLAN: 仅限互联网访问,与所有内部网络隔离,通常由 Captive Portal 前置,用于接受条款和身份捕获。
实施指南
部署 NAC 需要分阶段、有条不紊的方法,以避免干扰教学工作。
第 1 阶段:发现与审计
在实施任何强制措施之前,请进行全面的网络审计。使用工具发现所有已连接的设备,识别影子 IT(未经授权的交换机或接入点),并记录网络的当前状态。这一阶段对于为传统设备构建准确的 MAC 身份验证绕过 (MAB) 白名单至关重要。
第 2 阶段:RADIUS 基础设施部署
部署您的 RADIUS 基础设施。如果使用本地 Active Directory,网络策略服务器 (NPS) 是一个常见选择。对于以云为中心的环境(Azure AD、Google Workspace),云 RADIUS 解决方案提供了简化的集成。确保正确配置 RADIUS 服务器以与您的目录服务进行通信,并且防火墙规则允许 LDAP/LDAPS 流量。
第 3 阶段:监控模式
在接入交换机和无线控制器上启用监控模式(有时称为开放模式)的 802.1X。在这种状态下,认证器会评估 802.1X 凭据并记录结果,但当认证失败时不会阻止访问。这使 IT 团队能够识别配置错误的设备、丢失的证书或需要 MAB 的传统设备,而不会导致网络中断。
阶段 4:执行和分段
一旦监控模式日志显示出高成功率且所有异常情况均已解决,即可开始强制执行 802.1X 认证。分阶段进行推广 - 从试点小组(例如 IT 部门)开始,然后扩展到教职工,最后扩展到学生。通过 RADIUS 属性(Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID)实施动态 VLAN 分配,以确保根据用户的目录组身份将他们分配到正确的网络分段中。

最佳实践
- 针对物联网实施 MAB 和 MPSK: 传统设备和无头物联网终端通常缺少 802.1X 客户端。对传统设备使用 MAC 认证绕过 (MAB),但对于现代物联网设备,更推荐使用 Multi-PSK (MPSK)。MPSK 为每个设备分配一个唯一的预共享密钥,确保即使一个密钥泄露,网络的其余部分仍然安全。有关详细的配置指南,请参阅使用 NAC 和 MPSK 管理物联网设备安全指南。
- 强制执行终端合规性检查: 通过集成合规性检查,超越简单的身份认证。在授予访问权限之前,NAC 解决方案应验证终端是否安装了处于活动状态的杀毒软件、已完全打好补丁并启用了磁盘加密。不合规的设备应放入修复 VLAN 中。
- 将访客访问与分析相结合: 访客网络必须隔离且合规。整合像 Guest WiFi 这样的平台可确保访客访问安全、符合 GDPR,并提供有价值的 WiFi Analytics,以了解场所的使用情况和客流量。
- 尽可能使用基于证书的认证 (EAP-TLS): 对于托管设备,EAP-TLS 消除了对密码的依赖,从而极大地降低了凭据窃取和网络钓鱼攻击的风险。
故障排除与风险缓解
常见故障模式
- 证书信任错误: 如果 BYOD 用户在 PEAP 身份验证期间被提示接受不受信任的服务器证书,他们会被训练去忽略安全警告,从而造成巨大的钓鱼漏洞。缓解措施: 始终为 RADIUS 服务器使用由公开受信任的证书颁发机构 (CA) 签发的证书,或确保通过 MDM 将内部 CA 根证书推送到所有托管设备。
- 目录集成失败: 如果 RADIUS 服务器无法与目录服务进行通信(例如,AD 域控制器无法访问,或服务帐户密码已过期),RADIUS 身份验证将失败。缓解措施: 部署冗余的 RADIUS 服务器并持续监控目录集成健康状况。
- “打印机问题”(遗留设备锁定): 在没有完整 MAB 白名单的情况下强制执行 802.1X 将立即断开遗留打印机、音视频设备和旧款智能白板的连接。缓解措施: 监控模式阶段至关重要。在识别并分析每个未进行身份验证的设备之前,切勿过渡到强制执行阶段。
投资回报率与业务影响
虽然 NAC 主要是一项安全和合规性投资,但它能带来可衡量的业务价值:
- 降低风险: 涉及学生记录的数据泄露所带来的财务和声誉成本是灾难性的。NAC 极大地减少了攻击面并防止了横向移动,从而遏制了潜在的泄露。
- 运营效率: 动态 VLAN 分配减少了手动配置交换机端口的管理开销。IT 团队在管理 VLAN 上花费的时间更少,从而可以专注于战略性计划。
- 合规保障: 强大的 NAC 部署提供了证明符合 GDPR、CIPA 以及本地保护法规所需的审计追踪和访问控制,从而简化了审计并降低了法律风险。
关键定义
网络准入控制(NAC)
一种安全架构,对尝试访问网络的设备强制执行策略,确保只有经过身份验证且合规的设备才能获准进入。
对于 IT 团队防止未经授权的访问并根据用户角色(例如教职工与学生)划分网络流量至关重要。
IEEE 802.1X
基于端口的网络准入控制的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
允许交换机和接入点在授予网络访问权限之前验证用户身份的基础协议。
RADIUS (Remote Authentication Dial-In User Service)
一种网络协议,为连接和使用网络服务的用户提供集中的身份验证、授权和计费(AAA)管理。
NAC 部署的"大脑",负责针对目录(如 Active Directory)验证凭据并分配 VLAN。
MAC Authentication Bypass (MAB)
一种用于对不支持 802.1X 的设备进行身份验证的技术,通过将其 MAC 地址作为凭据与预先批准的白名单进行比对。
对于允许旧版设备(如旧款打印机和智能白板)进入网络,同时又不损害现代设备对 802.1X 的要求至关重要。
Multi-PSK (MPSK)
一种无线安全功能,允许在单个 SSID 上使用多个唯一的预共享密钥,每个密钥分配特定的网络策略或 VLAN。
确保无法执行 802.1X 身份验证的现代 IoT 设备安全并将其安全隔离的最佳实践。
Dynamic VLAN Assignment
RADIUS 服务器根据经过身份验证的用户所属的目录组,指示交换机或接入点将该用户放入特定 VLAN 的过程。
通过允许单个 SSID 或交换机端口配置安全地服务于多种用户类型,减少管理开销。
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
一种 802.1X 身份验证方法,要求客户端和服务器之间进行相互证书身份验证,从而免去使用密码。
最安全的身份验证方法,强烈推荐用于学校发放的托管设备,以防止凭据被盗。
Endpoint Posture Checking
在授予网络访问权限之前,评估设备安全状态(例如防病毒状态、操作系统补丁级别)的过程。
确保即使是经过身份验证的用户,也无法通过受损或未打补丁的设备将恶意软件引入网络。
应用实例
一所拥有 1500 名学生的完全中学需要在校园内部署 200 个新的无线环境传感器。这些传感器仅支持 WPA2-Personal,且没有 802.1X 客户端(supplicant)。网络架构师应该如何在不危及主网络安全的前提下保护这些设备?
架构师应为 IoT 设备部署一个专用的隐藏 SSID,并实施 Multi-PSK (MPSK)。为每个传感器(或传感器组)分配一个独特且复杂的预共享密钥。无线控制器或 RADIUS 服务器配置为将这些特定密钥映射到隔离的 "IoT & Infrastructure VLAN"。该 VLAN 必须应用严格的 ACL,拒绝访问教职工和学生 VLAN,并将出站互联网访问限制为仅限环境传感器所需的特定云端点。
在面向学生自带设备(BYOD)推广 802.1X (PEAP-MSCHAPv2) 期间,IT 服务台收到了大量学生反馈设备警告其"不受信任的网络证书"的工单。应该如何解决这个问题?
出现此问题的原因是 RADIUS 服务器使用的是由学校内部私有证书颁发机构(CA)签署的证书,而 BYOD 设备默认不信任该证书。即时解决方案是将 RADIUS 服务器的证书替换为由广泛认可的公共 CA(例如 DigiCert、Let's Encrypt)颁发的证书。长期来看,学校应部署一个引导入门门户(onboarding portal),在设备尝试连接之前安全地配置客户端并安装必要的信任锚(trust anchors)。
练习题
Q1. 某学区正在将其目录服务完全迁移到 Google Workspace,并逐步淘汰本地 Active Directory。他们目前使用 NPS 进行 RADIUS。需要进行哪些架构更改才能维持其托管 Chromebook 车队的 802.1X 身份验证?
提示:考虑 Chromebook 如何进行原生身份验证,以及在删除 AD 时需要什么基础设施。
查看标准答案
该学区应迁移到与 Google Workspace 原生集成的云 RADIUS 提供商(例如 SecureW2、Foxpass),或者利用 Google 自身的 Cloud RADIUS 功能(如果其许可级别可用)。他们应通过 Google 管理控制台配置 Chromebook 以使用 EAP-TLS,利用 Google 证书管理自动配置的设备证书,从而完全消除对密码和本地 NPS 服务器的依赖。
Q2. 在一次网络审计中,IT 团队发现一个消费级无线路由器插在教室的墙壁端口上,并广播一个隐藏的 SSID。配置妥当的 NAC 解决方案如何防止这种影子 IT 危害网络安全?
提示:思考当连接未托管设备时,在交换机端口级别会发生什么。
查看标准答案
由于在有线交换机端口上强制执行了 802.1X,该消费级路由器将因缺乏有效凭据或证书而导致身份验证失败。交换机端口将保持在未授权状态(阻止所有流量),或者动态地将端口分配到隔离的修复 VLAN。此外,企业级 NAC 解决方案可以检测到单个端口后面是否存在 NAT 或多个 MAC 地址,从而触发自动端口关闭以隔离该流氓设备。
Q3. 一家大型教育园区的场馆运营总监希望在体育赛事期间为到访的家长提供无缝的 WiFi 访问,但 IT 团队担心 GDPR 合规性和网络安全。推荐的方法是什么?
提示:考虑在便捷访问与收集用户数据的法律合规要求之间取得平衡。
查看标准答案
IT 团队应配置一个专用的访客 VLAN,该 VLAN 与所有内部资源严格隔离,并且仅允许访问互联网。他们应部署一个 Captive Portal 解决方案,例如 Purple 的 Guest WiFi 平台,来处理接入引导。这可以确保访问者在获得访问权限之前必须接受条款和条件,并对数据处理提供明确同意,从而在确保核心网络安全的同时满足 GDPR 要求。
继续阅读本系列
如何利用每设备 PSK (iPSK, DPSK, MPSK) 减少 WiFi SSID 的数量
本权威技术参考指南介绍了 IT 团队如何通过使用每设备 PSK (xPSK) 将多个专用网络合并为一个单一 SSID,从而消除由 SSID 信标开销引起的 WiFi 性能下降。它涵盖了 Cisco iPSK、HPE Aruba MPSK、Ruckus DPSK、Juniper Mist PPSK 和 Ubiquiti UniFi PPSK 等厂商领域,并就动态 VLAN 分配、IoT 设备入网和 PCI-DSS 合规性提供了实用的实施指导。酒店、零售、体育馆和公共部门组织等场所运营商将能从中获得具有可操作性的架构指导和真实世界的应用案例。
如何为持续信任监控实施准入后 NAC
本指南为在酒店、零售、医疗和公共部门环境等企业场所实施具有持续信任监控的准入后网络访问控制 (NAC) 提供了权威的技术蓝图。它详细介绍了从静态准入前检查到使用 RADIUS CoA、行为基线和遥测集成的动态、会话感知执法的架构转变。IT 架构师和网络运营团队将找到可操作的部署指导、实际案例研究、合规性对齐说明和可衡量的 ROI 框架。
保障混合办公安全:结合 NAC 与 ZTNA 实现无缝访问
本权威技术指南涵盖了网络准入控制(NAC)与零信任网络访问(ZTNA)的架构融合,旨在保障企业、零售、酒店及公共部门等混合办公环境的安全。它为 IT 架构师和 CTO 提供了一套分阶段部署蓝图、真实案例分析以及合规性指导,帮助其消除因孤立的本地和云端访问域而产生的安全漏洞。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。