
技術指南
關於訪客 WiFi、數據分析、Captive Portal 及場域技術的深入且由專家引導的技術指南。
479 guides

SMS 與電子郵件驗證用於訪客 WiFi:如何選擇
一份針對訪客 WiFi Captive Portal 之 SMS 與電子郵件驗證方法的全面、數據驅動技術比較,涵蓋轉換率、架構、每次驗證成本、合規要求,以及特定場地部署建議。對於設計或最佳化訪客 WiFi 註冊流程的 IT 經理、網路架構師和場地營運總監而言,這是必讀資料。

高密度 WiFi 設計:體育館與競技場最佳實踐
本技術參考指南為高階 IT 主管和網路架構師提供具體可行、且不限特定廠商的架構策略,用於在服務 50,000 名或更多同時在線使用者的體育館和競技場中部署高密度 WiFi。內容涵蓋密集環境的射頻(RF)物理學、無線基地台(AP)密度計算、頻道規劃、回程傳輸需求,以及 WiFi 6 和 6E 的具體優勢。來自大型體育場館的真實案例研究展示了可衡量的成效,且本指南直接探討了設計良好的體育館網路所帶來的營運與商業投資報酬率(ROI)。

場域流量熱圖分析:實用指南
本技術參考指南針對在實體場域中部署與分析基於 WiFi 的熱圖,提供了具體可行的策略。本指南說明了 IT 與營運主管如何利用現有的網路基礎架構來發掘客流模式、消除瓶頸並優化空間投資報酬率(ROI)。
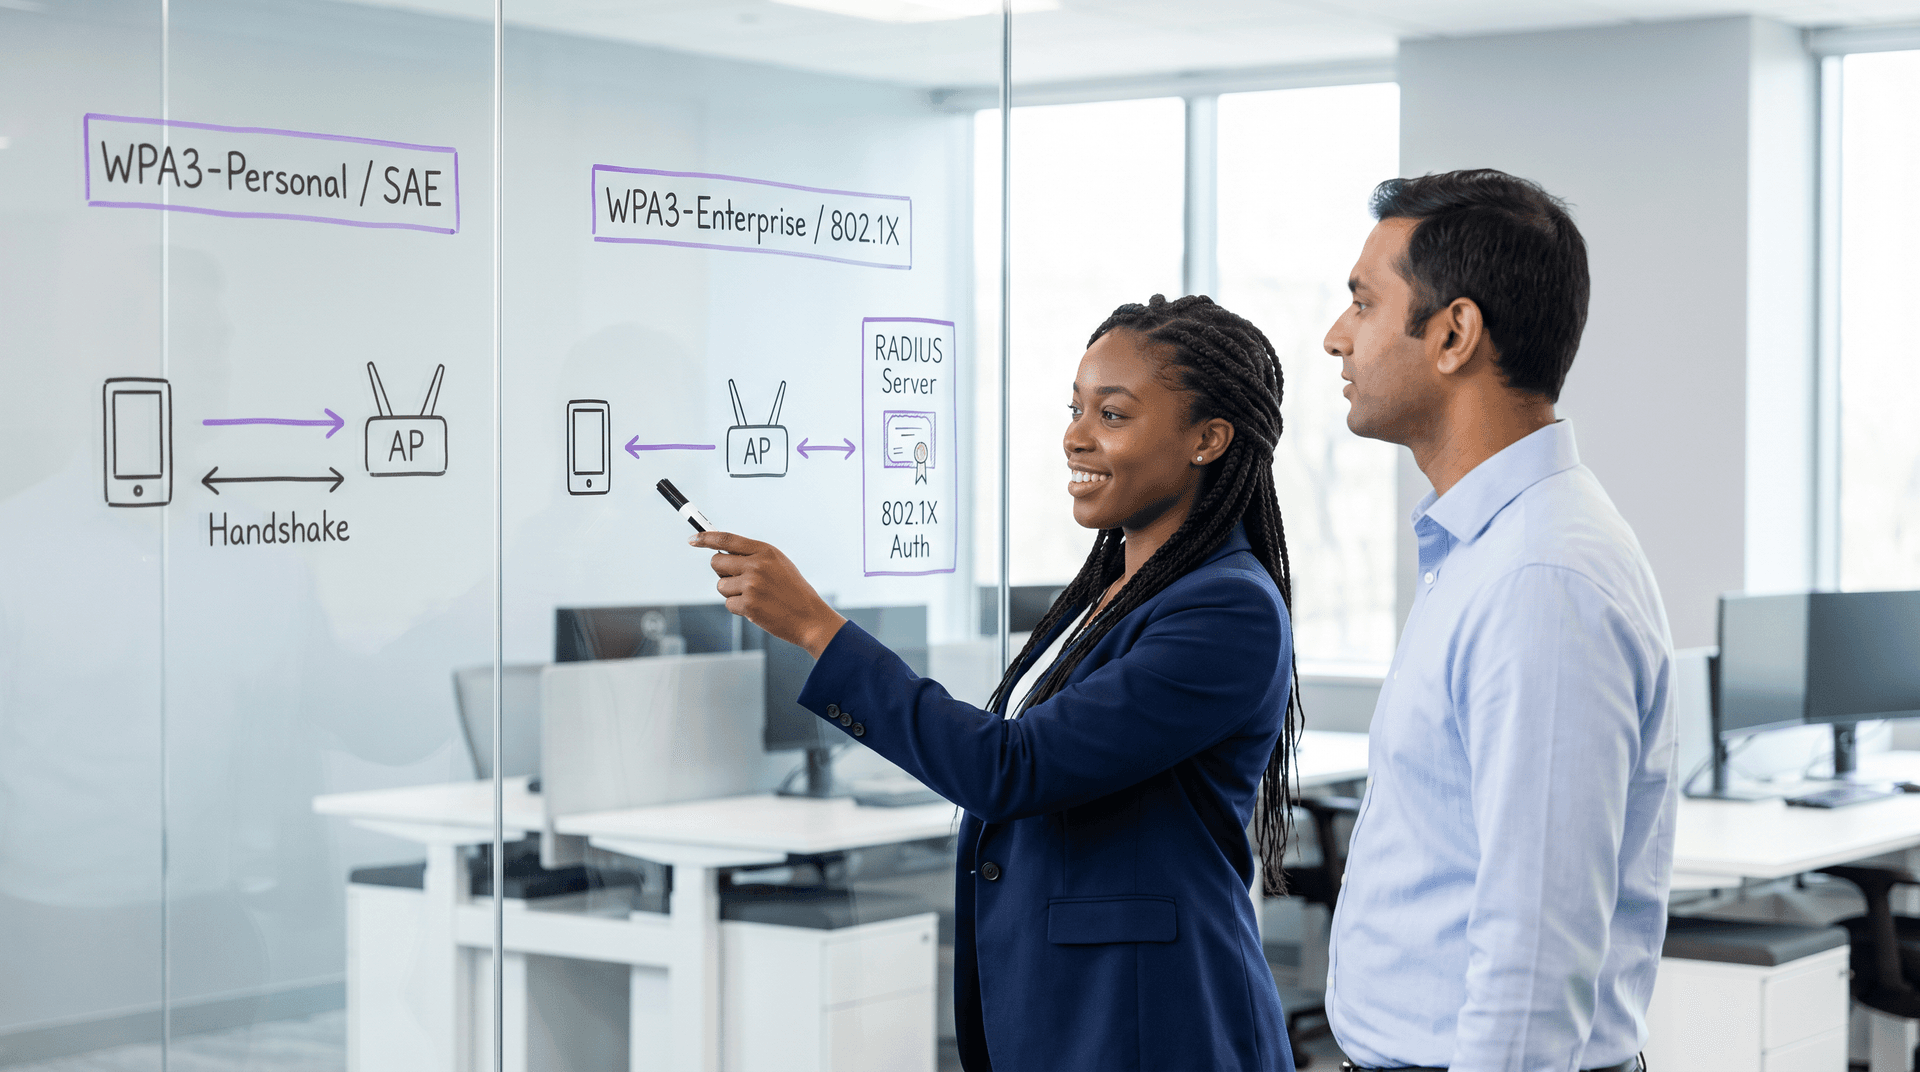
WPA3 Personal vs Enterprise: WiFi 安全性比較
WPA3 Personal (SAE) 與 WPA3 Enterprise (802.1X) 的技術比較。了解加密差異、RADIUS 驗證及企業佈署步驟。

大學校園 WiFi:eduroam、宿舍大樓與大規模 BYOD
本參考架構提供了大學校園 WiFi 的進階部署策略,涵蓋 eduroam 聯盟機制、宿舍大樓中每個房間 VLAN 微區隔,以及大規模自動化 BYOD 憑證註冊。它為 IT 主管和網路架構師提供了供應商中立且可立即行動的指導,以增強安全性、減少服務台負擔,並在學術和住宿環境中提供無縫的連線體驗。

由 WiFi 偵測觸發的事件驅動型行銷自動化
本架構參考指南為高階 IT 和營運主管提供了設計由 WiFi 偵測觸發的事件驅動型行銷自動化的藍圖。內容涵蓋企業級部署所需的基礎架構需求、延遲管理、重複資料刪除策略以及隱私合規架構。

Mailchimp Plus Purple:從 WiFi 註冊自動化電子郵件行銷
本權威指南詳細說明了如何將 Purple 的訪客 WiFi 平台與 Mailchimp 整合,以自動化來自 WiFi 註冊的電子郵件行銷。內容涵蓋架構設定、區隔標籤策略,以及實施自動化歡迎旅程,將現場人流轉化為投入的數位受眾。

戶外 WiFi 部署:耐候、PoE 與網狀網路選項
本權威指南詳細說明了戶外 WiFi 部署的關鍵工程考量,重點關注耐候(IP 等級)、長距離纜線的乙太網路供電 (PoE) 策略,以及網狀和有線回程之間的架構權衡。它為 IT 領導者提供了可行的建議,以確保在惡劣的戶外環境中實現彈性高效能的連接。
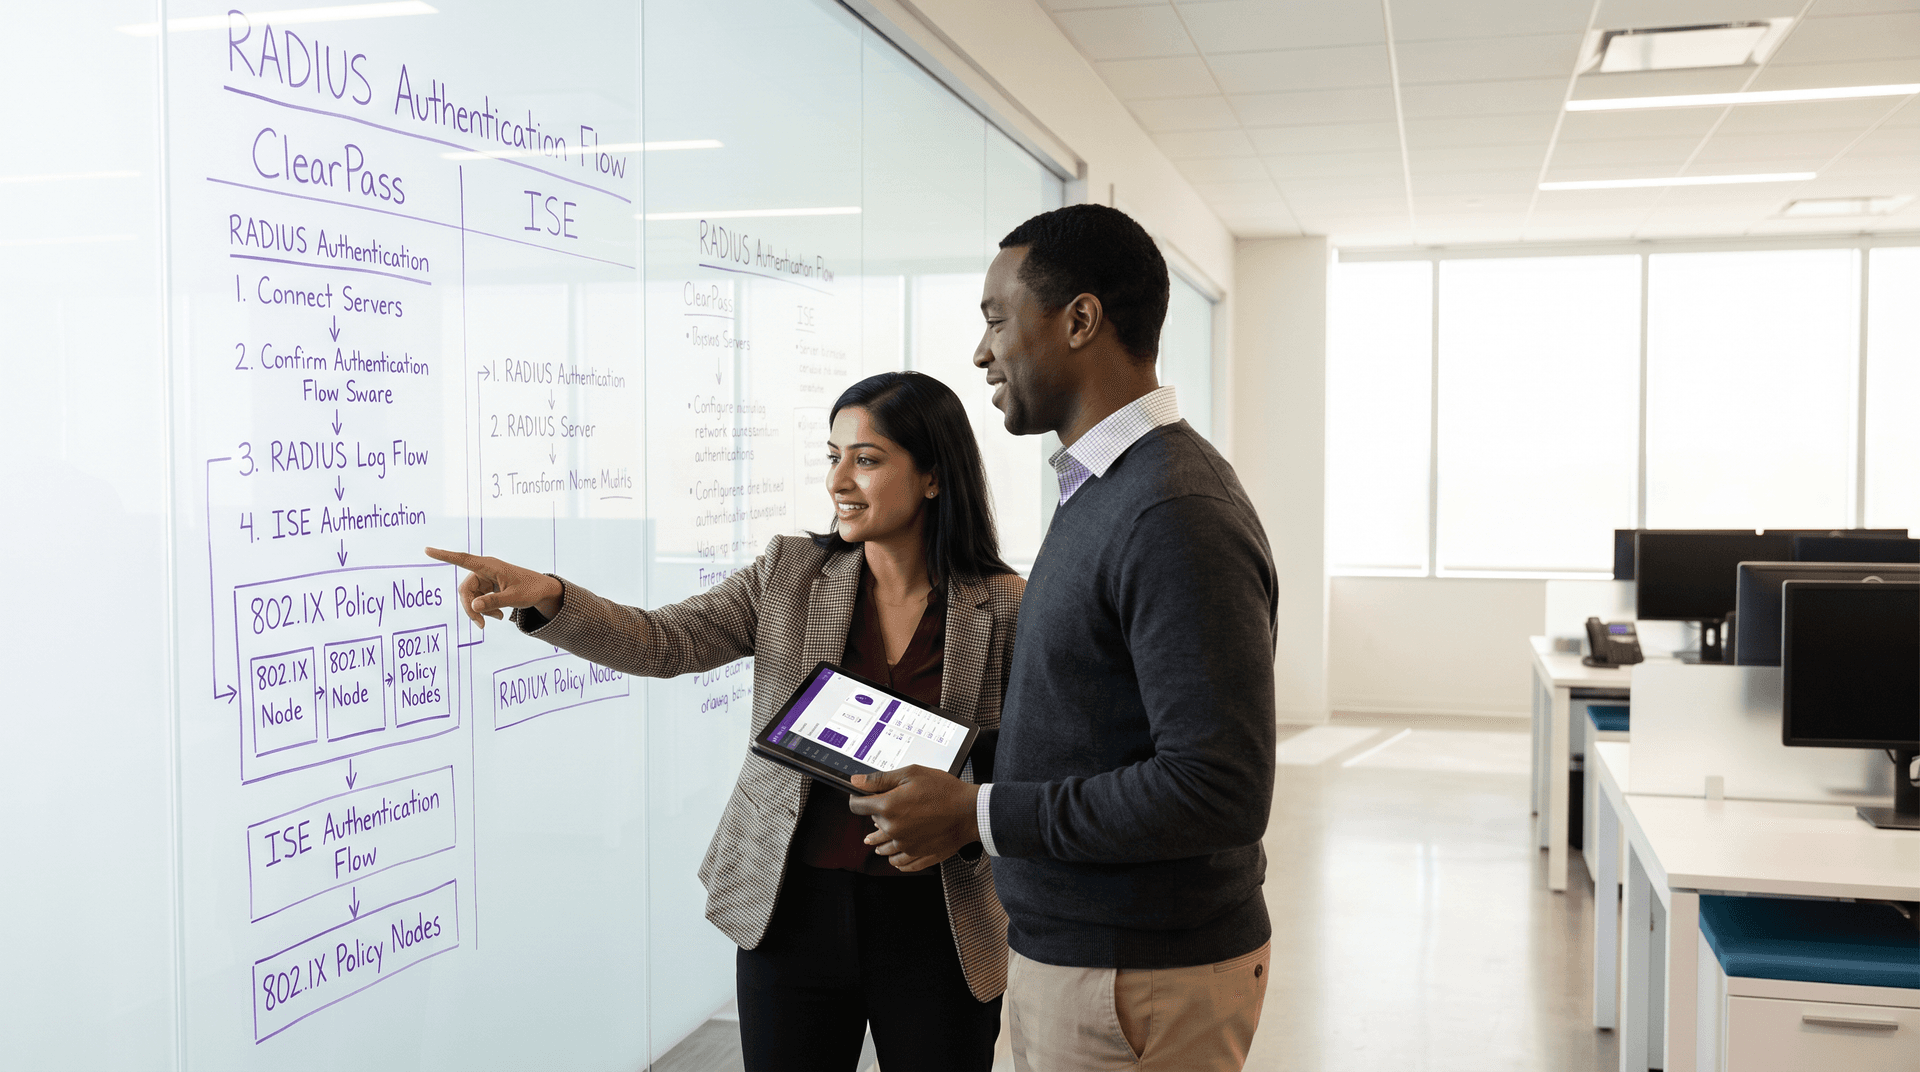
Aruba ClearPass 對決 Cisco ISE:企業級 NAC 平台比較
比較 Aruba ClearPass Policy Manager 與 Cisco ISE。評估多廠商 RADIUS AAA、802.1X 策略引擎、授權成本以及顧客 WiFi 整合。

透過 Zapier 和 Purple 將 WiFi 事件連結至 1,500 個以上的應用程式
本指南詳細介紹了將 Purple WiFi 與 Zapier 整合的技術架構與實際應用。它為場所營運商和 IT 團隊提供了實用的解決方案,無需撰寫自訂程式碼即可自動化 CRM 同步、訪客溝通和營運警報。

訪客 WiFi 上的年齡驗證:遊戲、酒精及成人場所的合規性
這份權威的技術參考指南探討了在高風險場所(如賭場、酒吧和體育場)的訪客 WiFi 網路上實作年齡驗證的方法。內容詳述了合規策略、架構部署模型,以及監管要求與用戶入門體驗摩擦之間的平衡。

WiFi 7 MLO 解析:實現無縫漫遊的多重鏈路運作
本技術參考指南為企業網路架構師和 IT 主管深入剖析 WiFi 7 多重鏈路運作 (MLO)。本指南將揭開三種 MLO 運作模式(eMLSR、NSTR 和 STR)的神秘面紗,解釋 MLO 如何取代傳統的頻段導引 (band steering),並提供基於無線寬頻聯盟 (Wireless Broadband Alliance) 真實測試數據的實用部署建議。旅宿業、零售業和大型公共場所的場域營運商將能從中獲得具體的實作策略與投資報酬率 (ROI) 實證,以支持 WiFi 7 的投資決策。
非法 AP 偵測:保護場域 WiFi 免受冒充攻擊
本指南為 IT 經理、網路架構師及場域營運總監提供部署無線入侵防禦系統 (WIPS) 的完整技術參考,以偵測並消除非法存取點與邪惡雙生 (Evil Twin) 攻擊。內容涵蓋偵測方法論、法律反制措施、合規要求,以及餐旅、零售與公共部門環境中的實際部署情境。實施本指南所述策略的企業將能強化其無線安全態勢、降低合規風險,並保護其基礎設施與使用者免受 WiFi 冒充威脅。

Microsoft Dynamics 365 與顧客 WiFi 數據增強
本技術參考指南詳細介紹了將顧客 WiFi 數據與 Microsoft Dynamics 365 整合所需的架構、數據建模和欄位對應。它為 IT 經理和網路架構師提供了可行的實施策略,以豐富統一的客戶輪廓,並在實體場域中推動可衡量的投資報酬率(ROI)。

ISO 27001 Guest WiFi:合規入門指南
這份權威的技術參考資料直接將訪客 WiFi 部署對應至 ISO 27001:2022 的控制措施,詳細說明網路隔離、記錄和風險處理要求。它為 IT 經理和網路架構師提供可付諸行動的指引,說明如何產生稽核就緒的證據,並運用廠商 SOC 2 證明以滿足 ISMS 供應商保證要求。

訪客 WiFi 的 DNS 過濾:阻擋惡意軟體與不當內容
本指南為 IT 經理、網路架構師和場所營運總監提供了在訪客 WiFi 網路部署 DNS 過濾的權威技術參考。內容涵蓋 DNS 層級威脅阻擋的架構、領先雲端 DNS 服務的廠商比較、逐步實作指南,以及來自旅宿與零售環境的真實案例研究。DNS 過濾是針對面向公眾的網路阻擋惡意軟體、網路釣魚和不當內容最具成本效益的第一道防線,本指南將協助團隊自信地部署該技術,並符合 PCI DSS、GDPR 和 HIPAA 的規範要求。

多站點 WiFi 部署的 PoE 預算規劃
本指南提供了一個實用的框架,用於計算多站點 WiFi 部署中的乙太網路供電 (PoE) 預算。它涵蓋了轉換到 PoE++ 以支援 WiFi 6E 和 7、交換機規模策略,以及在降低電源超額訂購風險的同時,使基礎設施面向未來的方法。

訪客 WiFi 階段作業逾時:平衡使用者體驗與安全性
本指南為設定訪客 WiFi 階段作業逾時提供實用的框架,在無縫的使用者體驗與強大的安全性之間取得平衡。內容涵蓋閒置逾時、絕對逾時、重新驗證策略,以及針對 IT 與場域營運主管的特定產業部署情境。
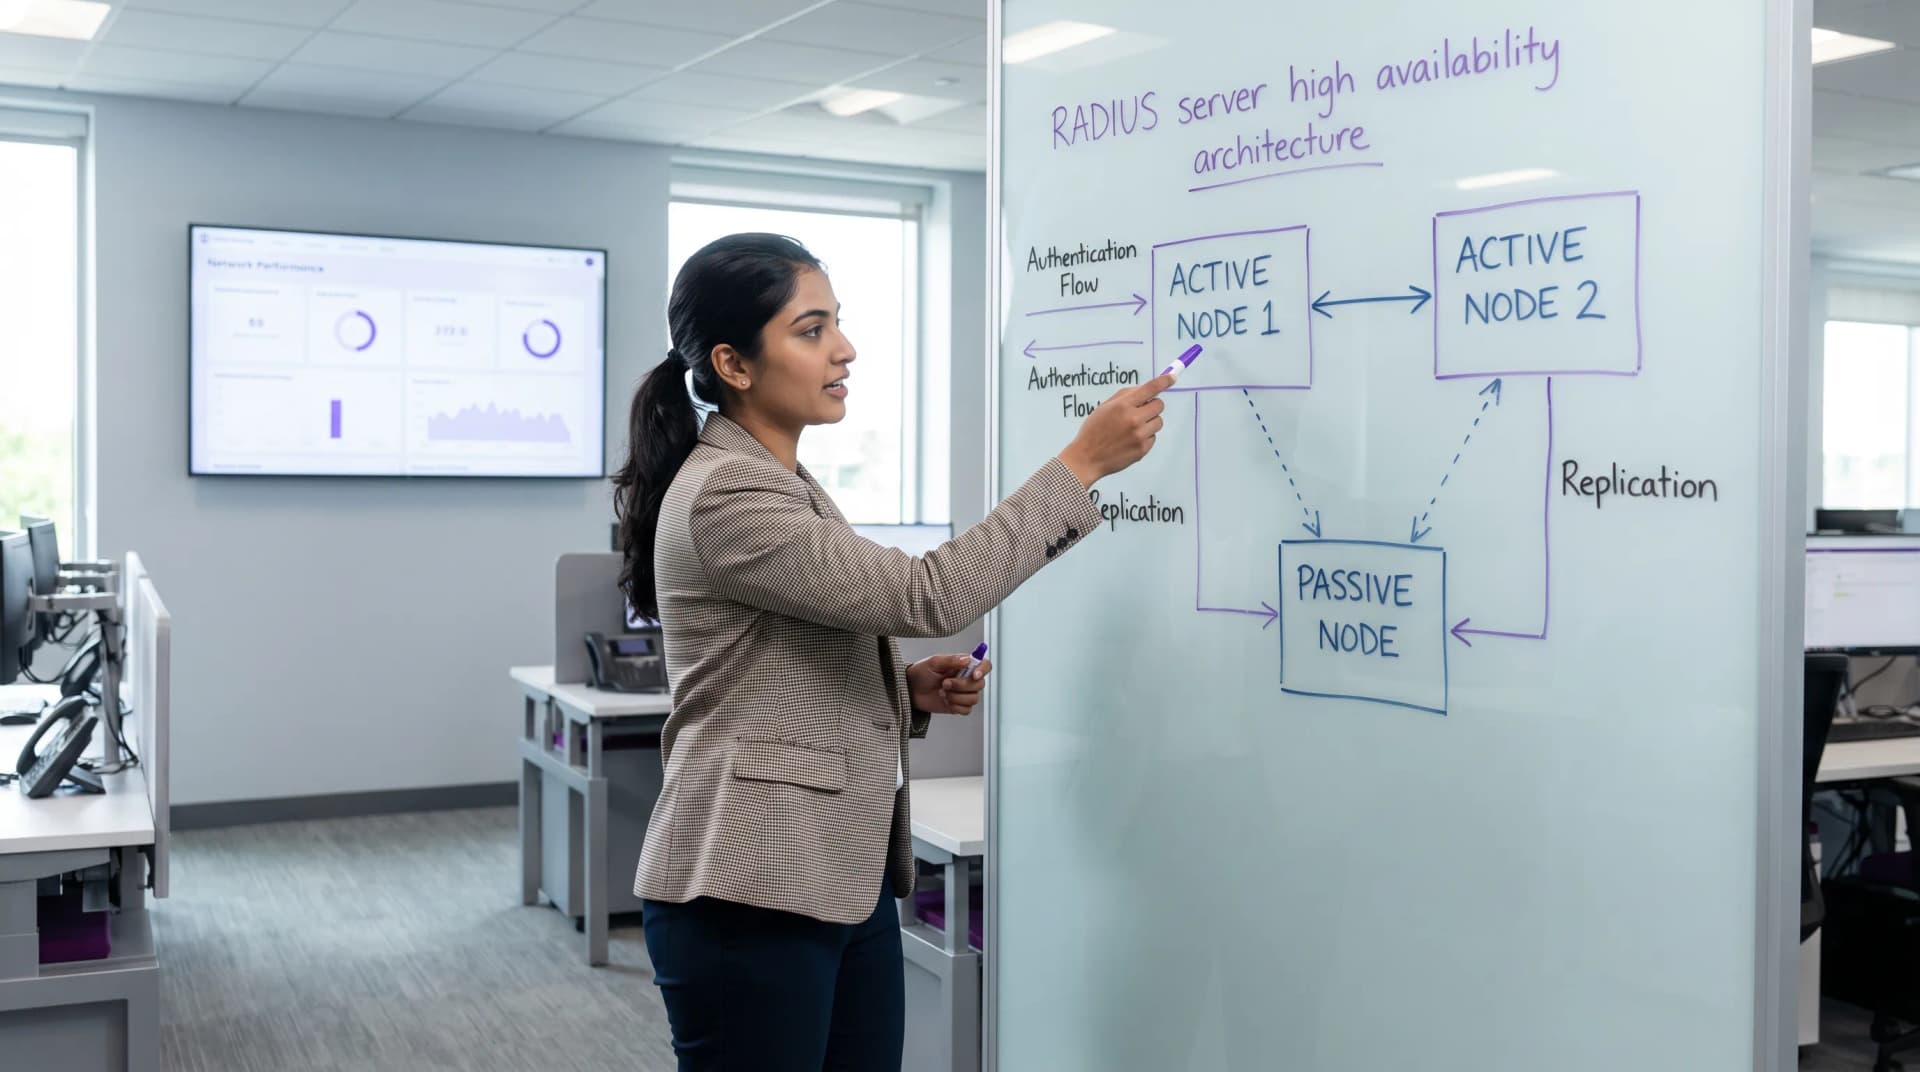
RADIUS Server 高可用性:Active-Active 與 Active-Passive 的比較
針對評估 RADIUS 高可用性架構的 IT 經理與網路架構師所提供的權威技術參考指南。本指南對比了 Active-Active 與 Active-Passive 部署,詳細說明了資料庫同步複製的需求,並解釋了 Cloud RADIUS 如何為企業級場域降低容錯移轉延遲。
OFDMA 解析:WiFi 6 如何處理高密度環境
深入掌握 WiFi 6 OFDMA、資源單元(RUs)以及子載波間距。了解 802.11ax 如何消除競爭延遲並優化高密度場地的容量。

網路入門 UX:設計無摩擦的 WiFi 設定體驗
本指南提供一個全面的技術架構,用於設計無摩擦的 WiFi 網路入門 UX,涵蓋跨 iOS、Android、Windows 和 macOS 的 Captive Portal 偵測機制,並詳細說明適用於 802.1X 員工網路的自助式憑證註冊。它為 IT 經理、網路架構師和場地營運總監提供可操作策略,以減少服務台負擔、提升首次連線成功率,並在餐旅、零售和園區環境中維持 GDPR 和 PCI DSS 合規。

Microsoft Entra ID (Azure AD) WiFi 驗證:企業整合指南
本技術指南為網路工程師、IT 架構師及系統管理員提供將 Microsoft Entra ID(前稱 Azure AD)與企業級 802.1X WiFi 基礎架構整合的權威藍圖。了解如何淘汰地端 RADIUS 伺服器、透過 Microsoft Intune SCEP 和 Cloud PKI 部署無密碼 EAP-TLS 憑證,並利用 Entra ID 安全性群組自動進行動態 VLAN 指派。

無密碼 WiFi 驗證:超越預共用金鑰
本指南為 IT 經理、網路架構師和場域營運總監提供實用路線圖,旨在消除共用 WiFi 密碼,並轉移至以身分識別為基礎、憑證驅動的驗證方式。內容涵蓋基於 PSK 網路的安全與合規漏洞、802.1X 和 EAP-TLS 的技術架構,以及 Identity PSK (iPSK) 作為 IoT 和舊型裝置關鍵過渡技術的角色。旅宿業、零售業和公共部門的場域營運商將能從中獲得具體的轉移策略、實際部署情境以及可衡量的業務成果,以證實此項投資的價值。

WiFi 上的 IoT 裝置分隔:隔離非標準裝置
本指南提供實用、企業級的策略,用於在場地 WiFi 網路上安全地分隔非標準 IoT 裝置。了解如何實施 VLAN 隔離、基於 MAC 的驗證和嚴格的防火牆策略,以保護您的核心基礎設施免受易受攻擊的智慧裝置的侵害。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
