
Captive Portal vs Splash Page
Dieser fundierte Leitfaden erläutert den entscheidenden Unterschied zwischen einem Captive Portal und einer Splash Page in Gäste-WiFi-Netzwerken. Er verdeutlicht, wie der zugrunde liegende Mechanismus zur Netzwerkabfangung mit der visuellen Gästeschnittstelle zusammenarbeitet, um IT-Leitern und Standortbetreibern fundierte Architektur- und Beschaffungsentscheidungen zu ermöglichen.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Der ultimative Leitfaden für Captive Portale →
Captive portal vs splash page architecture evaluator
Evaluate network enforcement boundaries, size concurrent guest device capacity, audit RFC 8908 walled gardens, and export controller configurations.
Technical layer differentiation matrix
| Dimension | Captive portal (network gate) | Splash page (user presentation) | Architectural verdict |
|---|---|---|---|
| Enforcement layer | L2/L3 network layer (gateway, wireless controller, eBPF firewall) | L7 application and presentation layer (HTML/CSS responsive web viewport) | Captive portal enforces boundaries; splash page displays user interface. |
| Traffic intercept | DNS interception, HTTP 302 redirect, RFC 8908 CAPPORT API JSON endpoint | Standard web application GET and POST forms within browser or CNA | Network intercepts unauthenticated packets to trigger the splash page. |
| Walled garden control | Stateful IP and FQDN allowlist enforced at gateway routing level | Asset hosting paths for logos, CSS, and third-party scripts | Portal restricts non-allowlisted traffic until authentication completes. |
| Authentication and AAA | RADIUS Access-Request (RFC 2865/6614), dynamic VLAN, ACL push | Collects credentials, social OAuth tokens, SMS OTP, or marketing consent | Splash collects user data; portal transmits RADIUS payloads to authorize access. |
| Session management | Hardware MAC tracking, RADIUS CoA disconnect (RFC 3576), DHCP lease bound | Browser session cookies, local storage, CRM profile syncing tokens | Network controls device uptime and bandwidth; splash stores profile telemetry. |
| Regulatory compliance | Cryptographic MAC hashing, network audit logging, HIPAA/PCI VLAN isolation | GDPR/CCPA unticked consent checkboxes, privacy policy acceptance links | Both layers work together to provide end-to-end data privacy compliance. |
Learn how to deploy hardware-agnostic captive portals with automated walled gardens, dynamic VLAN steering, and CRM integrations.
Explore the captive portal guideSpeak with a Purple technical architect to design compliant guest WiFi onboarding tailored to your controllers.
Executive Summary
Für IT-Manager, Netzwerkarchitekten und Betriebsleiter von Veranstaltungsorten ist Gast-WiFi längst keine reine Annehmlichkeit mehr - es ist ein entscheidender Touchpoint für die Erfassung von First-Party-Daten, Marketing-Engagement und Netzwerksicherheit. Ein ständiger Punkt der Verwirrung bei Ausschreibungen und Bereitstellungsdiskussionen ist jedoch die Gleichsetzung von Captive Portal und Splash Pages.
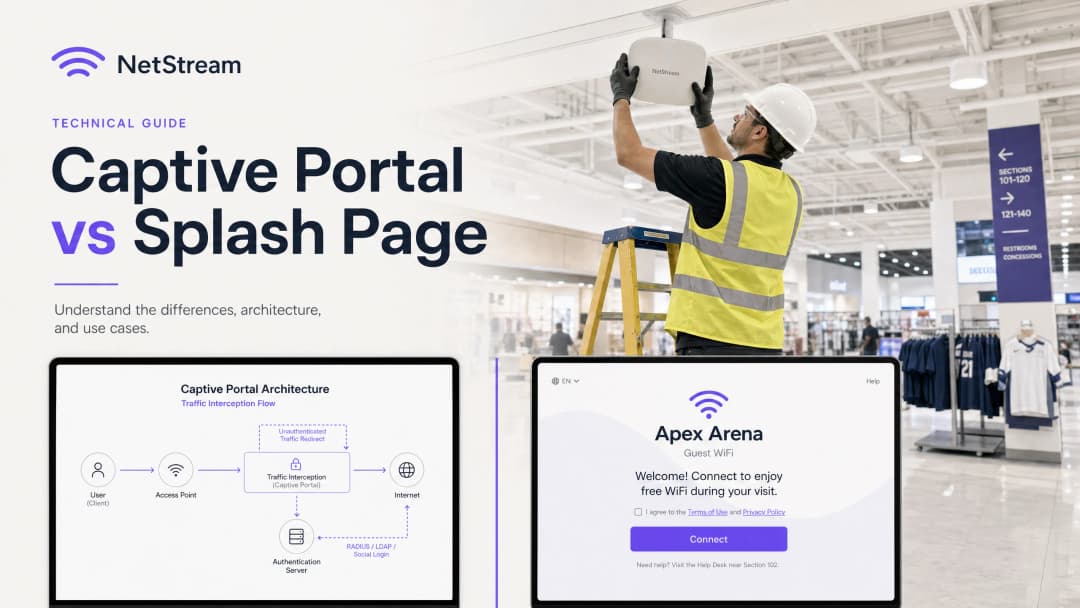
Dieser Leitfaden soll diese grundlegende Unterscheidung klären. Das Captive Portal ist ein Kontrollmechanismus auf der Netzwerkschicht, der den Datenverkehr abfängt, den Internetzugang blockiert und die sichere Authentifizierung verwaltet. Die Splash Page hingegen ist die visuelle Schnittstelle auf der Anwendungsschicht - die Webseite, die Gäste sehen, mit der sie interagieren und die sie zur Authentifizierung nutzen.
Die Gleichsetzung dieser beiden Komponenten führt zu erheblichen Beschaffungs- und Implementierungsrisiken. Dazu gehört der Kauf einer ansprechend gestalteten Splash Page mit unsicheren Backend-Kontrollen oder die Bereitstellung eines hochsicheren Captive Portals mit einer klobigen Benutzeroberfläche ohne Branding, die Gäste abschreckt. Wenn Unternehmen verstehen, wie diese Technologien zusammenwirken, können sie Plattformen wie Purple nutzen, um ein sicheres, konformes und hochgradig ansprechendes Gast-WiFi-Erlebnis zu bieten, das messbaren geschäftlichen Mehrwert schafft.

Technischer Deep-Dive
Das Captive Portal: Abfangen des Datenverkehrs auf Netzwerkschicht
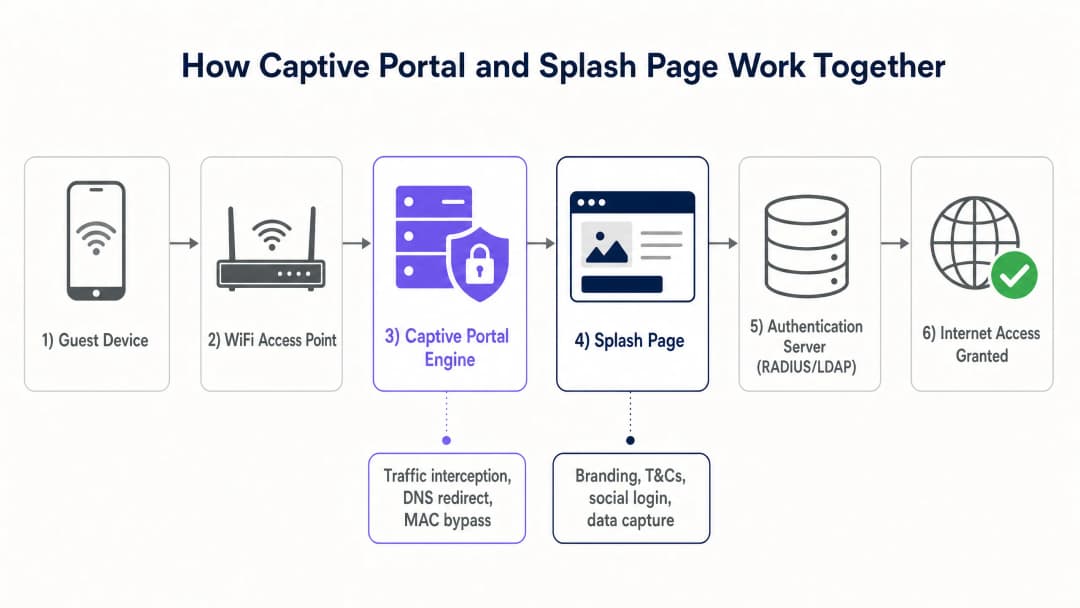
Das Captive Portal arbeitet auf den unteren Schichten des OSI-Modells (in der Regel Layer 2 und 3), um die Zugriffskontrolle durchzusetzen. Wenn sich ein Gastgerät mit einer offenen SSID verbindet, weist der lokale DHCP-Server ihm eine IP-Adresse, eine Subnetzmaske und ein Standard-Gateway zu. Der Wireless Access Point (AP) oder Gateway-Controller versetzt die MAC-Adresse dieses Geräts jedoch in einen nicht authentifizierten Zustand innerhalb der Session-Tabelle der Firewall.
In diesem Zustand blockiert die Firewall den gesamten ausgehenden IP-Datenverkehr mit Ausnahme von grundlegenden Netzdiensten wie DNS und DHCP. Wenn der Gast versucht, eine externe Website aufzurufen, fängt das Captive Portal den Datenverkehr über eine von zwei primären Methoden ab:
- HTTP-Weiterleitung (302 Redirect): Das Gateway fängt die ursprüngliche HTTP-Anfrage ab und gibt eine HTTP 302 Found-Antwort zurück, die den Client-Browser auf die URL der Splash Page umleitet.
- DNS-Hijacking: Das Gateway fängt DNS-Anfragen ab und löst alle Domainnamen in die IP-Adresse des lokalen Splash Page-Servers auf. Obwohl diese Methode einfach ist, wurde sie aufgrund von DNSSEC und Sicherheitswarnungen auf Browserebene schrittweise eingestellt.
Moderne mobile Betriebssysteme nutzen einen integrierten Daemon namens Captive Network Assistant (CNA). Beim Herstellen einer Verbindung mit einem Netzwerk versucht der CNA, einen bekannten, unverschlüsselten HTTP-Endpunkt zu erreichen (beispielsweise Apples captive.apple.com oder Googles connectivitycheck.gstatic.com). Wenn diese Antwort abgefangen und umgeleitet wird, erkennt das Betriebssystem, dass es sich hinter einem Captive Portal befindet, und zeigt die Splash Page automatisch in einem speziellen Systembrowser-Fenster an, sodass der Benutzer keinen Webbrowser manuell öffnen muss.
Sobald der Benutzer den Authentifizierungsfluss auf der Splash Page abgeschlossen hat, sendet der Authentifizierungsserver (in der Regel ein RADIUS-Server) ein Access-Accept-Paket an den Netzwerk-Controller. Der Controller aktualisiert dann seine Firewall-Regeln, um der MAC-Adresse dieses Geräts vollen Internetzugang zu gewähren, wobei in der Regel ein MAC Address Bypass (MAB) genutzt wird, um sich das Gerät für eine festgelegte Sitzungsdauer zu merken.
Die Splash Page: Benutzererfahrung auf der Anwendungsschicht
Im Gegensatz zum Captive Portal ist die Splash Page eine Standard-Webanwendung, die auf Layer 7 (der Anwendungsschicht) läuft. Sie wird mit Standard-Webtechnologien (HTML, CSS und JavaScript) erstellt und entweder lokal auf dem Gateway-Controller oder, was häufiger der Fall ist, auf einer Cloud-Plattform wie Purple gehostet.
Die Splash Page dient als visuelle Benutzeroberfläche und Marken-Touchpoint für den Gast. Zu ihren wichtigsten technischen Funktionen gehören:
- Identitätsföderation: Erleichterung des Social Login (Google, Facebook, Apple) unter Verwendung des OAuth 2.0-Protokolls.
- Datenerfassung: Erfassung von Gästedaten wie E-Mail-Adressen, Namen und Mitgliedsnummern von Treueprogrammen.
- Einwilligungsmanagement: Erfassung der ausdrücklichen Einwilligung (Opt-in) für Marketingzwecke sowie der Zustimmung zu Nutzungsbedingungen und Datenschutzrichtlinien, um die Einhaltung von Vorschriften wie der GDPR [1] und dem CCPA zu gewährleisten.
- Werbeauslieferung und Branding: Bereitstellung zielgerichteter Werbebanner, Videoanzeigen oder Weiterleitungsseiten nach dem Verbindungsaufbau, um die physische Fläche zu monetarisieren.
Da es sich bei der Splash Page um eine Webanwendung handelt, muss sie hochgradig responsiv und für mobile Geräte optimiert sein, auf die mehr als 80 % der Gast-WiFi-Verbindungen entfallen.
Implementierungsleitfaden
Die Bereitstellung einer Gast-WiFi-Lösung für Unternehmen erfordert eine enge Abstimmung zwischen der Netzwerkinfrastruktur und der Cloud-Software. Im Folgenden finden Sie einen herstellerneutralen Architekturleitfaden zur Implementierung eines Captive Portal- und Splash Page-Systems.
Schritt-für-Schritt-Bereitstellungsarchitektur
- Netzwerksegmentierung: Konfigurieren Sie ein dediziertes Gast-VLAN auf Ihren Switches und Access Points, um den Gastdatenverkehr vom internen Unternehmensnetzwerk, den POS-Terminals (Point-of-Sale) und IoT-Geräten zu isolieren. Dies ist eine wichtige Anforderung für die PCI-DSS-Compliance [2].2. SSID-Konfiguration: Konfigurieren Sie eine offene SSID mit aktivierter Opportunistic Wireless Encryption (OWE), falls Ihre Hardware dies unterstützt, oder eine standardmäßige offene SSID. Aktivieren Sie die Weiterleitung zum Captive Portal innerhalb des SSID-Profils auf Ihrem Wireless-Controller (z. B. Cisco Catalyst, Aruba Instant On oder Ruckus SmartZone).
- Walled Garden (ACL) Konfiguration: Vor der Authentifizierung müssen Gastgeräte bestimmte externe Domänen erreichen dürfen, damit die Splash-Page korrekt gerendert wird. Dies wird als "Walled Garden" oder Access Control List (ACL) bezeichnet. Sie müssen Folgendes einbeziehen:
- Die Domäne Ihrer in der Cloud gehosteten Splash-Page (z. B.
*.purple.ai). - Die OAuth-Endpunkte von Social-Login-Anbietern (z. B.
*.facebook.com,*.google.com,*.apple.com). - Die Content Delivery Networks (CDNs), die die erforderlichen Ressourcen (Schriftarten, Stylesheets, Bilder) hosten.
- Die Domäne Ihrer in der Cloud gehosteten Splash-Page (z. B.
- RADIUS-Server-Integration: Konfigurieren Sie den Wireless-Controller so, dass er einen externen RADIUS-Server (wie den Cloud-RADIUS von Purple) für Authentifizierung und Accounting (802.1X / AAA) verwendet [3].
- Splash-Page-Anpassung: Gestalten Sie die Splash-Page im Purple-Portal und achten Sie dabei auf Markenkonstanz, mobile Optimierung und eindeutige Kontrollkästchen für die rechtliche Einwilligung.
- Sitzungs- und Bandbreitenrichtlinien: Definieren Sie auf dem Netzwerk-Controller Sitzungs-Timeouts (z. B. 8 Stunden), Leerlauf-Timeouts (z. B. 30 Minuten) und Bandbreitenbegrenzungen pro Benutzer (z. B. 5 Mbps Downstream, 2 Mbps Upstream), um Netzwerkmissbrauch zu verhindern und einen fairen Zugang für alle Gäste zu gewährleisten.
| Technischer Parameter | Captive Portal (Network Gateway) | Splash-Page (Cloud-Anwendung) |
|---|---|---|
| OSI-Schicht | Schicht 2 / Schicht 3 (Netzwerk/Sicherungsschicht) | Schicht 7 (Anwendungsschicht) |
| Primäre Protokolle | RADIUS, DHCP, HTTP (302 Redirect) | HTTP, HTTPS, HTML5, CSS3, OAuth 2.0 |
| Kernfunktionen | Abfangen von Datenverkehr, Zugriffskontrolle, Bandbreitenbeschränkung | Benutzeroberfläche, Datenerfassung, Einwilligung, Branding |
| Sichtbarkeit für Benutzer | Völlig unsichtbar (Backend-Mechanismus) | 100 % sichtbar (visueller Begrüßungsbildschirm) |
| Sicherheitsstandards | IEEE 802.1X, WPA3, OWE, PCI-DSS | HTTPS, SSL/TLS, GDPR, CCPA |
| Typische Hardware | Wireless APs, Gateway-Router, Controller | Cloud-Server, CDNs |
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Um ein hochverfügbares, sicheres und rechtskonformes Gäste-WiFi-Netzwerk zu gewährleisten, sollten IT-Teams diese bewährten Branchenpraktiken befolgen:
1. HTTPS und SSL/TLS-Zertifikate erzwingen
Der gesamte Datenverkehr zwischen dem Gerät des Gastes und der Splash Page muss mittels HTTPS verschlüsselt werden. Der Betrieb einer Splash Page über unverschlüsseltes HTTP setzt Gästedaten - einschließlich Anmeldedaten und E-Mail-Adressen - dem Packet Sniffing und Man-in-the-Middle-Angriffen aus. Stellen Sie sicher, dass Ihre Splash-Page-Domain über ein gültiges, öffentlich vertrauenswürdiges SSL/TLS-Zertifikat verfügt. Selbstsignierte Zertifikate lösen schwere Browser-Warnungen aus, die dazu führen, dass Gäste die Verbindung abbrechen.
2. Netzwerisolation implementieren
Leiten Sie Gäste-WiFi-Datenverkehr niemals in dasselbe VLAN oder Subnetz wie Unternehmensdaten. Der Gästedatenverkehr sollte in ein reines Gäste-VLAN mit strengen Firewall-Regeln isoliert werden, die jegliches VLAN-übergreifende Routing zu internen Subnetzen verhindern. Dies verringert das Risiko der Verbreitung von Schadsoftware und des unbefugten Zugriffs auf sensible Unternehmensdaten.
3. Einhaltung von GDPR und CCPA sicherstellen
Wenn Ihr Standort im Vereinigten Königreich, in der EU oder in Kalifornien betrieben wird oder Bürger dieser Regionen bedient, muss Ihre Splash Page den strengen Datenschutzgesetzen entsprechen:
- Freiwillig erteilte Einwilligung: Kontrollkästchen für das Marketing-Opt-in dürfen standardmäßig nicht aktiviert sein. Die Einwilligung in Marketing-Kommunikation darf nicht zur Voraussetzung für den Internetzugang gemacht werden.
- Klare Datenschutzrichtlinie: Stellen Sie auf der Splash Page einen direkten, leicht zugänglichen Link zu Ihrer Datenschutzrichtlinie bereit.
- Recht auf Vergessenwerden (Recht auf Löschung): Stellen Sie sicher, dass Ihre Gäste-WiFi-Plattform (wie Purple) automatisierte Workflows für Gäste unterstützt, die die Löschung ihrer personenbezogenen Daten verlangen.
4. Für Mobilgeräte und den CNA optimieren
Stellen Sie sicher, dass die Splash Page schlank und extrem reaktionsschnell ist. Vermeiden Sie schwere Videohintergründe oder große, unkomprimierte Bilder, die das Laden der Seite verlangsamen - insbesondere in Umgebungen mit extrem hoher Dichte wie Stadien oder Konferenzzentren. Testen Sie die Splash Page auf verschiedenen mobilen Betriebssystemen, um eine nahtlose Darstellung im nativen Captive Network Assistant (CNA) Browser zu gewährleisten.
Fehlerbehebung und Risikominderung
Häufige Fehlermuster und Minderungsstrategien
- CNA-Popup wird nicht angezeigt: Wenn die Weiterleitung zum Captive Portal den CNA des Geräts nicht auslöst, bleiben Gäste möglicherweise mit der SSID verbunden, haben jedoch keinen Internetzugang und keine offensichtliche Möglichkeit, sich anzumelden.
- Minderung: Stellen Sie sicher, dass die den Gästen über DHCP zugewiesenen DNS-Server voll funktionsfähig sind und externe Domains auflösen können. Wenn die DNS-Auflösung fehlschlägt, kann der CNA seine Konnektivitätsprüfung nicht durchführen und die Weiterleitung wird nie ausgelöst.
- Fehlkonfiguration des Walled Garden: Gäste können die Anmeldung über soziale Medien nicht abschließen, weil die OAuth-Anmeldeseite nicht geladen wird oder ein Verbindungsfehler angezeigt wird.
- Mitigation: Überprüfen Sie die Walled Garden ACL des Gateways. Social-Login-Anbieter ändern häufig ihre IP-Bereiche und Domains. Die Nutzung einer Cloud-gesteuerten Plattform für Gast-WiFi wie Purple stellt sicher, dass Walled Garden Domains automatisch aktualisiert und mit Ihrer Hardware synchronisiert werden.* CNA-Browser-Einschränkungen: Der native CNA-Browser auf Mobilgeräten hat im Vergleich zu Standard-Browsern wie Safari oder Chrome eine eingeschränkte Funktionalität. Er blockiert möglicherweise Cookies, Pop-ups oder externe Weiterleitungen.
- Mitigation: Vermeiden Sie komplexes JavaScript oder Drittanbieter-Integrationen auf der Splash Page, die Cookie-Persistenz oder Browser-Pop-ups erfordern. Halten Sie den Authentifizierungsablauf so einfach und direkt wie möglich.
ROI und geschäftliche Auswirkungen
Das Verständnis des Unterschieds zwischen dem Captive Portal und der Splash Page ermöglicht es Unternehmen, den Return on Investment (ROI) zu maximieren, indem sie sowohl die Netzwerkleistung als auch den kommerziellen Nutzen ihrer Gast-WiFi-Netzwerke optimieren.
Der geschäftliche Wert einer dual optimierten Lösung
- Höhere Kundenbindung: Im Vergleich zu einer generischen, markenlosen Willkommensseite kann eine professionell gestaltete Splash Page - in Kombination mit den Kernprodukten von Purple wie Guest WiFi und WiFi Analytics [4] [5] - die Anmelderaten der Gäste um bis zu 40% steigern.
- Erfassung hochwertiger First-Party-Daten: Durch das Angebot von nahtlosem Social-Media-Login und strukturierten Formularfeldern können Veranstaltungsorte in Branchen wie Retail, Hospitality, Healthcare und Transport bereinigte, verifizierte E-Mail-Adressen, demografische Daten und Daten zur Besuchshäufigkeit erfassen.
- Monetarisierungsmöglichkeiten: Die Nutzung der Splash Page für Retail-Media-Monetarisierung ermöglicht es Veranstaltungsorten, Gästen im Moment der Verbindung gezielte Werbung zu zeigen und so den schnell wachsenden digitalen Werbemarkt zu erschließen.
- Betriebliche Effizienz: Ein robustes Captive Portal reduziert IT-Support-Tickets, indem es das Onboarding von Geräten automatisiert, Sitzungs-Timeouts verwaltet und Bandbreitenbegrenzungen durchsetzt, um Netzwerküberlastungen zu vermeiden.
Durch den Einsatz der Enterprise-Lösung von Purple können Veranstaltungsorte sicherstellen, dass ihre Netzwerkarchitektur sicher und konform ist, während sie ihren Marketingteams die volle kreative Freiheit geben, ansprechende, konversionsstarke Splash Pages zu gestalten, die die Kundenbindung stärken und den Umsatz steigern.
Referenzen
- [1] Regulation (EU) 2016/679 (General Data Protection Regulation)
- [2] PCI Security Standards Council - PCI DSS Quick Reference Guide
- [3] IEEE 802.1X Port-Based Network Access Control Standard
- [4] Cisco Wireless APs: 2026 Guide to Products & Deployment
- [5] 10 Best Network Access Control (NAC) Solutions for 2026
- [6] WiFi in Schools: The 2026 Administrator & IT Guide
- [7] So implementieren Sie die 802.1X Authentifizierung mit Cloud RADIUS
Schlüsseldefinitionen
Captive Portal
Ein Mechanismus auf Netzwerkebene, der den Client-Datenverkehr abfängt und den Internetzugang einschränkt, bis die Authentifizierungskriterien erfüllt sind.
Trifft auf IT-Teams zu, wenn sie Wireless-Controller, Gateways oder Firewalls konfigurieren, um nicht authentifizierte MAC-Adressen umzuleiten.
Splash Page
Die visuelle, webbasierte Landingpage, die im Browser eines Gastes gerendert wird und die Authentifizierung, Datenerfassung und Markenbindung erleichtert.
Wird von Marketing- und Standortbetriebsteams verwaltet, um das Onboarding-Erlebnis der Benutzer zu gestalten und Kundendaten zu erfassen.
Captive Network Assistant (CNA)
Eine integrierte Betriebssystemfunktion auf mobilen Geräten, die ein Captive Portal automatisch erkennt und die Splash Page in einem Systembrowserfenster öffnet.
Entscheidend für das Benutzererlebnis, da Gäste nicht mehr manuell einen Browser öffnen müssen, um sich anzumelden.
Walled Garden (ACL)
Eine Liste von IP-Adressen oder Domains, auf die ein nicht authentifizierter Benutzer zugreifen darf, bevor er sich im Netzwerk anmeldet.
Muss auf dem Wireless Gateway korrekt konfiguriert sein, damit die Splash Page und die OAuth-Flows für Social Login geladen werden können.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Authentifizierungs-, Autorisierungs- und Accounting-Verwaltung (AAA) für Benutzer bietet, die eine Verbindung zu einem Netzwerk herstellen.
Wird vom Captive Portal verwendet, um Gast-Anmeldedaten mit einer Datenbank abzugleichen und Netzwerkzugriff zu gewähren.
MAC Address Bypass (MAB)
Ein Mechanismus, der es einem Gerät ermöglicht, den Anmeldebildschirm des Captive Portal bei nachfolgenden Verbindungen zu umgehen, indem es sich seine Hardware-MAC-Adresse merkt.
Wird verwendet, um wiederkehrenden Gästen ein nahtloses Erlebnis zu bieten, indem die Notwendigkeit einer wiederholten Anmeldung entfällt.
Opportunistic Wireless Encryption (OWE)
Ein WiFi-Standard (Teil von WPA3), der Verschlüsselung in offenen Netzwerken bereitstellt, ohne dass ein gemeinsames Passwort erforderlich ist.
Ermöglicht eine sichere Datenübertragung in öffentlichen Gastnetzwerken, während die Umleitung zum Captive Portal weiterhin möglich ist.
VLAN-Segmentierung
Die Praxis, ein physisches Netzwerk auf Layer 2 in mehrere logische Netzwerke zu unterteilen, um den Datenverkehr zu isolieren.
Unerlässlich für Gast-WiFi-Bereitstellungen, um sicherzustellen, dass der Gast-Datenverkehr vollständig von sicheren Unternehmensnetzwerken isoliert ist.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette mit 150 Filialen möchte ein Gäste-WiFi-Netzwerk einrichten, das Kunden-E-Mails für Marketingzwecke erfasst. Das IT-Sicherheitsteam ist jedoch besorgt, dass der Gästeverkehr auf die Point-of-Sale (POS) Systeme des Unternehmens zugreifen könnte. Wie sollte dies architektonisch gelöst werden?
- Konfigurieren Sie ein dediziertes Gäste-VLAN (z. B. VLAN 50) auf allen Switches und Access Points in allen 150 Filialen, das mithilfe von Firewall-ACLs vollständig vom POS-VLAN (VLAN 10) des Unternehmens isoliert ist. 2. Aktivieren Sie die Captive Portal-Weiterleitung auf der Gäste-SSID und leiten Sie die Redirect-URL an die sichere, in der Cloud gehostete Splash Page von Purple weiter. 3. Konfigurieren Sie das Netzwerk-Gateway so, dass der gesamte vor-authentifizierte Datenverkehr auf VLAN 50 eingeschränkt wird und nur der Zugriff auf DNS, DHCP und die Walled-Garden-Domains von Purple erlaubt ist. 4. Nutzen Sie die Integration von Purple mit dem Wireless-Controller, um Gäste über RADIUS zu authentifizieren. Der Internetzugang wird erst gewährt, nachdem der Gast eine verifizierte E-Mail-Adresse angegeben und die Nutzungsbedingungen auf der Splash Page akzeptiert hat.
Ein Sportstadion mit 50.000 Sitzplätzen möchte bei Veranstaltungen kostenloses WiFi anbieten. Das Betriebsteam wünscht sich einen nahtlosen Login-Prozess, um Netzwerküberlastungen zu Spielbeginn zu vermeiden, während das Marketingteam Sponsor-Videoanzeigen auf der Splash Page schalten möchte. Wie lassen sich diese Anforderungen vereinbaren?
- Implementieren Sie High-Density-Access-Points und konfigurieren Sie ein Captive Portal mit MAC Address Bypass (MAB) für einen Zeitraum von 30 Tagen, sodass wiederkehrende Fans die Splash Page nicht bei jedem Besuch sehen müssen. 2. Entwerfen Sie für neue Verbindungen eine extrem schlanke Splash Page, die für ein schnelles Laden auf Mobilgeräten optimiert ist. 3. Integrieren Sie eine kurze, 5-sekündige Sponsor-Videoanzeige, die direkt auf der Splash Page abgespielt wird, mit einer Schaltfläche "Überspringen und verbinden", die sofort die Captive Portal-Authentifizierung auslöst. 4. Konfigurieren Sie das Captive Portal so, dass jedem Benutzer ein großzügiges Bandbreitenprofil (z. B. 10 Mbps) zugewiesen wird, um ein reibungsloses Videostreaming und Surfen im Internet zu gewährleisten.
Ein großes öffentliches Krankenhaus möchte Patienten und Besuchern Gäste-WiFi zur Verfügung stellen. Das Compliance-Team fordert, dass das Netzwerk den Datenschutzstandards im Gesundheitswesen entspricht und dass Patienten nicht auf schädliche oder ungeeignete Webinhalte zugreifen können. Was ist die empfohlene Bereitstellungsstrategie?
- Konfigurieren Sie das Captive Portal so, dass Benutzer auf eine Splash Page weitergeleitet werden, die einen klaren, für das Gesundheitswesen spezifischen Datenschutzhinweis und Nutzungsbedingungen enthält. 2. Integrieren Sie das Captive Portal-Gateway mit einem cloudbasierten DNS-Filterdienst (wie Cisco Umbrella oder Webroot), um den Zugriff auf jugendgefährdende Inhalte, Malware und Phishing-Seiten automatisch zu blockieren. 3. Deaktivieren Sie Social-Login-Optionen, um die Erfassung unnötiger personenbezogener Daten zu vermeiden, und setzen Sie stattdessen auf eine einfache Schaltfläche "Akzeptieren und verbinden" oder ein einfaches Formular zur E-Mail-Verifizierung. 4. Richten Sie eine strikte Bandbreitenbegrenzung auf dem Captive Portal ein, um klinische Anwendungen und IoT-Geräte des Krankenhauses gegenüber dem Streaming-Verkehr der Gäste zu priorisieren.
Übungsfragen
Q1. Ein IT-Manager stellt fest, dass sich Gäste mit der Gast-WiFi-SSID verbinden, aber die gebrandete Splash Page nicht angezeigt wird und die Benutzer nicht auf das Internet zugreifen können. Was ist die wahrscheinlichste technische Ursache für dieses Problem und wie sollte es diagnostiziert werden?
Hinweis: Berücksichtigen Sie die Rolle von DNS beim Umleitungsprozess des Captive Portal.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist ein Fehler bei der DNS-Auflösung. Wenn sich ein Gerät verbindet, muss es den Domainnamen der Splash Page auflösen, um den Willkommensbildschirm zu laden. Wenn der dem Gast-VLAN zugewiesene DNS-Server offline, falsch konfiguriert oder durch die Pre-Authentication-Firewall-Regeln des Gateways blockiert ist, kann das Gerät die Domain nicht auflösen und die Umleitung schlägt fehl. Zur Diagnose verbinden Sie ein Testgerät mit der SSID, überprüfen Sie, ob es über DHCP eine gültige IP und DNS-Serveradresse erhält, und versuchen Sie, eine öffentliche Domain anzupingen oder aufzulösen. Wenn DNS fehlschlägt, überprüfen Sie den Status des DNS-Servers und stellen Sie sicher, dass DNS-Datenverkehr (UDP-Port 53) in der Pre-Authentication-ACL des Gateways zugelassen ist.
Q2. Ein Einzelhandelsstandort möchte Gästen die Anmeldung mit ihren Facebook-Konten ermöglichen. Wenn Benutzer jedoch auf der Splash Page auf die Facebook-Anmeldeschaltfläche klicken, erhalten sie die Fehlermeldung "Verbindung verweigert". Der Rest der Splash Page wird einwandfrei geladen. Was ist das Problem und wie lösen Sie es?
Hinweis: Überlegen Sie, auf welche externen Ressourcen ein vorauthentifiziertes Gerät zugreifen darf.
Musterlösung anzeigen
Das Problem besteht darin, dass die Facebook-Authentifizierungsdomänen nicht in der Walled Garden Access Control List (ACL) für die Vorauthentifizierung des Gateways enthalten sind. Da der Benutzer noch nicht authentifiziert ist, blockiert das Captive Portal allen externen Datenverkehr. Wenn der Benutzer auf die Facebook-Schaltfläche klickt, versucht der Browser, die OAuth-Server von Facebook zu erreichen, was vom Gateway blockiert wird. Um dieses Problem zu lösen, muss das IT-Team die erforderlichen Facebook-OAuth-Domänen (z. B. *.facebook.com, *.facebook.net) zur Walled Garden ACL auf dem Wireless-Controller oder Gateway hinzufügen.
Q3. Ein Gastronomiebetrieb hat ein Gäste-WiFi-Netzwerk eingerichtet. Das Marketing-Team möchte die E-Mail-Adressen der Gäste erfassen und sofort einen Willkommens-Newsletter versenden. Das Rechtsteam ist jedoch besorgt über die GDPR-Konformität hinsichtlich der Einwilligung. Wie sollten die Splash Page und das Captive Portal konfiguriert werden, um beide Teams zufriedenizustellen?
Hinweis: Die GDPR verlangt, dass die Einwilligung für Marketingzwecke freiwillig erteilt werden muss und keine Bedingung für die Bereitstellung des Dienstes sein darf.
Musterlösung anzeigen
Um unter der GDPR sowohl das Marketing- als auch das Rechtsteam zufriedenzustellen: 1. Die Splash Page muss ein klares, nicht vorab ausgewähltes Kontrollkästchen für das Marketing-Opt-in enthalten ("Ich stimme dem Erhalt von Marketing-E-Mails zu"). 2. Die Zustimmung zu den Nutzungsbedingungen und der Datenschutzrichtlinie muss über ein separates Kontrollkästchen erfolgen oder klar als Bedingung für die Nutzung des kostenlosen Netzwerks deklariert sein. 3. Das zugrunde liegende Captive Portal und das Splash-Page-System müssen so konfiguriert sein, dass der Internetzugang unabhängig davon gewährt wird, ob das Marketing-Kontrollkästchen aktiviert oder deaktiviert ist. Wenn ein Benutzer das Marketing-Feld leer lässt, aber die Nutzungsbedingungen akzeptiert, muss das System dennoch ein Access-Accept-Paket an den Netzwerk-Controller senden. Dies stellt sicher, dass die Einwilligung freiwillig erteilt wird, was die GDPR erfüllt, während das Marketing weiterhin E-Mails von Benutzern erfassen kann, die sich aktiv anmelden.
Häufig gestellte Fragen
What is the technical difference between a captive portal and a splash page?
A captive portal operates at the network layer (L2/L3) through a gateway, access point, or wireless LAN controller that intercepts unauthenticated client traffic, enforces a walled garden, and manages RADIUS AAA sessions. A splash page is the presentation layer (L7) - the responsive web interface displayed inside the client browser or Captive Network Assistant (CNA) that captures guest credentials, terms acceptance, and marketing consent.
How does a network firewall intercept guest traffic before splash page authentication?
Prior to authentication, the wireless gateway blocks all outbound IP traffic except for explicitly defined walled garden IP/FQDN rules and DNS resolution. When the client attempts to reach an external web resource, the gateway intercepts port 80 HTTP requests or DHCP Option 114 (RFC 8910) advertisements, returning an HTTP 302 redirect or RFC 8908 JSON payload that directs the device browser to the splash page URL.
What is RFC 8908 and why is it replacing legacy HTTP interception?
RFC 8908 defines a standardized Captive Portal API that allows client operating systems (iOS, Android, Windows) to query a JSON endpoint directly to discover captivity state, user session duration, and portal endpoints. This eliminates the need for brute-force HTTPS interception, which causes browser SSL/TLS certificate warnings, while providing deterministic portal closure upon successful authentication.
What domains and network services belong in a captive portal walled garden?
A secure walled garden allowlist includes the splash page hosting FQDN, static CDN asset endpoints, DNS resolvers, and external identity provider authentication URLs (such as Apple ID, Google OAuth, and Microsoft Entra) with their CRL and OCSP validation paths. Crucially, OS captive probe hostnames must be excluded from allowlists so the device operating system reliably identifies captivity and launches the login sheet.
How does Purple integrate captive portal network isolation with custom branded splash pages?
Purple decouples network hardware enforcement from visitor experience design. The platform integrates natively with enterprise controllers (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) via RADIUS and cloud APIs to enforce dynamic VLANs and bandwidth controls, while serving high-converting, mobile-responsive splash pages with real-time CRM synchronization, GDPR compliance tracking, and marketing automation.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlerbehebung
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einem Live-System vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.