Les Captive Portals traditionnels restent populaires car ils sont familiers, faciles à expliquer et disponibles sur de nombreux contrôleurs sans fil. Ils constituent également un choix par défaut peu performant pour le Wi-Fi invités moderne. Les pages d'accueil dépendent des redirections de navigateur, de l'interaction de l'utilisateur et souvent de conceptions d'accès ouvertes ou partagées, alors que les directives du Royaume-Uni ont averti que les redirections web et les Captive Portals présentent de graves faiblesses de sécurité.Directives du Jisc
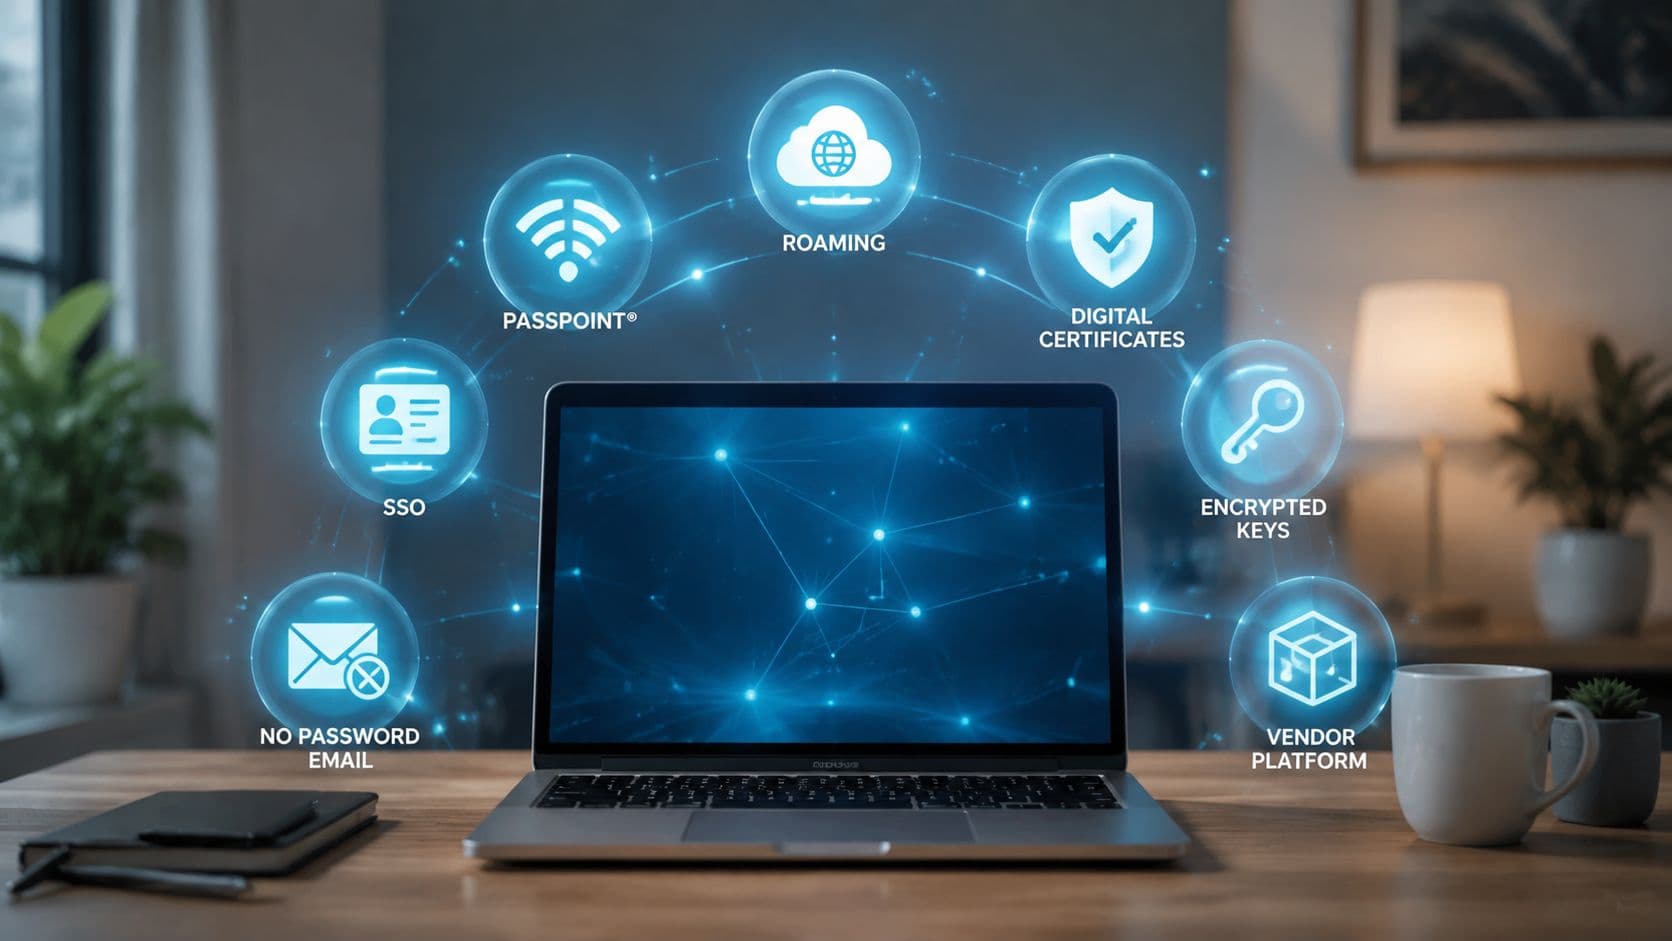
Les meilleures alternatives au Captive Portal ne se limitent pas à une seule catégorie. OpenRoaming et Passpoint visent l'itinérance invité automatique et sécurisée par chiffrement. L'accès basé sur les certificats s'adresse au personnel et aux appareils gérés. L'authentification unique associe la politique WiFi aux fournisseurs d'identité, tandis que l'iPSK, le PPSK et le MPSK gèrent les appareils hérités, l'IoT et les environnements multi-locataires. Ce comparatif les évalue selon la sécurité dès le premier paquet, l'effort d'intégration, la compatibilité des appareils, les dépendances matérielles et d'identité, le comportement d'itinérance, l'administration et l'adaptation au site. Par exemple, un site comme Madeira Remote Coliving peut avoir besoin d'une simplicité d'usage pour les résidents, d'une séparation pour le personnel et d'une prise en charge des appareils incompatibles avec l'authentification d'entreprise.
1. Purple
Purple convient aux établissements qui ont besoin de l'itinérance des invités, de l'identité du personnel et de contrôles d'accès au niveau des appareils sur une seule plateforme WiFi. Elle combine OpenRoaming et Passpoint pour les invités, l'EAP-TLS basé sur des certificats pour le personnel, et des contrôles de type iPSK pour les appareils ne pouvant pas prendre en charge le 802.1X. Le résultat est une couche d'authentification pour différentes classes d'utilisateurs et d'appareils, plutôt qu'un simple portail captif supplémentaire.
Les invités peuvent s'authentifier une seule fois, généralement par e-mail, puis se reconnecter plus facilement lors de leurs visites ultérieures. Passpoint configure l'appareil pour une authentification automatique, évitant ainsi aux utilisateurs récurrents de devoir passer par un navigateur à chaque connexion. Cette approche est déjà déployée sur des sites clés au Royaume-Uni, notamment à Loughborough University, 22 Bishopsgate, les campus de l'University of the Arts London, Oxford et Bristol, comme l'indiquent les guides de déploiement liés à Jisc.Déploiements OpenRoaming au Royaume-Uni
Pourquoi cela fonctionne pour tous les profils d'utilisateurs
Pour le personnel, Purple utilise des certificats EAP-TLS au lieu de mots de passe partagés. Les intégrations avec Microsoft Entra ID, Google Workspace et Okta permettent de provisionner l'accès et de le révoquer lorsque les rôles de l'annuaire changent. Ce modèle convient aux hôpitaux, aux bureaux, aux universités et aux opérateurs multi-sites où chaque connexion doit correspondre à une identité individuelle.
Purple fonctionne comme une surcouche cloud sur le matériel réseau existant, avec une compatibilité totale avec Cisco Meraki, Aruba, Ruckus, Juniper Mist et UniFi. Une architecture RADIUS cloud élimine le besoin de gérer un serveur RADIUS sur site, bien que le réseau nécessite toujours des fonctionnalités adéquates de RADIUS, de changement d'autorisation (CoA) et de walled garden.
Règle pratique : Évaluez Purple comme une plateforme d'accès multi-classes, et pas seulement comme un produit de portail. Sa valeur est plus évidente lorsqu'un seul déploiement doit séparer les invités, le personnel, les résidents, l'IoT et les anciens appareils sans donner à chaque groupe le même processus de connexion.
Les outils d'analyse intégrés, les connecteurs CRM et l'automatisation du marketing peuvent transformer les données Wi-Fi de premier niveau consenties en informations opérationnelles et marketing. Le compromis réside dans la complexité commerciale. L'offre gratuite Connect guest peut ne pas inclure les analyses, les enquêtes, les fonctionnalités de sécurité ou l'automatisation attendues par un opérateur d'entreprise, le coût total dépend donc des offres et des extensions sélectionnées. Consultez ce guide du Captive Portal par Purple, puis confirmez les licences et les exigences du contrôleur avant de vous engager.
Découvrir la plateforme WiFi de Purple
2. SecureW2 JoinNow et Cloud RADIUS
SecureW2 adopte une approche axée sur les certificats. JoinNow guide les utilisateurs tout au long de l'enrôlement de l'appareil, obtient un certificat et configure le système d'exploitation pour le WPA-Enterprise, généralement via EAP-TLS. Après cette configuration initiale, l'appareil peut s'authentifier directement au WiFi sans avoir à saisir à nouveau un mot de passe ou à passer par un Captive Portal.
La plateforme associe une PKI cloud avec un RADIUS-as-a-Service et des vérifications de politiques auprès de fournisseurs d'identité tels que Microsoft Entra ID, Okta et Google Workspace. Cela permet aux administrateurs d'appliquer des règles d'accès selon l'utilisateur, l'appareil ou le statut dans l'annuaire. Le personnel et les sous-traitants peuvent bénéficier de privilèges différents, tandis que le certificat d'un utilisateur compromis ou parti peut être révoqué sans avoir à renouveler une clé partagée.
Où ce modèle s'applique-t-il
JoinNow est particulièrement adapté aux bureaux, aux universités et aux organisations distribuées avec des appareils gérés ou un programme de BYOD structuré. Il peut également prendre en charge les flux de visiteurs, mais les administrateurs doivent concevoir l'expérience invité avec soin. Un flux basé sur des certificats est sécurisé, mais il en demande plus à un visiteur qu'une simple page de validation en un clic.
L'avantage réside dans la cohérence. La même architecture basée sur l'identité peut prendre en charge l'accès WiFi, VPN et filaire, plutôt que de laisser le réseau sans fil comme la partie la moins contrôlée du parc. Cela élimine également le problème récurrent de support créé par les mots de passe partagés, en particulier lorsque les utilisateurs copient leurs identifiants sur des appareils personnels.
Les coûts sont principalement opérationnels plutôt que conceptuels :
- Capacités PKI : Les équipes réseau qui ne maîtrisent pas encore les certificats doivent comprendre l'enrôlement, le renouvellement, les chaînes de confiance et la révocation.
- Couverture des appareils : Confirmez la prise en charge des systèmes d'exploitation et des modèles de propriété utilisés par le personnel, les sous-traitants et les utilisateurs BYOD.
- Visibilité budgétaire : SecureW2 utilise une tarification sur devis, un processus d'évaluation est donc nécessaire avant de pouvoir élaborer un dossier commercial fiable.
SecureW2 est un choix solide axé sur la sécurité, mais il n'est pas automatiquement la meilleure plateforme de marketing pour les invités. Si l'établissement a besoin d'itinérance, d'analyses et d'engagement de première partie consenti aux côtés des certificats du personnel, comparez les fonctionnalités requises plutôt que de supposer que Cloud RADIUS seul suffira.
3. RUCKUS Cloudpath Enrollment System
Cloudpath est conçu autour d'un enregistrement guidé et de l'application de politiques. Un utilisateur se connecte à un SSID d'enregistrement, suit un processus en libre-service et reçoit un certificat par appareil. Le système bascule ensuite l'appareil vers un SSID 802.1X sécurisé, réduisant ainsi la dépendance quotidienne aux pages de connexion.
Cette transition constitue une fonctionnalité opérationnelle majeure. Un Captive Portal peut authentifier une session de navigation, mais il ne crée pas nécessairement une relation durable et gérée entre l'appareil et le réseau. Cloudpath le fait, ce qui simplifie les accès répétés et offre aux administrateurs une base solide pour leurs décisions de politique.
L'avantage pratique de la prise en charge d'appareils mixtes
Cloudpath prend également en charge les modèles de PSK dynamique et de Private PSK pour les appareils qui ne peuvent pas utiliser le 802.1X. Cela est essentiel dans l'hôtellerie, l'éducation, les résidences et les environnements riches en IoT. Une imprimante, un capteur ou un appareil grand public plus ancien peut ne pas gérer l'enrôlement de certificats, mais peut souvent utiliser une clé attribuée de manière unique et associée à une politique ou à un VLAN.
Le résultat offre une transition utile entre un mot de passe partagé unique et une authentification d'entreprise complète. Chaque clé peut être associée à un appareil, un résident ou un rôle, ce qui permet aux administrateurs de révoquer ou d'isoler un accès sans modifier les identifiants de l'ensemble du SSID.
Cloudpath est plus convaincant sur l'infrastructure Ruckus, où les flux de travail et la documentation s'alignent étroitement avec la plateforme sans fil. Les parcs hétérogènes nécessitent plus de travail de conception, en particulier autour de l'intégration des contrôleurs, de l'échange de politiques et du comportement exact de PPSK selon les constructeurs. Certaines équipes réseau peuvent également trouver le modèle d'exploitation DPSK exigeant lors du déploiement.
Cloudpath fonctionne de manière optimale lorsque l'organisation considère l'onboarding comme une migration contrôlée vers des SSID sécurisés, et non simplement comme une page de connexion plus esthétique.
L'éducation, les hôtels et les propriétés multi-résidentielles sont des cibles naturelles. Si le parc utilise plusieurs fournisseurs WLAN, évaluez l'interopérabilité avant de le sélectionner. Cette comparaison Cloudpath peut vous aider à orienter votre décision face à une solution cloud globale plus large.
4. HPE Aruba ClearPass et Central NAC Air Pass
L'approche de Aruba combine un système de contrôle d'accès réseau mature avec des fonctionnalités Passpoint et OpenRoaming. ClearPass fournit le AAA, le profilage des appareils, l'onboarding et l'application des politiques, tandis que Central NAC Air Pass prend en charge une expérience d'itinérance plus fluide pour les utilisateurs et les sites participants.
Il s'agit d'une architecture d'entreprise approfondie plutôt que d'un simple substitut de portail léger. Les administrateurs peuvent créer des politiques distinctes pour les employés, les sous-traitants, les invités, le BYOD et les appareils, puis appliquer ces politiques en fonction de l'identité, de l'état du certificat, du profil de l'appareil ou de l'emplacement réseau. ClearPass prend également en charge les flux de parrainage d'invités lorsqu'un processus d'invité classique reste nécessaire.
Pourquoi les parcs Aruba devraient l'envisager
Passpoint transforme le modèle d'accès invité. Au lieu de présenter une page de redirection de navigateur à chaque arrivée d'un visiteur, l'appareil reçoit un profil et s'authentifie automatiquement dès qu'il détecte un réseau compatible. C'est particulièrement utile pour les campus, les parcs publics, les zones à proximité des transports et les organisations accueillant des visiteurs réguliers.
Le Wi-Fi du secteur public britannique fournit une comparaison utile. GovWifi permet au personnel et aux visiteurs de s'inscrire une seule fois et de se connecter automatiquement dans les bâtiments participants, en utilisant le WPA2-Enterprise avec AES et EAP-PEAP/MS-CHAPv2 dans son flux d'authentification centralisé.Directives de confidentialité de GovWifi Ce modèle démontre pourquoi des identifiants par utilisateur et la segmentation du réseau peuvent être préférables à un mot de passe partagé ou à une redirection répétée vers un portail.
Le point faible d'Aruba réside dans sa complexité. La conception de ClearPass, les licences, les certificats, les profils Passpoint, le RADIUS et les dépendances de politiques nécessitent tous une planification minutieuse. La randomisation des adresses MAC peut également rendre la reconnaissance classique du portail peu fiable, ce qui renforce l'intérêt d'utiliser des certificats ou Passpoint plutôt que d'essayer de réparer un ancien flux de travail basé sur les redirections.
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine et Cisco Spaces OpenRoaming
Cisco ISE est le moteur de politique de cette combinaison. Il gère le AAA d'entreprise, le 802.1X basé sur des certificats, l'intégration du BYOD, le profilage des appareils et les flux d'accès invité. Cisco Spaces OpenRoaming ajoute une voie fédérée vers une connectivité automatique des visiteurs, réduisant ainsi le nombre de fois qu'un utilisateur récurrent doit interagir avec un portail.
ISE convient aux organisations qui exploitent déjà des contrôles d'identité, de commutation et de réseau sans fil Cisco. Il permet de vérifier l'état des certificats, d'appliquer des politiques en fonction du contexte de l'identité et de l'appareil, et de prendre en charge un accès invité parrainé ou en libre-service lorsqu'un portail reste nécessaire. Cette polyvalence le rend idéal pour les grands parcs informatiques, mais implique également que les administrateurs planifient l'intégralité du parcours d'authentification avant le déploiement.
L'OpenRoaming est l'élément différenciateur pour les invités. La Wi-Fi Alliance a décrit la connectivité Passpoint dans les espaces publics européens et a cité un déploiement dans le centre de Londres à Trafalgar Square.Déploiements Passpoint de la Wi-Fi Alliance L'idée opérationnelle est simple. Un appareil est configuré une seule fois, puis utilise la fédération et l'authentification automatique au lieu de répéter les étapes de connexion web locale.
Le principal compromis
La profondeur de l'écosystème de Cisco peut être un avantage ou une contrainte. Un parc WLAN Cisco peut utiliser efficacement les intégrations natives, tandis qu'un environnement multi-constructeurs doit valider les attributs RADIUS, la fédération de l'itinérance, l'application des politiques et les limites du support. Les capacités de Spaces dépendent également des licences, de sorte que le nom du produit seul ne définit pas l'ensemble des fonctionnalités disponibles.
Cisco ISE est donc le plus performant là où la politique centralisée et l'intégration d'entreprise importent plus que la simplicité de déploiement. Il peut être disproportionné pour un petit site qui n'a besoin que d'un accès internet invité isolé, mais il est tout à fait adapté pour la santé, l'enseignement supérieur, les aéroports et les grands parcs d'entreprises.
Comparer Cisco Spaces avec Purple
Cisco Identity Services Engine
6. Juniper Mist Access Assurance avec Passpoint et MPSK
Juniper Mist propose plusieurs alternatives car différents types d'appareils nécessitent des méthodes d'authentification différentes. Passpoint et OpenRoaming desservent les appareils invités compatibles, Access Assurance fournit la politique cloud NAC et AAA, tandis que le Multiple PSK ou le Private PSK prend en charge les terminaux plus anciens, l'IoT et les terminaux spécialisés.
Cette combinaison est utile dans les environnements mixtes. Un visiteur de retour peut utiliser un profil Passpoint provisionné, un employé peut s'authentifier via une politique d'identité, et un appareil IoT peut recevoir une clé PSK individuelle avec un mappage de rôle ou de VLAN. L'administrateur n'a pas à contraindre chaque terminal à utiliser une méthode unique puisque le SSID est partagé.
Le modèle cloud de Juniper Mist produit également une télémétrie détaillée des WLAN et des terminaux. Cela peut aider les équipes à dépanner les échecs d'authentification, à identifier les classes d'appareils et à comprendre comment les décisions de politique affectent l'accès. Le support RadSec est pertinent lorsque l'organisation participe à une fédération d'itinérance sécurisée et a besoin d'une communication protégée entre les composants d'itinérance.
Le choix doit être dicté par la catégorie d'appareils
Passpoint est la solution la plus simple pour les appareils invités compatibles car elle élimine les interactions répétées avec le navigateur. Le MPSK ou PPSK est plus pratique pour les appareils dépourvus de la fonctionnalité 802.1X, mais il engendre tout de même un processus administratif pour l'émission, le stockage et la révocation des clés. Access Assurance apporte une politique centrale, bien que les administrateurs doivent confirmer quelles fonctions sont incluses dans la licence sélectionnée.
Mist ne remplace pas universellement toutes les fonctions de portail. Si le site a toujours besoin de pages personnalisées, de sondages ou d'une collecte détaillée des données clients, un portail tiers peut être nécessaire en parallèle des contrôles réseau. Cela peut créer deux systèmes à administrer et deux environnements pour résoudre les incidents.
Documentation sans fil Juniper Mist
7. ExtremeCloud IQ avec PPSK et ExtremeGuest
ExtremeCloud IQ utilise PPSK pour attribuer aux utilisateurs ou aux appareils des clés distinctes tout en conservant un modèle pratique de SSID partagé. Les administrateurs peuvent associer chaque clé à un rôle, une politique ou un VLAN, créant ainsi plus de responsabilité qu'un simple mot de passe unique et évitant la lourdeur d'un processus complet d'intégration basé sur des certificats 802.1X.
Il s'agit d'un juste milieu utile pour les bâtiments résidentiels, les réseaux d'invités et les parcs IoT. Un résident, un prestataire ou un appareil peut recevoir un identifiant individuel, tandis que le réseau peut révoquer cet identifiant sans perturber tous les autres utilisateurs. C'est plus simple qu'un déploiement complet de PKI, bien que cela n'offre pas les mêmes contrôles sur le cycle de vie des certificats.
Quand ExtremeGuest reste pertinent
ExtremeCloud IQ prend également en charge le 802.1X, le SSO SAML et d'autres options de sécurité sans fil. ExtremeGuest reste disponible lorsqu'un site a besoin d'un Captive Portal classique pour l'acceptation des conditions, l'enregistrement des invités ou un parcours d'accès personnalisé. Cela offre aux opérateurs une voie de migration, mais conserver le portail signifie qu'ils n'ont pas éliminé les frictions liées au navigateur pour ce groupe d'utilisateurs.
La disponibilité du PPSK dépend du niveau de licence concerné, confirmez donc vos droits avant de concevoir le déploiement. Il en va de même si l'organisation prévoit d'ajouter OpenRoaming ultérieurement. La fédération d'itinérance peut nécessiter des composants supplémentaires et des travaux d'intégration au-delà du déploiement initial du PPSK.
Extreme est un choix judicieux lorsque le parc WLAN existant utilise déjà sa plateforme de gestion cloud et que le problème immédiat concerne le risque lié aux mots de passe partagés. C'est moins convaincant si l'entreprise a besoin d'un système unique pour l'itinérance fédérée des invités, les certificats des employés, les données CRM et les équipements multi-constructeurs.
Comparatif en 7 points des alternatives au Captive Portal
| Solution | 🔄 Complexité d'implémentation | 💡 Ressources requises | 📊 Résultats attendus | Cas d'usage idéaux | ⭐ Principaux avantages / ⚡ Efficacité |
|---|---|---|---|---|---|
| Purple | Modérée, superposition du RADIUS cloud ; déploiement rapide mais configuration réseau nécessaire | Faible - Modérée, service cloud + contrôleurs compatibles ; modules payants pour optimiser la valeur | Élevés, accès fluide par certificat pour les invités/personnels ; analyses intégrées pour le ROI | Commerce de détail, hôtellerie, stades, hôpitaux, sites multi-locataires | ⭐ Sécurité entreprise, OpenRoaming/Passpoint, intégration CRM/marketing ⚡ Temps de mise en service rapide |
| SecureW2 JoinNow + Cloud RADIUS | Modérée - Élevée, concepts PKI et flux d'intégration des appareils | Modérée, PKI cloud, intégrations IdP ; devis/phase de découverte recommandés | Élevés, 802.1X sans mot de passe sur le WiFi/VPN/filaire ; réduit les Captive Portals | Entreprises recherchant un accès basé sur certificat à l'échelle de l'organisation | ⭐ Forte automatisation PKI et support IdP ⚡ L'enrôlement automatisé accélère le déploiement |
| RUCKUS Cloudpath Enrollment System | Modérée, libre-service guidé ; meilleure expérience sur les équipements RUCKUS | Modérée, intégrations AD/MDM ; DPSK pour les anciens équipements/IoT | Élevés, certificats par appareil, dépendance réduite aux portails quotidiens | Éducation, hôtellerie, résidences collectives (MDU), déploiements axés sur RUCKUS | ⭐ Flux d'enrôlement matures et support DPSK ⚡ Migration fluide des appareils vers des SSID sécurisés |
| HPE Aruba ClearPass + Central NAC Air Pass | Élevée, conception et licences complexes ; planification détaillée requise | Élevée, ClearPass + Central NAC et points d'accès Aruba ; droits de licence requis | Élevés, politique granulaire, Passpoint/OpenRoaming pour un accès invité fluide | Grands réseaux segmentés ; secteur public et éducation | ⭐ NAC complet, profilage et support Passpoint ⚡ Évolutif pour les grands parcs |
| Cisco ISE + Cisco Spaces OpenRoaming | Élevée, configuration de niveau entreprise et complexité des licences | Élevée, déploiement ISE, licences Spaces ; optimal avec le WLAN Cisco | Élevés, AAA robuste, vérifications de certificats, fédération d'itinérance pour les visiteurs récurrents | Grands campus basés sur Cisco et sites de fournisseurs de services | ⭐ Éprouvé à grande échelle avec de nombreuses intégrations ⚡ OpenRoaming accélère la réassociation |
| Juniper Mist Access Assurance + Passpoint/MPSK | Modérée - Élevée, cloud NAC + configuration Passpoint ; vérifications des licences | Modérée, cloud Mist, droits Access Assurance ; MPSK/PPSK pour l'IoT | Élevés, télémétrie IA, intégration fluide, multiples alternatives au portail | Parcs WLAN cloud modernes, environnements mixtes avec IoT | ⭐ Télémétrie IA intégrée et alternatives flexibles au portail ⚡ Intégration étroite WLAN+NAC |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | Modérée, PPSK plus simple que le 802.1X complet - flux de travail du portail en option | Modéré, licence Cloud IQ - la disponibilité du PPSK varie selon l'offre | Moyen - Élevé, les clés par appareil réduisent l'utilisation du portail - transition pratique vers le 802.1X | Environnements BYOD, immeubles collectifs, organisations recherchant le PPSK | ⭐ Outils PPSK et guides pratiques opérationnels - application invités en option ⚡ Surcharge inférieure à celle du 802.1X complet |
Choisir le modèle d'authentification adapté au site
Il n'existe pas de solution unique idéale parmi les alternatives au Captive Portal. Le bon choix dépend de la flotte d'appareils, du modèle d'identité et de la tolérance du site face à la complexité opérationnelle.
Choisissez OpenRoaming ou Passpoint lorsque les visiteurs reviennent régulièrement, se déplacent entre des sites participants ou ont besoin d'une connectivité chiffrée sans interaction répétée avec un navigateur. Les espaces publics, les campus, les zones de transport, les hôtels et les sites multi-sites en profitent le plus lorsque le déploiement de profils est adapté à leur public. Les déploiements à Londres et les sites OpenRoaming désignés au Royaume-Uni démontrent que ce modèle fonctionne bien au-delà de simples phases de test.Exemples de déploiement OpenRoaming au Royaume-Uni
Choisissez EAP-TLS avec cloud RADIUS lorsque l'identité du personnel, le cycle de vie des certificats et la révocation immédiate sont prioritaires. Les bureaux, les hôpitaux, les universités et les programmes BYOD gérés doivent privilégier les identifiants individuels par rapport aux PSK partagées. Choisissez PPSK, MPSK ou iPSK pour les appareils existants, l'IoT, les résidents et les environnements multi-locataires où le 802.1X n'est pas réalisable.
Avant de lancer un projet pilote, inventoriez les terminaux et déterminez ceux qui prennent en charge Passpoint, WPA2 ou WPA3-Enterprise, 802.1X et l'enregistrement de certificats. Confirmez votre fournisseur WLAN, la prise en charge RADIUS, le Change of Authorisation, l'isolation VLAN, les intégrations de fournisseurs d'identité, les exigences d'itinérance et les licences. Déterminez également les données personnelles dont le site a besoin. Les directives commerciales au Royaume-Uni distinguent les portails de base des systèmes d'entreprise dotés d'outils d'audit et de conformité GDPR, la question globale de la conformité étant la minimisation des données, c'est-à-dire ne pas collecter plus d'informations d'identité que nécessaire.Directives sur le WiFi invité et la conformité au Royaume-Uni
Purple est pertinent lorsqu'un opérateur souhaite une superposition cloud sur l'ensemble du matériel pris en charge, combinant Passpoint et OpenRoaming pour les invités, l'intégration de l'identité du personnel, les analyses et les contrôles pour les appareils hérités ou multi-locataires. Cela peut réduire le nombre de systèmes distincts, mais le réseau a toujours besoin de fonctionnalités de contrôleur compatibles et d'une conception correctement segmentée.
Commencez par le modèle d'authentification, pas par la conception de la page de redirection. Un portail soigné peut tout de même laisser l'organisation dépendante des redirections, des identifiants partagés et du support manuel. Une combinaison bien conçue de profils de roaming, de certificats et de clés par appareil offre à chaque groupe d'utilisateurs une méthode d'accès adaptée à son appareil et à son profil de risque.
Purple combine Passpoint et OpenRoaming pour un accès invités plus fluide, une authentification du personnel basée sur des certificats et des contrôles pour les appareils hérités ou multi-locataires sur le matériel WLAN compatible. Visitez Purple pour évaluer comment sa plateforme d'identité cloud et de Wi-Fi pourrait remplacer les connexions répétées par Captive Portal sans imposer un seul modèle d'authentification à tous les appareils.