Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
Bandwidth Pool Allocation Matrix
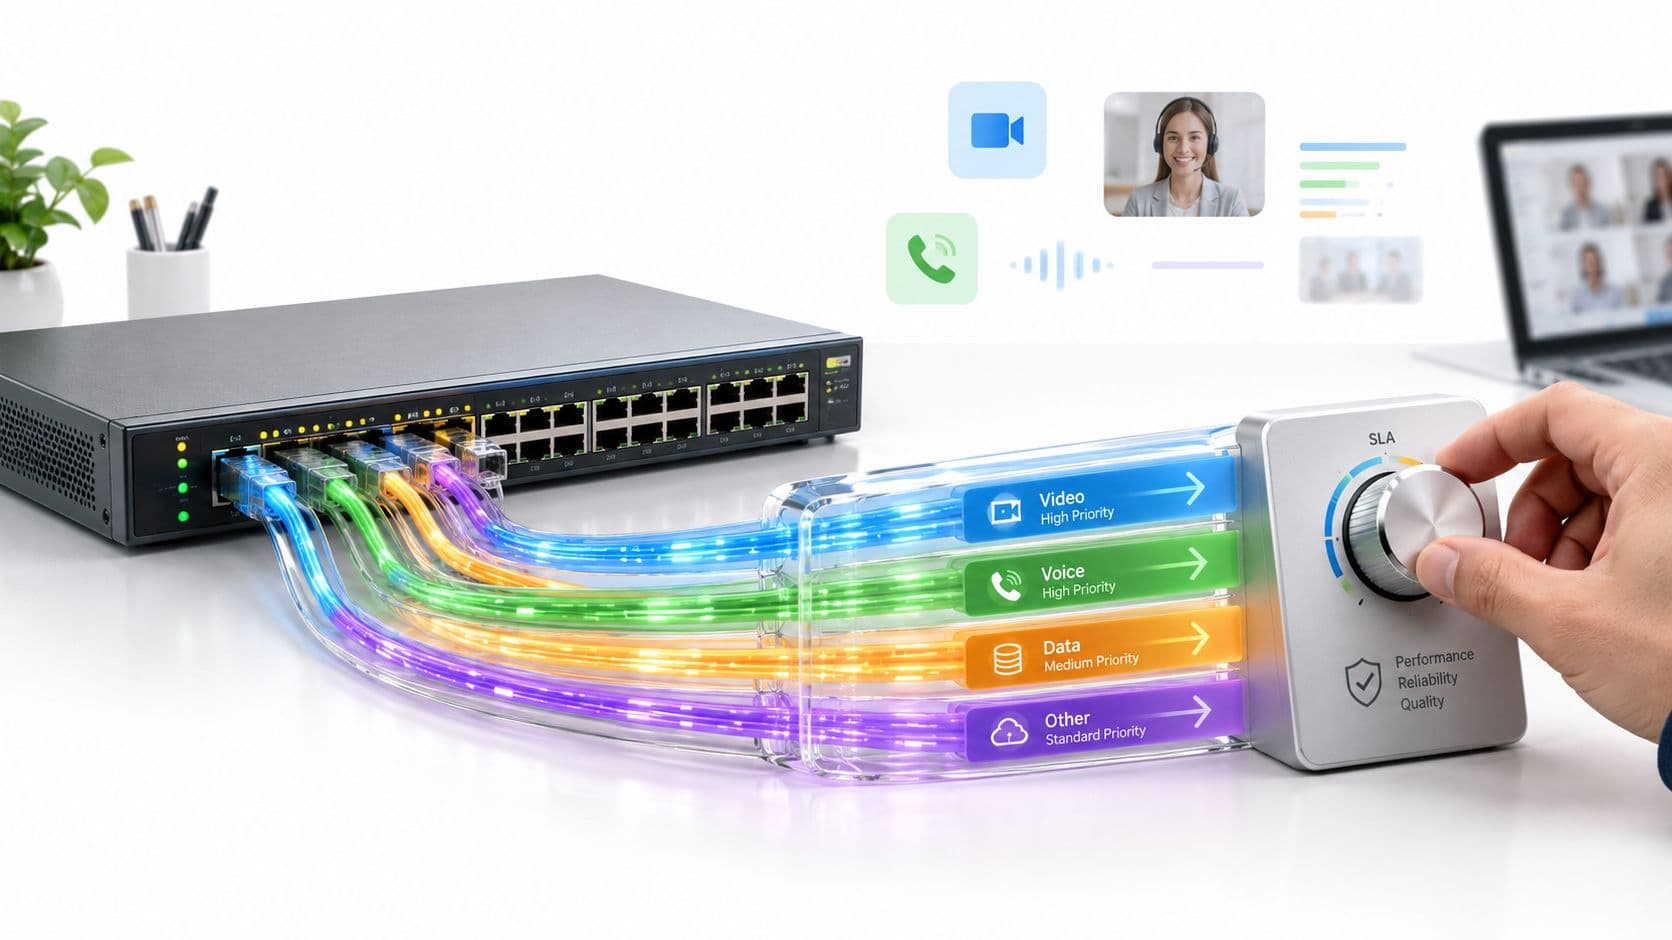
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Si vous gérez un hôtel, un restaurant, une clinique, un point de vente ou un espace mixte, votre connexion haut débit fait bien plus que charger des pages web. Elle achemine les paiements par carte, les applications cloud, le trafic voix, les sessions WiFi invité, les connexions du personnel, les mises à jour d'appareils, les flux de vidéosurveillance et, de plus en plus, les contrôles d'identité qui déterminent qui accède au réseau et qui en est exclu.
C'est pourquoi se demander « comment fonctionne le haut débit » n'est plus une question réservée aux particuliers. Pour les réseaux d'entreprise, c'est une question opérationnelle. Si vous considérez le haut débit uniquement comme « la ligne internet du fournisseur », vous passez à côté des éléments qui structurent le temps de fonctionnement, le comportement d'authentification et l'expérience utilisateur. Le chemin de connexion, la technologie d'accès, l'équipement de raccordement et le maillon le plus faible de la chaîne ont tous leur importance.
J'ai vu de nombreux environnements où le circuit WAN semblait correct sur le papier, mais où l'entreprise rencontrait toujours un onboarding des clients erratique, une authentification cloud retardée et des tickets de support qui oscillaient entre le fournisseur d'accès internet et le service informatique interne. Dans la plupart des cas, le problème n'était pas un mystère. Il s'agissait d'une mauvaise compréhension de l'endroit où se termine le haut débit, de l'endroit où commence le LAN, et de ce qui se passe lorsque l'accès basé sur l'identité dépend d'une connexion qui n'est pas aussi « toujours active » que tout le monde le supposait.
Pourquoi la compréhension du haut débit est essentielle pour les entreprises
À 8h30, le circuit haut débit semble toujours "actif" sur le portail du FAI, mais l'entreprise ressent déjà la panne. Les visiteurs ne peuvent pas terminer leur connexion au WiFi. Les appareils du personnel expirent lors de la connexion au cloud. Un terminal de paiement tente à nouveau une transaction. La ligne n'est pas coupée. Elle est devenue instable d'une manière bien plus problématique qu'une simple panne totale.
C'est pourquoi le haut débit doit être compris comme une dépendance opérationnelle, et non pas simplement comme un service mensuel. Dans un espace moderne, la connexion internet soutient le chiffre d'affaires, l'accès des clients, la gestion des appareils et les vérifications d'identité qui déterminent qui accède au réseau. Si cette voie ajoute du retard, perd des paquets ou fluctue brièvement, le premier symptôme visible n'est souvent pas un site web en panne. Il s'agit d'un flux d'authentification ayant échoué, d'un Captive Portal bloqué ou d'une file d'attente d'assistance pleine de plaintes indiquant que le "WiFi ne fonctionne pas".
Le haut débit fait partie intégrante du parcours de service
Le haut débit achemine le trafic numérique entre votre site et les réseaux amont en utilisant un support d'accès tel que la fibre, le câble, le DSL, le sans-fil fixe ou le mobile. La technologie physique compte, mais l'impact sur l'entreprise provient de l'ensemble du chemin de service : le circuit d'accès local, le raccordement du fournisseur, la mutualisation en amont, le routage et la manière dont votre propre équipement de périphérie gère le basculement, le DNS et l'inspection de sécurité.
Cela change les décisions d'achat. Un circuit offrant des débits théoriques attractifs peut s'avérer inadapté pour un site qui dépend de l'authentification cloud et d'un WiFi géré. Les questions clés portent moins sur les débits de téléchargement maximaux que sur la stabilité, les performances montantes, l'isolation des pannes et le comportement du système lors d'une dégradation partielle.
Règle pratique : Si le haut débit prend en charge l'accès des clients, la gestion de réseau basée sur le cloud ou les contrôles basés sur l'identité, évaluez-le comme une infrastructure centrale. Intégrez la résilience, la surveillance et le comportement en cas de panne dès la phase de conception.
La qualité de la connexion affecte la sécurité et l'authentification
Le trafic des entreprises n'est plus dominé par des utilisateurs téléchargeant du contenu depuis Internet. Les sites envoient désormais un flux constant de requêtes sortantes : vérifications RADIUS et SSO, appels API, validation de certificats, journalisation cloud, synchronisation des politiques, requêtes DNS et télémétrie provenant des points d'accès, des passerelles et des appareils IoT.
Cela a des conséquences directes pour la sécurité du WiFi. Les plateformes telles que Purple dépendent d'une connectivité fiable pour offrir un accès invité, appliquer les politiques et gérer les parcours d'intégration. Elles aident également à réduire l'impact opérationnel de l'instabilité du haut débit en offrant aux équipes un contrôle plus étroit sur les flux d'authentification, les règles d'accès et l'expérience utilisateur. Le lien haut débit reste essentiel. Une plateforme bien conçue ne peut pas éliminer la perte de paquets ou un mauvais routage du FAI. Elle peut, en revanche, rendre les modes de défaillance plus faciles à détecter, à contenir et à dépanner.
Pour les responsables informatiques et les exploitants de sites, les décisions relatives au haut débit affectent :
- Résilience de l'authentification. Les vérifications d'identité nécessitent une accessibilité constante aux services externes. Des micro-coupures et une latence élevée peuvent bloquer les connexions même lorsque le circuit est techniquement toujours en ligne.
- Opérations de sécurité. Les pare-feux, les points d'accès gérés par le cloud et les outils de surveillance s'appuient sur une communication ascendante stable pour les mises à jour de politiques, les alertes et les pistes d'audit.
- Expérience WiFi invité. Les Captive Portals, la connexion via les réseaux sociaux, l'accès sans mot de passe et les parcours de consentement dépendent tous d'un DNS prévisible, de l'accessibilité HTTPS et de la continuité de session.
- Efficacité du support. Les équipes doivent distinguer rapidement les problèmes WAN des pannes LAN ou WiFi, sous peine de voir les incidents osciller entre le FAI, l'équipe réseau et le propriétaire de l'application.
Le véritable risque réside dans la mauvaise définition des limites de responsabilité
Les problèmes de haut débit sont rarement nets. Une panne totale est facile à repérer. C'est la panne partielle qui fait perdre du temps. Je vois souvent cela dans les parcs multisites : un site signale un "WiFi lent", le FAI indique que la ligne est en service, et le problème réel s'avère être une perte en amont affectant l'authentification alors que la navigation ordinaire fonctionne encore assez bien pour semer la confusion chez tout le monde.
Comprendre le haut débit permet de définir où s'arrête la responsabilité du fournisseur et où commence votre réseau. C'est essentiel pour la conception des VLAN, les règles de pare-feu, la stratégie DNS, les circuits de basculement et la manière dont vous testez l'accès invité en conditions dégradées. Les équipes n'ont pas besoin d'une expertise de niveau opérateur. Elles ont besoin d'un modèle fonctionnel du chemin d'accès, des points de défaillance probables et des compromis entre coût, résilience et simplicité opérationnelle.
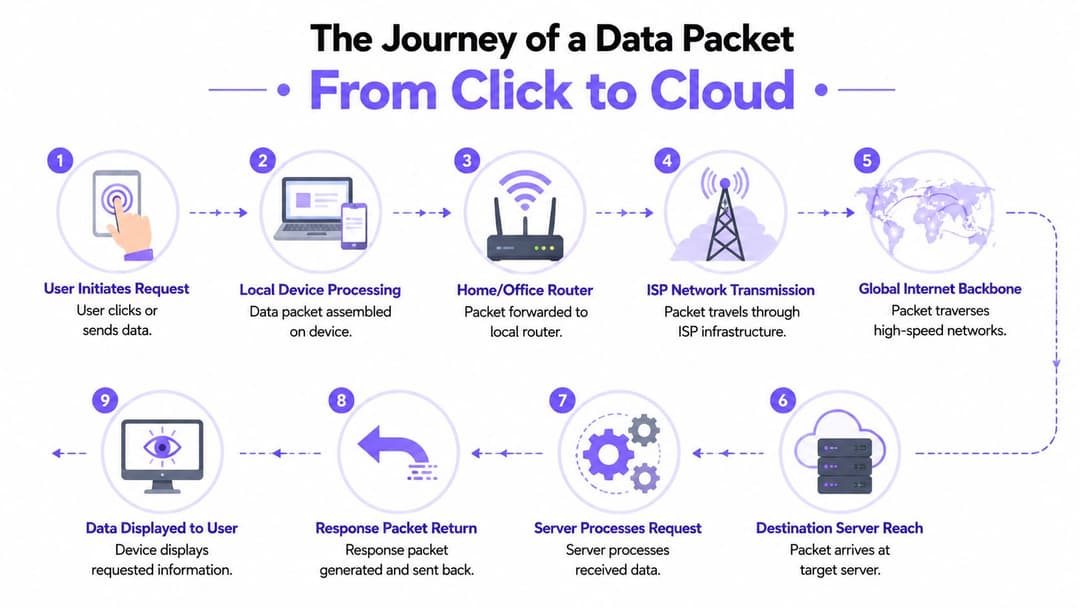
Le parcours d'un paquet de données du clic au cloud
Un moyen utile de comprendre le haut débit est de suivre un seul paquet. Pas un flux vidéo complet ni une mise à jour logicielle. Juste une seule unité de trafic créée lorsque quelqu'un clique sur un lien, ouvre une application ou lance une session.
Le haut débit fonctionne comme un colis circulant dans un réseau de livraison. Tout commence par une collecte locale, se poursuit par un tri régional, rejoint un transport longue distance, atteint un dépôt de destination, puis une réponse revient par le même chemin. Les routes exactes varient, mais les étapes restent reconnaissables.
D'abord à l'intérieur du site
Le parcours commence sur le terminal. Un téléphone, un ordinateur portable, un terminal de paiement ou un appareil IoT crée des données qui doivent quitter l'appareil. Si l'utilisateur est connecté en WiFi, le paquet traverse d'abord le réseau sans fil local pour atteindre un point d'accès, puis le réseau LAN filaire, et enfin le routeur périphérique ou le pare-feu.
À ce stade, la connexion haut débit n'a même pas encore commencé. Cette distinction est importante. Si le LAN est congestionné, mal configuré ou mal segmenté, les utilisateurs risquent de blâmer l'ISP pour un défaut situé sur site.
Voici une manière simple de décomposer ce parcours :
- L'appareil crée la requête. Un navigateur demande une page, ou une application demande des données.
- Le réseau local la transfère. Les points d'accès, les commutateurs et le routeur la dirigent vers la périphérie WAN.
- Le service haut débit la transporte hors du bâtiment. La connexion du fournisseur d'accès internet prend ensuite le relais.
- Le réseau internet mondial la transporte plus loin. Les réseaux d'opérateurs et de transit l'acheminent vers le service de destination.
- Un serveur répond. L'application renvoie le trafic retour via un itinéraire viable.
Le dernier kilomètre est le lieu où la réalité locale s'impose
La première étape externe est le dernier kilomètre. Il s'agit de la liaison d'accès entre vos locaux et le réseau étendu du fournisseur. C'est souvent la partie la plus restreinte de tout le parcours. Un réseau dorsal peut acheminer d'immenses volumes de trafic, mais si le dernier kilomètre est étroit ou instable, tout le reste en amont semblera ralenti.
Il s'agit de l'une des réponses les plus concrètes à la question "comment fonctionne le haut débit" pour les professionnels. Le haut débit n'est pas un cloud unique. C'est un système de transport multicouche, et le segment le plus étroit régit l'expérience utilisateur bien plus que le plus impressionnant d'entre eux.
Le cœur de réseau le plus rapide au monde ne pourra jamais sauver un mauvais circuit d'accès dans votre bâtiment.
Ensuite, le paquet entre dans des réseaux de transport plus vastes
Une fois que le trafic quitte l'établissement, il transite par l'infrastructure du FAI pour rejoindre des réseaux de transport plus vastes. Les fournisseurs utilisent le regroupement régional, la collecte et des liaisons cœur de réseau à haute capacité pour acheminer les paquets à travers les villes, les pays et entre les principaux points d'interconnexion réseau. Certains de ces trajets sont directs. D'autres impliquent des points de transfert entre différents réseaux.
Pour un utilisateur professionnel, le point crucial est que le chemin de retour n'est pas garanti d'être identique au chemin aller. Les décisions de routage peuvent changer en fonction de la disponibilité et des règles de gestion. La plupart du temps, cela fonctionne très bien. Cependant, en cas d'instabilité ou de congestion, le comportement des applications peut devenir irrégulier de manière difficile à diagnostiquer du côté de l'utilisateur.
Pourquoi ce modèle est important pour les équipes informatiques
Si vous gardez à l'esprit ce voyage du paquet, l'isolation des pannes devient plus rigoureuse. Lorsqu'une connexion cloud est lente, vous pouvez vous demander :
- L'appareil final est-il en bon état ?
- La couche WiFi fonctionne-t-elle correctement ?
- Le réseau LAN achemine-t-il le trafic proprement ?
- Le bord du réseau WAN subit-il des pertes ou des retards de paquets ?
- La liaison du FAI est-elle stable ?
- Le service distant est-il lui-même surchargé ?
Cette séquence évite une erreur courante. Les équipes ont souvent tendance à résumer toute lenteur externe à un "problème Internet", alors que le véritable problème peut résider dans le comportement de roaming local, une congestion en amont ou des équipements de bordure WAN sous tension.
Décoder les technologies du dernier kilomètre et les topologies réseau
Un visiteur tente de se connecter au WiFi à 8h55. Le portail captif se charge lentement, la vérification d'identité bloque, et le personnel pense que la plateforme sans fil est en cause. Sur de nombreux sites, la contrainte principale se situe en amont. Il s'agit du circuit d'accès au bâtiment, du support physique sur lequel il repose et de la manière dont le fournisseur a structuré le réseau local autour de celui-ci.
C'est pourquoi la technologie du dernier kilomètre mérite plus d'attention qu'elle n'en reçoit habituellement. La fibre, le câble et l'ADSL peuvent tous être vendus comme du haut débit, mais ils ne tombent pas en panne de la même manière, ne se rétablissent pas de la même façon et ne gèrent pas le trafic professionnel avec la même marge d'erreur. Pour les plateformes telles que Purple, cette différence se manifeste dans la fiabilité de l'authentification, la réactivité du Captive Portal, les mises à jour des politiques cloud et la cohérence des contrôles de sécurité qui dépendent de l'accès à des services externes.
Ce que font réellement les principaux types d'accès
La fibre transporte les données sous forme d'impulsions lumineuses à travers du verre. En pratique, cela offre deux avantages utiles aux entreprises. Elle n'est pas affectée par les interférences électromagnétiques et elle prend généralement en charge des performances de débit montant plus propres pour le trafic cloud, les processus de connexion, la télémétrie et l'application des politiques de sécurité. Si un établissement dépend d'un WiFi géré dans le cloud, de redirections SSO, de connexions par réseaux sociaux ou d'analyses en temps réel, la fibre est généralement l'option la moins problématique.
Le câble transmet les données sur une infrastructure coaxiale, souvent en utilisant un modèle d'accès partagé dans la zone locale. Cela peut bien fonctionner pour de nombreux sites commerciaux, en particulier là où le réseau du fournisseur est bien entretenu. Le compromis réside dans la régularité. Les performances peuvent varier davantage pendant les périodes de pointe, et ces fluctuations ont tendance à se manifester d'abord dans les tâches sensibles à la latence, telles que les redirections de portail, les demandes MFA et les appels API entre votre plateforme WiFi et les services d'identité externes.
Le DSL utilise des paires de fils de cuivre téléphoniques et reste courant dans les sites où de meilleures options n'ont pas encore atteint le bâtiment. Il peut être parfaitement utilisable pour une connectivité légère, mais la qualité de la ligne et la distance par rapport au répartiteur ou au central importent énormément. Pour un petit bureau qui consulte ses e-mails, cela peut être acceptable. Pour un établissement d'accueil gérant l'onboarding des clients, le trafic SaaS du personnel, les flux de paiement et les mises à jour de sécurité sur la même connexion, le DSL laisse moins de marge de manœuvre.
Comparatif des technologies haut débit
| Technologie | Support | Vitesses typiques (Symétrique/Asymétrique) | Fiabilité et interférences | Idéal pour |
|---|---|---|---|---|
| Fibre | Lumière sur verre | Souvent mieux adaptée aux services symétriques | Profil de fiabilité élevé et insensible aux interférences électromagnétiques | Les entreprises qui dépendent des applications cloud, d'une authentification stable et de performances de liaison ascendante fluides |
| Câble | Signal sur câble coaxial | Généralement asymétrique | Généralement fiable, mais l'infrastructure partagée peut affecter la régularité | Les sites qui ont besoin d'un internet professionnel général solide là où la fibre n'est pas disponible |
| DSL | Signal électrique sur paires de cuivre téléphoniques | Souvent asymétrique, avec des contraintes liées à la distance | Plus sensible à la qualité de la ligne et à la dégradation avec la distance | Les petits sites avec des besoins plus légers ou les emplacements avec des alternatives limitées |
La topologie importe autant que le support physique
Le type de câblage n'est qu'une partie du profil de risque. La topologie du fournisseur influence également les conséquences d'une panne survenant en amont.
Une topologie en anneau offre au trafic un chemin alternatif si un segment tombe en panne. Une topologie en arbre pousse le trafic à travers une hiérarchie de branches en amont, ce qui est efficace mais peut exposer davantage de clients à un domaine de défaillance unique. Les acheteurs professionnels n'obtiennent pas toujours ce détail lors d'une discussion commerciale, mais cela compte. Un établissement bénéficiant d'un service de fibre bien conçu avec une mauvaise agrégation locale peut tout de même subir des perturbations visibles. Un service modeste doté d'une meilleure redondance peut offrir une expérience réelle plus stable.
Pour le WiFi d'entreprise, ces choix de conception ont des conséquences opérationnelles directes. Si l'instabilité du haut débit interrompt la résolution DNS, l'accessibilité au cloud ou le trafic de redirection, les invités font face à des échecs de connexion et le personnel doit gérer des tickets d'assistance. Purple et les plateformes similaires peuvent réduire l'impact pour l'utilisateur grâce à une meilleure gestion des sessions, des contrôles de politique et une conception optimisée du Captive Portal, mais ils ne peuvent pas éliminer la dépendance vis-à-vis d'une voie amont saine. La résilience commence par la compréhension de la manière dont le circuit est fourni.
Indication de conception : Demandez au FAI quel média dessert le bâtiment, si l'accès local est partagé, où se situent les basculements de secours dans le réseau d'accès et comment les pannes sont résolues. Ces réponses sont souvent plus utiles que le débit affiché.
Ce qui a tendance à fonctionner et ce qui ne fonctionne pas
En pratique, la fibre est le choix le plus sûr pour les sites qui s'appuient sur un réseau géré dans le cloud, une authentification externe et un comportement de débit montant stable. Le câble est souvent un second choix raisonnable là où la qualité de service est prévisible et où l'entreprise peut tolérer une certaine variation. Le DSL est généralement la première option à montrer des signes de faiblesse lorsque le nombre d'utilisateurs augmente, que la dépendance au cloud s'accroît ou que le site a besoin d'un accès invité fiable avec des contrôles de sécurité modernes.
Si vous comparez les options, ce guide sur les différents types de connexions internet constitue un point de départ utile. Pour prendre la meilleure décision, il convient de mettre en parallèle chaque option avec les parcours de connexion, les pics de fréquentation, la charge de support technique et le coût des interruptions, même de courte durée.
Un circuit moins cher peut sembler correct sur un devis et pourtant engendrer plus de difficultés opérationnelles dès lors que les échecs d'authentification, les solutions de contournement du personnel et les plaintes des utilisateurs commencent à consommer du temps.
Goulots d'étranglement de performance et vitesses annoncées
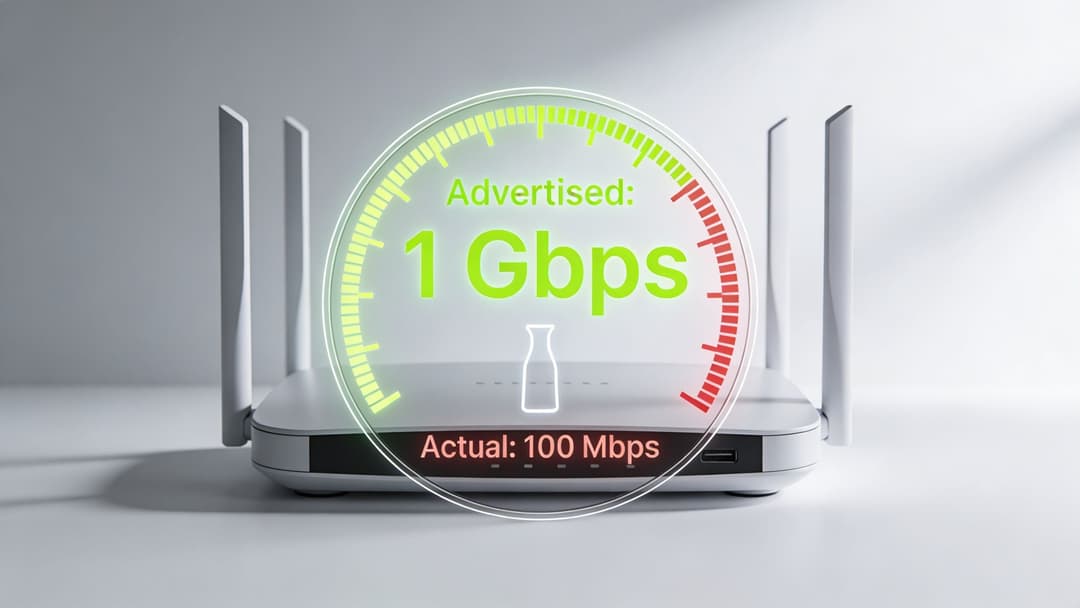
Le débit nominal indiqué sur le bon de commande ne correspond pas aux performances de l'application. Cet écart est source de confusions infinies. Une entreprise achète un service rapide, les utilisateurs continuent de se plaindre, et tout le monde se met à chercher un coupable unique alors que le problème réside généralement dans un mélange de limites de bande passante, de latence, de faiblesse du débit montant et de saturation locale.
La bande passante est une capacité, pas une garantie
La bande passante s'apparente au diamètre d'un tuyau. Elle détermine la quantité de données pouvant circuler par seconde. Elle ne garantit pas que le trafic circulera rapidement à chaque instant, et ne dit pas grand-chose sur les retards, la gigue ou la perte de paquets.
C'est pourquoi une connexion peut sembler instable même lorsque les tests de débit affichent des résultats acceptables. Un site peut disposer d'une capacité brute suffisante pour le trafic ordinaire, mais générer des performances médiocres pour les applications en temps réel, les connexions via navigateur et le trafic de contrôle cloud lorsque le chemin d'accès est instable.
Le flux montant importe plus que ce que pensent de nombreux acheteurs
La distinction entre le haut débit asynchrone, où les téléchargements descendants sont plus rapides que les montants, et le haut débit synchrone, où les vitesses sont symétriques, revêt une grande importance dans les réseaux d'entreprise. Les définitions historiques considéraient 25 Mbps en téléchargement descendant et 3 Mbps en montant comme du haut débit, tandis que les approches plus actuelles s'orientent vers un minimum viable de 100/20, les services symétriques 100/100 étant de plus en plus traités comme une norme plus solide, et le 1 Gbps/1 Gbps comme la référence absolue, selon la fiche d'information sur les bases du haut débit de Pew.
Cette transition reflète un véritable changement opérationnel. Les entreprises ne se contentent plus de consommer du contenu. Elles envoient en permanence des données en amont vers les plateformes cloud, les systèmes d'identité, les plans de gestion et les outils de collaboration.
Pourquoi une ligne "rapide" peut tout de même sembler lente
Trois problèmes apparaissent de manière récurrente dans les environnements professionnels :
- Capacité partagée : Certains services fonctionnent bien aux heures creuses et se dégradent lorsque le réseau d'accès local est encombré.
- Faible marge de débit montant : Les téléchargements peuvent sembler corrects tandis que les débits montants saturent sous l'effet du trafic cloud, des appels vidéo, de la télémétrie des appareils ou des échanges d'authentification.
- Latence et perte de paquets : Même un retard ou une instabilité de paquets modérés peuvent donner l'impression que les applications sont en panne, malgré un débit global décent.
Si le personnel parvient à charger des sites web mais que les connexions cloud bloquent, ne supposez pas que le WAN est "globalement correct". Ce schéma indique souvent un problème en amont ou de qualité, et non un problème de téléchargement.
Ce qu'il faut examiner lors du dépannage
Lorsque le haut débit est moins performant, posez-vous ces questions avant de faire remonter le problème à l'aveugle :
| Vérification | Pourquoi c'est important |
|---|---|
| Performances descendantes vs ascendantes | Une forte asymétrie peut nuire aux flux de travail des entreprises fortement orientées cloud |
| Comportement de la latence | Le délai affecte davantage les applications interactives que les transferts de données volumineux |
| Profils selon l'heure de la journée | Les variations de performances peuvent indiquer des problèmes de congestion ou d'accès partagé |
| Régularité plutôt que pics de vitesse | Un service stable est plus utile qu'une vitesse de pointe occasionnelle |
| Symptômes spécifiques aux applications | La navigation des invités, les terminaux de point de vente, la voix et l'authentification cloud échouent de manières différentes |
La leçon pratique est simple. N'achetez pas de haut débit uniquement en fonction de la vitesse affichée. Pour un usage professionnel, la cohérence et la qualité en amont importent souvent plus que les chiffres maximaux en téléchargement.
De la démarcation du fournisseur d'accès à votre réseau d'entreprise
Une fois que le fournisseur livre le haut débit dans les locaux, votre propre équipement prend le relais. À ce stade, de nombreuses conversations d'assistance s'embrouillent. Les gens utilisent les termes "modem", "routeur" et "WiFi" comme s'ils étaient interchangeables, mais ils gèrent des tâches bien distinctes.
Comprendre le point de démarcation vous aide à déterminer où s'arrête la responsabilité de l'ISP et où commence la vôtre.
Le modem met fin au service d'accès
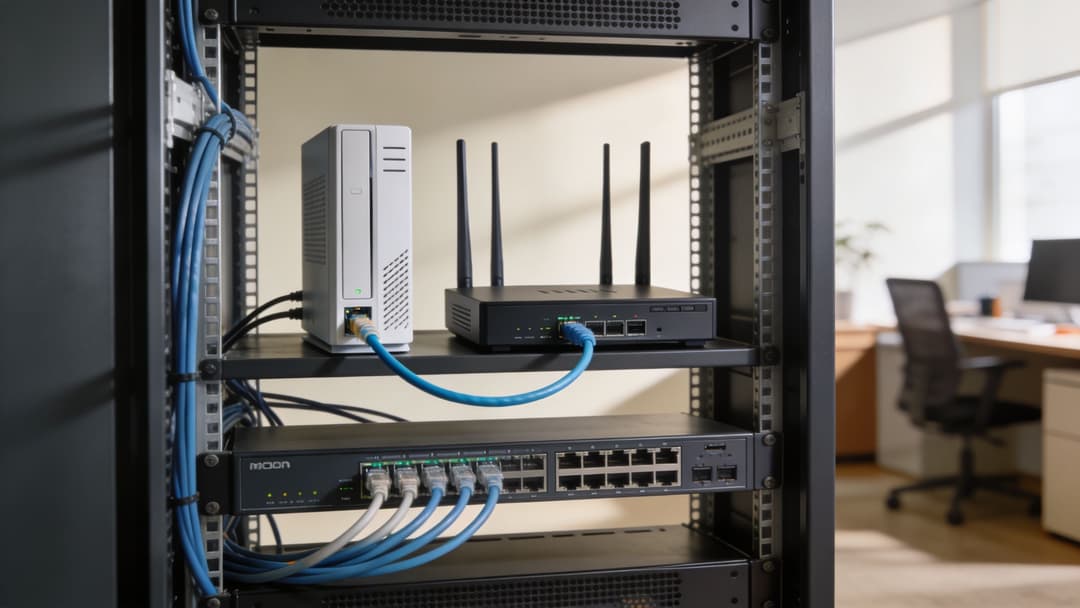
Un modem convertit la technologie d'accès du fournisseur dans un format que votre réseau local peut exploiter. Sa tâche exacte dépend du type de service. Sur le DSL, le câble ou des méthodes d'accès similaires, le modem gère la conversion de signal propre à ce média.
Avec certains services de fibre professionnelle, le fournisseur peut plutôt présenter une interface optique ou Ethernet à l'aide d'un équipement de terminaison dédié. Dans tous les cas, il s'agit de la bordure du service de l'opérateur.
Le routeur décide de la destination du trafic
Un routeur connecte différents réseaux et transfère le trafic entre eux. Dans un environnement professionnel, le routeur ou le pare-feu se situe généralement entre le point de raccordement du fournisseur d'accès internet et le réseau LAN interne. Il décide de ce qui part vers internet, de ce qui reste local et des politiques à appliquer.
C'est là que se prennent les décisions clés, telles que :
- Segmentation du réseau pour les invités, le personnel, l'IoT et les opérations
- Politiques de trafic pour la sécurité et le contrôle des applications
- Comportement de basculement en présence d'un chemin WAN secondaire
- VPN ou tunnels sécurisés vers le cloud ou des ressources privées
Les commutateurs et les points d'accès distribuent le service en interne
Un commutateur (switch) achemine le trafic à l'intérieur du réseau local câblé. Il connecte les routeurs, les serveurs, les points d'accès, les imprimantes, les systèmes de caisse, les caméras et d'autres appareils locaux. Il ne remplace pas le routeur, il étend la connectivité interne.
Un point d'accès sans fil sert de passerelle pour connecter les clients WiFi au réseau. Il étend le réseau LAN par ondes radio. Si les utilisateurs se plaignent que "le haut débit est en panne", le problème peut provenir d'une liaison montante de commutateur surchargée, d'un mauvais positionnement du point d'accès, d'un comportement d'itinérance défaillant ou d'un problème de marquage VLAN.
Un circuit ISP propre ne compensera pas une conception de bordure désordonnée. Une fois que le trafic pénètre dans votre réseau, l'architecture interne détermine si les utilisateurs bénéficient d'un service stable ou font face au chaos.
La ligne de démarcation n'est qu'une partie de la conception
C'est pourquoi l'architecture d'accès mérite autant d'attention que le contrat de haut débit. Vous avez besoin d'une démarcation claire, d'une segmentation logique et d'une attribution précise du support. Les équipes de services managés améliorent souvent les résultats dans ce domaine car elles formalisent la limite du réseau de l'opérateur, le début des équipements clients et le processus d'escalade.
Si votre environnement s'étend sur plusieurs sites, une architecture axée sur le cloud peut également modifier votre vision de la conception WAN. Un bon point de départ consiste à comprendre le WAN as a service et la manière dont les circuits haut débit s'intègrent dans un modèle de connectivité plus large plutôt que de fonctionner comme des liaisons locales isolées.
Implications pour la sécurité du WiFi d'entreprise et l'authentification
Un invité arrive dans un hôtel à 18h, se connecte au WiFi, et le Captive Portal se fige après la saisie de ses informations. Le point d'accès fonctionne. Le commutateur est sain. Le problème est un bref événement de gigue WAN au mauvais moment, juste au moment où le réseau tente de joindre les services externes d'identité et de politique. Du point de vue de l'utilisateur, le WiFi semble en panne. Du point de vue de l'opérateur, la qualité du haut débit vient de se transformer en un problème d'authentification.
L'authentification dépend du bon comportement de la bande passante
Le haut débit est souvent décrit comme un service toujours disponible. L'explication du haut débit par Spectrum indique qu'il est conçu pour fournir un accès continu à haut débit sans encombrer la ligne téléphonique. C'est globalement vrai, mais cela omet ce qui compte dans les environnements professionnels réels : les liaisons peuvent rester actives tout en fonctionnant assez mal pour perturber les flux de connexion, les vérifications de certificats et les recherches de politiques.
Ce décalage apparaît rapidement dans le WiFi d'entreprise. Une connexion moderne se résume rarement à un simple portail d'accueil et un mot de passe. Elle peut impliquer une identité fédérée, du RADIUS, de la validation de certificat, du profilage d'appareil, de l'attribution de politiques et de l'orientation du trafic vers le bon segment. Tout retard entre ces étapes peut entraîner des tentatives répétées, un enregistrement incomplet ou l'attribution d'un mauvais réseau aux utilisateurs.
Les plateformes conçues pour les solutions WiFi d'entreprise aident à réduire cette charge opérationnelle, mais elles dépendent toujours du chemin haut débit sous-jacent pour l'accessibilité au cloud, les mises à jour de politiques, les analyses et les décisions de confiance externes. Un bon logiciel peut masquer une partie de l'instabilité du WAN. Il ne peut pas annuler la latence, la perte de paquets ou un circuit d'accès défaillant.
Où le haut débit défaillant se manifeste en premier
En pratique, quatre domaines ont tendance à lâcher avant que les équipes ne réalisent que le WAN en est la cause profonde :
- Parcours d'intégration et Captive Portal. Un utilisateur remplit le formulaire, mais le rappel vers la plateforme cloud ou le fournisseur d'identité expire.
- Vérifications d'identité et de certificats. Les décisions basées sur EAP, RADIUS, SAML ou les jetons sont sensibles aux retards et aux échecs de tentatives.
- Délai d'application des politiques. La révocation des accès, les changements de rôles et les règles temporelles peuvent subir des latences si le trafic de contrôle atteint le cloud de manière irrégulière.
- Continuité de session lors du roaming. Dans les grands espaces, les utilisateurs peuvent conserver la connectivité radio pendant que l'authentification ou la réautorisation back-end stagne.
Il ne s'agit pas de cas marginaux. Ce sont des modes de défaillance courants dans les stades, les parcs de magasins, les établissements de santé et les lieux d'accueil où le circuit haut débit est suffisant pour une navigation occasionnelle mais moins tolérant sous la charge du plan de contrôle.
Le compromis opérationnel est simple
Plus votre service WiFi dépend de décisions externes en temps réel, plus vous devez traiter la qualité du haut débit avec soin.
Cela ne signifie pas que chaque site a besoin d'une double fibre et d'une architecture de classe opérateur. Cela signifie en revanche que les équipes doivent déterminer quelles fonctions doivent impérativement fonctionner en cas de dégradation du WAN et lesquelles peuvent patienter. L'accès invité peut souvent tolérer un court délai. Les appareils du personnel, les terminaux de paiement, les tablettes opérationnelles et les systèmes de sécurité ne le peuvent généralement pas.
Ce qui résiste le mieux sur le terrain
Les réseaux qui se comportent de manière prévisible en cas de dégradation du haut débit partagent généralement quelques choix de conception.
Séparer le trafic de contrôle de la demande des invités
L'authentification, le DNS, le RADIUS, les retours de portail et le trafic de gestion ne doivent pas concurrencer au même niveau le streaming des invités ou les téléchargements volumineux. La segmentation et les politiques de trafic réduisent le risque que vos propres utilisateurs génèrent des symptômes de panne.
Définir à l'avance le comportement en mode dégradé
Les équipes doivent savoir ce qui se passe si le réseau WAN ralentit sans pour autant tomber complètement en panne. Les sessions existantes persistent-elles ? Les identifiants mis en cache peuvent-ils toujours être utilisés ? Le portail bascule-t-il en mode d'accès libre (fail open), d'accès bloqué (fail closed) ou propose-t-il un chemin de reconnexion ? Ces réponses ont un impact sur la sécurité, la charge du support et l'expérience client.
Réduire les dépendances externes inutiles
Chaque recherche cloud supplémentaire dans le chemin d'accès ajoute un risque de retard ou de panne. Certaines architectures sont flexibles mais fragiles. Dans les lieux à forte affluence, les chaînes d'authentification plus simples sont souvent plus performantes que les conceptions élégantes comportant trop de pièces mobiles.
L'instabilité du haut débit ne se contente pas de réduire la vitesse. Elle peut affaiblir les décisions de confiance, retarder l'application des règles et générer des échecs de connexion qui ressemblent à des pannes applicatives.
Les équipes de sécurité doivent comprendre le transport des données
Les modèles d'accès zero-trust et orientés identité ne sont utiles que si le réseau peut atteindre à temps les systèmes qui prennent ces décisions. Si le haut débit introduit de la gigue, de la perte de paquets ou des problèmes amont intermittents, la sécurité devient incohérente. Les utilisateurs font face à des pannes aléatoires. Les équipes d'assistance recherchent les erreurs au mauvais niveau. Les opérateurs perdent du temps à incriminer les points d'accès, les portails ou les applications qui ne font que révéler une faiblesse du réseau WAN.
La leçon pratique est simple. Un WiFi d'entreprise sécurisé dépend de bien plus que de la simple couverture et de la bande passante. Il dépend de la capacité du service haut débit à supporter des échanges répétés, rapides et authentifiés dans les conditions réelles du site, et de la capacité de votre plateforme et de votre architecture d'accès à continuer de fonctionner lorsque cette condition n'est plus remplie.
Bâtir des réseaux résilients en comprenant les fondamentaux
Le haut débit commence par de la physique. Les signaux transitent par de la fibre optique, du coaxial ou du cuivre. Il devient ensuite une architecture. Le trafic traverse des réseaux locaux, des équipements d'accès, des circuits de raccordement, le transport des fournisseurs et des services distants. Enfin, il se transforme en risque commercial. Chaque faiblesse de cette chaîne se manifeste là où les utilisateurs peuvent la ressentir.
C'est pourquoi comprendre le fonctionnement du haut débit offre un avantage pratique aux responsables informatiques et aux exploitants de sites. Cela vous aide à choisir la bonne technologie d'accès, à poser de meilleures questions aux fournisseurs et à concevoir des réseaux internes qui ne s'effondrent pas dès que le réseau WAN se comporte de manière imparfaite.
Les équipes qui prennent de meilleures décisions savent où se situent les points faibles
En pratique, les environnements résilients ont tendance à bien faire certaines choses :
- Ils achètent en fonction de la charge de travail, pas seulement du prix. La fibre, le câble et l'ADSL ne sont pas interchangeables dès lors que la dépendance au cloud et l'intégration sécurisée entrent en jeu.
- Ils séparent les pannes de l'opérateur internet des pannes internes. Cela réduit le temps de support et évite de se rejeter continuellement la faute.
- Ils valorisent la qualité du flux montant. Le trafic d'entreprise circule désormais dans les deux sens.
- Ils conçoivent pour faire face aux interruptions. Un réseau n'a pas besoin d'être parfait, mais il doit tolérer les pannes de manière prévisible.
La connaissance du haut débit est payante bien au-delà de la connectivité
Lorsque vous comprenez l'intégralité du parcours, du clic de l'utilisateur à la réponse du cloud, l'approvisionnement s'améliore. Le dépannage s'améliore. La conception de la sécurité s'améliore. Il en va de même pour l'expérience numérique des invités, du personnel et des locataires.
Voilà la réponse à la question « comment fonctionne le haut débit » pour un public professionnel. Il fonctionne comme une chaîne. Si vous comprenez la chaîne, vous pouvez la renforcer. Si vous la traitez comme une boîte noire, vous subissez ses faiblesses sans les voir jusqu'à ce que les utilisateurs s'en plaignent.
Les équipes réseau les plus efficaces ne se contentent pas de demander plus de bande passante. Elles se demandent où le contrôle, la résilience et la confiance sont les plus faibles.
Si vous repensez l'accès invité, l'authentification du personnel ou la résilience WiFi multi-sites, Purple fournit une plateforme réseau moderne basée sur l'identité, conçue pour un accès sécurisé et sans mot de passe dans les environnements réels complexes. Elle est conçue pour aider les organisations à remplacer les mots de passe partagés et les Captive Portals fastidieux par un modèle plus fluide pour les invités, le personnel et les espaces multi-locataires.