

Un ticket d'assistance signale un SSID inconnu, Free_Venue_WiFi, visible depuis les bureaux. Personne au sein du service informatique ne l'a autorisé, mais le signal est fort près d'une salle de réunion et plusieurs ordinateurs portables du personnel se sont récemment plaints de connexions instables. La première question n'est pas de savoir si le nom semble suspect. Il s'agit de savoir si l'appareil est simplement un réseau voisin, un pont non autorisé vers votre LAN, ou un jumeau malveillant conçu pour attirer vos utilisateurs.
La détection des points d'accès non autorisés ne devient utile que lorsqu'elle conduit à une décision justifiable et à un résultat physique. Une alerte sans classification crée du bruit. Une classification sans validation côté câblé laisse planer l'incertitude. Même un appareil confirmé reste un risque actif tant que quelqu'un n'a pas isolé sa connexion, trouvé le matériel, l'a retiré et a consigné les raisons de sa présence.
Ce guide traite le problème comme un processus de réponse aux incidents pour les bureaux, les hôtels, les zones commerciales, les hôpitaux, les logements étudiants et les bâtiments multi-locataires. Il associe les observations RF, les données du contrôleur, la télémétrie des commutateurs, le comportement des utilisateurs et l'enquête sur site, car aucun signal unique ne permet de distinguer de manière fiable une attaque d'un réseau voisin inoffensif.
Pourquoi les points d'accès non autorisés constituent une menace sérieuse
Un point d'accès non autorisé peut être le routeur grand public d'un employé, un appareil installé par un autre service, une unité d'entreprise mal configurée ou un double maléfique copiant un SSID de confiance. Le motif modifie l'enquête, mais pas la première décision de contrôle. Tout appareil sans fil en dehors de l'inventaire approuvé invalide les hypothèses concernant l'authentification, la segmentation, les correctifs et la surveillance.
Le cas le plus risqué est celui d'un AP connecté au réseau local de l'entreprise. Un employé pourrait en installer un pour améliorer la couverture dans l'arrière-boutique d'un hôtel, tandis qu'une équipe de vente au détail pourrait le connecter pour un périphérique de point de vente. Dans les deux cas, l'appareil peut créer un chemin sans fil qui contourne les contrôles d'authentification normaux, la gestion des vulnérabilités et la propriété opérationnelle.
Un attaquant peut exploiter délibérément la même faille. Un AP malveillant peut exposer des services internes, fournir un accès à des points d'extrémité mal protégés ou capturer des identifiants. Un evil twin placé à proximité d'une réception, d'un lieu de conférence ou d'un centre commercial peut imiter un SSID familier et attendre que des téléphones ou des ordinateurs portables s'y associent.
Règle opérationnelle : Traitez la mention "non présent dans l'inventaire" comme une piste d'investigation, et non comme la preuve d'une intention malveillante.
L'environnement britannique rend l'identification plus complexe que ne le laisse penser un diagramme réseau. Une analyse axée sur le Royaume-Uni a estimé que pas moins de 20 % des sites d'entreprise possédaient déjà un point d'accès pirate connecté à leurs systèmes, ce qui démontre que cette exposition peut être significative (analyse britannique des tests d'intrusion sans fil). La même étude a examiné environ 96 433 points d'accès dans un quartier de Londres, comprenant 24 % de réseaux ouverts, 48 % de réseaux protégés par WPA/WPA2 et 14 % de réseaux cryptés en WEP (l'étude sur le WiFi à Londres et Belfast).
Ces chiffres ne rendent pas chaque SSID ouvert hostile. Ils montrent pourquoi un SSID ou un mode de sécurité ne peut pas clore le dossier. Dans un hôtel, les réseaux invités, les points d'accès du personnel, les équipements de gestion technique du bâtiment et les systèmes des locataires peuvent occuper le même espace RF. Dans un hôpital, un émetteur situé dans un parking ou un bâtiment adjacent peut être visible sans aucune route vers les systèmes cliniques.
L'écart opérationnel apparaît après l'alerte. Les équipes doivent distinguer un voisin d'un appareil connecté au LAN, tracer un BSSID suspect à travers les enregistrements du contrôleur et du commutateur, et localiser le matériel sur site. Dans un hôtel ou un bureau multi-locataires, cela peut signifier inspecter les colonnes montantes, les salles de communication, les faux plafonds, les salles de réunion et les zones contrôlées par les locataires. Un tableau de bord peut identifier un signal, mais il ne peut pas débrancher un appareil d'un port actif.
Le risque pour l'entreprise comporte deux facettes. Un AP malveillant peut créer une porte dérobée, et il peut perturber la couverture, l'itinérance, la capacité et le dépannage. Utilisez un guide de sécurité WiFi d'entreprise comme référence pour les contrôles environnants, puis appliquez la norme pratique : tenez à jour un inventaire autorisé, surveillez l'espace hertzien, vérifiez la connectivité filaire, localisez l'appareil, contenez-le, retirez-le et enregistrez le résultat.
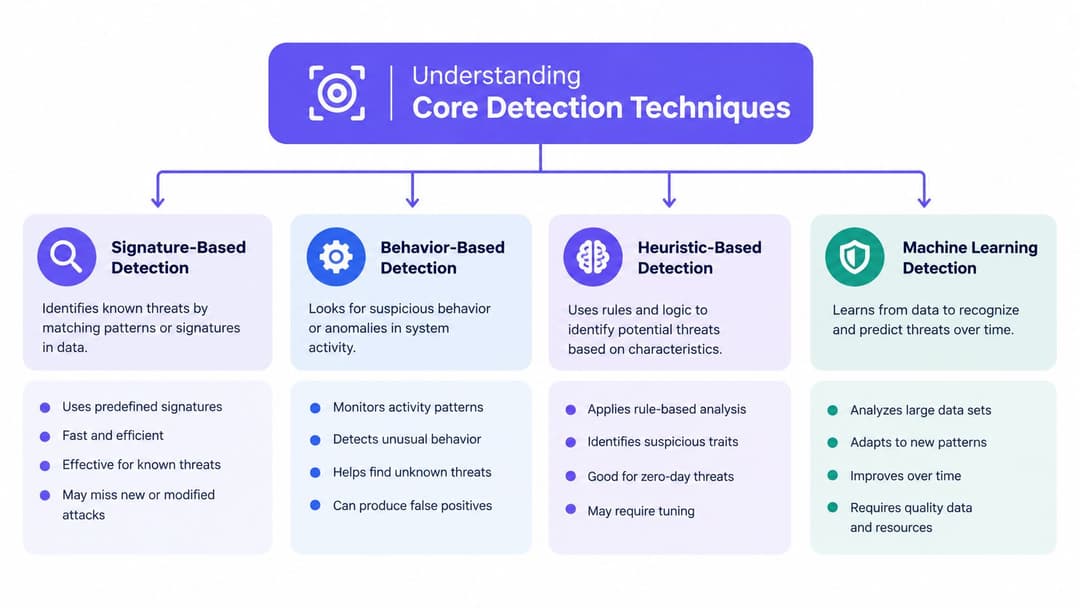
Comprendre les techniques de détection fondamentales
La détection des points d'accès non autorisés fonctionne mieux comme un problème de corrélation. Une balise vous indique qu'un appareil émet. Elle ne vous dit pas si cet appareil est connecté à votre réseau, s'il imite votre SSID ou s'il appartient à une entreprise voisine.
Analyse passive et sondage actif
L'analyse passive écoute les trames de balise et de gestion sans transmettre de requêtes. Elle est silencieuse, large et adaptée à une surveillance continue via des capteurs dédiés ou une infrastructure prise en charge. La collecte passive peut capturer le BSSID, l'SSID, le canal, le mode de sécurité, les informations du fournisseur, la puissance du signal et le comportement temporel des appareils visibles.
Sa limite réside dans le contexte. Un capteur passif peut détecter un point d'accès provenant d'un bureau voisin, de la rue, d'un appartement ou d'un véhicule sans savoir si l'appareil dispose d'une connectivité côté filaire. Les obstacles physiques et l'emplacement des capteurs influencent également les résultats obtenus.
Le sondage actif envoie des requêtes et observe les réponses. Il peut aider à identifier des réseaux masqués ou visible de manière intermittente et peut fournir plus de détails qu'une approche d'écoute seule. Le compromis est que le sondage modifie l'environnement et peut générer du trafic de gestion supplémentaire, déclencher des détections ou fausser la référence de comportement des clients que vous essayez d'établir.
N'utilisez aucune de ces méthodes comme verdict définitif. Utilisez la surveillance passive pour une découverte globale et les vérifications actives pour une investigation contrôlée.
Ce que corrèlent réellement les WIDS et les WIPS
Un WIDS observe et alerte. Un WIPS peut ajouter des mesures de contrôle ou de confinement, selon le produit, la configuration et le modèle d'approbation. Les deux doivent comparer les identités WiFi observées avec l'inventaire des points d'accès autorisés, mais un déploiement fiable va plus loin :
- Correspondance BSSID et MAC : Comparez l'identité radio avec les exports du contrôleur, les registres d'actifs et les informations OUI du fournisseur.
- Empreinte RF : Examinez la puissance, le canal, la synchronisation, les caractéristiques des trames et les estimations d'emplacement pour distinguer un AP d'un client ordinaire ou d'une transmission clonée.
- Relation SSID : Un SSID correspondant mérite attention, mais un SSID inconnu peut également présenter un risque lorsqu'il est raccordé au réseau local de l'entreprise.
- Comportement des clients : Un sondage excessif, une itinérance inattendue, des schémas d'association et des anomalies dans les trames de gestion peuvent renforcer la suspicion.
- Accessibilité filaire : Le DHCP, les tables de commutation, les événements NAC et les données du contrôleur permettent d'établir si l'appareil est connecté à un segment interne.
Une étude universitaire britannique a testé un réseau de neurones supervisé en utilisant le temps delta, le numéro de séquence, la force du signal et le sous-type de trame. Elle a détecté des attaques connues entre 99 % et 100 % et des attaques inconnues à 89 %, mais les performances sont tombées à 75 % lorsque l'attaquant et la victime se trouvaient au même endroit (étude sur la détection des attaques sans fil). Ce résultat est crucial sur le plan opérationnel. Un modèle peut être très efficace dans des conditions radio isolées mais éprouver des difficultés dans des bureaux bondés, des hôtels ou des résidences étudiantes où les transmissions légitimes et hostiles se superposent.
Le sondage des clients nécessite également de la retenue. Une activité de sondage excessive peut gonfler les détections. C'est pourquoi un système de haute fidélité doit comparer un appareil suspecté avec un comportement temporel et les conditions RF environnantes, plutôt que de lancer une escalade uniquement sur la base du nombre de sondages. Les professionnels qui souhaitent obtenir des informations supplémentaires sur la surveillance sans fil peuvent consulter le tag WiFi de Wisenet Security, tout en conservant leur propre inventaire et les preuves côté filaire comme autorité de référence.
Déploiement et optimisation de votre système de détection
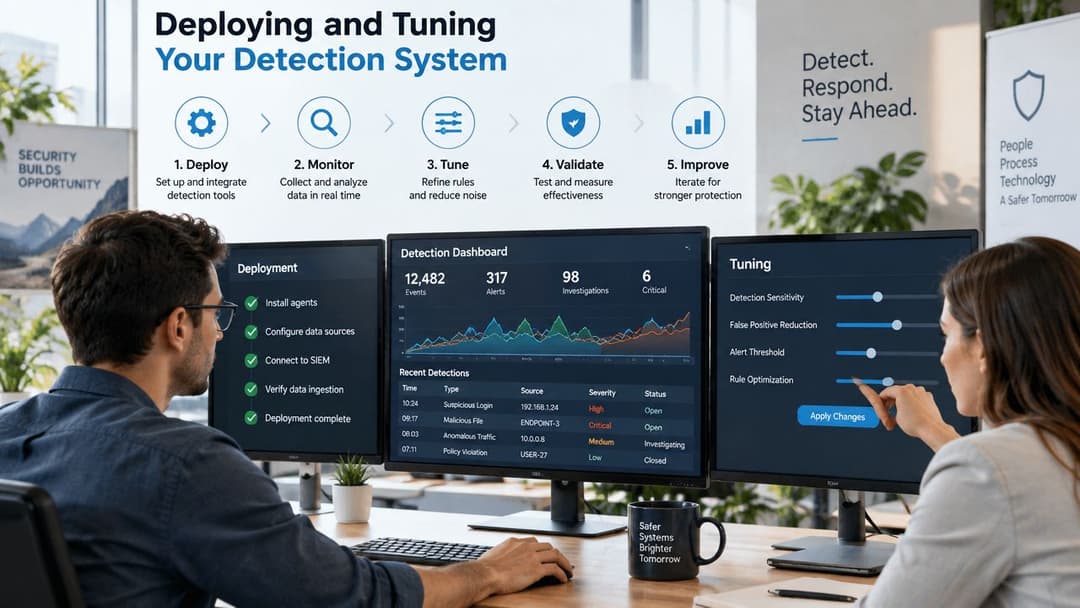
Un système de détection échoue sur le plan opérationnel s'il produit des alertes que personne ne peut examiner. Constituez la chaîne de preuves avant d'ajuster la sensibilité : inventaire autorisé, observations RF, enregistrements du contrôleur, et un chemin clair vers le port du commutateur et l'appareil physique.
Exportez chaque AP autorisé depuis le contrôleur sans fil. Enregistrez son emplacement approuvé, sa relation avec le commutateur, son responsable de gestion, ses SSIDs, ses bandes radio et ses canaux attendus. Incluez les équipements temporaires utilisés pour des événements, de la maintenance, des démonstrations et des projets de construction. Dans le cas contraire, ces appareils apparaîtront comme des exceptions inexpliquées.
Parcourez le site avec l'inventaire ouvert. Un schéma réseau peut placer un AP dans une salle de conférence, tandis qu'une étude de spectre ou WiFi indique si son signal y est présent. Enregistrez les réseaux à proximité comme des observations externes dans la mesure du possible, en particulier dans les hôtels, les centres commerciaux, les hôpitaux et les bureaux multi-locataires. Sur ces sites, un capteur peut identifier un émetteur suspect, mais le personnel a toujours besoin d'une méthode pratique pour localiser le matériel.
Établissez une base de référence avant d'augmenter la sensibilité
Une étude britannique a révélé une densité d'environ 3 013 AP par km² à Londres contre 454 AP par km² à Belfast (résultats de tests de pénétration WiFi au Royaume-Uni). Les environnements denses génèrent des détections légitimes, de sorte que l'alerte sur chaque BSSID inconnu submergera les analystes et les incitera à ignorer les avertissements.
Ajustez les règles en fonction de l'accumulation de preuves :
| Signal | Question utile | Interprétation typique |
|---|---|---|
| BSSID et OUI | Le matériel est-il connu et plausible ? | Une identité inconnue nécessite un examen |
| Force du signal | La source se trouve-t-elle à l'intérieur ou à l'extérieur des locaux ? | Un signal fort et localisé augmente la priorité |
| Similitude du SSID | Imite-t-il un nom d'entreprise ou d'invité ? | Double maléfique potentiel (evil twin), mais non prouvé |
| Télémétrie filaire | Apparaît-il sur un commutateur ou un enregistrement DHCP ? | La joignabilité interne augmente le risque |
| Comportement des clients | Les utilisateurs s'associent-ils ou effectuent-ils des requêtes de sonde inhabituelles ? | Prend en charge la classification lorsqu'il est corrélé |
Meraki, Aruba, Mist et UniFi affichent des étiquettes et des flux de travail différents, mais la logique de contrôle reste cohérente. Marquez les AP approuvés et les appareils voisins connus, dirigez les nouveaux candidats vers une file d'attente d'examen et envoyez des alertes de haute priorité uniquement lorsque des preuves RF s'associent à un SSID suspect, une association de client ou une observation du côté filaire.
Les données d'identité ne remplacent pas les preuves réseau. Un appareil invité peut être légitime tout en générant des requêtes inhabituelles. Un appareil inconnu utilisant un SSID familier peut mériter plus d'attention qu'un point d'accès manifestement étrange. Un WiFi basé sur l'identité peut aider à séparer les appareils du personnel et des invités des clients inconnus. Le guide WPA-Enterprise explique également pourquoi l'authentification gérée est préférable aux identifiants sans fil partagés.
Optimisez pour l'investigation, pas pour l'esthétique du tableau de bord
Créez des politiques distinctes pour les candidats externes, internes et d'usurpation d'identité. Enregistrez les appareils externes pour un examen périodique. Pour les appareils internes, créez un ticket contenant le port du commutateur, le VLAN, les preuves DHCP, le capteur le plus proche et un responsable chargé du suivi physique. Un double maléfique apparent doit déclencher une vérification rapide des clients affectés et des événements d'authentification.
Examinez les faux positifs avec les personnes chargées de les examiner. Si l'AP légitime d'un locataire est rejeté à plusieurs reprises, ajoutez ses caractéristiques RF et ses détails de propriété à la référence de base. Si des points d'accès mobiles apparaissent lors d'événements, documentez la zone attendue et les critères d'escalade plutôt que de supprimer toute la catégorie.
L'objectif n'est pas d'obtenir un tableau de bord sans alertes. Il s'agit de disposer d'un parcours court et reproductible allant d'une alerte crédible vers les preuves, le traçage des ports, la localisation de l'appareil et une résolution sécurisée.
Comment valider un point d'accès non autorisé suspecté
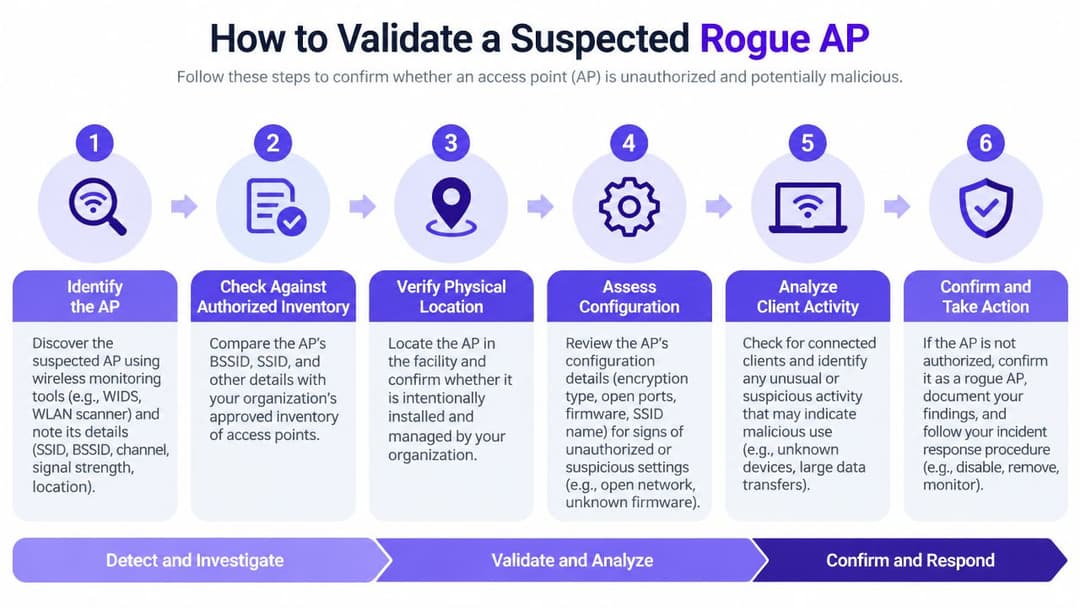
Une alerte devient exploitable lorsque vous pouvez associer trois faits : ce qu'est l'appareil, d'où provient son signal et s'il atteint votre réseau câblé. Un café à proximité, un point d'accès invité d'hôtel et un routeur de bureau non autorisé peuvent sembler similaires dans une console de capteurs. La validation doit séparer ces cas avant que quiconque n'interrompe un service légitime.
Établissez l'identité et les preuves de radiofréquence (RF)
Enregistrez le BSSID, l'SSID, l'OUI du fournisseur, le canal, la bande, la configuration de sécurité, la force du signal, l'heure de première et de dernière détection, ainsi que les capteurs de détection. Comparez le matériel avec l'inventaire autorisé. Confirmez si l'SSID appartient à un réseau d'entreprise, d'invités, de locataires ou de service temporaire.
Un SSID ouvert ne prouve pas qu'un AP est malveillant. Les réseaux publics et locataires peuvent être ouverts intentionnellement, tandis qu'un appareil non autorisé peut copier un SSID de confiance. Comparez l'identité MAC, le comportement du signal, l'utilisation des canaux et les estimations de localisation avant d'attribuer une gravité. Un outil de recherche d'adresse MAC peut fournir un contexte sur le fournisseur lors du tri, mais il ne peut pas établir la propriété ou la sécurité. Vérifiez le résultat par rapport aux enregistrements du contrôleur, aux registres d'actifs et à la documentation réseau du site.
La validation physique est importante dès le départ, en particulier dans les hôtels et les bureaux multi-locataires. Parcourez la zone de couverture suspectée avec un outil d'analyse WiFi ou de spectre, comparez les relevés de plusieurs positions et notez si le signal se renforce à proximité d'une pièce, d'une colonne montante, d'une zone de réception ou d'un espace partagé par les locataires. Un signal fort provenant d'un endroit inattendu peut révéler un appareil que les enregistrements numériques ne peuvent pas identifier.
Prouvez ou réfutez la connectivité filaire
La question clé est de savoir si l'AP dispose d'un chemin vers un réseau interne. Recherchez le BSSID ou les identités des clients associés dans les tables de transfert des commutateurs, les enregistrements DHCP, les événements NAC, les journaux d'authentification des ports et les données du contrôleur. Si le BSSID n'est pas directement exposé, corrélez les détails du fournisseur, les horodatages, les clients observés, l'activité VLAN et les modifications des ports de commutateur.
Utilisez cette séquence :
- Vérifier l'inventaire : Confirmez que le BSSID n'est pas un AP approuvé, temporaire ou récemment remplacé.
- Comparer les preuves RF : Examinez l'emplacement du capteur, le niveau minimal du signal, le canal, le comportement de transmission et les déplacements au fil du temps.
- Inspecter les registres filaires : Identifiez un commutateur, un port, un VLAN, un bail ou un point d'extrémité authentifié lié à l'appareil.
- Examiner les associations : Vérifiez si des clients de l'entreprise se sont connectés, ont tenté de s'authentifier ou ont accédé à des services internes.
- Classifier la découverte : Enregistrez s'il s'agit d'un voisin externe, d'un AP interne non autorisé, d'un jumeau maléfique suspecté ou d'un candidat non résolu.
- Conserver les preuves : Exportez les alertes et les journaux pertinents avant que le confinement ne modifie l'état de l'appareil.
Norme de preuve : Ne fermez une alerte que lorsque la propriété et l'accessibilité du réseau sont documentées.
Un appareil sans relation filaire peut tout de même être un double malveillant (evil twin) ou une nuisance locale. Un AP connecté à un commutateur d'entreprise constitue un incident interne et nécessite une escalade rapide. Le registre de validation doit également identifier qui localisera l'appareil physique, car un BSSID confirmé sans pièce, armoire ou propriétaire de port laisse l'incident non résolu.
Neutralisation, remédiation et retrait physique
Une fois qu'il est confirmé qu'un AP est interne et non autorisé, contenez son chemin réseau avant de commencer une longue recherche dans le bâtiment. Utilisez un NAC, des contrôles de commutateur ou une action WIPS approuvée pour mettre le port en quarantaine. Conservez le numéro de port, le nom du commutateur, le VLAN, l'adresse MAC de l'appareil et les horodatages avant de tout arrêter, car ces détails facilitent à la fois l'enquête et l'analyse ultérieure des causes profondes.
Le confinement doit être proportionné. Un routeur grand public confirmé servant de pont vers un VLAN du personnel peut justifier l'arrêt immédiat du port. Un double malveillant suspecté sans connexion filaire peut nécessiter des avertissements aux clients sans fil, une escalade de sécurité et un balayage contrôlé plutôt qu'une action aveugle contre les réseaux voisins.
Passez du port réseau à la pièce
Le traçage des ports restreint la recherche, mais il n'identifie pas toujours l'objet physique. Dans un hôtel, le port du commutateur peut mener à une colonne montante, à une armoire de back-office ou à une chambre dont la prise réseau locale est partagée avec un locataire. Dans un hôpital ou un bureau à plusieurs étages, la documentation peut être incomplète, le brassage peut avoir changé et l'appareil peut se trouver derrière un petit commutateur non géré.
Utilisez un processus de terrain reproductible :
- Confirmer le point d'extrémité : Vérifiez les LED du commutateur, les informations LLDP disponibles, les modifications récentes de liaison et le registre du panneau de brassage.
- Mesurer le signal RF : Parcourez la zone suspecte avec un outil d'analyse de spectre ou de WiFi et comparez la force du signal depuis plusieurs positions.
- Rechercher dans les endroits peu évidents : Inspectez les armoires, les faux-plafonds, les salles de réunion, les bureaux d'accueil, les agencements de vente au détail, les zones de stationnement et les espaces des locataires.
- Coordonner l'accès : Dans les locaux occupés, impliquez les services généraux, la réception, la sécurité et le contact du locataire. N'entrez pas dans les zones restreintes sans autorisation.
- Photographier et étiqueter : Enregistrez le matériel, la source d'alimentation, le chemin des câbles, le numéro de série et les équipements environnants.
- Retirer en toute sécurité : Déconnectez le réseau et l'alimentation, conservez l'appareil si une enquête s'avère nécessaire et empêchez toute reconnexion automatique.
Les directives britanniques sur les tests d'intrusion sans fil soulignent que les équipes doivent balayer les locaux et les parkings, associer un appareil non autorisé au port et au segment de réseau les plus proches, et tester le processus en plaçant délibérément un AP malveillant autorisé (directives britanniques sur les tests d'intrusion sans fil). Ce test est important car une alerte que personne ne peut localiser constitue un contrôle incomplet.
Ne vous fiez pas uniquement à la localisation RF. Les réflexions de signaux, le béton, les structures métalliques, les étages voisins et les variations de trafic client peuvent produire des pics trompeurs. Combinez le déplacement directionnel avec les données du switch et une inspection locale, puis documentez l'emplacement physique final et la décision de retrait.
Votre liste de contrôle pour la réponse aux incidents liés aux points d'accès non autorisés
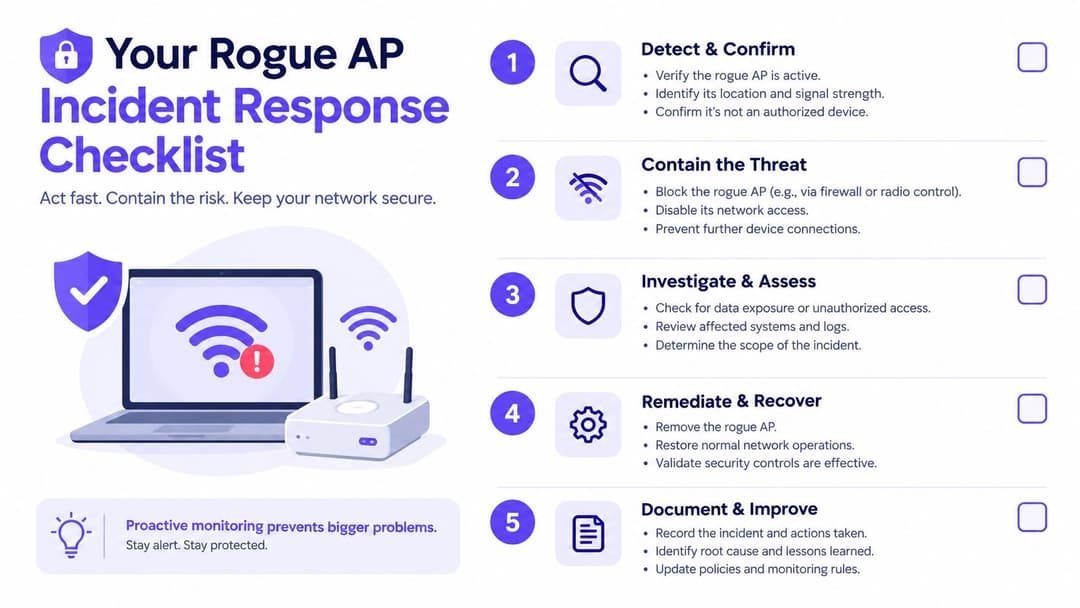
Une réponse fiable doit fonctionner à trois heures du matin, pendant une conférence et sur un site où l'informatique ne contrôle pas chaque placard. Conservez la liste de contrôle dans le runbook du SOC et adaptez les champs de responsabilité à votre modèle opérationnel. Chaque alerte doit avoir un enquêteur responsable, un responsable technique du confinement et un contact sur site.
Alerte initiale
Enregistrez le BSSID, l'SSID, le fournisseur, la bande, le canal, la force du signal, le capteur de détection et les horodatages. Déterminez si l'SSID ressemble à un réseau d'entreprise ou d'invités et si des clients gérés s'y sont associés.
- Attribuer la responsabilité : Affectez un analyste désigné au ticket et notez le contact pour l'escalade.
- Protéger les preuves : Exportez l'événement WIDS ou WIPS et conservez les enregistrements pertinents du contrôleur, du DHCP, du NAC et du commutateur.
- Définir la priorité : Augmentez le niveau d'urgence en cas d'accessibilité interne, d'usurpation de SSID d'entreprise, d'associations de clients inattendues ou de signal fort à l'intérieur d'une zone sensible.
Validation
Vérifiez l'inventaire autorisé avant de traiter l'alerte comme un incident. Comparez l'identité radio et le comportement RF avec les points d'accès approuvés, les équipements temporaires, les réseaux voisins et les systèmes de locataires connus.
- Confirmer le BSSID. Vérifiez les détails de l'adresse MAC et de l'OUI par rapport aux registres d'actifs.
- Localiser le signal. Comparez les relevés des capteurs et identifiez l'étage ou la zone probable.
- Vérifier le côté filaire. Recherchez les données du commutateur, du DHCP, du NAC et du VLAN pour y trouver des preuves de connectivité interne.
- Examiner les clients. Identifiez les appareils gérés qui se sont associés, ont envoyé des requêtes de sonde ou ont tenté une authentification.
- Classifier le cas. Marquez le candidat comme externe, interne non autorisé, suspicion d'usurpation d'identité ou non résolu.
Une anomalie n'est pas résolue simplement parce qu'un analyste suppose qu'il s'agit probablement d'un voisin. Enregistrez les preuves et le motif de la clôture du dossier.
Neutralisation
Pour un AP malveillant interne, mettez en quarantaine ou désactivez le port de switch associé à l'aide du processus approuvé de NAC et de gestion du changement. Si l'appareil est un evil twin apparent sans connectivité filaire, protégez les utilisateurs via des communications de sécurité et examinez l'activité d'authentification et de session concernée.
Principe de réponse : Bloquez d'abord le chemin que vous pouvez contrôler, puis enquêtez sur l'appareil que vous pouvez voir.
Informez l'équipe sur site lorsqu'un accès physique ou une interruption de service est susceptible d'intervenir. Dans l'hôtellerie et le commerce de détail, coordonnez l'action avec le responsable de service afin que le personnel ne rebranche pas l'appareil en essayant de rétablir la connectivité des invités ou des systèmes de paiement.
Éradication et retrait physique
Tracez le port du switch à travers les enregistrements de brassage et utilisez les mesures RF pour restreindre la recherche. Inspectez la zone probable, y compris les installations partagées et les espaces situés en dehors de l'infrastructure IT principale, puis déconnectez, retirez, mettez en quarantaine ou remettez le matériel conformément à votre politique de traitement des preuves.
Enregistrez qui a trouvé l'appareil, où il a été installé, comment il était alimenté, quel câble et quel port il utilisait, et si des clients se sont connectés. Effectuez un nouveau balayage de la zone après le retrait et vérifiez que le BSSID n'apparaît plus ou que l'appareil autorisé a bien été rétabli.
Examen et amélioration
Découvrez pourquoi l'appareil a pu se connecter. Examinez les ports inutilisés, l'application du NAC, l'onboarding des invités et des locataires, l'accès aux locaux, la politique de sécurité sans fil et la sensibilisation du personnel. Si un employé l'a installé pour résoudre un problème de couverture ou de connectivité, répondez à ce besoin sous-jacent plutôt que de vous fier uniquement à des mesures disciplinaires.
Le National Cyber Security Centre du Royaume-Uni conseille explicitement aux organisations de « Surveiller les réseaux WiFi d'entreprise » et de vérifier les configurations des AP d'entreprise dans le cadre du renforcement de la sécurité sans fil (contexte des conseils de sécurité sans fil au Royaume-Uni). Transformez ces conseils en mesure opérationnelle en suivant le délai d'alerte-validation, le délai de validation-confinement et le délai de confinement-retrait physique, sans inventer des objectifs impossibles à tenir.
Testez à nouveau le processus. Placez un appareil de test approuvé dans des conditions contrôlées, confirmez que la surveillance le détecte, vérifiez que l'alerte parvient à la bonne équipe, tracez-le jusqu'au bon port et prouvez que le personnel sur site peut le localiser. Mettez à jour l'inventaire, le guide d'exécution, les diagrammes et les contacts d'escalade après chaque exercice.
Purple peut prendre en charge un modèle d'accès sans fil contrôlé en combinant l'authentification des invités et du personnel avec la visibilité du réseau, et ses capacités WIPS peuvent aider à identifier les AP non autorisés pour enquête et confinement. Examinez le flux de travail avec votre équipe réseau, puis visitez Purple pour évaluer si ses fonctionnalités de WiFi basé sur l'identité et de réseau de site correspondent à votre processus de réponse aux rogue AP.


