Vous êtes dans une salle de réunion, votre ordinateur portable contient la présentation et l'écran mural est prêt. Soudain, le WiFi invité se coupe. Envoyer le fichier par Bluetooth semble d'une lenteur décourageante, et demander à l'équipe informatique de réparer le réseau immédiatement n'est pas réaliste. Vous devez tout de même afficher le contenu sur l'écran, l'envoyer vers une imprimante proche ou sur l'appareil d'un collègue.
C'est le genre de moment où le Wi-Fi Direct commence à avoir du sens.
Si vous avez cherché « qu'est-ce que le WiFi Direct », vous avez probablement vu la version simple : il permet aux appareils de se connecter directement sans routeur. C'est vrai, mais cela exclut la partie qui importe aux exploitants de sites, aux équipes informatiques et à toute personne responsable d'une connectivité fiable pour les invités ou le personnel. En pratique, le WiFi Direct ressemble moins à un « WiFi sans internet » et plus à un réseau privé temporaire que les appareils créent pour une tâche spécifique.
Cela peut être utile dans les hôtels, les espaces de réunion, les environnements de vente au détail et les bureaux où les appareils doivent partager des fichiers, imprimer ou projeter un écran sans dépendre du réseau sans fil principal. Mais cela soulève également des questions de compatibilité, de contrôle et de sécurité que les guides grand public abordent rarement.
Si vous souhaitez acquérir des bases plus larges sur la manière dont les appareils se connectent, ce guide sur les connexions sans fil est un excellent complément. Pour l'instant, l'essentiel est simple. Le Wi-Fi Direct résout un problème concret, mais il ne remplace pas un réseau d'entreprise géré.
Introduction : démêler vos connexions sans fil
Il est fréquent de rencontrer le Wi-Fi Direct par hasard.
Un client tente d'imprimer depuis un téléphone vers une imprimante du centre d'affaires d'un hôtel. Un membre de l'équipe souhaite diffuser une présentation sur un écran dans un espace de conférence. Une tablette de restaurant doit envoyer un élément à un appareil situé à proximité sans dépendre du WiFi saturé de l'établissement. Les appareils se connectent, la tâche s'exécute, et personne ne s'arrête pour se demander ce qui se passe en arrière-plan.
C'est pourquoi Wi-Fi Direct semble souvent à la fois familier et mystérieux. Il utilise la technologie WiFi, mais pas de la même manière que votre réseau de bureau ou de site habituel. Il se peut qu'aucun accès internet ne soit impliqué. Il se peut qu'il n'y ait pas de routeur au milieu. Pourtant, les appareils se découvrent toujours et échangent des données rapidement.
Le Wi-Fi Direct doit être compris comme une connexion à chemin court pour une tâche spécifique, et non comme un remplacement complet du réseau dont dépend votre entreprise au quotidien.
Cette distinction est essentielle dans les sites modernes. L'hôtellerie, le commerce de détail, de santé et les sites multi-locataires n'ont pas seulement besoin de connecter des appareils. Ils ont besoin que les connexions soient prévisibles, gérables et sécurisées. Une session de partage d'écran dans une salle de réunion est une chose. Gérer l'accès du personnel, l'accueil des invités, la conformité et les rapports via des liaisons peer-to-peer non managées en est une autre.
Ainsi, quand on demande ce qu'est le WiFi Direct, la meilleure réponse est la suivante : il s'agit d'une méthode de connexion directe d'appareil à appareil basée sur les normes WiFi, utile pour une communication locale rapide lorsqu'un routeur ou une connexion internet n'est pas nécessaire.
Le reste de l'histoire est là où les choses deviennent intéressantes.
Comment WiFi Direct fonctionne réellement sous le capot
Le Wi-Fi Direct crée un petit réseau WiFi temporaire entre des appareils situés à proximité. C'est l'idée clé à garder en tête. La connexion est directe dans le sens où elle n'a pas besoin de l'infrastructure sans fil principale de votre établissement pour acheminer le trafic, mais elle suit tout de même un ensemble de règles organisées plutôt qu'un simple échange de pair à pair informel.
Le modèle de chef d'équipe temporaire
Un appareil devient le Group Owner, ou GO. Cet appareil fonctionne comme un hub sans fil temporaire pour la session.
En pratique, le propriétaire du groupe fonctionne comme un point d'accès logiciel, souvent appelé Soft AP. Ainsi, bien que le WiFi Direct soit décrit comme une connexion d'appareil à appareil, le trafic est généralement organisé selon le même modèle de base que celui que l'on connaît déjà avec le WiFi classique. Un terminal se comporte comme le point d'accès. L'autre appareil, ou les autres appareils, rejoignent ce groupe éphémère.
Ce détail dissipe un malentendu courant. Le Wi-Fi Direct n'est pas l'ancien modèle ad-hoc dont beaucoup se souviennent des débuts des réseaux sans fil. Il se comporte plutôt comme une version temporaire du WiFi d'infrastructure, ce qui est l'une des raisons pour lesquelles les systèmes d'exploitation et le matériel modernes ont tendance à le gérer de manière plus fiable dans les environnements d'appareils mixtes. L'approche technique de la Wi-Fi Alliance est résumée dans la présentation du Wi-Fi Direct sur Wikipedia.
Ce que font les appareils avant de se connecter
Avant que les fichiers ne soient transférés ou qu'un écran ne commence à se dupliquer, les appareils doivent se découvrir et s'accorder sur les rôles. Ils échangent des trames de gestion qui annoncent leurs capacités, puis négocient lequel doit assumer le rôle de propriétaire du groupe.
Une analogie utile est celle d'une brève réunion avant le début du travail. Une personne accepte d'accueillir la réunion, tous les autres s'accordent sur le lieu de rassemblement, et ce n'est qu'ensuite que la tâche commence. Le Wi-Fi Direct suit cette même logique, mais en quelques millisecondes et au niveau de la fréquence radio.
Une fois ce rôle établi, le propriétaire du groupe présente le réseau et l'autre appareil le rejoint. Du point de vue de l'utilisateur, cela semble souvent simple. Sous le capot, il s'agit d'un processus de configuration étroitement défini pour que les connexions directes se comportent de manière prévisible.
Règle pratique : le Wi-Fi Direct semble plus stable que les anciennes méthodes peer-to-peer car il emprunte la structure du WiFi normal au lieu d'improviser une connexion plus lâche.
Pourquoi les environnements professionnels s'y intéressent
Pour les équipes informatiques des hôtels, des espaces événementiels, des centres de santé ou des bureaux, cette conception présente un avantage évident. Les appareils gèrent généralement mieux un réseau temporaire qui ressemble à du WiFi standard qu'une configuration ad-hoc moins familière. Cela peut se traduire par moins de pannes inhabituelles avec les imprimantes, les écrans, les scanners et le matériel spécialisé de différents fournisseurs.
Il explique également la valeur et les limites du Wi-Fi Direct dans un cadre professionnel. Il est utile pour des connexions locales et spécifiques à une tâche car il peut fonctionner rapidement sans dépendre du réseau principal du bâtiment. Cependant, ce même modèle temporaire géré par l'appareil signifie que la connexion échappe à la visibilité et aux contrôles de politique que les entreprises exigent habituellement.
Voilà pour les détails techniques. Wi-Fi Direct est assez structuré pour être pratique, mais pas assez géré pour remplacer un service réseau basé sur l'identité. Pour un site, cette différence affecte le support, l'audit, la segmentation et le contrôle d'accès des invités bien plus que la technologie radio elle-même.
Wi-Fi Direct contre les alternatives : une comparaison claire
Un responsable des opérations hôtelières ne se demande généralement pas : « Quel standard sans fil est le meilleur ? » La question réelle est plus pratique. « Quelle méthode de connexion résout cette tâche sans créer de problème de support plus tard ? »
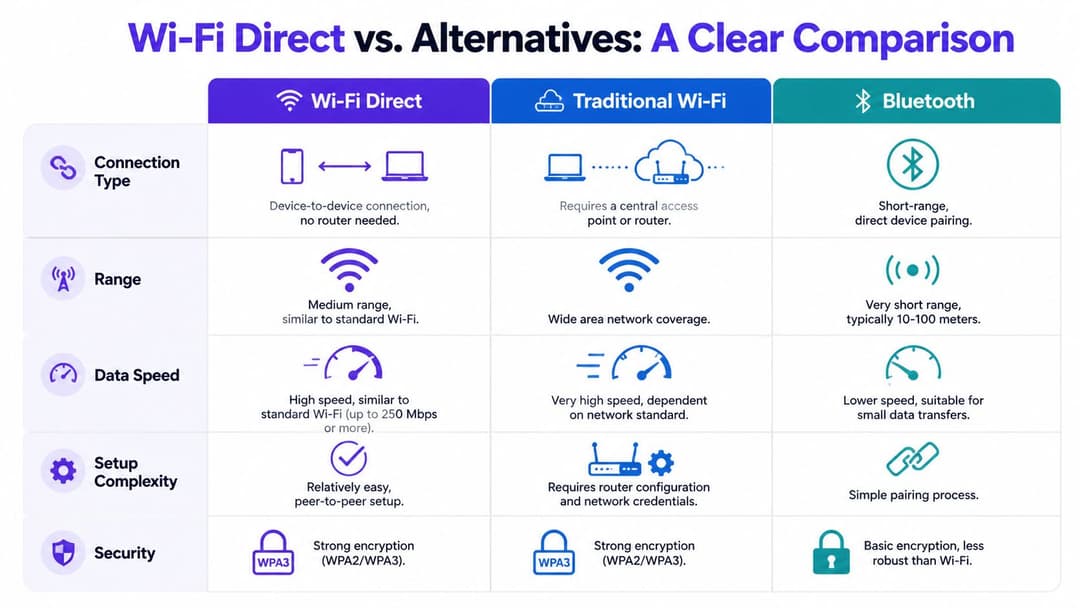
Cette approche permet de mieux situer le WiFi Direct. Il comble le vide entre le Bluetooth et l'infrastructure WiFi. Le Bluetooth est conçu pour des liaisons courtes et légères entre accessoires. L'infrastructure WiFi est conçue pour une couverture gérée dans l'ensemble d'un bâtiment. Le WiFi Direct se situe au milieu. Il est utile lorsque deux appareils à proximité ont besoin d'une connexion locale plus rapide, sans qu'il soit nécessaire d'acheminer le trafic via le réseau principal du site.
Là où WiFi Direct se démarque
Le Wi-Fi Direct est souvent plus adapté aux tâches locales plus lourdes telles que les transferts de fichiers, l'impression et la duplication d'écran. Le Bluetooth est plus pertinent pour les périphériques et les accessoires à faible consommation, où l'autonomie de la batterie importe plus que le débit.
Le compromis réside dans le contrôle. Un réseau WiFi d'entreprise traditionnel offre aux équipes informatiques une politique centralisée, de la surveillance, de la segmentation et des règles d'accès au niveau de l'utilisateur. Le WiFi Direct n'offre pas cela. Il crée une liaison temporaire d'appareil à appareil en dehors du service sans fil géré, ce qui explique précisément pourquoi il peut être pratique pour une tâche rapide et problématique dans un site qui exige de la traçabilité.
La présentation de HP souligne plusieurs caractéristiques pratiques en un seul endroit : le WiFi Direct peut offrir un débit beaucoup plus élevé que le Bluetooth, peut aller plus loin dans des conditions favorables, utilise généralement WPA2-PSK avec AES pour la sécurité de la liaison, et consomme généralement plus d'énergie lorsqu'il est actif, même si des transferts plus rapides peuvent réduire le temps pendant lequel la radio reste sollicitée au global (Présentation du WiFi Direct par HP).
Une comparaison professionnelle côte à côte
| Technologie | Profil de vitesse et de portée | Modèle de contrôle | Cas d'usage principal |
|---|---|---|---|
| Wi-Fi Direct | Plus rapide que le Bluetooth, avec une meilleure couverture pour les appareils à proximité | Connexion temporaire gérée par l'appareil | Transfert de fichiers local, impression, partage d'écran |
| WiFi traditionnel | Conçu pour une couverture de site plus large via des points d'accès | Géré de manière centralisée par le service informatique ou les exploitants de sites | Accès Internet, connectivité du personnel et des invités, services managés |
| Bluetooth | Débit plus faible, courte portée, basse consommation | Modèle simple d'appareils jumelés | Audio, périphériques, capteurs, petits échanges de données |
| Partage de connexion WiFi | Partage la connexion Internet d'un appareil | Géré par l'utilisateur, contrôle de politique limité | Accès Internet temporaire depuis un téléphone ou un ordinateur portable |
| Ancien WiFi ad-hoc | Ancienne approche de réseau direct | Gestion minimale et moins adapté aux opérations modernes | Anciens scénarios de réseau pair-à-pair |
La comparaison idéale pour les espaces
Pour un site, il s'agit moins de performances radio brutes que d'adéquation opérationnelle.
Si un intervenant lors d'une conférence doit envoyer une présentation depuis un ordinateur portable vers un adaptateur d'affichage à proximité, le Wi-Fi Direct peut être tout à fait adapté. Si un hôtel souhaite accueillir des clients, appliquer des politiques d'utilisation, séparer le trafic invité des systèmes de gestion interne et comprendre qui s'est connecté et quand, le WiFi d'infrastructure est le bon outil. Dans ces environnements, l'identité importe autant que la connectivité, c'est pourquoi les modèles de sécurité gérés tels que le WPA2-Enterprise pour le contrôle d'accès WiFi en entreprise ont toute leur place dans la discussion.
Une règle simple prévaut : utilisez le Wi-Fi Direct pour les connexions courtes, locales et spécifiques à une tâche. Utilisez le WiFi géré pour les services qui ont un impact sur l'expérience client, la conformité, la charge de travail du support et la visibilité du réseau sur l'ensemble du site.
Implications de sécurité : le Wi-Fi Direct est-il sûr pour l'entreprise
La sécurité est le domaine où de nombreuses explications grand public s'arrêtent trop tôt.
Oui, le Wi-Fi Direct peut protéger les données en transit. C'est important. Si deux appareils échangent des fichiers ou diffusent du contenu localement, vous ne voulez pas que ce trafic soit exposé. Mais les entreprises ne se soucient pas seulement de savoir si les données sont chiffrées. Elles veulent savoir qui s'est connecté, si l'appareil était de confiance, si l'accès peut être révoqué et si l'activité peut être auditée ultérieurement.
Ce que WiFi Direct sécurise efficacement
Au niveau de la connexion, le Wi-Fi Direct n'est pas une technologie risquée. Il utilise des mécanismes de sécurité WiFi plutôt que de laisser le trafic ouvert par défaut. Pour la communication locale d'appareil à appareil, il s'agit d'une base de référence significative.
Si votre cas d'utilisation est limité et contrôlé, comme une diffusion d'écran dans une salle de réunion ou une courte session d'impression, cela peut suffire. La connexion est directe, locale et spécifique à la tâche.
C'est pourquoi beaucoup de personnes repartent avec l'idée que le Wi-Fi Direct est « sécurisé ». Dans un sens strict, elles ont raison.
Là où l'informatique moderne trouve ses limites
Le problème apparaît lorsque l'on applique une logique de zero-trust.
Comme le décrit Lenovo dans son explication sur le sujet, le Wi-Fi Direct manque de support natif pour l'authentification basée sur des certificats, la vérification d'identité des appareils et la révocation centralisée lorsqu'un appareil quitte une organisation. Lenovo oppose également cela à 802.1X, RADIUS, et OpenRoaming/Passpoint, qui sont conçus pour l'authentification continue, le contrôle d'accès auditable et la protection par paquet dans des environnements soumis à des exigences de conformité telles que HIPAA. Vous pouvez lire cela dans le glossaire de Lenovo sur le Wi-Fi Direct.
Cet écart est très important au sein des véritables organisations.
Un opérateur hôtelier peut avoir besoin d'une séparation claire entre l'accès des invités et celui du personnel. Un prestataire de soins de santé peut avoir besoin d'une preuve plus solide de qui s'est connecté et quand. Un détaillant multi-sites peut avoir besoin de politiques appliquées de manière centralisée plutôt que de faire confiance à des sessions temporaires de pair à pair au cas par cas.
Un chiffrement fort ne équivaut pas automatiquement à une gouvernance forte.
La question commerciale à se poser
La bonne question n'est pas « Le WiFi Direct est-il sûr ? » mais plutôt « Sûr pour quoi ? »
Pour les tâches locales ad hoc, cela peut être parfaitement raisonnable. Pour le contrôle d'accès basé sur l'identité, la conformité et l'application d'une politique centrale, il n'est pas conçu pour être la réponse principale.
Une façon simple de formuler les choses :
- Sécurité du transport : Le Wi-Fi Direct peut protéger la connexion elle-même.
- Assurance d'identité : Il ne prouve pas nativement qu'un utilisateur ou un appareil répond aux exigences de confiance de votre organisation.
- Révocation et contrôle : Il n'offre pas les mêmes outils centralisés de désactivation et de politique que les méthodes d'accès d'entreprise gérées.
- Auditabilité : Il n'est pas le plus adapté lorsque vous avez besoin de registres formels et d'une application cohérente des accès.
Si vous comparez les modèles de sécurité sans fil de manière plus large, ce guide sur WPA et WPA2 Enterprise ajoute un contexte utile sur l'importance de l'authentification gérée au-delà du simple chiffrement.
Cas d'usage réels dans l'hôtellerie et l'entreprise
Le Wi-Fi Direct est particulièrement utile lorsqu'il est traité comme un outil spécialisé.
Dans l'hôtellerie et l'entreprise, cela peut éliminer les frictions lors d'interactions locales courtes. L'erreur consiste à s'attendre à ce qu'il supporte la charge d'un réseau complet de site.
Les cas d'usage idéaux pour WiFi Direct
Quelques exemples montrent là où il excelle :
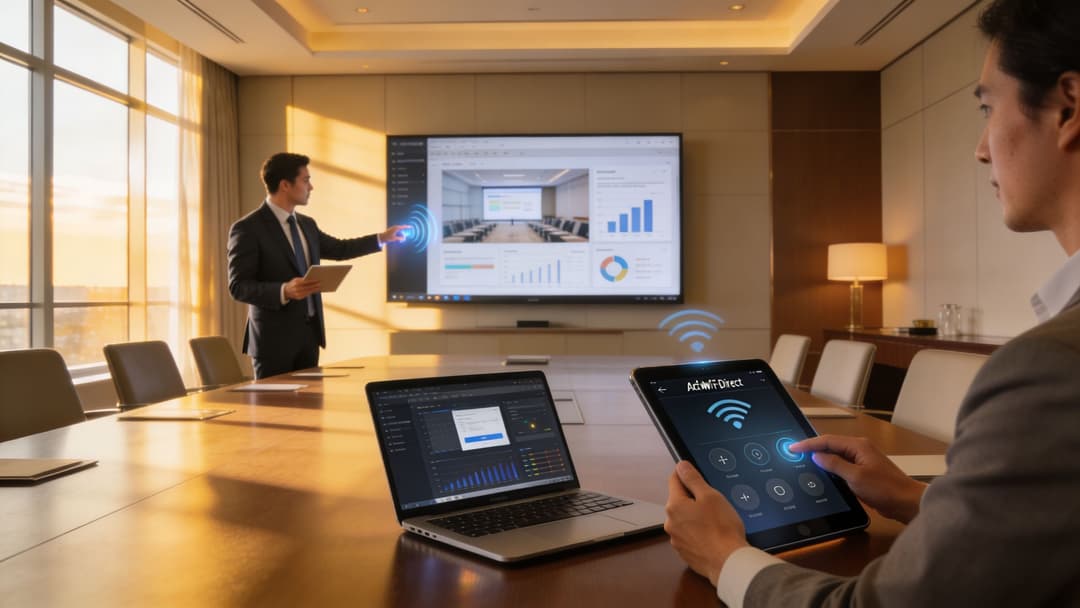
- Diffusion d'écran en salle de réunion : Un présentateur connecte un ordinateur portable ou une tablette directement à un écran sans dépendre du WiFi invité.
- Impression locale : Un visiteur envoie un document depuis un téléphone vers une imprimante à proximité dans un salon d'affaires ou une zone de réception.
- Échange de fichiers à courte portée : Le personnel échange des fichiers volumineux entre appareils lorsque l'accès Internet n'est pas disponible ou n'est pas nécessaire.
- Flux de travail professionnels de type périphérique : Une tablette communique directement avec un appareil à proximité pour une tâche opérationnelle précise.
Ce sont tous des scénarios du type « accomplir une tâche, puis se déconnecter ». C'est là que le Wi-Fi Direct semble efficace plutôt que contraignant.
Là où les opérations se compliquent
Les ennuis commencent lorsque les administrateurs tentent de mettre ce modèle à l'échelle.
Selon l'analyse de Connectify sur le Wi-Fi Direct, il y a très peu de clarté sur les limites d'évolutivité ou sur la dégradation des performances avec plusieurs utilisateurs simultanés, et les incohérences de compatibilité entre les fabricants et les systèmes d'exploitation créent des problèmes de fragmentation dans les environnements d'appareils mixtes. Cela rend le déploiement prévisible beaucoup plus difficile pour les équipes informatiques des hôtels, des centres commerciaux, des hôpitaux et des environnements similaires. Ce point est souligné dans l'article de Connectify sur ce qu'est le Wi-Fi Direct.
Cet avertissement correspond à ce que de nombreuses équipes sur le terrain constatent en pratique. Une connexion directe qui fonctionne parfaitement dans une salle de test peut devenir instable lorsque différentes marques, générations d'appareils et systèmes d'exploitation se retrouvent dans le même bâtiment.
Une technologie peut être excellente pour un seul utilisateur à la fois tout en restant un mauvais choix pour un site à forte affluence.
Un test simple pour votre espace
Posez-vous trois questions avant de vous appuyer sur le Wi-Fi Direct dans un environnement professionnel :
La tâche est-elle locale et temporaire ?
Si oui, le WiFi Direct peut s'avérer très adapté.Contrôlez-vous la mixité des appareils ?
Si non, les surprises de compatibilité deviennent plus probables.Avez-vous besoin d'une politique centralisée, de traçabilité ou d'une répétabilité garantie ?
Si oui, une approche d'infrastructure gérée est généralement le choix opérationnel le plus sûr.
C'est pourquoi de nombreuses organisations utilisent le Wi-Fi Direct en périphérie, pour une interaction limitée, tout en conservant leur service sans fil principal sur une infrastructure WiFi dotée d'une administration centralisée. Cette séparation maintient la commodité là où elle est utile et la gouvernance là où elle est requise.
Configuration et dépannage : problèmes courants liés au Wi-Fi Direct
La plupart des problèmes de Wi-Fi Direct sont banals. Les appareils ne se voient pas, une tentative de connexion se bloque ou un appareil se connecte mais le service attendu n'apparaît jamais.
La résolution commence généralement par les bases, pas par une analyse réseau approfondie.
Une liste de contrôle pratique
Passez en revue ces points dans l'ordre :
- Vérifier que le WiFi est activé : Wi-Fi Direct dépend toujours de la puce WiFi de l'appareil ; si le WiFi est désactivé, la détection échoue souvent.
- Garder les appareils suffisamment proches : La distance, les murs, les structures métalliques et les environnements radio encombrés peuvent rendre la détection instable.
- Vérifier la compatibilité des appareils : Toutes les plateformes ne gèrent pas le Wi-Fi Direct de la même manière, et certains flux de travail dépendent d'implémentations spécifiques aux constructeurs.
- Mettre à jour les pilotes et le système d'exploitation : Les pilotes sans fil sont souvent la cause cachée d'un jumelage incohérent ou d'une détection échouée.
- Relancer la tentative de connexion des deux côtés : Les anciennes données de session peuvent interférer, surtout après un premier échec.
- Surveiller les comportements sans fil conflictuels : Le mode partage de connexion, le basculement réseau agressif ou les politiques de gestion des appareils peuvent interférer avec le jumelage direct.
Ce que les utilisateurs comprennent souvent de travers
Beaucoup de gens supposent que si un appareil est équipé du WiFi, il prend automatiquement en charge chaque fonctionnalité de Wi-Fi Direct de la même manière. Ce n'est pas le cas. Le support peut varier selon le fabricant, le système d'exploitation et le cas d'utilisation.
Une autre idée reçue consiste à s'attendre à ce que le Wi-Fi Direct se comporte comme une connexion au réseau normal de l'établissement. Ce n'est pas le cas. Vous créez une liaison directe temporaire, et non une authentification au service sans fil géré du bâtiment.
Lors du dépannage, pensez « appairage et liaison radio locale », et non « problème d'accès internet ».
Si votre problème plus large est d'amener les utilisateurs sur le bon service sans fil dès le départ, un guide d'installation WiFi structuré aide à séparer les problèmes de jumelage côté appareil des problèmes d'intégration côté infrastructure.
Conclusion : La bonne connexion pour le bon usage
Le Wi-Fi Direct est utile car il résout efficacement un problème spécifique. Il permet à des appareils à proximité de se connecter rapidement sans dépendre d'un routeur ou d'une connexion internet, ce qui le rend précieux pour la duplication d'écran, l'impression locale et le transfert direct de fichiers.
Cela n'en fait pas la bonne base pour la connectivité d'entreprise dans son ensemble.
Ses points forts sont la commodité, la rapidité et l'indépendance par rapport au réseau principal. Ses limites sont tout aussi importantes : une compatibilité fragmentée, une évolutivité incertaine dans les environnements encombrés et un modèle de sécurité qui protège la liaison mais ne fournit pas l'identité, le contrôle et l'auditabilité que de nombreuses organisations exigent désormais.
Ainsi, si quelqu'un demande ce qu'est le WiFi Direct, la réponse la plus pratique est la suivante. C'est un outil sans fil point à point performant pour des tâches locales. Ce n'est pas un substitut à une plateforme sans fil gérée et basée sur l'identité dans les hôtels, les commerces, les environnements de santé ou les parcs d'entreprises où la politique de sécurité et la traçabilité sont cruciales au quotidien.
Si votre site a besoin de plus qu'un simple jumelage d'appareils ad-hoc, Purple vous aide à offrir une connectivité sécurisée et sans mot de passe pour les invités, le personnel et les environnements multi-locataires, avec un accès basé sur l'identité, un contrôle centralisé et une expérience utilisateur plus fluide.