Le conseil le plus courant concernant la fonction WiFi auto connect est de la désactiver. C'est tout à fait judicieux pour les points d'accès publics ouverts, mais c'est un conseil incomplet pour un réseau d'entreprise. Un appareil géré rejoignant automatiquement un service de confiance basé sur un certificat peut s'avérer plus sûr que de demander à un collaborateur de sélectionner un SSID, d'accepter un portail et de saisir un mot de passe partagé.
La question importante n'est pas de savoir si la connexion automatique est activée. Il s'agit de savoir ce que l'appareil est autorisé à rejoindre, comment le réseau prouve son identité et comment les administrateurs révoquent l'accès. La connexion automatique ouverte repose sur le jugement de l'utilisateur. Le roaming sécurisé repose sur l'identité, le chiffrement, les politiques et l'infrastructure. Ce sont des modèles de fonctionnement très différents.
Repenser le mythe de la sécurité de la connexion automatique
Les guides grand public traitent généralement l'association automatique comme le problème. En réalité, le risque provient du fait de permettre à un appareil de rejoindre un réseau inconnu ou non chiffré simplement parce que son nom semble familier. Le même terminal peut être dangereux lorsqu'il rejoint automatiquement un hotspot ouvert, et hautement contrôlé lorsqu'il rejoint automatiquement un service WPA-Enterprise géré.
Les directives du secteur public britannique expliquent que les appareils recherchent continuellement les réseaux disponibles lorsque le WiFi est activé. La directive sur la confidentialité du WiFi de la Government Property Agency souligne également pourquoi des paramètres permissifs peuvent orienter les appareils vers des réseaux ouverts non souhaités. La recommandation pratique de l'ICO est de désactiver la connexion automatique pour les réseaux WiFi ouverts, et non de rejeter l'itinérance sécurisée et authentifiée en tant que catégorie.
Cette distinction est importante pour les gestionnaires de sites. « Désactivez-le » est une solution de contournement grand public utile lorsque l'alternative est un téléphone se connectant à un SSID cloné de café ou d'hôtel. Ce n'est pas une stratégie d'entreprise complète. Le personnel a besoin de connectivité lorsqu'il se déplace entre les zones de réception, les services, les étages, les bâtiments ou les infrastructures de transport, et les invités s'attendent à ce que l'accès reprenne sans avoir à répéter un processus d'intégration à chaque retour.
La frontière de sécurité appartient au réseau
Une conception de connexion automatique sécurisée oblige le réseau à faire ses preuves avant que l'appareil ne lui fasse confiance. L'appareil valide le certificat du serveur d'authentification, présente son propre identifiant et ne reçoit l'accès que lorsque la politique d'identité l'autorise. Avec EAP-TLS, cet identifiant peut être un certificat plutôt qu'un mot de passe réutilisable.
Cette approche modifie la responsabilité de l'opérateur. Vous ne dépendez plus de la capacité de chaque visiteur à identifier un faux SSID ou à se souvenir de la légitimité d'un réseau. Vous définissez quelles identités, quels appareils et quelles méthodes d'authentification sont autorisés à utiliser l'itinérance.
Règle pratique : Ne laissez jamais l'option « connexion automatique activée » dicter la sécurité. Privilégiez une connexion automatique authentifiée, chiffrée et contrôlée par des politiques.
C'est pourquoi ce guide de sécurité WiFi pour les entreprises est plus utile qu'une simple consigne globale de désactivation du paramètre. L'architecture détermine si la commodité élargit la surface d'attaque ou si elle élimine les actions utilisateur risquées du processus de connexion.
Ce qui fonctionne et ce qui ne fonctionne pas
Les réseaux ouverts avec un nom familier, un mot de passe partagé imprimé sur un mur et un Captive Portal de secours sont faciles à déployer. Ce sont également de mauvaises bases pour une itinérance automatique de confiance. Ils laissent trop de responsabilité à l'utilisateur et rendent l'accès difficile à auditer lorsqu'un identifiant est partagé au-delà de son public cible.
Un profil géré, une validation de certificat, une association chiffrée et un processus de révocation centralisé exigent davantage de planification. Ils offrent un résultat plus robuste car l'appareil n'a pas à deviner visuellement le réseau. Il suit une politique définie par l'opérateur.
L'évolution de l'accès réseau transparent
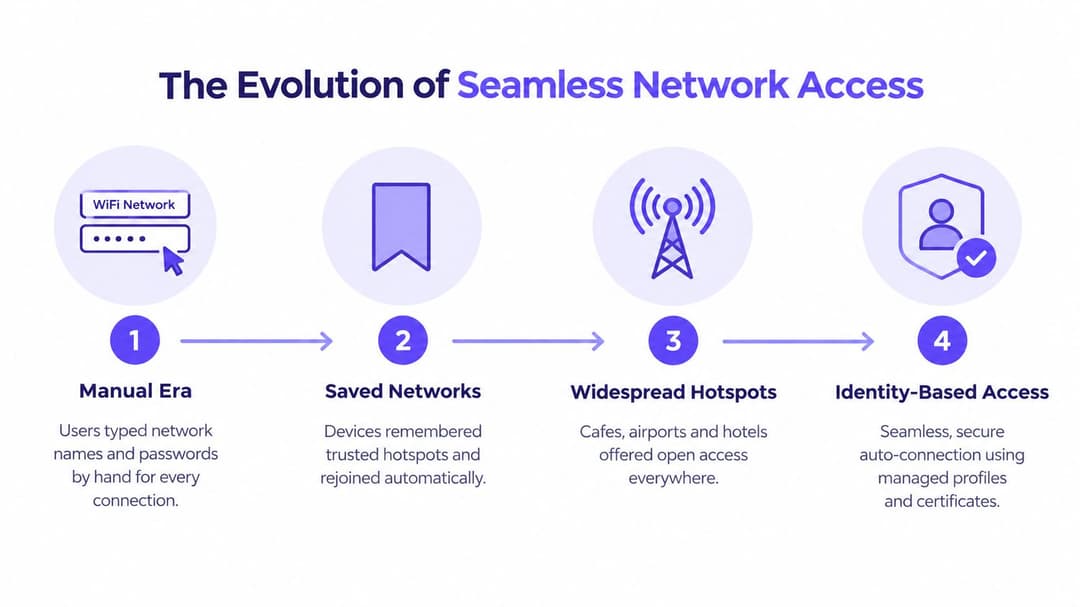
Le WiFi public n'a pas commencé comme un système d'identité. Les premiers déploiements demandaient aux utilisateurs de choisir un nom de réseau, de saisir un mot de passe et, souvent, de remplir un formulaire sur un Captive Portal. Ce modèle fonctionnait pour un accès occasionnel, mais il confiait chaque étape de la connexion à l'utilisateur.
Le marché britannique des points d'accès s'est développé rapidement au début des années 2010. Les points d'accès publics signalés par l'Ofcom sont passés d'environ 16 000 à 34 000 au cours de l'année se terminant en juin 2013, tandis que des estimations ultérieures évaluaient le total à 44 804 en 2015, parallèlement à 3,3 pétaoctets d'utilisation de données WiFi publiques en juin de cette même année. Ces chiffres sont rapportés dans la couverture médiatique britannique sur l'expansion des points d'accès publics.
Plus de réseaux signifiait plus de profils enregistrés. Un téléphone ayant mémorisé le réseau d'un hôtel, d'une gare, d'un café ou d'un magasin pouvait tenter de se reconnecter dès qu'il détectait le même nom. Dans une enquête distincte menée auprès des consommateurs britanniques citée en 2013, 58 % des appareils mobiles utilisés par les utilisateurs de points d'accès WiFi britanniques se connectaient automatiquement aux points d'accès publics, tandis que seulement un tiers des utilisateurs déclaraient penser à la sécurité avant de se connecter. L'enquête portait sur 1 641 adultes britanniques, comme décrit dans la présentation de la sécurité du WiFi public au Royaume-Uni.
Pourquoi l'ancien modèle créait des frictions
Les portails captifs ont résolu un problème commercial et opérationnel. Les sites pouvaient présenter des conditions d'utilisation, collecter une adresse e-mail ou demander à un visiteur de s'authentifier via un tiers. Mais le portail a également introduit une interruption fragile dans le processus de connexion. Les utilisateurs devaient trouver le bon SSID, attendre une redirection, remplir un formulaire et répéter le processus lorsque l'appareil oubliait la session ou se déplaçait entre les points d'accès.
Un portail a toujours sa place pour l'engagement des invités, mais il ne doit pas être confondu avec une authentification réseau forte. Il commence souvent par une association ouverte et applique la décision d'accès réelle plus tard dans un navigateur. Cette séquence est peu pratique pour l'itinérance et peut exposer les utilisateurs à des noms de réseau trompeurs avant qu'ils n'atteignent le Captive Portal.
Pourquoi l'identité est devenue l'étape logique suivante
L'expansion des parcs de points d'accès a rendu la saisie manuelle répétée impossible en pratique. Les opérateurs avaient besoin que les appareils découvrent les capacités du réseau, déterminent si leurs identifiants étaient acceptés et s'authentifient en arrière-plan. Les utilisateurs avaient besoin d'une expérience similaire à l'itinérance mobile, où le service se poursuit au fil de leurs déplacements au lieu de s'interrompre à chaque point d'accès.
Le résultat est un passage de la confiance basée sur le nom du réseau à une confiance basée sur l'identité. Un SSID enregistré indique : « J'ai déjà vu ce nom ». Un profil Passpoint managé indique : « Je possède des identifiants pour ce service et je ne m'y connecterai que si le réseau remplit les conditions d'authentification requises ». C'est une base considérablement plus solide pour un accès automatique.
EE décrit un service UK WiFi-Auto dans lequel les appareils compatibles sous iOS 13 ou version ultérieure et Android 11 ou version ultérieure peuvent détecter les points d'accès pris en charge et s'y connecter à travers plus de 150 000 points d'accès au Royaume-Uni, comme indiqué dans son guide de couverture WiFi et de connexion automatique. Cette mise en œuvre illustre la valeur commerciale de l'authentification en arrière-plan, mais les opérateurs d'entreprise doivent toujours contrôler quels profils sont émis et quels réseaux sont approuvés.
Technologies clés derrière le Zero Click Roaming
Trois technologies apparaissent souvent dans la même conversation, mais elles résolvent des aspects différents du problème d'accès. Passpoint gère la découverte et l'authentification automatisées. OpenRoaming fournit un modèle de fédération pour les identités et les réseaux participants. L'iPSK apporte des identifiants individuels aux environnements qui nécessitent encore une approche par clé pré-partagée.
Passpoint et ANQP
Passpoint, également connu sous le nom de Hotspot 2.0, utilise la découverte de réseau 802.11u et l'Access Network Query Protocol, ou ANQP. Avant de s'associer, un appareil compatible peut interroger le réseau d'accès pour obtenir des informations telles que les méthodes d'authentification prises en charge, les détails du domaine, les informations sur le lieu et les relations d'itinérance.
L'appareil compare ces détails réseau avec ses identifiants installés. Si la politique correspond, il s'authentifie via EAP sur 802.1X et rejoint un service chiffré WPA2-Enterprise ou WPA3-Enterprise sans présenter de Captive Portal classique. Les administrateurs doivent consulter le guide de mise en œuvre de Passpoint en parallèle de la documentation de leur contrôleur sans fil et de leur plateforme d'identité.
OpenRoaming et iPSK
OpenRoaming étend cette idée au-delà d'une seule organisation. Un fournisseur d'identité participant peut autoriser un utilisateur ou un appareil géré à s'authentifier sur les réseaux participants, sous réserve des accords de confiance et de politique de la fédération. Ce modèle convient aux aéroports, aux infrastructures de transport, aux groupes hôteliers, aux réseaux éducatifs et à d'autres environnements où les utilisateurs franchissent les frontières organisationnelles.
iPSK emprunte une autre voie. Le réseau peut diffuser un SSID commun tandis que l'administrateur attribue des clés pré-partagées distinctes à des utilisateurs, appareils, salles, locataires ou groupes opérationnels individuels. Ces clés peuvent être révoquées indépendamment, ce qui constitue une nette amélioration par rapport à un mot de passe unique partagé par l'ensemble d'un établissement. iPSK reste moins complet que l'EAP basé sur des certificats car l'identifiant reste une clé, mais il peut fournir une séparation d'identité pratique pour les appareils existants qui ne prennent pas en charge un flux de travail complet par certificat.
| Protocole | Méthode d'authentification | Meilleur cas d'utilisation | Configuration client |
|---|---|---|---|
| Passpoint | Identifiants EAP, y compris les certificats ou l'identité basée sur la carte SIM | Itinérance automatique sécurisée sur les sites gérés ou participants | Installer un profil Passpoint ou utiliser une habilitation d'identité prise en charge |
| OpenRoaming | Identité fédérée avec authentification réseau basée sur Passpoint | Accès multi-sites via les opérateurs et fournisseurs d'identité participants | L'utilisateur ou l'appareil obtient un identifiant d'itinérance compatible |
| iPSK | Clés pré-partagées individuelles et révocables | Segmentation des invités, des locataires, de l'IoT et des appareils hérités | Distribuer une clé unique via l'intégration ou la gestion des appareils |
Choisir la bonne stack
Utilisez Passpoint avec EAP-TLS lorsque l'organisation contrôle le parc d'appareils et a besoin d'une identité d'appareil forte. Envisagez OpenRoaming lorsque le service doit s'étendre au-delà d'un seul site et que la fédération fait partie de l'expérience utilisateur. Utilisez iPSK là où les équipements ne peuvent pas prendre en charge l'authentification par certificat, mais ne le considérez pas comme l'équivalent d'une validation mutuelle par certificat.
Le matériel sans fil doit également prendre en charge les fonctionnalités sélectionnées. Confirmez la compatibilité au niveau du point d'accès, du contrôleur, du service d'authentification RADIUS ou cloud, du système de gestion des appareils et des systèmes d'exploitation clients avant de promettre une itinérance sans clic.
Neutraliser la menace des réseaux usurpés
L'attaque classique de type jumeau malveillant réussit parce que les utilisateurs et les appareils considèrent souvent un SSID comme une identité. Un attaquant peut copier un nom de réseau légitime, augmenter la puissance d'émission ou positionner un point d'accès malveillant là où les visiteurs s'attendent à trouver le service authentique. Un appareil qui rejoint automatiquement des réseaux ouverts n'a aucun moyen fiable de distinguer la copie de l'original.
Le problème n'est pas théorique du point de vue de l'expérience utilisateur. Des rapports récents au Royaume-Uni indiquent que 32 % des adultes britanniques ne savaient pas s'ils pouvaient identifier un réseau WiFi public sécurisé d'un faux, selon la couverture de l'enquête sur l'identification des réseaux WiFi publics. Un établissement ne devrait pas faire dépendre la sécurité de la capacité des visiteurs à interpréter des détails réseau subtils que de nombreuses personnes ne peuvent évaluer avec certitude.
L'authentification mutuelle change la donne
Une conception basée sur les certificats permet au client de valider le réseau avant d'envoyer des identifiants sensibles. Avec EAP-TLS, le service d'authentification valide le certificat de l'appareil tandis que l'appareil valide le certificat du serveur. L'appareil ne se connecte pas simplement parce que le SSID correspond. Il se connecte parce que l'échange d'authentification satisfait sa politique de confiance.
Le WPA3-Enterprise peut fournir le cadre de chiffrement et d'authentification, tandis que l'EAP-TLS assure l'échange d'identité basé sur les certificats. La combinaison exacte doit correspondre au parc de clients et aux équipements réseau, mais le principe reste le même : l'appareil doit authentifier le service, et le service doit authentifier l'appareil.
Cela élimine le maillon le plus faible des environnements de connexion automatique ouverts : la capacité de l'utilisateur à repérer un faux réseau. Cela rend également la révocation de l'accès opérationnellement significative. Si un employé s'en va, un administrateur peut révoquer le certificat ou supprimer l'identité de l'annuaire au lieu de traquer un mot de passe partagé sur les points d'accès, les tableaux d'affichage et les appareils personnels.
Ne confondez pas chiffrement et protection complète
Le chiffrement sans fil protège la connexion entre le client et le point d'accès. Il ne remplace pas la sécurité des terminaux, le chiffrement de la couche applicative, la segmentation du réseau, la journalisation ou le traitement raisonnable des données. Un service WiFi basé sur des certificats est un contrôle d'accès robuste, mais ne constitue pas un programme de sécurité complet.
Pour les gestionnaires de sites, la conception pratique s'articule en couches. Utilisez un réseau sans fil d'entreprise authentifié pour le personnel et les terminaux managés. Maintenez l'accès invité isolé des systèmes opérationnels. Si un Captive Portal reste nécessaire pour le marketing ou l'acceptation des conditions d'utilisation, placez-le sur un service invité délibérément segmenté plutôt que d'utiliser un réseau ouvert comme base d'un accès de confiance.
Déploiement des plateformes d'identité avec le matériel réseau
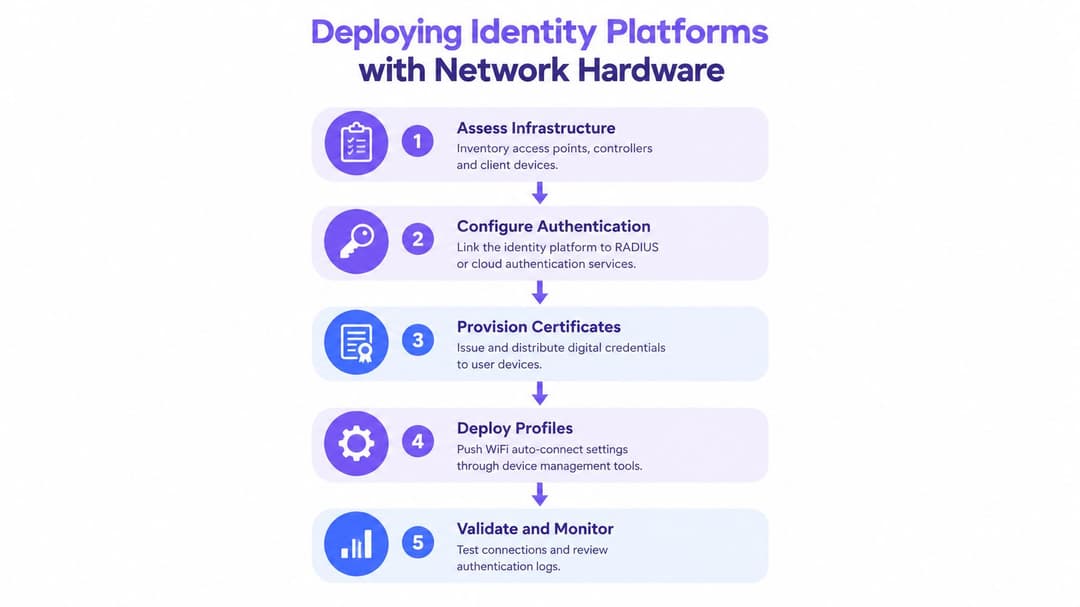
Un déploiement réussi commence par le flux d'identité, et non par le nom du SSID. Déterminez qui a besoin d'un accès, quels appareils sont utilisés, comment les identifiants sont délivrés et quel événement révoque l'accès. C'est seulement ensuite que l'équipe réseau doit associer ces politiques aux points d'accès, aux contrôleurs et aux segments de réseau.
Commencer par un inventaire
Enregistrez les modèles de points d'accès, les versions des contrôleurs, les services d'authentification, les outils de gestion des appareils et les systèmes d'exploitation des clients. Les environnements Meraki, Aruba, Ruckus, Mist et UniFi peuvent différer dans leur façon d'exposer Passpoint, RADIUS, l'attribution de VLAN, la gestion des certificats et les contrôles d'itinérance. Ne partez pas du principe qu'une fonctionnalité présentée dans une fiche technique de produit est activée dans la version actuelle du contrôleur ou disponible pour tous les types de clients.
Séparez les populations d'appareils dès le départ :
- Appareils professionnels gérés : Ce sont les meilleurs candidats pour EAP-TLS et les profils déployés de manière centralisée.
- Smartphones des invités : Ceux-ci peuvent utiliser Passpoint ou un service fédéré pour lequel l'utilisateur dispose d'un identifiant compatible.
- Équipements existants : iPSK peut fournir des clés individuelles et une segmentation là où les certificats ne sont pas pratiques.
- Appareils opérationnels et IoT : Ceux-ci nécessitent des politiques restrictives, un processus d'intégration prévisible et une identification claire des responsabilités.
Associer l'identité à la politique d'accès
Connectez le service d'identité à l'annuaire de l'organisation, comme Microsoft Entra ID, Google Workspace ou Okta, ou utilisez un service RADIUS capable d'appliquer la méthode EAP appropriée. Définissez quels groupes reçoivent quel profil et quel accès réseau chaque groupe reçoit. Un employé d'hôpital, un prestataire, un résident et un visiteur ne doivent pas hériter des mêmes autorisations simplement parce qu'ils se connectent via le même point d'accès.
Le contrôleur sans fil doit recevoir le résultat de l'authentification et appliquer le VLAN, le rôle, la politique de pare-feu ou le micro-segment approprié. Documentez cette correspondance de manière précise. Le dépannage devient complexe lorsque la plateforme d'identité indique "accepté" mais que le contrôleur attribue un rôle inattendu.
Provisionner, tester et révoquer
Utilisez la gestion des appareils pour installer le profil, la chaîne de certificats approuvés et la politique d'association automatique. Testez l'intégration sur chaque catégorie de clients importante, y compris les appareils qui ont déjà enregistré le même SSID avec des paramètres de sécurité différents. Un profil ouvert obsolète peut provoquer un comportement confus même lorsque le nouveau service d'entreprise est configuré correctement.
Pilotez le service dans une zone contrôlée avant de l'étendre à l'ensemble d'un hôtel, d'un campus, d'un centre commercial ou d'un établissement de santé. Testez les transitions entre les points d'accès, l'authentification en période de forte affluence, le renouvellement des certificats, les modifications d'annuaire et la perte de connectivité avec le service d'authentification.
Une approche pratique de network based identity-based networking doit également inclure une visibilité opérationnelle. Examinez les échecs d'authentification, l'état d'installation des profils, l'expiration des certificats, les types de clients inattendus et le comportement d'itinérance. « Cela se connecte sur mon ordinateur portable de test » ne suffit pas. Le service doit rester fiable lorsque les utilisateurs se déplacent, que les appareils se mettent en veille, que les certificats se renouvellent et que les rôles du personnel changent.
Impact commercial et isolation multi-tenant
La connexion automatique sécurisée a un impact bien au-delà du support technique. Chaque invite de portail supplémentaire interrompt une visite, retarde un membre du personnel ou encourage un invité à utiliser les données mobiles à la place. Dans un hôtel, un espace de vente, un hôpital, un hub de transport ou une résidence, l'opérateur gère un flux continu de personnes plutôt qu'un simple événement de connexion unique.
La valeur commerciale provient de la suppression des frictions inutiles sans affaiblir le contrôle. Un client de retour peut se reconnecter via un profil d'identité approuvé. Un membre du personnel peut se déplacer entre les zones opérationnelles sans avoir à saisir à nouveau ses identifiants. Un gestionnaire immobilier peut attribuer aux résidents, aux sous-traitants et aux équipes techniques des politiques d'accès distinctes sur une infrastructure physique partagée.
Un seul parc, plusieurs zones de confiance
Le WiFi multi-locataire ne signifie pas un réseau plat unique avec plusieurs mots de passe. Cela signifie que l'opérateur définit des identités et des politiques de trafic distinctes, puis les applique au niveau des couches d'accès et de réseau.
Un modèle utile pourrait inclure :
- Résidents ou invités à long terme : Accès personnalisé avec isolation des autres locataires et des systèmes du bâtiment.
- Employés et équipes d'exploitation : Certificats gérés, révocation basée sur l'annuaire et accès aux services internes approuvés.
- Invités à court terme : Accès Internet uniquement avec un processus d'intégration et des conditions d'utilisation appropriés.
- Prestataires : Identifiants limités dans le temps ou spécifiques à un groupe qui peuvent être supprimés sans modifier l'accès de tous les autres utilisateurs.
- Appareils et systèmes du bâtiment : Politiques restreintes basées sur l'identité de l'appareil et les destinations approuvées.
Le mécanisme de segmentation exact dépend du contrôleur, du pare-feu, du service d'authentification et des exigences opérationnelles. Le principe reste le même : l'identité doit déterminer l'accès, et non la proximité physique ou la connaissance d'un mot de passe partagé.
Mesurer les bons résultats
Évitez d'évaluer le projet uniquement en fonction du nombre de connexions. Suivez si le personnel cesse de demander des réinitialisations de mot de passe, si les invités effectuent moins d'étapes d'intégration, si le roaming fonctionne sur l'ensemble du parc visé et si les administrateurs peuvent révoquer l'accès rapidement. Examinez les exigences de consentement direct et de confidentialité avant d'utiliser les données de connexion pour le marketing ou l'analyse d'occupation.
Un Captive Portal peut rester utile lorsque l'opérateur a besoin d'une acceptation explicite des conditions ou d'un engagement volontaire des invités. Il ne doit pas être imposé à chaque utilisateur lorsqu'un profil d'identité approuvé peut fournir un accès chiffré sans cette même friction. Une conception à double service peut répondre aux deux besoins, à condition que l'opérateur sépare clairement les politiques de sécurité et ne permette pas qu'un chemin d'accès invité pratique devienne une voie d'accès aux systèmes internes.
Dépannage des échecs d'authentification courants
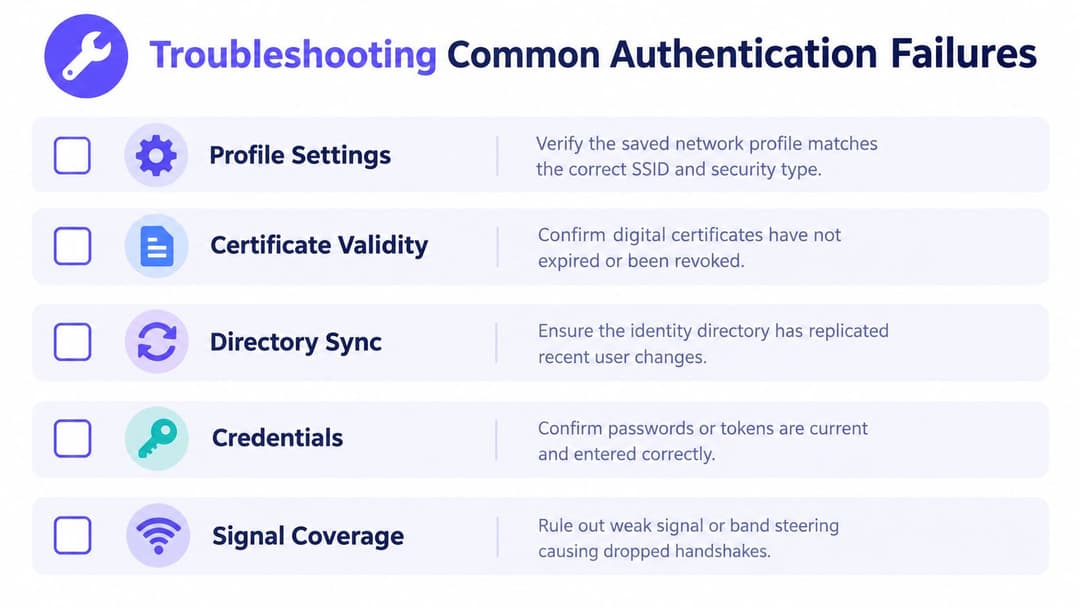
Lorsque la connexion automatique WiFi échoue, commencez par analyser l'échange entre le client et l'identité plutôt que de modifier les paramètres radio au hasard. Un appareil peut parfaitement voir l'SSID et pourtant le rejeter parce que le profil spécifie un type de sécurité incorrect, que le certificat a expiré ou que le serveur d'authentification présente une chaîne non approuvée.
Vérifier d'abord le profil du client
Confirmez que le profil installé fait référence au SSID, au domaine, à la méthode d'authentification, à l'autorité de certification de confiance et aux règles de validation du serveur prévus. Recherchez les anciens profils enregistrés qui utilisent un réseau ouvert ou un paramètre WPA antérieur. Sur les appareils managés, vérifiez si une politique de gestion des appareils mobiles a écrasé le profil actuel ou bloqué l'association automatique.
Si l'appareil détecte le réseau mais ne lance jamais l'authentification, inspectez les informations Passpoint et ANQP diffusées. Le point d'accès ne diffuse peut-être pas le consortium d'itinérance attendu, le domaine, le domaine NAI ou la capacité d'authentification. Une modification de la configuration du contrôleur peut supprimer ces éléments même lorsque le WiFi ordinaire reste disponible.
Suivre la transaction d'authentification
Les journaux RADIUS doivent vous indiquer si la requête est arrivée, quelle identité a été présentée et pourquoi le serveur l'a rejetée. Les causes courantes incluent un certificat expiré ou révoqué, un certificat intermédiaire manquant, une identité qui ne s'est pas synchronisée depuis l'annuaire, une méthode EAP non prise en charge ou un appareil situé en dehors du groupe autorisé.
Utilisez un compte de test contrôlé et un appareil dont le bon fonctionnement est avéré. Comparez une transaction réussie avec l'échec constaté au lieu de deviner. Si l'authentification réussit mais que le client n'a pas de connectivité utile, inspectez séparément le rôle attribué, le VLAN, la politique de pare-feu et l'attribution d'adresse. Un échange d'identité réussi ne garantit pas un résultat d'autorisation réseau correct.
Vérifier le comportement d'itinérance et de repli
Des délais d'attente répétés peuvent amener certains systèmes d'exploitation mobiles à bloquer les futures tentatives de connexion automatique. Vérifiez si l'appareil est dirigé entre les bandes ou les points d'accès avant la fin de la négociation (handshake), en particulier en périphérie du site. Des seuils de roaming excessivement agressifs peuvent créer une instabilité, tandis que des paramètres trop conservateurs peuvent maintenir un client connecté à un point d'accès faible.
Ne laissez pas une authentification d'entreprise échouée pousser les utilisateurs vers un réseau ouvert portant le même nom. Attribuez une politique distincte au service sécurisé et surveillez les tentatives de repli. Surveillez également l'impact sur la batterie, car un balayage constant et des politiques d'itinérance mal ajustées peuvent réduire l'efficacité des appareils, même lorsque l'authentification est correcte.
Aide-mémoire de l'administrateur : vérifiez le profil, le certificat, l'état de l'annuaire, la réponse RADIUS, l'annonce ANQP, le rôle d'autorisation et les conditions radio dans cet ordre.
Le but n'est pas de rendre chaque défaillance invisible. Il s'agit de rendre chaque défaillance diagnostiquable, contenue et récupérable sans avoir à revenir à des identifiants partagés.
Purple propose des options Passpoint, OpenRoaming, SecurePass, d'intégration d'identité et iPSK pour un WiFi auto connect sécurisé pour les invités, le personnel et le multi-tenant. Visitez Purple pour évaluer comment sa plateforme réseau basée sur l'identité peut s'intégrer à votre matériel sans fil existant et remplacer les flux de travail fragiles basés sur des mots de passe partagés.