
Guides techniques
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
482 guides
Intégration de l'authentification WeChat avec les portails captifs pour WiFi invités
Ce guide explique comment intégrer l'authentification OAuth 2.0 de WeChat dans les portails captifs de WiFi invités d'entreprise. Il couvre les exigences d'enregistrement sur double plateforme, la sélection de la portée pour la capture de données de première partie, l'application du réseau via le changement d'autorisation RADIUS (CoA), et la conformité avec le GDPR et la loi chinoise PIPL. Les gestionnaires de sites dans l'hôtellerie, le commerce de détail et l'événementiel y trouveront des étapes de déploiement concrètes, des études de cas réelles et des conseils de sécurisation pour déployer le WiFi invités avec connexion WeChat à grande échelle.
Comprendre Cisco SUDI : l'identité d'appareil basée sur le matériel dans le contrôle d'accès réseau
Ce guide détaille l'architecture technique de Cisco SUDI, en expliquant comment l'identité ancrée sur le matériel sécurise le contrôle d'accès réseau. Il fournit des étapes de mise en œuvre concrètes pour les responsables informatiques afin de déployer l'authentification 802.1X EAP-TLS et d'automatiser le Zero Touch Provisioning sur les sites d'entreprise.
Automatisation de la sécurité WiFi d'entreprise : le guide de déploiement des certificats SCEP
Ce guide technique explique comment automatiser la sécurité WiFi d'entreprise en utilisant le déploiement de certificats SCEP. Il fournit un plan architectural détaillé et les étapes de mise en œuvre pour déployer l'authentification 802.1X EAP-TLS sur les réseaux d'entreprise et invités.
Le guide de conformité : RGPD et confidentialité des données du WiFi invité
Ce guide complet fournit aux responsables informatiques et aux exploitants de sites un cadre technique pour concevoir des réseaux WiFi invités conformes au RGPD. Il détaille les mécanismes de consentement, la segmentation du réseau, la rétention automatisée des données et la manière de transformer la conformité d'une obligation réglementaire en un actif de données propriétaires défendable.
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
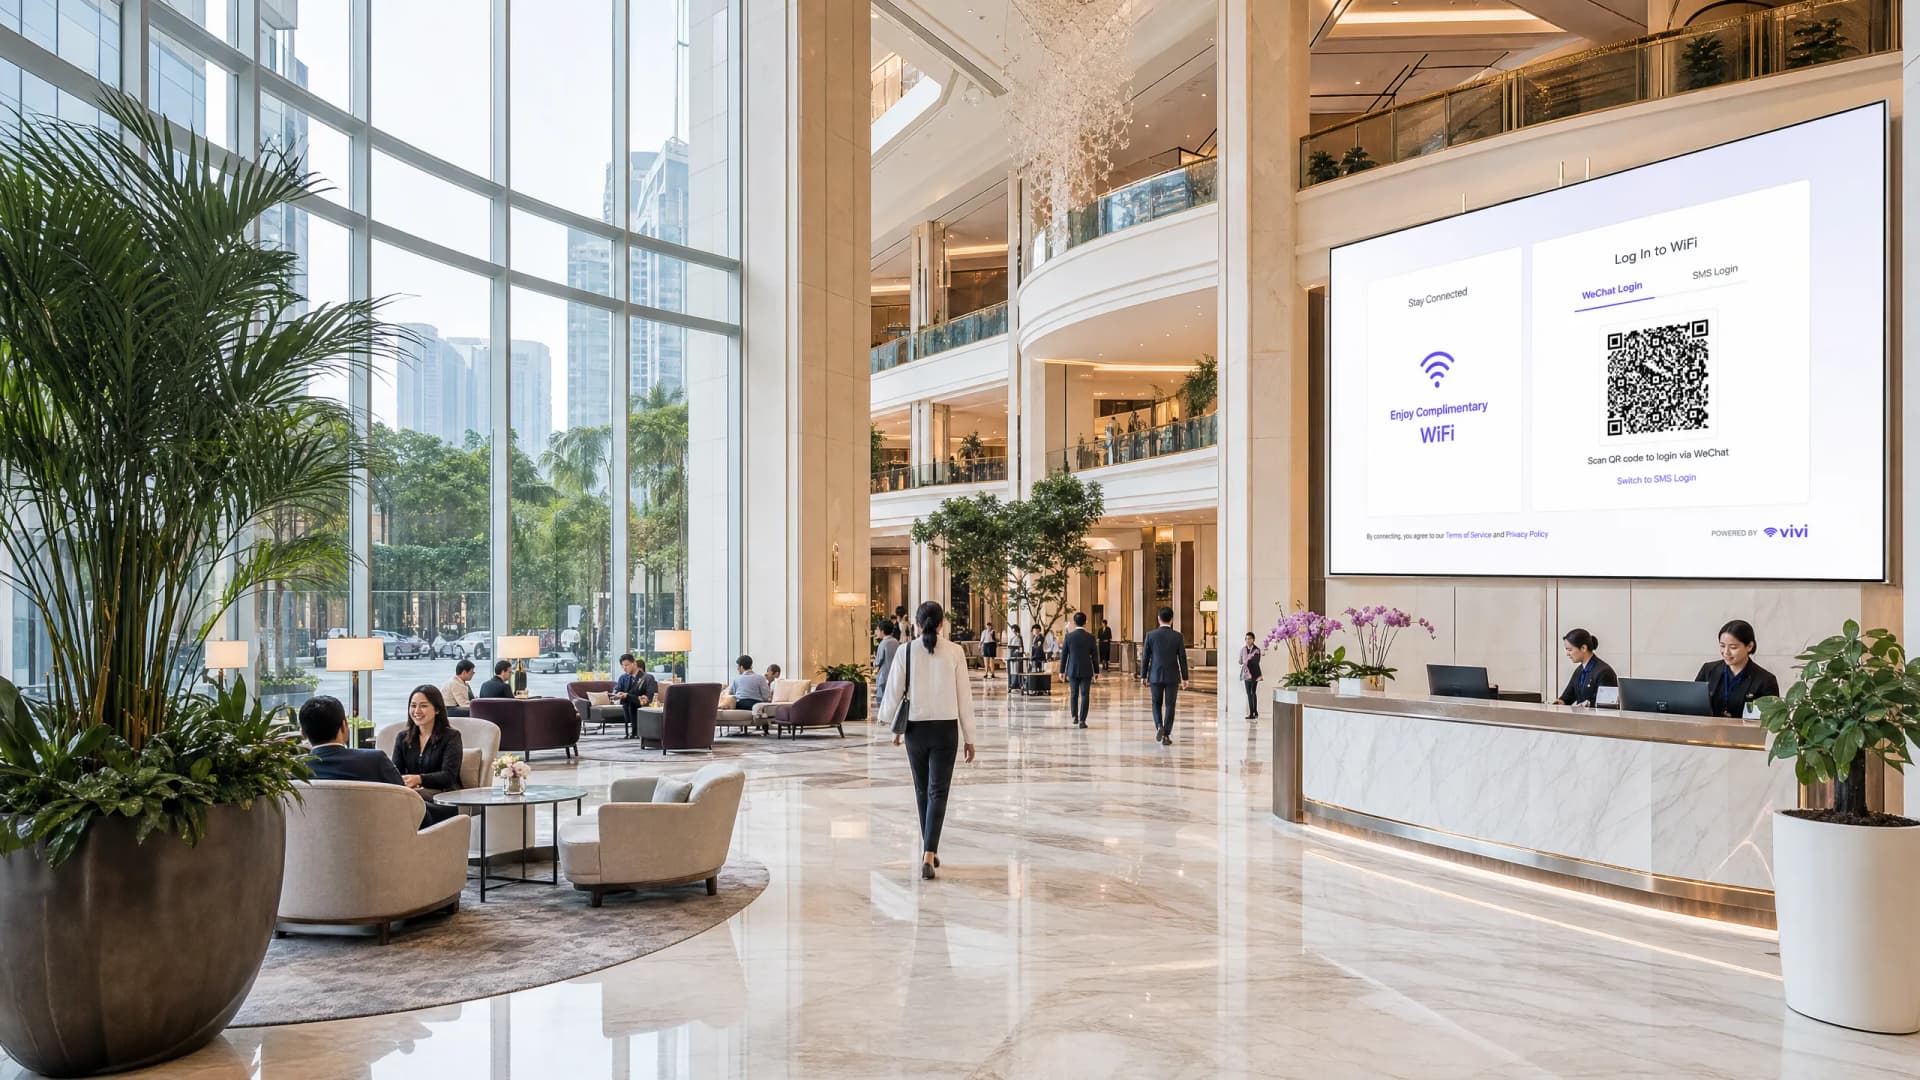
Intégration de l'authentification WeChat WiFi : intégration du Captive Portal pour les clients de la région APAC
WeChat compte 1,41 milliard d'utilisateurs actifs mensuels, ce qui en fait la principale identité numérique des consommateurs chinois dans le monde. Ce guide explique comment intégrer l'authentification WeChat OAuth 2.0 dans les portails captifs d'entreprise pour les sites de la région APAC, en couvrant l'enregistrement de la plateforme, la sélection du périmètre, l'application du RADIUS Change of Authorisation et la conformité au double cadre réglementaire du GDPR et de la PIPL chinoise. Il s'adresse aux responsables informatiques, aux architectes réseau et aux directeurs d'exploitation de sites qui doivent agir ce trimestre.

Configuration de la redirection de Captive Portal sur les contrôleurs de réseau d'entreprise
Ce guide de référence détaille l'architecture technique et les étapes de configuration spécifiques aux éditeurs requises pour implémenter la redirection de Captive Portal sur les contrôleurs de réseau d'entreprise. Il fournit des conseils pratiques aux équipes informatiques pour configurer les walled gardens, intégrer l'authentification RADIUS et garantir la conformité avec le GDPR et la norme PCI DSS.
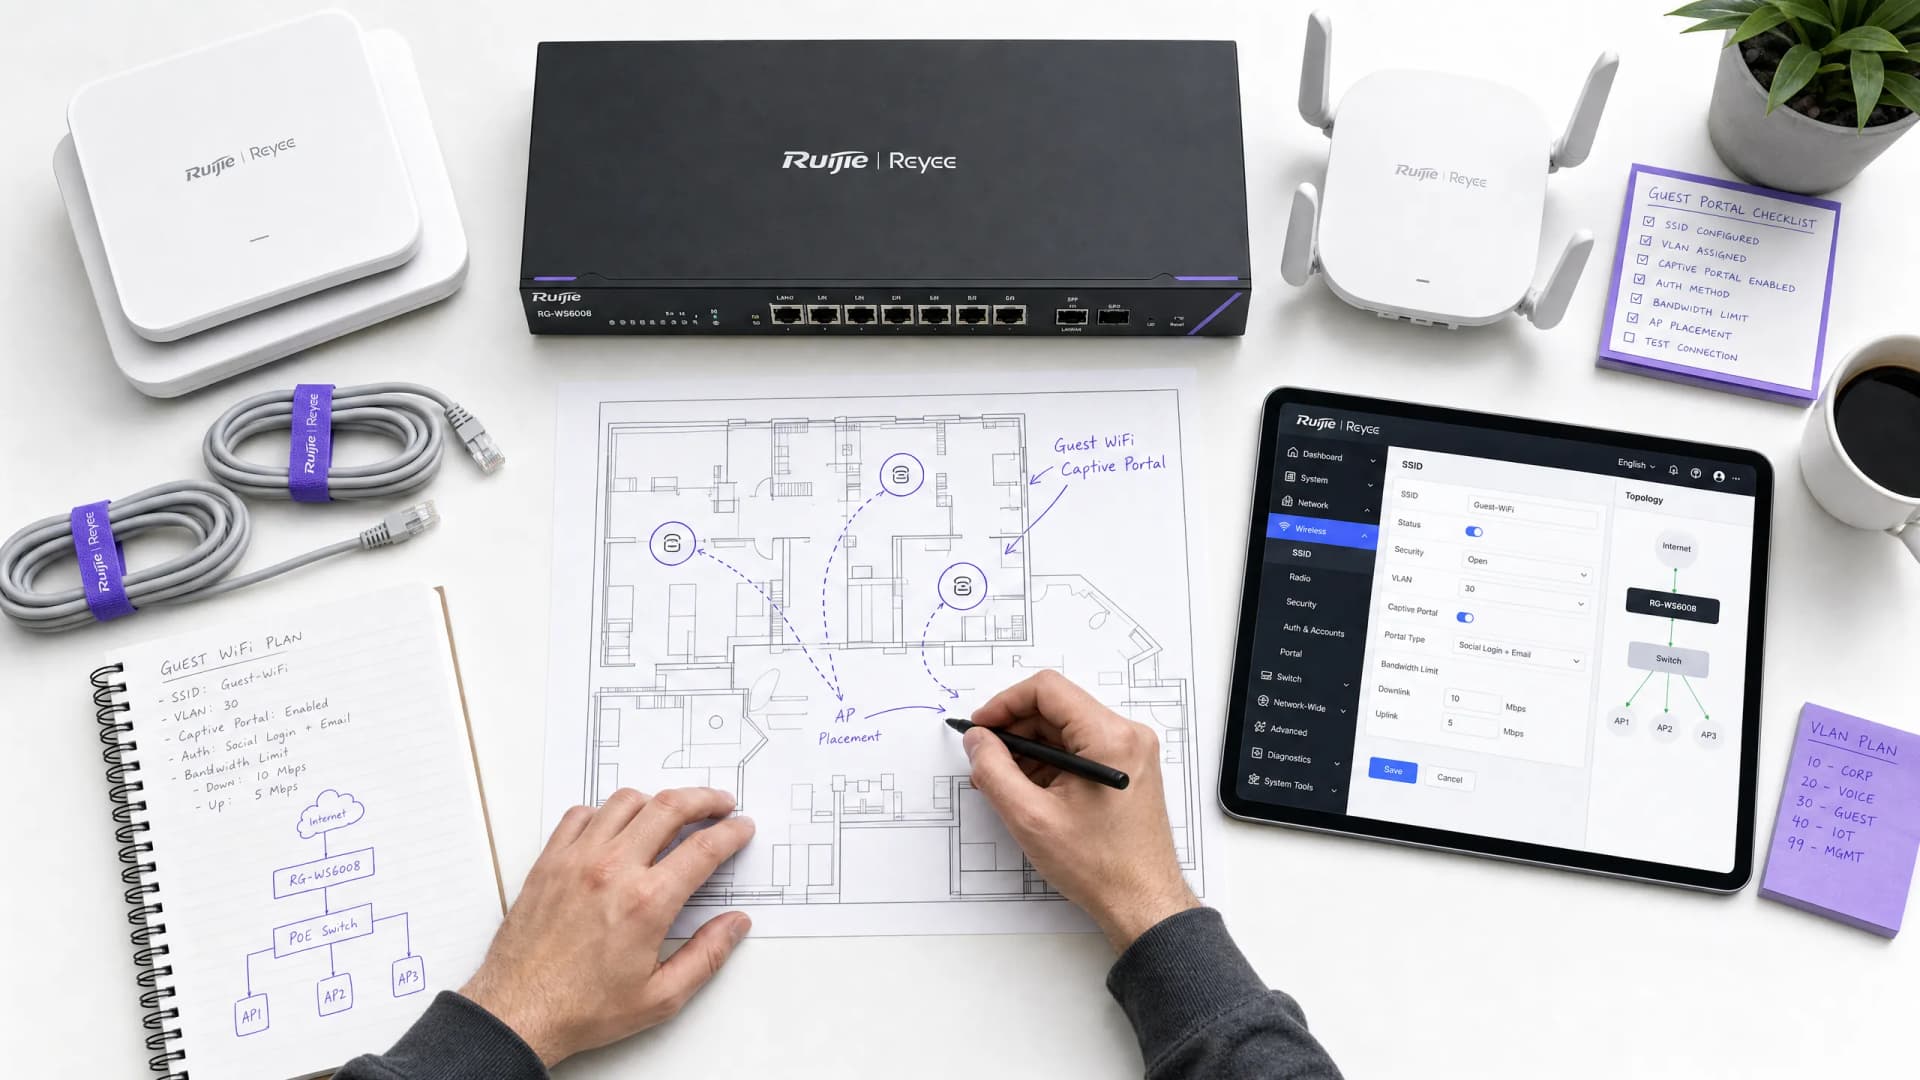
Guide étape par étape : Configuration des contrôleurs sans fil Ruijie pour les Captive Portals de WiFi invité
Ce guide fournit un guide technique complet pour configurer les contrôleurs et passerelles sans fil Ruijie afin de déployer des Captive Portals de WiFi invité de classe entreprise. Il couvre la segmentation VLAN, l'authentification RADIUS externe via le protocole WISPr, la configuration du walled garden et l'intégration transparente avec la plateforme Identity-Based Networks de Purple pour capturer des données de première partie et générer une valeur commerciale mesurable dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public.
Comment configurer SCEP pour un BYOD sécurisé et l'authentification réseau 802.1X
Ce guide fournit une référence technique complète pour configurer SCEP afin de déployer une authentification réseau 802.1X basée sur des certificats. Il couvre la transition architecturale des mots de passe partagés vers EAP-TLS, l'intégration du Mobile Device Management et la segmentation réseau stricte pour un accès BYOD sécurisé dans les environnements d'entreprise.
Conditions générales du WiFi pour le personnel : Essentiels juridiques et de conformité
Ce guide couvre les aspects juridiques et techniques essentiels pour rédiger et faire respecter les conditions générales d'utilisation du WiFi pour le personnel au sein des entreprises. Il détaille les éléments à inclure dans une politique d'utilisation acceptable (AUP), comment respecter les exigences du GDPR et PCI-DSS, et comment déployer l'authentification basée sur l'identité et la segmentation réseau pour protéger les actifs de l'entreprise. Les responsables IT, les équipes RH et les directeurs des opérations des hôtels, des chaînes de vente au détail, des stades et des organisations du secteur public y trouveront des conseils concrets à mettre en œuvre dès ce trimestre.
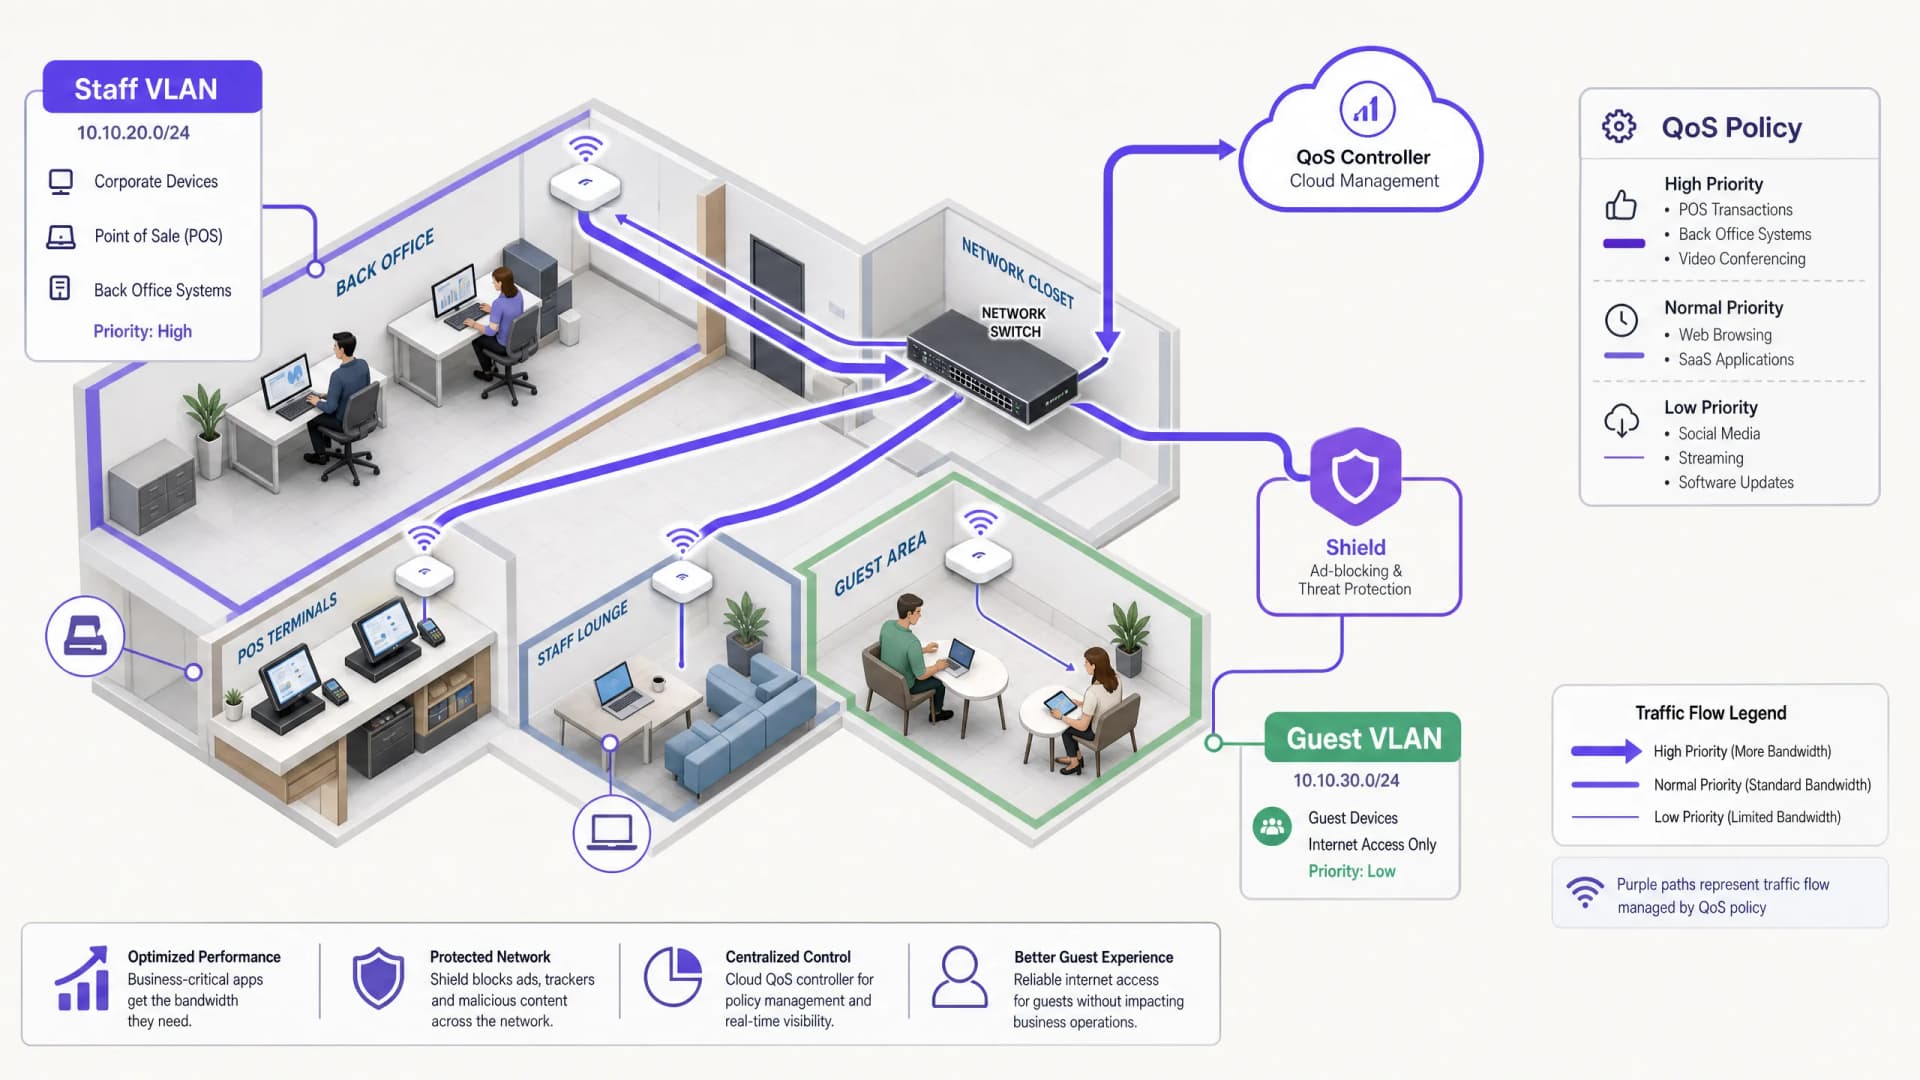
Gestion de la bande passante pour le WiFi du personnel : lissage, QoS et réduction du trafic
Ce guide détaille les méthodes pratiques pour gérer la bande passante du WiFi du personnel dans les établissements d'entreprise. Il aborde le lissage du trafic, la mise en œuvre de la QoS et la manière dont le déploiement de Purple Shield réduit la charge réseau sans nécessiter de mise à niveau de l'infrastructure.
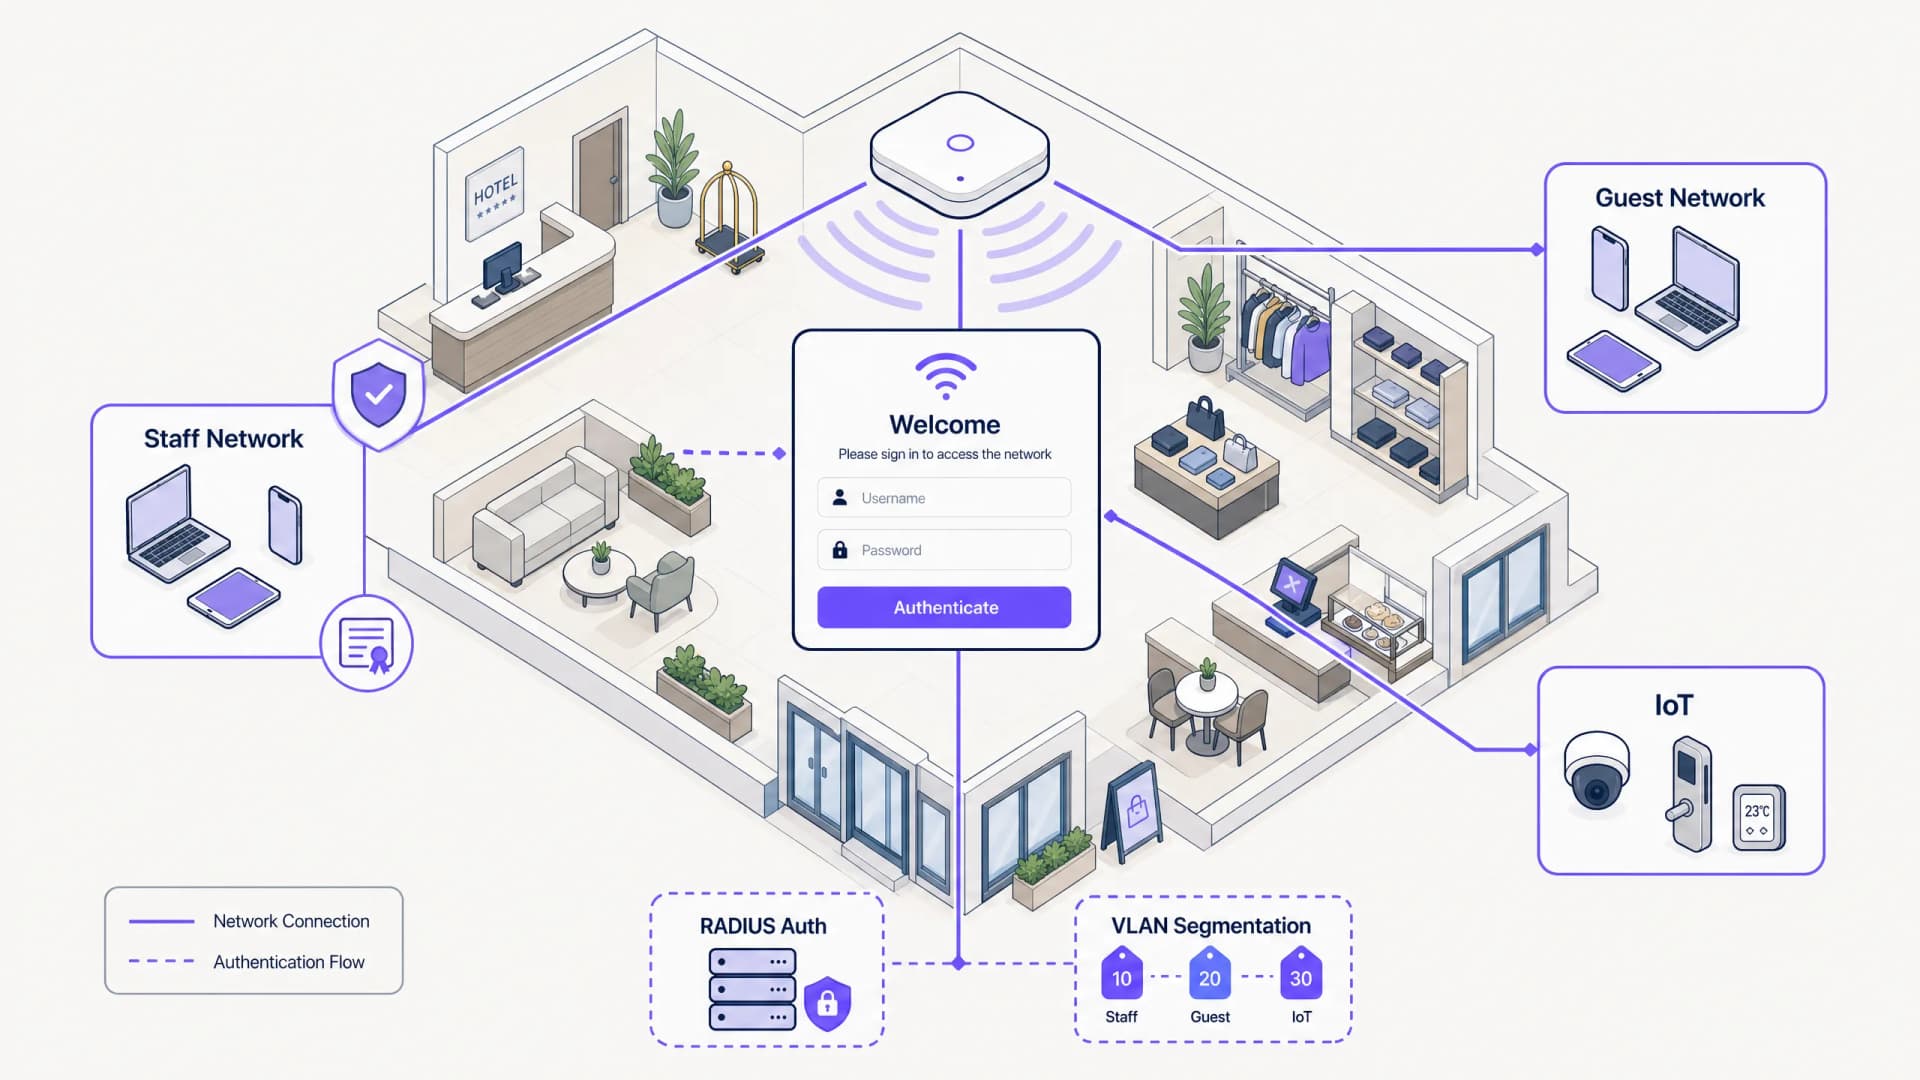
Captive Portal WiFi pour le personnel : intégration et authentification des employés
Une référence technique complète pour les responsables informatiques sur la conception et le déploiement de portails captifs WiFi pour le personnel. Ce guide couvre l'authentification EAP-TLS, l'intégration du BYOD, la segmentation VLAN et la gestion de la bande passante pour améliorer l'efficacité opérationnelle et atténuer les risques de sécurité.
Politiques WiFi pour le personnel dans le commerce de détail : sécuriser les réseaux d'arrière-boutique
Ce guide présente les exigences techniques et politiques essentielles pour sécuriser les réseaux WiFi d'arrière-boutique dans le secteur de la vente au détail - de la segmentation VLAN et de la conformité PCI DSS 4.0 à la gestion du BYOD des employés en magasin. Il offre aux responsables informatiques, architectes réseau et directeurs des opérations un plan d'action concret et neutre vis-à-vis des fournisseurs pour ce trimestre.
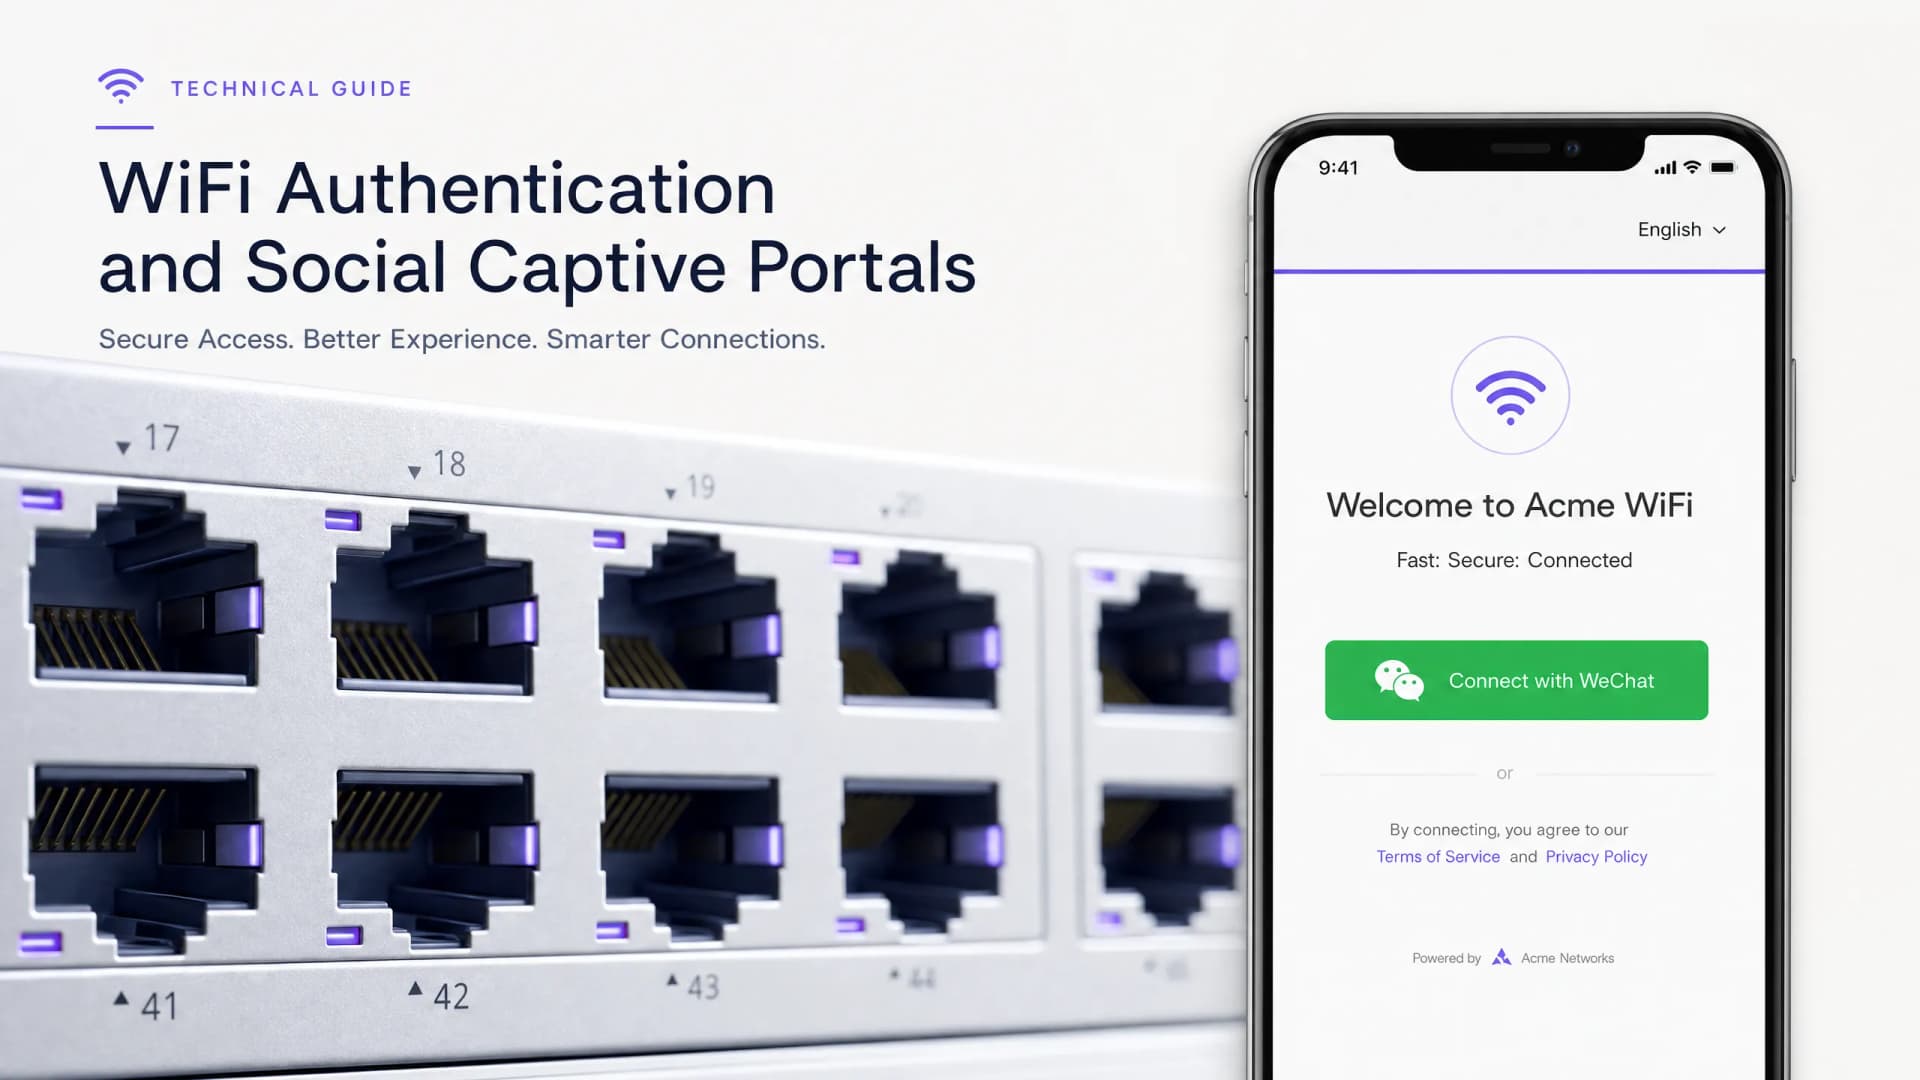
Intégrer le login WiFi WeChat : capturer l'engagement via des Captive Portals sociaux
Ce guide détaille comment intégrer l'authentification WiFi WeChat dans les portails captifs d'entreprise, couvrant l'architecture OAuth 2.0, l'intégration RADIUS et le déploiement étape par étape sur le matériel Cisco Meraki, HPE Aruba et Juniper Mist. Il offre aux responsables informatiques et aux architectes réseau un cadre pratique pour capturer les données de première main des 1,3 milliard d'utilisateurs de WeChat tout en stimulant l'engagement via les abonnements aux comptes officiels et les redirections post-connexion.
Conformité GDPR pour le WiFi : comment collecter les données des invités en toute sécurité via des portails captifs
Ce guide technique propose aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites un cadre pratique pour assurer la conformité GDPR des déploiements WiFi invités. Il explique comment un Captive Portal collecte les données personnelles, comment obtenir un consentement explicite et comment mettre en œuvre des politiques de rétention des données automatisées afin de protéger votre organisation contre des amendes réglementaires pouvant atteindre 4 % du chiffre d'affaires mondial. La plateforme de WiFi invités de Purple s'aligne directement sur chaque exigence de conformité, du journal des consentements à la suppression des données en un clic.
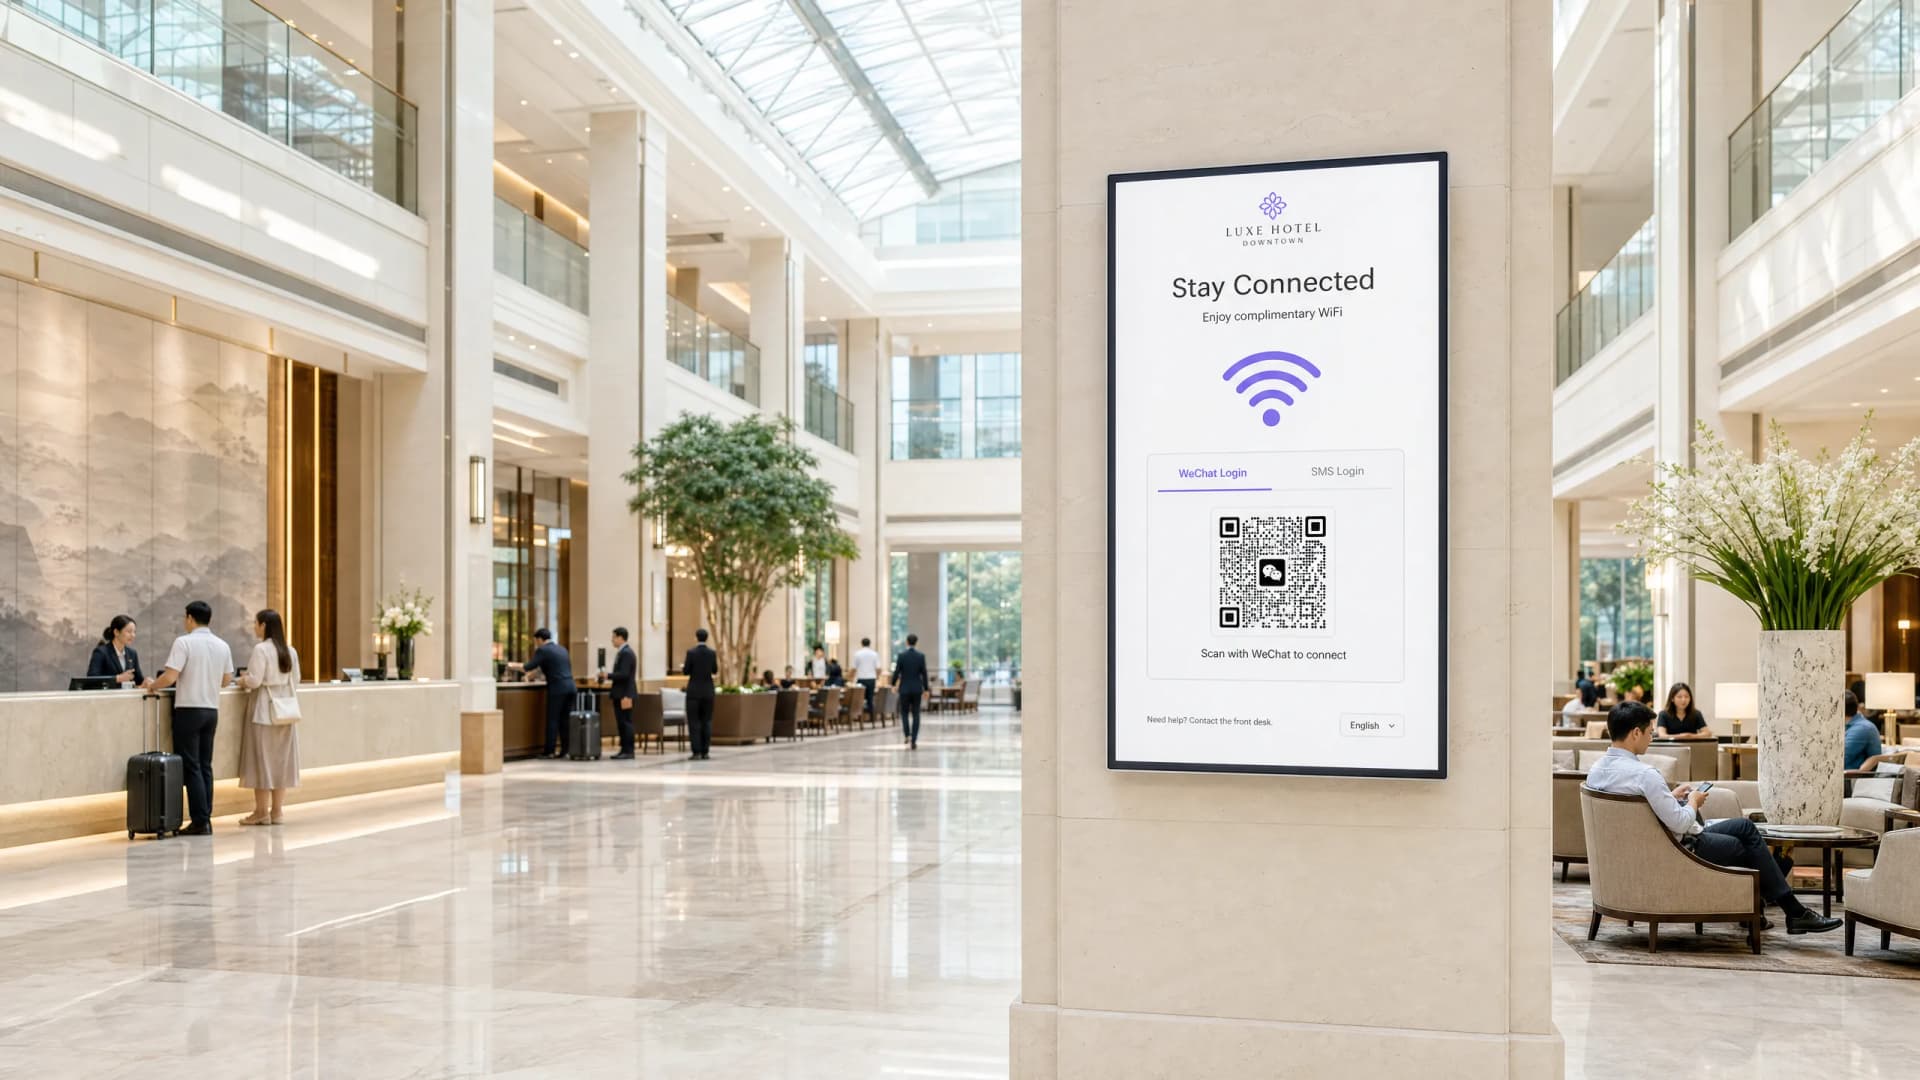
Comment configurer l'authentification OAuth WeChat pour les portails captifs
Ce guide technique explique comment configurer l'authentification OAuth WeChat pour les portails captifs. Il détaille les enregistrements de plate-forme requis, le flux OAuth 2.0, la sélection de la portée et les mécanismes d'application réseau nécessaires pour capturer en toute sécurité les données de première partie des visiteurs chinois.
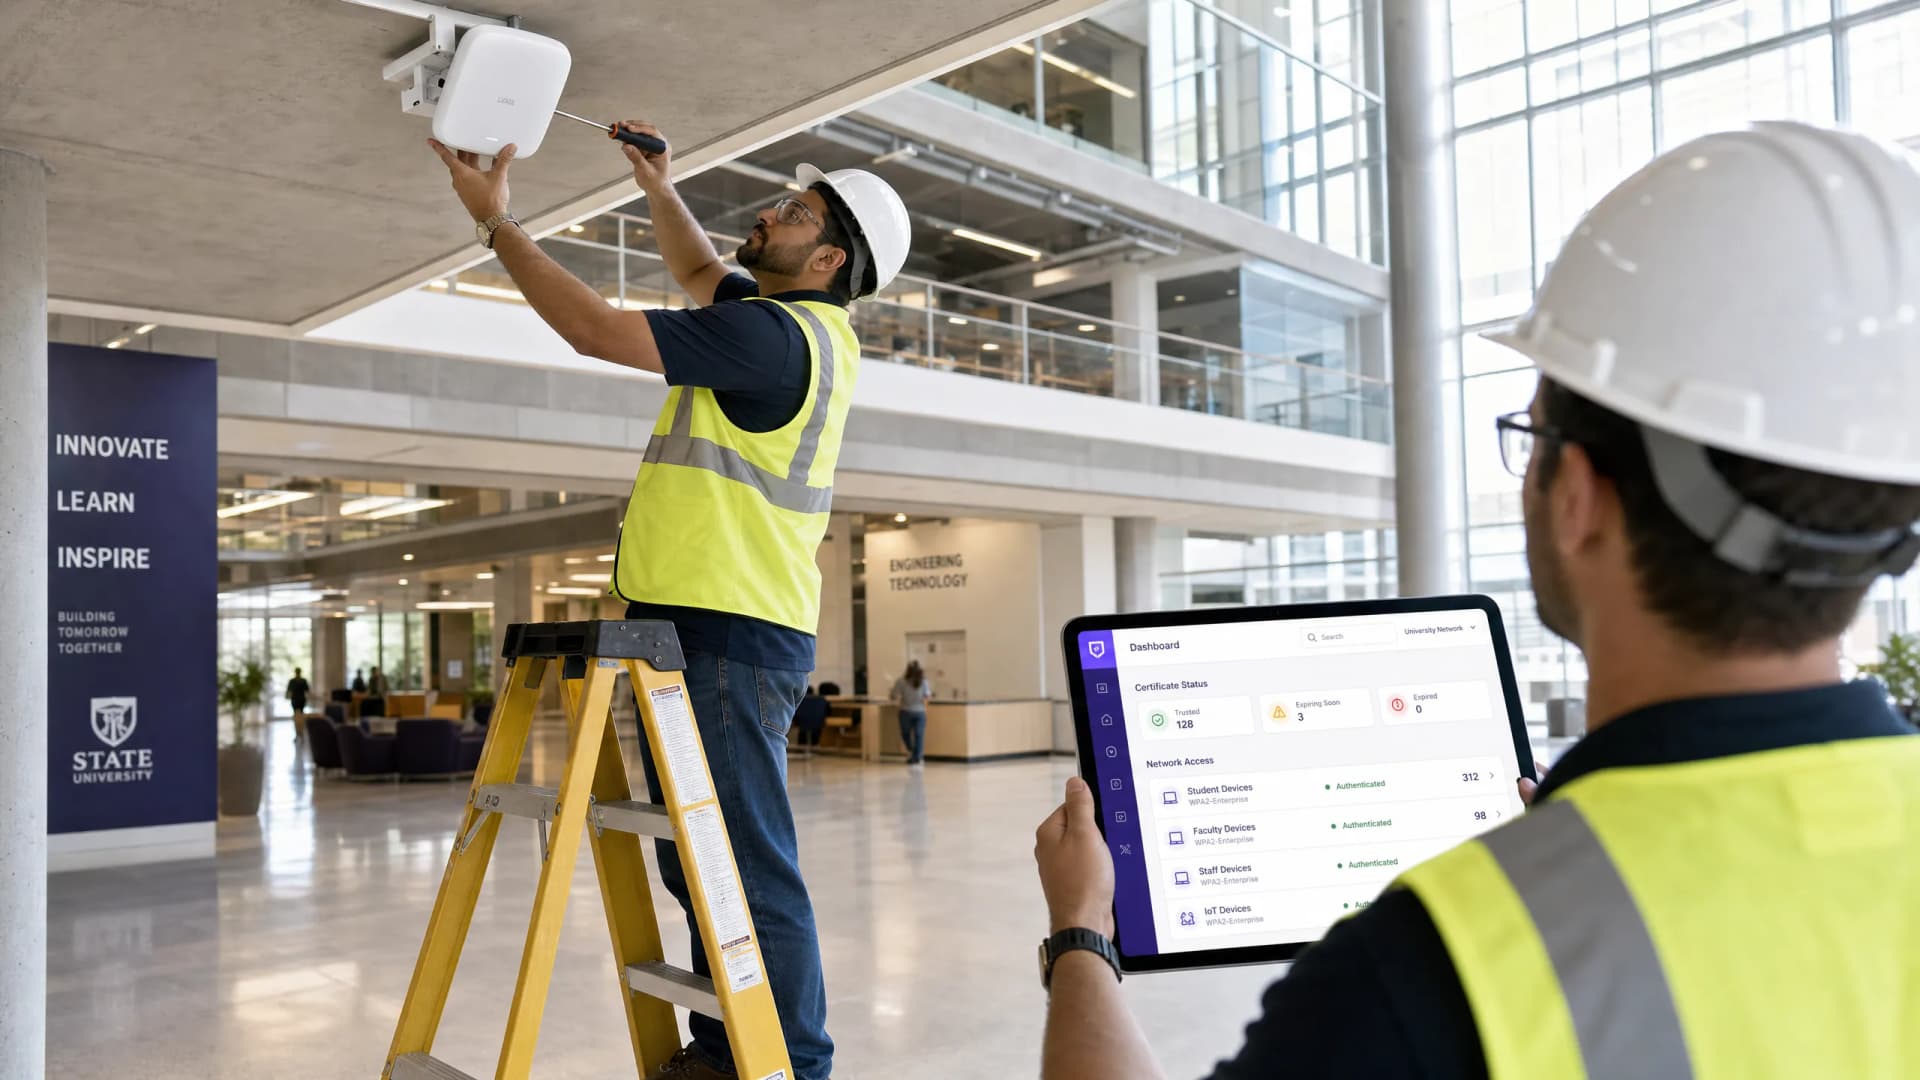
Guide de configuration SCEP d'entreprise : Authentification WiFi basée sur les certificats pour l'enseignement supérieur et les grands réseaux
Ce guide fournit un modèle technique complet pour le déploiement d'une authentification WiFi basée sur les certificats à l'aide de SCEP. Il couvre la transition architecturale des clés pré-partagées vers EAP-TLS, les séquences de déploiement sur les plateformes MDM et les stratégies de réduction des risques critiques pour les réseaux à grande échelle.
Authentification WiFi d'entreprise sans Active Directory ni serveur sur site
Ce guide explique comment déployer une authentification WiFi sécurisée WPA2/3-Enterprise sans Active Directory sur site, sans Windows NPS ni serveur RADIUS. Il aborde l'incompatibilité de protocole entre les fournisseurs d'identité cloud et 802.1X, l'intérêt d'EAP-TLS par rapport à PEAP-MSCHAPv2, et comment déployer un cloud RADIUS avec des certificats émis par MDM par rapport à Microsoft Entra ID, Okta ou Google Workspace. Conçu pour les responsables informatiques des organisations axées sur le cloud et utilisant principalement des Mac ou Chromebooks qui souhaitent abandonner leur infrastructure sur site.
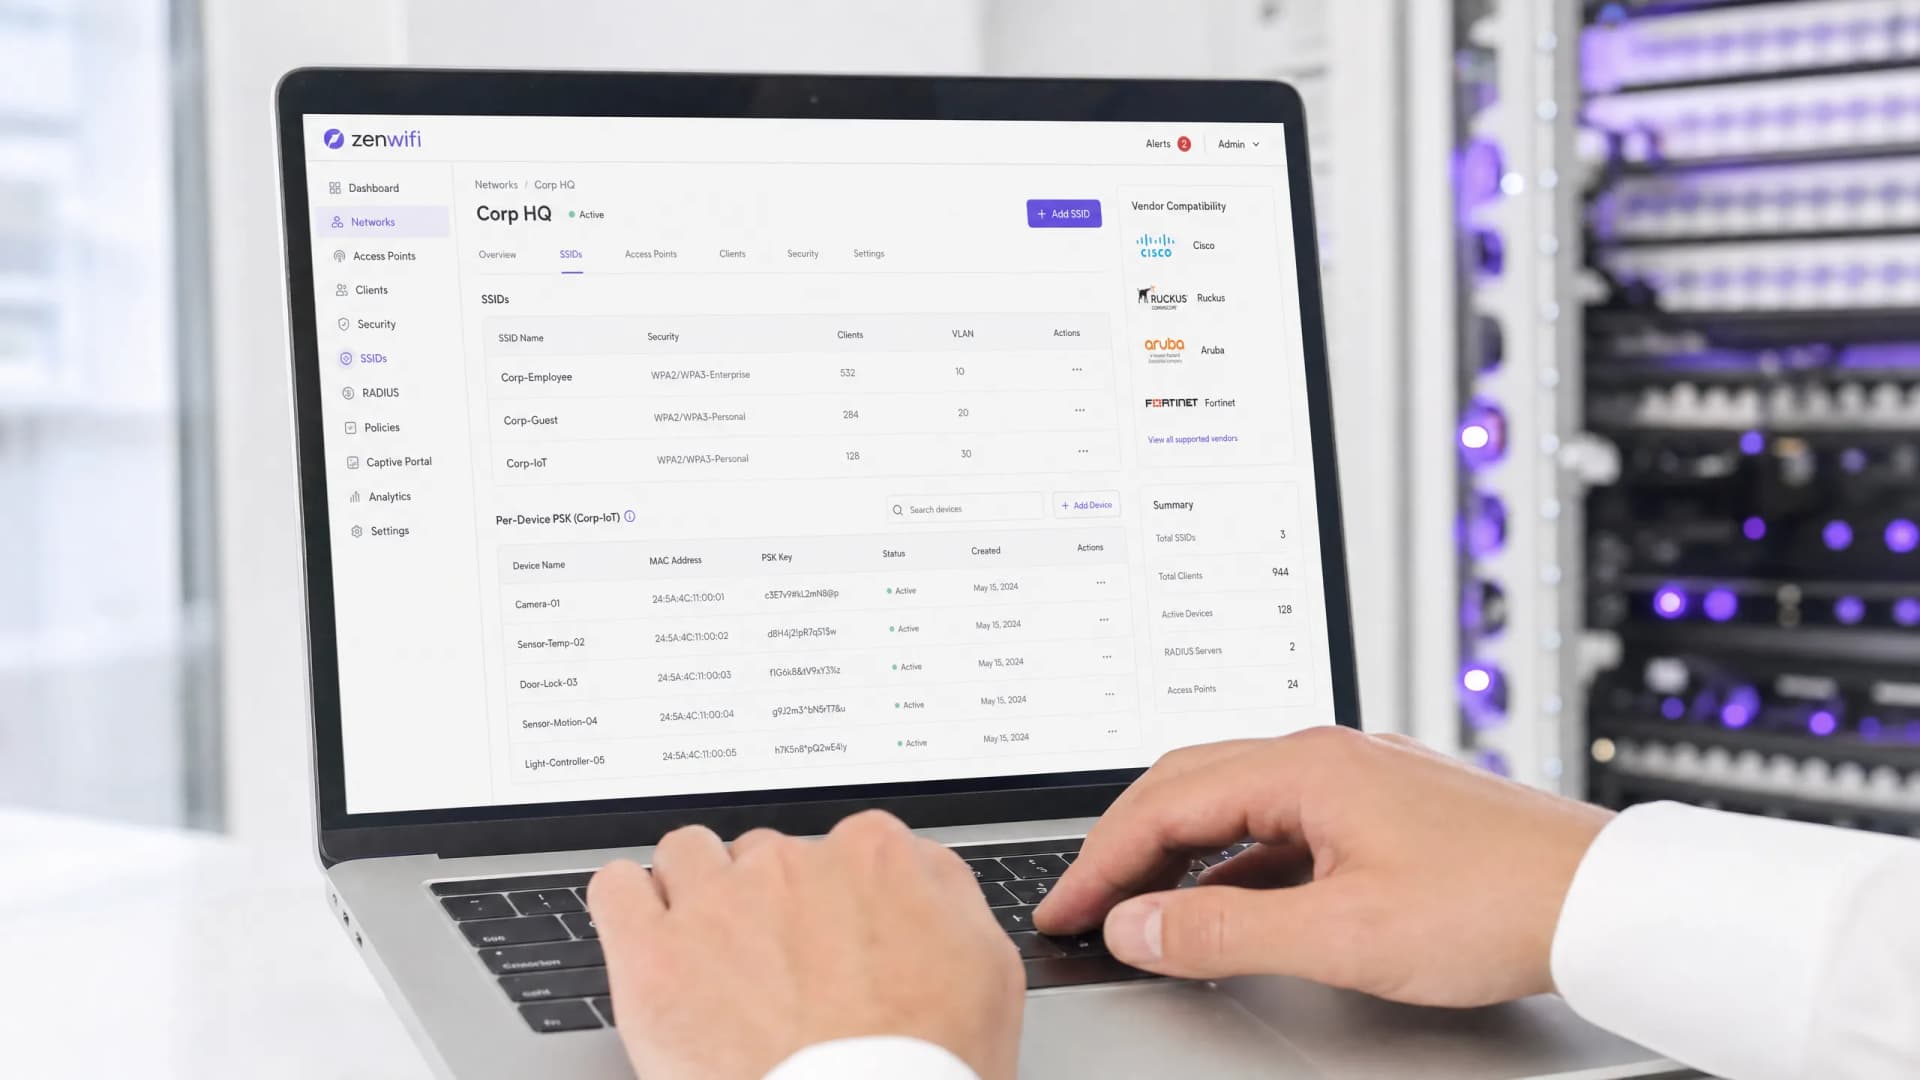
Comparatif des solutions PSK par appareil par fournisseur : iPSK, DPSK, MPSK et PPSK (et compatibilité WPA3)
Un comparatif complet des implémentations de clés PSK par appareil chez Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet et Ubiquiti UniFi. Découvrez l'impact de WPA3-SAE sur les stratégies de clé par appareil et comment choisir entre les modes de transition et la migration vers 802.1X.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
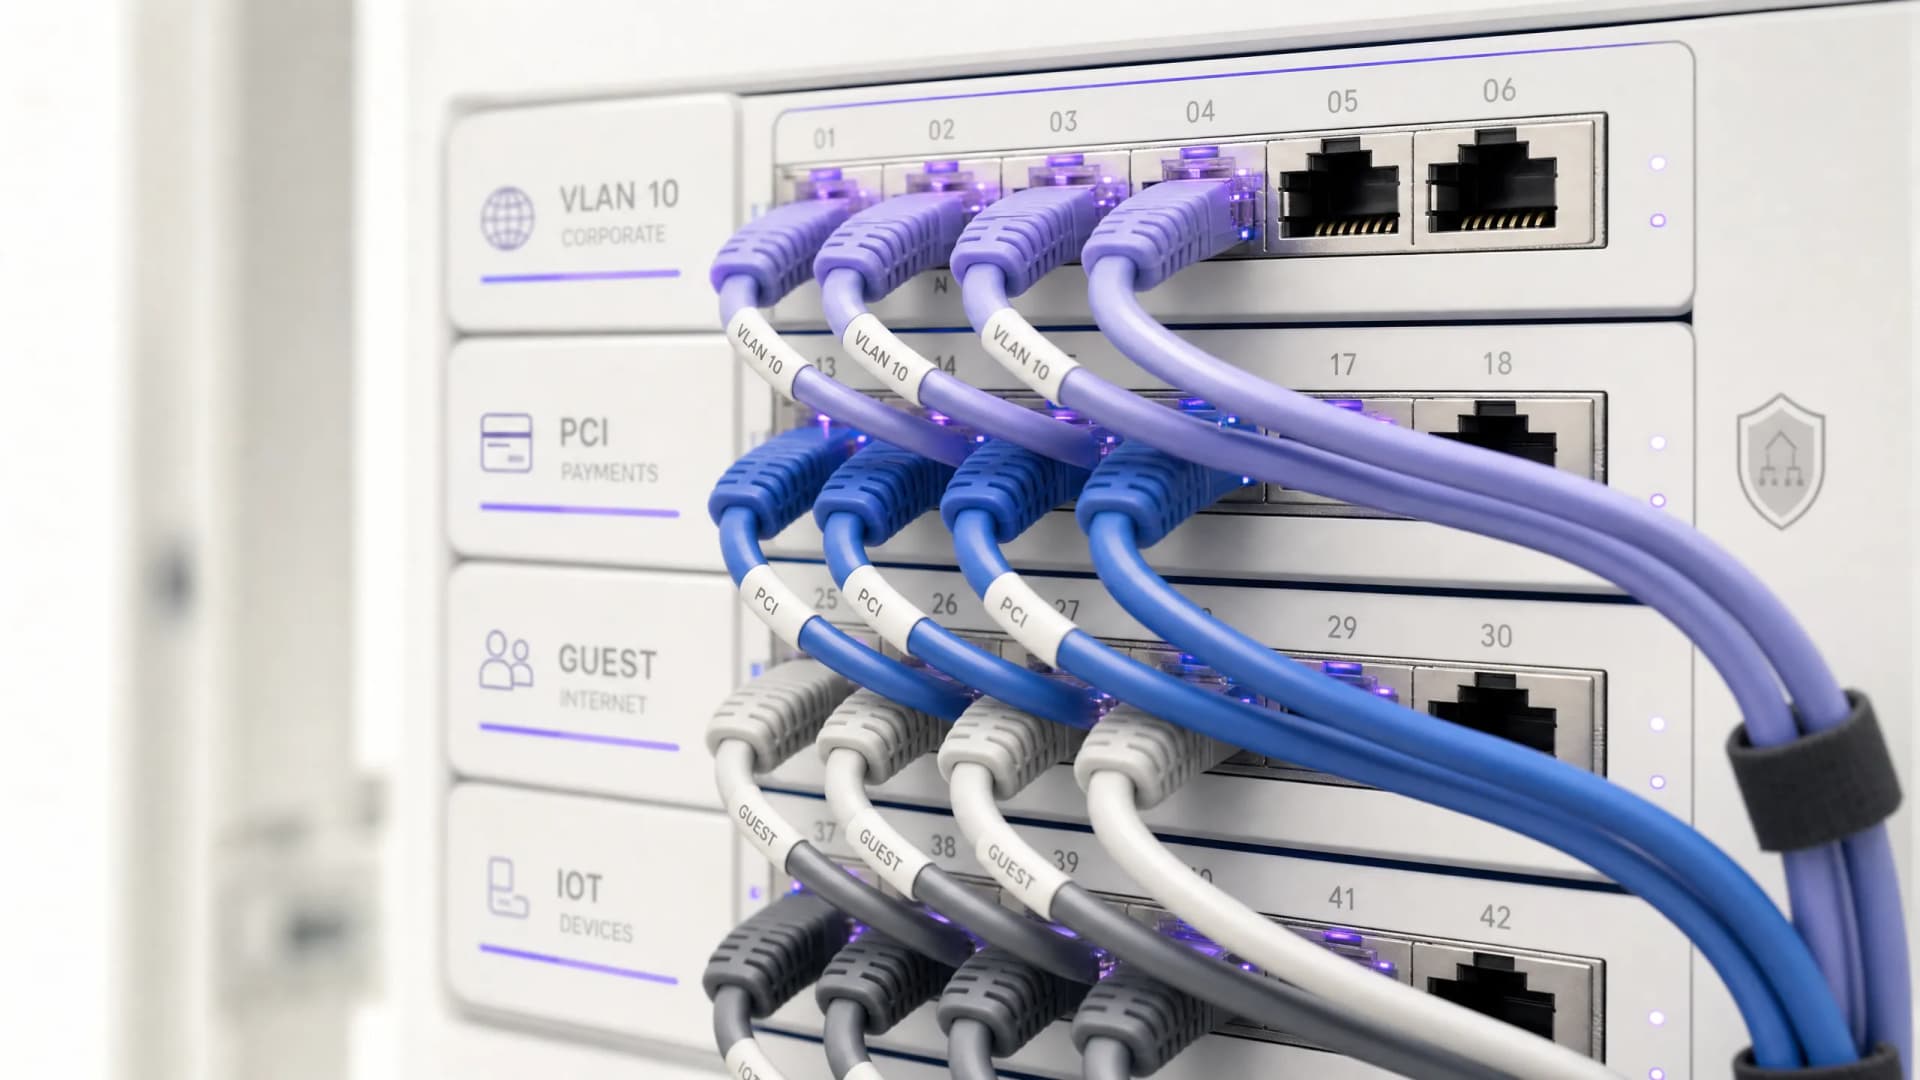
Exigences légales et de conformité pour l'infrastructure WiFi partagée
Ce guide de référence technique fait autorité et présente les exigences architecturales, réglementaires et légales essentielles pour le déploiement et la gestion d'une infrastructure WiFi partagée. Il fournit aux responsables informatiques, aux architectes réseau et aux exploitants de sites des cadres exploitables pour garantir une protection robuste des données, une conformité stricte en matière de sécurité des paiements et une isolation performante des locataires grâce aux standards de l'entreprise.
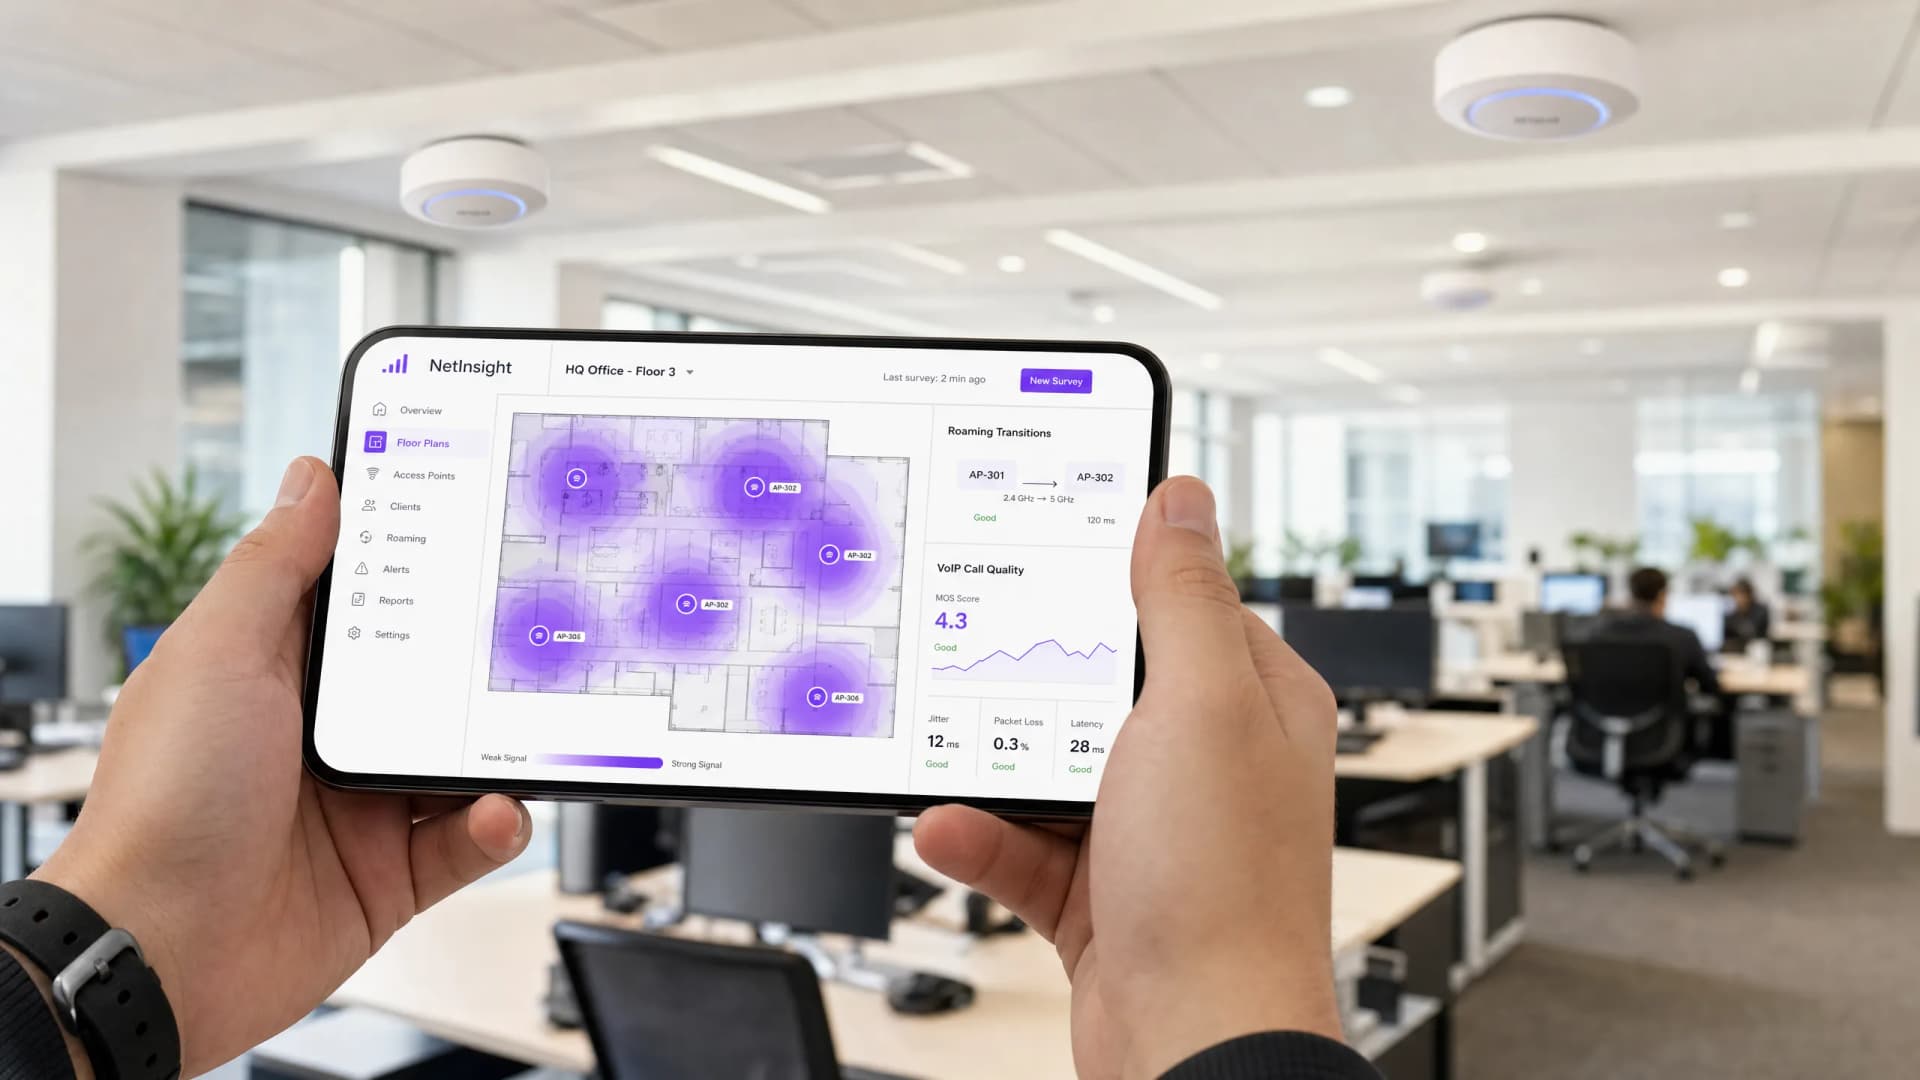
Optimisation du Roaming pour la VoIP et les Appels Vidéo sur le WiFi d'Entreprise
Ce guide fournit aux responsables informatiques, architectes réseau et CTO un plan d'action complet et neutre vis-à-vis des fournisseurs pour optimiser le roaming WiFi afin de prendre en charge de manière fluide la VoIP et les appels vidéo sur les réseaux du personnel. Il couvre la pile de protocoles IEEE 802.11k/r/v, la configuration de la QoS WMM, la conception de cellules RF et le mappage de la QoS filaire de bout en bout requis pour atteindre une latence de transfert inférieure à 50 ms. Applicable aux secteurs de l'hôtellerie, de la vente au détail, de la santé et des grands espaces, cette référence inclut des scénarios d'implémentation réels, des cadres de dépannage et une analyse de ROI mesurable.
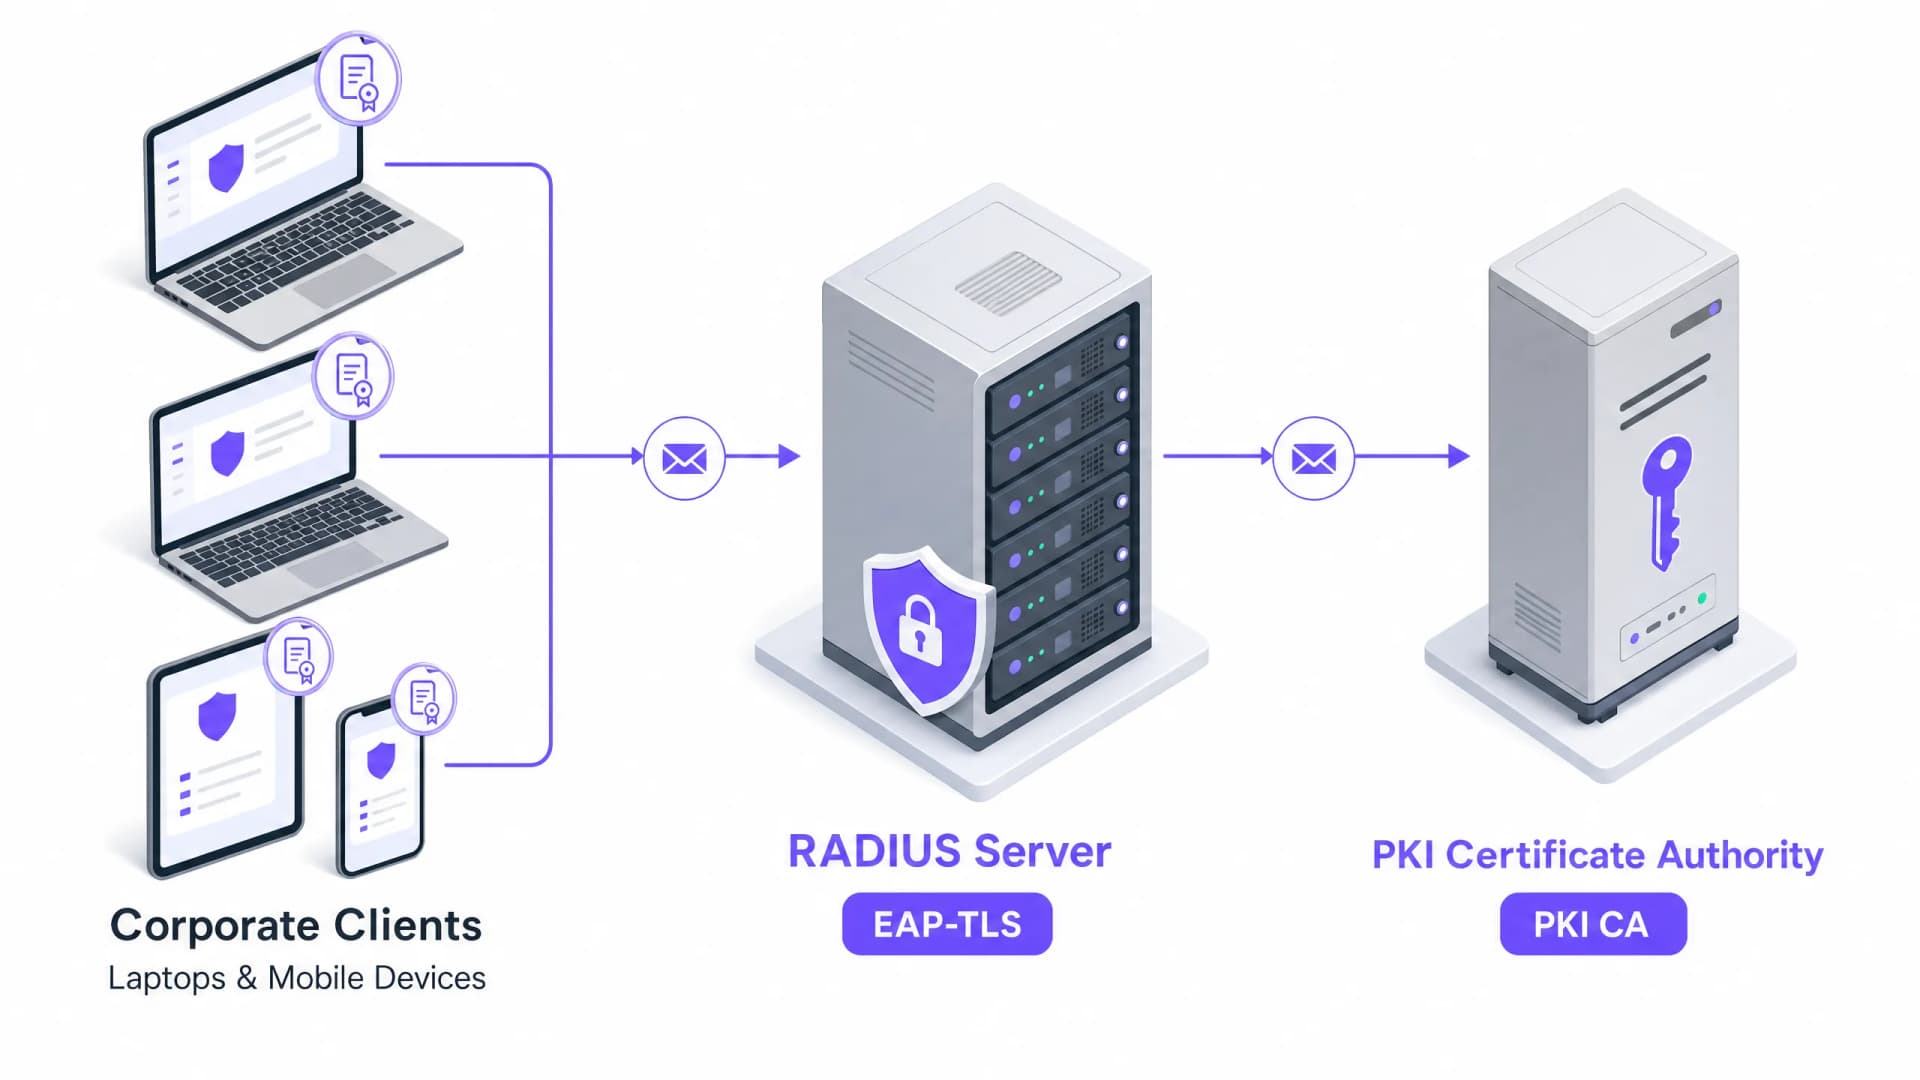
Authentification basée sur des certificats pour les appareils d'entreprise (EAP-TLS)
Ce guide de référence technique approfondi couvre l'architecture, le déploiement et les meilleures pratiques opérationnelles de l'authentification basée sur les certificats EAP-TLS pour les appareils d'entreprise. Conçu pour les architectes informatiques et les responsables de l'exploitation des sites, il fournit une feuille de route pratique pour éliminer les risques liés aux identifiants basés sur des mots de passe et mettre en œuvre un contrôle d'accès réseau 802.1X robuste dans les environnements d'entreprise multi-sites.
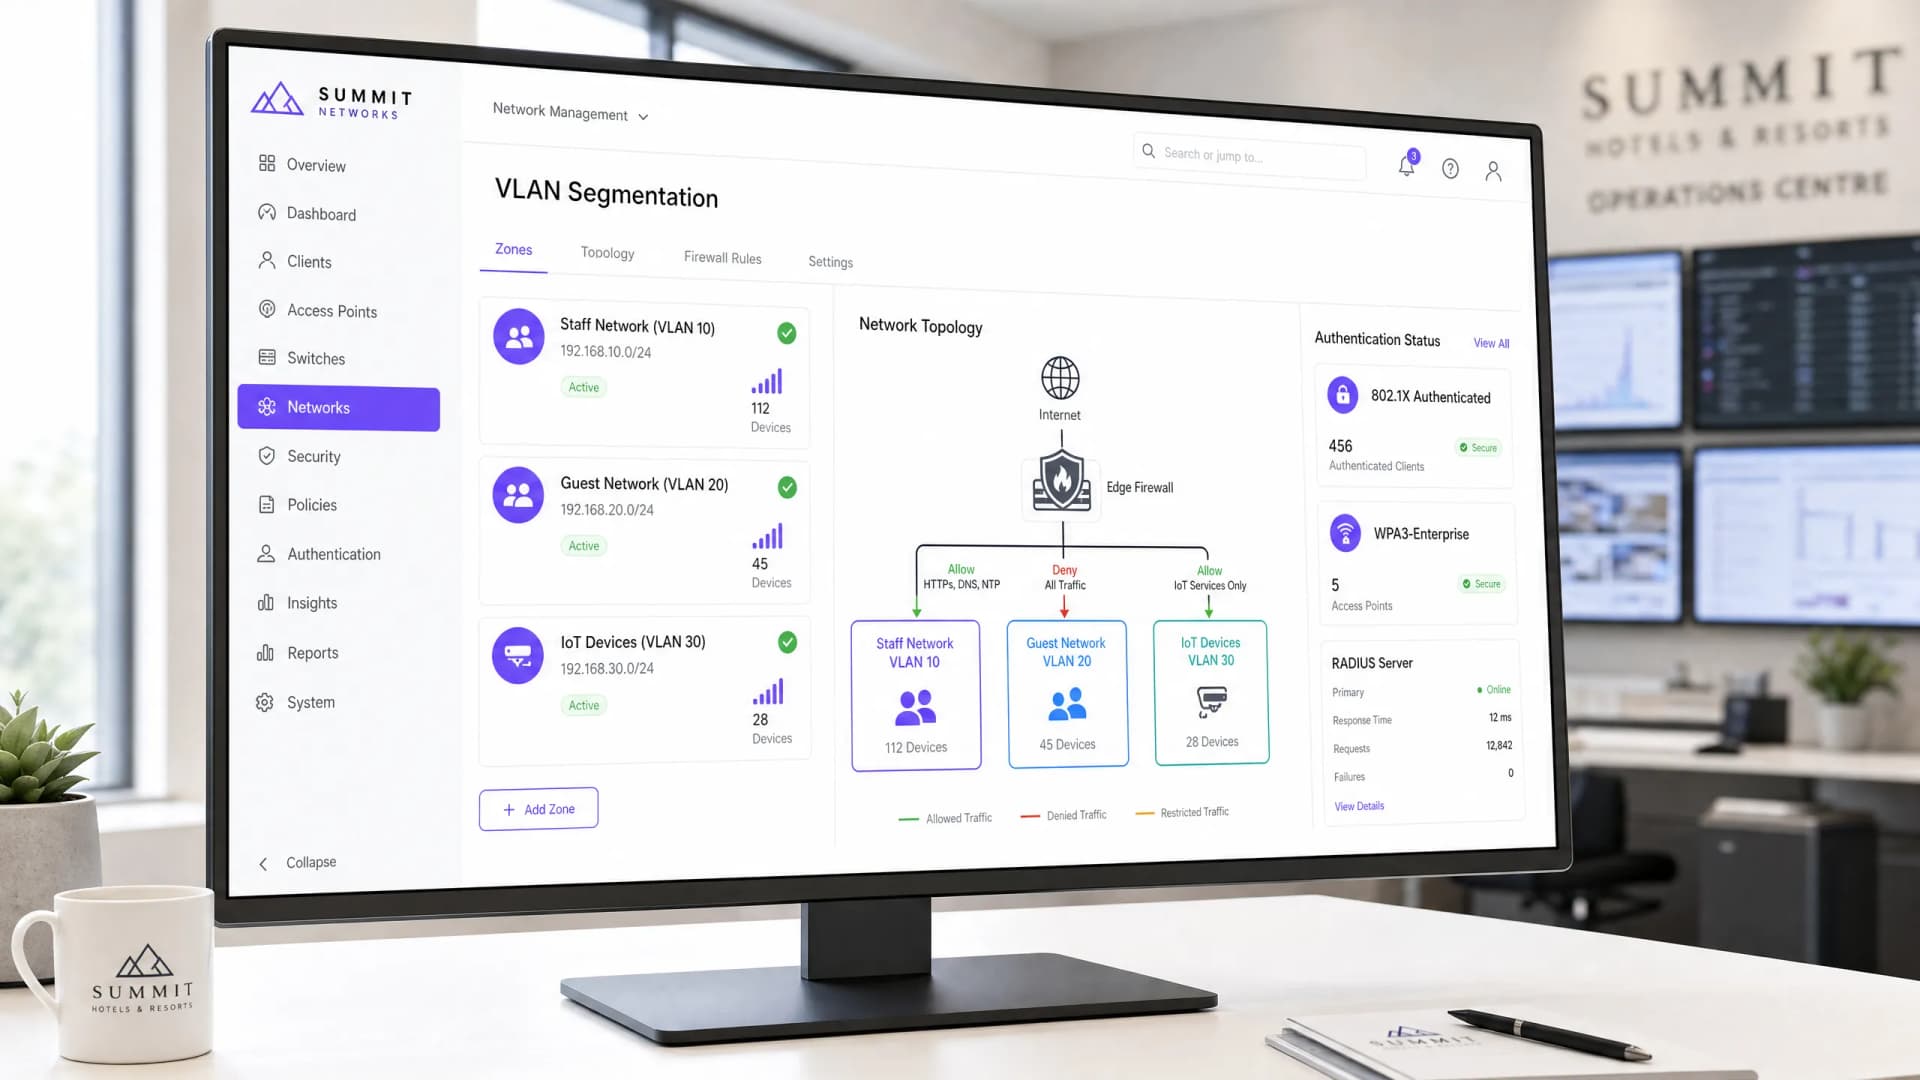
Conception de réseaux WiFi professionnels sécurisés et séparés du trafic invités
Un guide de référence technique faisant autorité pour les architectes réseau et les responsables IT sur la conception de réseaux WiFi professionnels sécurisés et performants. Il détaille la segmentation logique et physique du trafic opérationnel par rapport aux réseaux d'invités publics à l'aide de VLAN, de l'authentification 802.1X et du WPA3-Enterprise afin de satisfaire aux exigences de conformité (PCI-DSS, GDPR) et d'éliminer les risques de sécurité liés aux mouvements latéraux.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
