
Guides techniques WiFi
Guides techniques approfondis rédigés par des experts sur le WiFi invité, les analyses, les Captive Portals et la technologie de site.
473 guides
Solutions WiFi gérées dans le cloud : guide de déploiement en entreprise | Purple
Déployez un réseau WiFi géré dans le cloud au sein d'immeubles multi-locataires et commerciaux. Comparez les architectures, configurez l'isolation iPSK et VLAN, et modélisez le TCO et le ROI des services.
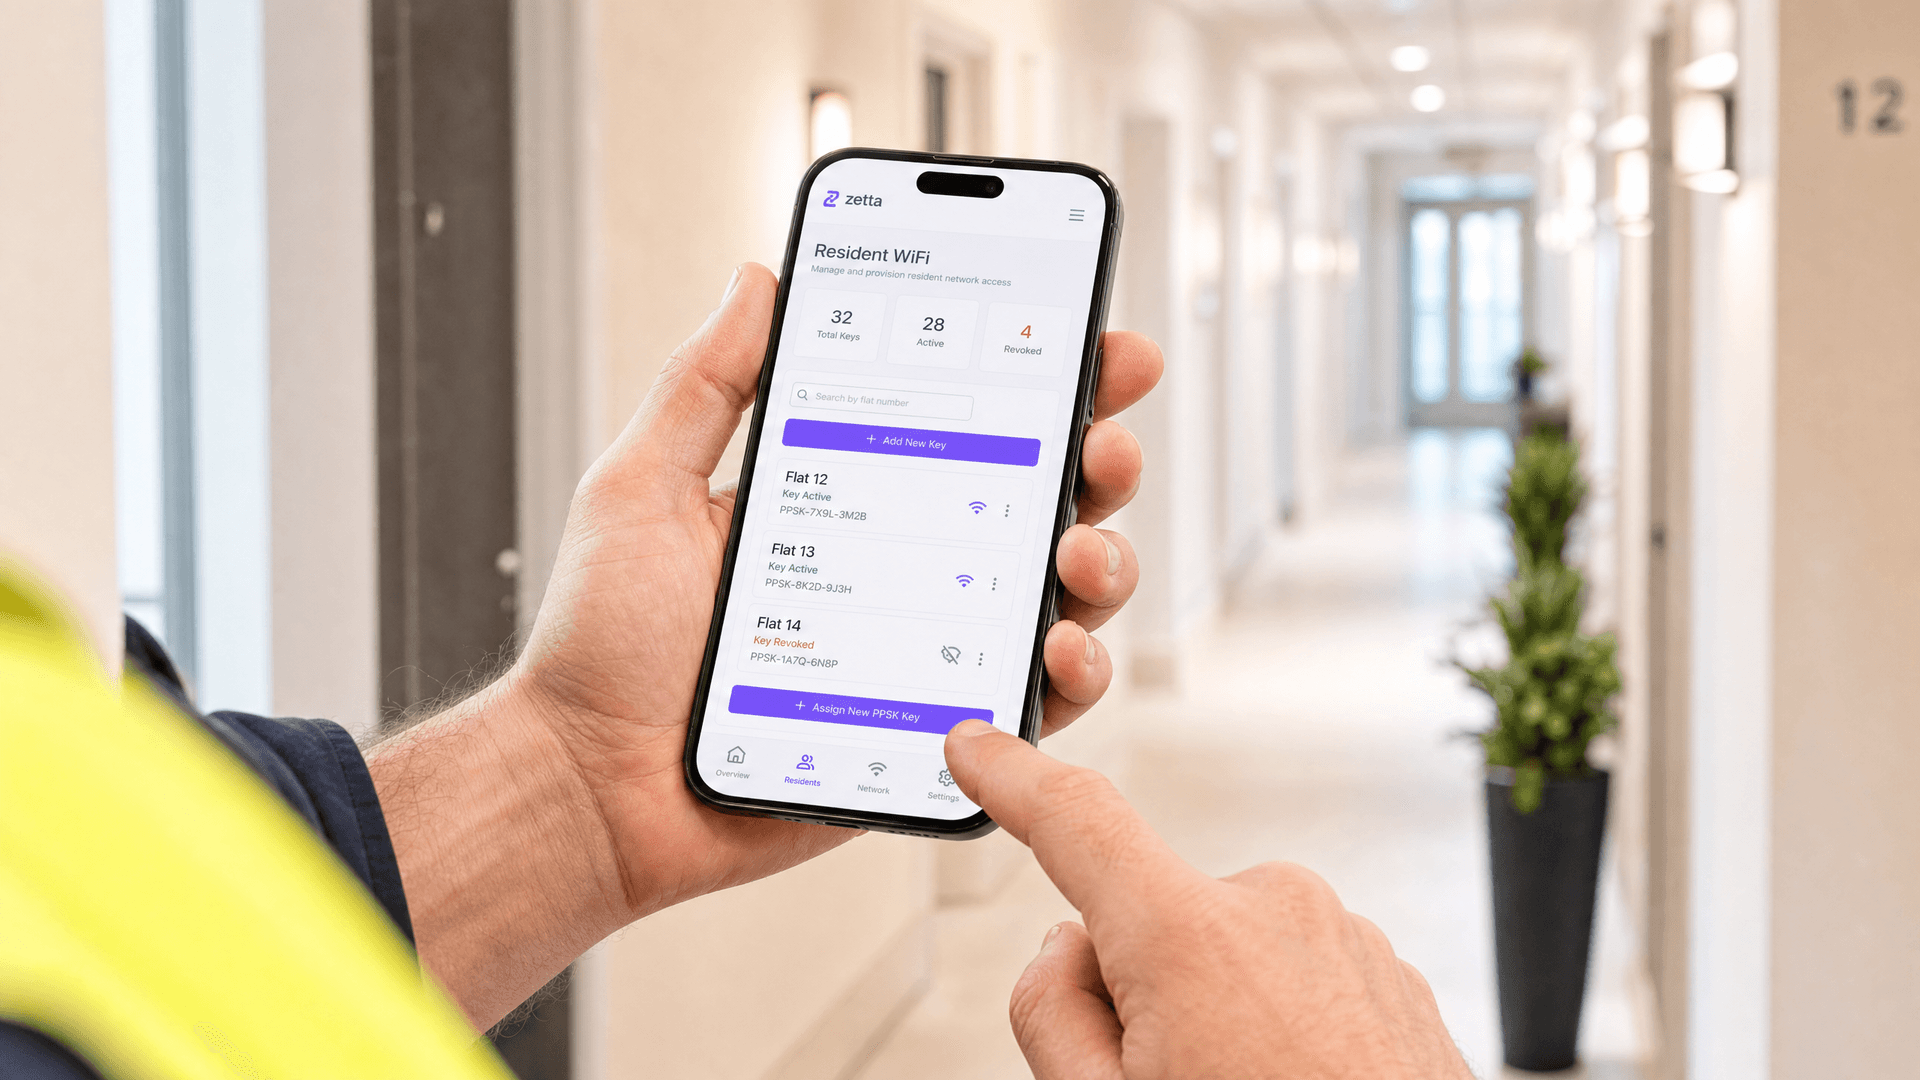
PPSK WiFi : comparaison des fonctionnalités et des modèles de déploiement
Guide technique des architectures Private Pre-Shared Key (PPSK) et Identity PSK (iPSK) : routage VLAN dynamique, isolation mDNS, intégration des objets connectés IoT et récupération de temps d'antenne au sein des résidences services et logements étudiants.
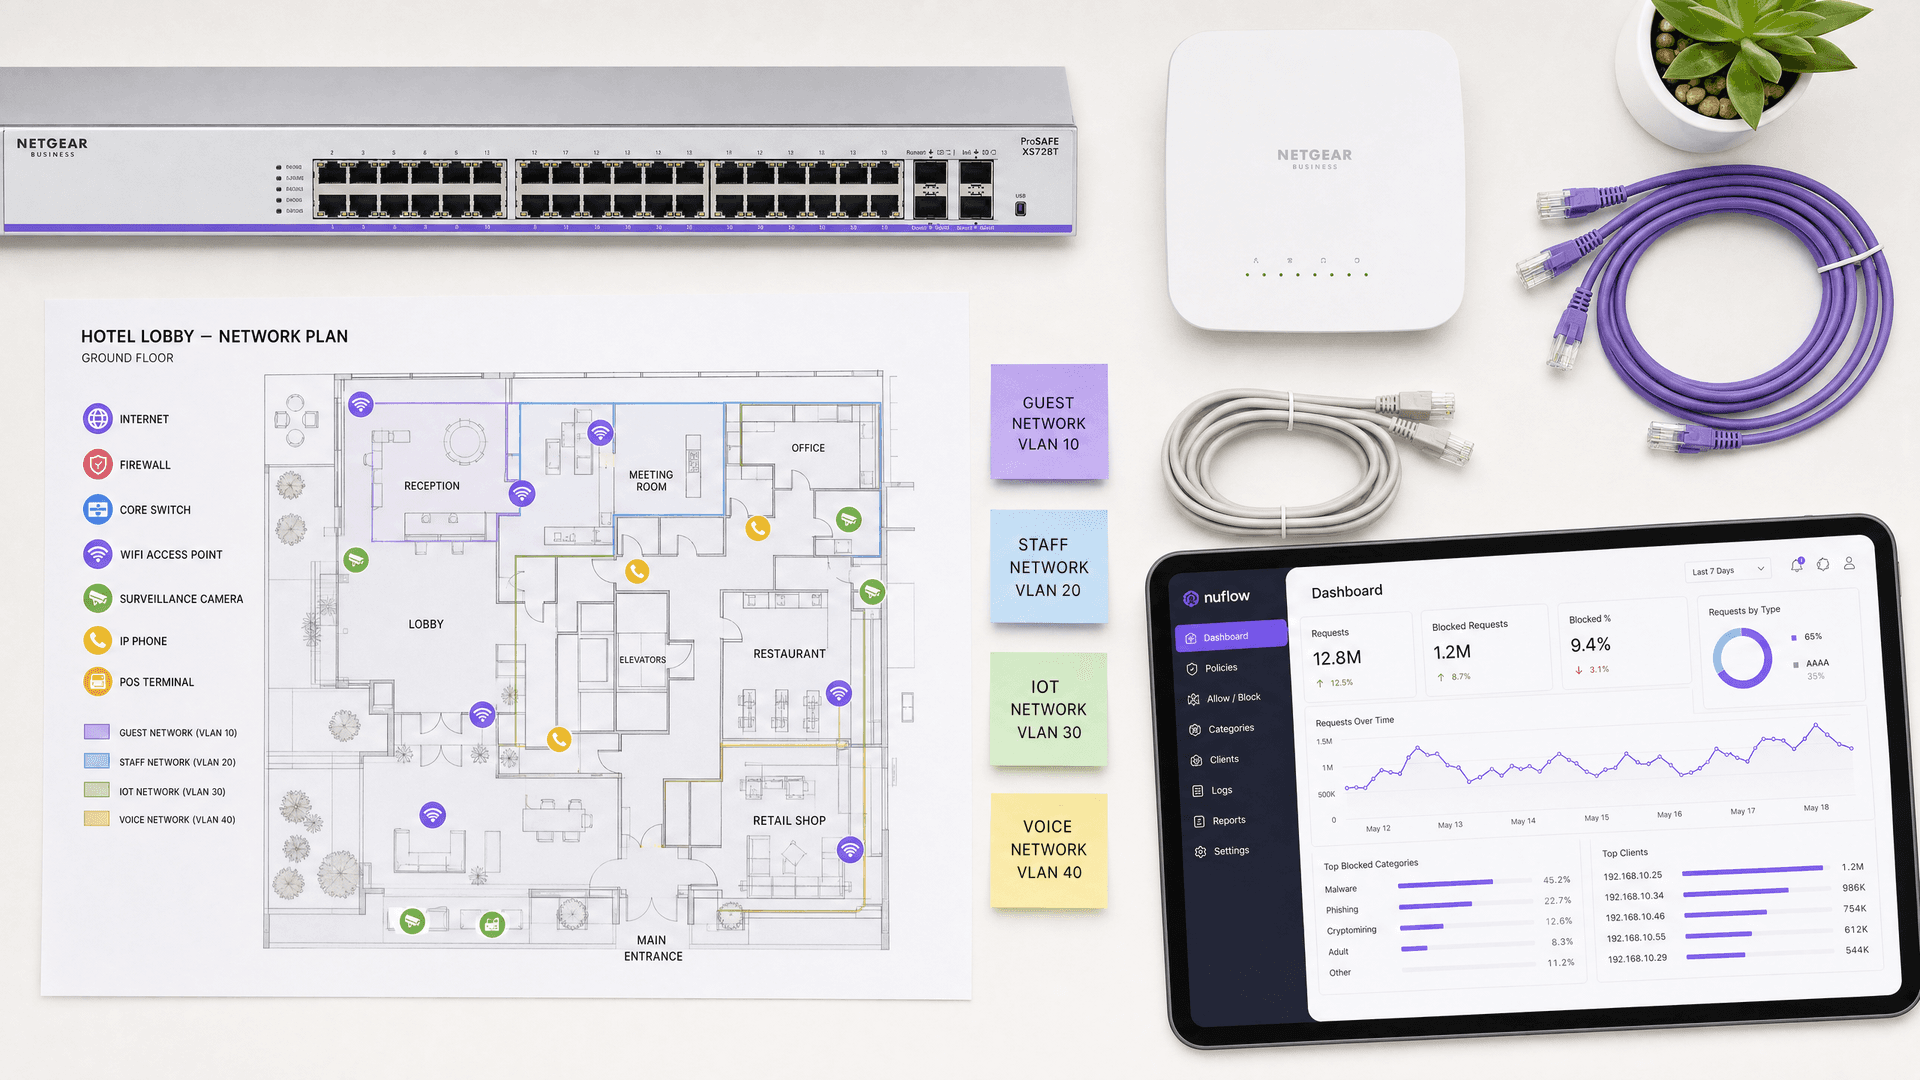
Meilleur filtrage DNS : un guide complet pour les entreprises
Ce guide de référence technique explique comment le filtrage DNS d'entreprise sécurise les réseaux publics en bloquant les domaines malveillants au niveau de la couche de résolution - avant même qu'une connexion ne soit établie. Il fournit aux directeurs informatiques, aux architectes réseau et aux équipes d'exploitation des sites l'architecture de déploiement, la configuration du pare-feu et le contexte de conformité nécessaires pour protéger le WiFi invité dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public. Purple Shield bloque les logiciels malveillants, les botnets et les contenus inappropriés au niveau du DNS sur plus de 80 000 sites actifs.
Trois SSIDs pour régner sur tous : guide de configuration WiFi pour invités, Passpoint et IoT
Ce guide technique fournit un plan d'action définitif pour implémenter la conception à trois SSIDs au sein des entreprises. Il détaille la configuration d'un Captive Portal ouvert pour les invités, l'intégration automatisée de Passpoint et l'authentification xPSK par appareil afin d'obtenir une segmentation VLAN complète et un accès réseau zero-trust.
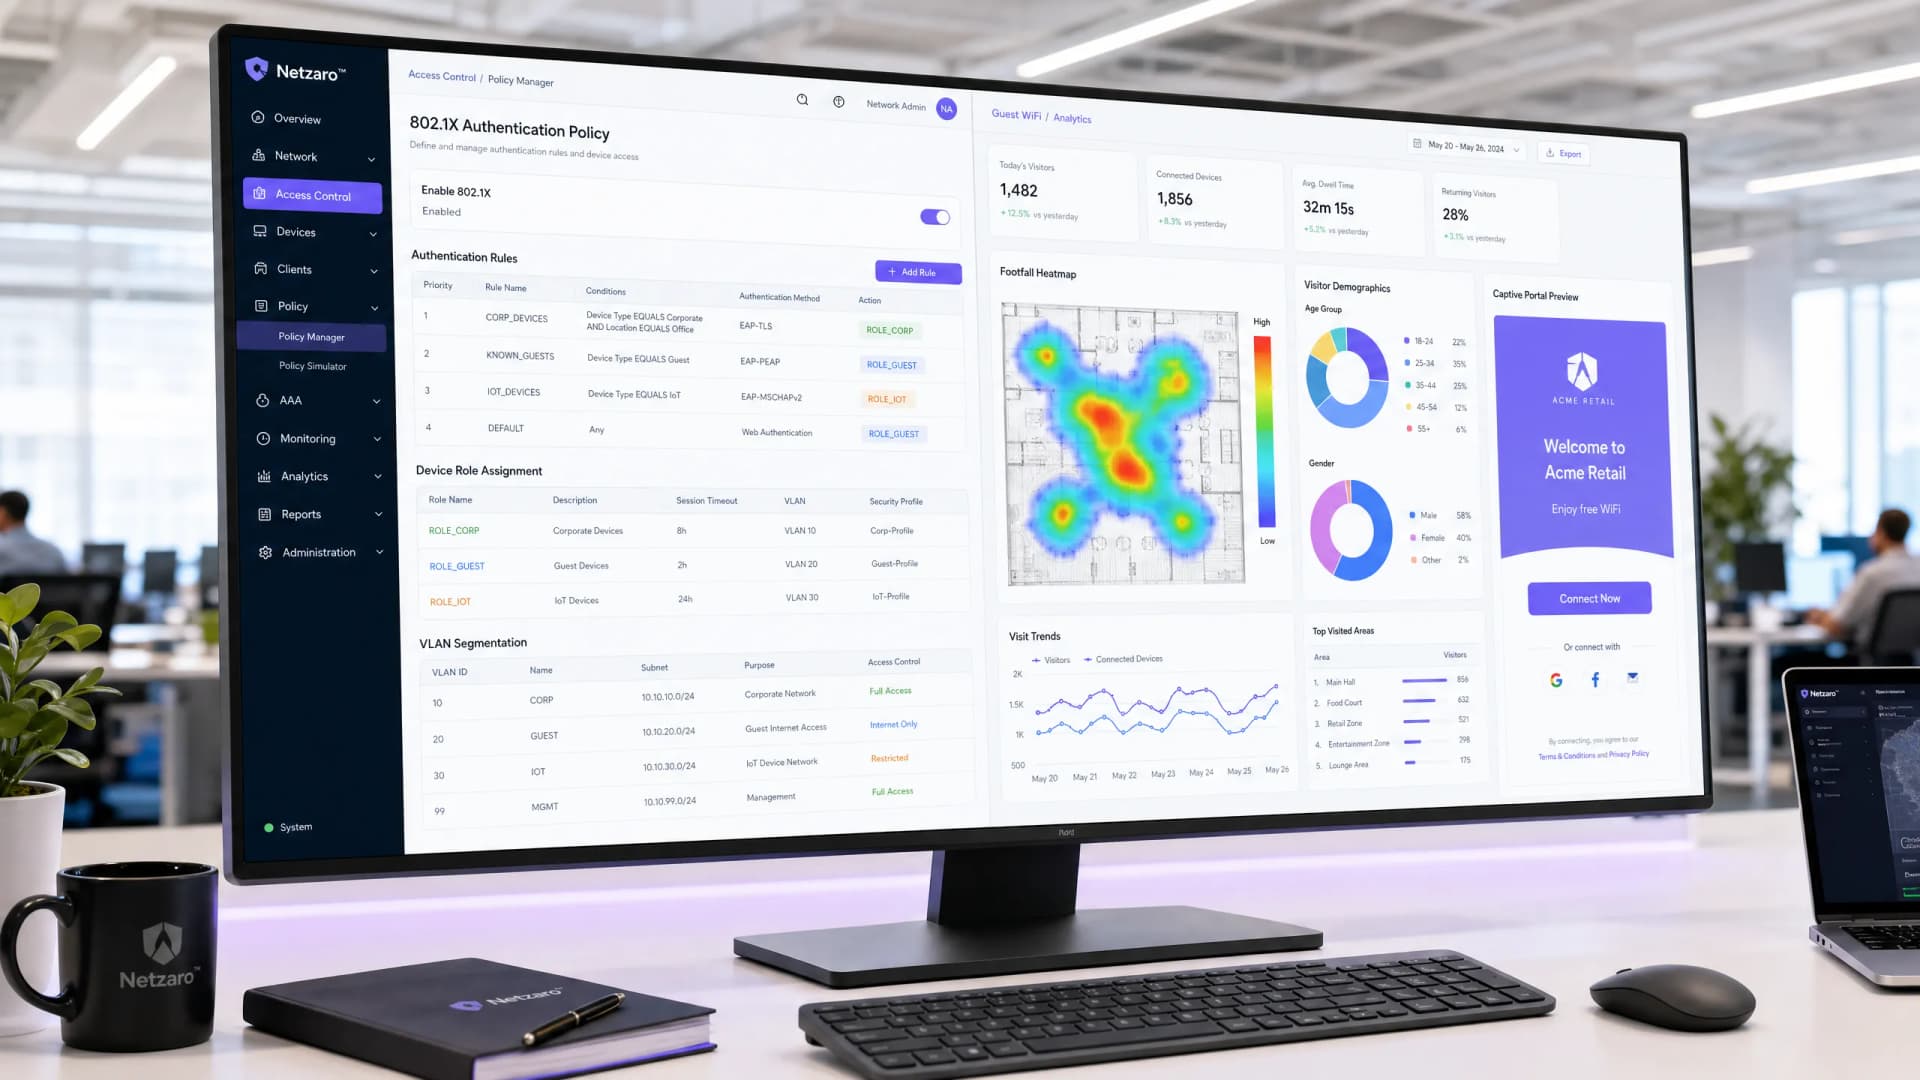
Aruba ClearPass vs. Purple WiFi : comparaison des fonctionnalités et co-déploiement
Un guide technique complet détaillant l'architecture de co-déploiement d'Aruba ClearPass et Purple WiFi. Il couvre la configuration du proxy RADIUS, l'attribution dynamique de VLAN et les meilleures pratiques pour fournir des réseaux invités sécurisés et axés sur l'analyse de données, aux côtés du NAC d'entreprise.
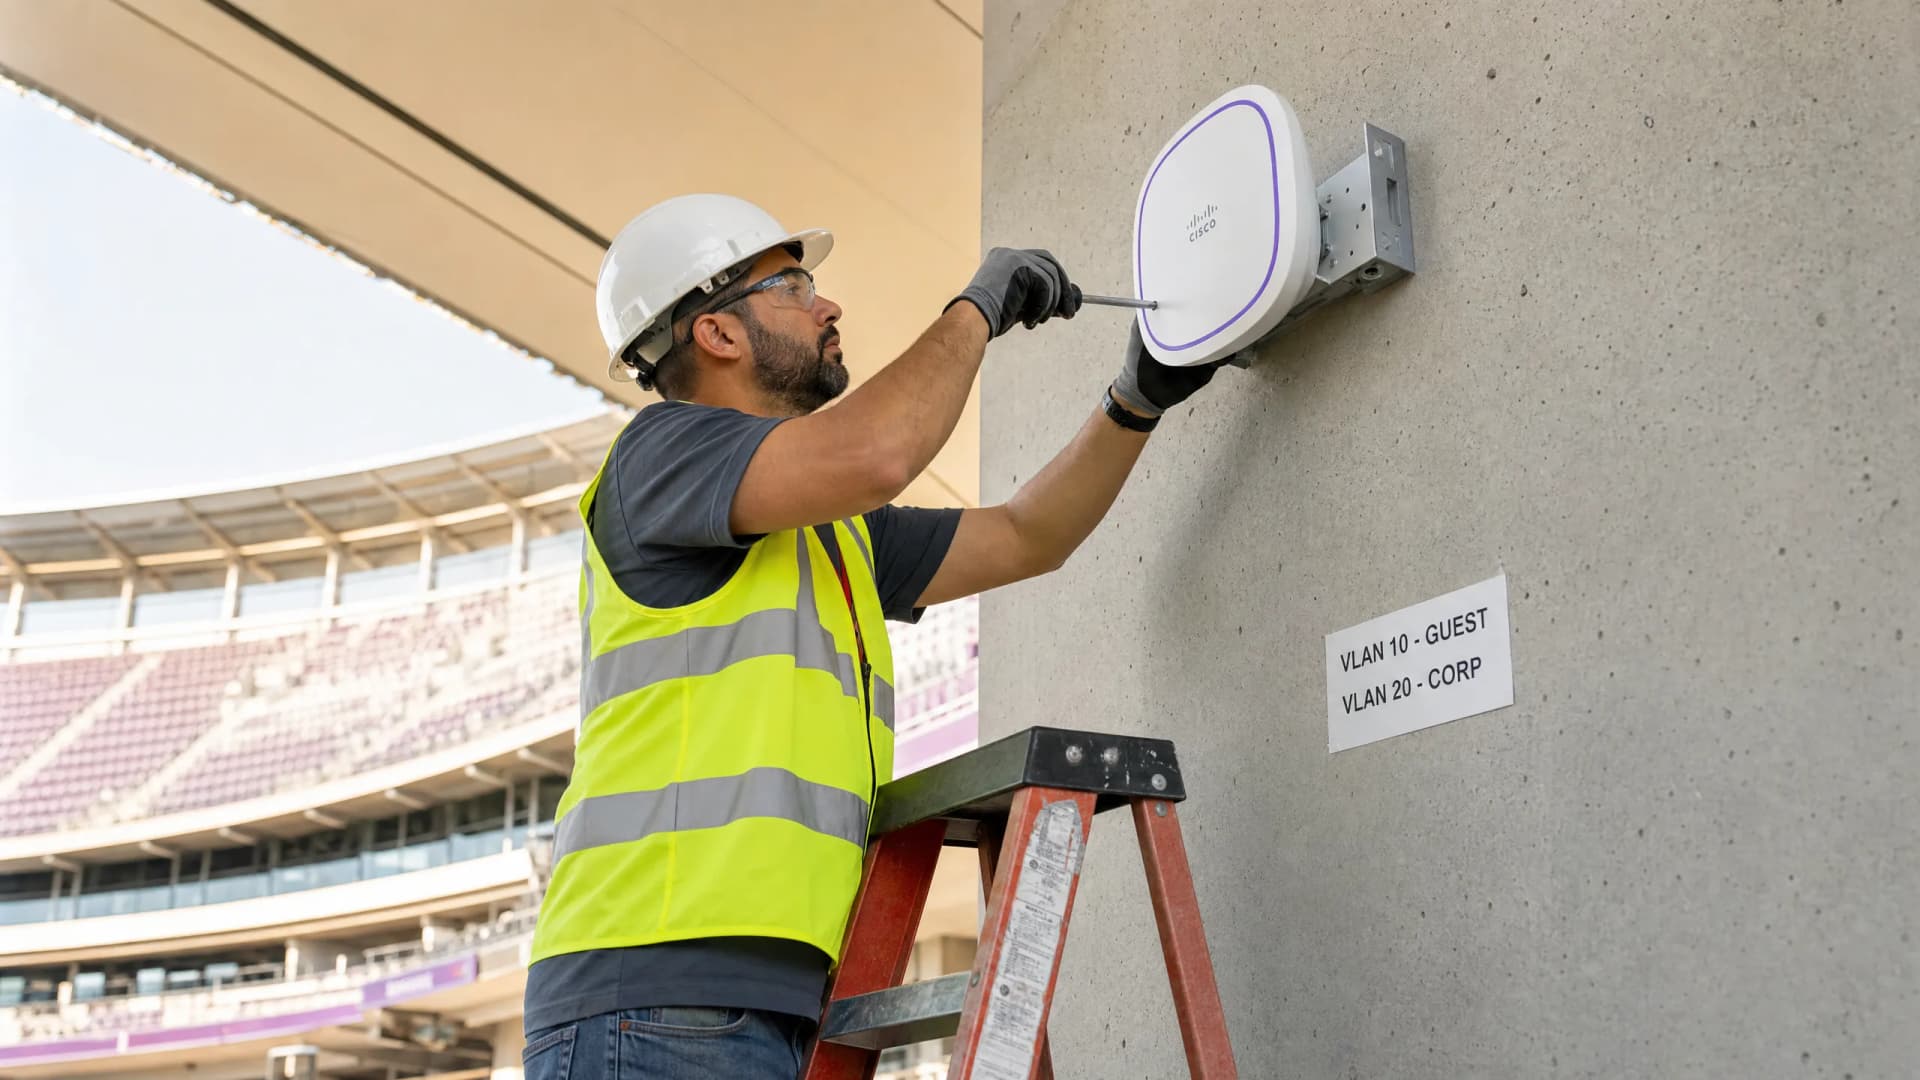
Cisco ISE vs. Purple WiFi : comparaison et synergie
Ce guide explique comment Cisco ISE et Purple WiFi jouent des rôles distincts mais complémentaires au sein des réseaux d'entreprise. Il détaille comment utiliser Cisco ISE pour sécuriser l'accès d'entreprise en 802.1X tout en s'appuyant sur Purple pour proposer un WiFi invité conforme au GDPR, des analyses marketing et une intégration CRM.
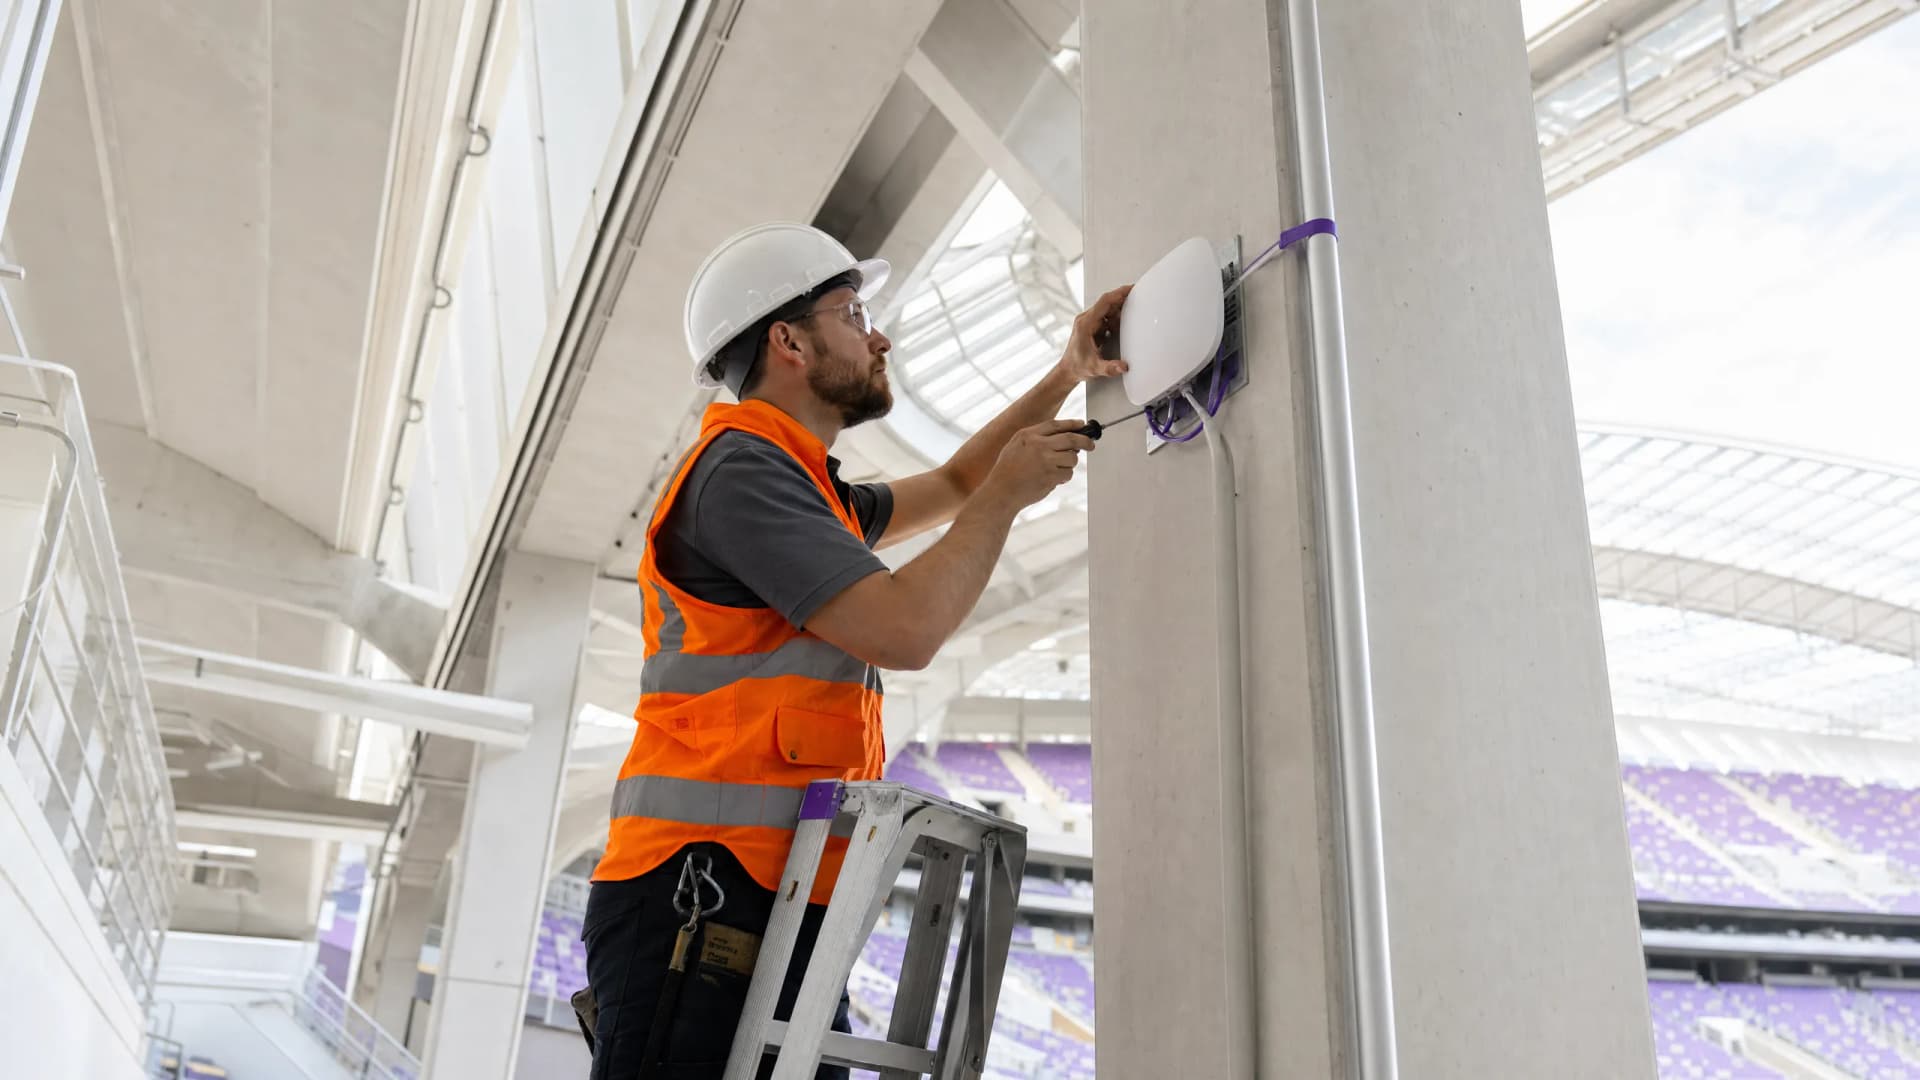
EAP-TLS vs EAP-TTLS: Quel protocole WiFi basé sur des certificats choisir ?
Vous serez en mesure d'associer chaque groupe d'équipements de votre parc à EAP-TLS, EAP-TTLS ou iPSK, en fonction du propriétaire de l'appareil. Vous verrez également comment chaque méthode influe sur le vol d'identifiants, le départ des collaborateurs, les preuves PCI DSS et les coûts de fonctionnement. Ce guide se termine par des règles de configuration applicables quelle que soit la méthode choisie.
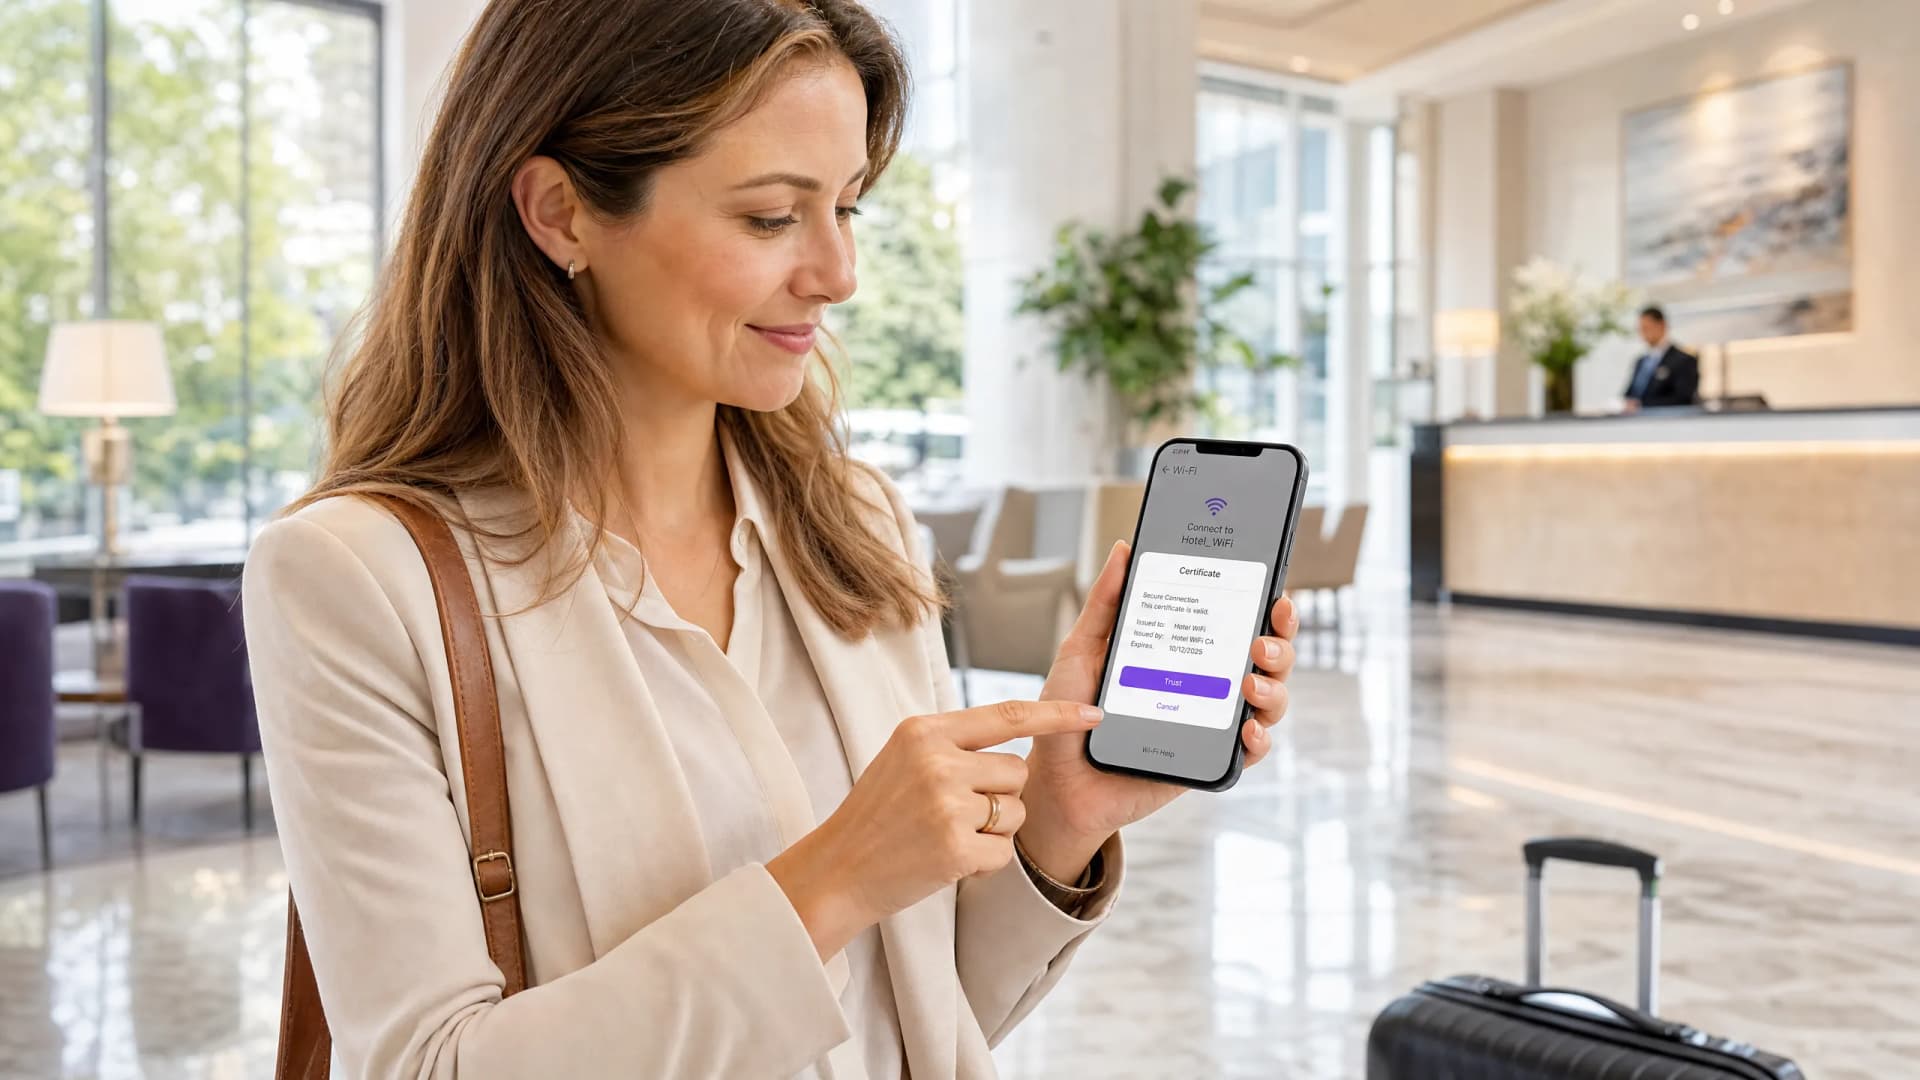
Qu'est-ce qu'un suppliant 802.1X ? Types de clients et configuration des appareils
Ce guide explique le rôle du suppliant 802.1X dans l'authentification WiFi d'entreprise. Il couvre l'architecture technique, compare les suppliants natifs des OS avec les clients tiers, et fournit des conseils de configuration pratiques pour les équipes informatiques qui déploient EAP-TLS et PEAP.
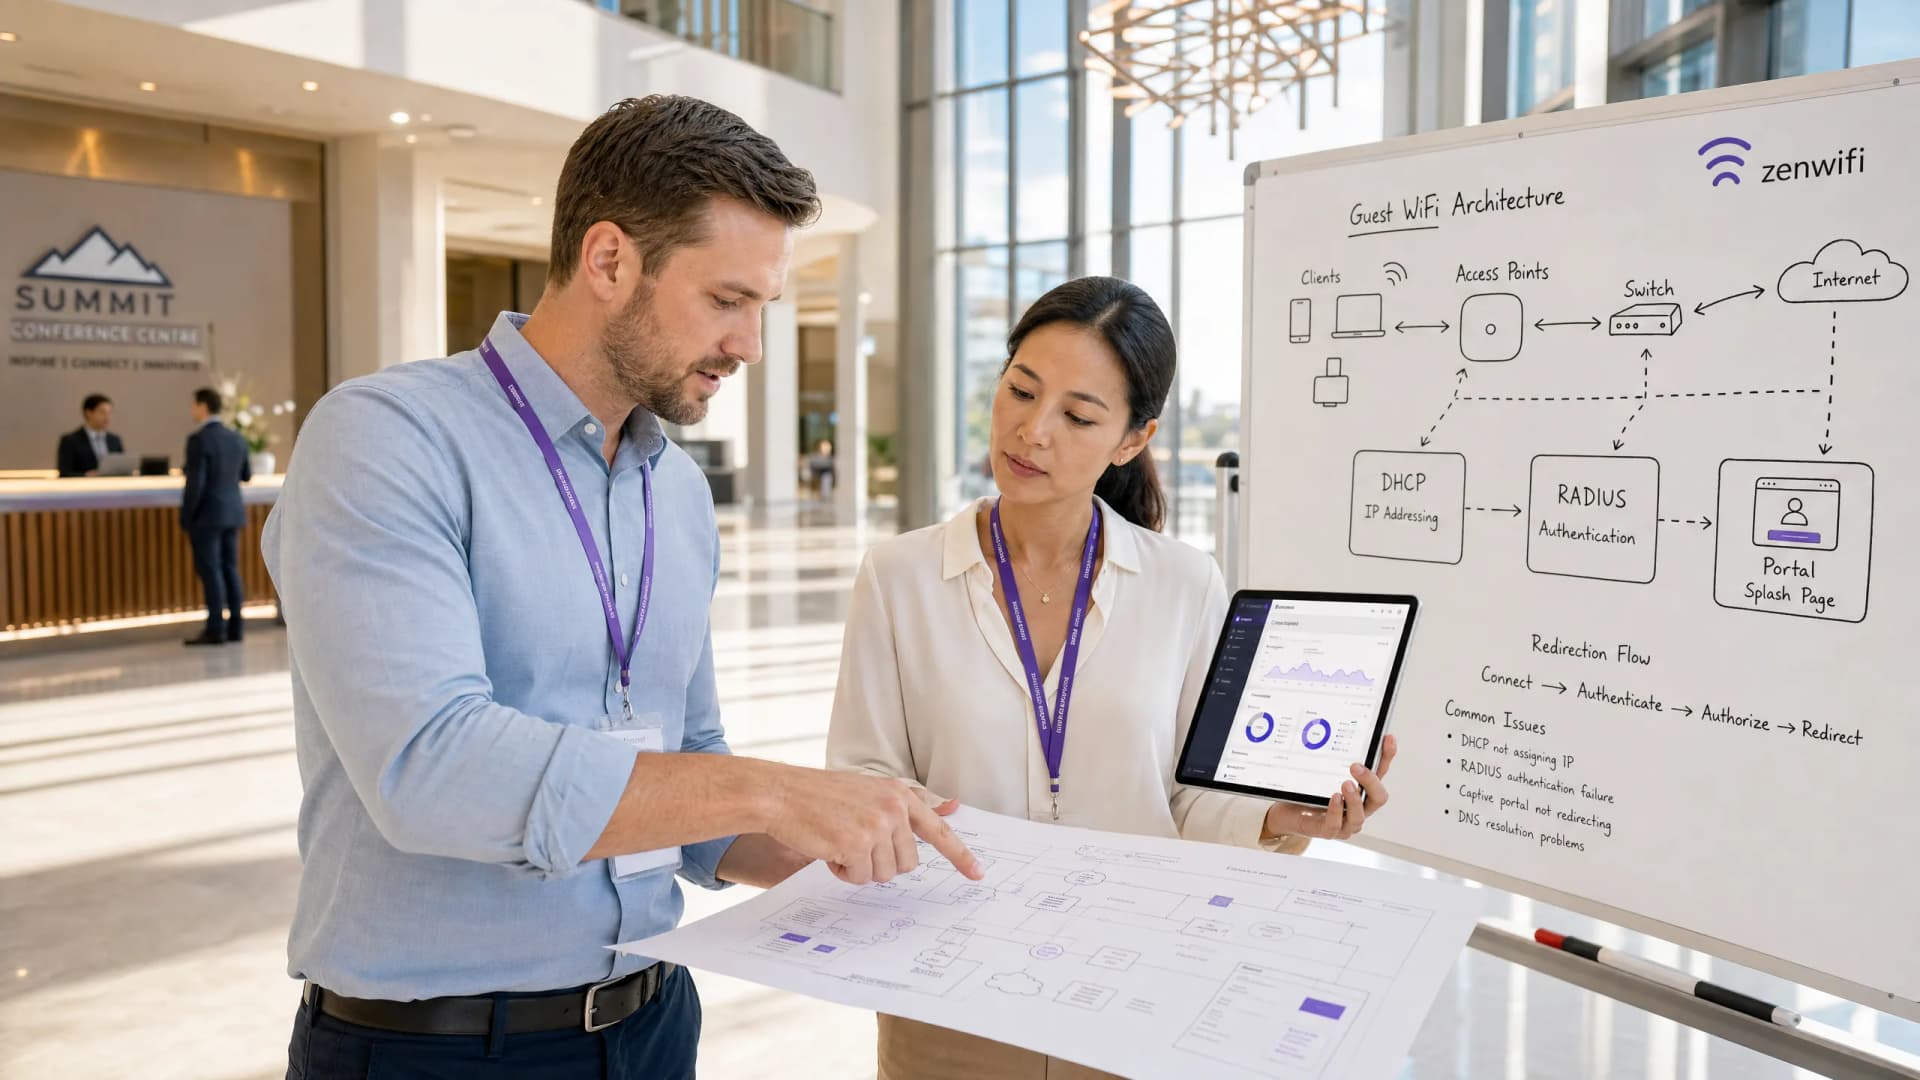
Dépannage du WiFi public : résoudre les erreurs « Connecté, pas d'internet » et les échecs de redirection vers la page d'accueil
Ce guide de référence technique présente le fonctionnement de la détection de Captive Portal et détaille les six principaux modes de défaillance empêchant la connexion au WiFi invité. Il offre aux responsables informatiques et aux architectes réseau un cadre de dépannage pratique pour résoudre les problèmes de redirection HTTP, les conflits DNS et les défis liés à la randomisation des adresses MAC.
Architecture de Captive Portal : Sécurité, redirection et bonnes pratiques
Une référence technique définitive sur l'architecture de captive portal d'entreprise. Ce guide détaille l'isolation réseau, la redirection DNS, l'authentification RADIUS et la conformité en matière de sécurité pour les responsables informatiques déployant des réseaux WiFi invités sécurisés et riches en données.
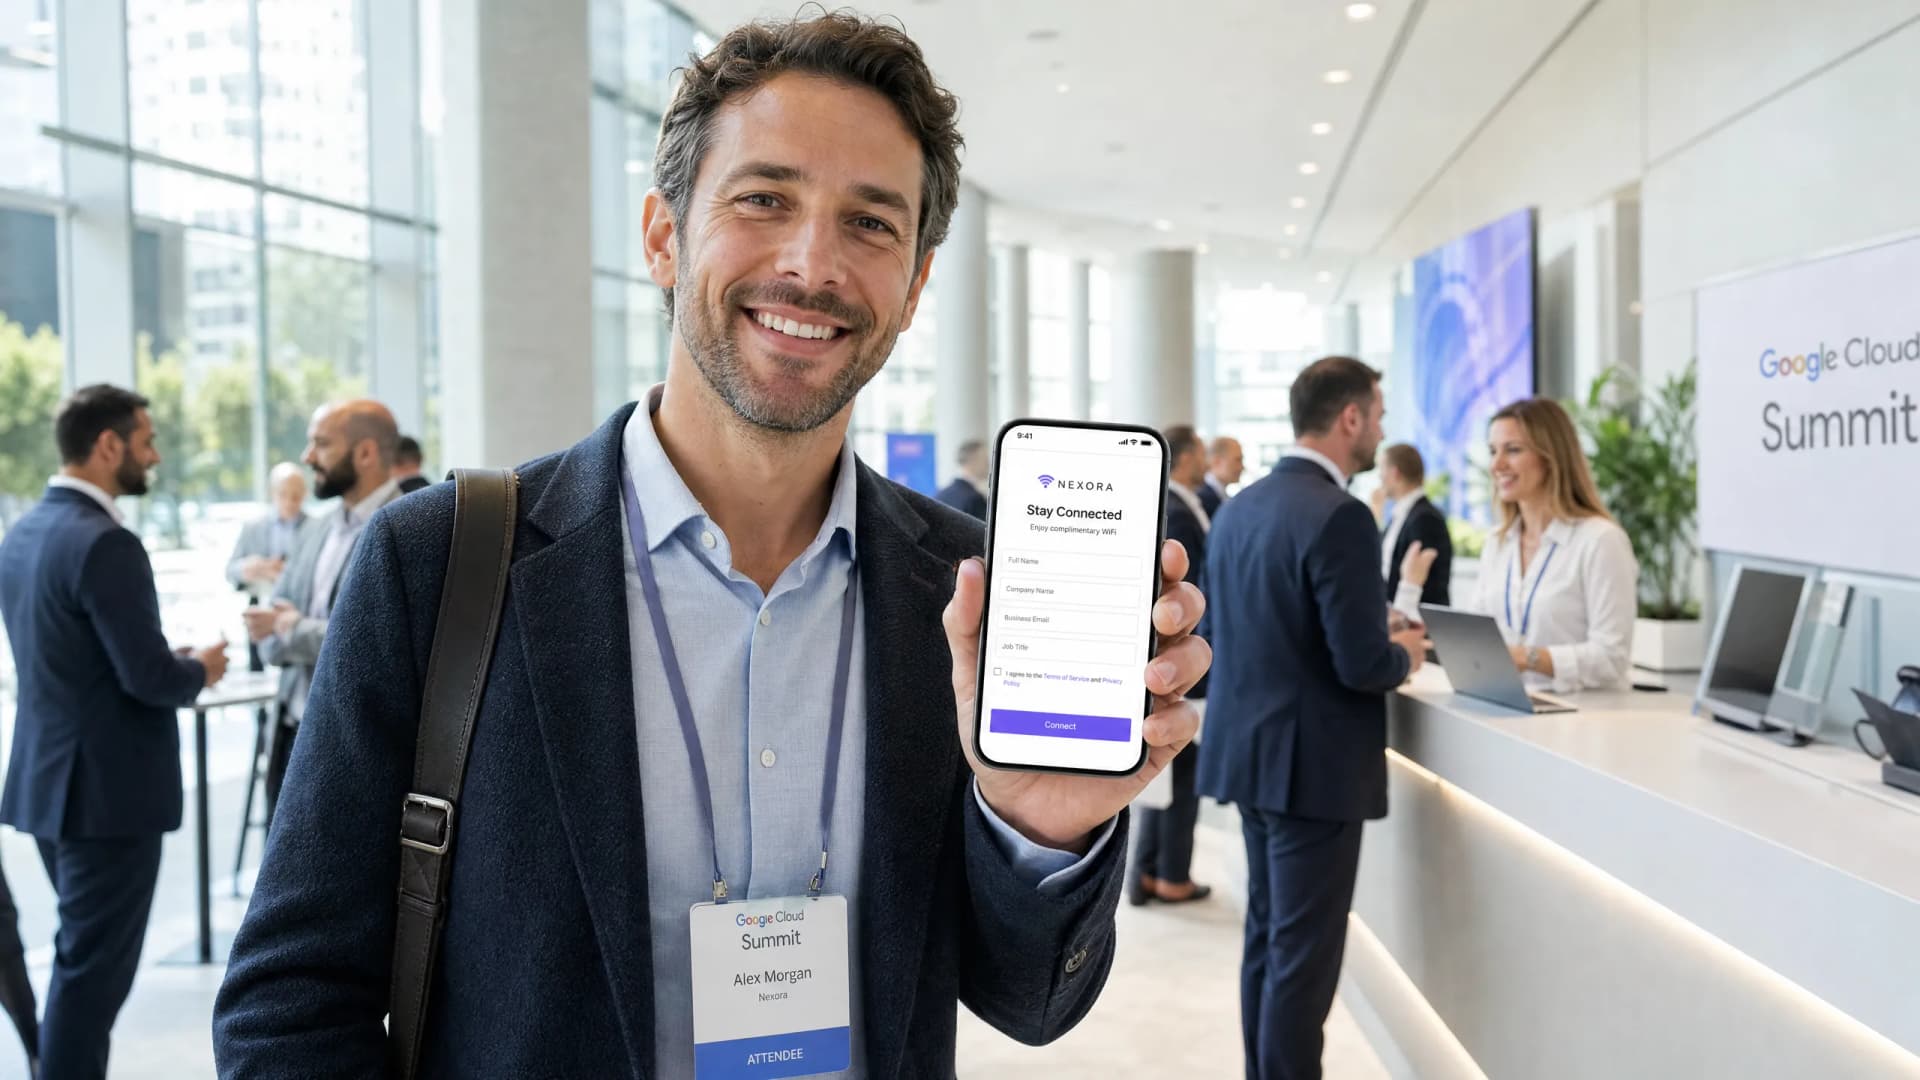
Optimiser les Captive Portals B2B : Capturer les noms d'entreprise et les données professionnelles
Ce guide explique comment les responsables informatiques, les architectes réseau et les directeurs d'exploitation de sites peuvent configurer les Captive Portals B2B pour capturer des données professionnelles - noms d'entreprise, intitulés de poste et adresses e-mail professionnelles - lors de la connexion au WiFi. Il couvre l'architecture technique complète, de l'isolation VLAN et l'authentification RADIUS jusqu'à l'intégration CRM avec Salesforce et HubSpot, avec la conformité GDPR et CCPA intégrée. Les sites qui déploient cette solution correctement transforment leur réseau WiFi invité en un moteur de données de première partie et en un système automatisé de génération de leads.
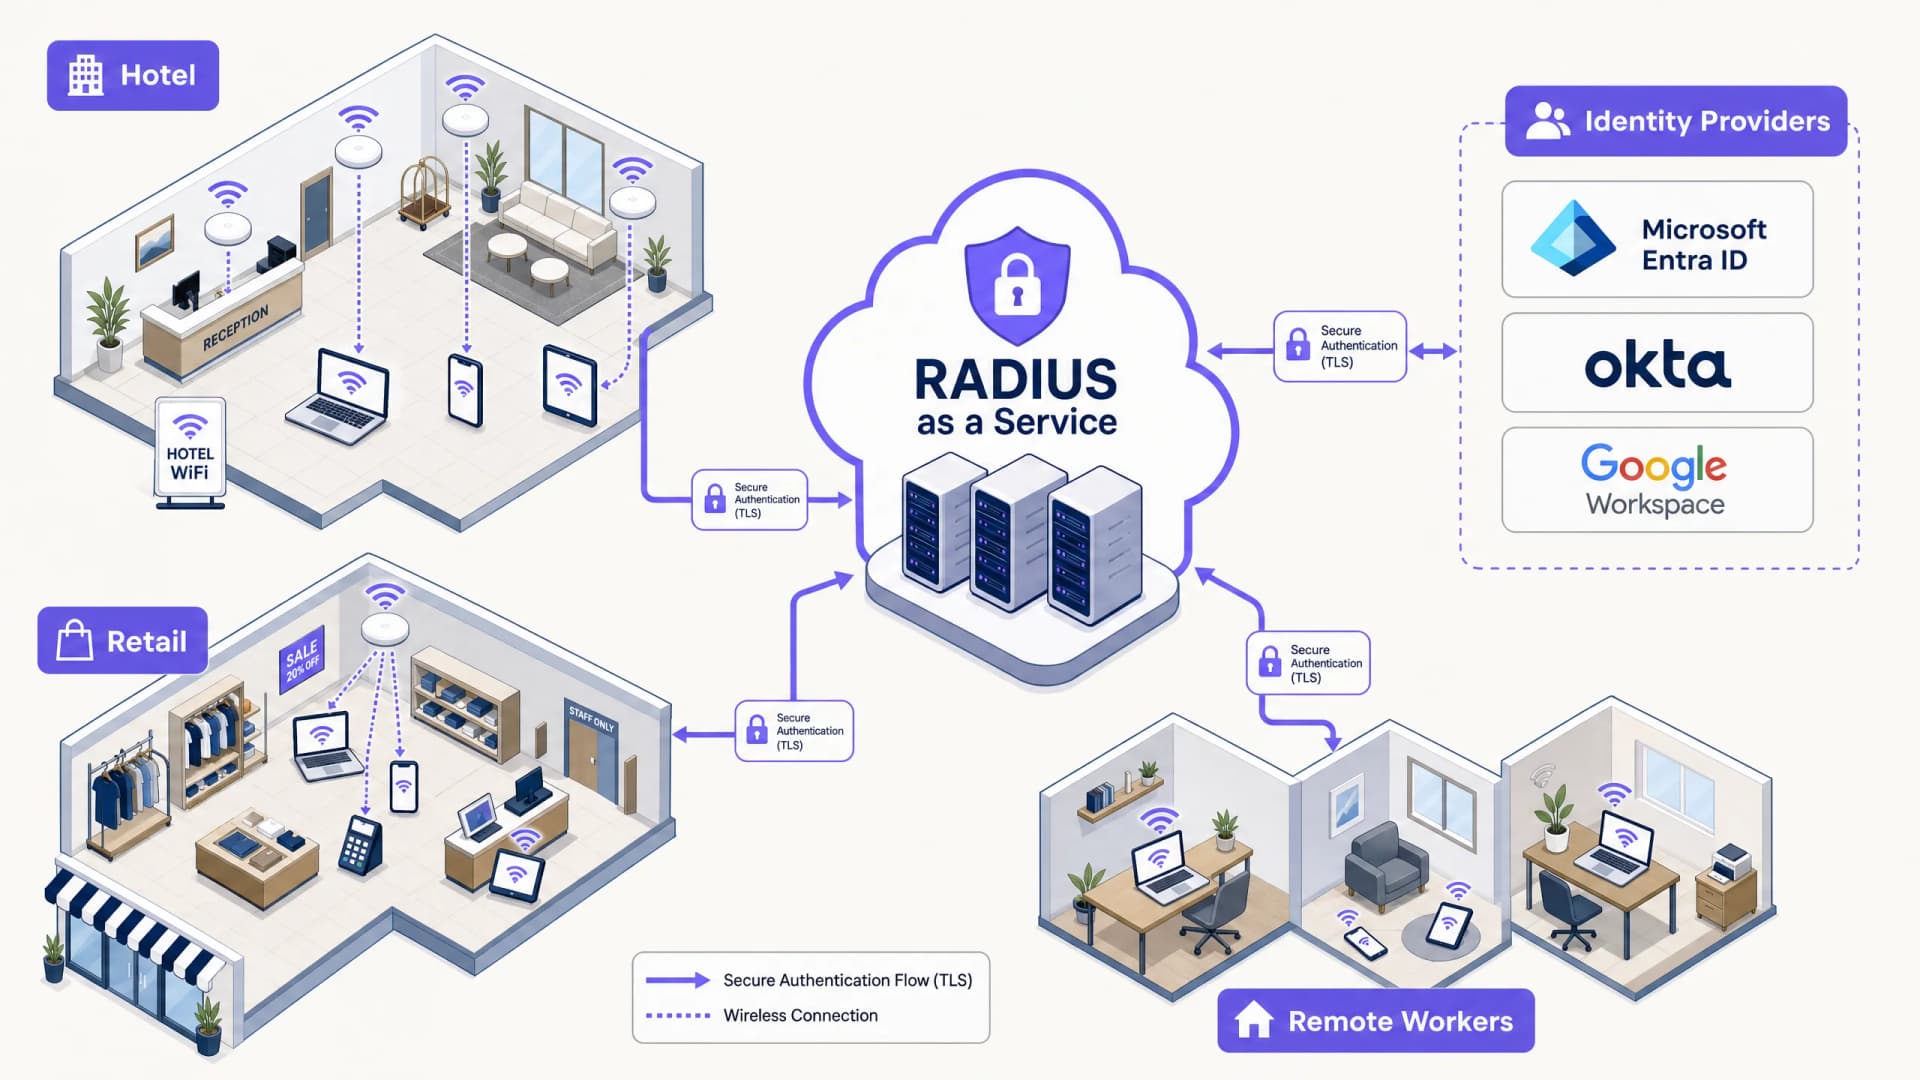
Les avantages de sécurité de RADIUS-as-a-Service pour les effectifs hybrides
Ce guide de référence technique explique comment RADIUS-as-a-Service sécurise l'accès au réseau pour les effectifs hybrides au sein des sites distribués. Il couvre l'architecture, les avantages en matière de sécurité et les étapes de déploiement pour remplacer l'infrastructure RADIUS sur site par un service d'authentification géré dans le cloud. Pour les directeurs informatiques et les architectes réseau des hôtels, des chaînes de vente au détail, des stades et des organisations du secteur public, ce guide fournit les preuves nécessaires pour évaluer et mettre en œuvre une migration vers le cloud RADIUS ce trimestre.
Intégration de RADIUS-as-a-Service avec les annuaires cloud (Azure AD & Google Workspace)
Ce guide de référence technique détaille comment intégrer RADIUS-as-a-Service avec les annuaires cloud - Microsoft Entra ID et Google Workspace - pour l'authentification WiFi d'entreprise. Il couvre la transition architecturale du NPS sur site vers le RADIUS cloud-native, le déploiement de l'authentification EAP-TLS basée sur les certificats et les meilleures pratiques opérationnelles pour sécuriser l'accès sans fil dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public. Pour les responsables informatiques et les architectes réseau ayant déjà investi dans l'identité cloud, ce guide comble le fossé entre la gestion des annuaires et la sécurité physique du réseau.
Conception de réseaux WiFi pour les immeubles de bureaux multi-locataires
Ce guide fournit aux responsables informatiques, architectes réseau et CTO un plan indépendant des fournisseurs pour concevoir des réseaux WiFi évolutifs, sécurisés et isolés dans les immeubles de bureaux multi-locataires. Il traite de la segmentation VLAN sous IEEE 802.1Q, de l'attribution dynamique de VLAN via 802.1X et RADIUS, de la planification RF pour les environnements à haute densité et des considérations de conformité dans le cadre du GDPR et du PCI DSS. Les exploitants de sites et gestionnaires d'immeubles y trouveront des conseils d'architecture concrets, des études de cas réels et des pièges de configuration à éviter avant le déploiement.
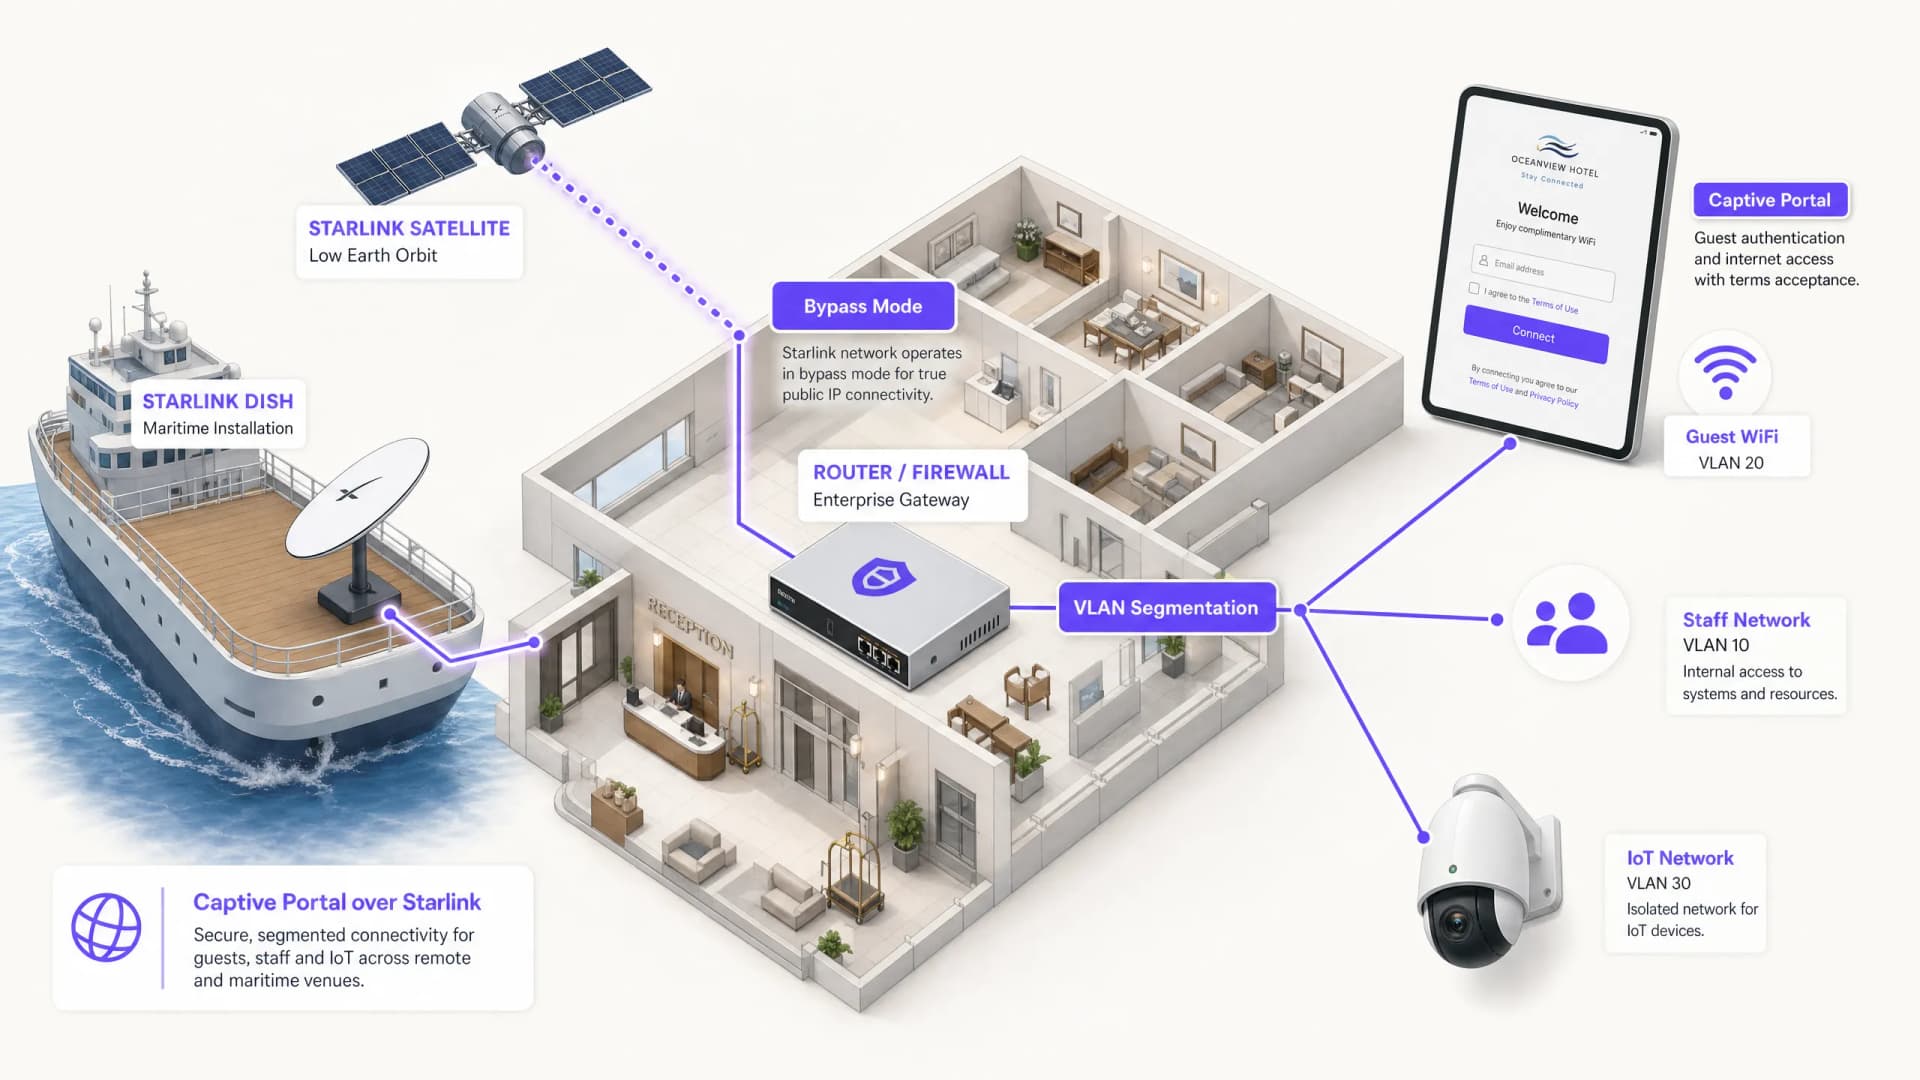
Comment configurer un Captive Portal sur Starlink : un guide pour les sites isolés et maritimes
Ce guide explique en détail comment contourner le matériel Starlink d'origine et intégrer un Captive Portal géré dans le cloud à l'aide d'équipements de routage d'entreprise. Vous découvrirez comment surmonter la limitation du CGNAT, imposer la segmentation VLAN, gérer les contraintes de bande passante par satellite et garantir la conformité réglementaire.
Meilleures pratiques du Captive Portal : concevoir pour une conversion élevée et la conformité
Ce guide technique offre aux responsables informatiques, architectes réseau et directeurs d'exploitation de sites un modèle complet pour déployer des portails captifs conciliant sécurité réseau et taux de conversion élevé. Il couvre l'architecture globale, de la segmentation VLAN et l'authentification RADIUS à la conception de consentements conformes au GDPR et au choix des méthodes d'authentification. Issu de l'expérience opérationnelle de Purple sur plus de 80 000 sites et 440 millions de connexions en 2024, chaque recommandation s'appuie sur des données de déploiement réelles.
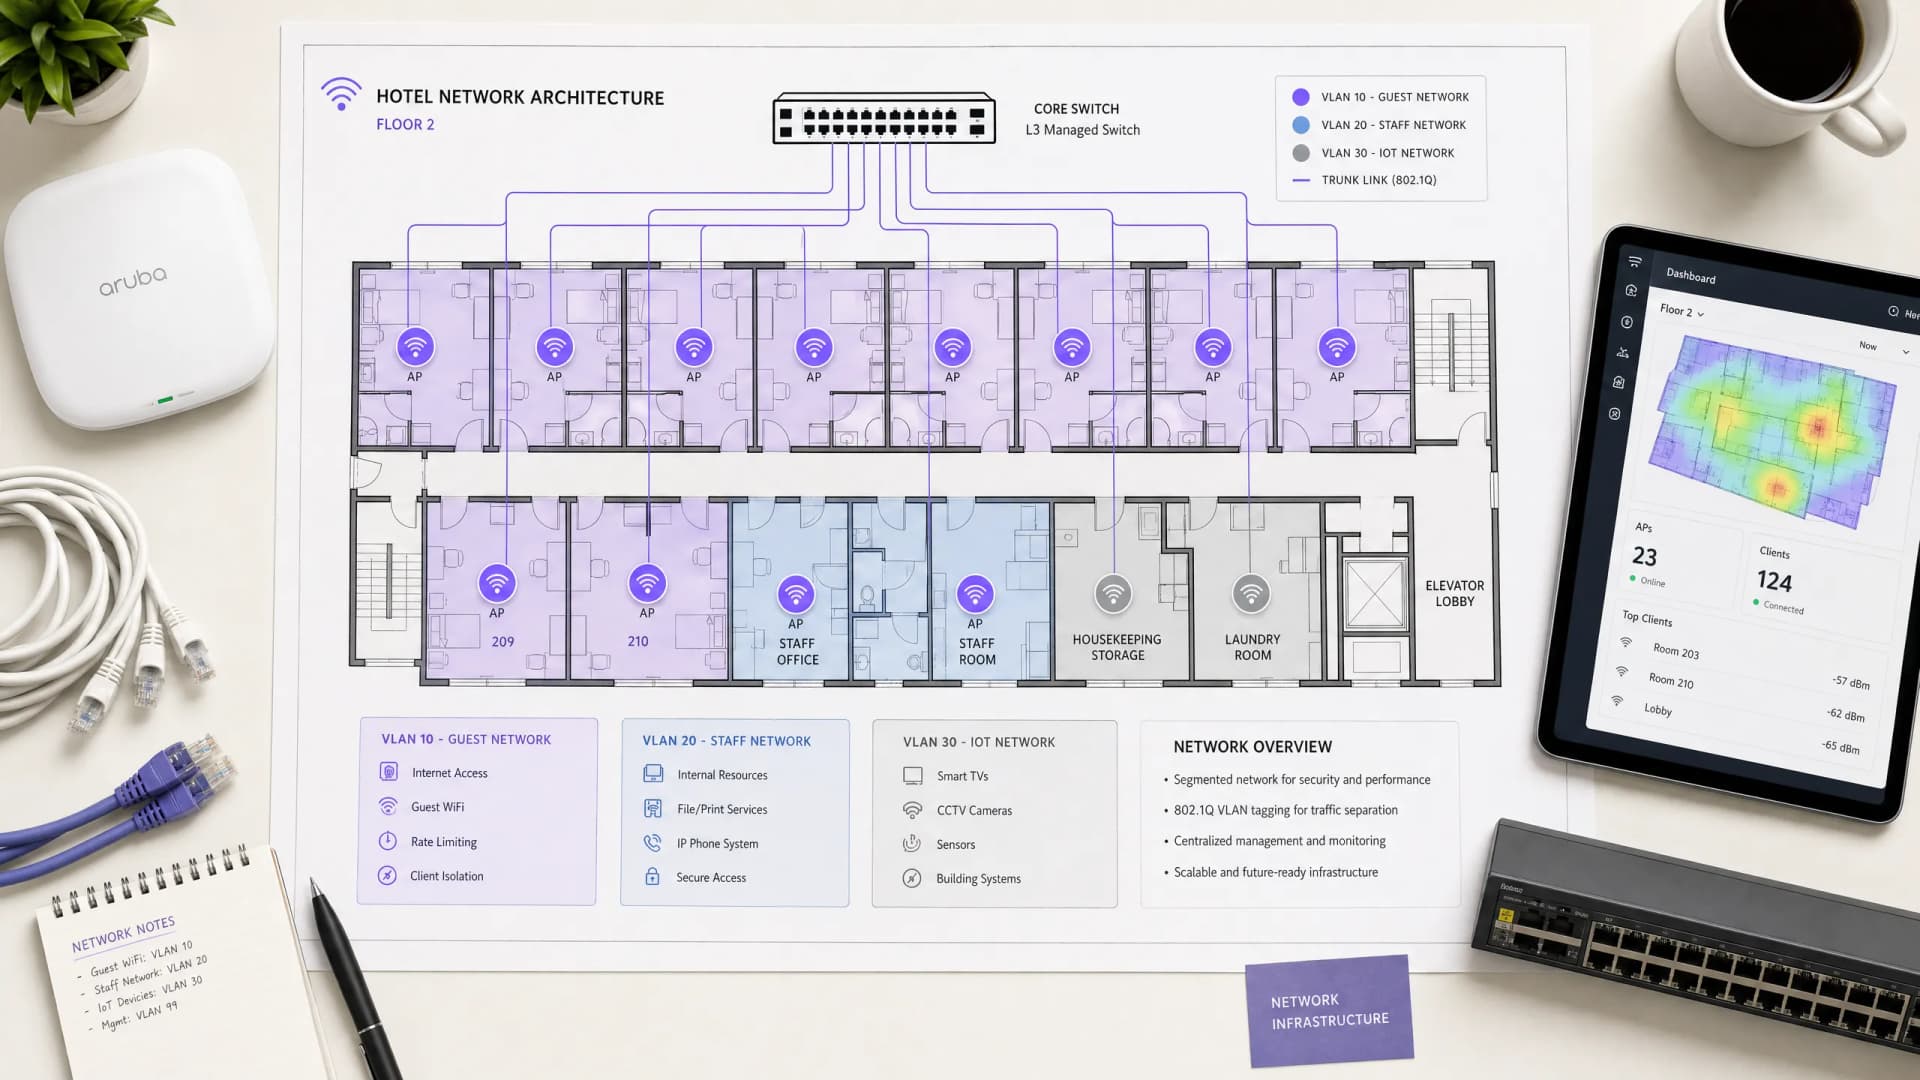
Architecture WiFi pour clients d'hôtel : Intégration PMS, Captive Portals et contrôle de la bande passante
Ce guide fournit un cadre complet pour concevoir des réseaux WiFi d'hôtel de classe entreprise. Il détaille les exigences techniques pour la segmentation VLAN, l'intégration PMS via FIAS, la conception de Captive Portal et le contrôle de la bande passante par client afin de garantir la sécurité, la conformité et des performances optimales.
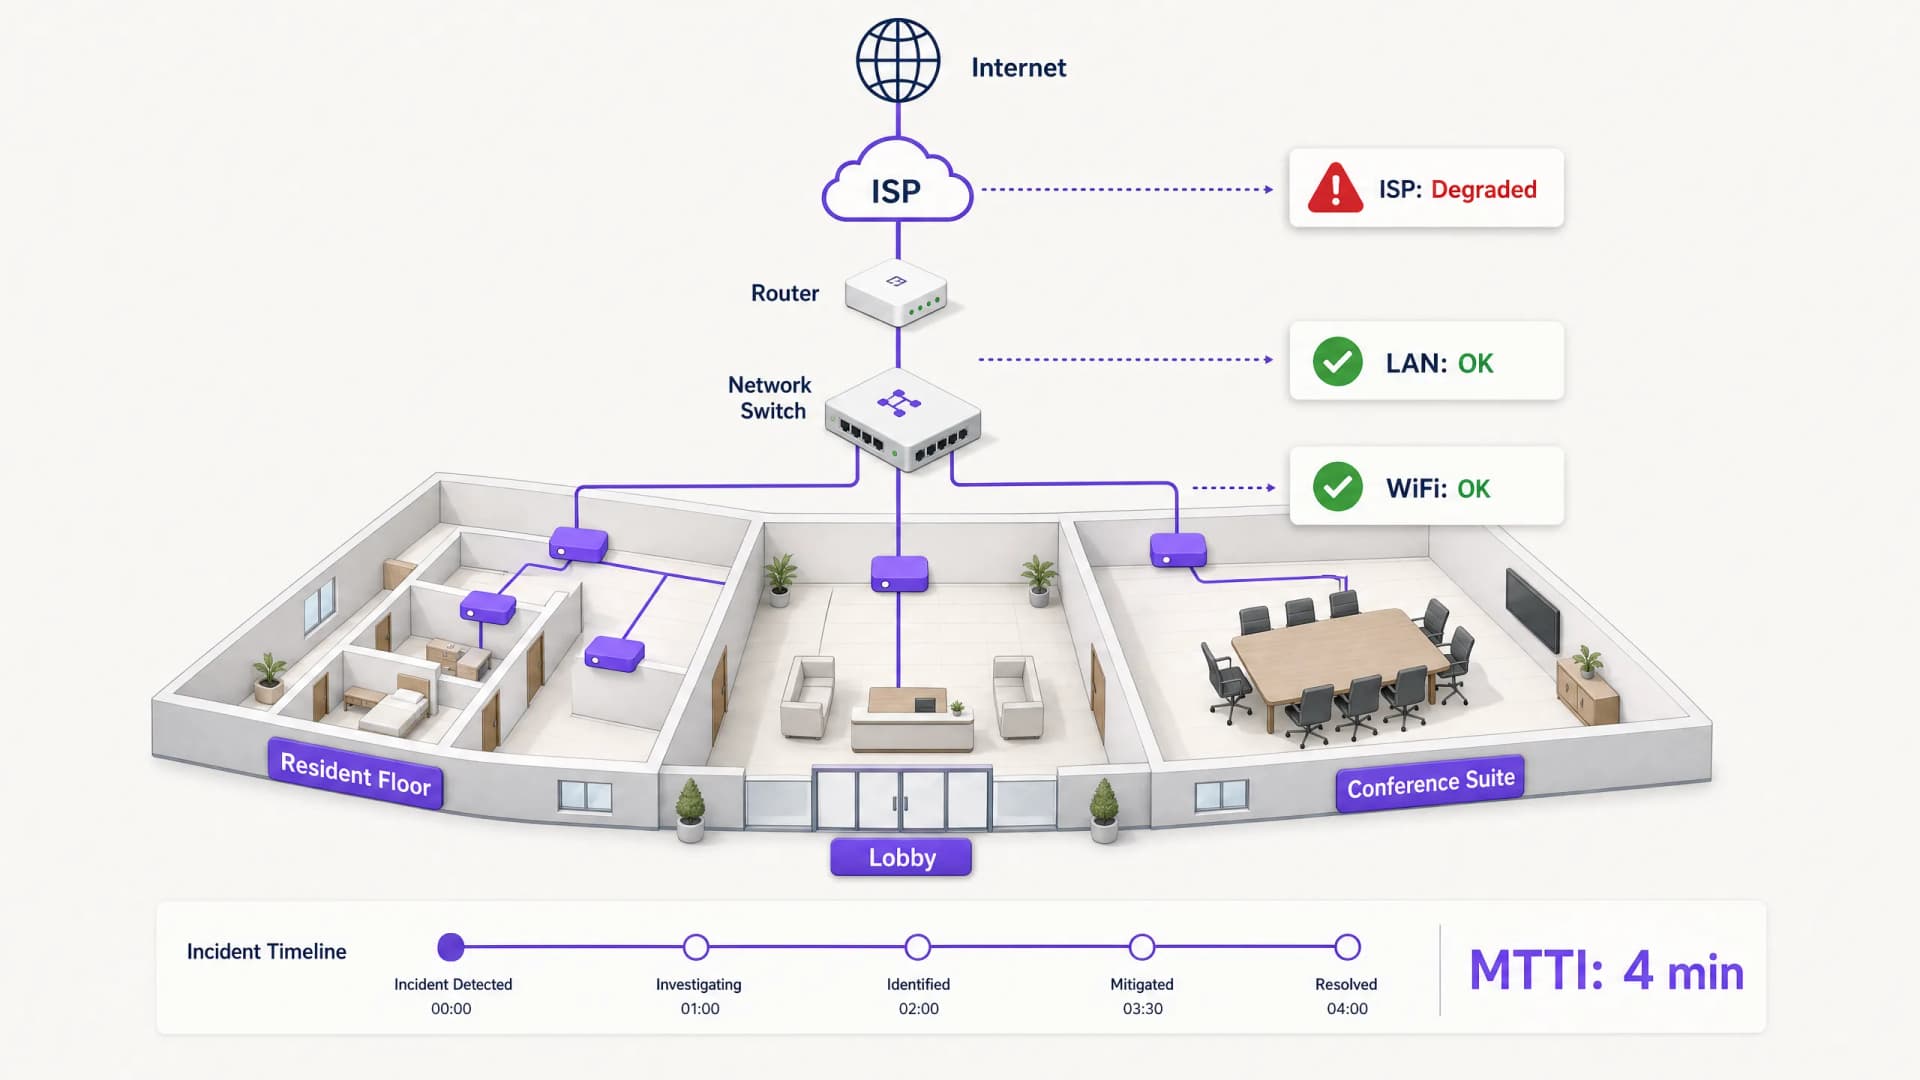
Temps moyen d'innocence : comment prouver que le problème ne vient pas du WiFi
Le temps moyen d'innocence (MTTI) est la métrique critique définissant le temps que les équipes informatiques passent à prouver qu'un problème de réseau n'est pas de leur faute. Ce guide détaille une méthodologie d'observabilité en cinq étapes pour éliminer les accusations mutuelles dans les environnements multi-locataires, en remplaçant les reproches par des preuves partagées pour réduire le temps moyen de résolution (MTTR).
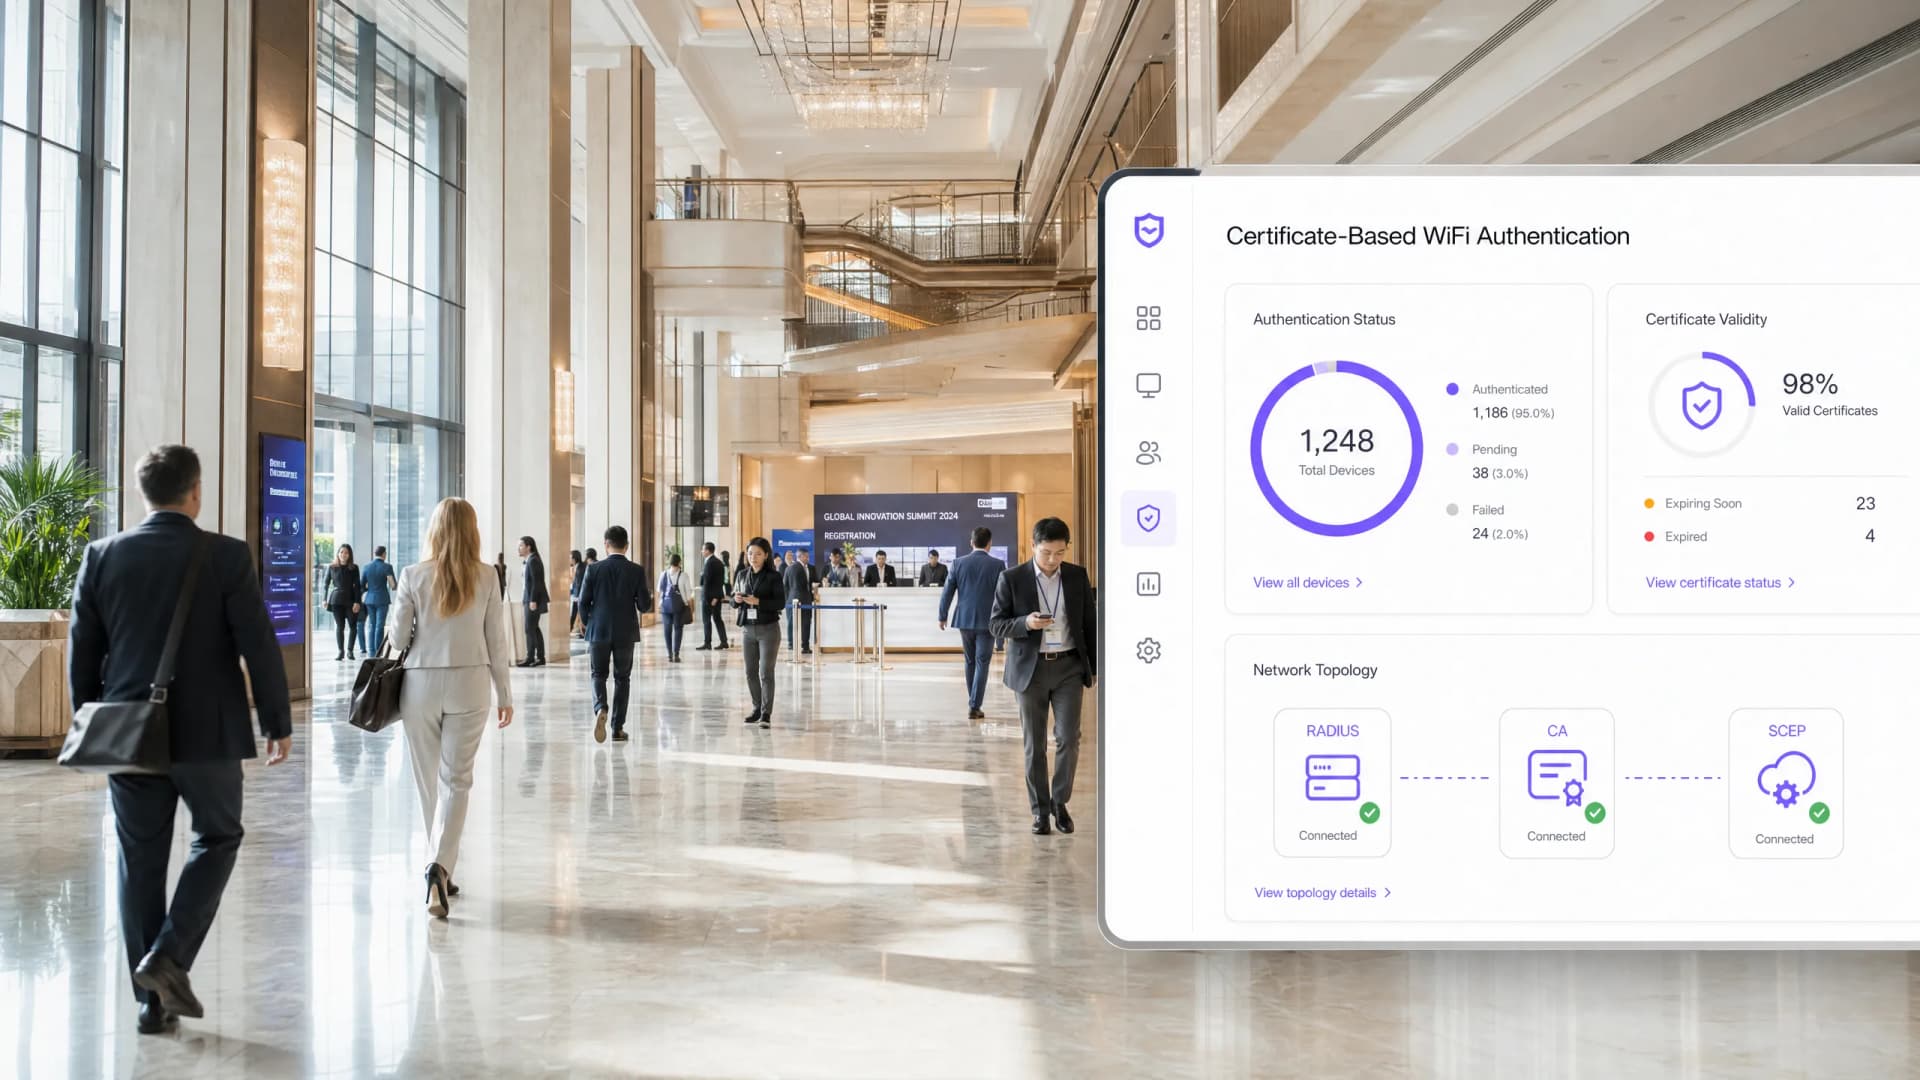
Le guide de l'entreprise sur SCEP : Déployer Simple Certificate Enrollment Protocol pour une sécurité WiFi automatisée des campus
Ce guide de référence technique fournit un schéma d'architecture définitif et une stratégie de mise en œuvre étape par étape pour le déploiement de certificats WiFi d'entreprise via SCEP. Il aborde les différences critiques entre SCEP et PKCS, la séquence de déploiement exacte requise pour réussir, ainsi que les stratégies de mitigation des risques réels pour les responsables IT.
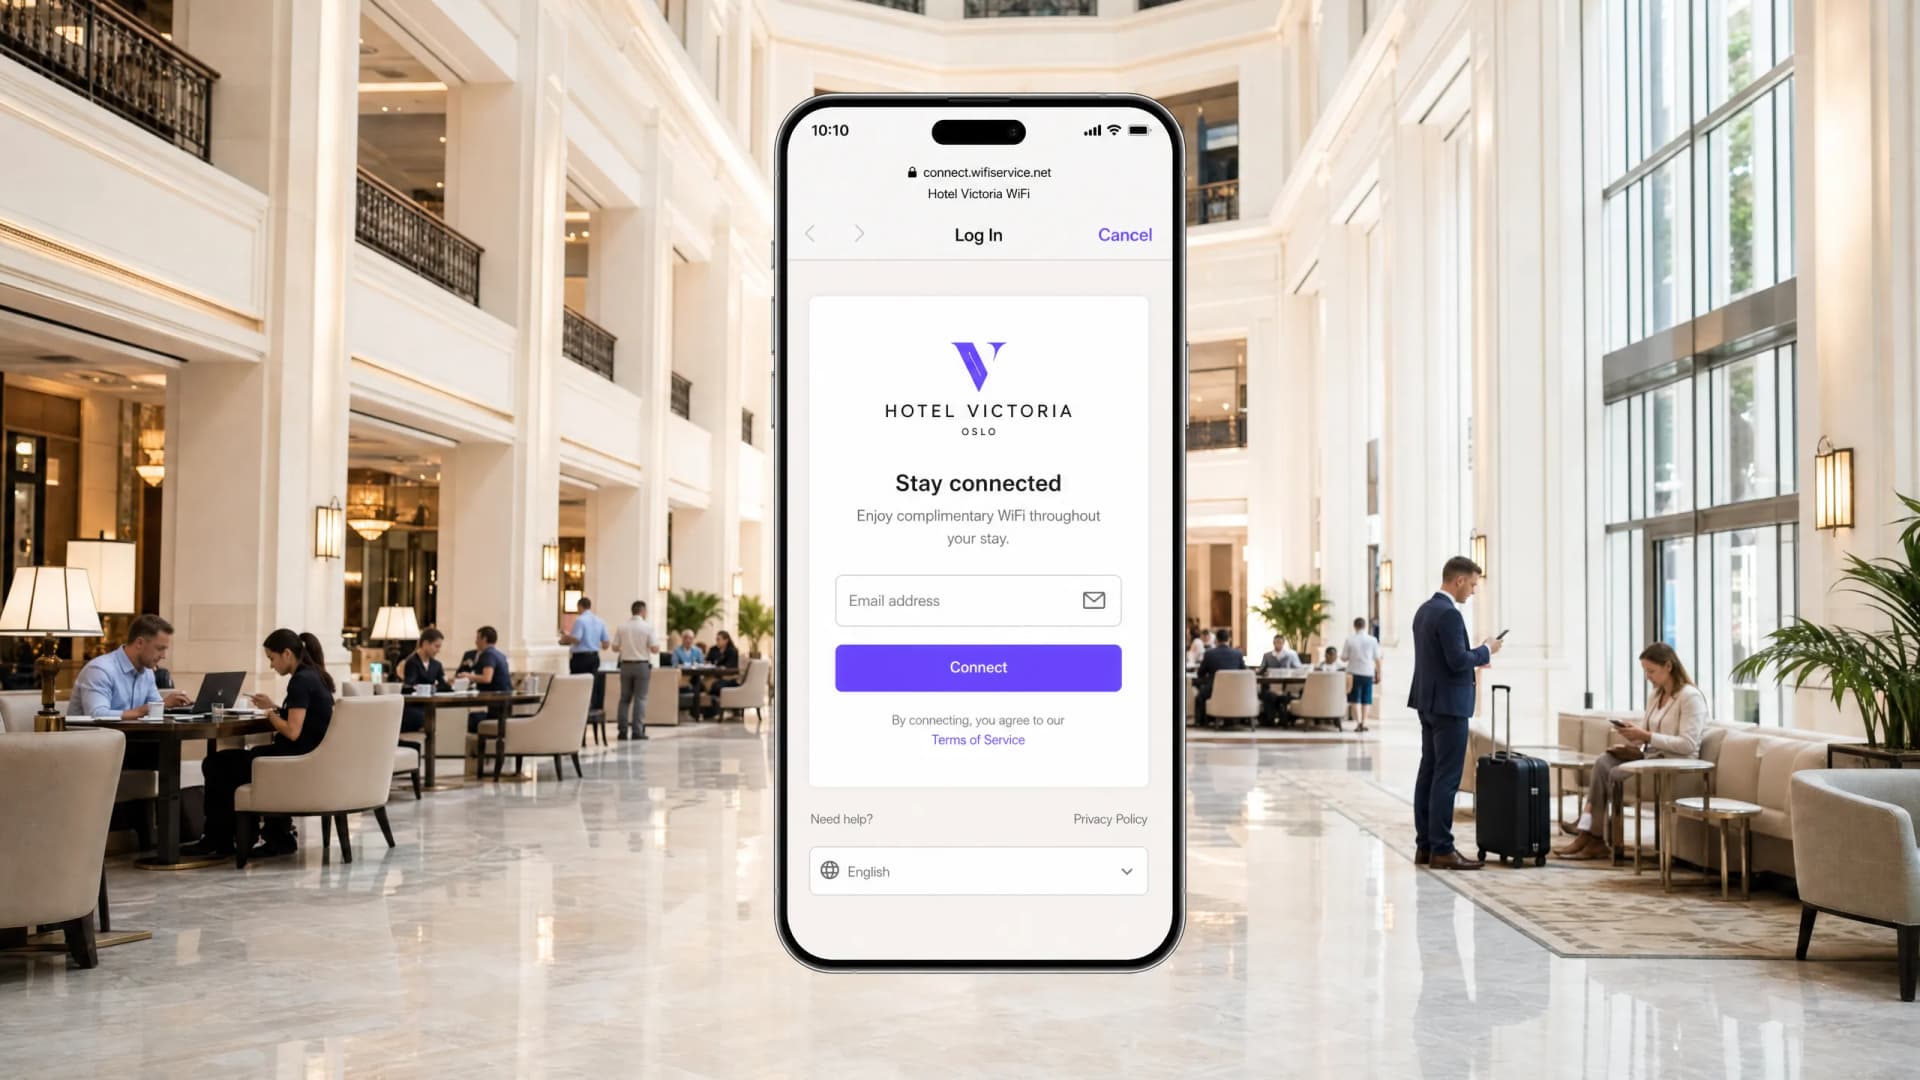
Pourquoi mon WiFi invité ne se connecte-t-il pas ? Résolution des problèmes de Captive Portal
Ce guide de référence technique explique les mécanismes sous-jacents de la détection de Captive Portal et détaille les six principaux modes de défaillance qui empêchent le WiFi invité de se connecter. Il fournit aux responsables informatiques et aux architectes réseau un cadre de dépannage pratique pour résoudre les problèmes de redirection HTTP, les conflits DNS et les défis liés à la randomisation des adresses MAC.
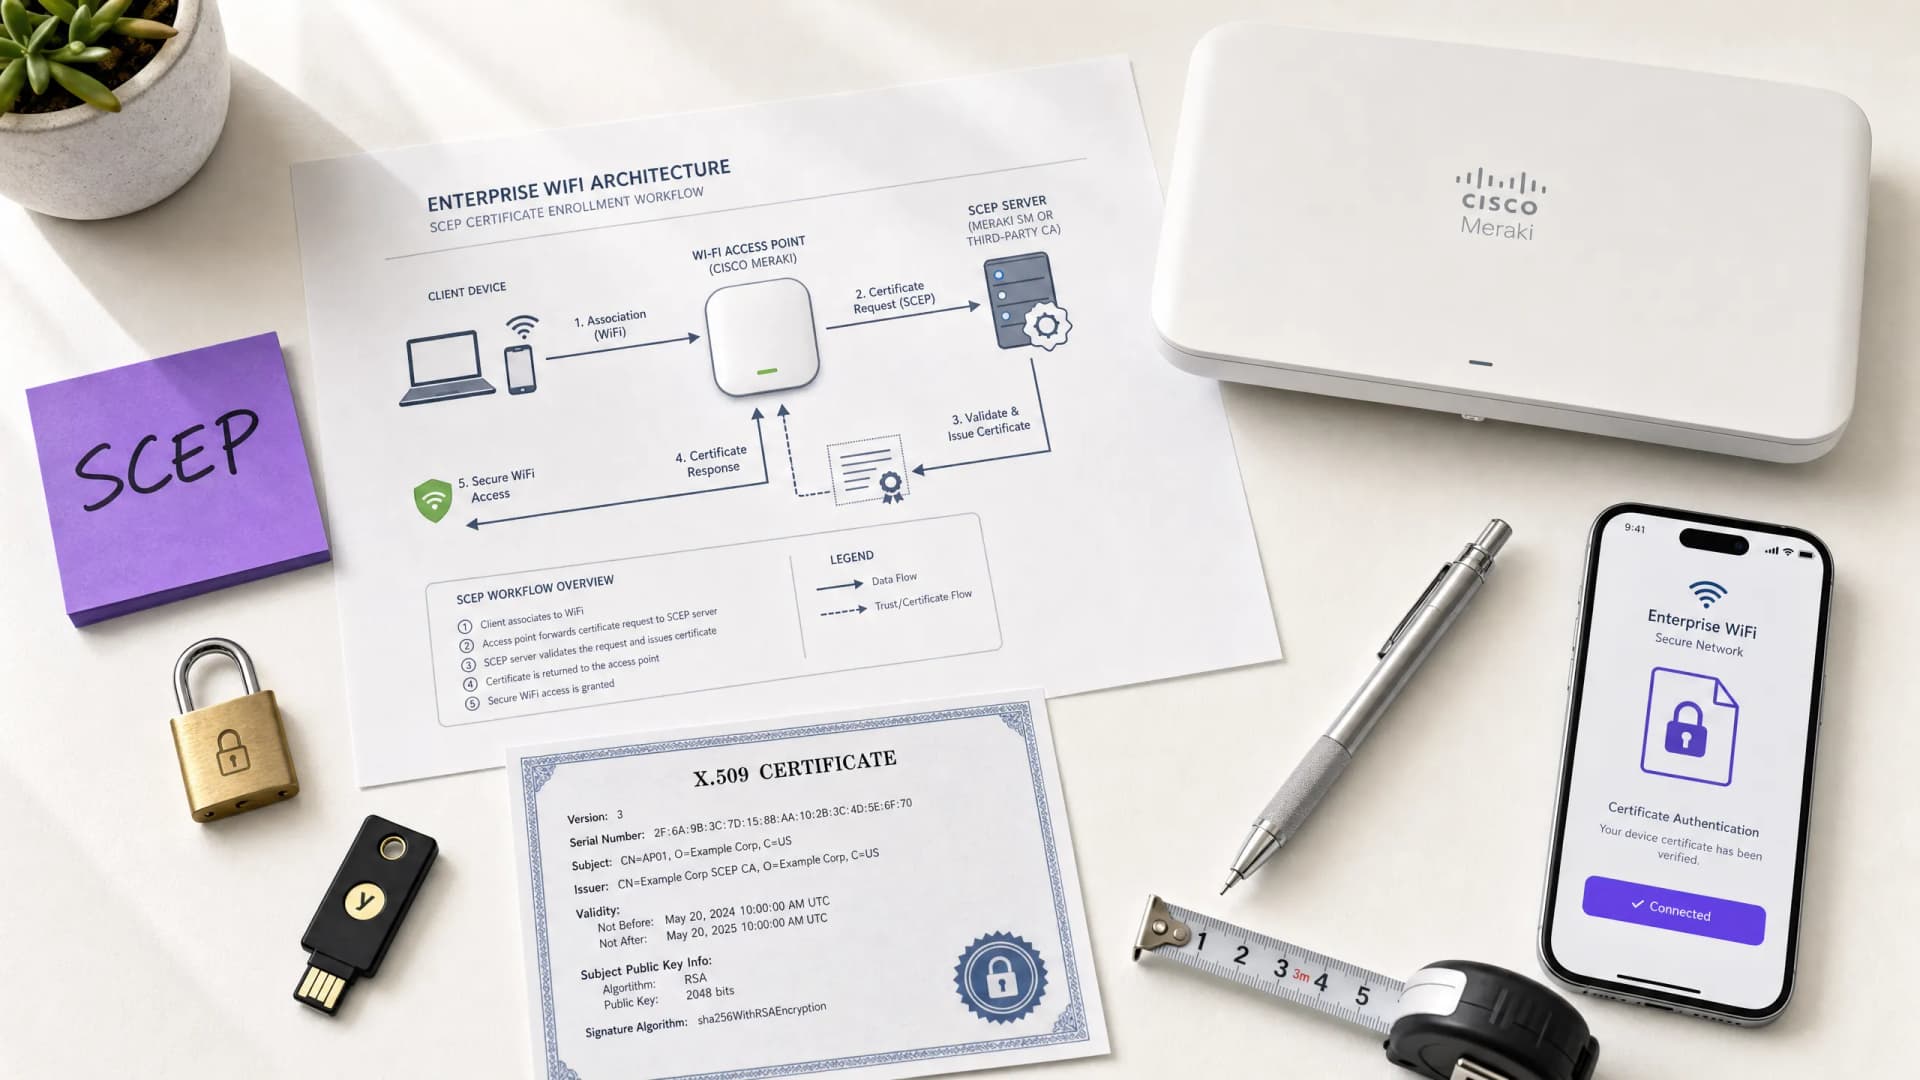
Comment implémenter SCEP pour l'enrôlement automatisé de certificats WiFi
Ce guide explique comment implémenter SCEP (Simple Certificate Enrollment Protocol) pour l'enrôlement automatisé de certificats WiFi dans les établissements d'entreprise. Il couvre l'ensemble du schéma architectural - de la conception de la PKI et l'intégration MDM à la séquence de déploiement obligatoire en trois étapes - et montre aux responsables informatiques et architectes réseau comment éliminer les identifiants partagés, automatiser la gestion du cycle de vie des certificats et respecter les exigences PCI DSS et GDPR à grande échelle.
Comprendre Cisco SUDI : l'identité d'appareil basée sur le matériel dans le contrôle d'accès réseau
Ce guide détaille l'architecture technique de Cisco SUDI, en expliquant comment l'identité ancrée sur le matériel sécurise le contrôle d'accès réseau. Il fournit des étapes de mise en œuvre concrètes pour les responsables informatiques afin de déployer l'authentification 802.1X EAP-TLS et d'automatiser le Zero Touch Provisioning sur les sites d'entreprise.
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.

Configuration de la redirection de Captive Portal sur les contrôleurs de réseau d'entreprise
Ce guide de référence détaille l'architecture technique et les étapes de configuration spécifiques aux éditeurs requises pour implémenter la redirection de Captive Portal sur les contrôleurs de réseau d'entreprise. Il fournit des conseils pratiques aux équipes informatiques pour configurer les walled gardens, intégrer l'authentification RADIUS et garantir la conformité avec le GDPR et la norme PCI DSS.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
